Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 11 min de lecture
Guide et exercices en français
Les thèmes de sensibilisation à la cybersécurité les plus utiles sont ceux qui aident un collaborateur à prendre une décision plus sûre dans son travail quotidien. Presque tout le monde doit savoir comment signaler un doute et protéger un compte. Mais la personne qui modifie les coordonnées bancaires d'un fournisseur a également besoin de s'entraîner à la vérification indépendante ; un réceptionniste a besoin d'une procédure applicable pour contrôler les visiteurs. Donner à ces deux personnes le même catalogue exhaustif risque de laisser ces différences essentielles inexplorées.
Construisez un socle commun, puis ajoutez des thématiques en fonction des responsabilités, des accès et des conditions réelles de travail. Ce guide propose une matrice inédite croisant rôles et risques, ainsi qu'une méthode pour transformer chaque thème en session pratique. Il s'agit d'une aide à la conception pédagogique. Les exemples sont fictifs, et les activités recommandées doivent être adaptées aux procédures que les salariés sont réellement censés appliquer.
Les points à retenir
- Enseignez des décisions concrètes liées aux tâches du poste, plutôt que de simples définitions.
- Le signalement et la protection des comptes constituent un socle commun indispensable.
- Ajoutez des mises en situation ciblées : paiements, données, visiteurs et incidents.
- Réajustez les priorités dès que les outils, les accès ou les processus évoluent.
1. Transformer un thème général en décision concrète
La « sécurité des données » est un intitulé trop vague pour indiquer à un apprenant ce qu'il doit faire. En revanche, « choisir un destinataire autorisé et un emplacement de partage validé pour un export client » formule un objectif exploitable. Le collaborateur peut s'exercer à ce choix, recevoir une explication et reproduire le même raisonnement avec un jeu de données différent. Appliquez cette même transformation à chaque ligne de votre programme avant de fixer une date.
Le guide du NIST sur les programmes de formation préconise d'adapter l'apprentissage aux besoins organisationnels et de l'évaluer dans la durée. En pratique, demandez au responsable du processus quelle erreur a de lourdes conséquences, à quoi ressemble une action réussie et où le salarié peut demander de l'aide. Si personne ne sait répondre à cette dernière question, clarifiez le processus en même temps que le programme de formation.
Sources de cette section: Construire un programme de formation à la cybersécurité et à la protection de la vie privée — SP 800-50, révision 1
2. Construire un socle commun et concis pour tous
Commencez par le signalement, la sécurité des comptes, les sollicitations trompeuses et la manipulation autorisée des informations professionnelles. Le référentiel en quatre actions de la CISA couvre l'hameçonnage (phishing), les mots de passe robustes, l'authentification multifacteur (MFA) et les mises à jour logicielles. Utilisez-le comme repère synthétique, puis reliez ces thèmes aux appareils et services que les collaborateurs utilisent réellement. Sur du matériel géré par l'entreprise, l'action appropriée pour les mises à jour consiste souvent à suivre la procédure interne ou à signaler un dysfonctionnement.
N'attendez pas de chaque salarié qu'il mène une enquête technique. Le socle doit aider chacun à reconnaître quand une décision nécessite une vérification, à appliquer ce contrôle et à solliciter de l'aide. L'apprenant doit terminer la session en sachant comment effectuer un signalement après une erreur involontaire, tout comme avant d'agir. Intégrez le canal de signalement dans chaque exercice jusqu'à ce qu'il devienne un réflexe immédiat.

Agrandir l’image · Capture du jeu · Interface en anglais
- Éviter prévisibilité et réutilisation
Évitez les choix prévisibles et les identifiants réutilisés ; respectez les exigences de l’organisation pour vos mots de passe professionnels.
- Interpréter l’indicateur de robustesse
L’indicateur est illustratif ; utilisez un gestionnaire de mots de passe approuvé pour créer vos véritables identifiants professionnels.
Sources de cette section: Quatre mesures simples pour se protéger en ligne
3. Utiliser cette matrice des rôles, des risques et de la pratique
Cette matrice sert de point de départ pour échanger avec les responsables d'équipe. Un même métier peut figurer sur plusieurs lignes. Adaptez les scénarios aux responsabilités réelles plutôt que de vous fier à l'intitulé de poste pour évaluer les compétences : un assistant de direction peut gérer des demandes critiques de paiement ou d'agenda, tandis qu'un intérimaire peut détenir un badge d'accès physique à une zone sensible.
| Public cible | Décision à travailler | Activité suggérée |
|---|---|---|
| Tous les collaborateurs | Réagir à une connexion inattendue ou à une demande d'informations anormale | Scénario de phishing et de sécurité des comptes incluant une étape de signalement. |
| Finance et achats | Vérifier le changement de coordonnées bancaires d'un fournisseur | Jeu de rôle sur la modification de RIB via l'annuaire fournisseur préétabli. |
| RH et recrutement | Vérifier les destinataires et les outils avant de partager des données personnelles | Exercice de partage d'un dossier fictif de candidat. |
| Accueil et services généraux | Gérer un visiteur ou un prestataire sans enfreindre les règles d'accès | Dialogue de vérification courtoise d'un visiteur et procédure d'escalade. |
| Collaborateurs nomades et en télétravail | Choisir un stockage approuvé et protéger les données de travail dans les espaces partagés | Cartes de décision sur les urgences en déplacement et le travail en mobilité. |
| Managers et chefs d'équipe | Accompagner un signalement et autoriser la continuité d'activité selon la bonne procédure | Discussion sur les rançongiciels (ransomware) et entraînement à une réponse bienveillante. |
| Salariés utilisant des outils d'IA | Vérifier l'homologation de l'outil, les données saisies et les résultats avant utilisation | Cartes sur les prompts d'IA suivies d'une pratique de vérification des sources. |
| Personnel technique à privilèges | Prendre les décisions associées à des accès système élevés | Formation technique spécialisée en complément de la sensibilisation générale. |
4. Enseigner conjointement l'hameçonnage et l'ingénierie sociale
L'entraînement au phishing doit examiner ce que demande l'émetteur, en quoi cela correspond au travail du destinataire et comment vérifier la consigne. Une fausse facture soignée est bien plus parlante pour la comptabilité qu'une promesse de lot mal rédigée. L'échelle NIST Phish Scale évalue justement la difficulté de détection humaine, en analysant les indices du message et la cohérence de son scénario avec le contexte professionnel de la cible.
Variez ensuite les canaux. Faites parvenir la même requête par téléphone, sur la messagerie interne ou via un QR code affiché sur une affiche. La réaction doit toujours consister à vérifier la demande par un canal de confiance indépendant. Les apprenants n'ont pas besoin de règles isolées pour chaque format de message ; ils doivent reconnaître qu'une même sollicitation se présente simplement sous un emballage différent.

Agrandir l’image · Capture du jeu · Interface en anglais
- Lire l'action demandée
Identifiez ce que le message vous demande de faire avant de vous fier à son nom ou son apparence familiers.
- Vérifier via des contacts connus
Utilisez un canal de contact établi pour vérifier une demande inattendue, même si l'expéditeur semble familier.
Sources de cette section: Échelle NIST de difficulté de détection du phishing
5. Aborder la sécurité des comptes tout au long du parcours de connexion
La sensibilisation aux comptes se limite trop souvent au choix du mot de passe. Intégrez-y les demandes d'approbation inattendues (fatigue MFA), la récupération de compte, les fausses pages de connexion et les sollicitations d'un prétendu support technique. Invitez les collaborateurs à expliquer leur réflexe face à une notification d'approbation reçue alors qu'ils ne tentaient pas de se connecter. Précisez les coordonnées du vrai centre de services et le processus officiel de récupération.
Utilisez des comptes fictifs durant les exercices. Ne demandez jamais aux participants de révéler leurs mots de passe, leurs codes de secours ou leurs paramètres personnels. Si l'organisation déploie une nouvelle méthode d'authentification, proposez un parcours d'accompagnement guidé au sein de l'interface officielle. Un jeu peut introduire la décision ; il appartient néanmoins à l'entreprise de rendre ses flux réels de connexion et de récupération limpides.
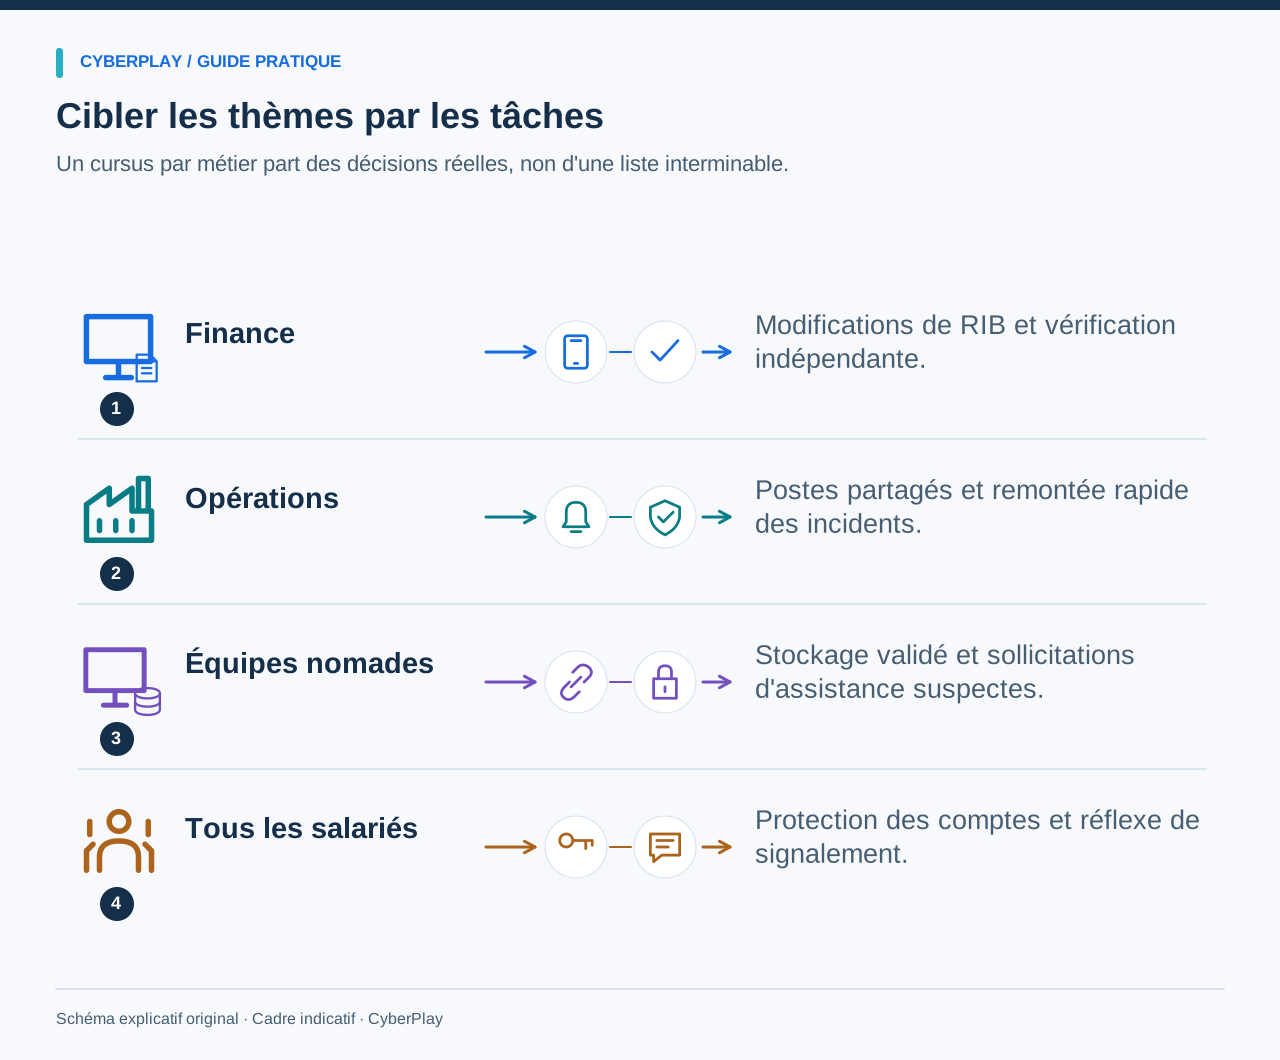
6. Relier gestion des données, travail à distance et usage de l'IA
Une demande pressante de partage de fichier peut survenir au bureau, à l'hôtel ou dans une fenêtre d'IA générative. Les questions fondamentales restent les mêmes : de quelles informations s'agit-il, qui ou quel service va les recevoir, l'outil est-il homologué et qui peut valider l'opération ? Travaillez sur des dossiers RH, des fiches clients ou des propositions de fournisseurs fictifs pour reproduire l'activité réelle sans exposer la moindre donnée sensible.
Pour les outils d'IA, intégrez une étape de vérification des résultats produits et explicitez les limites des applications connectées. Une solution validée pour rédiger un texte marketing public peut être interdite pour traiter des dossiers individuels de salariés. Veillez à bien distinguer ce sujet de la détection d'usurpations par hypertrucage (deepfake). L'un concerne l'usage d'un outil par le collaborateur ; l'autre porte sur la légitimité d'une sollicitation externe.
7. Intégrer les locaux professionnels et le matériel partagé
Retenez des situations qui rendent le comportement sécurisé réaliste au quotidien. Un visiteur peut patienter pendant que la réception est débordée ; un prestataire peut se présenter lors d'un changement d'équipe ; un collègue peut avoir besoin d'un poste partagé en urgence. Demandez aux participants comment rendre service sans prêter leur badge, sans laisser une session ouverte et sans contourner la procédure d'accès.
Ne transformez pas l'exercice en épreuve de confrontation verbale. Fournissez aux collaborateurs une formule courtoise et un contact précis : « Je vous aide à joindre votre référent ; merci de patienter ici pendant que je le contacte. » Assurez-vous avec les services généraux que le circuit d'accueil des visiteurs imprévus et la conduite en cas de doute sécuritaire sont clairs. Sens du service et contrôle des accès doivent aller de pair.
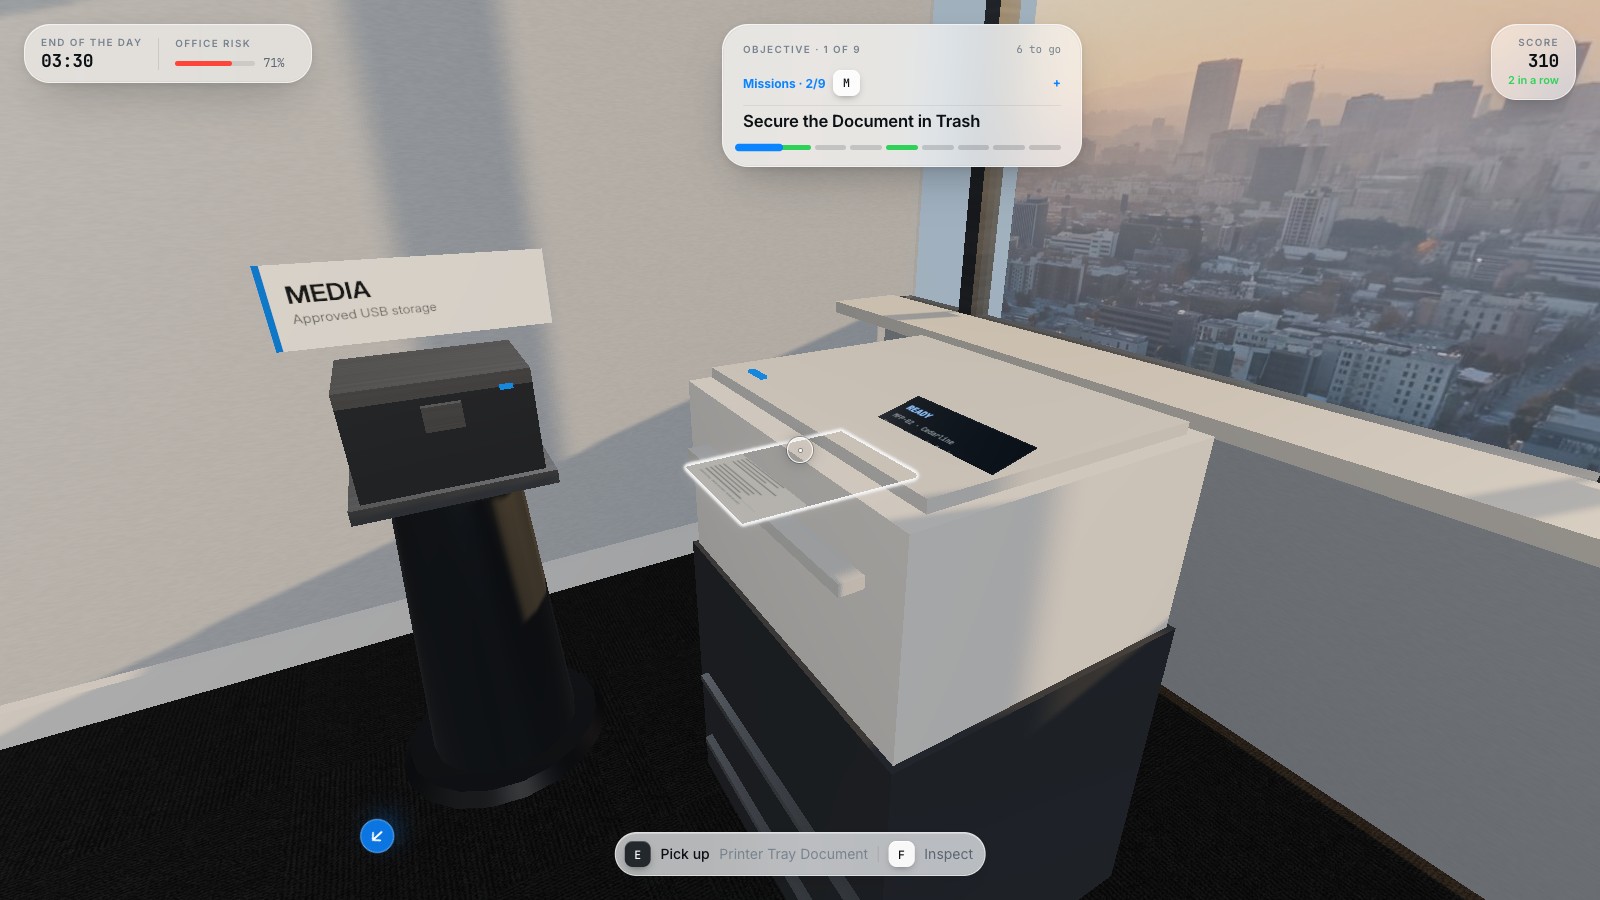
Agrandir l’image · Capture du jeu · Interface en anglais
- Récupérer les documents imprimés sensibles
Récupérez rapidement les impressions sensibles et inspectez le bac de sortie avant de laisser des imprimantes partagées sans surveillance.
- Utiliser la destruction sécurisée approuvée
Déposez les documents sensibles inutiles dans le circuit de destruction confidentielle approuvé de l'organisation, et non dans une poubelle ordinaire.
8. Définir les priorités grâce à une grille simple
Pour chaque thème envisagé, notez le public concerné, la décision à fort impact, sa fréquence d'apparition et le frein actuel à une réponse sécurisée. Privilégiez des appréciations qualitatives étayées par des constats internes. Ne créez pas de score de risque numérique complexe si l'organisation ne possède pas déjà une méthodologie formalisée. Un sujet mérite une priorité absolue lorsque les équipes doivent prendre la décision immédiatement et que la démarche sûre n'est pas évidente.
9. Adapter le format pédagogique à l'objectif visé
Recourez à l'apprentissage par le jeu quand le collaborateur doit faire des choix porteurs de sens et en constater les conséquences directes. Privilégiez le jeu de rôle lorsque la tâche repose sur une interaction orale, comme la vérification d'un appel du support. Utilisez un exercice sur table (tabletop) pour coordonner plusieurs métiers. Réservez la démonstration courte aux cas où les salariés doivent repérer un bouton de signalement méconnu. Choisissez la modalité selon l'action attendue, sans chercher à ludifier tous les sujets à l'excès.
Les répertoires thématiques de CyberPlay offrent des points d'entrée sur le phishing, le QR phishing, les mots de passe, l'ingénierie sociale, les rançongiciels, la sécurité physique et le travail à distance. Consultez la fiche descriptive et les mécaniques du jeu retenu avant de le prescrire. La présence d'un jeu dans une catégorie ne garantit pas à elle seule qu'il détaille toutes les subtilités de votre politique interne.
10. Réévaluer les thématiques dès que le travail évolue
Passez en revue le programme lors du déploiement d'un nouvel outil, d'un déménagement, d'une évolution des droits d'accès ou d'une refonte majeure d'un processus. Demandez aux responsables d'équipe si les mises en situation restent crédibles et si la voie sécurisée reste fluide. Exploitez les questions récurrentes et les signalements anonymisés pour détecter les consignes floues ou les processus inadaptés. Ne déduisez pas d'une hausse des signalements que la sécurité des équipes régresse sans analyser ce qui a changé.
Associez la liste finale des thèmes à un calendrier pourvu d'un responsable désigné et d'actions de suivi. Maintenez un socle général concis, offrez suffisamment de pratique aux fonctions manipulant des opérations sensibles et retirez les scénarios obsolètes. Vous obtiendrez ainsi un programme où chaque collaborateur comprend la légitimité d'un sujet par rapport à son métier et l'action précise qu'il lui permet d'accomplir.
Exercez une décision de votre travail
Cherchez des jeux adaptés aux responsabilités et aux risques de votre équipe. Leurs fiches précisent les langues ; utilisez le guide en français pour préparer l’objectif et le débriefing.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — SP 800-50, révision 1 — NIST. Consulté le 2026-09-13
- Quatre mesures simples pour se protéger en ligne — CISA. Consulté le 2026-09-13
- Échelle NIST de difficulté de détection du phishing — NIST. Consulté le 2026-09-13
Poursuivez votre lecture
- Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Formation à la sécurité de l’IA : outils, données et décisions au travail
Concevez une formation concrète à la sécurité de l'IA pour vos collaborateurs : outils approuvés, données sensibles, vérification et cas pratiques.
FR · 10 min de lecture - Mot de passe ou phrase de passe : protéger ses comptes professionnels
Comparez mots et phrases de passe, évitez la réutilisation, comprenez les recommandations du NIST et utilisez un gestionnaire approuvé. Entraînez-vous en français.
FR · 10 min de lecture - Le Wi-Fi public est-il sûr pour travailler ? Hotspots, HTTPS et faux portails
Découvrez quand le Wi-Fi public convient au travail, comment vérifier les hotspots d’hôtel, repérer faux portails et alertes de certificat, et choisir un réseau agréé.
FR · 10 min de lecture - Gestion du risque humain : transformer les données en actions
Comprendre la gestion du risque humain en entreprise et la place de CyberSense. Exemples, données de formation et exercice pratique en français.
FR · 8 min de lecture