Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
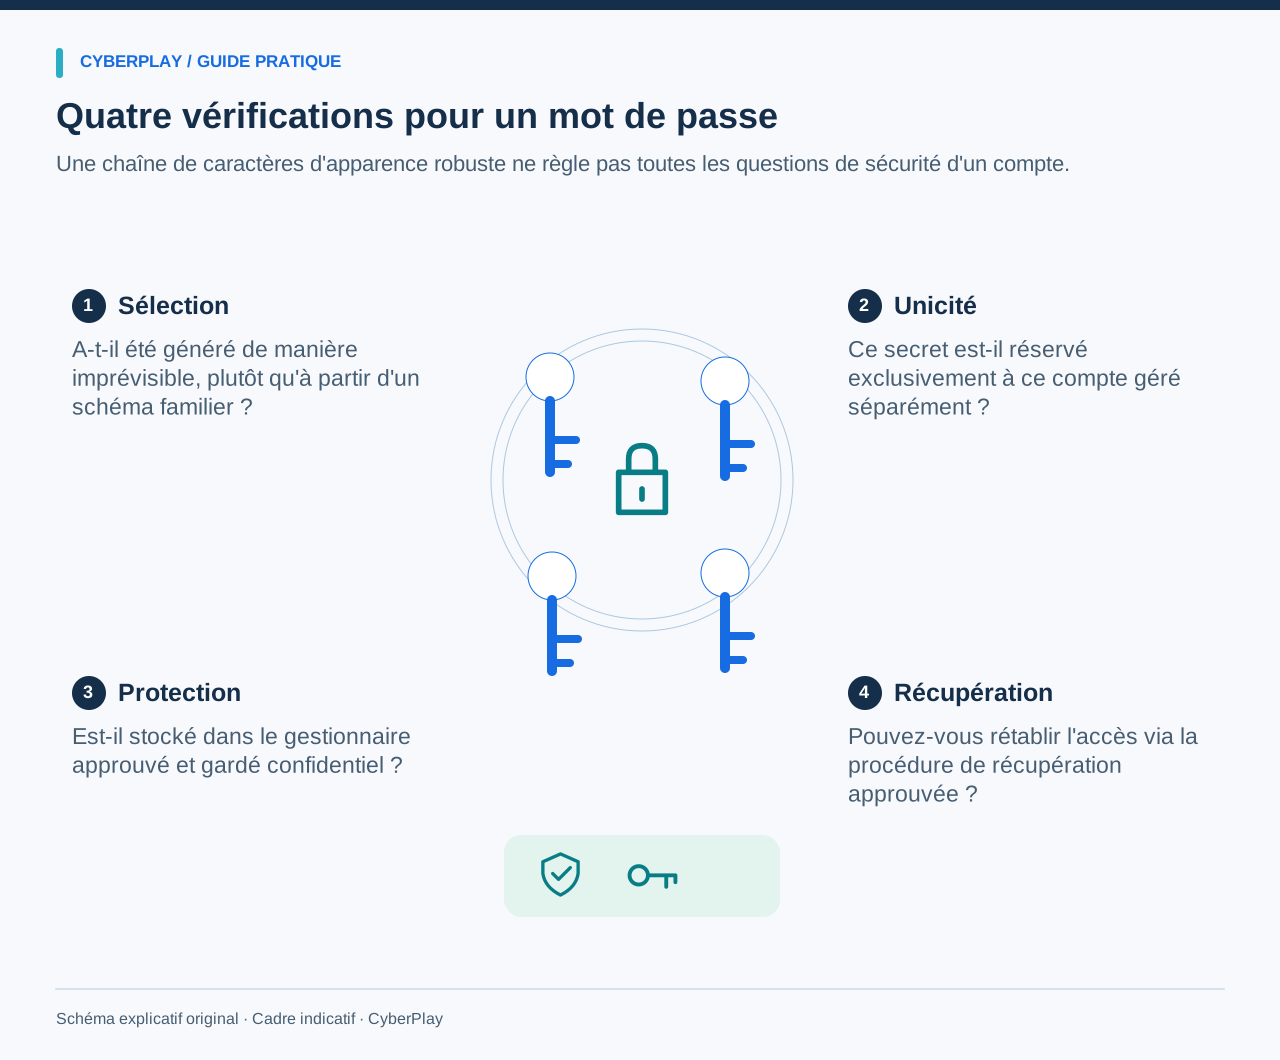
Une phrase de passe est un mot de passe composé de plusieurs mots. Elle peut être plus facile à mémoriser, mais sa longueur seule ne la rend pas imprévisible, unique ou sûre à partager. Pour vos comptes professionnels, utilisez le gestionnaire de mots de passe approuvé par votre organisation afin de générer et de stocker un secret différent pour chaque compte distinct. Lorsque vous devez retenir un secret de mémoire, appliquez la méthode approuvée pour créer une phrase de passe longue et imprévisible.
La comparaison pertinente porte sur la façon dont un secret est choisi et protégé, plutôt que sur la présence de symboles ou de mots. Ce guide détaille les schémas prévisibles, la réutilisation, les recommandations actuelles du NIST et la récupération. Chaque exemple est purement fictif et destiné à la réflexion. Ne collez jamais un véritable mot de passe dans l'exercice d'un article, une messagerie instantanée, un sondage ou un jeu.
Les points à retenir
- Un mot de passe long réutilisé peut exposer plusieurs comptes.
- Des mots aléatoires sans lien diffèrent d'une citation ou d'une phrase personnelle.
- Utilisez le gestionnaire de mots de passe approuvé et protégez sa procédure de récupération.
- Règles de mot de passe, MFA et clés d'accès (passkeys) répondent à des enjeux distincts.
1. Commencez par les pratiques que vous pouvez modifier
Dressez la liste des catégories de comptes que vous utilisez, sans noter leurs secrets : messagerie professionnelle, portail fournisseur géré séparément et compte d'achats personnel, par exemple. Repérez les accès où un même mot de passe a été réutilisé. Remplacez ces doublons via la procédure approuvée de modification de compte, en commençant par les accès professionnels et les comptes permettant de réinitialiser d'autres services.
Le service d'authentification unique (SSO) d'une organisation est bien différent du fait de réutiliser de son propre chef le même mot de passe sur des sites tiers non liés. Le SSO délègue la connexion à un système d'identité configuré ; copier le même secret sur le site distinct d'un fournisseur n'offre en rien cette protection. Lorsqu'un portail vous demande de créer un autre mot de passe, choisissez une valeur inédite et unique, sauf si votre service informatique confirme un flux SSO approuvé.
2. Comparez une phrase de passe avec un schéma prévisible
La longueur offre un plus grand nombre de combinaisons possibles, mais l'on pioche souvent dans un ensemble restreint et prévisible. Les paroles d'une chanson préférée, le slogan de l'entreprise ou quatre mots décrivant votre famille peuvent être longs tout en restant faciles à deviner. Ajouter l'année en cours et un point d'exclamation n'efface pas la structure sous-jacente.
Pour une phrase de passe mémorisée, des mots aléatoires choisis de manière indépendante sont précieux car le mode de sélection évite tout lien évident. Utilisez le générateur ou la méthode approuvés par l'employeur plutôt que de choisir une phrase figurant sur cette page. Pour les comptes que vous n'avez pas besoin de retenir par cœur, un gestionnaire peut créer de longs mots de passe aléatoires et s'occuper de les saisir.
| Approche fictive | Ce qui compte | Meilleure étape suivante |
|---|---|---|
| Nom d'entreprise, saison et année | Le schéma est prévisible et facile à décliner d'un compte à l'autre. | Générez un secret inédit et unique avec le gestionnaire approuvé. |
| Une longue citation | La longueur n'efface pas une suite de mots bien connue. | Utilisez une méthode de sélection aléatoire approuvée. |
| Le même mot de passe aléatoire sur deux sites | Un secret divulgué peut être testé sur les deux services. | Créez des secrets distincts pour chaque compte séparé. |
| Mots choisis de façon indépendante, utilisés une seule fois | La sélection et l'unicité comptent ; le nombre de mots ne garantit rien à lui seul. | Respectez la politique, protégez le secret et sa procédure de récupération. |
3. Comprenez pourquoi la réutilisation neutralise un bon choix initial
Imaginez un employé fictif qui utiliserait un mot de passe long pour un vieux site de loisirs et le réutiliserait pour un outil professionnel géré séparément. Si le mot de passe du site de loisirs vient à être compromis, un attaquant peut tenter d'utiliser cette valeur exacte contre le compte professionnel. Nul besoin de deviner à nouveau ce long mot de passe. De légères variations, comme ajouter le nom du service, laissent également un schéma reconnaissable.
Un gestionnaire de mots de passe allège l'effort de mémorisation des accès indépendants. Conservez les identifiants professionnels dans le coffre-fort approuvé ou le profil géré, en respectant les règles de l'organisation sur la synchronisation cloud et le partage. N'exportez pas le coffre-fort vers un fichier non protégé et ne copiez pas de secrets professionnels vers un compte personnel dans le seul but d'y accéder sur un autre appareil.
Sources de cette section: Gérer ses mots de passe
4. Appréhendez les recommandations du NIST dans leur juste cadre
La version finale des recommandations NIST SP 800-63B-4 de 2025 fixe un minimum de 15 caractères pour les mots de passe utilisés comme facteur d'authentification unique. Elle autorise un minimum de 8 caractères lorsque le mot de passe est utilisé uniquement au sein d'une authentification multifacteur. Pour les systèmes de vérification concernés, le NIST recommande une longueur maximale autorisée d’au moins 64 caractères. La norme impose de bloquer les valeurs courantes ou compromises, d’autoriser les gestionnaires de mots de passe et d’éviter les règles arbitraires de composition ainsi que les changements périodiques obligatoires sans preuve de compromission.
Il s'agit là d'exigences et de recommandations s'appliquant aux systèmes entrant dans le périmètre de la norme, et non d'une loi universelle ni de la promesse que toute chaîne de 15 caractères serait invulnérable. Elles concernent des mots de passe vérifiés de manière centralisée, et non chaque code PIN de déverrouillage d'appareil. Suivez la politique en vigueur dans votre organisation et signalez les contraintes incompatibles à votre service informatique au lieu de les contourner. Un mot de passe compromis doit toujours être renouvelé via la procédure de récupération de confiance.
Sources de cette section: Identité numérique : exigences relatives aux authentificateurs et aux systèmes de vérification, SP 800-63B-4
5. Adoptez une méthode de travail reproductible avec votre gestionnaire
Ouvrez les paramètres légitimes du compte depuis un portail connu, puis utilisez le gestionnaire approuvé pour générer et stocker une valeur unique. Vérifiez que l'entrée enregistrée correspond bien au service et au compte professionnel visés. Suivez les étapes de confirmation du service et testez l'entrée enregistrée lors d'une connexion normale. En cas d'échec, passez par le canal d'assistance officiel plutôt que d'envoyer le secret à un collègue.
Le remplissage automatique peut vous aider à faire le lien entre une entrée et son site légitime. L'absence de remplissage automatique doit vous inciter à vérifier l'adresse web et la fiche, mais ne prouve pas qu'il s'agit d'une page de phishing : un problème de configuration, un changement de domaine ou un coffre-fort verrouillé peuvent aussi l'expliquer. À l'inverse, un préremplissage réussi n'autorise pas aveuglément toutes les actions sur ce site. Restez vigilant quant à ce que la page vous invite à faire.
- Installez ou activez uniquement le gestionnaire approuvé pour le travail.
- Utilisez son générateur pour chaque compte géré séparément.
- Vérifiez l'adresse du service et le nom d'utilisateur enregistrés.
- Gardez le coffre-fort verrouillé lorsqu'il n'est pas utilisé.
- Ne partagez les accès que via le processus approuvé par l'organisation.

Agrandir l’image · Capture du jeu · Interface en anglais
- Inspecter le domaine enregistrable
Lisez attentivement le domaine enregistrable ; des mots familiers placés ailleurs dans l'adresse n'en garantissent pas le propriétaire.
- Utiliser votre portail connu
Accédez au service via un portail connu et tenez compte du contexte fourni par votre gestionnaire de mots de passe approuvé.
Sources de cette section: Gérer ses mots de passe
6. Associez MFA ou clés d'accès sans confondre leurs rôles
Un mot de passe peut être dérobé même lorsqu'il est long et unique. L'authentification multifacteur (MFA) introduit un facteur supplémentaire, tandis qu'une clé d'accès (passkey) FIDO/WebAuthn utilise un mécanisme d'authentification distinct et lié au service. Utilisez la méthode approuvée et prise en charge par votre organisation. Ne désactivez pas un second facteur existant sous prétexte que le gestionnaire de mots de passe affiche un score de robustesse élevé.
Les codes à usage unique et les validations par notification push peuvent toujours faire l'objet de phishing ou de manipulation. Ne validez que les demandes issues d'une connexion que vous avez vous-même initiée face à une demande MFA inattendue, et ne divulguez aucun code à une personne prétendant appartenir au support technique. Les clés d'accès nécessitent également un plan d'enrôlement et de récupération approuvé ; en déployer une ne rend pas la perte d'un appareil ou une demande inattendue de modification de compte anodines.
Sources de cette section: Identité numérique : exigences relatives aux authentificateurs et aux systèmes de vérification, SP 800-63B-4
7. Utilisez Password Builder pour identifier les schémas récurrents
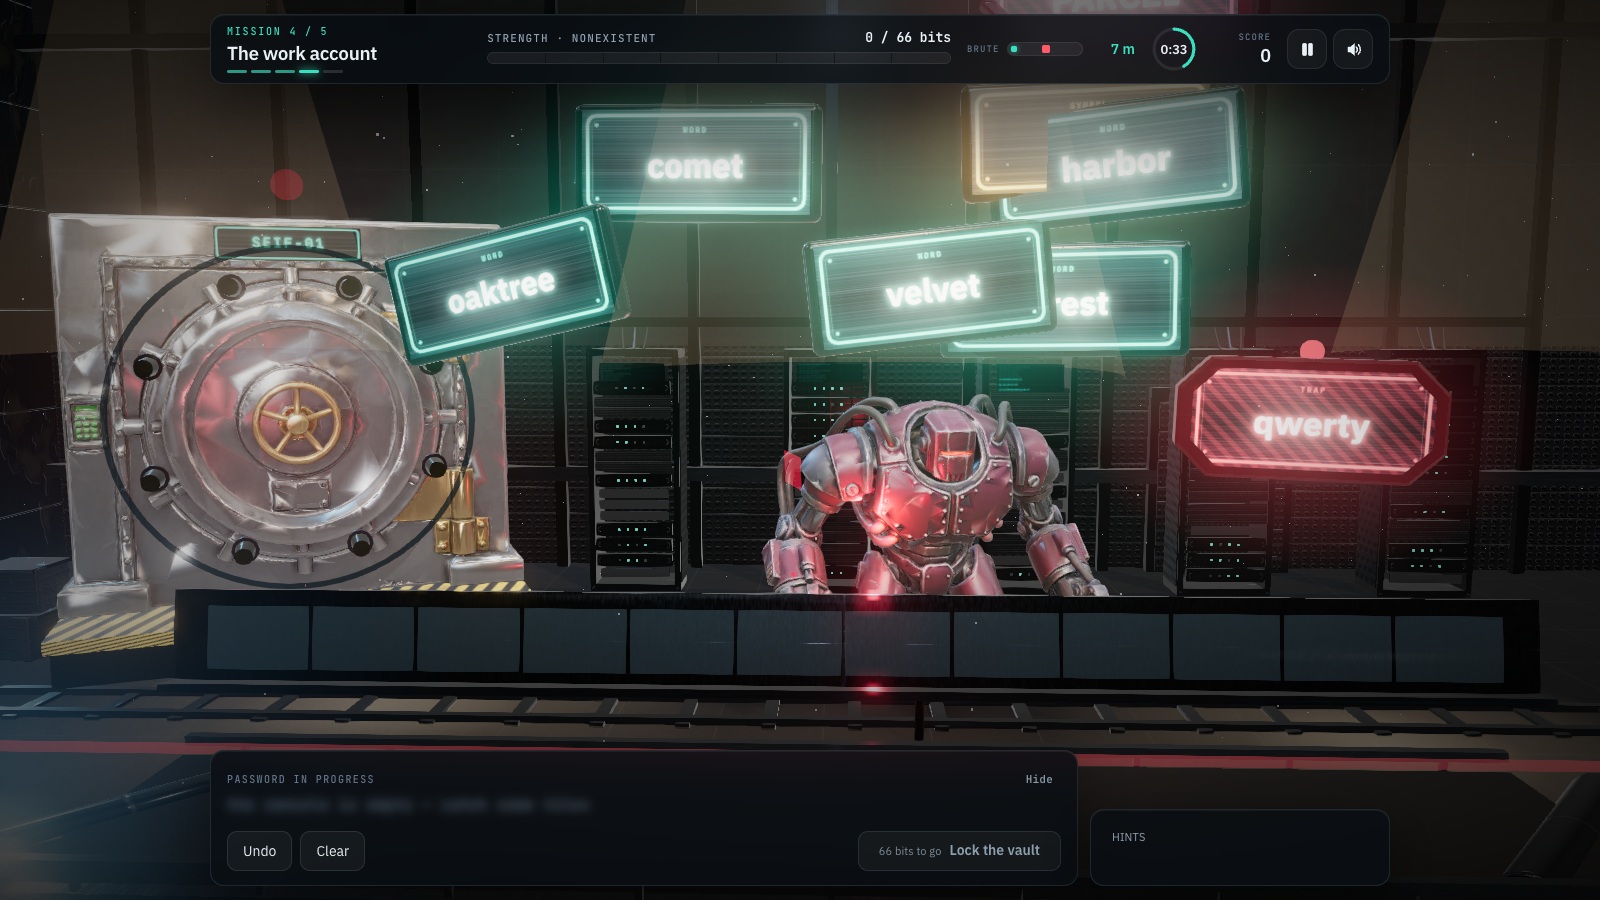
Password Builder met en scène des briques de mots qui tombent et des pièges au fil de missions variées, dont un défi sur les comptes professionnels et un coffre-fort principal. Le joueur collecte des mots et découvre des enseignements sur les choix prévisibles, la réutilisation entre vie pro et vie perso, les gestionnaires de mots de passe et la double authentification. Profitez du débriefing pour justifier un choix plutôt que de réduire l'objectif pédagogique à un score d'arcade.
Ce guide, l'interface de CyberPlay et Password Builder sont disponibles en français. L'illustration présente une séquence de jeu réelle avec des textes d'écran en anglais. Les points de robustesse et les temps estimés pour deviner le mot de passe affichés dans le jeu sont des repères pédagogiques, et non une estimation validée pour vos propres comptes. Ne saisissez pas de véritables identifiants, ne copiez aucune phrase affichée dans vos environnements de travail et ne supposez pas que le jeu configure pour vous un gestionnaire de mots de passe ou une clé d'accès.

Agrandir l’image · Capture du jeu · Interface en anglais
- Éviter prévisibilité et réutilisation
Évitez les choix prévisibles et les identifiants réutilisés ; respectez les exigences de l’organisation pour vos mots de passe professionnels.
- Interpréter l’indicateur de robustesse
L’indicateur est illustratif ; utilisez un gestionnaire de mots de passe approuvé pour créer vos véritables identifiants professionnels.
8. Entraînez-vous sur une décision de compte, pas sur un vrai mot de passe
Après la partie, transposez la mécanique des mots qui tombent dans une situation professionnelle fictive. Demandez aux apprenants de nommer le problème et de décrire une démarche sécurisée. Cela permet de vérifier s'ils savent appliquer l'unicité et le stockage approuvé en dehors du jeu, sans collecter d'informations sensibles.
9. Protégez les moyens de récupération de vos comptes
Vérifiez comment récupérer l'accès à votre coffre-fort professionnel ou à votre compte en cas de perte d'appareil. Respectez les règles de l'entreprise concernant les codes de secours, les validateurs de remplacement et les vérifications auprès du centre d'assistance. Veillez à ce que les éléments de récupération restent protégés et accessibles via la méthode approuvée ; stocker les seules informations de récupération à l'intérieur du compte qu'elles permettent de déverrouiller peut créer un blocage circulaire.
Passez en revue vos anciens accès professionnels via la procédure habituelle de départ ou de gestion des comptes. Si un gestionnaire signale qu'un mot de passe est potentiellement exposé, ouvrez le service concerné par vos propres moyens et suivez la procédure de modification approuvée. Cette alerte doit vous inciter à agir sur le compte visé, et non à téléverser l'intégralité du coffre-fort vers un outil de vérification inconnu. Validez auprès du service informatique la marche à suivre pour signaler un moyen de secours indisponible avant que la situation ne devienne urgente.
- Des secrets distincts pour chaque compte géré séparément.
- Un stockage approuvé pour les identifiants professionnels et les éléments de récupération.
- La MFA ou des clés d'accès là où l'organisation les prend en charge.
- Un canal d'assistance connu en cas d'accès perdu ou d'alerte de compromission.
- Un scénario fictif ultérieur pour vérifier l'ancrage des bons réflexes.
Sources de cette section: Créer des mots de passe sécurisés et protéger ses comptes
Prenez cette décision en français
Utilisez Password Builder pour mettre en pratique les décisions expliquées dans ce guide. Le guide, l'interface CyberPlay et ce jeu sont disponibles en français.
Jouer à Password BuilderSources et lectures complémentaires
- Identité numérique : exigences relatives aux authentificateurs et aux systèmes de vérification, SP 800-63B-4 — NIST. Consulté le 2026-09-13
- Gérer ses mots de passe — National Cyber Security Centre britannique. Consulté le 2026-09-13
- Créer des mots de passe sécurisés et protéger ses comptes — CERT Polska. Consulté le 2026-09-13
Poursuivez votre lecture
- Demande MFA inattendue : que faire si vous ne vous connectez pas ?
Demande MFA inattendue ? Sachez quand refuser, vérifier un appel du support, signaler une approbation par erreur et vous entraîner en français.
FR · 10 min de lecture - Reconnaître une fausse page de connexion, même avec HTTPS
Repérez une fausse page de connexion : adresse réelle, HTTPS et gestionnaire de mots de passe. Guide et exercice en français pour choisir une voie sûre.
FR · 9 min de lecture - Formation à la cybersécurité pour les salariés : choisir un programme en français
Choisissez une formation à la cybersécurité pour vos salariés avec des cas concrets, un format accessible et un pilote clair validant l'apprentissage et le suivi.
FR · 11 min de lecture - Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Phishing par QR code : apprendre à vérifier la destination
Apprenez aux collaborateurs à déjouer le phishing par QR code grâce à la vérification d'URL, au contrôle indépendant et à des mises en situation réalistes.
FR · 10 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture