Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
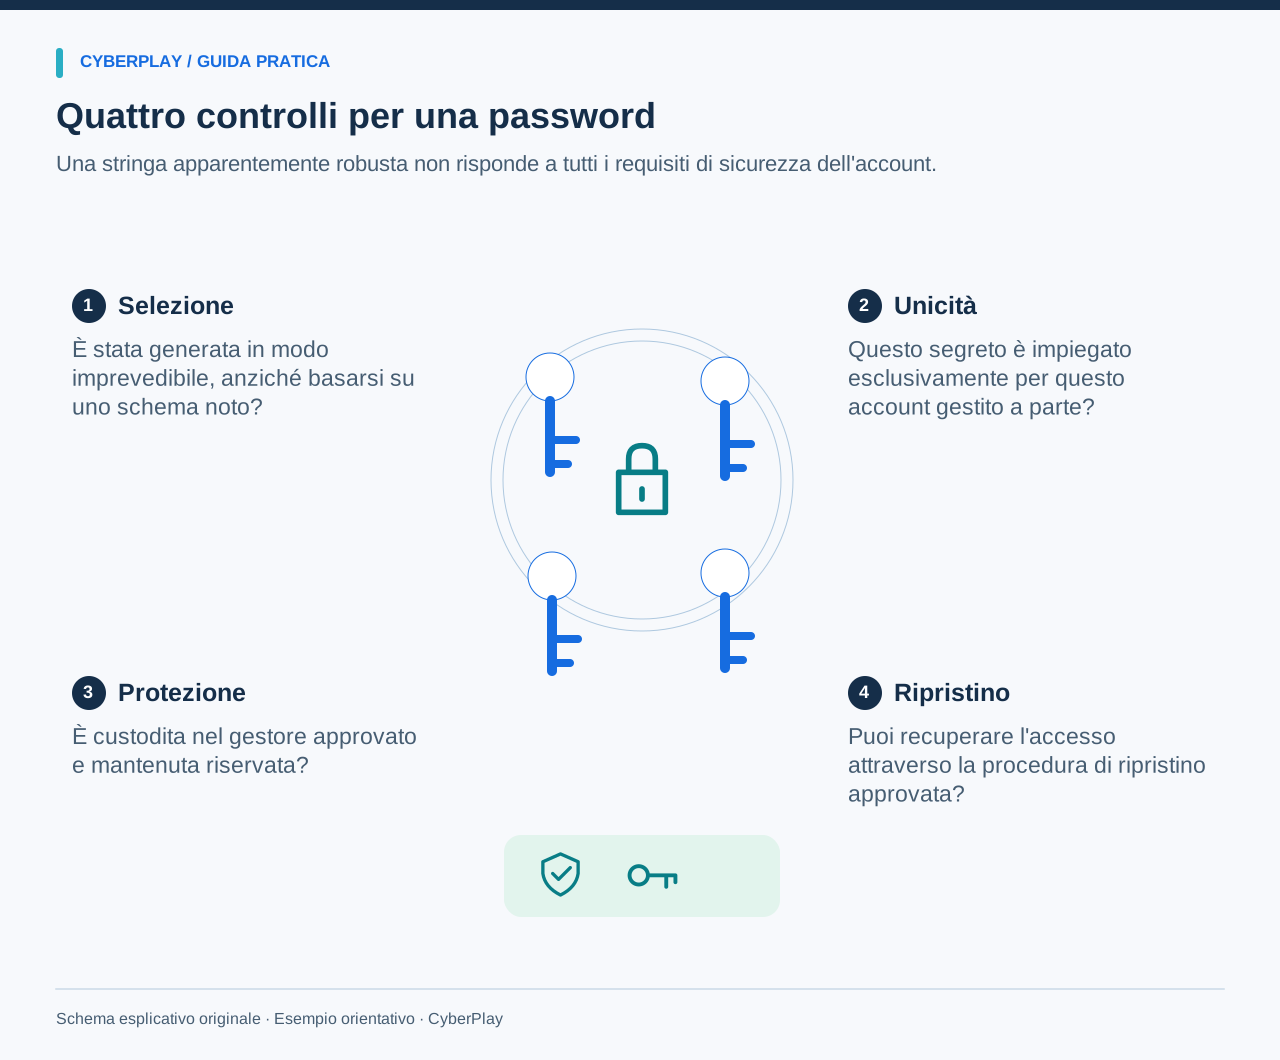
Una passphrase è una password formata da una sequenza di parole. Può essere più facile da ricordare, ma la sola lunghezza non la rende imprevedibile, univoca o sicura da condividere. Per gli account di lavoro, usa il gestore di password approvato dalla tua organizzazione per generare e custodire una password diversa per ogni singolo servizio. Nei casi in cui devi memorizzare un segreto, adotta il metodo approvato per creare una passphrase lunga e non prevedibile.
Il vero termine di paragone riguarda il modo in cui un segreto viene scelto e protetto, non il fatto che contenga simboli oppure parole. Questa guida illustra gli schemi prevedibili, il riutilizzo delle credenziali, le indicazioni attuali del NIST e le procedure di recupero. Ogni esempio è inventato a scopo didattico. Non incollare mai una password reale in un esercizio dell'articolo, in chat, in un sondaggio o in un gioco.
I punti da ricordare
- Una password lunga ma riutilizzata può esporre più account contemporaneamente.
- Parole slegate scelte a caso sono diverse da una citazione o da una frase personale.
- Usa il gestore di password approvato e proteggi la relativa procedura di ripristino.
- Regole sulle password, MFA e passkey risolvono aspetti diversi della sicurezza.
1. Parti dalle abitudini sugli account che puoi cambiare subito
Elenca le categorie di account che utilizzi, senza trascriverne i segreti: ad esempio l'email aziendale, un portale fornitori gestito a parte e un profilo personale per gli acquisti. Individua i casi in cui hai riutilizzato la stessa password. Elimina queste duplicazioni seguendo la procedura approvata di modifica delle credenziali, partendo dagli account di lavoro e da quelli che consentono di reimpostare l'accesso ad altri servizi.
Il servizio di single sign-on aziendale funziona diversamente dal riutilizzo manuale della stessa password su siti non collegati. L'SSO delega l'accesso tramite un sistema di identità appositamente configurato; copiare lo stesso segreto sul sito autonomo di un fornitore non garantisce affatto quella protezione. Quando un portale ti chiede di impostare una nuova password, inserisci un valore unico e inedito, a meno che il reparto IT non confermi una procedura SSO approvata.
2. Confronta una passphrase con uno schema prevedibile
Una lunghezza maggiore offre un numero più ampio di combinazioni possibili, ma le persone tendono spesso a scegliere da un insieme ristretto e prevedibile. Il verso di una canzone preferita, lo slogan aziendale o quattro parole legate alla propria famiglia possono formare una frase lunga, ma restano facilmente intuibili. Aggiungere l'anno corrente e un punto esclamativo in fondo non elimina la prevedibilità della struttura di base.
Per una passphrase da tenere a mente, scegliere parole casuali e slegate tra loro è utile perché evita relazioni ovvie o associazioni logiche. Utilizza il generatore o il metodo approvato dal datore di lavoro anziché copiare una frase presente in questa pagina. Per gli account che non occorre memorizzare, un gestore può creare password casuali molto lunghe e occuparsi della loro digitazione.
| Approccio fittizio | Fattore determinante | Passo successivo raccomandato |
|---|---|---|
| Nome dell'azienda con stagione e anno | Schema prevedibile e facile da intuire tra account diversi. | Genera un valore unico con il gestore approvato. |
| Una lunga citazione famosa | La lunghezza non protegge una frase di senso compiuto nota. | Adotta un metodo di selezione casuale approvato. |
| La medesima password casuale su due siti | Se il segreto trapela, può essere provato su entrambi. | Crea credenziali separate per ciascun account. |
| Parole slegate usate solo per un profilo | Contano l'unicità e la selezione; le parole da sole non bastano. | Rispetta le policy e tutela il ripristino dell'accesso. |
3. Perché il riutilizzo vanifica anche una scelta iniziale solida
Immagina un dipendente fittizio che usa una password lunga per un vecchio forum di hobby e la riutilizza per uno strumento di lavoro gestito in modo autonomo. Se la password del forum viene compromessa, un malintenzionato può provare esattamente quel valore contro l'account aziendale. Non ci sarà alcun bisogno di indovinare di nuovo la password lunga. Anche minime variazioni, come l'aggiunta del nome del servizio, lasciano uno schema facilmente riconoscibile.
Un gestore di password riduce l'onere di dover ricordare credenziali indipendenti. Custodisci le credenziali di lavoro nella cassaforte aziendale approvata o nel profilo gestito, rispettando le regole dell'organizzazione in materia di sincronizzazione cloud e condivisione. Non esportare mai la cassaforte in un file non protetto e non copiare i segreti aziendali su un account personale solo per usarli su un altro dispositivo.
Fonti della sezione: Gestire le proprie password
4. Leggi le indicazioni NIST sulle password nel loro corretto ambito
La versione finale 2025 delle linee guida NIST SP 800-63B-4 stabilisce un minimo di 15 caratteri per le password utilizzate come unico fattore di autenticazione. Consente invece un minimo di 8 caratteri quando la password è impiegata esclusivamente all'interno dell'autenticazione multifattore. Per i sistemi di verifica interessati, il NIST raccomanda una lunghezza massima consentita di almeno 64 caratteri. Lo standard richiede di bloccare valori comuni o compromessi, consentire i gestori di password ed evitare regole arbitrarie di composizione o cambi periodici obbligatori senza prove di compromissione.
Si tratta di requisiti e raccomandazioni rivolti ai sistemi contemplati dallo standard, non di una legge universale o della garanzia che qualsiasi stringa di 15 caratteri sia sicura a prescindere. Riguardano password verificate a livello centrale, non il PIN di sblocco di ogni singolo dispositivo. Segui la policy vigente della tua organizzazione e segnala al reparto IT eventuali requisiti incompatibili anziché aggirarli. Una password compromessa va comunque modificata attraverso la procedura di recupero affidabile.
Fonti della sezione: Identità digitale: requisiti per autenticatori e sistemi di verifica, SP 800-63B-4
5. Costruisci una procedura di lavoro ripetibile con il gestore di password
Accedi alle impostazioni autentiche del servizio da un portale noto, quindi utilizza il gestore approvato per generare e salvare un valore univoco. Controlla che la voce archiviata corrisponda al servizio corretto e all'utenza lavorativa. Segui i passaggi di conferma del servizio e verifica la credenziale effettuando un accesso normale. Se qualcosa non funziona, ricorri al canale di assistenza ufficiale anziché trasmettere il segreto a un collega.
La compilazione automatica aiuta a collegare la credenziale al sito web legittimo. Se la compilazione non compare, è opportuno verificare l'indirizzo e la voce salvata, ma questo non dimostra automaticamente che si tratti di una pagina di phishing: potrebbe dipendere da una diversa configurazione, da un dominio aggiornato o dalla cassaforte bloccata. Al tempo stesso, l'avvenuta compilazione automatica non autorizza qualsiasi azione sul sito. Continua a prestare attenzione a ciò che la pagina ti richiede di fare.
- Installa o abilita solo il gestore di password approvato per il lavoro.
- Usa il generatore integrato per ogni account gestito separatamente.
- Verifica l'indirizzo del servizio salvato e il nome utente.
- Mantieni la cassaforte bloccata quando non la stai utilizzando.
- Condividi gli accessi solo tramite la procedura approvata dall'organizzazione.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Ispeziona il dominio registrabile
Leggi con attenzione il dominio registrabile; parole note altrove nell'indirizzo non ne attestano il proprietario.
- Usa il portale noto
Accedi al servizio tramite un portale noto e considera il contesto fornito dal password manager approvato.
Fonti della sezione: Gestire le proprie password
6. Integra MFA o passkey senza confondere i loro ruoli
Una password può essere sottratta anche se è lunga e univoca. L'autenticazione multifattore introduce un fattore ulteriore, mentre una passkey FIDO/WebAuthn adotta un meccanismo di autenticazione diverso e vincolato crittograficamente al servizio. Ricorri sempre al metodo approvato e supportato dalla tua organizzazione. Non disattivare un secondo fattore esistente solo perché il gestore di password assegna un punteggio elevato alla complessità del segreto.
I codici monouso e le approvazioni tramite notifiche push possono comunque essere intercettati tramite phishing o manipolati con l'inganno. Approva solo le richieste generate da un accesso che hai avviato personalmente e non comunicare mai codici a chi dichiara di far parte del supporto tecnico. Anche le passkey richiedono una procedura approvata di registrazione e recupero; adottarne una non rende trascurabile lo smarrimento di un dispositivo o una richiesta imprevista di modifica dell'account.
Fonti della sezione: Identità digitale: requisiti per autenticatori e sistemi di verifica, SP 800-63B-4
7. Usa Password Builder per riconoscere gli schemi prevedibili
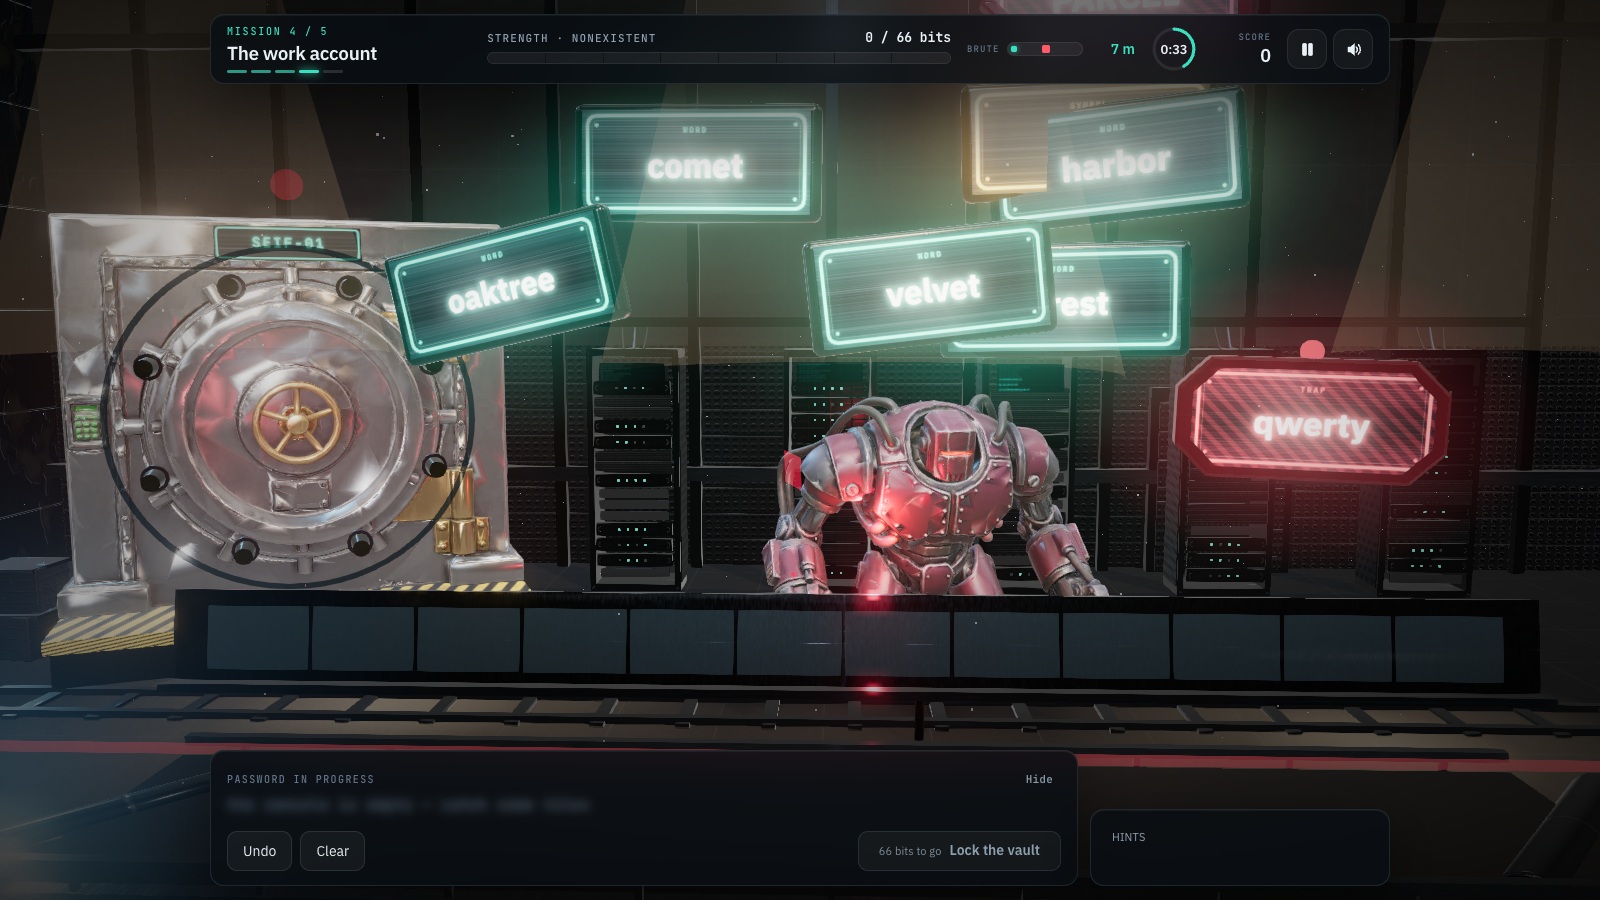
Password Builder mostra tessere di parole che cadono e ostacoli lungo diverse missioni, tra cui una sfida su un account aziendale e una cassaforte principale. Il giocatore raccoglie parole e affronta nozioni su scelte prevedibili, riutilizzo tra casa e lavoro, gestori di password e verifica in due passaggi. Utilizza il riepilogo finale per comprendere il motivo delle scelte, anziché considerare il punteggio arcade come il vero obiettivo di apprendimento.
Questa guida, l'interfaccia di CyberPlay e Password Builder sono disponibili in italiano. L'immagine mostra schermate di gioco effettive con testo in inglese. I punti di robustezza e i tempi di violazione stimati nel gioco sono euristiche didattiche, non una stima convalidata per i tuoi account reali. Non inserire credenziali vere, non copiare una frase mostrata nel gioco in ambienti di produzione e non presumere che il gioco configuri automaticamente un gestore di password o una passkey per te.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Evita credenziali prevedibili e riutilizzate
Evita scelte prevedibili e credenziali già usate; rispetta i requisiti aziendali quando crei la password di un account di lavoro.
- Interpreta l’indicatore di robustezza
L’indicatore è illustrativo; usa un password manager approvato quando crei credenziali reali per il lavoro.
8. Esercitati con una decisione sull'account, non con una password reale
Terminata la sessione di gioco, sostituisci le parole cadute con uno scenario decisionale lavorativo fittizio. Chiedi a chi partecipa alla formazione di identificare il problema e descrivere una procedura operativa sicura. Questo esercizio serve a verificare se si sanno applicare i principi di unicità e custodia approvata al di fuori del gioco, senza raccogliere informazioni riservate.
9. Proteggi le vie di ripristino dell'account
Verifica in che modo potrai recuperare la cassaforte o l'account di lavoro se smarrisci un dispositivo. Rispetta le regole aziendali per i codici di ripristino, gli autenticatori di riserva e le verifiche tramite helpdesk. Custodisci il materiale di recupero in modo protetto e accessibile con la procedura approvata; conservare le uniche informazioni di recupero all'interno dello stesso account che servono a sbloccare genera un vicolo cieco.
Verifica i vecchi accessi aziendali attraverso le regolari procedure di disattivazione utenze o gestione degli account. Se il gestore segnala che una password potrebbe essere esposta, apri il servizio in modo autonomo e segui la procedura di modifica approvata. L'avviso serve a intervenire sull'account interessato, non a caricare l'intera cassaforte su uno strumento di verifica sconosciuto. Chiedi per tempo all'IT come segnalare un incidente o l'inaccessibilità di un metodo di ripristino, prima che si trasformi in un'emergenza.
- Segreti differenti per account gestiti separatamente.
- Custodia approvata per credenziali aziendali e dati di ripristino.
- MFA o passkey nei sistemi in cui l'organizzazione le supporta.
- Un canale di supporto noto per smarrimento accessi o avvisi di violazione.
- Uno scenario fittizio successivo per verificare se l'abitudine si consolida.
Fonti della sezione: Tworzenie bezpiecznych haseł i ochrona kont
Esercitati su questa decisione in italiano
Usa Password Builder per mettere in pratica le decisioni descritte in questa guida. La guida, l'interfaccia di CyberPlay e questo gioco sono disponibili in italiano.
Gioca a Password BuilderFonti e approfondimenti
- Identità digitale: requisiti per autenticatori e sistemi di verifica, SP 800-63B-4 — NIST. Consultato il 2026-09-13
- Gestire le proprie password — National Cyber Security Centre britannico. Consultato il 2026-09-13
- Tworzenie bezpiecznych haseł i ochrona kont — CERT Polska. Consultato il 2026-09-13
Continua a esplorare
- Richiesta MFA inattesa: cosa fare se non stai accedendo
Hai ricevuto una notifica MFA non richiesta? Scopri quando rifiutarla, verificare una chiamata di supporto, segnalare un'approvazione accidentale ed esercitarti.
IT · 8 min di lettura - Come riconoscere una pagina di accesso falsa, anche con HTTPS
Riconosci una pagina di accesso falsa: controlla indirizzo, HTTPS e gestore di password. Guida ed esercizio in italiano per usare il portale aziendale noto.
IT · 9 min di lettura - Corso di sicurezza informatica per dipendenti: scegliere un programma in italiano
Scegli un corso di sicurezza informatica per dipendenti con scenari pratici, accesso semplice e un pilota chiaro per verificare apprendimento e gestione.
IT · 11 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura