Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
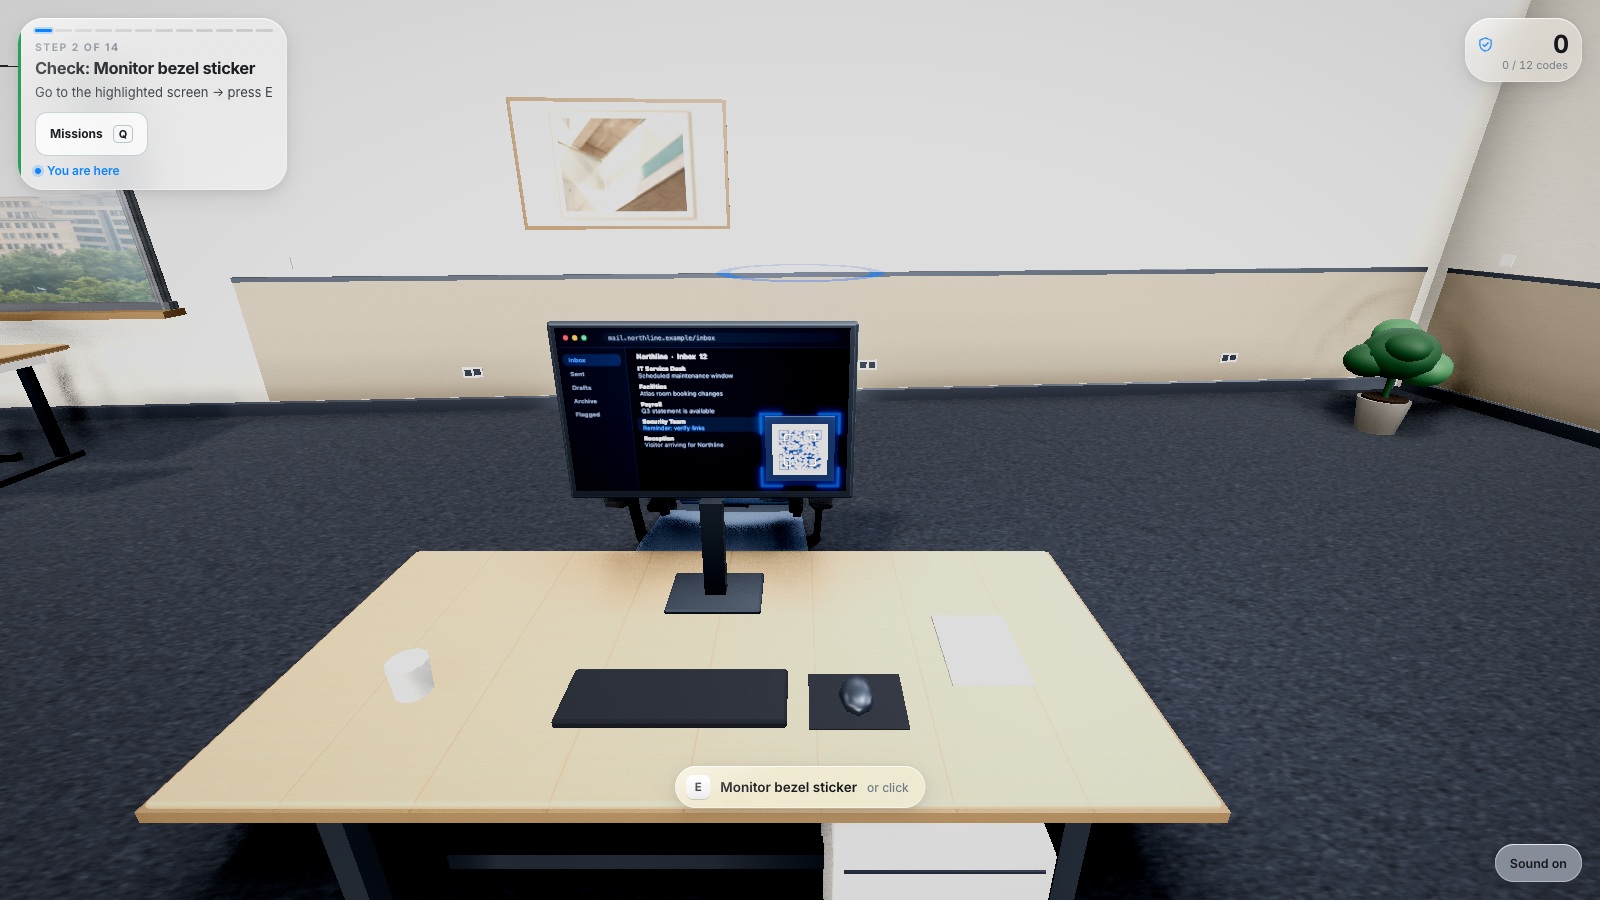
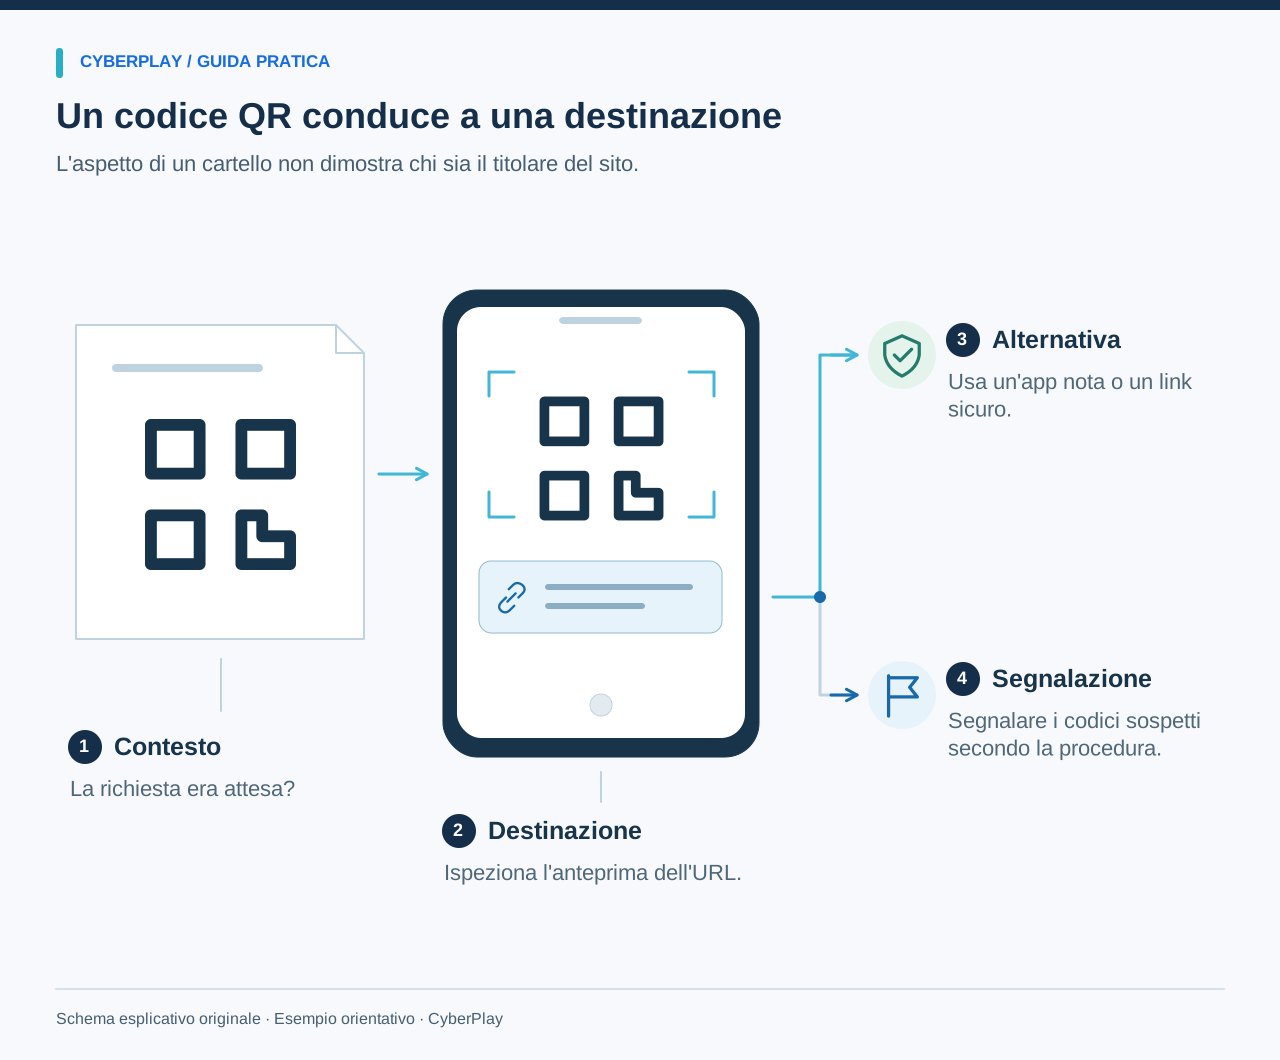
Il phishing tramite codici QR, talvolta chiamato quishing, sfrutta un codice QR per indirizzare l'utente verso una destinazione o una richiesta ingannevole. La competenza formativa fondamentale non consiste nel riconoscere se una matrice quadrata sembri dannosa o meno. Consiste invece nel comprendere il contesto, esaminare la destinazione ove possibile e verificare le richieste critiche in modo indipendente prima di condividere dati o concedere accessi.
Usa la formazione sul phishing tramite codici QR per estendere le stesse decisioni che i dipendenti già mettono in pratica con messaggi e siti web. Questa guida propone tre scenari originali, un esercizio di lettura della destinazione e un piano per il formatore. Le destinazioni fittizie utilizzano nomi di esempio riservati e devono rimanere testo di discussione. Nessuno ha bisogno di scansionare un codice reale, inserire credenziali o effettuare pagamenti per apprendere il principio.
I punti da ricordare
- Un codice QR è semplicemente un mezzo per veicolare informazioni; il suo aspetto visivo non stabilisce alcuna affidabilità.
- Visualizza l'anteprima della destinazione quando il dispositivo lo consente ed esamina attentamente la richiesta.
- Utilizza un canale di servizio noto a fronte di richieste impreviste di accesso o pagamento.
- Esercitati sia sui casi d'uso legittimi sia su quelli sospetti.
1. Spiegare il meccanismo senza rendere sospetto ogni singolo codice
Moltissimi codici QR vengono impiegati per attività ordinarie, come la consultazione di menu o l'accesso a biglietti. Il rischio dipende dalla destinazione finale e da ciò che viene richiesto all'utente. L'NCSC descrive i codici QR nelle email di phishing come un canale in grado di mascherare un collegamento e spostare l'utente su uno smartphone personale. Le sue linee guida distinguono inoltre tale contesto dall'uso di routine in ambienti come i ristoranti.
Insegna ai dipendenti a fermarsi davanti a una soglia critica: l'apertura di una destinazione sconosciuta, l'inserimento di un segreto dell'account, l'esecuzione di un pagamento o l'autorizzazione di un dispositivo. Non affermare che qualsiasi scansione provochi un'infezione. Un esercizio efficace consente alle persone di riconoscere un utilizzo ragionevole e di individuare il momento esatto in cui una richiesta inattesa richiede una verifica indipendente.
Fonti della sezione: Codici QR: qual è il rischio reale?
2. Esercitarsi nell'anteprima e nella lettura della destinazione
Mostra una rappresentazione testuale dell'anteprima che uno smartphone potrebbe visualizzare. Chiedi a chi partecipa di identificare l'host e di confrontarlo con il servizio che intendeva effettivamente raggiungere. Evita di dare per scontato che l'interfaccia di ogni fotocamera si comporti nello stesso modo. Se l'anteprima appare troncata, poco chiara o non disponibile, l'alternativa sicura per un'operazione rilevante è utilizzare l'applicazione o il sito web noto in modo indipendente.
L'FTC consiglia di controllare la destinazione di un codice QR prima di aprirne uno inatteso e di contattare l'organizzazione tramite un canale noto se il messaggio appare plausibile. Questo offre al formatore uno spunto didattico concreto. L'obiettivo è prendere una decisione di verifica sensata, non superare un test di memoria su ogni possibile struttura di URL.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Visualizza prima l'anteprima della destinazione
Visualizza l'anteprima quando possibile e valuta l'azione richiesta prima di fornire informazioni o concedere l'accesso.
- Scegli un'alternativa affidabile
Se la destinazione resta incerta, raggiungi il servizio tramite un'alternativa affidabile e verifica la richiesta in modo indipendente.
Fonti della sezione: Link pericolosi nascosti nei codici QR per rubare informazioni
3. Scenario: l'adesivo sconosciuto per il pagamento del parcheggio
Cartello fittizio originale: «Il pagamento del parcheggio è passato online. Scansiona qui per evitare sanzioni». L'adesivo si trova su una cassa automatica e l'anteprima mostra parking-payments.example. L'utente non dispone di alcuna informazione precedente che colleghi tale destinazione al gestore del parcheggio. Una riga scritta in caratteri piccoli specifica che i dati della carta di credito sono richiesti immediatamente.
Chiedi alla persona di scegliere un canale indipendente per raggiungere il gestore, come l'applicazione ufficiale o le informazioni verificate presso la struttura. L'esercizio non richiede di stabilire se l'adesivo sia opera di malintenzionati basandosi solo sul suo aspetto visivo. Chiede invece se vi siano elementi sufficienti per inserire dati di pagamento. In un secondo momento, il formatore può mostrare il canale legittimo del gestore, offrendo così una conclusione sicura all'attività.
4. Scenario: un sondaggio aziendale richiede una password
Cartello fittizio originale: «Nuovo sondaggio sul benessere del personale. Scansiona per partecipare all'estrazione dei premi». Il cartello mostra un logo dal consueto stile aziendale. L'anteprima è staff-survey.example e la schermata successiva richiede una password di lavoro. Contesto: nessun sondaggio è indicato nel portale dipendenti noto e l'organizzatore non viene specificato.
La richiesta della password costituisce un passaggio critico rispetto alla semplice lettura di un questionario. Chiedi al dipendente di utilizzare il portale interno di riferimento o di contattare il team responsabile tramite l'organigramma aziendale. La presenza all'interno della sede lavorativa e l'uso di un marchio familiare sono elementi di contesto utili, ma non dimostrano che la destinazione e la richiesta siano autorizzate. Invita i servizi generali o le risorse umane a spiegare come vengono contrassegnati gli avvisi legittimi e come segnalare eventuali dubbi.
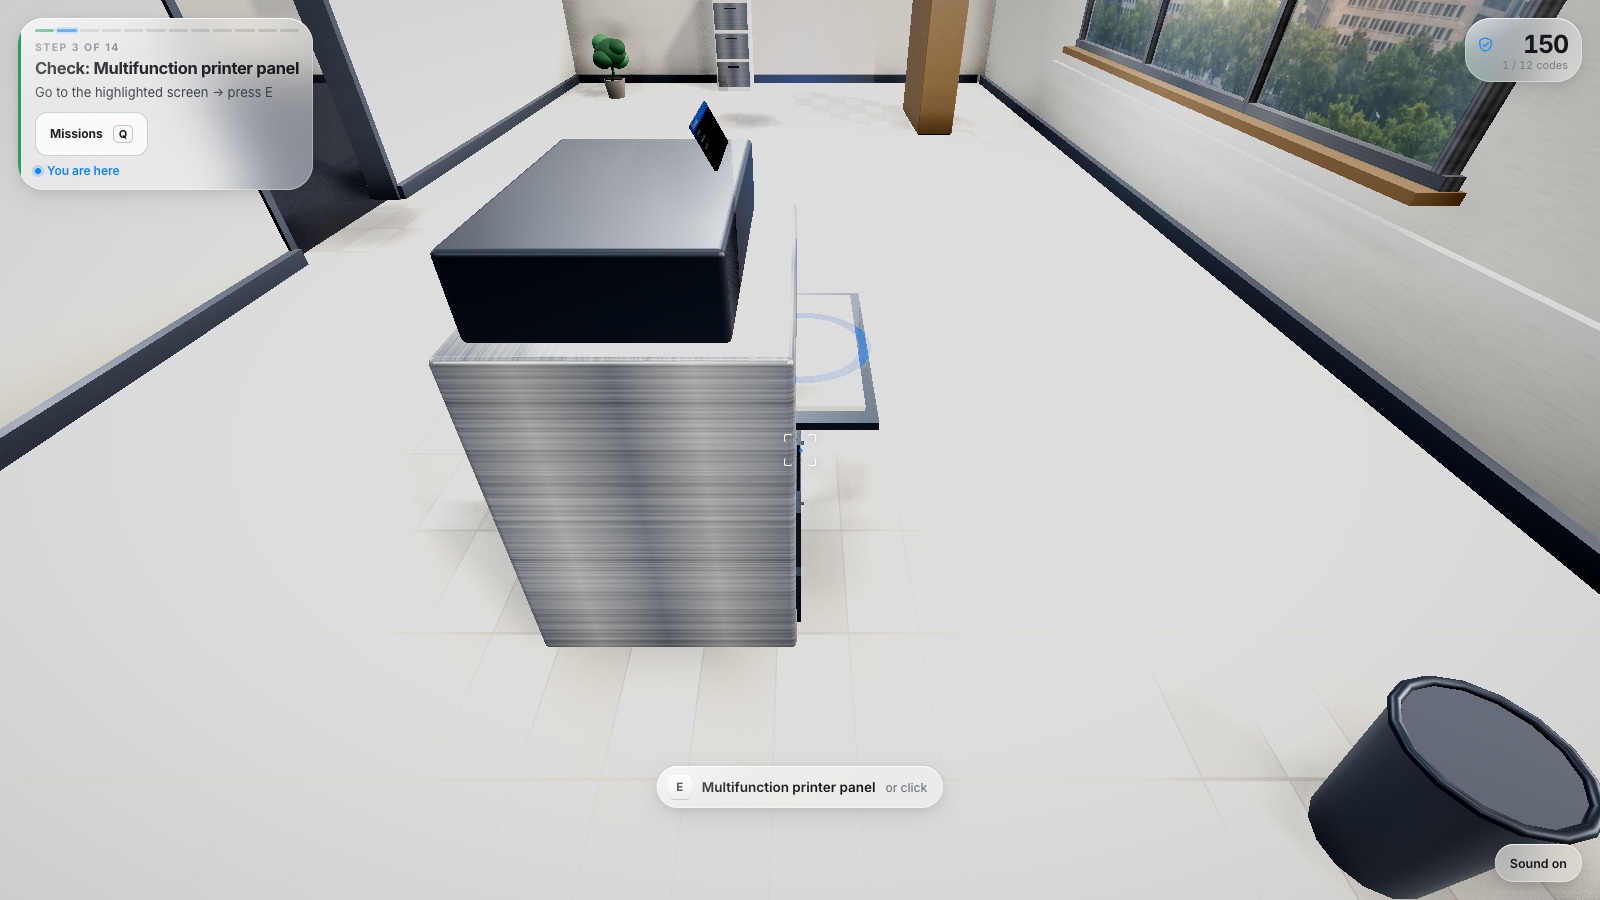
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- La posizione non garantisce affidabilità
Un codice accanto ad apparecchiature note dell'ufficio può comunque portare altrove; la posizione non ne autentica la destinazione.
- Verifica la destinazione effettiva
Verifica la destinazione e la procedura di lavoro prevista prima di seguire un codice che richiede dati o accessi.
5. Scenario: un'email richiede una scansione per mantenere l'accesso
Messaggio fittizio originale: «L'accesso alla tua casella di posta scade oggi. Scansiona il codice sul telefono per mantenerla attiva». Il messaggio afferma di provenire dall'assistenza, ma il dipendente non ha avviato alcun aggiornamento dell'account. L'anteprima della destinazione mostra account-restore.example e invita l'utente ad accedere.
Il passaggio successivo corretto consiste nell'utilizzare il consueto servizio di lavoro o il canale di supporto legittimo. Eseguire la scansione su uno smartphone non rende una richiesta più sicura solo perché il messaggio originale è comparso sul computer aziendale. Le linee guida dell'NCSC sulle truffe evidenziano come il principio di autorità e il senso di urgenza possano spingere il destinatario ad agire d'impulso. Chiedi ai partecipanti quali elementi possano essere verificati in modo indipendente e quali affermazioni provengano esclusivamente dal mittente.
Fonti della sezione: Messaggi di phishing: come riconoscerli e segnalarli
6. Utilizzare questo confronto originale tra destinazioni
Mantieni questi esempi in formato testuale. I nomi con estensione .example costituiscono materiale didattico fittizio e l'esercizio presuppone che il servizio autorizzato sia l'ipotetico dominio organisation.example. Nella reale attività lavorativa, l'organizzazione deve indicare chiaramente il percorso effettivo che i dipendenti devono seguire. Un dominio noto non implica comunque che qualsiasi richiesta a esso associata sia appropriata: anche l'operazione richiesta e il contesto hanno la loro importanza.
| Testo visualizzato nell'anteprima | Cosa notare | Decisione opportuna |
|---|---|---|
| https://portal.organisation.example/survey | L'host del portale fittizio corrisponde al servizio noto in modo indipendente. | Verificare che l'attività sia prevista e autorizzata prima di procedere. |
| https://organisation.example.staff-survey.example/login | Un nome familiare compare prima di un dominio differente. | Utilizzare il portale noto in modo indipendente; non dedurre la titolarità da un termine familiare. |
| https://short-link.example/a7 | L'indirizzo visualizzato non svela il servizio effettivo finale. | Utilizzare un canale noto per un'attività riservata se la destinazione non può essere determinata. |
| https://parking-payments.example/card | Il nome descrive un parcheggio ma non individua il gestore effettivo. | Verificare il canale di pagamento direttamente con il gestore. |
7. Includere un caso d'uso legittimo del codice QR
Esempio di controllo originale: un dipendente si trova a una reception presidiata da personale e deve compilare un modulo visitatori. L'addetto alla reception conferma la procedura approvata; lo stesso modulo è accessibile tramite il sito web aziendale noto e richiede unicamente le informazioni previste dalla procedura. La persona raggiunge il modulo tramite il sito ufficiale noto dopo aver verificato il contesto.
In base a questi fatti definiti, completare il modulo autorizzato è una scelta ragionevole. Chiedi che cosa modificherebbe questa valutazione: la richiesta di una nuova password, un pagamento non correlato, un'approvazione imprevista del dispositivo o una destinazione che il personale della sede non sa spiegare. Ciò favorisce lo sviluppo di un giudizio proporzionato. Una sessione di sensibilizzazione in cui la risposta corretta sia costantemente «non usare mai i codici QR» fa perdere l'opportunità di esercitarsi su come completare le operazioni in sicurezza.
8. Condurre un breve esercizio con il formatore
Prepara le tre schede di scenario e il caso di controllo legittimo. Assegna a ciascun partecipante un ruolo e un contesto sufficiente per prendere una decisione. Mostra prima il cartello o il messaggio, quindi svela l'anteprima della destinazione quando l'utente chiede di esaminarla. Infine, mostra quali dati o conferme richiede la destinazione. Lascia che la persona aggiorni la propria decisione man mano che emergono nuovi dettagli.
Mantieni un equivalente testuale accanto a qualsiasi immagine e non vincolare l'attività al possesso di uno smartphone personale. Il formatore può svelare ciascuna fase su carta o tramite schermo condiviso. Invita i partecipanti a spiegare sia un passaggio successivo sicuro, sia il modo in cui l'attività iniziale potrebbe essere comunque portata a termine. In questo modo si bilancia la cautela con la concreta operatività lavorativa.
9. Spiegare la segnalazione dopo un'eventuale interazione
Il momento della segnalazione deve chiarire l'accaduto, non limitarsi al fatto che la persona tema di aver commesso un errore. È stata aperta un'anteprima, visualizzata una pagina, inserita un'informazione, autorizzato un accesso o scaricato un file? Si tratta di circostanze differenti che il team di risposta deve valutare. Illustra la procedura di segnalazione interna e incentiva un resoconto tempestivo e preciso, senza richiedere al dipendente di svolgere indagini autonome.
Non invitare gli utenti a reinserire le credenziali per verificare la pagina né a inoltrare un codice sospetto ai colleghi per chiedere pareri. L'organizzazione deve fornire istruzioni chiare e approvate per la gestione di questi eventi. In caso di dubbi su pagamenti personali, occorre utilizzare il canale indipendente del proprio istituto finanziario; le questioni operative aziendali vanno invece indirizzate al team interno preposto.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
10. Raccordare l'uso dei codici QR alle competenze generali contro il phishing
Utilizza il catalogo tematico sul phishing tramite codici QR di CyberPlay per selezionare uno scenario interattivo dopo il confronto di gruppo. Esamina la descrizione del gioco e i comandi prima di assegnarlo, quindi chiedi quale passaggio abbia richiesto di verificare la destinazione o la richiesta. Collega tale momento ai reali canali di segnalazione e verifica a disposizione dei dipendenti.
Nelle sessioni successive, varia il formato: trasforma il cartello in un'email, oppure la richiesta di pagamento nell'autorizzazione di un account. Chiedi se sia applicabile il medesimo principio. Valuta la decisione e la linea di ragionamento adottate in quello scenario; il solo punteggio ottenuto in un gioco sui codici QR non garantisce che l'utente saprà gestire in sicurezza ogni richiesta reale basata su QR code nel contesto lavorativo.
Esercita una decisione di lavoro
Esplora i giochi sui codici QR e controlla le lingue nelle schede. Esercita la verifica della destinazione e collega la discussione alle regole aziendali.
Esplora i giochi per esercitartiFonti e approfondimenti
- Codici QR: qual è il rischio reale? — Centro nazionale per la sicurezza informatica del Regno Unito (NCSC). Consultato il 2026-09-13
- Link pericolosi nascosti nei codici QR per rubare informazioni — Commissione federale per il commercio degli Stati Uniti (FTC). Consultato il 2026-09-13
- Messaggi di phishing: come riconoscerli e segnalarli — Centro nazionale per la sicurezza informatica del Regno Unito (NCSC). Consultato il 2026-09-13
Continua a esplorare
- Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - 12 attività di sicurezza informatica per dipendenti con discussioni guidate
Organizza 12 attività di sicurezza informatica con obiettivi chiari, tempi indicativi e materiali. Usa gli esercizi e le domande per una discussione utile.
IT · 12 min di lettura - Come riconoscere una pagina di accesso falsa, anche con HTTPS
Riconosci una pagina di accesso falsa: controlla indirizzo, HTTPS e gestore di password. Guida ed esercizio in italiano per usare il portale aziendale noto.
IT · 9 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Formazione sulla sicurezza dell’IA: strumenti, dati e decisioni sul lavoro
Crea una formazione pratica sulla sicurezza dell'IA per i dipendenti: strumenti approvati, dati sensibili, verifica dei risultati, permessi e schede decisionali.
IT · 9 min di lettura