Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
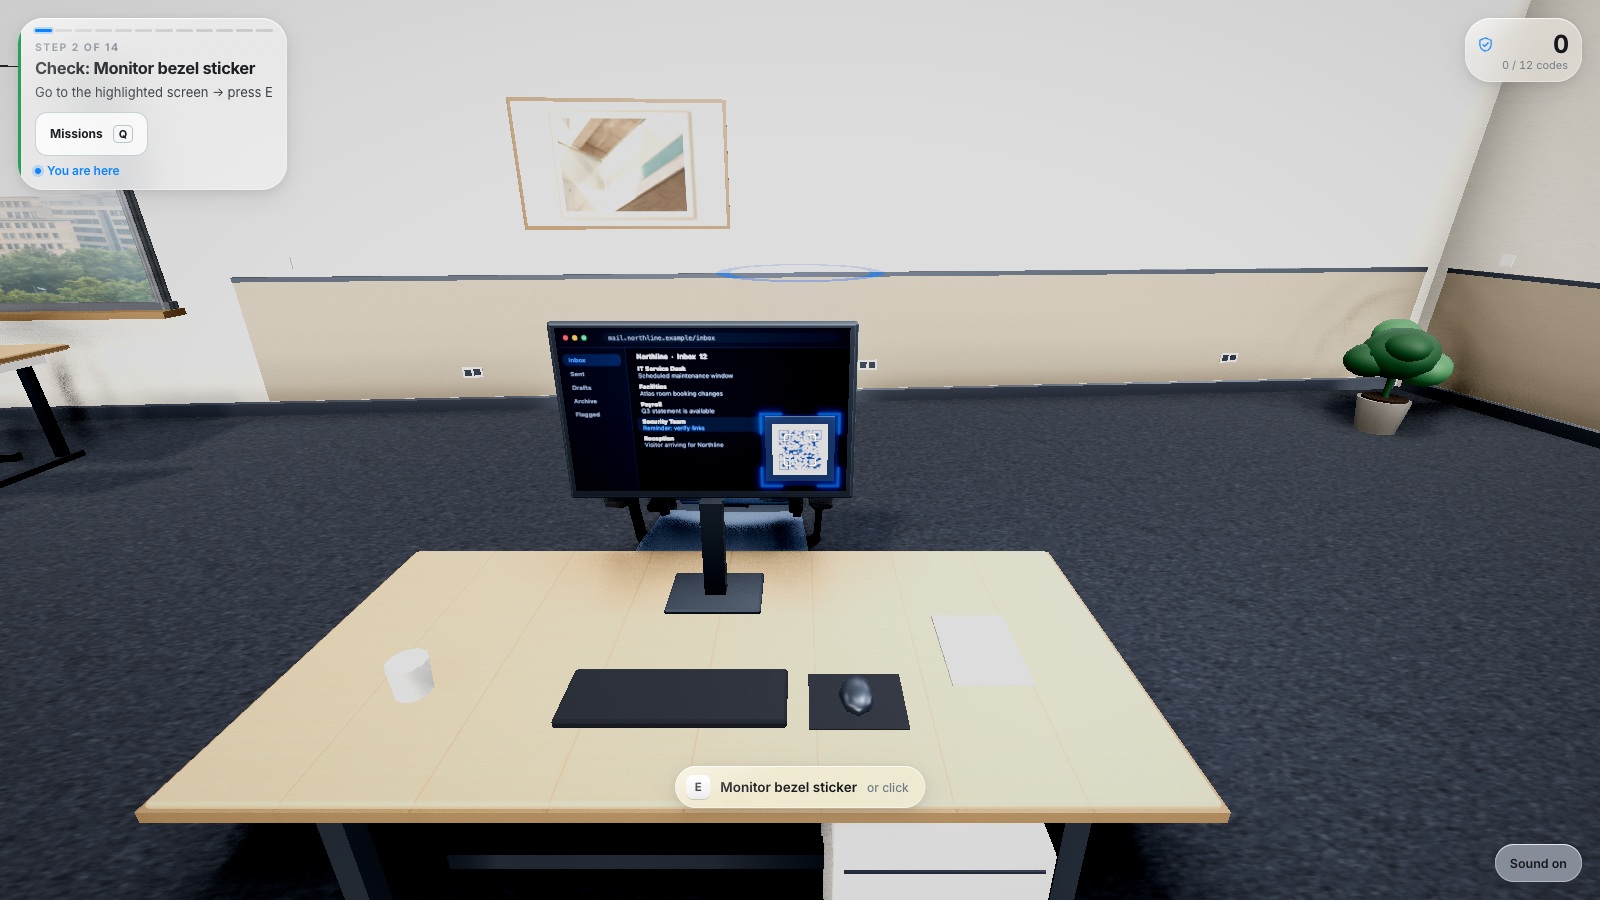
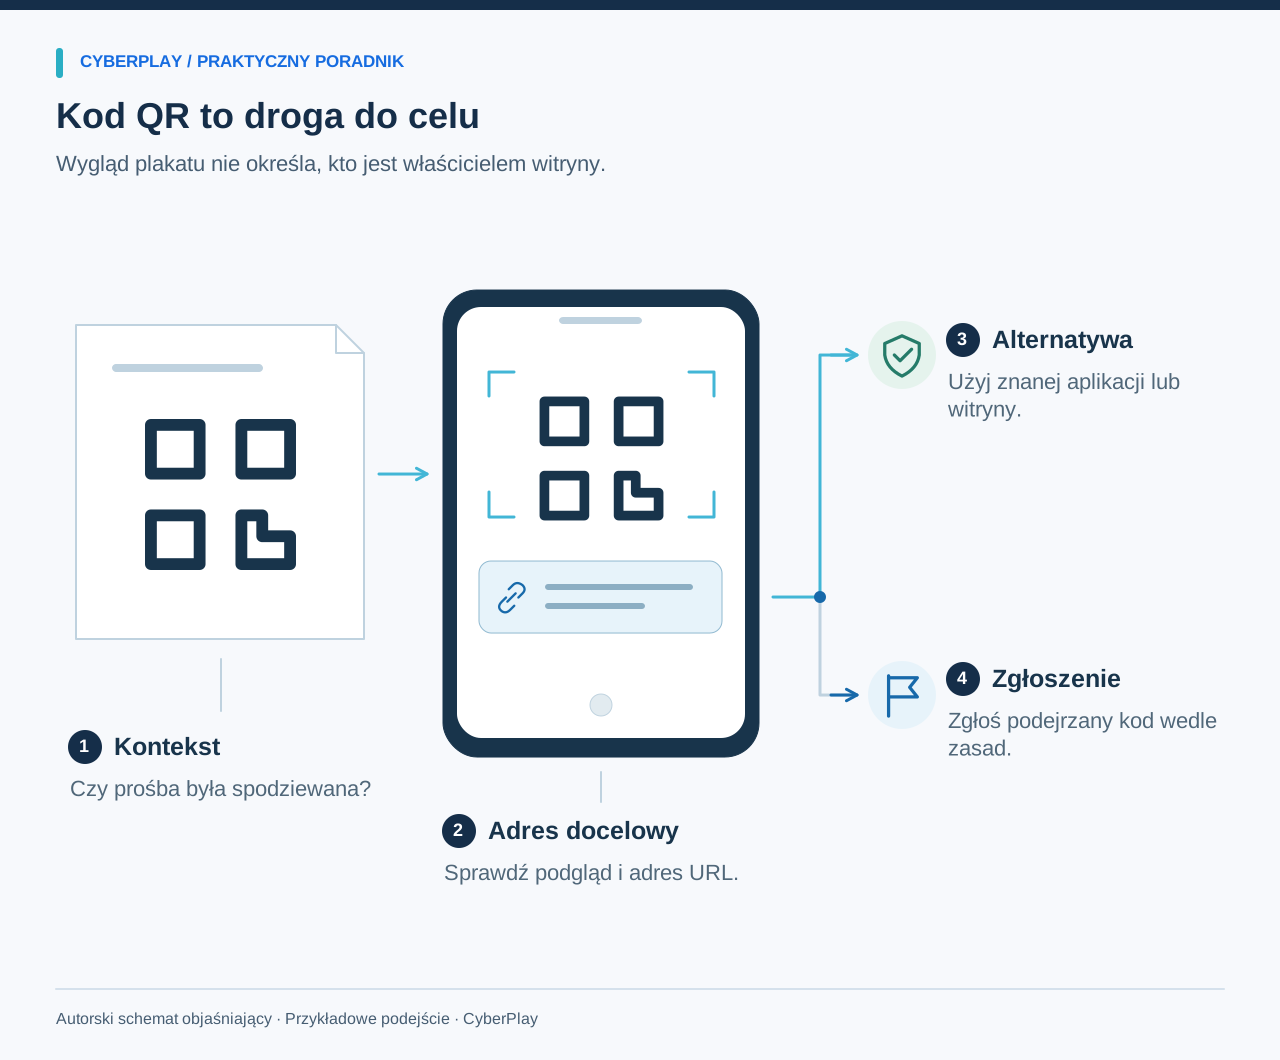
Phishing z użyciem kodów QR, określany niekiedy jako quishing, wykorzystuje kod QR do skierowania odbiorcy pod fałszywy adres docelowy lub skłonienia go do niebezpiecznego działania. Kluczową umiejętnością szkoleniową nie jest próba odgadnięcia, czy kwadratowy wzór wygląda podejrzanie. Chodzi o zrozumienie kontekstu, sprawdzenie adresu docelowego tam, gdzie to możliwe, oraz niezależną weryfikację istotnych żądań przed przekazaniem informacji lub przyznaniem dostępu.
Wykorzystaj szkolenia o phishingu z kodami QR, aby rozwijać te same schematy decyzyjne, które pracownicy ćwiczą w przypadku wiadomości i stron internetowych. Ten przewodnik zawiera trzy autorskie scenariusze, ćwiczenie z odczytywania adresów docelowych oraz plan dla osoby prowadzącej. Przykładowe adresy docelowe korzystają z zastrzeżonych domen testowych i służą wyłącznie do dyskusji. Nikt nie musi skanować aktywnych kodów, wpisywać danych logowania ani dokonywać płatności, aby przyswoić tę zasadę.
Najważniejsze wnioski
- Kod QR to wyłącznie nośnik informacji; jego wygląd zewnętrzny nie stanowi podstawy do zaufania.
- Sprawdź podgląd adresu docelowego, jeśli urządzenie na to pozwala, i przeanalizuj treść żądania.
- W przypadku niespodziewanego żądania logowania lub płatności skorzystaj ze znanego, oficjalnego kanału obsługi.
- Przećwicz zarówno uzasadnione, bezpieczne przypadki użycia, jak i sytuacje podejrzane.
1. Wyjaśnij działanie mechanizmu bez wzbudzania podejrzeń wobec każdego kodu
Wiele kodów QR służy do codziennych, nieszkodliwych zadań, takich jak przeglądanie menu czy pobieranie biletów. Ryzyko zależy od adresu docelowego oraz od tego, do jakiego działania nakłaniana jest dana osoba. Brytyjskie NCSC opisuje kody QR w wiadomościach phishingowych jako metodę, która pozwala zamaskować odnośnik i przenieść użytkownika na prywatny telefon. Wytyczne te wyraźnie odróżniają jednak ten kontekst od rutynowego stosowania kodów w miejscach takich jak restauracje.
Naucz pracowników zatrzymania się w kluczowych momentach granicznych: przy otwieraniu nieznanego adresu docelowego, wprowadzaniu poufnych danych konta, zlecaniu płatności lub autoryzacji nowego urządzenia. Nie twórz mitu, że każde zeskanowanie kodu powoduje natychmiastową infekcję. Wartościowe ćwiczenie pozwala uczestnikom rozpoznać racjonalne użycie kodu i wychwycić moment, w którym niespodziewana prośba wymaga niezależnego potwierdzenia.
Źródła tej sekcji: Kody QR: jakie jest rzeczywiste ryzyko?
2. Przećwicz podgląd i odczytywanie adresu docelowego
Pokaż tekstowe odwzorowanie podglądu, jaki może wyświetlić smartfon. Poproś uczestnika o zidentyfikowanie nazwy hosta i porównanie jej z usługą, do której rzeczywiście zamierzał dotrzeć. Pamiętaj, że interfejsy aparatów w różnych urządzeniach mogą działać odmiennie. Jeśli podgląd jest skrócony, nieczytelny lub niedostępny, bezpiecznym rozwiązaniem przy ważnych operacjach jest otwarcie niezależnie znanej aplikacji lub strony internetowej.
Amerykańska FTC zaleca weryfikację adresu docelowego przed otwarciem niespodziewanego kodu QR oraz kontakt z organizacją poprzez znany kanał, jeśli treść wiadomości wydaje się wiarygodna. Stanowi to dla prowadzącego konkretny punkt wyjścia do nauki. Celem jest wyrobienie nawyku rozsądnej weryfikacji, a nie testowanie pamięci ze znajomości każdego możliwego wzorca adresu URL.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź podgląd adresu docelowego
Jeśli to możliwe, sprawdź podgląd adresu i oceń żądane działanie przed podaniem danych lub udzieleniem dostępu.
- Wybierz zaufaną alternatywę
Gdy cel pozostaje niepewny, wejdź do usługi przez zaufany kanał alternatywny i zweryfikuj prośbę niezależnie.
Źródła tej sekcji: Oszuści ukrywają szkodliwe linki w kodach QR, aby wykradać informacje
3. Scenariusz: nieznana naklejka z opłatą parkingową
Przykładowy fikcyjny plakat: „Płatność za parkowanie przeniesiona do sieci. Zeskanuj kod, aby uniknąć kary”. Naklejka znajduje się bezpośrednio na parkomacie, a podgląd adresu wskazuje parking-payments.example. Uczestnik nie ma żadnych wcześniejszych informacji łączących ten adres z operatorem parkingu. Tekst pisany drobnym drukiem informuje o konieczności natychmiastowego podania danych karty płatniczej.
Poproś uczestnika o wybranie niezależnej drogi kontaktu z operatorem, na przykład oficjalnej aplikacji lub informacji potwierdzonych przez zarządcę obiektu. Ćwiczenie nie wymaga oceny, czy naklejka jest dziełem przestępców wyłącznie na podstawie jej wyglądu. Zmusza do zadania pytania, czy istnieją wystarczające dowody, aby podać dane płatnicze. W dalszej części prowadzący może przedstawić oficjalny kanał operatora, co pozwoli bezpiecznie sfinalizować zadanie.
4. Scenariusz: ankieta pracownicza wymaga podania hasła
Przykładowy fikcyjny plakat: „Nowa ankieta na temat samopoczucia pracowników. Zeskanuj kod, aby wziąć udział w losowaniu nagród”. Na plakacie widnieje znane firmowe logo. Podgląd adresu to staff-survey.example, a kolejny ekran wymaga podania hasła służbowego. Kontekst: w znanym portalu pracowniczym nie ma wzmianki o ankiecie, a organizator badania nie został wskazany z nazwiska ani działu.
Żądanie hasła to poważna zmiana w porównaniu ze zwykłym wypełnieniem ankiety. Zachęć pracownika, aby skorzystał z oficjalnego portalu wewnętrznego lub skontaktował się z odpowiedzialnym zespołem przez firmową książkę adresową. Znajome otoczenie w biurze i firmowe barwy są istotnym kontekstem, ale same w sobie nie potwierdzają, czy adres i żądanie zostały zatwierdzone. Warto zaprosić dział administracji lub HR do wyjaśnienia, jak oznacza się oficjalne plakaty i gdzie zgłaszać wątpliwości.
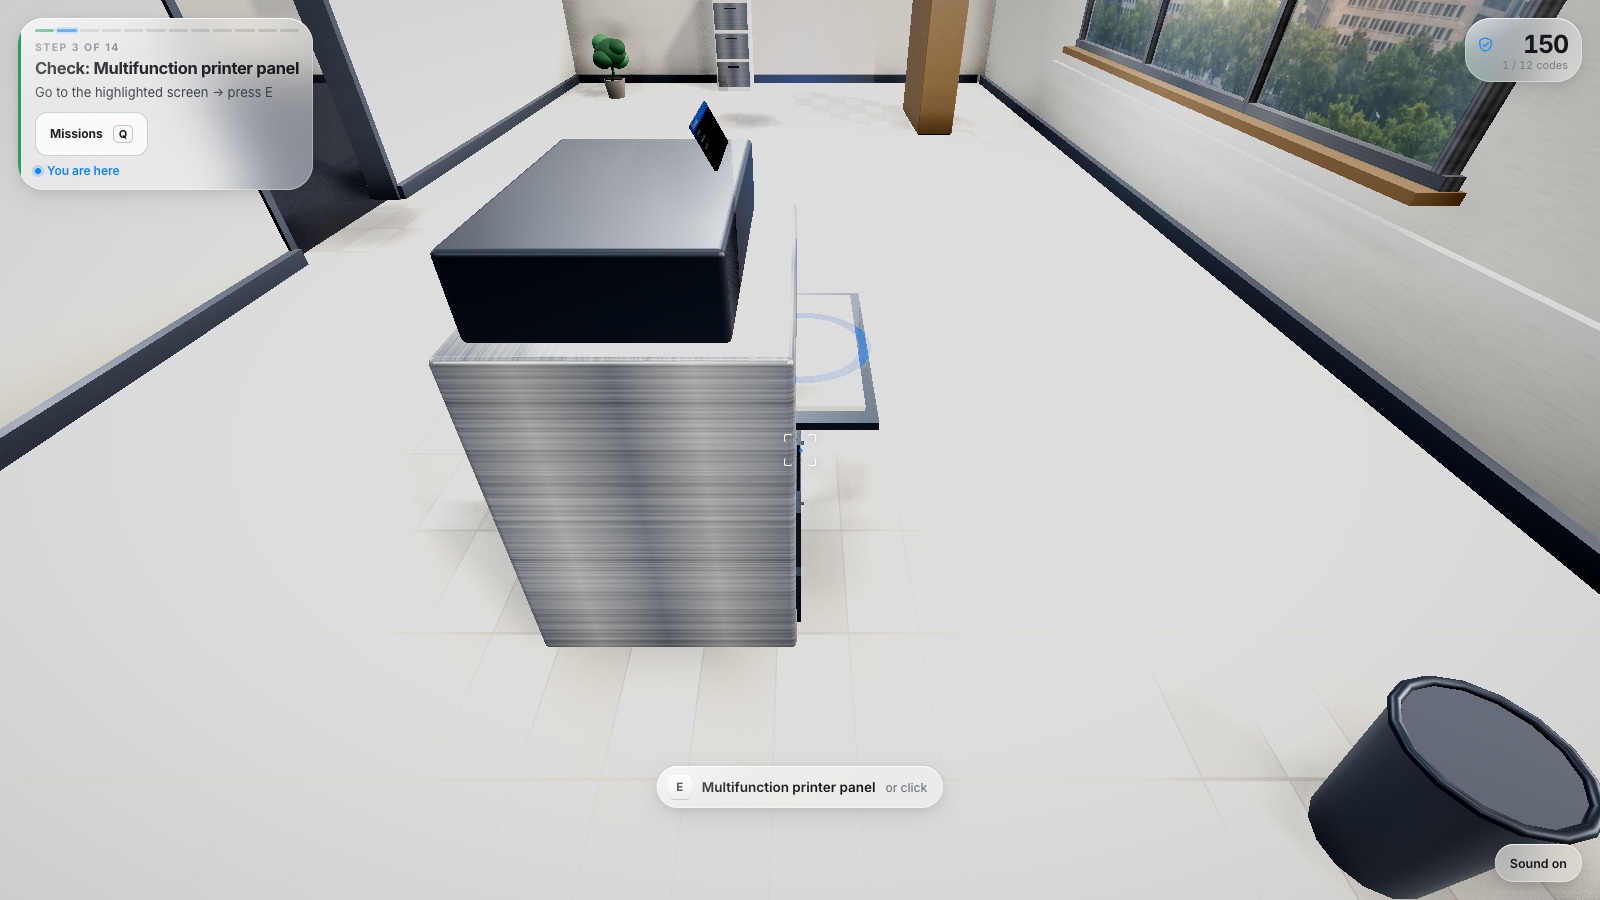
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Lokalizacja nie dowodzi zaufania
Kod obok znanego sprzętu biurowego może prowadzić gdzie indziej; samo jego umiejscowienie nie uwierzytelnia adresu docelowego.
- Zweryfikuj właściwy cel
Sprawdź adres docelowy oraz obowiązujące w organizacji procedury przed skorzystaniem z kodu żądającego informacji lub dostępu.
5. Scenariusz: e-mail nakazujący skanowanie w celu utrzymania dostępu
Przykładowa fikcyjna wiadomość: „Twój dostęp do skrzynki pocztowej wygasa dzisiaj. Zeskanuj kod telefonem, aby utrzymać aktywność konta”. Nadawca podaje się za dział wsparcia, lecz pracownik nie zlecał żadnej aktualizacji konta. Podgląd adresu wskazuje na account-restore.example i wymaga zalogowania się.
Właściwym kolejnym krokiem jest skorzystanie ze znanego portalu firmowego lub oficjalnego kontaktu ze wsparciem technicznym. Skanowanie kodu telefonem nie staje się bezpieczniejsze tylko dlatego, że pierwotna wiadomość pojawiła się na komputerze służbowym. Poradnik NCSC dotyczący oszustw podkreśla, w jaki sposób powoływanie się na autorytet i presję czasu zmusza odbiorców do pośpiechu. Zapytaj uczestników, które fakty można potwierdzić niezależnie, a które pochodzą wyłącznie od nadawcy wiadomości.
Źródła tej sekcji: Oszustwa phishingowe: jak je rozpoznawać i zgłaszać
6. Zastosuj to oryginalne porównanie adresów docelowych
Pozostaw te przykłady w formie tekstowej. Nazwy z końcówką .example stanowią fikcyjny materiał dydaktyczny, a ćwiczenie zakłada, że zatwierdzoną usługą jest domena organisation.example. W środowisku zawodowym organizacja musi jasno wskazać pracownikom, jakich oficjalnych adresów powinni używać. Znana domena nie oznacza automatycznie, że każde powiązane z nią żądanie jest bezpieczne – istotne pozostają zadanie i kontekst.
| Adres w podglądzie | Na co zwrócić uwagę | Właściwa decyzja |
|---|---|---|
| https://portal.organisation.example/survey | Fikcyjny host portalu zgadza się ze znaną oficjalną usługą. | Przed przejściem dalej upewnij się, że zadanie było spodziewane i dozwolone. |
| https://organisation.example.staff-survey.example/login | Znana nazwa pojawia się jako subdomena przed zupełnie inną domeną. | Użyj znanego portalu; nie wnioskuj o własności strony na podstawie znajomego słowa. |
| https://short-link.example/a7 | Wyświetlony skrócony adres nie pozwala ustalić faktycznej usługi docelowej. | Użyj znanego kanału przy ważnym zadaniu, jeśli adresu docelowego nie da się zweryfikować. |
| https://parking-payments.example/card | Nazwa nawiązuje do parkowania, ale nie potwierdza tożsamości operatora. | Zweryfikuj właściwy sposób płatności bezpośrednio u operatora. |
7. Uwzględnij bezpieczny, uzasadniony przypadek użycia kodu QR
Oryginalna próba kontrolna: pracownik znajduje się w recepcji z obsługą, gdzie ma wypełnić formularz dla gości. Recepcjonista potwierdza obowiązującą procedurę, ten sam formularz jest dostępny na oficjalnej stronie firmy i wymaga jedynie podstawowych danych przewidzianych procedurą. Po weryfikacji kontekstu uczestnik otwiera formularz przez znaną stronę.
W przedstawionych okolicznościach wypełnienie zatwierdzonego formularza jest w pełni uzasadnione. Zapytaj uczestników, co zmieniłoby tę ocenę: prośba o nowe hasło, nieuzasadniona opłata, niespodziewane żądanie autoryzacji urządzenia czy adres, którego recepcjonista nie potrafi wyjaśnić. To buduje umiejętność wyważonej oceny sytuacji. Szkolenie, w którym jedyną prawidłową odpowiedzią jest zawsze „nigdy nie skanuj kodów QR”, odbiera możliwość przećwiczenia bezpiecznego wykonywania obowiązków.
8. Przeprowadź krótkie ćwiczenie warsztatowe
Przygotuj karty z trzema scenariuszami oraz przypadek kontrolny. Przypisz każdemu uczestnikowi rolę i przekaż kontekst niezbędny do podjęcia decyzji. Najpierw zaprezentuj sam plakat lub wiadomość, a następnie ujawnij podgląd adresu docelowego, gdy uczestnik poprosi o jego sprawdzenie. Na koniec pokaż, jakich informacji lub zgód wymaga strona. Pozwól uczestnikom modyfikować decyzje w miarę pojawiania się nowych faktów.
Do każdej ilustracji dołącz wersję tekstową i nie uzależniaj przebiegu ćwiczenia od posiadania przez uczestników prywatnych smartfonów. Prowadzący może przedstawiać poszczególne etapy na kartkach lub na wspólnym ekranie. Poproś uczestników o wskazanie zarówno bezpiecznego kolejnego kroku, jak i sposobu na zrealizowanie pierwotnego zadania. Pozwala to zachować równowagę między czujnością a sprawnym działaniem w pracy.
9. Wyjaśnij zasady zgłaszania incydentów po wejściu w interakcję z kodem
Rozmowa o zgłaszaniu incydentów powinna skupiać się na faktach, a nie na tym, czy pracownik ma poczucie popełnienia błędu. Czy sprawdzono podgląd, czy strona została otwarta, czy podano dane, zatwierdzono dostęp, czy może pobrano plik? Każda z tych okoliczności ma inne znaczenie dla zespołu reagowania. Wyjaśnij procedurę zgłaszania incydentów w firmie i zachęć do szybkiego, rzeczowego przekazania informacji, bez konieczności prowadzenia własnego śledztwa przez pracownika.
Nie instruuj uczestników, aby wpisywali te same dane ponownie w celu przetestowania strony ani nie przesyłali podejrzanego kodu współpracownikom z prośbą o opinię. Organizacja powinna dostarczyć jasne instrukcje postępowania. W przypadku wątpliwości dotyczących prywatnych płatności należy skorzystać z oficjalnego kanału banku; pytania dotyczące incydentów w miejscu pracy należy kierować do uprawnionego zespołu wewnętrznego.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
10. Powiąż ćwiczenia z kodami QR z ogólnymi umiejętnościami ochrony przed phishingiem
Skorzystaj z bazy wiedzy CyberPlay dotyczącej phishingu z kodami QR, aby po dyskusji wybrać interaktywny scenariusz ćwiczeniowy. Zapoznaj się z opisem gry i zasadami przed jej wdrożeniem, a następnie zapytaj uczestników, w którym momencie należało zweryfikować adres docelowy lub samo żądanie. Powiąż ten moment z realnymi procedurami zgłaszania i weryfikacji dostępnymi w firmie.
Podczas kolejnego szkolenia zmień format: przekształć plakat w wiadomość e-mail, a żądanie płatności w prośbę o autoryzację konta. Zapytaj, czy ta sama zasada nadal ma zastosowanie. Oceń decyzję i sposób rozumowania w tym konkretnym scenariuszu – sam wysoki wynik w grze szkoleniowej nie gwarantuje, że pracownik zachowa bezpieczeństwo przy każdym żądaniu z kodem QR w pracy.
Przećwicz podejmowanie decyzji
Wypróbuj gry symulujące phishing z kodami QR i przećwicz weryfikację adresu docelowego, żądania oraz niezależnego kontaktu z oficjalną usługą.
Przejdź do gier o phishingu z kodami QRŹródła i dalsza lektura
- Kody QR: jakie jest rzeczywiste ryzyko? — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-09-13
- Oszuści ukrywają szkodliwe linki w kodach QR, aby wykradać informacje — Federalna Komisja Handlu USA (FTC). Dostęp 2026-09-13
- Oszustwa phishingowe: jak je rozpoznawać i zgłaszać — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-09-13
Czytaj dalej
- Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Ćwiczenia z cyberbezpieczeństwa dla pracowników: 12 praktycznych aktywności
Wykorzystaj 12 ćwiczeń z cyberbezpieczeństwa dla pracowników: wiadomości, płatności, konta i incydenty. Każde zawiera praktyczne instrukcje i pytania do omówienia.
PL · 10 min czytania - Jak rozpoznać fałszywą stronę logowania, nawet z HTTPS
Rozpoznaj fałszywą stronę logowania: sprawdź adres, HTTPS i menedżer haseł. Dowiedz się, kiedy wybrać znany portal, i przećwicz bezpieczną decyzję po polsku.
PL · 8 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania