Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku

Ćwiczenia ze świadomości socjotechniki pozwalają pracownikom przećwiczyć niezręczny moment, gdy ktoś prosi ich o pominięcie standardowej procedury weryfikacji. Rozmówca może wydawać się pomocny, reprezentować wyższe kierownictwo, być dobrze znany lub powoływać się na pilną potrzebę. Dobre ćwiczenie daje pracownikowi praktyczny sposób na zatrzymanie się, zweryfikowanie prośby zaufanym kanałem i kontynuowanie pracy lub eskalację problemu – bez konieczności udowadniania rozmówcy, że jest atakującym.
Ten poradnik zawiera trzy oryginalne karty dialogowe oraz wspólny schemat weryfikacji. Przeprowadź je jako zapowiedziane odgrywanie ról z wykorzystaniem fikcyjnych postaci, kont i danych firmowych. Celem jest przećwiczenie decyzji i wykrycie luk w lokalnych procedurach. Nikt nie musi podszywać się pod prawdziwych członków zarządu, wyłudzać haseł ani zaskakiwać współpracowników niezapowiedzianymi telefonami.
Najważniejsze wnioski
- Przećwicz praktyczną reakcję na presję, a nie tylko rozpoznawanie etykiet oszustw.
- Pozyskuj dane kontaktowe do weryfikacji niezależnie od podejrzanej prośby.
- Znajomy głos lub przekonujące wideo nie stanowią autoryzacji dla newralgicznych działań.
- Uczyń bezpieczną eskalację realną i wspieraj pracowników, którzy z niej korzystają.
1. Skup się na treści prośby, a nie na zachowaniu rozmówcy
Zadaj pytanie, czego rozmówca oczekuje od pracownika: ujawnienia informacji, przyznania dostępu, zmiany danych do płatności czy wpuszczenia gościa. Następnie sprawdź, czy to działanie jest zgodne z ustalonym procesem. To podejście pozostaje skuteczne nawet wtedy, gdy osoba prosząca wysławia się bez zarzutu i zna realistyczne szczegóły. Pracownicy nie muszą oceniać akcentu, pewności siebie ani osobowości rozmówcy.
Wytyczne brytyjskiego NCSC dotyczące oszustw opisują taktyki takie jak powoływanie się na autorytet, pośpiech i presja emocjonalna. Czynniki te stanowią sygnał do zwolnienia tempa i weryfikacji, a nie ostateczny dowód na złe intencje. Prawdziwy współpracownik również może działać pod presją czasu. Ucz reakcji, która pozwala zachować wymaganą kontrolę, umożliwiając jednocześnie realizację legalnych zadań.
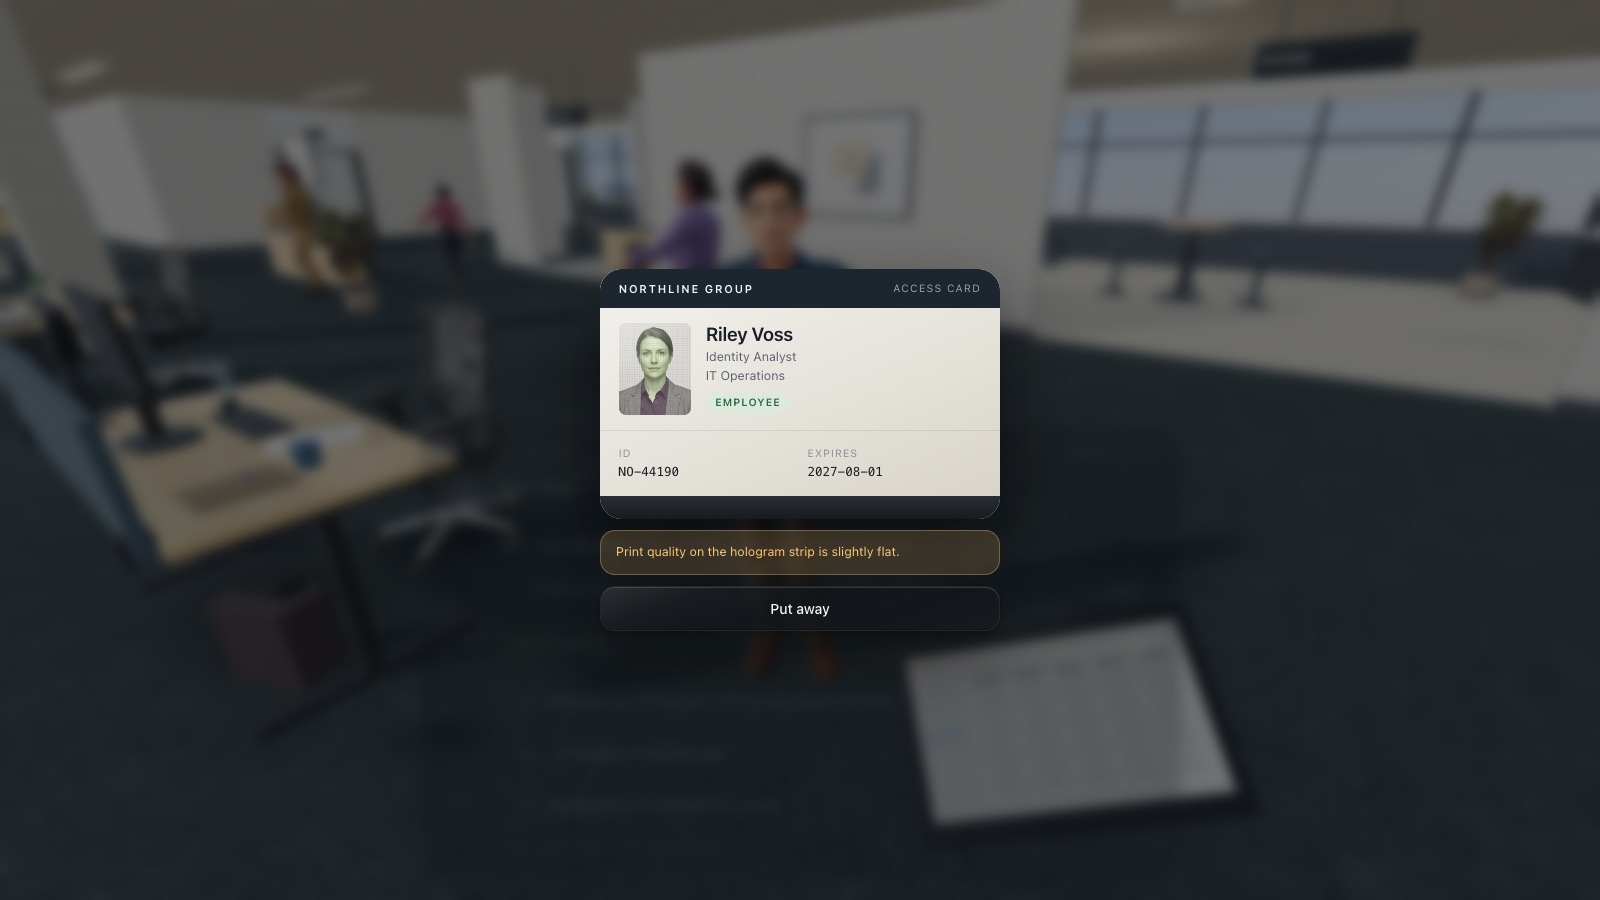
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Uprzejmie zweryfikuj tożsamość
Uprzejmie poproś o wymagany dokument tożsamości i potwierdź wizytę ustalonym w organizacji kanałem kontaktu.
- Przestrzegaj procedury dla gości
Postępuj zgodnie z procedurą dla gości, w tym wymogiem eskorty, zamiast pożyczać własny identyfikator dostępowy.
Źródła tej sekcji: Oszustwa phishingowe: jak je rozpoznawać i zgłaszać
2. Zdefiniuj, co stanowi zaufany kanał weryfikacji
Zaufany kanał to taki, który wybiera się niezależnie od nowej prośby: zweryfikowana baza dostawców, oficjalna książka adresowa pracowników, znany portal service desk lub kontakt potwierdzony wcześniej procedurą organizacji. Numer podany w podejrzanym e-mailu jest częścią tej samej, niezweryfikowanej prośby. Zadzwonienie pod ten numer zmienia jedynie medium, a nie podstawę zaufania.
Przed rozpoczęciem ćwiczenia sprawdź rzeczywiste książki adresowe w organizacji. Jeśli brakuje w nich właściwego kontaktu, wyznacz osobę odpowiedzialną za jego uzupełnienie. Zapewnij procedurę awaryjną na wypadek sytuacji pilnych i pracy poza standardowymi godzinami. Uczestnik potrzebuje realistycznej alternatywy dla uległości, a nie jedynie polecenia „zweryfikuj” bez wskazania narzędzi.
3. Karta dialogowa: pomocny pracownik wsparcia IT
Oryginalny fikcyjny dialog: Rozmówca: „Dzwonię ze wsparcia IT. Naprawiamy system wideokonferencji przed Państwa kolejnym spotkaniem”. Pracownik: „Nie zgłaszałem żadnego incydentu”. Rozmówca: „Właśnie dlatego się kontaktuję. Proszę podać kod logowania z telefonu, a dokończę konfigurację”. Prowadzący informuje uczestnika, że pracownik nie inicjował procedury odzyskiwania dostępu i ma wgląd do oficjalnej książki kontaktowej wsparcia.
Właściwa reakcja brzmi: „Nie mogę podać tego kodu. Skontaktuję się z service deskiem standardową ścieżką, powołując się na to zgłoszenie”. Przećwiczcie wypowiedzenie tego na głos. Pracownik może zachować uprzejmość, nie dając wiary zapewnieniom rozmówcy. Wprowadźcie drugą kwestię, w której dzwoniący nalega, że opóźnienie uderzy w cały zespół, i sprawdźcie, czy ścieżka weryfikacji pozostaje bez zmian.
4. Karta dialogowa: nowy numer konta dostawcy
Oryginalny fikcyjny dialog: Kontakt od dostawcy: „Zmieniły się nasze dane bankowe. Proszę zrealizować dzisiejszą fakturę na nowe konto”. Pracownik: „Muszę postępować zgodnie z naszą procedurą aktualizacji danych dostawcy”. Kontakt od dostawcy: „Nasz dyrektor finansowy już to zatwierdził; w razie potrzeby proszę zadzwonić pod numer z tej wiadomości”. Kontekst: pracownik posiada istniejącą kartotekę dostawcy ze zweryfikowanym kontaktem oraz wewnętrzną ścieżkę akceptacji.
Właściwą reakcją jest pozostawienie dotychczasowych danych bez zmian do czasu pełnej weryfikacji i autoryzacji. FBI zaleca sprawdzanie wszelkich zmian numerów kont lub procedur płatności poprzez bezpośrednią weryfikację ze zlecającym. W tym ćwiczeniu udostępnij niezależne źródło kontaktu, aby uczestnik mógł zademonstrować, z którego wpisu korzysta.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Porównaj zmienione dane
Sprawdź, które dane płatności uległy zmianie oraz czy prośba odpowiada oczekiwanej fakturze i wykonanym pracom.
- Porównaj z zaufaną fakturą
Porównaj dane z zaufaną fakturą, a następnie potwierdź zmiany bankowe przez wcześniej zapisany kontakt do dostawcy.
Źródła tej sekcji: Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową
5. Karta dialogowa: znajomy głos prosi o wyjątek
Oryginalny fikcyjny dialog: Wiadomość głosowa brzmiąca jak od dyrektora: „Musisz pilnie zorganizować poufną płatność przed spotkaniem. Nie mogę teraz rozmawiać. Użyj danych z kolejnej wiadomości i zachowaj to tylko dla siebie”. Rola uczestnika standardowo wymaga odrębnej akceptacji przed wykonaniem takiego przelewu.
Pracownik powinien skorzystać z ustalonego procesu akceptacji i niezależnie zweryfikowanego kontaktu. FBI udokumentowało kampanie podszywania się z użyciem wiadomości głosowych generowanych przez sztuczną inteligencję i zaleca niezależną weryfikację tożsamości. Głos, który brzmi znajomo, nie zastępuje autoryzacji. Ćwiczenie powinno zachować sens niezależnie od tego, czy nagranie jest syntetyczne, naśladowane, czy po prostu pochodzi od prawdziwej osoby proszącej o nieuprawniony wyjątek.
Źródła tej sekcji: Dalsze podszywanie się pod wysokich urzędników USA w kampanii złośliwych wiadomości
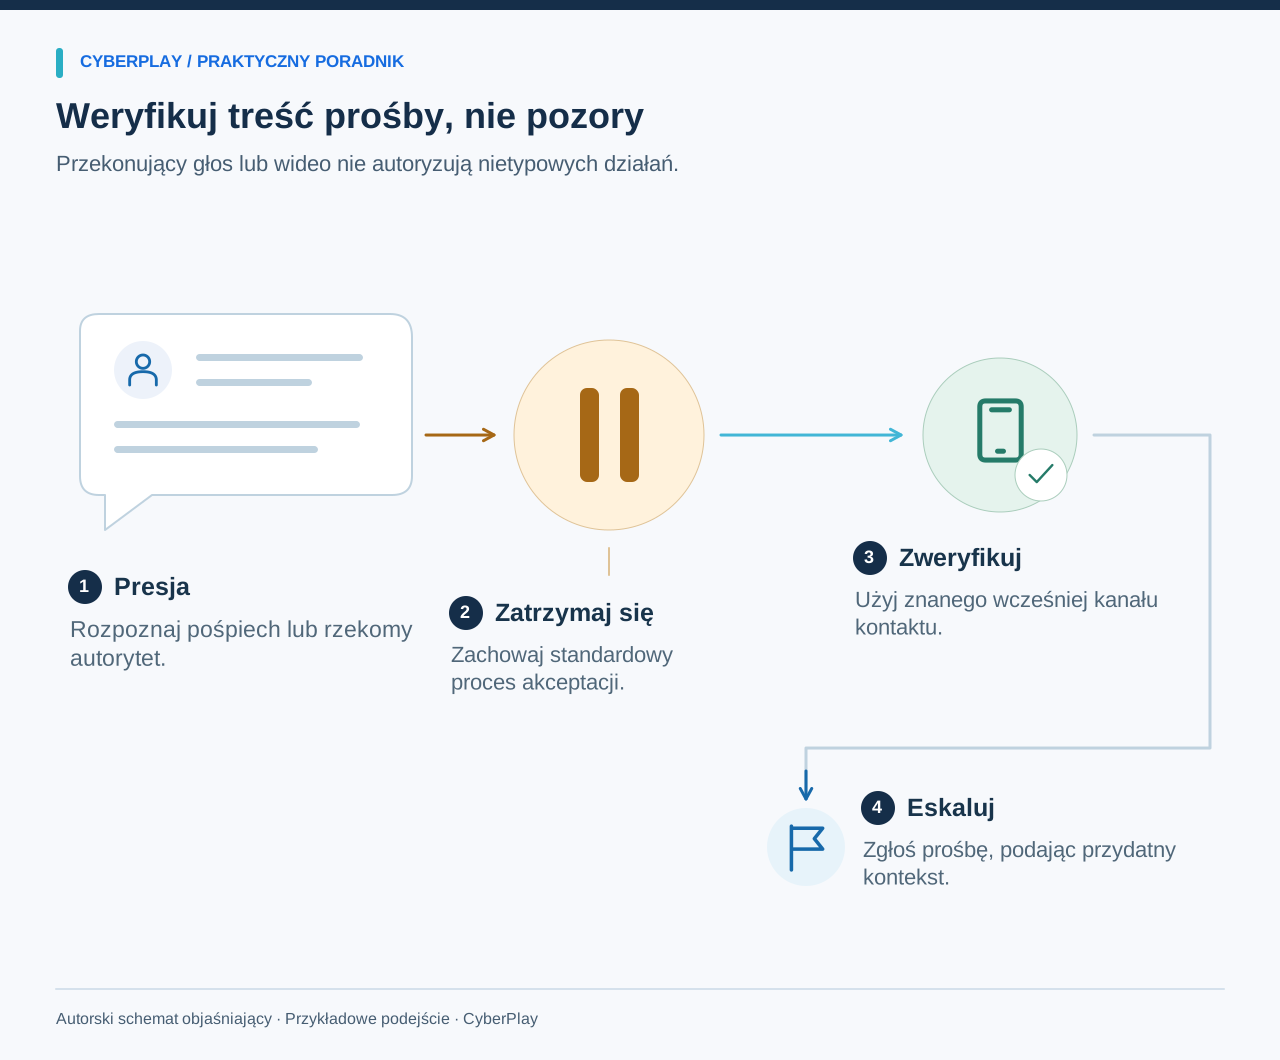
6. Zastosuj ten pięcioetapowy schemat weryfikacji
Schemat powinien być na tyle zwięzły, by dało się go przećwiczyć w rozmowie. Dopasuj etapy zgłaszania i akceptacji do rzeczywistego zadania. W przypadku rutynowych próśb o niskich konsekwencjach standardowy proces może już zapewniać odpowiednie bezpieczeństwo. Przy istotnych zmianach przeprowadź niezależną weryfikację jawnie i odnotuj akceptację w autoryzowanym systemie.
| Krok | Pytanie | Działanie |
|---|---|---|
| Zatrzymaj się | O jakie działanie jestem proszony? | Wstrzymaj newralgiczne działanie na czas weryfikacji. |
| Zlokalizuj | Gdzie znajduje się niezależnie zweryfikowany kontakt lub procedura? | Skorzystaj z istniejącej książki adresowej, kartoteki dostawcy lub oficjalnego portalu. |
| Zweryfikuj | Czy prośba jest autentyczna i spodziewana? | Potwierdź prośbę tą ścieżką, nie korzystając z nowych danych kontaktowych podanych przez rozmówcę. |
| Autoryzuj | Czy procedura pozwala mi na wykonanie tego działania? | Uzyskaj wymaganą akceptację; sama tożsamość nie oznacza uprawnień. |
| Zgłoś lub kontynuuj | Co wykazała weryfikacja? | Eskaluj wątpliwości lub zrealizuj zatwierdzone zadanie zgodnie z procedurą. |
7. Poprowadź odgrywanie ról, aby każdy mógł poćwiczyć
Pracujcie w trójkach: wnioskodawca, pracownik i obserwator. Wnioskodawcy przekaż dialog, pracownikowi kontekst i opcje kontaktu, a obserwatorowi pięcioetapowy schemat. Po krótkim omówieniu zamieńcie role. Obserwator odnotowuje działania i argumentację, a nie umiejętności aktorskie czy pewność siebie pracownika. Dla osób, które tego potrzebują, powinna istnieć opcja odpowiedzi pisemnej.
Scenariusz powinien być realistyczny, ale pozbawiony osobistych gróźb, upokarzania czy nawiązań do sytuacji prywatnej. Wyjaśnij, że to tylko ćwiczenie, i jasno wyznacz jego granice. Korzystaj z fikcyjnych danych kont i nie wymagaj wysyłania wiadomości ani zatwierdzeń w rzeczywistych systemach biznesowych. Praktycznym rezultatem ma być przećwiczona reakcja i lepiej dopracowany proces.
8. Uwzględnij autentyczną prośbę, która przechodzi weryfikację
Przydziel jednej z grup scenariusz kontrolny: pracownik korzysta z oficjalnego portalu wsparcia, potwierdza utworzone przez siebie zgłoszenie i otrzymuje instrukcje zgodne z procedurą, nie ujawniając rozmówcy danych uwierzytelniających. Albo dział finansowy niezależnie weryfikuje zmianę danych dostawcy i uzyskuje wymaganą wewnętrzną zgodę. Prawidłowym rezultatem jest wykonanie dozwolonego zadania.
Zapytaj, jakie dowody uzasadniały realizację prośby. Zapobiega to przekształceniu ćwiczenia w nawyk automatycznego odrzucania wszystkiego. Chodzi o to, by weryfikacja stała się elementem rzetelnej pracy. Jeśli oficjalna procedura jest tak powolna, że uniemożliwia rutynowe działania, odnotuj to jako problem procesowy do rozwiązania przez właściciela procesu, zamiast wymagać od pracowników improwizowania wyjątków.
9. Omówcie presję i bariery praktyczne
Zapytaj każdego pracownika, który element prośby utrudniał zatrzymanie się i co pomogło zachować czujność. Odpowiedzi mogą wskazywać na hierarchię, terminy, chęć okazania pomocy lub brak pewności co do procedur. Pozwól menedżerom poćwiczyć wspierającą reakcję, gdy pracownik weryfikuje ich własną prośbę. Zasadę łatwiej stosować, gdy kadra kierownicza pokazuje, że obowiązuje ona także ich.
Zanotuj zidentyfikowane bariery: brakujące wpisy w książkach adresowych, niejasne uprawnienia decyzyjne, niedostępne narzędzia do zgłaszania incydentów lub rozbieżności co do procedur awaryjnych. Przypisz do każdej z nich osobę odpowiedzialną i termin realizacji. Zachowaj wyłącznie te informacje, które są potrzebne do ulepszenia programu szkoleń. Publiczne ocenianie pracowników pod kątem tego, jak przekonująco stawili opór fikcyjnemu rozmówcy, nie ma większego sensu.
10. Utrwal wnioski z rozmów poprzez zróżnicowaną praktykę
Skorzystaj z katalogu gier o socjotechnice w CyberPlay, aby wybrać interaktywny scenariusz oparty na podobnej decyzji. Przeczytaj opis gry i wskaż, w których miejscach jej mechanika łączy się z rzeczywistym procesem w organizacji. Odgrywanie ról pozwala przećwiczyć język i współpracę, natomiast gra może zaoferować kolejną okazję do podejmowania decyzji i obserwowania ich skutków.
W kolejnym etapie zmień kanał komunikacji lub żądany wyjątek i zaobserwuj pierwszą reakcję. Sprawdź, czy pracownik nadal wyszukuje niezależny kontakt i przestrzega zasad autoryzacji. Rzetelnie odnotuj wyniki ćwiczenia. Udana rozmowa ani wysoki wynik w grze nie oznaczają, że organizacja całkowicie wyeliminowała ryzyko socjotechniki.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Odrzuć nieoczekiwane potwierdzenie logowania
Odrzuć potwierdzenie, jeśli nie rozpoczynasz logowania, nawet gdy inna wiadomość nakłania do zaakceptowania tej prośby.
- Zgłoś oficjalnemu wsparciu
Skontaktuj się z właściwym helpdeskiem lub zespołem bezpieczeństwa i poinformuj, kiedy pojawiły się niespodziewane monity.
Przećwicz podejmowanie decyzji
Poznaj gry o socjotechnice, a następnie przećwicz formułę weryfikacji i bezpieczny kanał kontaktu, z którego skorzystałby Twój zespół.
Zobacz gry o socjotechniceŹródła i dalsza lektura
- Oszustwa phishingowe: jak je rozpoznawać i zgłaszać — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-09-13
- Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową — Federalne Biuro Śledcze (FBI). Dostęp 2026-09-13
- Dalsze podszywanie się pod wysokich urzędników USA w kampanii złośliwych wiadomości — Federalne Biuro Śledcze (FBI). Dostęp 2026-09-13
Czytaj dalej
- Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania - Tematy szkoleń z cyberbezpieczeństwa: dobór do ról i ryzyka
Dobierz tematy szkoleń z cyberbezpieczeństwa do ról i ryzyka w pracy. Użyj praktycznej matrycy obejmującej phishing, konta, dane, dostęp fizyczny i korzystanie z AI.
PL · 9 min czytania - Nieoczekiwane żądanie MFA: co zrobić, gdy się nie logujesz?
Otrzymujesz powiadomienie MFA, którego nie wywołałeś? Dowiedz się, kiedy je odrzucić, jak zweryfikować telefon ze wsparcia i zgłosić pomyłkowe zatwierdzenie.
PL · 7 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania - Ćwiczenie sztabowe ransomware dla zespołów nietechnicznych: poradnik prowadzącego
Przeprowadź ćwiczenie sztabowe ransomware dla zespołu nietechnicznego. Sprawdź role, eskalację i ciągłość pracy oraz pobierz kompletny poradnik prowadzącego.
PL · 9 min czytania