Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku
Ćwiczenie sztabowe (tabletop) dotyczące ransomware to moderowana dyskusja, podczas której zespół analizuje fikcyjny incydent i ustala swoje działania. Dla uczestników nietechnicznych kluczowe kwestie dotyczą zgłaszania zdarzeń, uprawnień decyzyjnych, priorytetów biznesowych, komunikacji z klientami oraz koordynacji. Ćwiczenie pozwala wykryć brakujące dane kontaktowe lub niezatwierdzone obejścia procedur, zanim luki te dadzą o sobie znać podczas rzeczywistego paraliżu operacyjnego.
Ten poradnik zawiera autorski, 60-minutowy scenariusz oraz pakiet materiałów dla prowadzącego do pobrania. Czas trwania to jedynie sugerowany plan, a nie sformalizowany standard. Podczas sesji nic nie jest szyfrowane, odłączane od sieci ani wysyłane do klientów. Uczestnicy omawiają decyzje na bazie fikcyjnych wydarzeń i swoich rzeczywistych, zatwierdzonych planów. Techniczne powstrzymywanie zagrożenia, analiza śledcza oraz przywracanie systemów pozostają wyłączną domeną upoważnionego zespołu reagowania.
Najważniejsze wnioski
- Przećwicz decyzje o eskalacji, koordynacji i ciągłości działania w ramach przypisanych ról.
- Zachowaj w pełni fikcyjny charakter ćwiczenia, z dala od systemów produkcyjnych.
- Zapisuj założenia i nierozstrzygnięte pytania zamiast przypisywać sobie nieistniejące zdolności.
- Zakończ sesję wyznaczeniem osób odpowiedzialnych za usprawnienia i terminem weryfikacji.
1. Wyznacz trzy cele przed rozpoczęciem sesji
Wybierz realistyczny zakres: rozpoznanie momentu eskalacji, koordynacja działań w przypadku niedostępności standardowego kanału łączności oraz autoryzacja tymczasowego obejścia procesu biznesowego. Dla każdego celu zdefiniuj, jaki rezultat dyskusji potwierdzi jego osiągnięcie. Unikaj prób przetestowania całej architektury odzyskiwania danych i wszystkich obowiązków regulacyjnych podczas jednego, wprowadzającego spotkania.
Publikacja NIST SP 800-61 Rev. 3 wpisuje reagowanie na incydenty w szerszy kontekst zarządzania ryzykiem cyberbezpieczeństwa. Wykorzystaj ćwiczenie sztabowe, aby połączyć codzienne decyzje zespołu z tą strukturą reagowania. Agencja CISA publikuje również gotowe scenariusze ćwiczeń z zakresu cyberbezpieczeństwa, w tym dotyczące ransomware. Zasoby te będą przydatne przy budowie bardziej formalnego programu ćwiczeń, gdy zespół przećwiczy już podstawowe kwestie koordynacyjne.

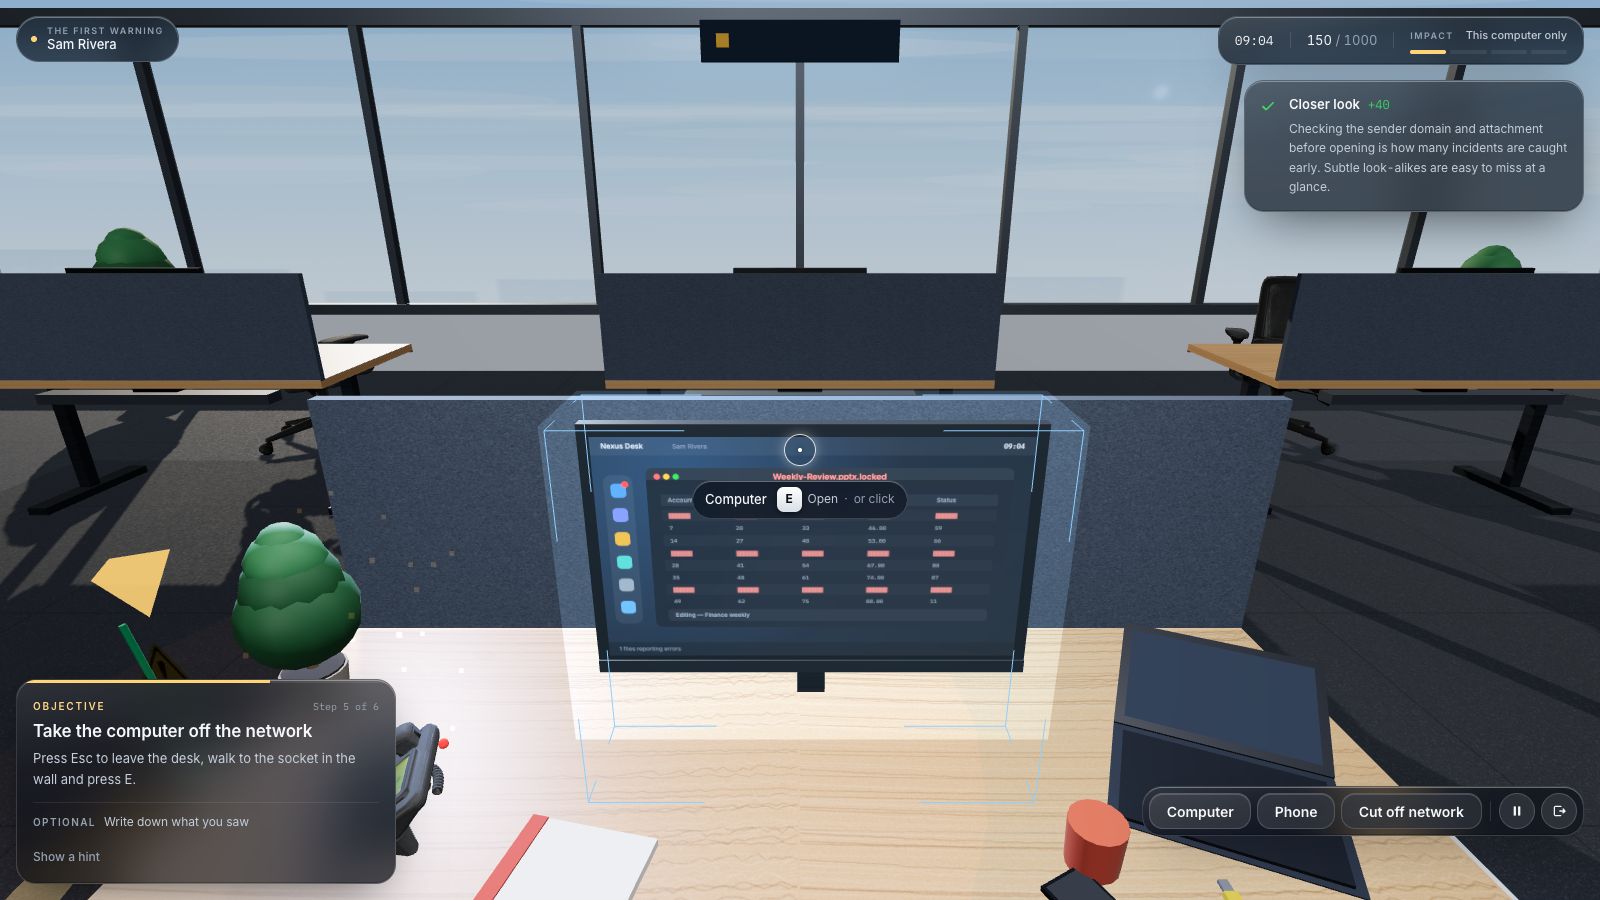
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
Źródła tej sekcji: Zalecenia dotyczące reagowania na incydenty, SP 800-61 Rev. 3 · Scenariusze ćwiczeń z cyberbezpieczeństwa
2. Przypisz role i uprawnienia decyzyjne
Zaproś na sesję moderatora, osobę sporządzającą notatki, koordynatora ds. incydentów, przedstawiciela operacji biznesowych, osobę odpowiedzialną za komunikację z klientami oraz odpowiedniego menedżera. Jeśli wymaga tego scenariusz, uwzględnij osoby odpowiedzialne za ochronę prywatności, kwestie prawne lub wymogi sektorowe. W małej organizacji jedna osoba może łączyć kilka ról, lecz zakresy odpowiedzialności muszą pozostać jednoznacznie określone.
| Rola | Rola w ćwiczeniu |
|---|---|
| Prowadzący | Przedstawia fikcyjne fakty, pilnuje czasu i dba o realizację celów. |
| Protokolant | Zapisuje decyzje, założenia, luki, osoby odpowiedzialne i terminy. |
| Koordynator ds. incydentów | Wyjaśnia zasady eskalacji i koordynuje oficjalny proces reagowania. |
| Lider operacji biznesowych | Określa prace krytyczne i dozwolone warianty ciągłości działania. |
| Lider ds. komunikacji | Ustala ścieżki akceptacji komunikatów wewnętrznych i zewnętrznych. |
| Kierownictwo i specjaliści | Rozstrzygają kwestie kompetencyjne i wskazują wymogi prawne. |
3. Przygotuj salę i zasady ćwiczenia
Przygotuj aktualną listę kontaktów awaryjnych, instrukcje zgłaszania incydentów, plan ciągłości działania oraz procedurę zatwierdzania komunikatów. W miarę możliwości korzystaj z kopii offline, aby dyskusja mogła odzwierciedlać sytuację niedostępności podstawowych systemów. Zweryfikuj poprawność danych kontaktowych w ramach wcześniejszych ustaleń organizacyjnych; nie zaskakuj rzeczywistych zespołów reagowania niezapowiedzianymi telefonami ćwiczebnymi. Wyraźnie oznacz wszystkie materiały jako materiały szkoleniowe.
Odczytaj zasady na głos: uczestnicy jedynie opisują działania, a nie wprowadzają je w życie; nie wolno dokonywać zmian na środowisku produkcyjnym, resetować haseł ani wysyłać powiadomień do klientów; wystąpienie rzeczywistego incydentu natychmiast przerywa ćwiczenie. Niewiadome należy odnotowywać, a nie maskować wygodnymi domysłami. Jeśli padnie stwierdzenie „dział IT wszystko przywróci”, zapytaj, który zatwierdzony plan i jaka konkretna osoba gwarantują realizację tych oczekiwań.
4. Skorzystaj z sugerowanego 60-minutowego planu
Fikcyjna organizacja to mała firma usługowa ze wspólną przestrzenią wymiany dokumentów, kolejką zgłoszeń obsługi klienta oraz zaplanowanymi zadaniami z terminem realizacji w to samo popołudnie. W razie potrzeby zastąp te szczegóły zbliżonymi, fikcyjnymi funkcjami biznesowymi ze swojej branży. Nie używaj nazw rzeczywistych klientów ani prawdziwych danych wrażliwych. Prowadzący ujawnia nowe informacje stopniowo, dzięki czemu grupa uczy się podejmowania decyzji w warunkach niepewności.
| Czas | Etap | Pytanie do rozstrzygnięcia |
|---|---|---|
| 0–10 minut | Wprowadzenie i role | Kto podejmuje decyzje i w jaki sposób będą rejestrowane luki? |
| 10–20 minut | Nowa informacja 1: brak dostępu do plików | Jak zgłosić incydent i komu przekazać sprawę na ścieżkę eskalacji? |
| 20–30 minut | Nowa informacja 2: awaria podstawowego czatu | Jak zespoły koordynują działania z użyciem zatwierdzonego kanału zapasowego? |
| 30–40 minut | Nowa informacja 3: klienci oczekują odpowiedzi | Kto zatwierdza treść komunikatu oraz tymczasowy proces zastępczy? |
| 40–50 minut | Nowa informacja 4: niepewność co do odzyskania danych | Jakie priorytety biznesowe i zweryfikowane fakty kierują dalszymi krokami? |
| 50–60 minut | Podsumowanie | Które działania naprawcze wymagają wyznaczenia właścicieli, terminów i weryfikacji? |
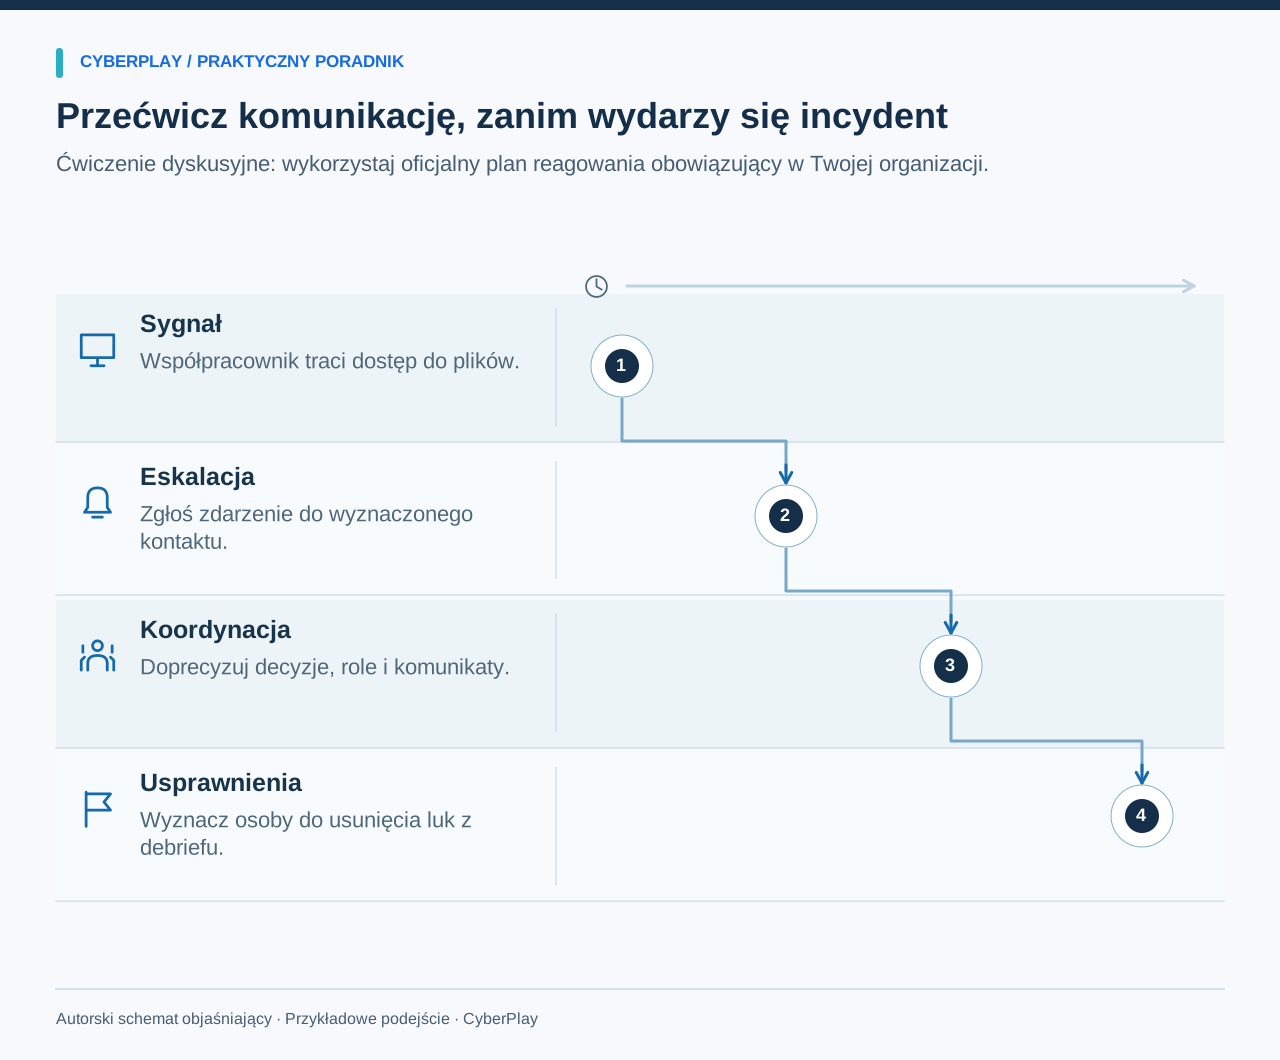
5. Nowa informacja 1: pracownik nie może otworzyć plików ze wspólnego dysku
Odczytaj tę fikcyjną informację: „O godzinie 09:10 członek zespołu zgłasza, że kilka współdzielonych plików ma zmienione, nietypowe nazwy i nie daje się otworzyć. Inny pracownik informuje o komunikacie z żądaniem okupu, który wyświetlił się na ekranie jego komputera. Podstawowy kanał zgłaszania incydentów działa bez zakłóceń”. Poproś grupę o opisanie pierwszego zgłoszenia: kto je przyjmuje i w jaki sposób lider biznesowy dowiaduje się o możliwym zakłóceniu bieżącej pracy.
Zadaniem pracownika jest postępowanie zgodnie z zatwierdzoną instrukcją zgłaszania i natychmiastowego reagowania oraz przekazanie dokładnych obserwacji. Zespół nie powinien improwizować w zakresie technicznego izolowania zagrożenia. Wytyczne CISA dotyczące ransomware uwzględniają skoordynowaną izolację i zabezpieczanie dowodów; czynności takie jak odłączanie kabli sieciowych czy wyłączanie systemów z prądu niosą konsekwencje operacyjne i wchodzą w zakres obowiązków autoryzowanego zespołu reagowania.
- Jakie fakty są potwierdzone, a co stanowi jedynie domysły?
- Kto ma formalne uprawnienia do ogłoszenia incydentu i koordynacji działań?
- Co powinien zrobić zgłaszający pracownik w oczekiwaniu na dalsze dyspozycje?
- Jak postąpić ze zgłoszeniem, jeśli główna osoba do kontaktu nie odpowiada?
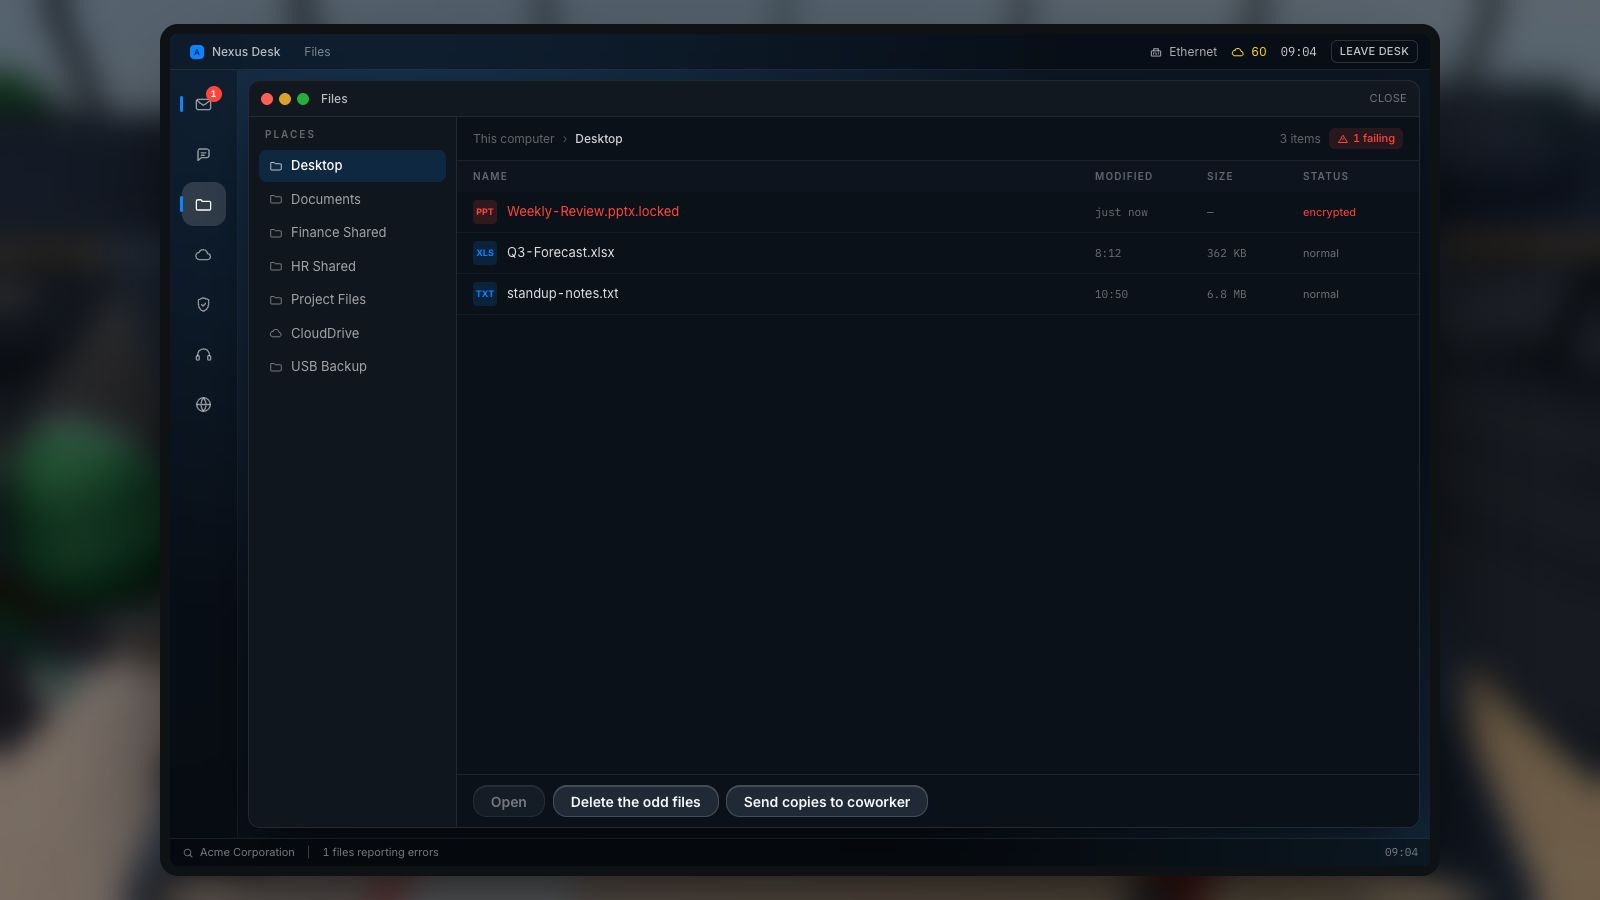
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Szukaj szerszego wzorca zmian
Sprawdź, czy występują inne nietypowe zmiany; pojedynczy błąd pliku sam w sobie nie pozwala ustalić przyczyny ani diagnozy.
- Postępuj zgodnie z procedurą incydentu
Stosuj zatwierdzoną procedurę obsługi incydentów i właściwe kontakty; techniczne izolowanie leży w gestii uprawnionego zespołu.
Źródła tej sekcji: Poradnik #StopRansomware
6. Nowa informacja 2: podstawowy komunikator firmowy przestaje działać
Odczytaj tę fikcyjną informację: „O godzinie 09:25 część pracowników traci dostęp do standardowego komunikatora. W jednej z dotychczasowych grup pojawia się wiadomość rzekomo od wsparcia IT, wzywająca wszystkich do dołączenia do nowego, publicznego pokoju czatu w celu odebrania instrukcji naprawczych”. Zapytaj uczestników, w jaki sposób zweryfikują tę instrukcję i gdzie został udokumentowany zatwierdzony, zapasowy kanał łączności.
Nie zakładaj, że znana nazwa grupy dyskusyjnej gwarantuje wiarygodność każdej nowej instrukcji. Koordynator ds. incydentów powinien przedstawić oficjalny kanał alternatywny oraz wyjaśnić, jak zespół zweryfikuje autentyczność poleceń. Jeśli w organizacji brakuje procedury łączności zapasowej, odnotuj tę lukę i omówcie, kto powinien ją opracować. Unikaj zakładania rzeczywistych, doraźnych grup kryzysowych w trakcie ćwiczenia z pominięciem standardowych procedur zatwierdzania i kontroli dostępu.
7. Nowa informacja 3: presja ze strony klienta skłania do szukania obejść
Odczytaj tę fikcyjną informację: „O godzinie 09:40 klient domaga się pilnej informacji o statusie realizacji zlecenia. Jeden z członków zespołu proponuje, aby wgrać wczorajszy plik eksportu danych klienta na prywatny dysk w chmurze, co pozwoliłoby kontynuować pracę. Eksport może jednak zawierać nieaktualne informacje”. Zapytaj, kto ma prawo zatwierdzić procedurę awaryjną, z jakich danych wolno bezpiecznie korzystać i jak przebiega akceptacja komunikatu wysyłanego na zewnątrz.
8. Nowa informacja 4: czas odzyskiwania danych i skala wycieku pozostają nieznane
Odczytaj tę fikcyjną informację: „O godzinie 10:00 zespół techniczny wciąż nie jest w stanie podać terminu przywrócenia wspólnego środowiska pracy. Anonimowa strona twierdzi, że wykradła dane firmowe. Doniesienia te nie zostały jeszcze potwierdzone. Kierownictwo pyta, które usługi należy traktować priorytetowo przy odzyskiwaniu i jakie informacje można przekazać klientom”. Poproś grupę o rozdzielenie w rejestrze decyzji zweryfikowanych faktów, niepotwierdzonych roszczeń oraz niewiadomych.
Właściciel procesu biznesowego potrafi wskazać zależności i priorytety operacyjne, natomiast zespół techniczny ocenia wykonalność wariantów przywracania danych. Wyznaczeni eksperci oceniają obowiązki w zakresie zgłaszania naruszeń oraz inne wymogi prawne i umowne. Nie wymyślajcie uniwersalnych terminów powiadomień ani nie dopuszczajcie do sytuacji, w której szeregowi pracownicy podejmują negocjacje ze sprawcami. Ćwiczenie ma jednoznacznie wskazać, do kogo należą te decyzje i jakich danych te osoby potrzebują.
9. Podsumowanie sesji: rejestr decyzji i działania naprawcze
Omówcie, co zadziałało prawidłowo, w których momentach zespół opierał się wyłącznie na domysłach i jaki brak procedur utrudnił podjęcie decyzji. Każdą zidentyfikowaną lukę zapisz w sposób umożliwiający jej praktyczne wyeliminowanie. Zapis „komunikacja szwankowała” jest zbyt ogólny. Zdecydowanie lepszy będzie konkret: „Do następnego ćwiczenia opracować i przetestować zapasowy kanał łączności na wypadek incydentu; odpowiedzialny: koordynator ds. incydentów”.
| Pole rejestru | Co należy wpisać |
|---|---|
| Obserwacja | Konkretny moment, w którym podjęcie decyzji lub przekazanie informacji sprawiło trudność. |
| Konsekwencja | Obszar działalności biznesowej lub reagowania, który mógłby ulec opóźnieniu bądź zakłóceniu. |
| Działanie | Konkretna zmiana proceduralna lub organizacyjna niezbędna do wyeliminowania luki. |
| Właściciel i termin | Imię i nazwisko osoby odpowiedzialnej za wdrożenie zmiany oraz uzgodniony termin realizacji. |
| Weryfikacja | Sposób, w jaki zespół sprawdzi i potwierdzi skuteczne działanie nowego procesu. |
10. Zweryfikuj wdrożenie usprawnień i połącz je z praktyką indywidualną
Przekaż rejestr decyzji zgodnie z przyjętą w organizacji procedurą wewnętrzną i zaplanuj przegląd realizacji zadań. Notatki z ćwiczenia powinny być na tyle szczegółowe, na ile jest to niezbędne do wdrożenia poprawek. Podczas kolejnej sesji zmień jedną zmienną — na przykład wprowadź niedostępność kluczowej osoby lub awarię innej usługi — i zweryfikuj, czy zaktualizowany proces zdaje egzamin. Dyskusja sztabowa sama w sobie nie dowodzi, że kopie zapasowe odtwarzają się poprawnie, ani nie zastępuje technicznych testów planu odzyskiwania środowiska.
Scenariusze CyberPlay poświęcone ransomware mogą służyć do indywidualnych ćwiczeń przed wspólną dyskusją lub po niej. Wybierz odpowiednią grę z katalogu tematycznego i połącz jedną z podejmowanych w niej decyzji z rzeczywistą ścieżką eskalacji incydentów w Twojej organizacji. Zachowaj rozróżnienie: gra pozwala ćwiczyć wybory, ćwiczenie sztabowe służy przećwiczeniu koordynacji, a operacyjne przywracanie działania wymaga odrębnej, autoryzowanej weryfikacji.
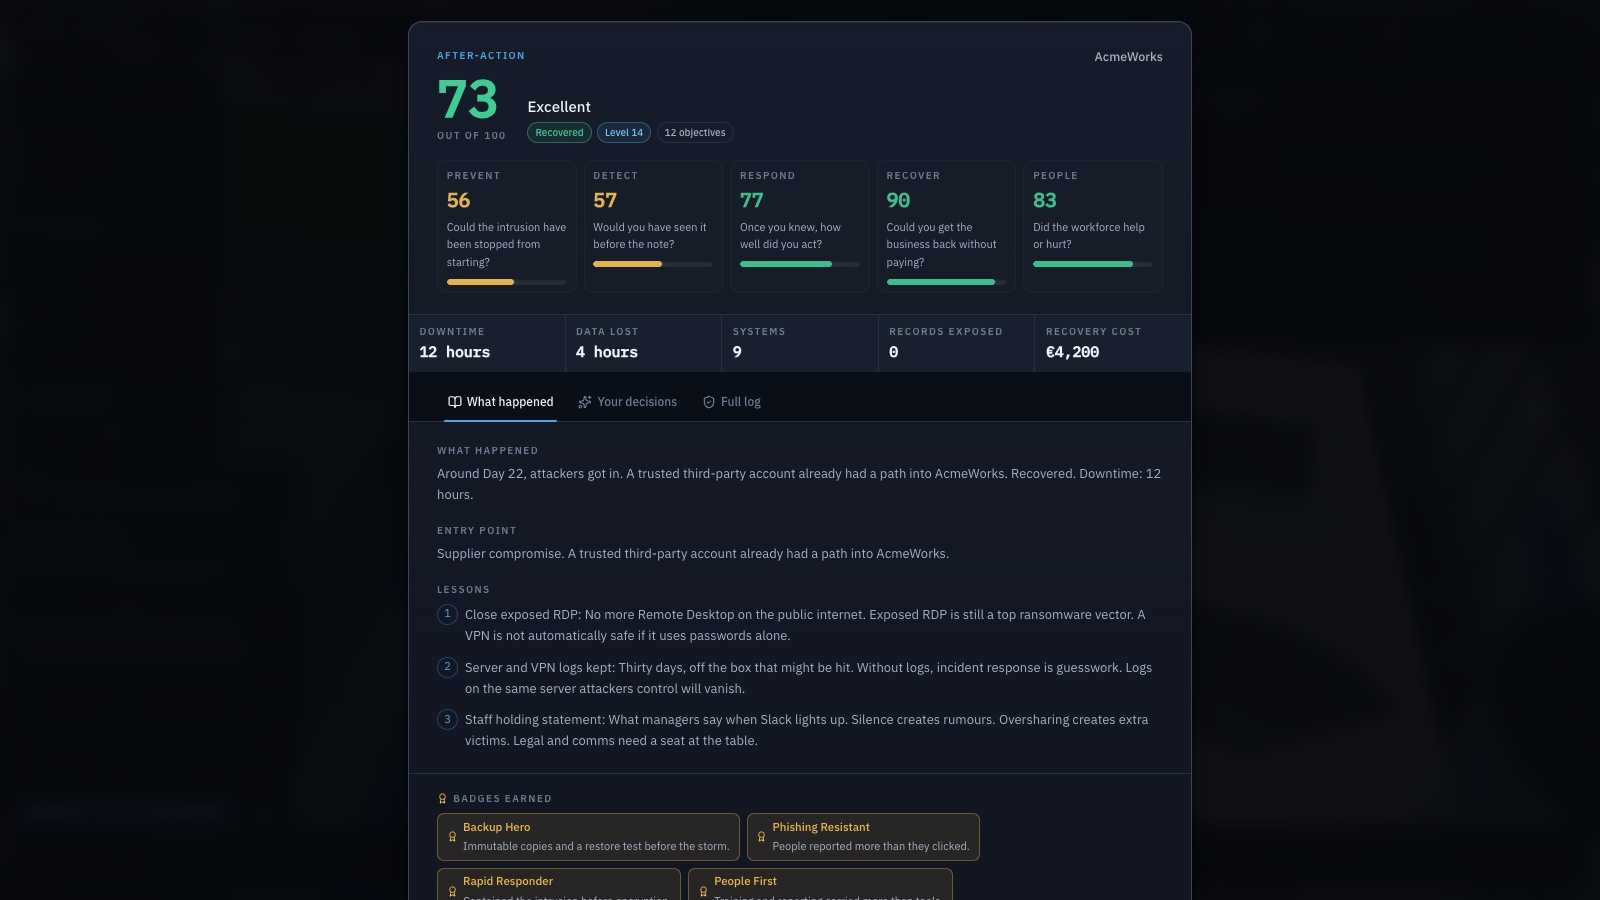
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Oceń możliwości odzyskania danych
Określ, które zasoby można odzyskać, a jakie zależności lub braki danych wymagają jeszcze autoryzowanej oceny.
- Weryfikuj kopie poprzez testy
Testuj odzyskiwanie danych zatwierdzoną procedurą; wskaźniki w grze ilustrują scenariusz i nie stanowią dowodu operacyjnego.
Materiały do pobrania
Przećwicz podejmowanie decyzji
Poznaj scenariusze dotyczące ransomware i poćwicz rozpoznawanie momentu, w którym pracownik powinien przekazać incydent do autoryzowanego zespołu reagowania.
Poznaj gry o ransomwareŹródła i dalsza lektura
- Zalecenia dotyczące reagowania na incydenty, SP 800-61 Rev. 3 — NIST. Dostęp 2026-09-13
- Scenariusze ćwiczeń z cyberbezpieczeństwa — CISA. Dostęp 2026-09-13
- Poradnik #StopRansomware — CISA i agencje partnerskie. Dostęp 2026-09-13
Czytaj dalej
- Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Synchronizacja w chmurze czy kopia zapasowa: czy odzyskasz pliki?
Poznaj różnice między synchronizacją w chmurze, historią wersji a chronioną kopią zapasową. Prześledź losy pliku i dowiedz się, o co zapytać swój zespół IT.
PL · 8 min czytania - Oznaki ransomware: co zrobić w pierwszych minutach
Pliki nagle stały się nieczytelne lub zmieniły nazwy? Poznaj oznaki ransomware, bezpieczne pierwsze kroki i zasady zgłaszania incydentu do IT. Ćwicz reakcję po polsku.
PL · 8 min czytania