Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku
Plan szkoleń z cyberbezpieczeństwa powinien określać, co pracownicy będą ćwiczyć, kiedy to zrobią, kto ich wesprze i jak sprawdzisz rezultat. Sam kalendarz haseł tematycznych to zaledwie punkt wyjścia. „Phishing w kwietniu” zyskuje wartość dopiero wtedy, gdy oznacza analizę realistycznej prośby, wybór ścieżki weryfikacji i pokazanie, jak zgłosić zdarzenie w organizacji.
Poniższy kalendarz to elastyczny program dla zróżnicowanego środowiska pracy. Łączy wspólne podstawy z sesjami dedykowanymi dla konkretnych ról, takich jak finanse, recepcja czy liderzy zespołów. Pobierz plik CSV, aby swobodnie zmieniać miesiące, osoby odpowiedzialne i ćwiczenia. To autorski szablon planistyczny, a nie sztywny wymóg roczny czy gwarancja, że dwanaście sesji samo w sobie zapewnia zgodność z przepisami.
Najważniejsze wnioski
- Przypisz każdemu ćwiczeniu jeden mierzalny cel decyzyjny.
- Dostosuj kalendarz do lokalnych ryzyk, okresów wzmożonej pracy, języków i ról zawodowych.
- Wracaj do wcześniejszych decyzji, wykorzystując zmieniony scenariusz.
- Gromadź dowody uczestnictwa, wdrożenia wiedzy w praktyce i ulepszeń programu w odrębnych rejestrach.
1. Zacznij od kluczowych decyzji w miejscu pracy
Zanim wyznaczysz konkretne daty, sporządź listę procesów, w których pracownik realnie wpływa na bezpieczeństwo: zatwierdzenie logowania, udostępnienie dokumentu, zmiana danych dostawcy, przyznanie dostępu fizycznego czy zgłoszenie nietypowego incydentu. Zidentyfikuj zatwierdzoną procedurę oraz osobę, która może rozwiać wątpliwości. Jeśli danej procedury brakuje, wyznacz osobę odpowiedzialną za jej zdefiniowanie, zanim przekształcisz ją w ćwiczenie szkoleniowe.
Publikacja NIST SP 800-50 Rev. 1 opisuje program edukacyjny, który dostosowuje się do potrzeb organizacji i wykorzystuje ewaluację do ciągłego doskonalenia. Zastosuj tę zasadę, wybierając początkowe priorytety na podstawie rzeczywistych obowiązków i zaobserwowanych trudności. Wykorzystaj pytania kierowane do wsparcia technicznego oraz zanonimizowane motywy incydentów; nie twórz kalendarza wyłącznie wokół najgłośniejszych nagłówków prasowych.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1
2. Wykorzystaj edytowalny kalendarz na 12 miesięcy
Potraktuj poszczególne miesiące jako elastyczne bloki czasowe. Możesz zacząć w dowolnym miesiącu i przesuwać ćwiczenia ze względu na urlopy, szczyty operacyjne czy procesy wdrożeniowe. Zgłaszanie incydentów umieszczono na początku, ponieważ pracownicy muszą wiedzieć, gdzie kierować wątpliwości podczas każdego kolejnego tematu. Wersja do pobrania zawiera sugerowaną osobę odpowiedzialną, materiały, pole na dowody wdrożenia oraz późniejsze powtórzenie dla każdego miesiąca.
| Miesiąc | Odbiorcy i temat | Praktyczne ćwiczenie |
|---|---|---|
| Styczeń | Wszyscy: Zgłaszanie incydentów | Wstępna selekcja fikcyjnej wiadomości i instruktaż zgłaszania |
| Luty | Wszyscy: Bezpieczeństwo konta | Dyskusja o nieoczekiwanym monicie MFA i ćwiczenie bezpieczeństwa konta |
| Marzec | Finanse i zakupy: Zmiany danych do płatności | Odgrywanie ról: weryfikacja danych bankowych dostawcy |
| Kwiecień | Wszyscy: Phishing | Gra phishingowa z elementem weryfikacji legalnych wiadomości |
| Maj | HR i osoby przetwarzające dane: Udostępnianie danych | Karta decyzyjna: fikcyjny eksport danych klientów |
| Czerwiec | Pracownicy stacjonarni i recepcja: Dostęp fizyczny | Dyskusja o obsłudze gości i współdzielonych stanowiskach pracy |
| Lipiec | Pracownicy zdalni i mobilni: Praca zdalna | Scenariusz: presja czasu w podróży i prywatna chmura |
| Sierpień | Wszyscy korzystający z narzędzi AI: Korzystanie z AI | Trzy fikcyjne karty promptów i danych wejściowych do AI |
| Wrzesień | Obsługa klienta i pracownicy biurowi: QR phishing | Karty ćwiczeń: fikcyjny plakat i weryfikacja konta |
| Październik | Wszyscy: Ćwiczenie zintegrowane | Wyzwanie zespołowe: decyzje dotyczące wiadomości, konta i udostępniania |
| Listopad | Liderzy zespołów i osoby wyznaczone do reakcji: Reakcja na ransomware | Nietechniczne ćwiczenie sztabowe (tabletop) z zakresu ransomware |
| Grudzień | Właściciel programu i liderzy zespołów: Przegląd i utrwalenie wiedzy | Zmienione scenariusze oraz całościowy przegląd programu |
3. Dostosuj każdy miesiąc do realnego kontekstu pracy
Zespół finansowy powinien pracować na znanym sobie obiegu faktur, z wykorzystaniem całkowicie fikcyjnych nazwisk i numerów rachunków. Zmiana na produkcji wymaga sytuacji związanej ze współdzielonymi urządzeniami, przekazywaniem dyżurów lub zapytaniem od dostawcy. Recepcja potrzebuje interakcji z gościem z zewnątrz. Zachowaj samą decyzję dotyczącą bezpieczeństwa bez zmian, modyfikując jedynie otoczkę sytuacyjną, słownictwo i wykorzystywany sprzęt.
Zaproś jednego przedstawiciela grupy docelowej do zaopiniowania scenariusza przed jego uruchomieniem. Zapytaj, czy prośba brzmi wiarygodnie, czy bezpieczne działanie jest wykonalne w praktyce i czy którekolwiek sformułowanie budzi wątpliwości. Przetłumacz pełną treść decyzji i informacji zwrotnej, w tym lokalne instrukcje kontaktu. Przetłumaczony nagłówek dołączony do ćwiczenia dostępnego wyłącznie po angielsku niewiele pomoże osobie, która potrzebuje wyjaśnień po polsku.
4. Przeanalizuj jeden pełny miesiąc: zmiany danych dostawców
W przypadku marca poproś osobę odpowiedzialną za finanse o dostarczenie zatwierdzonej procedury zmiany danych bankowych oraz lokalizacji zweryfikowanej bazy kontaktów do dostawców. Przygotuj fikcyjną wiadomość e-mail z prośbą o zmianę rachunku do płatności. Pozwól małej grupie zdecydować o kolejnych krokach, a następnie odegrajcie rozmowę telefoniczną weryfikującą tożsamość. Jeden z uczestników sprawdza, czy wybrany numer telefonu pochodzi z dotychczasowego rejestru dostawców.
FBI zaleca niezależne weryfikowanie zmian danych płatniczych i rachunków, w tym kontakt z wnioskodawcą za pośrednictwem zaufanego kanału. Twoje ćwiczenie powinno przećwiczyć wdrożenie tej procedury kontrolnej w Twojej organizacji. Na koniec zanotuj wszelkie braki w bazach kontaktowych lub niejasności co do uprawnień decyzyjnych, a następnie zaplanuj kolejne ćwiczenie z inną historią dostawcy.
| Pole | Opracowany przykład |
|---|---|
| Cel | Zweryfikuj zmianę danych płatności przed modyfikacją kartoteki dostawcy. |
| Przygotowanie | Potwierdź zatwierdzoną procedurę i udostępnij fikcyjną bazę kontaktów. |
| Ćwiczenie praktyczne | Obsłuż prawdopodobną, pilną prośbę bez używania nowego numeru z e-maila. |
| Podsumowanie | Wyjaśnij, jak wybrano kontakt i kto autoryzuje wprowadzenie zmiany. |
| Weryfikacja | Przetestuj zmienioną prośbę w kolejnym kwartale i sprawdź usunięcie luk w procesie. |

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Porównaj zmienione dane
Sprawdź, które dane płatności uległy zmianie oraz czy prośba odpowiada oczekiwanej fakturze i wykonanym pracom.
- Porównaj z zaufaną fakturą
Porównaj dane z zaufaną fakturą, a następnie potwierdź zmiany bankowe przez wcześniej zapisany kontakt do dostawcy.
Źródła tej sekcji: Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową
5. Zastosuj powtarzalny rytm sesji
Rozpocznij od samej decyzji, a nie od długiej listy zagrożeń. Zapewnij wystarczający kontekst, aby uczestnicy zrozumieli swoją rolę, pozwól im wybrać działanie i zapytaj o uzasadnienie. Następnie wyjaśnij konsekwencje każdego prawdopodobnego wyboru. Zakończ sesję omówieniem lokalnej procedury i wskazaniem kolejnej okazji, w której pracownicy mogą ją zastosować. Ten rytm sprawdza się zarówno w przypadku gry, drukowanej karty decyzyjnej, jak i dyskusji moderowanej.
Dostosuj długość sesji do zadania i grupy odbiorców. Uwzględnij czas na instruktaż, potrzeby w zakresie dostępności oraz podsumowanie, a nie tylko na samo ćwiczenie. Przeprowadź pełny pilotaż przed zadeklarowaniem czasu trwania. Jeśli gra szkoleniowa wymaga więcej czasu niż przewiduje dostępny blok, wybierz odpowiedni fragment, w którym mechanizmy kontrolne i decyzje pozostają czytelne, lub zarezerwuj dłuższą sesję.
6. Zadbaj o ukierunkowaną kampanię w październiku
Wykorzystaj październikowy termin na powiązanie wcześniejszych ćwiczeń w jedną całość, zamiast wprowadzać kilkanaście zupełnie nowych tematów. Zaproponuj jedno zintegrowane wyzwanie: nieoczekiwana wiadomość służbowa prowadzi do prośby o zatwierdzenie konta oraz propozycji przesłania dokumentu. Zespoły wyjaśniają procedurę weryfikacji na każdym etapie i wskazują osobę, która może pomóc. Dołącz również w pełni bezpieczną prośbę, aby uważna weryfikacja mogła zakończyć się pomyślnym wykonaniem zadania.
Wesprzyj to wyzwanie krótkim, oficjalnym materiałem referencyjnym. Zestawienie czterech kluczowych działań agencji CISA obejmuje phishing, hasła, uwierzytelnianie wieloskładnikowe i aktualizacje oprogramowania. Może ono posłużyć jako przypomnienie podstaw, podczas gdy Twoje ćwiczenie zapewni lokalny kontekst. Udostępnij kampanię pracownikom wszystkich zmian i przygotuj równoważne ćwiczenie tekstowe dla osób, które nie mogą uczestniczyć w sesji na żywo.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Odrzuć nieoczekiwane potwierdzenie logowania
Odrzuć potwierdzenie, jeśli nie rozpoczynasz logowania, nawet gdy inna wiadomość nakłania do zaakceptowania tej prośby.
- Zgłoś oficjalnemu wsparciu
Skontaktuj się z właściwym helpdeskiem lub zespołem bezpieczeństwa i poinformuj, kiedy pojawiły się niespodziewane monity.
Źródła tej sekcji: Cztery proste sposoby ochrony w internecie
7. Wprowadź wdrożenie wstępne i naukę inicjowaną zdarzeniami
Nowi pracownicy nie mogą czekać do stycznia, aby poznać ścieżkę zgłaszania incydentów. Stwórz zwięzłą ścieżkę onboardingową wyjaśniającą, gdzie uzyskać pomoc, jak zabezpieczyć konta i jakie narzędzia są zatwierdzone. Całoroczny program pozwoli na pogłębianie tych praktyk po opanowaniu podstaw. Zewnętrzni kontraktorzy wymagają instrukcji adekwatnych do posiadanego poziomu dostępu oraz jasnego punktu kontaktu, nawet jeśli nie uczestniczą w pełnym rocznym kalendarzu.
Zarezerwuj zasoby na wypadek zmian w procesach: nowej metody logowania, innego obiegu dokumentów finansowych czy wdrożenia zatwierdzonego narzędzia AI. Zastąp ćwiczenie o niższym priorytecie, gdy zmiana dotyczy decyzji, którą pracownicy muszą podejmować już teraz. Udokumentuj powód modyfikacji planu. Harmonogram, który nie reaguje na nowe realia pracy, szybko stanie się zwykłym wypełnianiem kalendarza zamiast realnym programem edukacyjnym.
8. Wracaj do decyzji bez powielania gotowej odpowiedzi
Wartościowe powtórzenie zachowuje tę samą procedurę weryfikacyjną, lecz zmienia powierzchowne detale sytuacji. Zastąp wiadomość e-mail od dostawcy rozmową telefoniczną, powiadomienie od kadr komunikatem na czacie, a plakat w biurze powiadomieniem o logowaniu na telefonie komórkowym. Poproś o podjęcie pierwszej decyzji przed udzieleniem podpowiedzi. Jeśli zrzut ekranu i prawidłowa odpowiedź stale się powtarzają, lepsze wyniki mogą wynikać jedynie z pamięciowego rozpoznania samego ćwiczenia.
Zastosuj realny odstęp czasowy dopasowany do specyfiki operacyjnej Twojej organizacji i odnotuj go w rejestrze. Niniejszy szablon sugeruje terminy późniejszych powtórzeń, aby program pozwalał zweryfikować utrwaloną wiedzę po sesji początkowej; nie narzuca on jednak idealnego interwału dla każdego uczestnika. Zapewnij informację zwrotną po sprawdzeniu wiedzy oraz kolejną okazję do ćwiczeń, jeśli sposób podejmowania decyzji wymaga poprawy.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
9. Zbieraj dowody wystarczające do doskonalenia programu
Prowadź trzy rejestry: kto miał rzeczywistą możliwość wzięcia udziału, jakie umiejętności pracownicy wykazali podczas ćwiczenia oraz jakie bariery praktyczne organizacja zdołała usunąć. Rozdzielaj nieobecności, usterki techniczne i nieukończone zadania. Stosuj obserwacje na poziomie grupowym tam, gdzie identyfikacja poszczególnych osób nie wnosi wartości do celu szkoleniowego. Z góry określ, kto ma wgląd w wyniki i jak długo należy je przechowywać.
Krótki przegląd może zweryfikować, czy pracownicy wybrali niezależną ścieżkę weryfikacji, czy potrafili wskazać kontakt do zgłoszenia incydentu i czy właściciel procesu zaktualizował przestarzałą procedurę. Nie przekładaj wskaźnika obecności ani punktów z gry na bezpodstawne twierdzenia o zmniejszeniu ryzyka naruszenia bezpieczeństwa. Te miary odpowiadają na zupełnie inne pytania i wymagają odmiennych dowodów.
10. Prowadź kwartalne spotkania decyzyjne
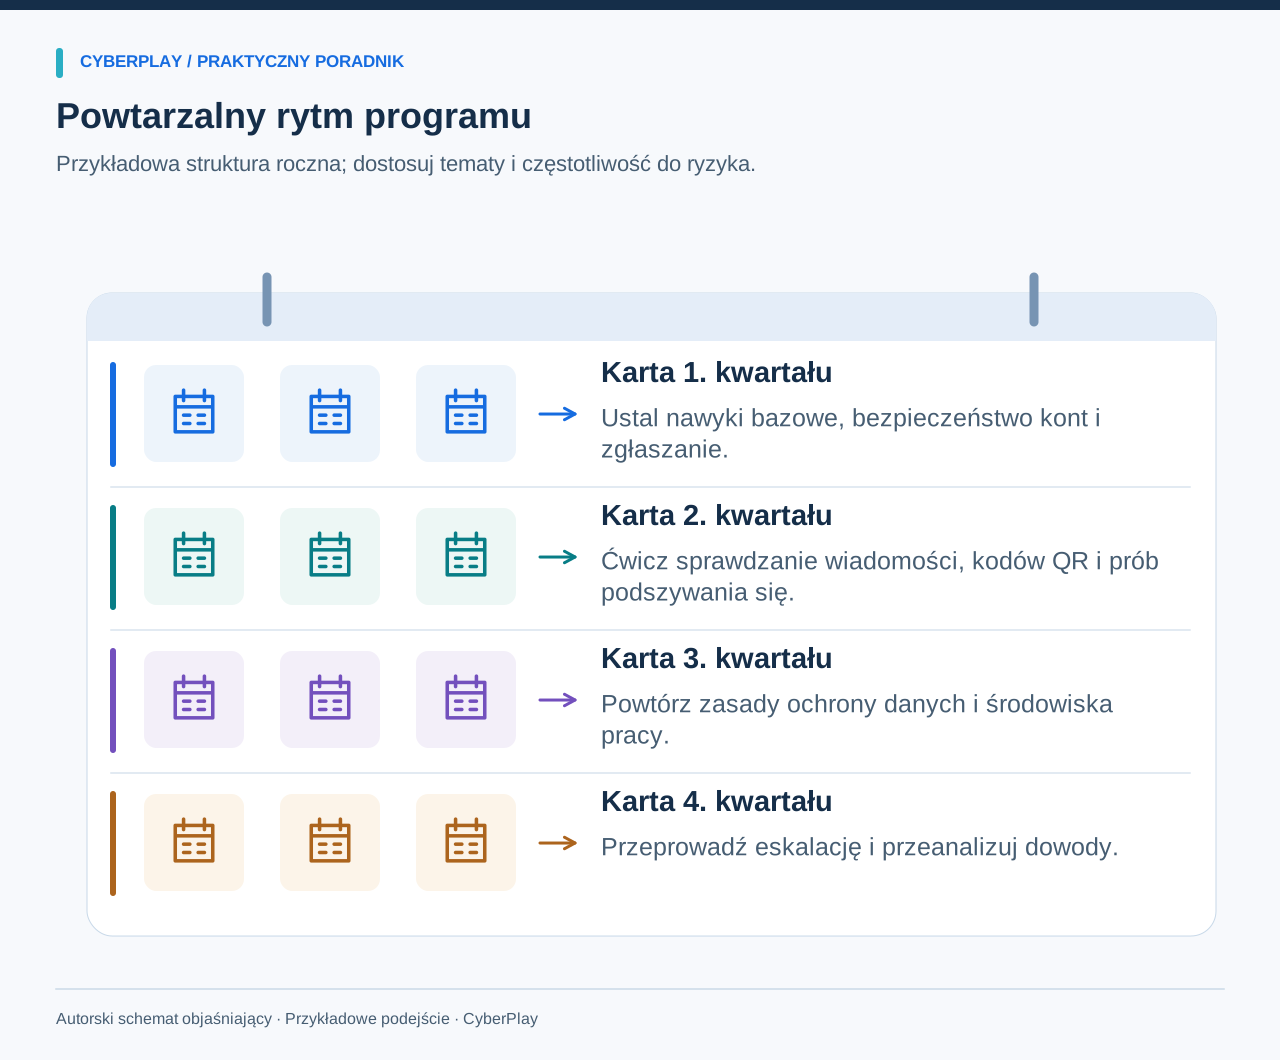
Zbierz właściciela programu, reprezentanta kadry zarządzającej oraz odpowiednich właścicieli procesów na krótkie spotkanie podsumowujące. Przeanalizujcie ćwiczenia na kolejny kwartał, nierozwiązane bariery oraz wyniki uzyskane w zmienionych scenariuszach. Zdecydujcie, które elementy zachować, zastąpić lub uprościć. Zamiast obszernego raportu, którego nikt nie czyta, sporządźcie zwięzłą listę ustaleń z przypisanymi osobami odpowiedzialnymi.
Pod koniec roku wykorzystaj to samo spotkanie przeglądowe, aby zaplanować kolejny cykl. Zachowaj kluczowe, powtarzające się decyzje, wycofaj przykłady, które przestały odzwierciedlać realia pracy, i zaktualizuj lokalne instrukcje. Nadrzędnym celem jest program, który organizacja jest w stanie utrzymać samodzielnie, a każde ćwiczenie znajduje w nim uzasadnienie poprzez konkretną potrzebę biznesową.
- Upewnij się, że nadchodząca grupa odbiorców ma dostęp do wybranego ćwiczenia.
- Sprawdź, czy scenariusz nadal odpowiada aktualnym narzędziom i procedurom.
- Zamknij lub przypisz na nowo nierozstrzygnięte działania naprawcze.
- Zaplanuj zmodyfikowane scenariusze uzupełniające dla priorytetowych decyzji.
- Zatwierdź osoby odpowiedzialne i terminy na kolejny kwartał.
Materiały do pobrania
Przećwicz podejmowanie decyzji
Skorzystaj z katalogu phishingu, aby wybrać interaktywne ćwiczenie do kalendarza, a następnie uzupełnij jego podsumowanie o lokalną procedurę zgłaszania.
Zobacz gry o phishinguŹródła i dalsza lektura
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1 — NIST. Dostęp 2026-09-13
- Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową — Federalne Biuro Śledcze (FBI). Dostęp 2026-09-13
- Cztery proste sposoby ochrony w internecie — CISA. Dostęp 2026-09-13
Czytaj dalej
- Tematy szkoleń z cyberbezpieczeństwa: dobór do ról i ryzyka
Dobierz tematy szkoleń z cyberbezpieczeństwa do ról i ryzyka w pracy. Użyj praktycznej matrycy obejmującej phishing, konta, dane, dostęp fizyczny i korzystanie z AI.
PL · 9 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Bezpłatne szkolenia z cyberbezpieczeństwa po polsku: program na początek
Rozpocznij bezpłatne szkolenia z cyberbezpieczeństwa po polsku. Połącz wiarygodne materiały, ćwiczenia i cztery tygodnie praktyki z jasnymi zasadami dostępu.
PL · 9 min czytania - Synchronizacja w chmurze czy kopia zapasowa: czy odzyskasz pliki?
Poznaj różnice między synchronizacją w chmurze, historią wersji a chronioną kopią zapasową. Prześledź losy pliku i dowiedz się, o co zapytać swój zespół IT.
PL · 8 min czytania - Cyberbezpieczeństwo pracy zdalnej: lista kontrolna dla osób pracujących z domu
Skorzystaj z listy kontrolnej cyberbezpieczeństwa w biurze domowym, aby chronić sprzęt, sieć Wi-Fi, dokumenty i spotkania dzięki trafnym decyzjom i ćwiczeniom.
PL · 9 min czytania - Wskaźniki ryzyka związanego z ludźmi: od CyberSense do planu wsparcia
Interpretuj pokrycie pomiarem, CyberSense i priorytety nauki w działach. Przykład pokazuje, jak dobierać ćwiczenia dla pracowników i oceniać wyniki.
PL · 7 min czytania