Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku
Najbardziej przydatne tematy szkoleń z cyberbezpieczeństwa to te, które pomagają pracownikowi podjąć bezpieczniejszą decyzję w jego codziennej pracy. Niemal każdy musi wiedzieć, jak zgłosić wątpliwość i jak chronić swoje konto. Osoba zmieniająca dane do płatności dla dostawcy potrzebuje jednak także ćwiczeń z weryfikacji tożsamości, a pracownik recepcji – wykonalnej procedury sprawdzania gości. Przedstawienie obu tym osobom identycznego, długiego katalogu zagadnień sprawia, że te istotne różnice pozostają pominięte.
Zbuduj wspólne fundamenty, a następnie dodawaj tematy zależnie od zakresu obowiązków, uprawnień dostępowych oraz bieżących warunków pracy. W tym przewodniku znajdziesz autorską matrycę ról i ryzyk oraz metodę przekształcania każdego zagadnienia w praktyczną sesję. Materiał stanowi pomoc przy projektowaniu programu szkoleniowego. Przykłady mają charakter fikcyjny, a rekomendowane ćwiczenia należy dostosować do procedur rzeczywiście obowiązujących pracowników.
Najważniejsze wnioski
- Ucz podejmowania decyzji powiązanych z zadaniami zawodowymi, a nie samych definicji.
- Zgłaszanie incydentów i ochrona kont stanowią przydatną, wspólną bazę.
- Dodaj ćwiczenia specyficzne dla ról: decyzje o płatnościach, danych, gościach i incydentach.
- Zmieniaj priorytety, gdy zmieniają się narzędzia, uprawnienia lub procesy w organizacji.
1. Przekształć ogólny temat w konkretną decyzję
Pojęcie „bezpieczeństwo danych” jest zbyt ogólne, by podpowiedzieć uczącemu się, co ma zrobić. Cel taki jak „Wybierz uprawnionego odbiorcę i autoryzowaną lokalizację do udostępnienia eksportu danych klientów” tworzy już praktyczne zadanie. Pracownik może przećwiczyć ten wybór, otrzymać wyjaśnienie i powtórzyć schemat wnioskowania na innym zestawie informacji. Zastosuj taką samą transformację do każdego punktu programu, zanim wyznaczysz termin szkolenia.
Wytyczne NIST dotyczące programów edukacyjnych zalecają dopasowywanie szkoleń do potrzeb organizacji oraz ich systematyczną ewaluację w czasie. W praktyce zapytaj właściciela danego procesu, który błąd ma największe znaczenie, jak wygląda prawidłowo wykonana czynność i gdzie pracownik może zwrócić się o pomoc. Jeśli nikt nie potrafi odpowiedzieć na to ostatnie pytanie, napraw proces równolegle z aktualizacją programu szkoleniowego.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1
2. Zbuduj zwięzłą podstawę dla wszystkich pracowników
Zacznij od zgłaszania incydentów, bezpieczeństwa kont, zwodniczych próśb socjotechnicznych oraz zasad bezpiecznego obchodzenia się z informacjami służbowymi. Cztery podstawowe zalecenia CISA obejmują phishing, silne hasła, uwierzytelnianie wieloskładnikowe (MFA) i aktualizacje oprogramowania. Potraktuj je jako zwięzły punkt odniesienia, a następnie powiąż te zagadnienia z urządzeniami i usługami używanymi przez pracowników. Na sprzęcie zarządzanym centralnie właściwym działaniem może być po prostu przestrzeganie firmowego harmonogramu aktualizacji lub zgłoszenie problemu do działu IT.
Nie oczekuj od każdego pracownika analizowania technicznych dowodów incydentu. Wspólna baza ma pomóc ludziom rozpoznać moment, w którym dana decyzja wymaga weryfikacji, przeprowadzić tę kontrolę i w razie potrzeby uzyskać wsparcie. Uczestnik powinien kończyć szkolenie ze świadomością, jak zgłosić zdarzenie zarówno przed popełnieniem błędu, jak i po przypadkowym kliknięciu. Ścieżka zgłaszania incydentów powinna pojawiać się w każdym ćwiczeniu, aż jej odnalezienie stanie się w pełni intuicyjne.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Unikaj powtarzalnych danych logowania
Unikaj przewidywalnych rozwiązań i powtarzania haseł; twórz hasła do kont służbowych zgodnie z wymogami organizacji.
- Oceń wskaźnik siły hasła
Wskaźnik ma charakter poglądowy; korzystaj z zatwierdzonego menedżera haseł, tworząc rzeczywiste dane logowania do pracy.
Źródła tej sekcji: Cztery proste sposoby ochrony w internecie
3. Skorzystaj z matrycy ról, ryzyk i praktycznych ćwiczeń
Ta matryca to punkt wyjścia do dyskusji z liderami poszczególnych zespołów. Dana rola może pojawiać się w kilku wierszach. Dostosowuj scenariusze do realnych obowiązków zamiast traktować stanowisko służbowe jako wyznacznik umiejętności: asystent zarządu może przetwarzać kluczowe płatności lub zarządzać kalendarzem, podczas gdy pracownik tymczasowy może posiadać fizyczny dostęp do stref chronionych.
| Grupa docelowa | Decyzja warta przećwiczenia | Proponowane ćwiczenie |
|---|---|---|
| Wszyscy pracownicy | Reakcja na niespodziewane logowanie lub prośbę o informacje | Scenariusz łączący phishing i bezpieczeństwo kont z obowiązkowym krokiem zgłoszenia incydentu. |
| Finanse i zakupy | Weryfikacja zmiany numeru konta bankowego dostawcy | Odgrywanie ról (role-play) ze zmianą danych do płatności przy użyciu dotychczasowej bazy dostawców. |
| HR i rekrutacja | Weryfikacja odbiorców i narzędzi przed wysłaniem danych osobowych | Ćwiczenie z udostępniania fikcyjnych akt kandydata do pracy. |
| Recepcja i administracja biura | Obsługa gościa lub serwisanta bez obchodzenia zasad kontroli dostępu | Kulturalny dialog weryfikacyjny z gościem i procedura eskalacji wątpliwości. |
| Pracownicy zdalni i mobilni | Wybór zatwierdzonego miejsca zapisu i ochrona danych służbowych w miejscach publicznych | Karty decyzyjne: praca pod presją czasu w podróży i bezpieczne środowisko mobilne. |
| Menedżerowie i liderzy zespołów | Wsparcie zgłaszającego pracownika i autoryzacja działań ciągłości działania zgodnie z procedurą | Dyskusja na temat ataku ransomware i przećwiczenie wspierającej reakcji na zgłoszenie incydentu. |
| Pracownicy korzystający z narzędzi AI | Weryfikacja zatwierdzenia narzędzia, wprowadzanych danych i wyników przed ich użyciem | Karty decyzyjne wprowadzania danych do AI połączone z weryfikacją wiarygodności źródeł. |
| Pracownicy techniczni z uprawnieniami uprzywilejowanymi | Podejmowanie decyzji związanych z podwyższonym poziomem uprawnień systemowych | Specjalistyczne szkolenie techniczne uzupełniające ogólną świadomość cyberbezpieczeństwa. |
4. Ucz rozpoznawania phishingu i socjotechniki jako spójnej całości
Ćwiczenia z phishingu powinny analizować, czego oczekuje nadawca, dlaczego prośba pasuje do obowiązków odbiorcy oraz w jaki sposób można zweryfikować instrukcję z wiadomości. Dopracowane fałszywe wezwanie do opłacenia faktury ma dla działu finansowego znacznie większe znaczenie niż nieskładna wiadomość o wygranej na loterii. Skala NIST Phish Scale uwzględnia trudność wykrycia ataku przez człowieka, w tym sygnały ostrzegawcze w treści oraz dopasowanie kontekstu wiadomości do realiów pracy odbiorcy.
W kolejnym kroku zmień kanał kontaktu. Niech ta sama prośba dotrze przez telefon, firmowy komunikator lub kod QR na plakacie. Prawidłowa reakcja powinna niezmiennie polegać na weryfikacji prośby zaufaną ścieżką. Uczestnicy nie potrzebują odrębnych, odizolowanych reguł dla każdego formatu komunikacji; muszą nauczyć się rozpoznawać ten sam problem decyzyjny występujący w różnych postaciach.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Przeczytaj wnioskowane działanie
Sprawdź, do czego nakłania wiadomość, zanim ocenisz znaną nazwę nadawcy lub jej wygląd.
- Weryfikuj przez znane kontakty
Użyj ustalonego kanału kontaktu, aby potwierdzić niespodziewaną prośbę, nawet gdy nadawca wydaje się znajomy.
Źródła tej sekcji: Instrukcja korzystania ze skali NIST Phish Scale
5. Obejmij szkoleniem całą ścieżkę logowania do konta
Szkolenia dotyczące kont zbyt często kończą się na zasadach tworzenia haseł. Dodaj do nich niespodziewane monity autoryzacji MFA, odzyskiwanie dostępu, fałszywe strony logowania oraz próby kontaktu ze strony osób podszywających się pod wsparcie techniczne. Niech pracownicy wyjaśnią, jak zachowaliby się, gdy prośba o autoryzację pojawia się na telefonie w momencie, gdy sami się nie logują. Wskaż dokładne namiary na oficjalny helpdesk oraz opisz dozwoloną procedurę resetowania poświadczeń.
Podczas ćwiczeń korzystaj wyłącznie z fikcyjnych kont. Nigdy nie proś uczestników o podawanie ich prawdziwych haseł, kodów odzyskiwania ani prywatnych ustawień kont. Jeżeli organizacja wdraża nową metodę uwierzytelniania, zapewnij instruktażowe wdrożenie bezpośrednio w jej oficjalnym interfejsie. Gra edukacyjna może przybliżyć mechanizm podejmowania decyzji, jednak to sama organizacja musi zadbać o przejrzystość swoich rzeczywistych procedur logowania i resetowania poświadczeń.
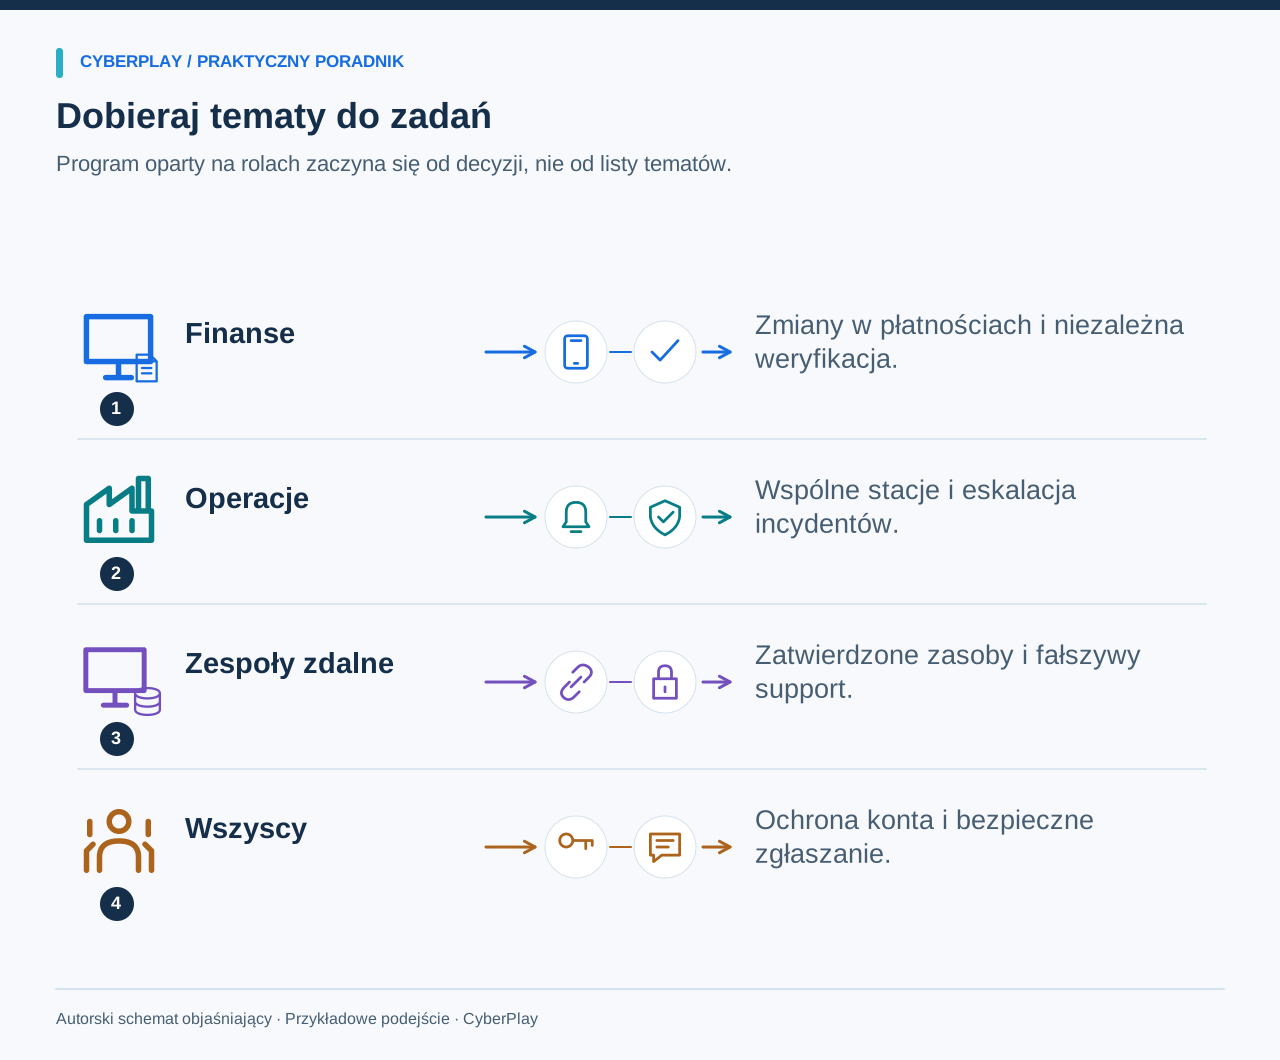
6. Połącz ochronę danych, pracę zdalną i korzystanie ze sztucznej inteligencji
Presja na szybkie przesłanie pliku może pojawić się w biurze, w hotelu lub w oknie czatu asystenta AI. Podstawowe pytania pozostają niezmienne: jakich informacji dotyczy sprawa, kto lub co będzie ich odbiorcą, które narzędzie ma autoryzację do tego celu i kto może zatwierdzić taką operację? Wykorzystuj w ćwiczeniach fikcyjne akta pracownicze, syntetyczne profile klientów lub symulowane oferty dostawców, aby zadanie przypominało codzienną pracę, ale nie narażało prawdziwych danych.
W przypadku narzędzi AI dodaj etap weryfikacji poprawności generowanych odpowiedzi i wyjaśnij ograniczenia podłączonych systemów. Narzędzie zatwierdzone do redagowania ogólnodostępnych tekstów marketingowych może nie być dopuszczone do przetwarzania poufnych danych kadrowych. Oddzielaj ten temat od rozpoznawania deepfake’ów i podszywania się pod inne osoby. Pierwszy dotyczy bezpiecznego korzystania z narzędzia przez pracownika, drugi – oceny wiarygodności zlecenia pochodzącego z zewnątrz.
7. Pamiętaj o przestrzeni fizycznej i współdzielonych urządzeniach
Dobieraj przykłady tak, aby zalecane zachowanie było w pełni wykonalne w praktyce. Gość może czekać w holu, gdy recepcja jest przeciążona pracą; podwykonawca może przybyć w trakcie zmiany dyżurów; współpracownik może pilnie potrzebować dostępu do wspólnego komputera. Zapytaj uczestników, w jaki sposób mogą pomóc w takiej sytuacji, nie oddając własnej karty wejściowej, nie pozostawiając odblokowanego konta i nie łamiąc obowiązujących reguł dostępu fizycznego.
Nie zmieniaj tego ćwiczenia w próbę sił ani naukę agresywnej konfrontacji. Wyposaż pracowników w uprzejme, gotowe sformułowania i jasny kontakt do odpowiedniej osoby, na przykład: „Pomogę Panu skontaktować się z osobą zapraszającą; proszę zaczekać tutaj na potwierdzenie”. Ustal z działem administracji i ochrony obiektu procedurę postępowania z niezapowiedzianymi gośćmi oraz sposób reagowania na obawy dotyczące bezpieczeństwa. Pomocna postawa i kontrola dostępu muszą ze sobą współgrać.
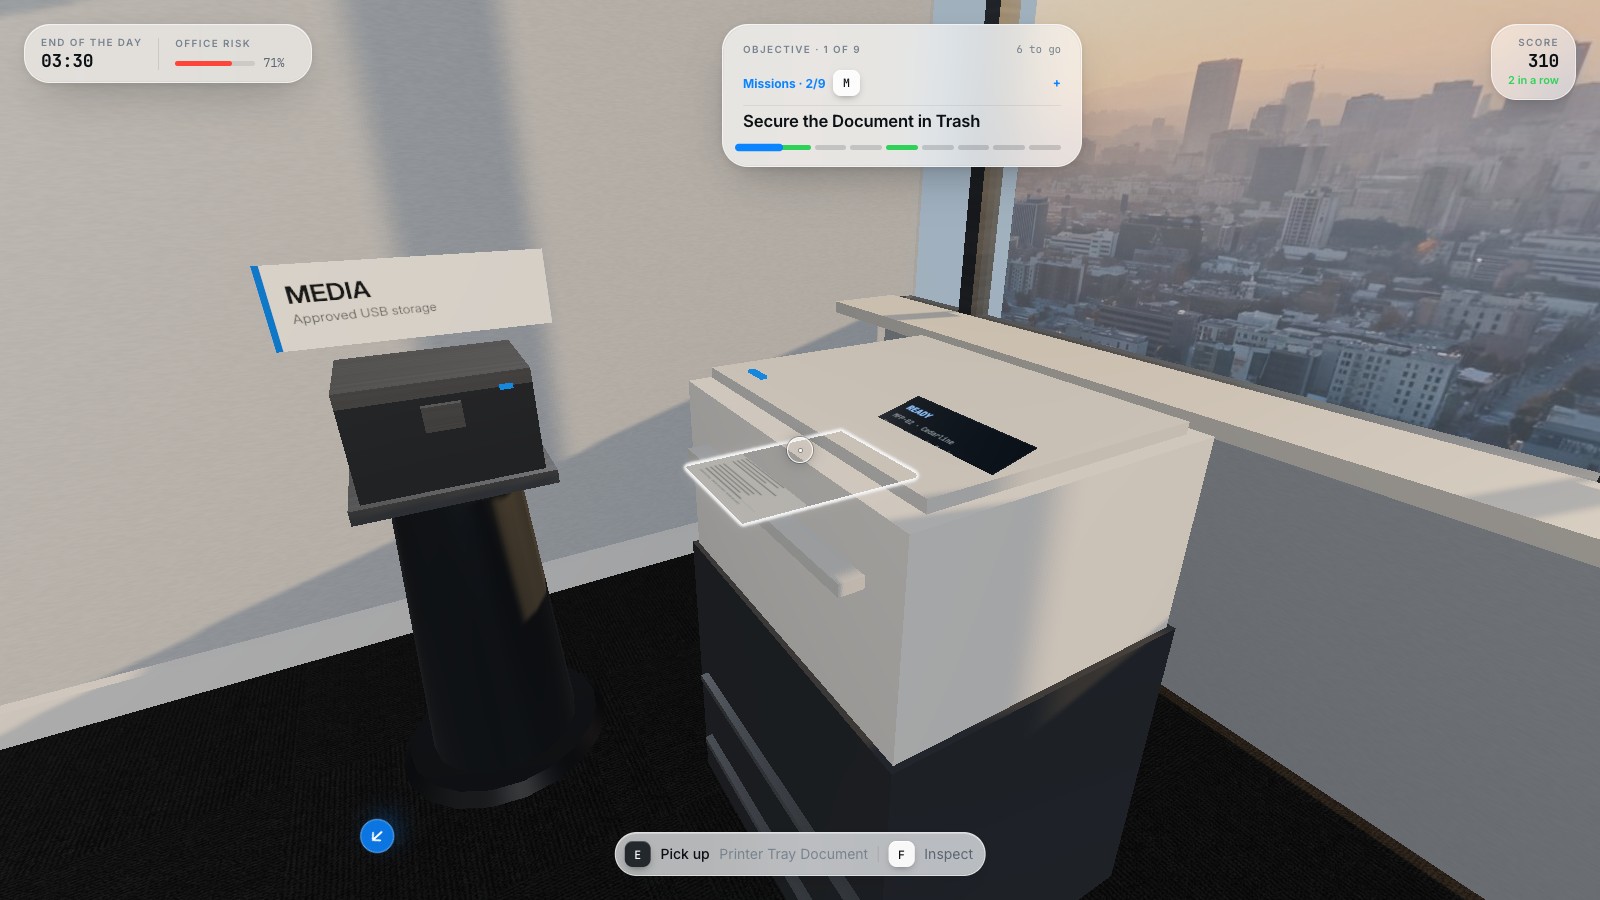
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Odbierz poufne wydruki
Niezwłocznie odbieraj poufne wydruki i sprawdzaj tacę odbiorczą przed opuszczeniem wspólnego obszaru drukowania.
- Stosuj bezpieczne niszczenie dokumentów
Niepotrzebne dokumenty poufne przekazuj do zatwierdzonego w organizacji bezpiecznego niszczenia, a nie do zwykłego kosza.
8. Ustalaj priorytety za pomocą prostego arkusza
Dla każdego rozważanego tematu zanotuj grupę odbiorców, kluczową decyzję do podjęcia, częstotliwość jej występowania oraz aktualną barierę utrudniającą bezpieczną reakcję. Stosuj opisy jakościowe poparte danymi z wnętrza organizacji. Nie twórz sztucznych, liczbowych ocen ryzyka, chyba że organizacja posiada już zdefiniowaną metodologię w tym zakresie. Temat zasługuje na szybkie wdrożenie wtedy, gdy pracownicy muszą podejmować daną decyzję już teraz, a bezpieczna ścieżka postępowania pozostaje niejasna.
9. Dobierz format ćwiczenia do założonego celu
Sięgnij po grę, gdy uczestnik może dokonywać znaczących wyborów i obserwować ich bezpośrednie skutki. Zastosuj odgrywanie ról (role-play), gdy zadanie polega na rozmowie, na przykład weryfikacji tożsamości osoby dzwoniącej i podającej się za wsparcie IT. Wybierz ćwiczenie sztabowe (tabletop), gdy sytuacja wymaga koordynacji działań między różnymi rolami. Krótki pokaz w interfejsie sprawdzi się z kolei wtedy, gdy pracownicy muszą po prostu zlokalizować nieznany dotąd przycisk zgłaszania incydentów. Dobieraj formę do pożądanego działania, zamiast na siłę wprowadzać rywalizację do każdego zagadnienia.
Katalogi tematyczne CyberPlay oferują punkty wyjścia dla takich zagadnień jak phishing, quishing (phishing z kodami QR), hasła, socjotechnika, ransomware, bezpieczeństwo fizyczne oraz praca zdalna. Zanim przypiszesz grę zespołowi, zapoznaj się z jej opisem i dostępnymi opcjami kontroli. Sama kategoria w katalogu nie gwarantuje, że gra obejmuje każdy szczegół polityki bezpieczeństwa obowiązującej w Twojej organizacji.
10. Weryfikuj tematy szkoleń przy każdej zmianie w środowisku pracy
Przejrzyj program szkoleniowy po wdrożeniu nowego narzędzia, otwarciu nowej lokalizacji, zmianie uprawnień dostępowych lub istotnej modyfikacji procedury. Zapytaj liderów zespołów, czy przykłady pozostają wiarygodne i czy bezpieczna ścieżka działania nadal działa w praktyce. Korzystaj z powtarzających się pytań pracowników oraz zanonimizowanych zgłoszeń incydentów, aby zidentyfikować obszary, w których instrukcja lub sam proces wymagają dopracowania. Nie traktuj wzrostu liczby zgłoszeń jako dowodu na spadek poziomu bezpieczeństwa, dopóki nie ustalisz przyczyn tej zmiany.
Powiąż ostateczną listę tematów z harmonogramem, wyznaczając osobę odpowiedzialną za realizację i weryfikację efektów. Zadbaj o zwięzłość wspólnej bazy, zapewnij intensywniejsze ćwiczenia na stanowiskach o dużej odpowiedzialności decyzyjnej i regularnie wycofuj zdezaktualizowane scenariusze. W efekcie powstanie program szkoleniowy, w którym pracownicy wyraźnie widzą, dlaczego dane zagadnienie wiąże się z ich obowiązkami i jakie konkretne działanie ułatwia im wykonać.
Przećwicz podejmowanie decyzji
Zapoznaj się ze scenariuszami socjotechnicznymi, a następnie wybierz jedno zdarzenie odpowiadające realnym obciążeniom w Twoim zespole.
Przejdź do gier o socjotechniceŹródła i dalsza lektura
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1 — NIST. Dostęp 2026-09-13
- Cztery proste sposoby ochrony w internecie — CISA. Dostęp 2026-09-13
- Instrukcja korzystania ze skali NIST Phish Scale — NIST. Dostęp 2026-09-13
Czytaj dalej
- Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania - Hasło czy fraza hasłowa: jak chronić konta służbowe
Porównaj hasła i frazy hasłowe, unikaj ponownego użycia, poznaj wytyczne NIST i korzystaj z menedżera haseł. Przećwicz lepsze decyzje po polsku.
PL · 8 min czytania - Czy publiczne Wi-Fi jest bezpieczne w pracy? Hotspoty, HTTPS i fałszywe portale
Dowiedz się, kiedy publiczne Wi-Fi nadaje się do pracy, jak weryfikować hotspoty, rozpoznawać fałszywe portale logowania i wybierać bezpieczne połączenia.
PL · 8 min czytania - Human risk management: czynnik ludzki w cyberbezpieczeństwie
Jak zarządzać ryzykiem związanym z czynnikiem ludzkim w firmie? Polski poradnik o CyberSense, danych szkoleniowych i decyzjach kierowników, z ćwiczeniem.
PL · 6 min czytania