CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
Die nützlichsten Themen für Security Awareness sind diejenigen, die Mitarbeitenden helfen, im Arbeitsalltag sicherere Entscheidungen zu treffen. Fast alle Beschäftigten müssen wissen, wie sie einen Vorfall melden und ein Konto schützen. Wer jedoch Lieferanten-Bankdaten ändert, benötigt gezielte Übung zur Verifizierung; am Empfang braucht es eine praktikable Besucherprüfung. Beiden denselben langen Schulungskatalog vorzulegen, lässt diese entscheidenden Unterschiede oft unberücksichtigt.
Schaffen Sie ein gemeinsames Fundament und ergänzen Sie Themen gezielt nach Zuständigkeiten, Zugriffsrechten und aktuellen Arbeitsbedingungen. Dieser Leitfaden bietet eine praxisorientierte Matrix nach Rollen und Risiken sowie einen Weg, wie aus einem Thema eine anwendbare Übung wird. Er dient als Hilfestellung zur Lehrplanerstellung. Die Beispiele sind fiktiv; passen Sie empfohlene Aktivitäten an die tatsächlichen betrieblichen Abläufe an.
Das Wichtigste zum Mitnehmen
- Vermitteln Sie konkrete Handlungsentscheidungen aus dem Arbeitsalltag statt reiner Definitionen.
- Der Meldeweg und der Schutz von Benutzerkonten bilden das gemeinsame Basisfundament.
- Ergänzen Sie rollenspezifische Übungen für Zahlungen, Daten, Gäste und Vorfälle.
- Passen Sie die Prioritäten an, sobald sich Werkzeuge, Berechtigungen oder Prozesse ändern.
1. Machen Sie aus einem breiten Thema eine konkrete Entscheidung
„Datensicherheit“ ist zu abstrakt, um Lernenden eine klare Handlungsanweisung zu geben. „Wählen Sie für einen Kundendatenexport eine autorisierte Freigabe und den zulässigen Empfängerkreis“ formuliert dagegen ein greifbares Ziel. Mitarbeitende können diese Auswahl üben, eine Nachbesprechung erhalten und ihr Vorgehen an einem anderen Datensatz erneut unter Beweis stellen. Wenden Sie diese Konkretisierung auf jeden Schulungspunkt an, bevor Sie dafür Termine planen.
Der NIST-Leitfaden für Schulungsprogramme empfiehlt, Sensibilisierung und Schulung an den organisatorischen Bedarf anzupassen und kontinuierlich zu evaluieren. Fragen Sie die Prozessverantwortlichen ganz praktisch: Welcher Fehler hat echte Konsequenzen, wie sieht die richtige Handlung aus und an wen können sich Mitarbeitende wenden? Wenn die letzte Frage offenbleibt, muss parallel zum Schulungsinhalt auch der Prozess nachgebessert werden.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
2. Ein schlankes Basisfundament für alle etablieren
Beginnen Sie mit dem Meldeweg, der Kontosicherheit, verdächtigen Anfragen und dem ordnungsgemäßen Umgang mit Arbeitsdaten. Der Vier-Punkte-Leitfaden der CISA umfasst Phishing, starke Passwörter, Multi-Faktor-Authentisierung (MFA) und Software-Updates. Nutzen Sie dies als kompakte Orientierung und verknüpfen Sie die Themen mit den tatsächlich genutzten Geräten und Diensten. Auf verwalteten Arbeitsgeräten besteht die richtige Update-Aktion oft darin, den Update-Prozess der Organisation zu befolgen oder Störungen zu melden.
Erwarten Sie nicht von allen Beschäftigten, technische Anhaltspunkte eigenständig zu analysieren. Die Grundausbildung soll vielmehr vermitteln, wann eine Entscheidung geprüft werden muss, wie diese Prüfung abläuft und wo man Unterstützung erhält. Lernende müssen wissen, wie sie einen Vorfall melden – sowohl vor als auch nach einem versehentlichen Fehlklick. Verankern Sie den Meldeweg in jeder Übung, bis er ganz selbstverständlich aufgerufen werden kann.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Vorhersehbare Mehrfachverwendung vermeiden
Vermeiden Sie leicht erratbare Angaben und wiederverwendete Zugangsdaten; befolgen Sie die Vorgaben Ihrer Organisation für Dienstkonten.
- Die Stärkeanzeige richtig einordnen
Die Anzeige dient der Veranschaulichung; nutzen Sie für echte dienstliche Zugangsdaten einen freigegebenen Passwort-Manager.
Quellen dieses Abschnitts: Vier einfache Schritte für mehr Sicherheit im Netz
3. Die Matrix für Rollen, Risiken und Übungsformate
Die Matrix dient als Diskussionsgrundlage mit Teamleitungen. Eine Rolle kann in mehreren Zeilen vertreten sein. Stimmen Sie Szenarien auf die tatsächlichen Aufgaben ab, statt allein von der Berufsbezeichnung auf das Risiko zu schließen: Eine Assistenz der Geschäftsführung bearbeitet oft weitreichende Zahlungs- oder Terminanfragen, während eine Aushilfe physischen Zutritt zu sensiblen Bereichen haben kann.
| Zielgruppe | Relevante Entscheidung in der Praxis | Empfohlenes Schulungsformat |
|---|---|---|
| Alle Mitarbeitenden | Auf unerwartete Anmelde- oder Informationsanfragen reagieren | Phishing- und Kontosicherheits-Szenario mit gezieltem Meldeweg-Schritt. |
| Finanzen und Einkauf | Änderungen von Lieferanten-Bankdaten unabhängig prüfen | Rollenspiel zu Zahlungsänderungen anhand eines bestehenden Lieferantenverzeichnisses. |
| Personalwesen und Recruiting | Empfänger und Tools vor der Weitergabe von Personaldaten prüfen | Übung zur sicheren Freigabe fiktiver Bewerbungsunterlagen. |
| Empfang und Facility Management | Besuchende oder Dienstleister betreuen, ohne Zutrittsregeln zu umgehen | Gesprächsleitfaden zur Besucherüberprüfung und Eskalation. |
| Mobiles Arbeiten und Reisetätigkeit | Freigegebene Speicher nutzen und Daten in öffentlichen Bereichen schützen | Entscheidungskarten zu mobiler Arbeit und Abgabeterminen auf Reisen. |
| Führungskräfte und Teamleitungen | Meldungen unterstützen und Notfallpläne auf dem Dienstweg freigeben | Ransomware-Diskussion und Einüben einer unterstützenden Reaktion auf Vorfälle. |
| Nutzende von KI-Werkzeugen | Tool-Freigabe, Eingabedaten und Ausgaben vor der Nutzung prüfen | KI-Eingabekarten mit anschließender Überprüfung der Quellen und Ergebnisse. |
| Mitarbeitende mit privilegierten IT-Rechten | Entscheidungen mit erweiterten Systemberechtigungen sicher treffen | Rollenspezifische Fachschulungen ergänzend zum allgemeinen Sicherheitsbewusstsein. |
4. Phishing und Social Engineering ganzheitlich schulen
Phishing-Übungen sollten verdeutlichen, was der Absender bezweckt, warum die Nachricht zur Arbeitsaufgabe passt und wie die Anweisung verifiziert werden kann. Eine geschickt aufgesetzte Rechnungsanfrage ist für die Finanzabteilung relevanter als ein schlecht formuliertes Gewinnversprechen. Die NIST Phish Scale berücksichtigt den Schwierigkeitsgrad für Menschen, einschließlich Auffälligkeiten im Text und der Plausibilität für den Arbeitskontext.
Wechseln Sie anschließend den Kanal. Lassen Sie dieselbe Anfrage per Telefon, im Team-Chat oder über einen QR-Code auf einem Aushang eingehen. Die richtige Reaktion bleibt immer die Prüfung über einen vertrauenswürdigen Prozess. Mitarbeitende brauchen keine isolierten Regeln für jedes Nachrichtenformat, sondern das Gespür dafür, wenn dieselbe Masche in neuer Aufmachung erscheint.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Angeforderte Aktion lesen
Ermitteln Sie, wozu die Nachricht auffordert, bevor Sie sie nach vertrautem Namen oder Erscheinungsbild beurteilen.
- Über bekannte Kontakte verifizieren
Nutzen Sie einen etablierten Kontaktweg, um eine unerwartete Anfrage zu verifizieren, selbst wenn der Absender vertraut wirkt.
Quellen dieses Abschnitts: Benutzerleitfaden zur NIST Phish Scale
5. Kontosicherheit als gesamten Anmeldeprozess begreifen
Schulungen zur Kontosicherheit enden häufig bei der Passwortwahl. Beziehen Sie unerwartete Bestätigungsaufforderungen, die Kontowiederherstellung, gefälschte Anmeldeseiten und betrügerische Support-Anrufe mit ein. Lassen Sie Teilnehmende erklären, wie sie reagieren, wenn eine MFA-Freigabe auf dem Smartphone aufpoppt, ohne dass sie sich gerade anmelden. Weisen Sie klar auf den echten IT-Service-Desk und den offiziellen Wiederherstellungsweg hin.
Verwenden Sie während der Schulung ausschließlich fiktive Demokonten. Verlangen Sie von Teilnehmenden niemals, eigene Passwörter, Wiederherstellungscodes oder private Sicherheitseinstellungen offenzulegen. Führt die Organisation ein neues Authentisierungsverfahren ein, stellen Sie eine verständliche Anleitung über die offizielle Oberfläche bereit. Ein Lernspiel kann die Handlungskompetenz vermitteln; die Organisation muss den echten Anmelde- und Rücksetzprozess dennoch verständlich gestalten.
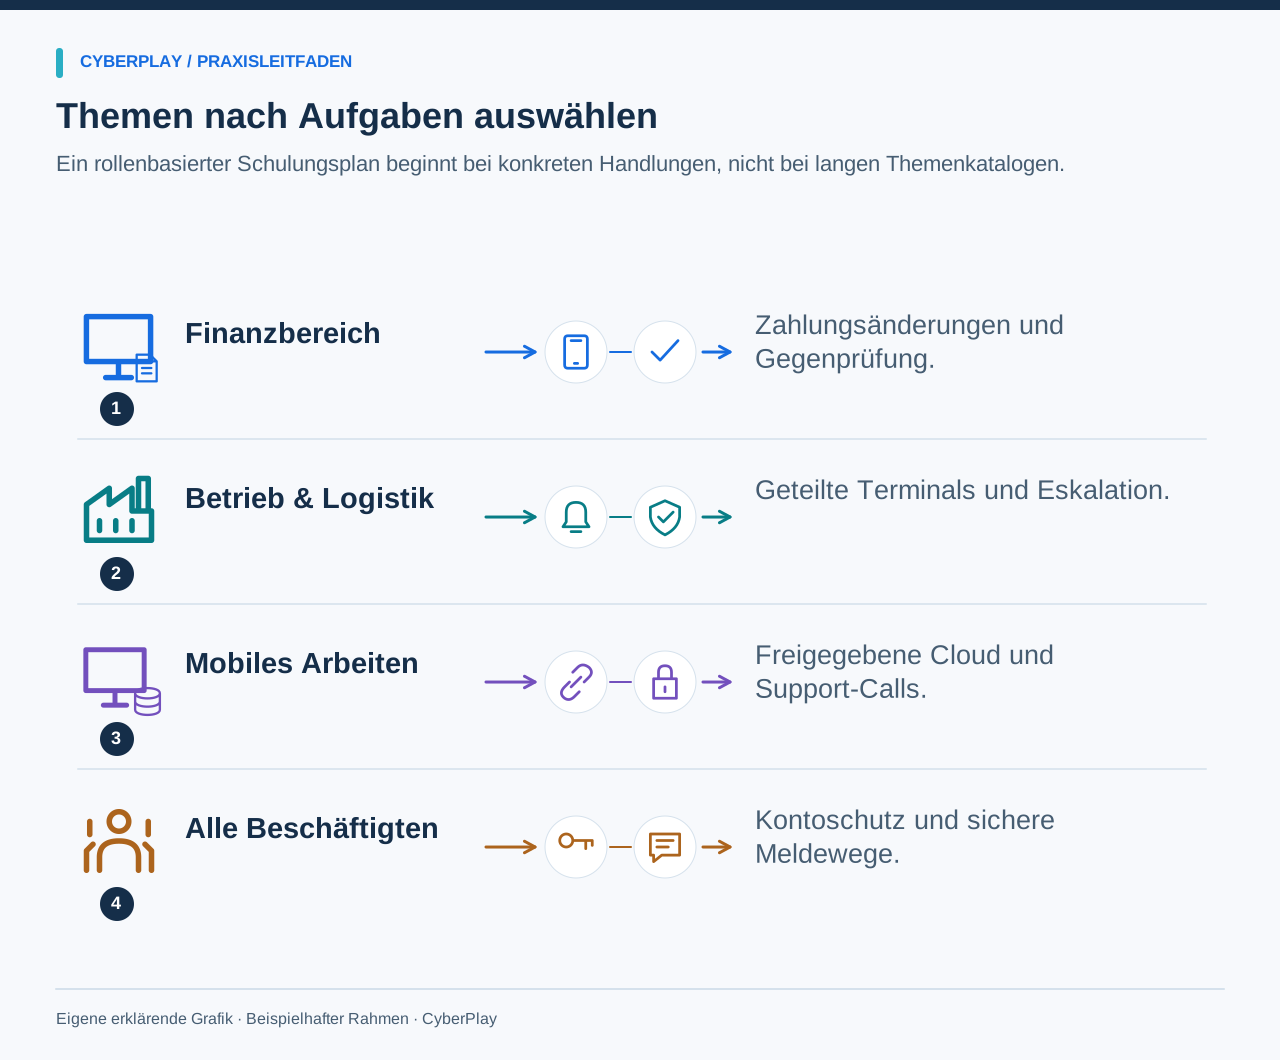
6. Datenumgang, mobiles Arbeiten und KI-Nutzung verknüpfen
Die eilige Aufforderung, eine Datei zu teilen, kann im Büro, im Hotel oder in einem KI-Chatfenster auftreten. Die Kernfragen bleiben identisch: Um welche Daten handelt es sich, wer oder was empfängt sie, ist die Anwendung dafür freigegeben und wer darf die Freigabe autorisieren? Nutzen Sie fiktive Personalakten, Kundenübersichten oder Angebote, damit das Szenario praxisnah bleibt, ohne echte Daten zu gefährden.
Integrieren Sie bei KI-Themen die Verifizierung von Ergebnissen und erklären Sie die Grenzen der jeweiligen Tools. Eine Anwendung, die für Marketingtexte im Web freigegeben ist, darf nicht zwingend für vertrauliche Mitarbeiterdaten genutzt werden. Trennen Sie dieses Thema klar von der Erkennung gefälschter Audio- oder Videoanrufe (Deepfakes): Das eine betrifft die Nutzung eines Werkzeugs, das andere die Glaubwürdigkeit einer externen Kontaktaufnahme.
7. Den physischen Arbeitsplatz und geteilte Geräte einbinden
Wählen Sie Beispiele, die das vorschriftsmäßige Verhalten im Alltag machbar erscheinen lassen. Ein Besucher wartet, während am Empfang Hochbetrieb herrscht; ein Handwerker trifft mitten im Schichtwechsel ein; ein Kollege muss dringend an ein geteiltes Terminal. Fragen Sie die Teilnehmenden, wie sie kollegial helfen können, ohne den eigenen Ausweis weiterzugeben, ein Konto angemeldet zu lassen oder Zugangsregeln zu umgehen.
Vermeiden Sie es, die Übung in eine Konfrontationsprobe ausarten zu lassen. Geben Sie den Mitarbeitenden freundliche Formulierungen und feste Ansprechpersonen an die Hand: „Ich helfe Ihnen gern, Ihre Kontaktperson zu erreichen; bitte warten Sie kurz hier, bis ich das abstimme.“ Das Facility Management sollte den Ablauf für unangekündigte Gäste und Sicherheitsbedenken klar vorgeben. Hilfsbereitschaft und Zutrittskontrolle müssen Hand in Hand gehen.
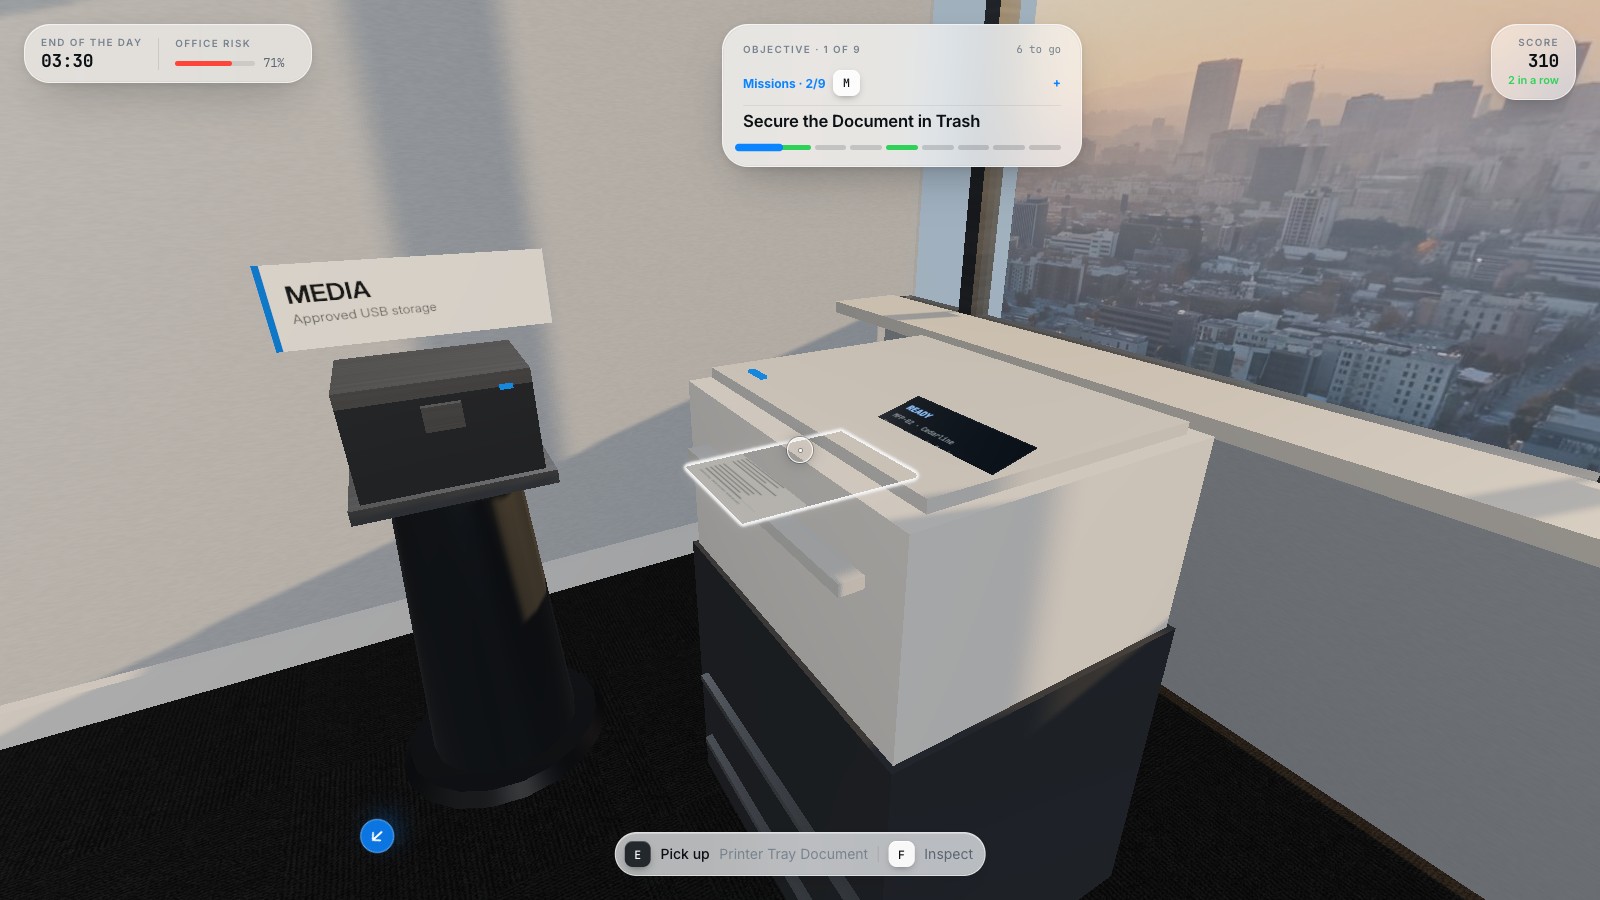
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Sensible Ausdrucke einsammeln
Holen Sie vertrauliche Ausdrucke umgehend ab und prüfen Sie das Ausgabefach, bevor Sie Gemeinschaftsdrucker unbeaufsichtigt lassen.
- Freigegebene vertrauliche Entsorgung nutzen
Entsorgen Sie nicht mehr benötigte vertrauliche Dokumente über den genehmigten Vernichtungsprozess statt über den normalen Papierkorb.
8. Themen über einen einfachen Arbeitsbogen priorisieren
Erfassen Sie für jedes potenzielle Schulungsthema die Zielgruppe, die kritische Handlungsentscheidung, die Häufigkeit im Alltag und die derzeitigen Hürden für ein sicheres Verhalten. Formulieren Sie dies qualitativ und belegen Sie es mit internen Erfahrungen. Verzichten Sie auf künstliche Risikokennzahlen, sofern im Unternehmen kein Standardverfahren dafür existiert. Ein Thema erfordert sofortiges Handeln, wenn Mitarbeitende diese Entscheidung täglich treffen müssen und das sichere Vorgehen unklar ist.
9. Das Übungsformat auf das Lernziel abstimmen
Nutzen Sie ein Lernspiel, wenn Lernende eigenständig Entscheidungen treffen und unmittelbare Konsequenzen erleben sollen. Setzen Sie auf ein Rollenspiel, wenn die Aufgabe ein Gespräch erfordert – etwa die Überprüfung eines angeblichen Support-Anrufers. Wählen Sie eine Simulation (Tabletop), wenn mehrere Bereiche zusammenarbeiten müssen. Nutzen Sie eine kurze Live-Demo, um unbekannte Schaltflächen für den Meldeweg zu zeigen. Wählen Sie das Format passend zur Handlung, statt jedes Thema künstlich als Wettbewerb aufzuziehen.
Die Themenübersichten von CyberPlay bieten Einstiegspunkte für Phishing, QR-Phishing, Passwörter, Social Engineering, Ransomware, physische Sicherheit und mobiles Arbeiten. Prüfen Sie die Spielbeschreibung und Steuerungsoptionen vor dem Einsatz. Ein Verzeichniseintrag garantiert nicht automatisch, dass ein Spiel jedes Detail Ihrer internen Richtlinien abdeckt.
10. Themen anpassen, wenn sich Arbeitsabläufe verändern
Überprüfen Sie den Lehrplan, sobald neue Tools eingeführt werden, Standorte wechseln, Berechtigungen angepasst werden oder sich Arbeitsabläufe wesentlich ändern. Fragen Sie die Fachbereiche, ob die Beispiele noch lebensnah sind und ob die vorgegebenen Meldewege in der Praxis funktionieren. Nutzen Sie wiederkehrende Rückfragen und anonymisierte Vorfallberichte, um Lücken in Prozessen oder Erklärungen zu schließen. Schließen Sie aus steigenden Meldungen nicht vorschnell auf ein schlechteres Sicherheitsbewusstsein, ohne die Hintergründe zu prüfen.
Verknüpfen Sie den fertigen Themenplan mit einem verbindlichen Zeitplan, klaren Verantwortlichkeiten und regelmäßigen Nachbesprechungen. Halten Sie die Basisschulung für alle kompakt, geben Sie exponierten Rollen ausreichend Raum zum Üben und sortieren Sie veraltete Szenarien aus. So entsteht ein Programm, bei dem Mitarbeitende unmittelbar verstehen, warum ein Thema ihren Arbeitsplatz betrifft und wie sie sicher handeln.
Entscheidungen in der Praxis einüben
Entdecken Sie Social-Engineering-Szenarien und wählen Sie eine Situation aus, die einer realen Aufgabe in Ihrem Team entspricht. Berücksichtigen Sie neben Rolle und Risiko die Sprache: Die Spielseite zeigt, ob Deutsch für die ausgewählte Übung unterstützt wird.
Lernspiele zu Social Engineering entdeckenQuellen und weiterführende Informationen
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
- Vier einfache Schritte für mehr Sicherheit im Netz — CISA. Abgerufen am 2026-09-13
- Benutzerleitfaden zur NIST Phish Scale — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - KI-Security-Awareness-Schulung: sichere Entscheidungen zu Werkzeugen und Daten
Praxisnahe KI-Security-Awareness-Schulung für Mitarbeitende: freigegebene Werkzeuge, sensible Eingaben, Prüfschritte, Berechtigungen und Entscheidungskarten.
DE · 8 Min. Lesezeit - Passwort oder Passphrase: So schützen Sie Ihre Arbeitskonten
Passwörter und Passphrasen vergleichen, Mehrfachnutzung vermeiden, NIST-Leitlinien verstehen und freigegebene Passwortmanager sicher nutzen.
DE · 8 Min. Lesezeit - Ist öffentliches WLAN fürs Arbeiten sicher? Hotspots, HTTPS und falsche Portale
Erfahren Sie, wann öffentliches WLAN fürs Arbeiten geeignet ist, wie Sie Hotel-Hotspots prüfen, gefälschte Portale erkennen und sichere Zugänge wählen.
DE · 7 Min. Lesezeit - Human Risk Management: von Lerndaten zu wirksamen Maßnahmen
Was Human Risk Management für Unternehmen bedeutet und wie CyberSense Lerndaten einordnet. Mit Beispielen, Entscheidungshilfe und einer Übung auf Deutsch.
DE · 7 Min. Lesezeit