Equipo editorial de CyberPlay · Publicado el · Actualizado el · 11 min de lectura
Guía y ejercicios en español
Los temas de formación en ciberseguridad más útiles son aquellos que ayudan al empleado a tomar decisiones más seguras en su trabajo diario. Casi todo el mundo necesita saber cómo notificar una sospecha y proteger una cuenta. Sin embargo, quien modifica los datos bancarios de un proveedor también requiere práctica de verificación; el personal de recepción necesita un procedimiento viable de control de visitas. Ofrecer a ambos el mismo catálogo genérico e interminable puede dejar sin explorar esas diferencias tan determinantes.
Construya una base común y añada después temas según las responsabilidades, los accesos y las condiciones de trabajo reales. Esta guía ofrece una matriz original de funciones y riesgos, junto con un método para convertir cada tema en una sesión práctica. Se trata de una ayuda para el diseño curricular. Los ejemplos son ficticios y las actividades recomendadas deben adaptarse a los procedimientos que la plantilla realmente deba seguir.
Lo que te llevas
- Enseñe a tomar decisiones vinculadas a tareas laborales, no solo definiciones.
- La notificación de incidentes y la protección de cuentas constituyen una base común muy eficaz.
- Añada práctica específica según el puesto para pagos, datos, visitas y gestión de incidentes.
- Modifique las prioridades en cuanto cambien las herramientas, los accesos o los procesos.
1. Convierta un tema genérico en una decisión concreta
Hablar de «seguridad de los datos» es un concepto demasiado amplio para orientar a un alumno. En cambio, «elegir un destinatario autorizado y una ubicación de almacenamiento permitida para exportar datos de clientes» establece un objetivo práctico. El empleado puede ensayar esa elección, recibir una explicación y demostrar de nuevo su razonamiento con otro conjunto de datos. Aplique esta misma transformación a cada punto del plan de estudios antes de fijar fechas en el calendario.
La guía del NIST sobre programas de aprendizaje respalda adaptar la formación a las necesidades de la organización y evaluarla de manera continua. En la práctica, pregunte al responsable del proceso qué error resulta crítico, cómo es una actuación correcta y a quién puede acudir el empleado para pedir ayuda. Si nadie sabe responder a esto último, corrija el proceso al mismo tiempo que el plan formativo.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1
2. Construya una base sólida y reducida para toda la plantilla
Comience con la notificación de incidentes, la seguridad de las cuentas, las solicitudes fraudulentas y el tratamiento autorizado de la información laboral. La referencia de cuatro acciones de la CISA abarca el phishing, las contraseñas robustas, la autenticación multifactor y las actualizaciones de software. Utilícela como base compacta y vincule luego esos temas con los dispositivos y servicios que utiliza la plantilla. En equipos corporativos gestionados, la acción de actualización pertinente puede consistir en seguir el procedimiento interno establecido o comunicar una incidencia técnica.
Evite exigir que cada empleado investigue indicios técnicos complejos. La base formativa debe ayudar a reconocer cuándo una acción exige comprobación, cómo realizarla y a quién solicitar ayuda. El usuario debe saber cómo notificar tanto tras un error accidental como antes de cometerlo. Integre la vía de notificación en cada ejercicio hasta que localizarla sea un hábito natural.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Evite credenciales predecibles o reutilizadas
Evite opciones predecibles y contraseñas reutilizadas; cumpla los requisitos corporativos al generar claves para cuentas de trabajo.
- Interprete el indicador de solidez
El indicador es ilustrativo; utilice un gestor de contraseñas aprobado al crear credenciales reales de trabajo.
Fuentes de esta sección: Cuatro medidas sencillas para protegerse en Internet
3. Aplique esta matriz de funciones, riesgos y práctica
Esta matriz sirve de punto de partida para dialogar con los responsables de cada área. Un mismo puesto puede encajar en varias filas. Adapte los escenarios a las responsabilidades reales en lugar de asumir competencias solo por el cargo: un asistente de dirección puede gestionar pagos críticos o agendas confidenciales, mientras que un trabajador temporal puede disponer de acceso físico a zonas restringidas.
| Audiencia | Decisión que conviene practicar | Actividad sugerida |
|---|---|---|
| Toda la plantilla | Responder a un inicio de sesión inesperado o a una petición de datos | Escenario de phishing y seguridad de cuentas con paso obligatorio de notificación. |
| Finanzas y compras | Verificar la modificación de datos bancarios de un proveedor | Juego de rol sobre cambios de pago mediante un directorio de proveedores previo. |
| RR. HH. y selección | Comprobar destinatarios y canales antes de enviar datos personales | Ejercicio ficticio de envío seguro de expedientes de candidatos. |
| Recepción e instalaciones | Atender a visitas o contratas sin eludir las normas de acceso | Diálogo estructurado de verificación y derivación de visitas sin excepciones. |
| Personal en remoto o en desplazamientos | Elegir almacenamiento autorizado y proteger datos en zonas compartidas | Tarjetas de decisión sobre plazos en viajes y trabajo en movilidad. |
| Responsables y mandos intermedios | Apoyar una notificación y autorizar la continuidad mediante el canal formal | Debate sobre ransomware y ensayo de respuesta receptiva sin culpabilización. |
| Personal que utiliza herramientas de IA | Comprobar autorización de la herramienta, datos de entrada y resultados | Tarjetas con datos para prompts seguidas de verificación de fuentes. |
| Personal técnico con privilegios | Tomar decisiones vinculadas a accesos elevados del sistema | Formación técnica especializada añadida a la concienciación general. |
4. Enseñe phishing e ingeniería social de forma conjunta
La práctica contra el phishing debe analizar qué solicita el remitente, por qué parece encajar con el trabajo del destinatario y mediante qué vía contrastar la orden. Una factura bien elaborada resulta mucho más peligrosa para finanzas que un mensaje mal redactado sobre un premio. La Phish Scale del NIST evalúa la dificultad de detección humana examinando tanto las pistas del mensaje como la coherencia de su argumento en el contexto laboral del usuario.
A continuación, cambie de canal. Plantee la misma petición engañosa por teléfono, por el chat interno o mediante un código QR en un cartel. La respuesta adecuada seguirá siendo verificar la solicitud a través de un canal de confianza ya establecido. El personal no necesita listas dispersas de normas para cada soporte; necesita identificar la misma trampa con independencia de cómo venga presentada.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Lea la acción solicitada
Identifique qué le pide el mensaje antes de juzgar su nombre o apariencia familiar.
- Verifique mediante contactos conocidos
Utilice una vía de contacto establecida para verificar solicitudes imprevistas, aun si el remitente parece conocido.
Fuentes de esta sección: Guía de uso de NIST Phish Scale
5. Abarque el proceso de inicio de sesión al completo
La formación sobre cuentas suele limitarse a elegir contraseñas seguras. Conviene incorporar avisos inesperados de autenticación, procesos de recuperación, pantallas falsas de inicio de sesión y llamadas de supuestos técnicos de soporte. Pida a los participantes que expliquen cómo actuarían si reciben una solicitud de acceso cuando no están intentando entrar. Detalle la ubicación exacta del soporte técnico legítimo y el canal autorizado de recuperación.
Utilice cuentas ficticias durante las dinámicas. No solicite jamás contraseñas reales, códigos de recuperación ni configuraciones privadas. Si la organización implanta un nuevo método de autenticación, ofrezca una guía paso a paso en su interfaz oficial. Para las organizaciones que operan en varios países, disponer de interfaces, guías y evaluaciones en español facilita una implantación clara y sin fricciones lingüísticas. Un juego formativo puede ilustrar la decisión; la entidad sigue siendo responsable de hacer comprensible su flujo real de acceso y recuperación.
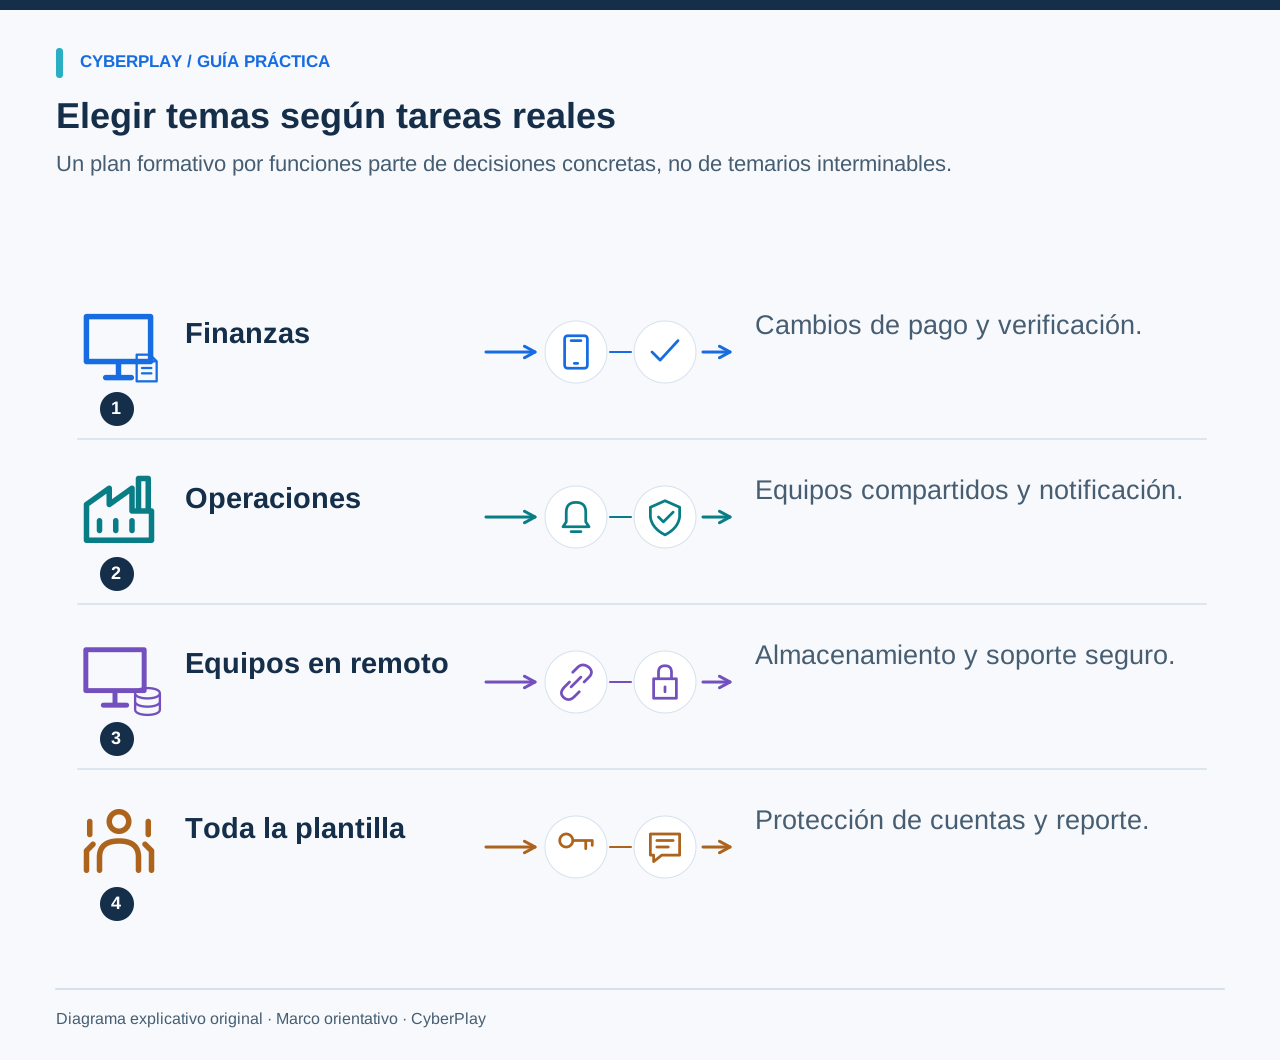
6. Conecte la gestión de datos, el trabajo en remoto y el uso de IA
Una petición urgente para compartir un archivo puede presentarse en la oficina, en un hotel o en el chat de una IA. Las preguntas de control siguen siendo las mismas: ¿qué tipo de información contiene, quién o qué la va a recibir, qué herramienta está homologada y quién debe autorizarlo? Recurra a historiales simulados de personal, resúmenes de clientes o presupuestos ficticios para reflejar la realidad del puesto sin poner en riesgo datos confidenciales.
En cuanto al uso de IA, añada un paso para verificar las respuestas generadas y explique las limitaciones de las herramientas conectadas. Una plataforma aprobada para redactar textos de marketing no tiene por qué estarlo para procesar expedientes laborales internos. Mantenga este aspecto bien diferenciado de la detección de suplantaciones con deepfakes: uno concierne al uso que hace el empleado de una herramienta; el otro atañe a la autenticidad de una petición externa.
7. Incluya las instalaciones físicas y los dispositivos compartidos
Elija ejemplos que permitan aplicar la conducta esperada sin entorpecer el trabajo. Un visitante puede estar esperando con la recepción colapsada; un técnico externo puede llegar justo en el cambio de turno; un compañero puede necesitar con urgencia un terminal común. Pregunte a los participantes cómo prestar ayuda sin ceder su tarjeta de acceso, sin dejar sesiones abiertas y sin saltarse el protocolo de registro.
Evite que la dinámica derive en situaciones de confrontación incómoda. Facilite a los trabajadores fórmulas amables y contactos claros: «Le ayudo a localizar a la persona que le espera; aguarde un momento aquí mientras lo confirmo». Coordine con el departamento de seguridad o instalaciones el procedimiento ante visitas imprevistas y dudas sobre accesos. La amabilidad en el trato y el rigor en el control de acceso deben ir siempre de la mano.
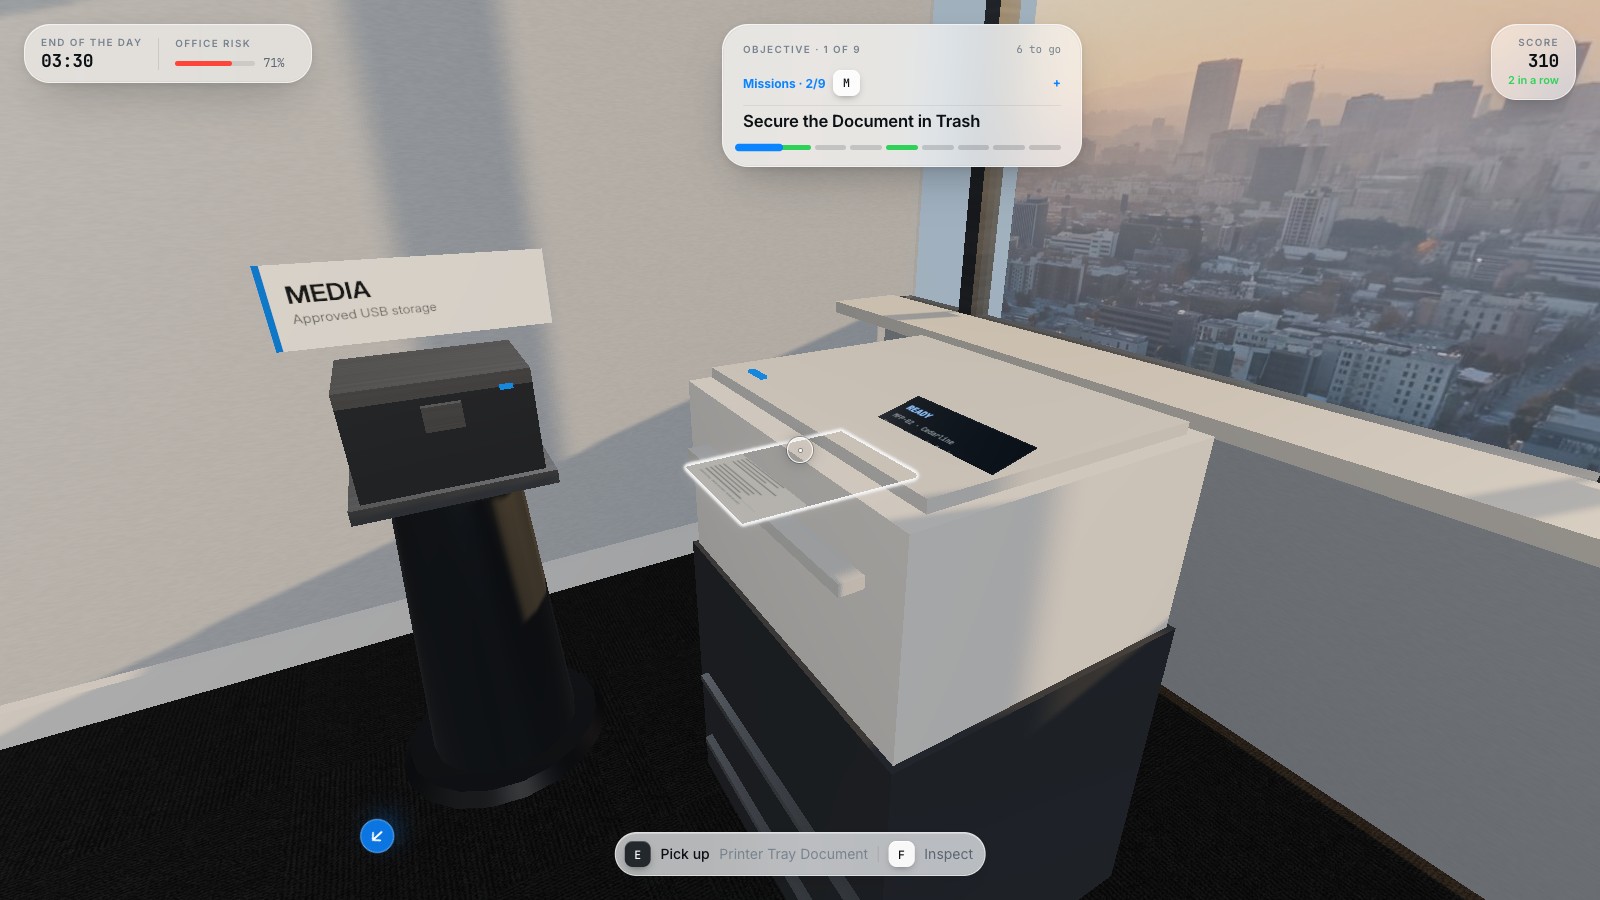
Ampliar imagen · Captura del juego · Interfaz en inglés
- Recoja impresiones con datos confidenciales
Recoja copias confidenciales con rapidez y revise la bandeja de salida antes de dejar desatendidas impresoras compartidas.
- Use la eliminación confidencial aprobada
Deseche documentos confidenciales en el sistema de eliminación segura aprobado por la organización, nunca en papeleras ordinarias.
8. Fije prioridades con una plantilla de trabajo sencilla
Para cada posible tema, anote el colectivo destinatario, la decisión crítica implicada, su frecuencia de aparición y el obstáculo que dificulta actuar con seguridad. Utilice descripciones cualitativas respaldadas por situaciones reales de la empresa. No invente puntuaciones numéricas de riesgo si la organización no cuenta ya con un método homologado para ello. Un tema exige atención prioritaria cuando la plantilla debe tomar esa decisión de inmediato y el procedimiento seguro no resulta claro.
9. Adapte el formato práctico al objetivo pedagógico
Recurra a un juego interactivo cuando el alumno deba tomar decisiones significativas y comprobar sus consecuencias inmediatas. Utilice un juego de rol si la situación exige una conversación en directo, como verificar una llamada del servicio técnico. Emplee un ejercicio de simulación de mesa cuando varios departamentos deban coordinarse. Utilice una breve demostración práctica si los empleados solo necesitan aprender a localizar una opción de notificación desconocida. Elija el formato en función de la conducta buscada, sin convertir cada sesión en una competición.
El catálogo temático de CyberPlay ofrece puntos de partida para phishing, smishing o phishing por QR, contraseñas, ingeniería social, ransomware, seguridad física y teletrabajo. Revise la descripción y mecánicas del juego seleccionado antes de asignarlo al equipo. La etiqueta de una categoría no garantiza que el juego recoja cada detalle particular de las políticas internas de su empresa.
10. Revise los contenidos cuando cambie la operativa de trabajo
Actualice el plan formativo cada vez que se implante una herramienta, se abra una sede, se reestructuren permisos o se modifique un procedimiento clave. Pregunte a los mandos si los ejemplos siguen siendo verosímiles y si las pautas de seguridad siguen resultando viables. Analice las dudas recurrentes y las notificaciones anónimas para detectar qué explicaciones o procesos requieren refuerzo. No interprete un aumento en las notificaciones como un empeoramiento de la seguridad sin comprobar primero qué factores han cambiado.
Traslade la selección definitiva de temas a un calendario con responsables asignados y fechas de seguimiento. Mantenga la base común lo más concisa posible, intensifique la práctica en los puestos con decisiones críticas y retire los escenarios desfasados. El objetivo es consolidar un programa formativo en el que cada empleado comprenda por qué cada tema atañe a su labor diaria y qué pauta concreta le ayuda a cumplir.
Lleve las decisiones a la práctica
Descubra escenarios de ingeniería social y seleccione una situación que refleje las responsabilidades reales de su equipo.
Explorar juegos de ingeniería socialFuentes y lecturas adicionales
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1 — NIST. Consultado el 2026-09-13
- Cuatro medidas sencillas para protegerse en Internet — CISA. Consultado el 2026-09-13
- Guía de uso de NIST Phish Scale — NIST. Consultado el 2026-09-13
Sigue explorando
- Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Formación para el uso seguro de IA: decisiones sobre herramientas y datos
Forma a empleados en el uso seguro de IA: herramientas aprobadas, datos, verificación de respuestas y permisos. Incluye ejemplos ficticios y tarjetas de decisión.
ES · 10 min de lectura - Contraseña o frase de contraseña: protege tus cuentas de trabajo
Compara contraseñas y frases de contraseña, evita la reutilización, comprende las pautas de NIST y usa un gestor de contraseñas aprobado para tus cuentas.
ES · 10 min de lectura - ¿Es segura la wifi pública para trabajar? Hotspots, HTTPS y portales falsos
Aprenda cuándo usar wifi pública para trabajar, cómo verificar hotspots de hotel, detectar portales falsos o avisos de certificado y elegir conexiones seguras.
ES · 9 min de lectura - Gestión del riesgo humano: de los datos a las acciones
Qué es la gestión del riesgo humano y cómo ayuda a las organizaciones. Guía en español con CyberSense, ejemplos, datos de formación y un ejercicio práctico.
ES · 8 min de lectura