Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
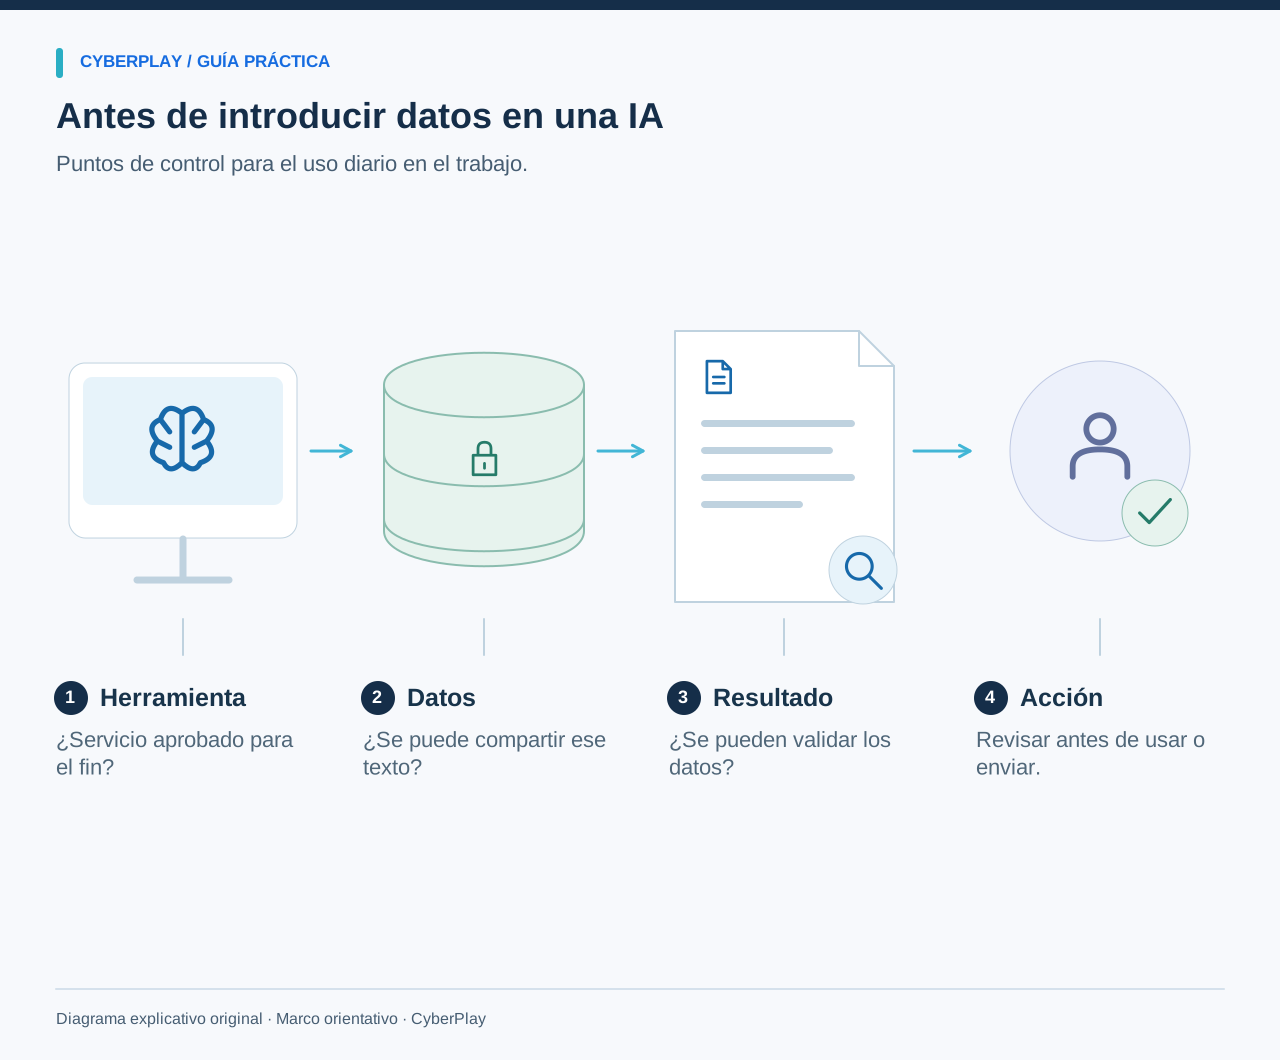
La formación para el uso seguro de inteligencia artificial debe ayudar a los empleados a decidir qué herramienta pueden utilizar, qué información pueden proporcionar, qué resultados necesitan revisión y cuándo solicitar ayuda. Una presentación teórica sobre inteligencia artificial no basta cuando alguien está a punto de pegar un expediente de cliente en un chat o permitir que un asistente conectado envíe un mensaje. La decisión depende de la tarea concreta, de la información y del uso autorizado para esa herramienta.
Los ejercicios originales que figuran a continuación se centran en el uso habitual de la IA en el entorno laboral. Se diferencian de la formación sobre deepfakes y suplantación de identidad, donde el reto principal es determinar si se puede confiar en un remitente externo. Utilice registros ficticios para las prácticas y añada la lista actual de herramientas aprobadas de su organización, sus normas sobre datos y el canal de notificación establecido. Revise estas pautas siempre que cambien los productos, los permisos o los casos de uso corporativos.
Lo que te llevas
- Compruebe el uso autorizado para la herramienta y la cuenta específicas antes de introducir información laboral.
- Trate la introducción de datos y la concesión de permisos conectados como decisiones distintas.
- Verifique los resultados de impacto relevante cotejándolos con fuentes fiables y registros empresariales.
- Comunique cualquier divulgación accidental o acción inesperada mediante el proceso de notificación de incidentes.
1. Comience por las tareas que los empleados realizan en su día a día
Enumere tareas concretas: resumir un artículo público, redactar una respuesta, analizar una hoja de cálculo interna, preparar código informático o revisar la propuesta de un proveedor. A continuación, identifique la información y las acciones necesarias. Un asistente que redacta texto en un documento en blanco plantea un flujo de trabajo muy distinto al de uno conectado a un buzón de correo con permiso para enviar respuestas. Enseñe a distinguir estas situaciones mediante tareas que los empleados reconozcan con facilidad.
El perfil para IA generativa del NIST identifica riesgos como la generación de información falsa con apariencia de certeza y los problemas de privacidad de los datos. Emplee estas categorías para formular preguntas pertinentes sobre un flujo de trabajo concreto. No asuma que todos los productos de IA tienen los mismos periodos de retención, las mismas cláusulas de entrenamiento de modelos ni las mismas opciones de uso compartido o administración. El responsable de cada herramienta en la organización debe facilitar instrucciones actualizadas y fáciles de seguir.
Fuentes de esta sección: Marco de gestión de riesgos de inteligencia artificial: perfil de IA generativa
2. Defina la aprobación de herramientas con suficiente nivel de detalle
El registro de una herramienta aprobada debe detallar el nombre del servicio, el tipo de cuenta, las tareas autorizadas, los datos permitidos y las funciones restringidas. Los empleados también deben conocer la vía de acceso oficial y a qué persona dirigirse si su necesidad no encaja en la ficha descriptiva. Indicar simplemente que «la IA está permitida» resulta demasiado impreciso cuando una persona debe decidir si puede subir un contrato confidencial desde una cuenta personal.
Muestre un ejemplo práctico: la organización autoriza un espacio corporativo para redactar material de marketing público, pero no lo permite para expedientes de empleados ni para órdenes de pago. Así, el participante puede valorar su caso frente al límite establecido. Si la herramienta no figura en la lista oficial, el paso adecuado no es experimentar con datos reales, sino consultar al responsable o recurrir a un proceso ya autorizado.
3. Utilice estas tarjetas originales sobre tratamiento de información
Las siguientes tarjetas plantean situaciones ficticias. Las respuestas dependen de la directriz definida y no de la premisa general de que un tipo de datos sea siempre apto para cualquier servicio de IA. Pida al participante que explique qué detalle adicional cambiaría su decisión; desarrollar ese criterio resulta mucho más formativo que limitarse a memorizar un código de colores para cada documento.
| Tarjeta | Contexto indicado | Decisión adecuada |
|---|---|---|
| Descripción de un acto público | El texto ya es público y el entorno corporativo aprobado autoriza la redacción de textos publicitarios. | Proceder según el uso aprobado y revisar el resultado antes de publicarlo. |
| Exportación de atención al cliente | El archivo incluye mensajes identificables de clientes; la cuenta personal de IA prevista no está aprobada para esos datos. | No subir el archivo; emplear un canal autorizado o consultar con los responsables del dato y de la herramienta. |
| Propuesta interna de adquisición | La herramienta solo está aprobada para textos públicos; la propuesta es confidencial. | Excluir la propuesta de ese flujo de trabajo y solicitar una alternativa autorizada. |
| Registros de muestra sintéticos | El ejercicio utiliza registros completamente ficticios en un entorno formativo aprobado. | Utilizar la muestra para la práctica manteniendo separados los registros reales. |
4. Practique el principio de aportar solo los datos necesarios para la tarea
Aunque una herramienta cuente con aprobación, conviene analizar qué datos resultan estrictamente necesarios para cumplir el objetivo. Si se busca mejorar el tono de un recordatorio genérico de cita, suele bastar con el texto propuesto, sin necesidad de adjuntar el historial del cliente. En las demostraciones prácticas pueden utilizarse nombres y datos simulados. No transmita la idea de que suprimir el nombre de una persona convierte automáticamente un archivo en anónimo: la combinación de varios detalles puede permitir su identificación.
Proponga a los participantes reescribir un prompt ficticio de modo que solo incluya la información imprescindible. Por ejemplo, sustituir una conversación real con un cliente por una descripción sintética del problema de comunicación. A continuación, pregunte al responsable de la herramienta si el uso previsto respeta los límites establecidos. El ejercicio debe visibilizar los pasos de comprobación y minimización, evitando que redactar con cautela se considere un sustituto de la autorización formal.
5. Compruebe los resultados antes de basarse en ellos
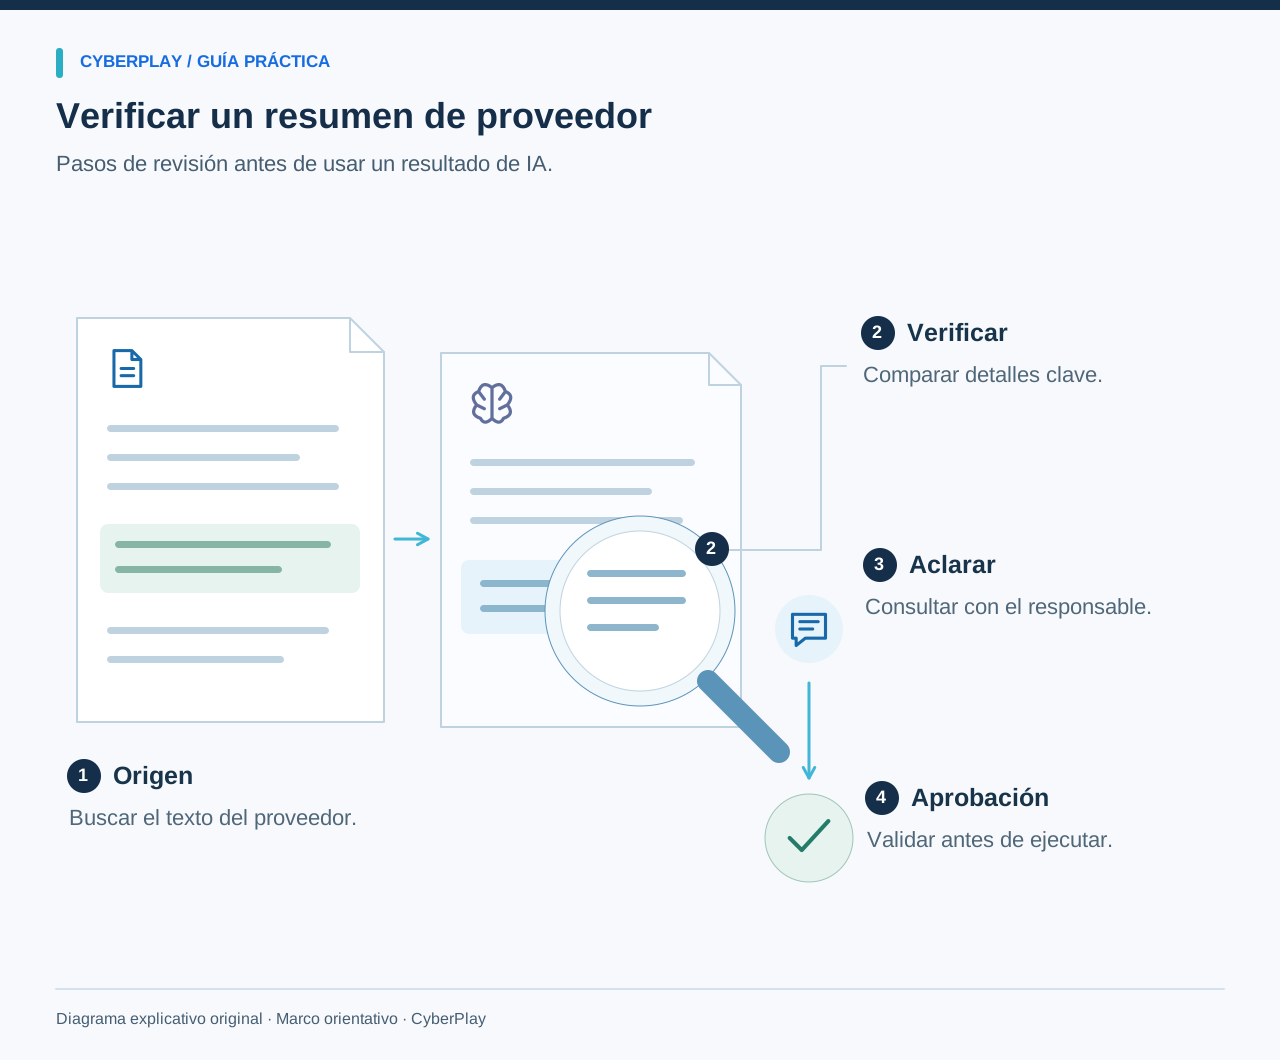
Facilite a los participantes un resumen simulado generado por IA que contenga una fecha incorrecta, una afirmación sin fundamento y una cita que no respalde el texto. Acompáñelo del documento de origen ficticio y pídales que identifiquen cada error y redacten una versión corregida. De este modo, la verificación se convierte en una acción práctica que el empleado experimenta, en lugar de reducirse a una diapositiva final que aconseje «revisar la respuesta». Además, contar con la interfaz, las guías y las evaluaciones disponibles en español facilita que los equipos asimilen estas pautas de validación en su propia lengua.
El NIST describe la confabulación como la presentación de contenido erróneo o falso con apariencia de seguridad, y advierte de que las citas bibliográficas autogeneradas también pueden inducir a error. Aplique esta cautela de forma proporcionada: verifique fechas, cantidades, hechos y recomendaciones de impacto contrastándolos con documentación fiable. Que una herramienta exponga con soltura cómo ha llegado a una conclusión no garantiza que la respuesta final sea correcta.
Fuentes de esta sección: Marco de gestión de riesgos de inteligencia artificial: perfil de IA generativa
6. Trate las acciones conectadas como un límite independiente
Una herramienta con capacidad para leer archivos o ejecutar acciones requiere un tratamiento distinto al de un asistente que solo redacta borradores. Conviene aclarar a qué orígenes de datos tiene acceso, en qué destinos puede escribir y qué acciones exigen siempre la confirmación del usuario. Antes de autorizar el envío de un mensaje, el empleado debe tener claros el destinatario, el contenido y la justificación del envío. Antes de alterar registros corporativos, debe entender con precisión qué archivo se modificará y qué cambio se va a aplicar.
Plantee un escenario original: una tarea de resumen propone remitir el documento de origen completo a una dirección externa. Pregunte al grupo si esa acción encaja en la solicitud del usuario y en el flujo de trabajo aprobado. No permita que la aparente utilidad del asistente sustituya a la comprobación humana. La organización debe configurar controles técnicos y permisos adecuados; la concienciación de los empleados no basta por sí sola si los accesos carecen de límites.
7. Explique la inyección de prompts en términos cotidianos de oficina
Una herramienta de IA puede encontrar instrucciones ocultas en una página web, un documento o un mensaje que debía limitarse a procesar. Esas instrucciones pueden intentar desviar su funcionamiento habitual. La guía del NCSC británico advierte de que la inyección de prompts no debe contemplarse como un problema con el mismo modelo de mitigación completa que una inyección SQL tradicional. Para los empleados, la manifestación práctica de este riesgo es una acción inesperada o una petición anómala provocada por el material que se estaba analizando.
Fuentes de esta sección: La inyección de instrucciones no es una inyección SQL: puede ser peor
8. Ensaye cómo notificar una divulgación accidental de datos
Plantee un caso ficticio sin tono alarmista en el que un empleado advierte que ha pegado un documento interno en un servicio no aprobado. Pregunte qué detalles debería registrar y con quién debe contactar. Entre los datos útiles figuran el servicio y la cuenta utilizados, la hora aproximada, el tipo de información implicada y cualquier acción o difusión que se haya producido. Evite pedirle que pegue el contenido confidencial en un nuevo canal de reporte a menos que el procedimiento establecido lo exija expresamente.
No prometa que borrar la conversación de un chat revierte la divulgación ni asegura la eliminación de las copias almacenadas por el proveedor. El equipo de respuesta a incidentes y el responsable de la herramienta deben evaluar las medidas necesarias a partir de las condiciones contractuales del servicio y de sus controles técnicos. La formación debe favorecer la notificación temprana, incluso si el empleado duda sobre la trascendencia real de lo sucedido.
9. Integre la actividad en un programa integral de competencias en IA
Las directrices de la Comisión Europea sobre competencias en IA destacan la relevancia del contexto de uso, los riesgos implicados y los conocimientos de las personas afectadas. Asimismo, aclaran que adoptar una iniciativa formativa de referencia no garantiza automáticamente el cumplimiento normativo. Consulte las guías oficiales vigentes y los requisitos aplicables al diseñar su programa interno; este artículo ofrece pautas prácticas y no constituye una auditoría jurídica ni de gobernanza. Las fuentes se revisaron el 13 de septiembre de 2026.
Para el diseño pedagógico, distinga entre usuarios generales, personal que supervisa decisiones basadas en IA y perfiles técnicos a cargo de las integraciones. Ofrezca a cada grupo ejemplos adaptados a las decisiones que debe tomar. Conviene mantener un registro breve de las versiones de herramientas y directivas utilizadas en la formación, y actualizar los ejercicios siempre que cambien los permisos o las condiciones de uso autorizadas.
Fuentes de esta sección: Alfabetización en IA: preguntas y respuestas
10. Organice una sesión orientada a la toma de decisiones y refuerce lo aprendido
Comience con las tarjetas sobre tratamiento de datos, continúe con la práctica de verificación de resultados y cierre con el escenario de acciones conectadas. Permita que los participantes elijan su opción y justifiquen su respuesta antes de mostrar la solución. Termine el ejercicio localizando la lista de herramientas aprobadas y la vía de notificación de incidentes. En sesiones posteriores, modifique el tipo de datos o la acción solicitada y pregunte si se mantienen las mismas pautas de comprobación.
Utilice estas tarjetas originales para la práctica específica sobre inteligencia artificial. Los escenarios de CyberPlay centrados en teletrabajo y gestión de cuentas permiten reforzar las decisiones previas sobre herramientas aprobadas, difusión de datos y accesos, aunque no deben considerarse un itinerario formativo completo sobre IA. Evalúe de forma concreta lo demostrado por los participantes y aproveche las dudas surgidas para perfeccionar las directrices internas de la organización.
Lleve las decisiones a la práctica
Ensaye decisiones relativas a herramientas autorizadas y gestión de datos, y aplique después las tarjetas de esta guía a los nuevos usos de la IA.
Ver juegos sobre teletrabajoFuentes y lecturas adicionales
- Marco de gestión de riesgos de inteligencia artificial: perfil de IA generativa — NIST. Consultado el 2026-09-13
- La inyección de instrucciones no es una inyección SQL: puede ser peor — Centro Nacional de Ciberseguridad de Reino Unido (NCSC). Consultado el 2026-09-13
- Alfabetización en IA: preguntas y respuestas — Comisión Europea. Consultado el 2026-09-13
Sigue explorando
- Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - ClickFix y CAPTCHA falsos: cómo reconocer la trampa y actuar
¿Un CAPTCHA falso le pide ejecutar un comando? Conozca las señales de alerta de ClickFix, qué reportar antes o después de la ejecución y practique la decisión en español.
ES · 10 min de lectura - Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura