Equipo editorial de CyberPlay · Publicado el · Actualizado el · 9 min de lectura
Guía y ejercicios en español

Los buenos ejemplos de correos de phishing para formación deben ayudar a los empleados a decidir qué hacer ante una solicitud, no limitarse a buscar una falta de ortografía. Muestre el mensaje, explique el contexto del empleado y pida una acción antes de revelar la respuesta. Incluya también mensajes legítimos. Si todos los ejercicios son maliciosos, los alumnos pueden acertar rechazándolo todo sin aprender a completar sus tareas de forma segura.
Los ejemplos siguientes son tarjetas de formación ficticias y originales. Todos los nombres, mensajes y dominios de ejemplo son inventados; no constituyen pruebas de un ataque real. Consérvelos como material de debate o adáptelos dentro de un programa formativo autorizado. No se necesita ninguna página de inicio de sesión funcional, adjunto activo ni dato personal real para practicar la inspección, la verificación independiente y la notificación de incidentes.
Lo que te llevas
- Examine la acción solicitada y el contexto del destinatario.
- Un nombre visible familiar, una redacción cuidada o HTTPS no bastan para confiar en una petición.
- Acceda a los servicios importantes mediante una vía conocida y no desde un mensaje inesperado.
- Incluya controles legítimos y aclare cuándo es razonable continuar.
1. Enseñar una secuencia de inspección repetible
Plantee cuatro preguntas: qué acción se solicita, si el destinatario la esperaba, cómo comprobarla de forma independiente y qué se debe notificar. Permita que los participantes usen la información de la tarjeta en lugar de adivinar hechos no facilitados. Si las pruebas son insuficientes, una decisión segura consiste en pausar y verificar; los empleados no tienen que emitir un veredicto pericial.
La NIST Phish Scale considera que la dificultad de detección humana depende de las pistas del mensaje y de su encaje con el contexto del destinatario. Utilice este enfoque al elegir ejemplos: una actualización de RR. HH. durante un periodo real de beneficios puede merecer más atención que un premio inverosímil. Varíe el argumento sin que el ejercicio dependa únicamente de errores evidentes.
Fuentes de esta sección: Guía de uso de NIST Phish Scale
2. Ejemplo de RR. HH.: un plazo de beneficios imprevisto
Mensaje ficticio: De «Equipo de Personas» en benefits@staff-review.example. Asunto: Confirme sus beneficios antes de las 16:00. Cuerpo: «Su selección está incompleta. Abra la página de revisión de beneficios en staff-review.example e inicie sesión con su cuenta corporativa para evitar demoras». Contexto: no se ha avisado al empleado de ningún cambio en el sistema de beneficios de la entidad.
El problema radica en la solicitud imprevista de credenciales y el destino no verificado. El paso adecuado es abrir el portal conocido de RR. HH. o contactar con dicho departamento mediante el directorio existente. Un plazo puede ser real, por lo que la urgencia por sí sola no demuestra fraude. El alumno debe explicar cómo comprobará la petición sin introducir credenciales en una página suministrada por el mensaje.
- Acción solicitada: introducir credenciales de trabajo en un destino nuevo.
- Comprobación útil: acceder al portal oficial de RR. HH. de forma independiente.
- Análisis posterior: ¿dónde figura el anuncio real o el contacto de RR. HH.?
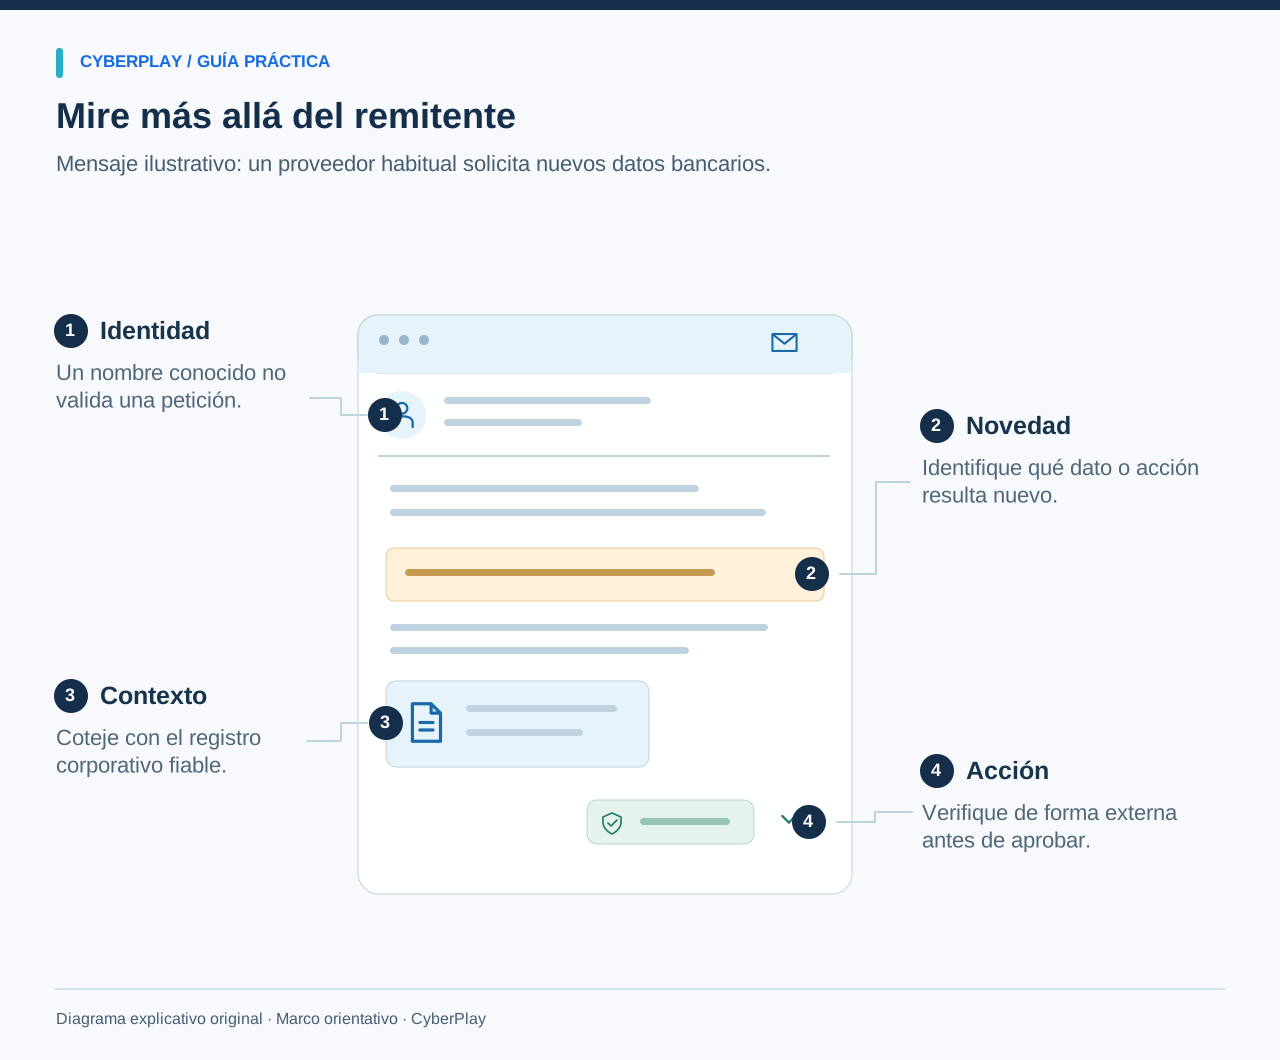
3. Ejemplo de factura: el proveedor cambia sus datos bancarios
Mensaje ficticio: De «Mira, Northfield Supplies» en accounts@northfield-supplies.example. Asunto: Nuevos datos bancarios para factura NF-204. Cuerpo: «Nuestra cuenta ha cambiado esta semana. Actualice los datos de pago antes de la transferencia de hoy. Si necesita confirmación, llame al nuevo número de este mensaje». Contexto: la empresa trabaja realmente con este proveedor ficticio y espera una factura.
No tome una factura creíble o una relación comercial previa como autorización para cambiar la vía de pago. Utilice el procedimiento oficial de modificación de proveedores y un contacto verificado de manera independiente. El FBI recomienda de forma expresa contrastar cualquier variación en números de cuenta o procedimientos de cobro. Durante la sesión, la persona facilitadora debe facilitar una ficha ficticia del directorio previo para que el alumno demuestre la comprobación.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Fuentes de esta sección: Fraude por compromiso del correo empresarial (BEC)
4. Ejemplo de paquetería: un pequeño recargo de entrega
Mensaje ficticio: De «Centro de Envíos» en notification@parcel-status.example. Asunto: Su entrega requiere confirmación. Cuerpo: «No fue posible entregar su paquete. Confirme su dirección y abone una pequeña tasa de reenvío en parcel-status.example antes de finalizar el día». Contexto: el empleado ha pedido material de oficina, pero el comprobante del pedido indica otra empresa de transporte.
La dirección y la información de pago solicitadas deben comprobarse mediante el registro del pedido o la vía del transportista ya conocida por el empleado. Un recargo pequeño puede suponer igualmente la exposición de datos de pago. Pida al alumno que separe el hecho contextual verídico (existe un pedido) de la afirmación no demostrada de que este remitente gestiona su entrega. No pida a nadie que abra una página de pago de prueba.
5. Ejemplo de acceso: alerta de seguridad solicitando un código
Mensaje ficticio: De «Seguridad del Servicio» en alert@account-check.example. Asunto: Acceso inusual detectado. Cuerpo: «Responda con el código de su aplicación de autenticación para que nuestro soporte proteja su cuenta». Contexto: el empleado no ha solicitado asistencia técnica ni ha iniciado ninguna recuperación de cuenta.
Afirmar que se protege la cuenta no justifica entregar un código de autenticación o de recuperación a quien lo pida sin previo aviso. Utilice la aplicación habitual del servicio o los canales legítimos de asistencia, y notifique el correo según los procedimientos internos. La guía de CISA sobre seguridad de cuentas recomienda el uso de MFA; la formación práctica también debe explicar que cualquier solicitud inesperada para autorizar accesos o compartir códigos exige máxima cautela.
Fuentes de esta sección: Cuatro medidas sencillas para protegerse en Internet
6. Control legítimo: un recordatorio esperado de RR. HH.
Mensaje ficticio: De «Equipo de Personas» en people@organisation.example. Asunto: Plazo de beneficios disponible. Cuerpo: «Se abre el periodo anual de beneficios. Utilice el apartado Beneficios dentro del portal habitual. La notificación también está en la intranet». Contexto: las fechas coinciden con el aviso del portal consolidado y el empleado entra a dicho portal mediante sus marcadores guardados.
Según los datos aportados, avanzar a través del portal conocido es razonable. La lección no consiste en asumir que la dirección del remitente garantice la seguridad, sino en que el empleado puede contrastar la tarea de forma independiente y tramitarla por un cauce autorizado. Pregunte al grupo qué elementos respaldaban avanzar y qué alteraría su respuesta, como una petición imprevista de un código de recuperación.
7. Control legítimo: una factura cotejada en el proceso
Mensaje ficticio: Procedente del contacto habitual de un proveedor, con un número de factura que concuerda con una orden de compra y sin pedir modificaciones bancarias. Contexto: administración compara la factura con la orden de compra y la recepción de bienes en el sistema corporativo, y el flujo ordinario de aprobación autoriza el pago a la cuenta ya validada.
La respuesta adecuada es continuar con el flujo habitual si se superan todas las comprobaciones previstas. El ejercicio debe recompensar el avance respaldado en evidencias, no la sospecha indiscriminada. Un correo de aspecto válido no bastaría por sí solo; lo decisivo son los registros empresariales independientes y el proceso de aprobación. Pregunte qué procedería hacer si el importe cambiase o un mensaje posterior aportase un número de cuenta nuevo.
8. Practicar la lectura de destinos sin hacer clic
Muestre las direcciones web como texto plano para analizarlas de forma segura. En https://portal.organisation.example/login, el servidor ficticio es portal.organisation.example. En https://organisation.example.account-review.example/login, el término corporativo forma parte de un dominio más amplio gestionado bajo account-review.example. Estos ejemplos evidencian por qué ver una palabra conocida no basta para verificar el destino real.
En un servicio auténtico, el candado o el protocolo HTTPS confirman una conexión cifrada; no demuestran que el sitio pertenezca a la entidad que el mensaje dice ser. No obligue a usuarios principiantes a descifrar URL complejas. Enseñe una alternativa sólida: descartar la vía inesperada y recurrir a un marcador seguro, a la aplicación oficial o a una dirección comprobada de forma independiente cuando la solicitud implique una acción sensible.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Inspeccione el dominio registrable
Lea el dominio registrable con atención; incluir palabras conocidas en otra parte de la dirección no garantiza su titularidad.
- Use su portal conocido
Acceda al servicio mediante un portal conocido y valore el contexto de su gestor de contraseñas aprobado.
9. Organizar las tarjetas como dinámica de equipo
Combine tarjetas sospechosas y legítimas. Asigne a cada participante su rol y contexto, y pídale elegir entre «continuar por la vía autorizada», «pausar y verificar» o «notificar una sospecha». Solicite el motivo antes de desvelar las notas de la persona facilitadora. Hay tarjetas sospechosas que justifican verificar y notificar al mismo tiempo; explique el procedimiento interno en vez de considerar las opciones como excluyentes.
Facilite versiones en texto junto a los apoyos gráficos y conceda tiempo suficiente de lectura. Evite recopilar correos personales o pedir a los trabajadores que reenvíen mensajes reales de clientes para crear ejercicios. Tras la primera ronda, modifique un dato relevante: el portal esperado es otro, cambian los datos de cobro o la solicitud se confirma por un canal alternativo. Compruebe si la decisión se adapta con criterio.
10. Concluir con la notificación y más práctica
Concluya mostrando el mecanismo real de notificación o el canal de contacto establecido, así como las pautas si se interactúa por error. El personal debe poder explicar lo ocurrido sin temer represalias que desincentiven avisar. Detalle qué datos necesita el equipo de respuesta y evite que los alumnos investiguen o reenvíen contenido peligroso fuera del procedimiento aprobado.
Utilice el catálogo de phishing de CyberPlay para realizar prácticas interactivas tras revisar las tarjetas. La disponibilidad de la interfaz, las guías y las evaluaciones en español facilita una comprensión homogénea en plantillas hispanohablantes. Elija un juego cuya mecánica encaje con su objetivo y analice cómo se vincula con los flujos de su propia entidad. En sesiones posteriores, presente un caso nuevo y registre la primera respuesta. Extraiga conclusiones ceñidas al ejercicio en lugar de asumir que alguien es inmune al phishing de forma permanente.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
Lleve las decisiones a la práctica
Practique la inspección de solicitudes en un juego de phishing, vuelva luego a los ejemplos y señale la vía de comprobación independiente en cada caso.
Explorar juegos de phishingFuentes y lecturas adicionales
- Guía de uso de NIST Phish Scale — NIST. Consultado el 2026-09-13
- Fraude por compromiso del correo empresarial (BEC) — Federal Bureau of Investigation. Consultado el 2026-09-13
- Cuatro medidas sencillas para protegerse en Internet — CISA. Consultado el 2026-09-13
Sigue explorando
- Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Cómo detectar una página de inicio de sesión falsa, incluso con HTTPS
Detecte una página de inicio de sesión falsa: revise la dirección, HTTPS y el gestor de contraseñas. Guía y ejercicio práctico en español para actuar con seguridad.
ES · 9 min de lectura - Formación para el uso seguro de IA: decisiones sobre herramientas y datos
Forma a empleados en el uso seguro de IA: herramientas aprobadas, datos, verificación de respuestas y permisos. Incluye ejemplos ficticios y tarjetas de decisión.
ES · 10 min de lectura - Simulación de ransomware para equipos no técnicos: guía de facilitación
Dirige una simulación de ransomware para equipos no técnicos con roles, novedades del escenario y decisiones de continuidad. Descarga la guía de facilitación.
ES · 12 min de lectura