Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands

Goede voorbeelden van phishingmails voor training moeten medewerkers helpen bepalen wat ze met een verzoek doen, in plaats van puur te zoeken naar spelfouten. Toon het bericht, leg de context van de medewerker uit en vraag om een concrete actie voordat het antwoord wordt onthuld. Voeg ook legitieme berichten toe. Als elke oefening kwaadaardig is, kunnen deelnemers slagen door simpelweg alles af te wijzen, zonder te leren hoe ze hun werk veilig kunnen afronden.
De onderstaande voorbeelden zijn originele, fictieve trainingskaarten. Alle namen, berichten en voorbeelddomeinen zijn verzonnen; het zijn geen bewijzen van een daadwerkelijke aanval. Gebruik ze als discussiemateriaal of pas ze toe binnen een geautoriseerd trainingsprogramma. Er is geen werkende inlogpagina, actieve bijlage of echte persoonsgegevens nodig om onderzoeken, onafhankelijk controleren en melden te oefenen.
Wat je meeneemt
- Onderzoek de gevraagde actie en de context van de ontvanger.
- Een vertrouwde afzendernaam, foutloos taalgebruik of HTTPS is niet genoeg om een verzoek te vertrouwen.
- Benader belangrijke diensten via een bekende route en niet via een onverwacht bericht.
- Voeg legitieme controles toe en leg uit wanneer het gepast is om door te gaan.
1. Leer een herhaalbaar stappenplan voor inspectie
Stel vier vragen: welke actie wordt gevraagd, verwachtte de ontvanger dit, hoe kan dit onafhankelijk worden gecontroleerd en wat moet er worden gemeld? Laat deelnemers de informatie op de kaart gebruiken in plaats van te raden naar feiten die niet zijn vermeld. Als de aanwijzingen onvoldoende zijn, is pauzeren en controleren een veilige beslissing; medewerkers hoeven geen forensisch oordeel te vellen.
De NIST Phish Scale stelt dat de menselijke detectiegraad afhangt van aanwijzingen in het bericht en de aansluiting op de context van de ontvanger. Gebruik dat inzicht bij het kiezen van voorbeelden: een HR-update tijdens een echte openstellingsperiode voor arbeidsvoorwaarden verdient wellicht meer aandacht dan een ongeloofwaardige prijs. Varieer het scenario zonder de oefening uitsluitend te laten draaien om overduidelijke fouten.
Bronnen bij dit onderdeel: Gebruikershandleiding voor de NIST Phish Scale
2. HR-voorbeeld: een onverwachte deadline voor arbeidsvoorwaarden
Fictief bericht: Van “People Team” via benefits@staff-review.example. Onderwerp: Bevestig uw arbeidsvoorwaarden vóór 16:00 uur. Inhoud: “Uw selectie is onvolledig. Open de overzichtspagina op staff-review.example en log in met uw werkaccount om vertraging te voorkomen.” Context: de medewerker is er niet van op de hoogte gebracht dat de organisatie haar portaal voor arbeidsvoorwaarden wijzigt.
Het knelpunt is het onverwachte inlogverzoek en de niet-geverifieerde bestemming. De juiste vervolgstap is om het bekende HR-portaal te openen of contact op te nemen met HR via de bestaande adreslijst. Een deadline kan legitiem zijn, dus urgentie op zichzelf bewijst geen fraude. De deelnemer moet toelichten hoe het verzoek wordt gecontroleerd zonder inloggegevens in te voeren op een pagina die via het bericht wordt aangereikt.
- Gevraagde actie: zakelijke inloggegevens invoeren op een nieuw aangeboden bestemming.
- Nuttige controle: zelfstandig naar het bestaande HR-portaal navigeren.
- Nabespreking: waar staat het officiële HR-bericht of het echte contactpunt opgeslagen?
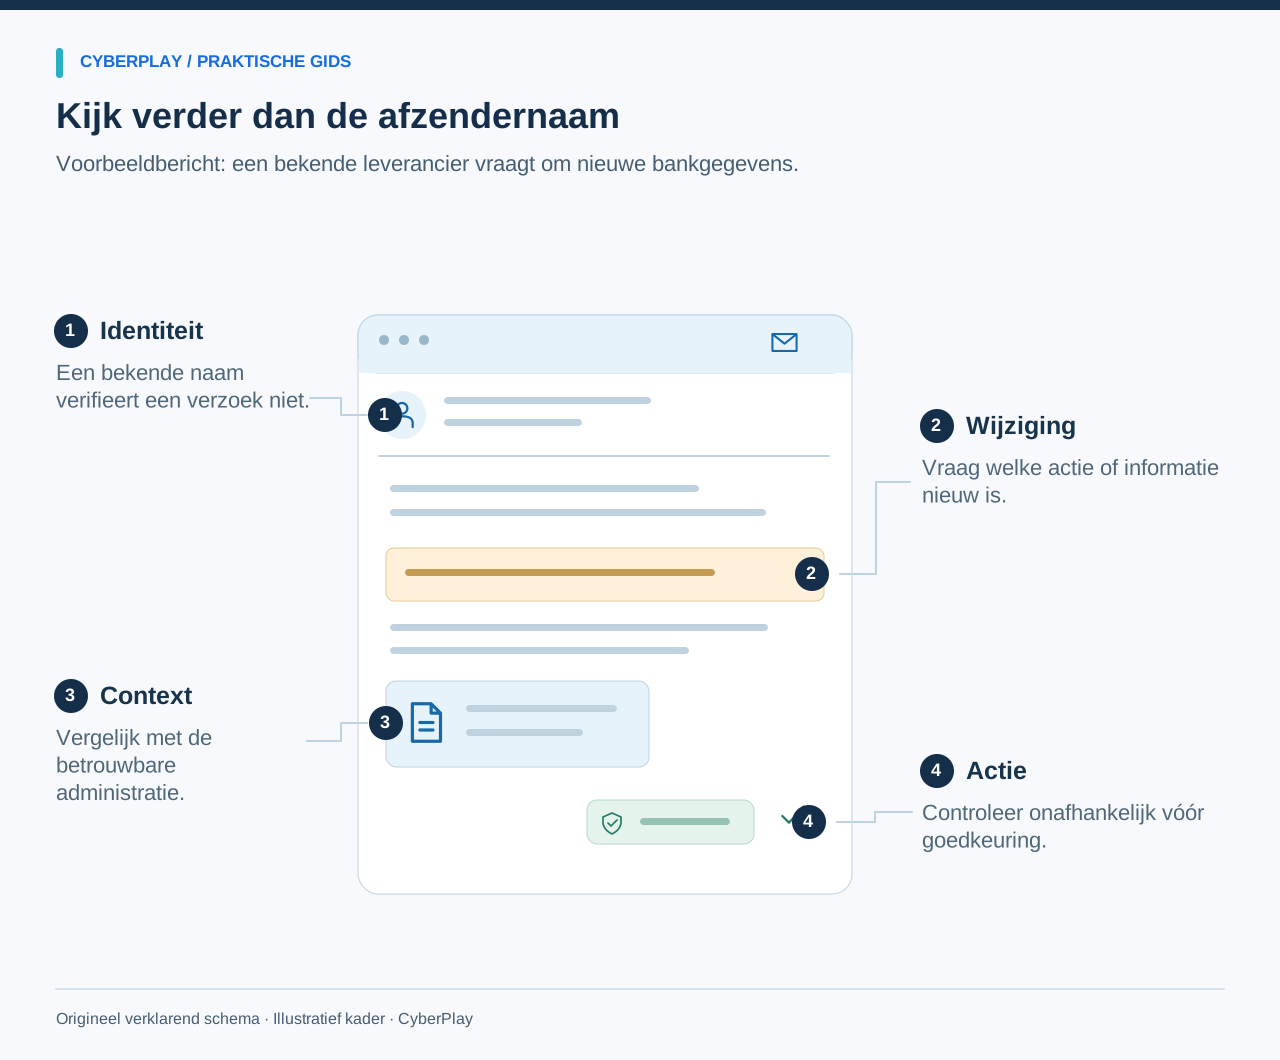
3. Factuurvoorbeeld: de leverancier wijzigt zijn bankgegevens
Fictief bericht: Van “Mira, Northfield Supplies” via accounts@northfield-supplies.example. Onderwerp: Gewijzigde bankgegevens voor factuur NF-204. Inhoud: “Onze rekening is deze week gewijzigd. Pas de betaalgegevens aan vóór de overboeking van vandaag. Bel het nieuwe nummer in dit bericht voor een bevestiging.” Context: de organisatie maakt daadwerkelijk gebruik van deze fictieve leverancier en verwacht een factuur.
Beschouw een aannemelijke factuur of een bestaande leveranciersrelatie niet als goedkeuring voor een gewijzigde betaalroute. Volg de interne meldprocedure voor leverancierswijzigingen en gebruik een onafhankelijk opgeslagen contactgegeven. De FBI adviseert uitdrukkelijk om wijzigingen in rekeningnummers of betaalprocedures te verifiëren. De oefenleider kan in de oefening een vooraf vastgelegd adresboekitem tonen, zodat de deelnemer de controle kan demonstreren.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergelijk de gewijzigde gegevens
Controleer welke betalingsgegevens zijn gewijzigd en of het verzoek overeenkomt met de verwachte factuur en werkzaamheden.
- Vergelijk met vertrouwde factuurgegevens
Vergelijk met een vertrouwde factuur en verifieer gewijzigde bankgegevens vervolgens via de eerder vastgelegde contactpersoon bij de leverancier.
Bronnen bij dit onderdeel: Fraude met zakelijke e-mail (Business Email Compromise)
4. Bezorgvoorbeeld: een kleine vergoeding voor herlevering
Fictief bericht: Van “Pakketservice” via notification@parcel-status.example. Onderwerp: Bezorging vereist uw bevestiging. Inhoud: “Uw pakket kon niet worden bezorgd. Bevestig uw adres en betaal vóór het einde van de dag een kleine vergoeding voor herlevering via parcel-status.example.” Context: de medewerker heeft kantoorartikelen besteld, maar in het besteloverzicht staat een andere bezorgdienst genoemd.
De gevraagde adres- en betaalgegevens moeten worden gecontroleerd via het werkelijke besteloverzicht of de reeds bekende bezorgdienst. Zelfs een klein bedrag kan leiden tot het prijsgeven van betaalgegevens. Vraag de deelnemer om het aannemelijke achtergrondfeit (er is een bestelling geplaatst) te scheiden van de ongeverifieerde bewering dat deze afzender de bezorging regelt. Laat niemand een oefenpagina voor betalingen openen.
5. Inlogvoorbeeld: een beveiligingswaarschuwing die om een code vraagt
Fictief bericht: Van “Dienstbeveiliging” via alert@account-check.example. Onderwerp: Ongebruikelijke toegang gedetecteerd. Inhoud: “Beantwoord dit bericht met de code uit uw authenticatie-app, zodat ons ondersteuningsteam uw account kan beveiligen.” Context: de medewerker heeft geen contact opgenomen met support en heeft geen accountherstel aangevraagd.
De bewering dat een account wordt beschermd, rechtvaardigt niet het verstrekken van een verificatie- of herstelcode aan een onverwachte aanvrager. Gebruik de vertrouwde applicatie of de officiële ondersteuningsroute van de dienst en meld het bericht volgens de bedrijfsprocedures. De richtlijnen voor accountbeveiliging van CISA raden meervoudige verificatie (MFA) aan; in trainingen moet ook worden behandeld dat een onverwacht verzoek om toegang goed te keuren of een code te delen met uiterste voorzichtigheid moet worden behandeld.
Bronnen bij dit onderdeel: Vier eenvoudige manieren om online veilig te blijven
6. Legitieme controle: een verwachte HR-herinnering
Fictief bericht: Van “People Team” via people@organisation.example. Onderwerp: Keuze arbeidsvoorwaarden is geopend. Inhoud: “De jaarlijkse periode voor uw arbeidsvoorwaarden is gestart. Gebruik de tegel Arbeidsvoorwaarden in het reguliere medewerkersportaal. Dit bericht staat ook op het intranet.” Context: de datums komen overeen met een mededeling die al beschikbaar is in het bestaande portaal, en de medewerker bereikt dat portaal via een opgeslagen bladwijzer.
Gezien de verstrekte context is doorgaan via het bekende portaal een verstandige keuze. Het leerpunt is niet dat dit afzenderadres veiligheid garandeert, maar dat de medewerker de taak zelfstandig kan bevestigen en uitvoeren via een goedgekeurde route. Vraag de groep welke aanwijzingen doorslaggevend waren om door te gaan en wat hun reactie zou veranderen, zoals een plotseling verzoek om een herstelcode.
7. Legitieme controle: een factuur geverifieerd via het vaste proces
Fictief bericht: Afkomstig van een vaste contactpersoon van de leverancier met een factuurnummer dat overeenkomt met een inkooporder. Er wordt niet gevraagd om een rekeningwijziging. Context: de financiële administratie vergelijkt de factuur met de inkooporder en de goederenontvangst in het goedgekeurde systeem, waarna het reguliere goedkeuringsproces de betaling naar het bestaande, geverifieerde rekeningnummer autoriseert.
De juiste reactie is om het reguliere proces te doorlopen zodra alle vereiste controles kloppen. De oefening moet handelen op basis van feiten belonen, niet structureel wantrouwen. Een e-mail die er legitiem uitziet is op zichzelf niet voldoende; de onafhankelijke bedrijfsgegevens en de goedkeuringsprocedure geven de doorslag. Bespreek wat er moet gebeuren als het factuurbedrag afwijkt of als een later bericht opeens om een nieuw rekeningnummer vraagt.
8. Oefen met het beoordelen van bestemmingsadressen zonder erop te klikken
Toon links als platte tekst, zodat de oefenleider ze veilig kan bespreken. In https://portal.organisation.example/login is de fictieve host portal.organisation.example. In https://organisation.example.account-review.example/login maakt het vertrouwde woorddeel deel uit van een langere host onder account-review.example. Deze voorbeelden maken duidelijk waarom een herkenbaar woord niet genoeg is om de werkelijke bestemming vast te stellen.
Bij een echte dienst wijst een hangslotje of HTTPS op een versleutelde verbinding; het bewijst niet dat de dienst daadwerkelijk toebehoort aan de organisatie die in het bericht wordt genoemd. Vraag beginners niet om elke complexe URL te ontleden. Leer hen een betrouwbaar alternatief aan: sluit de onverwachte route af en gebruik een bekende bladwijzer, officiële app of onafhankelijk geverifieerd adres zodra een verzoek om gevoelige handelingen vraagt.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Inspecteer het registreerbare domein
Lees het registreerbare hoofddomein zorgvuldig; bekende woorden elders in een adres tonen niet aan wie de eigenaar is.
- Gebruik uw bekende portal
Ga naar de dienst via een bekende portal en let op de context van uw goedgekeurde wachtwoordmanager.
9. Gebruik de kaarten als praktische teamoefening
Wissel verdachte en legitieme kaarten met elkaar af. Geef elke deelnemer de rol en de context, en vraag vervolgens te kiezen tussen: “doorgaan via de goedgekeurde route”, “pauzeren en controleren” of “een melding maken”. Vraag eerst om een onderbouwing voordat u de toelichting voor de gespreksleider laat zien. Sommige verdachte kaarten kunnen logischerwijs leiden tot zowel controle als een melding; licht de interne meldprocedure toe in plaats van de keuzes als strikt tegenstrijdig te presenteren.
Bied naast eventuele illustraties altijd een tekstversie aan en geef iedereen voldoende leestijd. Verzamel geen persoonlijke e-mails en vraag medewerkers niet om echte klantberichten door te sturen voor trainingsdoeleinden. Pas na de eerste ronde één belangrijk detail aan: het verwachte portaal verschilt, het rekeningnummer wijzigt of het verzoek is juist onafhankelijk bevestigd. Kijk of de beslissing hierdoor om een gegronde reden verandert.
10. Sluit af met de meldprocedure en vervolgoefeningen
Sluit af door de echte meldknop of het officiële contactpunt te tonen, en leg uit wat medewerkers moeten doen na een incidentele misstap. Medewerkers moeten zonder aarzeling kunnen vertellen wat er is gebeurd, zonder de vrees dat een fout melden zinloos maakt. Leg uit welke informatie het responsteam nodig heeft en voorkom dat deelnemers op eigen houtje gevaarlijke bijlagen of links gaan onderzoeken buiten het goedgekeurde proces om.
Gebruik het phishing-overzicht van CyberPlay voor interactieve oefeningen na het behandelen van de kaarten. Kies een game met een beslismoment dat aansluit op uw leerdoel en bespreek hoe dit aansluit bij de werkwijze van uw eigen organisatie. Bied in een latere sessie een nieuw bericht aan en leg de eerste reactie vast. Houd conclusies specifiek voor de betreffende oefening in plaats van te veronderstellen dat iemand nu blijvend bestand is tegen phishing.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
Breng de beslissing in de praktijk
Oefen met het inspecteren van verzoeken in een phishing game, keer daarna terug naar de voorbeelden en licht voor elk scenario de onafhankelijke controle toe. Gebruik een Nederlandstalig spel uit de catalogus en bespreek hoe echte en verdachte berichten op de eigen werkplek zijn geformuleerd.
Bekijk phishing gamesBronnen en verder lezen
- Gebruikershandleiding voor de NIST Phish Scale — NIST. Geraadpleegd op 2026-09-13
- Fraude met zakelijke e-mail (Business Email Compromise) — Amerikaanse federale recherche (FBI). Geraadpleegd op 2026-09-13
- Vier eenvoudige manieren om online veilig te blijven — CISA. Geraadpleegd op 2026-09-13
Lees verder
- Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - Een valse inlogpagina herkennen, ook met HTTPS
Herken een valse inlogpagina via het echte adres, HTTPS en uw wachtwoordmanager. Leer wanneer u het bekende portaal gebruikt, met een Nederlandse oefening.
NL · 9 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd - Ransomware-tabletop-oefening voor niet-technische teams: een handleiding voor de oefenleider
Leid een ransomware-tabletop voor niet-technische teams met fictieve injects, duidelijke rollen, escalatiebesluiten, continuïteit en een oefenleiderspakket.
NL · 9 min leestijd