Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською

Якісні приклади фішингових листів для навчання мають допомагати працівникам вирішувати, що робити із запитом, а не просто шукати орфографічні помилки. Покажіть повідомлення, поясніть робочий контекст співробітника та попросіть обрати дію до того, як розкриєте правильну відповідь. Обов'язково додавайте й легітимні листи. Якщо кожна тренувальна вправа міститиме лише загрози, користувачі звикнуть просто відхиляти все поспіль, так і не навчившись безпечно виконувати свою щоденну роботу.
Наведені нижче приклади є авторськими вигаданими навчальними картками. Усі імена, тексти листів і зразки доменів вигадані; вони не є свідченням реальної атаки. Використовуйте їх як матеріал для обговорення або адаптуйте в межах затвердженої програми навчання. Щоб відпрацювати уважний огляд, незалежну перевірку та повідомлення про інциденти, не потрібні справжні сторінки входу, активні шкідливі вкладення чи реальні персональні дані.
Головне, що варто запам’ятати
- Аналізуйте запитувану дію та робочий контекст одержувача.
- Знайоме ім'я відправника, грамотний текст або наявність HTTPS ще не дають підстав довіряти запиту.
- Переходьте до важливих сервісів лише відомими безпечними шляхами, а не за посиланнями з неочікуваних листів.
- Включайте легітимні контрольні приклади та пояснюйте, коли діяти за запитом цілком безпечно.
1. Навчіть повторюваній послідовності перевірки
Поставте чотири запитання: яка дія вимагається, чи очікував її одержувач, як її можна перевірити незалежним шляхом і про що слід повідомити? Дозвольте учасникам спиратися на інформацію з картки, а не вигадувати відсутні факти. Якщо даних недостатньо, цілком безпечним рішенням є зробити паузу та перевірити; працівники не зобов'язані виносити експертний криміналістичний вердикт.
Шкала Phish Scale від NIST розглядає складність розпізнавання фішингу людиною як залежну від ознак у самому повідомленні та від того, наскільки лист збігається з контекстом одержувача. Спирайтеся на цей принцип під час вибору прикладів: оновлення від відділу кадрів у період реального перегляду соціального пакета потребує ретельнішої перевірки, ніж неправдоподібне повідомлення про виграш. Урізноманітнюйте сценарії, щоб завдання не зводилося лише до пошуку очевидних ляпів.
Джерела розділу: Посібник користувача шкали NIST Phish Scale
2. Приклад від HR: неочікуваний дедлайн щодо пільг
Вигадане повідомлення: Від «Команда з роботи з персоналом» з адреси benefits@staff-review.example. Тема: Підтвердьте ваш пакет пільг до 16:00. Текст: «Ваш вибір не завершено. Відкрийте сторінку перегляду пільг на staff-review.example та увійдіть за допомогою робочого облікового запису, щоб уникнути затримок». Контекст: працівника не попереджали про зміну системи соціального пакета в організації.
Проблема полягає в неочікуваній вимозі ввести облікові дані та неперевіреній адресі призначення. Правильний наступний крок — самостійно відкрити відомий HR-портал або звернутися до відділу кадрів за контактами з наявного довідника. Дедлайн може бути й справжнім, тому сам по собі поспіх не доводить шахрайства. Учень має пояснити, як саме перевірить цей запит, не вводячи паролі на запропонованій у листі сторінці.
- Запитувана дія: ввести робочі облікові дані за новою неперевіреною адресою.
- Корисна перевірка: перейти на вже відомий HR-портал незалежним шляхом.
- Підсумок: де зберігається офіційне оголошення про пільги або контактні дані HR?
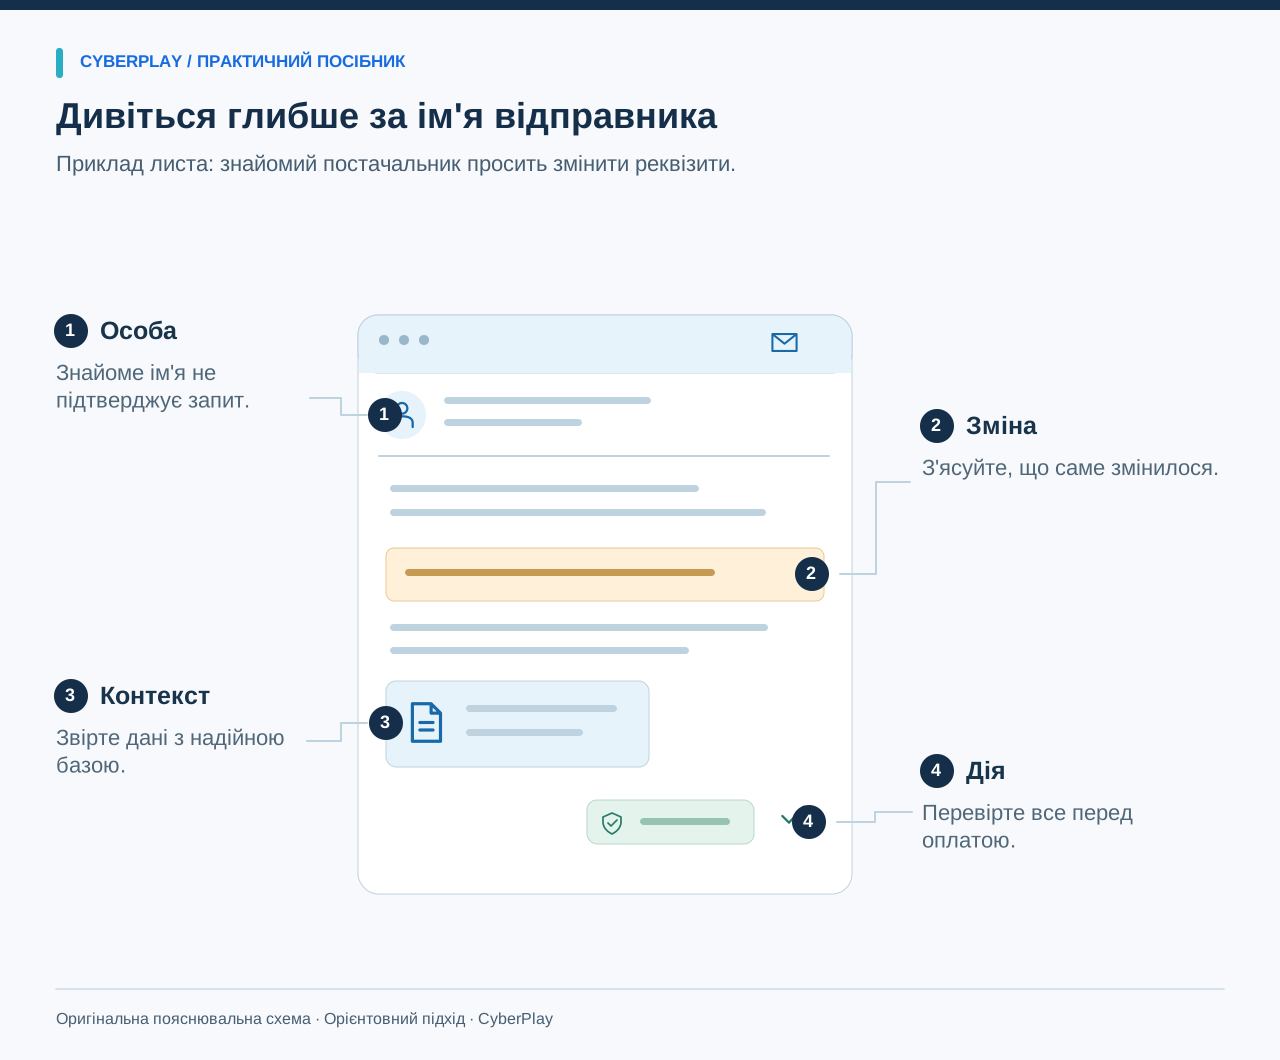
3. Приклад з рахунком: постачальник змінює банківські реквізити
Вигадане повідомлення: Від «Міра, Northfield Supplies» з адреси accounts@northfield-supplies.example. Тема: Зміна банківських реквізитів для рахунка NF-204. Текст: «Цього тижня у нас змінився рахунок. Будь ласка, оновіть реквізити отримувача перед сьогоднішнім платежем. Зателефонуйте за новим номером у цьому листі, якщо вам потрібне підтвердження». Контекст: компанія дійсно співпрацює з цим вигаданим постачальником і чекає на рахунок.
Не сприймайте правдоподібний рахунок або наявні ділові відносини як дозвіл на зміну платіжних реквізитів. Використовуйте затверджену в компанії процедуру верифікації постачальників і незалежний канал зв'язку. ФБР окремо наголошує на необхідності перевірки будь-яких змін номерів рахунків або платіжних процедур. Під час вправи ведучий повинен надати вигаданий попередній запис із довідника, щоб учень міг продемонструвати перевірку на практиці.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Порівняйте змінені реквізити
Перевірте, які платіжні дані змінилися та чи відповідає запит очікуваному рахунку та виконаній роботі.
- Порівняйте з перевіреним рахунком
Порівняйте дані з перевіреним рахунком, а потім підтвердьте змінені банківські реквізити через заздалегідь збережений контакт постачальника.
Джерела розділу: Шахрайство з корпоративною електронною поштою (BEC)
4. Приклад із доставкою: невелика доплата за повторну відправку
Вигадане повідомлення: Від «Служба доставки» з адреси notification@parcel-status.example. Тема: Доставка потребує вашого підтвердження. Текст: «Не вдалося доставити вашу посилку. Підтвердьте адресу та сплатіть невеликий збір за повторну доставку на parcel-status.example до кінця дня». Контекст: працівник дійсно замовляв канцтовари, але в накладній вказана зовсім інша кур'єрська служба.
Запит адреси та платіжних даних слід перевіряти за фактичною накладною замовлення або через офіційний канал перевізника, який уже відомий співробітнику. Навіть незначна сума списання пов'язана з ризиком викрадення платіжних реквізитів. Попросіть учасника розмежувати правдоподібний контекст (замовлення дійсно існує) і неперевірене твердження, що саме цей відправник займається його доставкою. Ніколи не просіть відкривати тренувальні сторінки оплати.
5. Приклад зі входом: сповіщення безпеки із запитом коду
Вигадане повідомлення: Від «Служба безпеки сервісу» з адреси alert@account-check.example. Тема: Виявлено підозрілий доступ. Текст: «Надішліть у відповідь код із програми автентифікації, щоб служба підтримки могла захистити ваш обліковий запис». Контекст: працівник не звертався до служби підтримки та не ініціював відновлення доступу.
Заяви про нібито «захист облікового запису» не виправдовують передачу одноразового коду автентифікації чи відновлення невідомому запитувачу. Відкрийте офіційну програму або зверніться до справжньої служби підтримки відомим маршрутом, а про лист повідомте згідно з регламентом компанії. Рекомендації CISA щодо захисту облікових записів радять обов'язково вмикати багатофакторну автентифікацію (MFA); тренінг також має пояснювати, що будь-який неочікуваний запит на надання коду чи схвалення входу вимагає граничної обережності.
Джерела розділу: Чотири прості способи захиститися в інтернеті
6. Легітимний контрольний приклад: очікуване нагадування від HR
Вигадане повідомлення: Від «Команда з роботи з персоналом» з адреси people@organisation.example. Тема: Відкрито вибір пакета пільг. Текст: «Розпочався щорічний період вибору пільг. Перейдіть до розділу «Пільги» у звичному порталі співробітника. Оголошення також продубльовано на внутрішньому корпоративному сайті». Контекст: дати повністю збігаються з новиною на офіційному порталі, куди працівник переходить за збереженою закладкою.
За описаних умов перехід через звичний внутрішній портал є цілком виправданим. Головний висновок полягає не в тому, що адреса відправника гарантує абсолютну безпеку, а в тому, що співробітник може самостійно підтвердити завдання та виконати його через затверджений офіційний канал. Запитайте в аудиторії, які саме факти свідчили про безпеку продовження роботи, і що могло б змінити їхнє рішення — наприклад, раптовий запит коду скидання пароля.
7. Легітимний контрольний приклад: рахунок, перевірений за регламентом
Вигадане повідомлення: Лист від постійного контактного постачальника з номером рахунка, який повністю відповідає внутрішньому замовленню на закупівлю. Жодних вимог про зміну реквізитів немає. Контекст: бухгалтерія звіряє рахунок із замовленням і фактом надходження товарів у затвердженій системі, а стандартний процес погодження дозволяє оплату на наявний перевірений рахунок.
Правильна дія — продовжити обробку за стандартним робочим процесом, якщо всі необхідні перевірки пройдено. Навчання має заохочувати рух уперед на основі фактів, а не безпідставну підозрілість до всього навколо. Сам по собі коректний вигляд листа ще нічого не гарантує; вирішальне значення мають незалежні облікові дані та регламент погодження. Запитайте учасників, як діяти, якщо сума в рахунку не збігається або в наступному листі з'являться нові реквізити.
8. Тренуйтеся читати адреси переходу без кліків по них
Показуйте адреси звичайним текстом, щоб ведучий міг безпечно розібрати їхню структуру. В адресі https://portal.organisation.example/login вигаданим доменом хоста є portal.organisation.example. В адресі https://organisation.example.account-review.example/login знайома назва організації є лише піддоменом у структурі account-review.example. Ці приклади наочно демонструють, чому наявності знайомого слова всередині посилання недостатньо для визначення справжнього призначення.
Для справжніх сервісів значок замка або протокол HTTPS свідчать лише про шифрування з'єднання; вони не доводять, що ресурс належить саме тій організації, про яку йдеться в листі. Не вимагайте від новачків аналізу складних URL-структур. Навчіть їх надійнішої альтернативи: закрити підозрілий лист і скористатися збереженою закладкою, офіційним додатком або незалежно підтвердженою адресою, коли запит стосується конфіденційних дій.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Перевірте основний домен
Перевірте домен, доступний для реєстрації як окреме ім’я; знайомі слова в інших частинах адреси не підтверджують власника.
- Скористайтеся відомим порталом
Переходьте до сервісу через перевірений портал і зважайте на контекстні підказки схваленого менеджера паролів.
9. Проводьте роботу з картками як практичну командну вправу
Чергуйте підозрілі картки з легітимними. Опишіть кожному учаснику його роль і робочий контекст, після чого запропонуйте обрати: «продовжити дію за затвердженим маршрутом», «призупинити процес і перевірити» або «повідомити про підозру». Попросіть аргументувати вибір, перш ніж відкривати коментарі ведучого. Деякі підозрілі ситуації вимагають і перевірки, і надсилання звіту; поясніть внутрішній регламент замість того, щоб протиставляти ці варіанти.
Використовуйте текстові описи паралельно з ілюстраціями та давайте кожному достатньо часу на ознайомлення. Уникайте збору особистих скриньок співробітників чи прохань пересилати реальні клієнтські листи для створення навчальних вправ. Після першого раунду змініть одну ключову деталь: вкажіть інший портал, змініть платіжні реквізити або додайте незалежне підтвердження запиту. Подивіться, чи зміниться рішення команди та чим воно буде обґрунтовано.
10. Завершуйте вправу порядком звітування та закріпленням навичок
Наприкінці покажіть реальну кнопку для надсилання повідомлень про підозрілі листи або внутрішній контактний телефон і поясніть, що робити в разі випадкової помилкової взаємодії. Працівники мають відкрито описувати інцидент, не побоюючись, що їхня помилка робить повідомлення безглуздим. Поясніть, які саме деталі потрібні команді реагування, і застережіть учасників від самостійного розслідування чи пересилання небезпечних матеріалів поза встановленими процедурами.
Для закріплення навичок після аналізу карток скористайтеся каталогом ігор на тему фішингу CyberPlay. Виберіть гру з механікою прийняття рішень, що відповідає вашим цілям, а потім обговоріть її зв'язок із робочими процесами компанії. На наступному занятті запропонуйте новий зразок листа та зафіксуйте першу реакцію учасників. Оцінюйте лише конкретні практичні результати поточної вправи, не роблячи поспішних висновків про те, що людина назавжди захищена від фішингу.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
Застосуйте отримані навички на практиці
Потренуйтеся уважно перевіряти запити у фішинговій грі, після чого поверніться до прикладів і поясніть алгоритм незалежної перевірки для кожного з них.
Переглянути ігри про фішингДжерела й додаткові матеріали
- Посібник користувача шкали NIST Phish Scale — NIST. Переглянуто 2026-09-13
- Шахрайство з корпоративною електронною поштою (BEC) — Федеральне бюро розслідувань США (FBI). Переглянуто 2026-09-13
- Чотири прості способи захиститися в інтернеті — CISA. Переглянуто 2026-09-13
Досліджуйте далі
- Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Навчання захисту від QR-фішингу: перевіряйте адресу призначення
Навчайте перевіряти адреси QR-кодів на прикладах паркування, плакатів і входу до сервісів. Використайте попередній перегляд, незалежну перевірку та вправи.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Як розпізнати підроблену сторінку входу, навіть із HTTPS
Розпізнайте підроблену сторінку входу: перевірте адресу, HTTPS і менеджер паролів. Дізнайтеся, коли обрати відомий портал, і виконайте вправу українською.
UK · 7 хв читання