Редакція CyberPlay · Опубліковано · Оновлено · 7 хв читання
Посібник і вправи українською
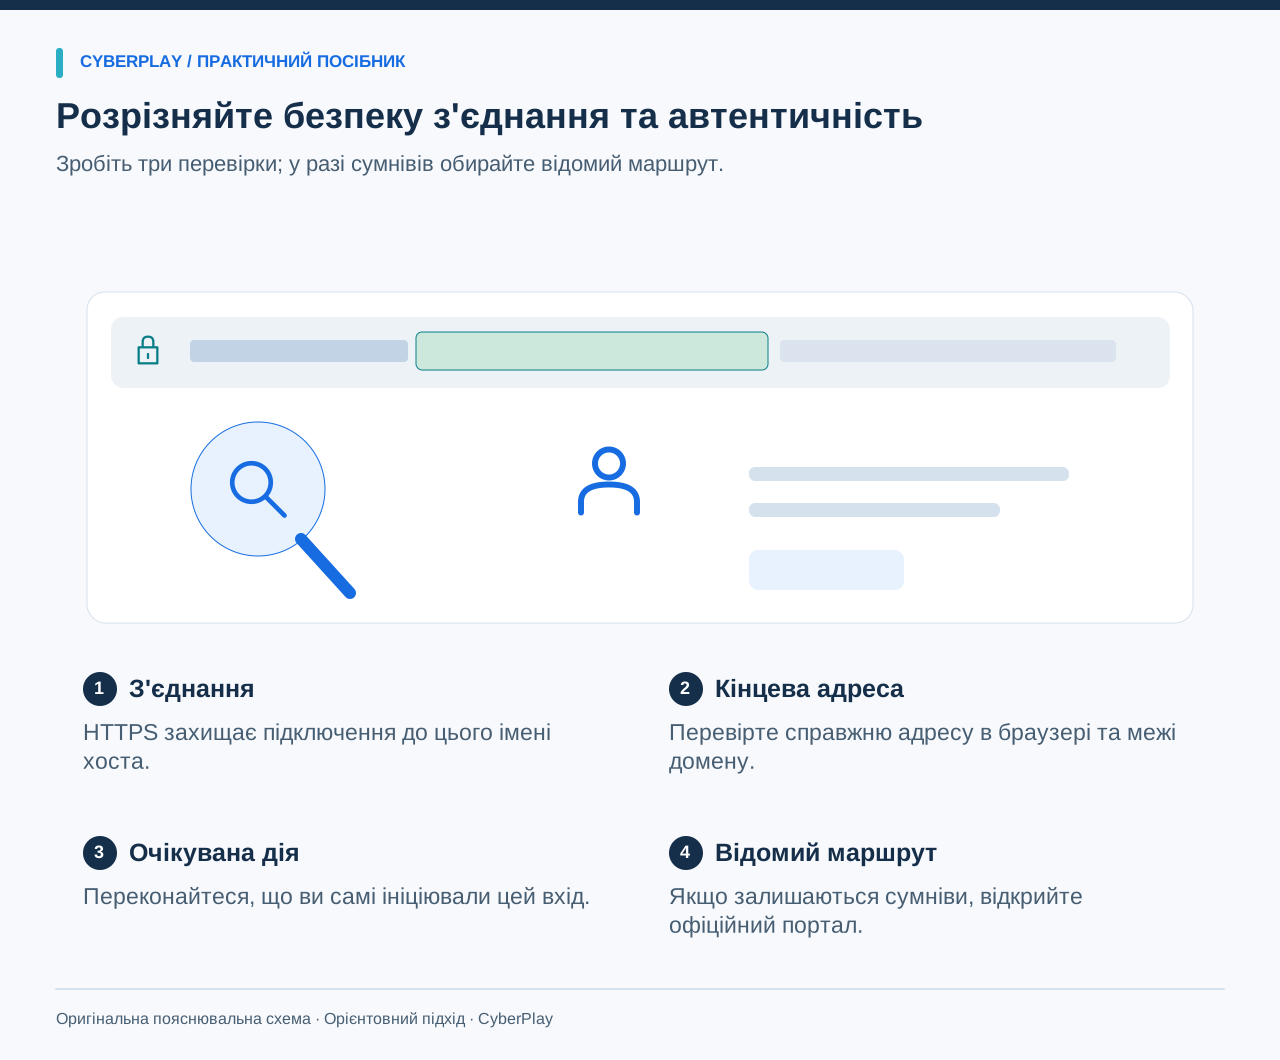
Перш ніж вводити робочий пароль, перевірте справжню адресу в браузері та з'ясуйте, чи очікували ви на цей вхід. Логотип, переконливий вигляд і HTTPS не доводять, що сторінка належить організації, послугами якої ви плануєте скористатися. Якщо кінцева адреса або запит викликають сумніви, зупиніться та відкрийте сервіс через затверджений додаток або відомий портал.
Підроблена сторінка входу намагається зібрати облікові дані, видаючи себе за знайомий сервіс. Цей посібник пояснює структуру доменів, сигнали менеджера паролів та імітацію вікон браузера за допомогою зарезервованих прикладів адрес. Тут також розглянуто легітимні перенаправлення під час входу й алгоритм дій у разі введення інформації, щоб обачність не перетворювалася на ворожіння.
Головне, що варто запам’ятати
- Перевіряйте адресу в браузері, а не рядок, намальований усередині самої вебсторінки.
- HTTPS захищає з'єднання з хостом, але не гарантує доброчесність власника сайту.
- Відсутність автозаповнення пароля — це привід для перевірки, а не доказ підробки сторінки.
- У разі сумнівів використовуйте відомий портал і негайно повідомляйте про введені дані.
Чому наявність HTTPS не робить сторінку входу надійною
HTTPS шифрує з'єднання й автентифікує сервер для імені хоста, на який ви переходите. Шахрайський вебсайт також може отримати сертифікат для свого власного хоста. Це захищає підключення до шахрайського ресурсу, але не перетворює його на сайт вашого роботодавця, банку чи постачальника ідентифікаційних даних.
У травні 2023 року під час роз'яснення зміни значка замка команда Chromium повідомила, що лише 11% учасників їхнього дослідження 2021 року правильно розуміли точне значення цього символу. Цей висновок стосується лише учасників того дослідження і старого інтерфейсу, а не сучасних працівників чи користувачів CyberPlay. Практичний висновок полягає в тому, що потрібно перевіряти кінцеву адресу та саме завдання, а не сприймати піктограму з'єднання як гарантію надійності.
Джерела розділу: Оновлення щодо піктограми замка
Читайте ім'я хоста та тримайте повну адресу видимою
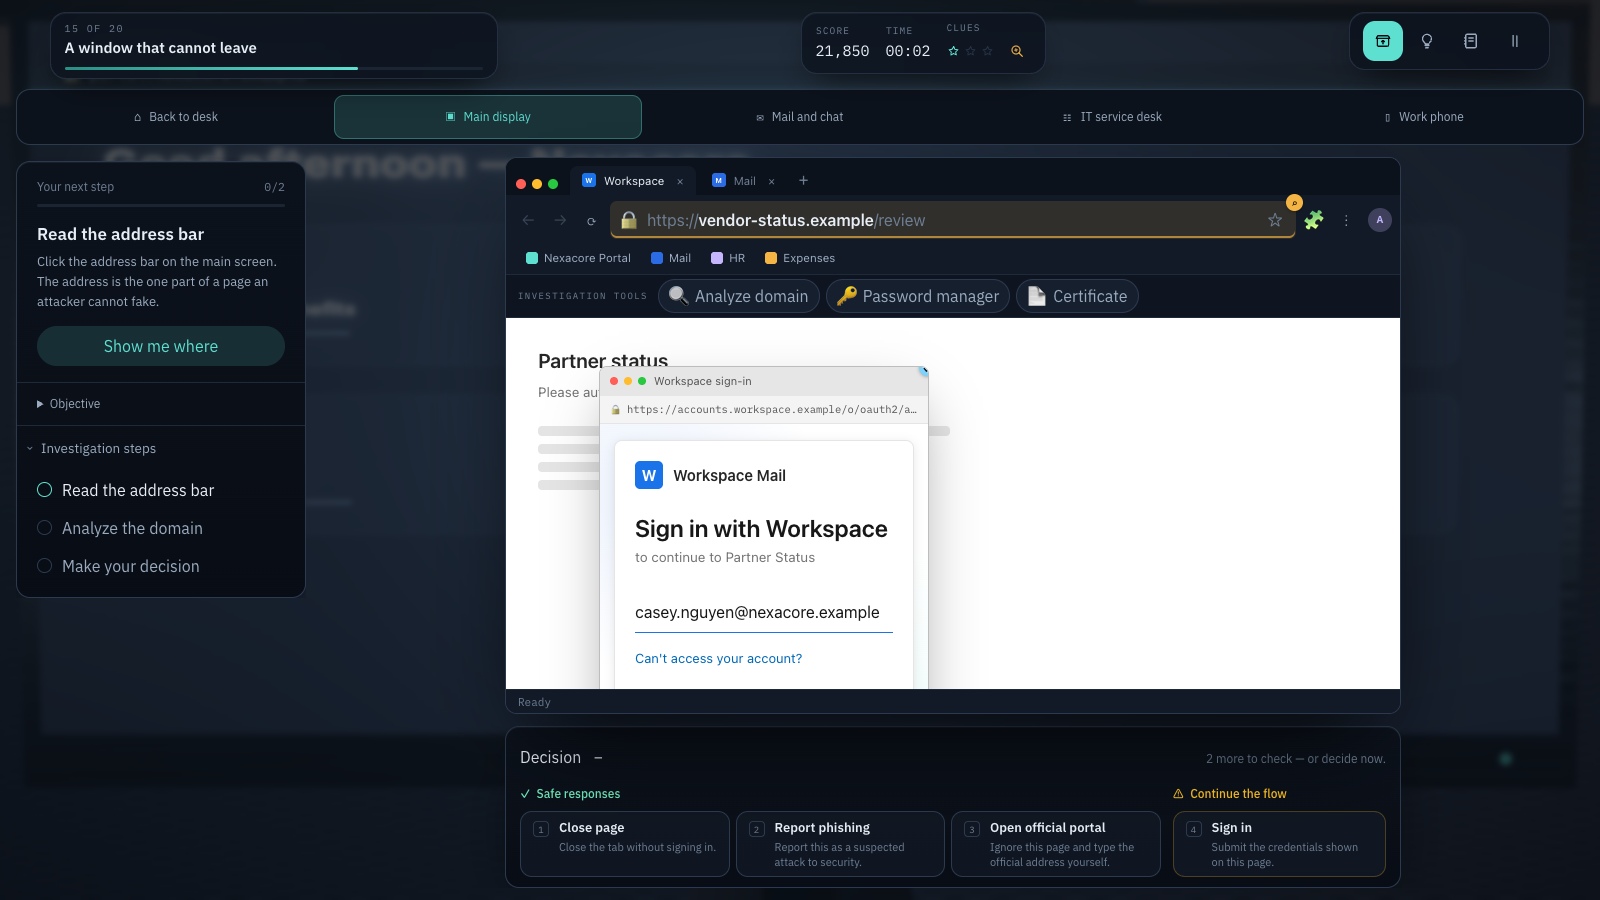
В адресі https://login.northstar.example/session ім'ям хоста є login.northstar.example. Частина /session — це шлях, визначений сайтом. У вигаданому імені хоста northstar.example.secure-access.example знайомі слова зліва розташовані під доменом secure-access.example. Їхня наявність не робить цей ресурс частиною системи Northstar.
Не навчайте правилу «дивіться на два останні слова» як універсальному принципу. Публічні суфікси можуть містити більше ніж одну частину (наприклад, co.uk), а деякі платформи хостингу мають власні межі реєстрації. Список публічних суфіксів (Public Suffix List) описує ці відмінності. Надійний інструмент аналізу допоможе визначити відповідну межу, проте співробітник завжди може перейти на затверджений портал замість спроб розібрати незнайому адресу під тиском.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Перевірте основний домен
Перевірте домен, доступний для реєстрації як окреме ім’я; знайомі слова в інших частинах адреси не підтверджують власника.
- Скористайтеся відомим порталом
Переходьте до сервісу через перевірений портал і зважайте на контекстні підказки схваленого менеджера паролів.
Джерела розділу: Дізнатися більше про Public Suffix List
Використовуйте цей шаблон для аналізу адрес
Припустимо, що затверджений портал організації — portal.northstar.example, а схвалений сервіс авторизації — login.northstar.example. Усі наведені нижче адреси є зарезервованими прикладами, а не дійсними ресурсами. Прочитайте ім'я хоста вголос і відокремте назву знайомого бренду від домену, у якому вона міститься.
Ці приклади навмисно демонструють, що не можна робити висновки про надійність лише за зовнішнім виглядом. Правдоподібний шлях або знайома назва бренду не замінюють автентифікацію. Навіть для затвердженого ресурсу дія має відповідати вашим реальним намірам. Неочікуваний запит на підтвердження доступу потребує перевірки, навіть якщо залучено справжнього постачальника ідентифікаційних даних.
| Відображувана адреса | На що звернути увагу | Подальша дія |
|---|---|---|
| login.northstar.example | Відоме ім'я хоста входу цієї вигаданої організації | Продовжуйте лише для очікуваного затвердженого завдання. |
| northstar.example.secure-access.example | Назва бренду розташована під доменом secure-access.example | Використовуйте відомий портал; не вводьте дані. |
| northstar-login.example | Інший домен, що містить знайомі слова | Перевірте окремо; схожості назви недостатньо. |
| secure-access.example/northstar/login | Бренд зазначено в шляху, а не в імені хоста | Перейдіть на відомий портал. |
| Адреса, намальована всередині сторінки | Це може бути імітація елементів керування браузера | Перевірте справжній адресний рядок браузера. |
Сприймайте поведінку менеджера паролів як корисний сигнал
Якщо затверджений менеджер паролів зазвичай заповнює форму входу, а зараз не робить цього, зупиніться. Збережені дані можуть не збігатися з поточним сайтом. Можливі й інші причини: сховище заблоковано, розширення вимкнено, структуру форми змінено або організація впроваджує новий легітимний домен входу. Сама по собі відсутність автозаповнення не є прямим доказом шахрайства.
Не намагайтеся вирішити проблему, копіюючи пароль на підозрілу сторінку або додаючи її адресу до збереженого запису. Відкрийте затверджений портал, перевірте, чи працює менеджер там, і зверніться до служби підтримки щодо нової адреси. Специфікація NIST SP 800-63B-4 вимагає, щоб сервіси підтримували менеджери паролів та автозаповнення; це підтверджує доцільність їх використання, але не означає, що будь-який менеджер виявляє абсолютно кожен випадок фішингу.
Джерела розділу: SP 800-63B-4: засоби автентифікації, включно з підтримкою менеджерів паролів
Відрізняйте елементи браузера від вікна, намальованого на сторінці
Вебсторінка може імітувати окреме вікно входу, включно з власним адресним рядком, значком сертифіката та кнопкою закриття. Усі ці пікселі є частиною поточної сторінки. Зчитування «адреси», відображеної всередині цієї імітації, показує лише те, що вирішив показати розробник сторінки.
Використовуйте справжні елементи керування браузера, щоб перевірити своє місцезнаходження. На невеликому екрані відкрийте справжній адресний рядок перед введенням інформації. Якщо спливаюче вікно або вбудований перегляд ускладнюють визначення кінцевої адреси, закрийте цей процес і поверніться через відомий додаток або портал. Не зважайте на те, чи виглядає підроблене вікно рухомим, якісним або ідентичним знімку екрана з навчання з кібербезпеки.
Зважайте на можливість легітимних перенаправлень під час входу
Організації часто використовують стороннього постачальника послуг єдиного входу (SSO). Тому перехід з основного сайту компанії не завжди є підозрілим. Головне — перевірити, чи є цей ресурс частиною затвердженого процесу входу та чи ви самі ініціювали процедуру. Зверніться до ІТ-відділу з проханням надати перелік очікуваних маршрутів, щоб працівники не мусили запам'ятовувати постійно зростаючий список доменів.
Початок роботи з відомого порталу — значно безпечніший варіант, ніж перехід за сумнівним посиланням, але це не дає дозволу на виконання будь-яких наступних дій. Перевіряйте обліковий запис, додаток і запитувані дозволи. Якщо хтось просить вас увійти або підтвердити доступ для завдання, яке ви не розпочинали, перевірте цей запит через офіційні канали підтримки. Перевірка адреси та аналіз змісту запиту мають доповнювати одне одного.
Що робити, якщо ви вже ввели пароль або надали дозвіл
Негайно припиніть роботу з підозрілою сторінкою та повідомте про інцидент через офіційний канал безпеки вашої організації. Вкажіть, які саме дані ви ввели або схвалили, точний час, задіяний сервіс, а також чи завантажували ви або запускали якісь файли. Якщо можливо безпечно зберегти вихідне повідомлення чи адресу, не відкриваючи сторінку знову, передайте їх установленим каналом зв'язку.
Скористайтеся справжнім сервісом та інструкціями вашої організації для відновлення облікових даних. Повідомте фахівцям реагування, якщо пароль використовувався на інших ресурсах, якщо ви вводили одноразовий код або підтверджували запит MFA. Сеанси облікового запису або дозволи додатків можуть вимагати окремих заходів; звичайна зміна пароля не гарантує повного припинення стороннього доступу. У жодному разі не повертайтеся на підозрілу сторінку, щоб перевірити, чи діє пароль.
Практикуйтеся у грі Find the Fake Login
Find the Fake Login містить вигадані сценарії входу з можливістю аналізу доменів, перевірки реакції менеджера паролів, відомостей про сертифікат і переходу на офіційний портал. Використовуйте приклади з піддоменами й автозаповненням, щоб пояснити значення кожного сигналу. Включайте також легітимні випадки входу, щоб завдання не зводилося до простого відхилення кожної сторінки.
У деяких ситуаціях гри імітуються елементи керування браузера всередині симуляції. Переносячи отримані навички на реальну роботу, обов'язково розрізняйте імітацію та справжній браузер. Критерієм проходження є вибір безпечного шляху разом із поясненням, а не просто вибір правильної відповіді навмання. Ніколи не вводьте справжні робочі паролі у навчальні сценарії та не вимагайте цього від учасників.
Зробіть безпечний вибір на новому прикладі входу
У цій вправі вважайте, що portal.northstar.example є затвердженою точкою входу, а служба підтримки оприлюднила стандартний маршрут авторизації. Уважно прочитайте весь сценарій перед тим, як обрати дію. Мета полягає в тому, щоб виконати легітимне завдання, розібравшись із несподіваною адресою.
Сформуйте звичку безпечного входу українською мовою
Цей посібник, інтерфейс CyberPlay та гра Find the Fake Login доступні українською мовою. Відпрацюйте аналіз доменів, роботу з автозаповненням та перехід на офіційний портал, після чого повторіть розбір адрес на прикладі іншого вигаданого бренду. На ілюстраціях до гри фактично показано англомовний інтерфейс, і вони не зображують реальну атаку на клієнтів.
На робочому місці тримайте затверджений портал і канал повідомлень у зручному доступі. Попросіть учасників показати, де саме відображається справжня адреса браузера на їхніх пристроях, не входячи на тестові сайти. Розбирайте незнайомі випадки згодом і аналізуйте хід думок. Успішне проходження гри чи впізнавання знайомого логотипа не є доказом того, що будь-який фішинг буде виявлено в майбутньому.
Відпрацюйте перевірку підроблених сторінок входу українською мовою
Використовуйте Find the Fake Login для аналізу адреси, сигналів автозаповнення та вибору офіційного порталу. Обґрунтовуйте рішення без використання справжніх облікових даних.
Відкрити Find the Fake LoginДжерела й додаткові матеріали
- Оновлення щодо піктограми замка — Команда Chromium, 2023. Переглянуто 2026-09-13
- Дізнатися більше про Public Suffix List — Проєкт Public Suffix List. Переглянуто 2026-09-13
- SP 800-63B-4: засоби автентифікації, включно з підтримкою менеджерів паролів — NIST. Переглянуто 2026-09-13
Досліджуйте далі
- Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Навчання захисту від QR-фішингу: перевіряйте адресу призначення
Навчайте перевіряти адреси QR-кодів на прикладах паркування, плакатів і входу до сервісів. Використайте попередній перегляд, незалежну перевірку та вправи.
UK · 8 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - ClickFix і підроблена CAPTCHA: як розпізнати пастку та діяти
Підроблена CAPTCHA вимагає виконати команду? Дізнайтеся про ознаки загрози ClickFix, що повідомляти до або після запуску, і відпрацюйте рішення українською мовою.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Безпечне використання ШІ на роботі: навчання щодо інструментів і даних
Навчайте працівників безпечно користуватися ШІ: обирати інструменти, захищати дані, перевіряти відповіді та дозволи. Використайте вигадані приклади рішень.
UK · 8 хв читання