Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
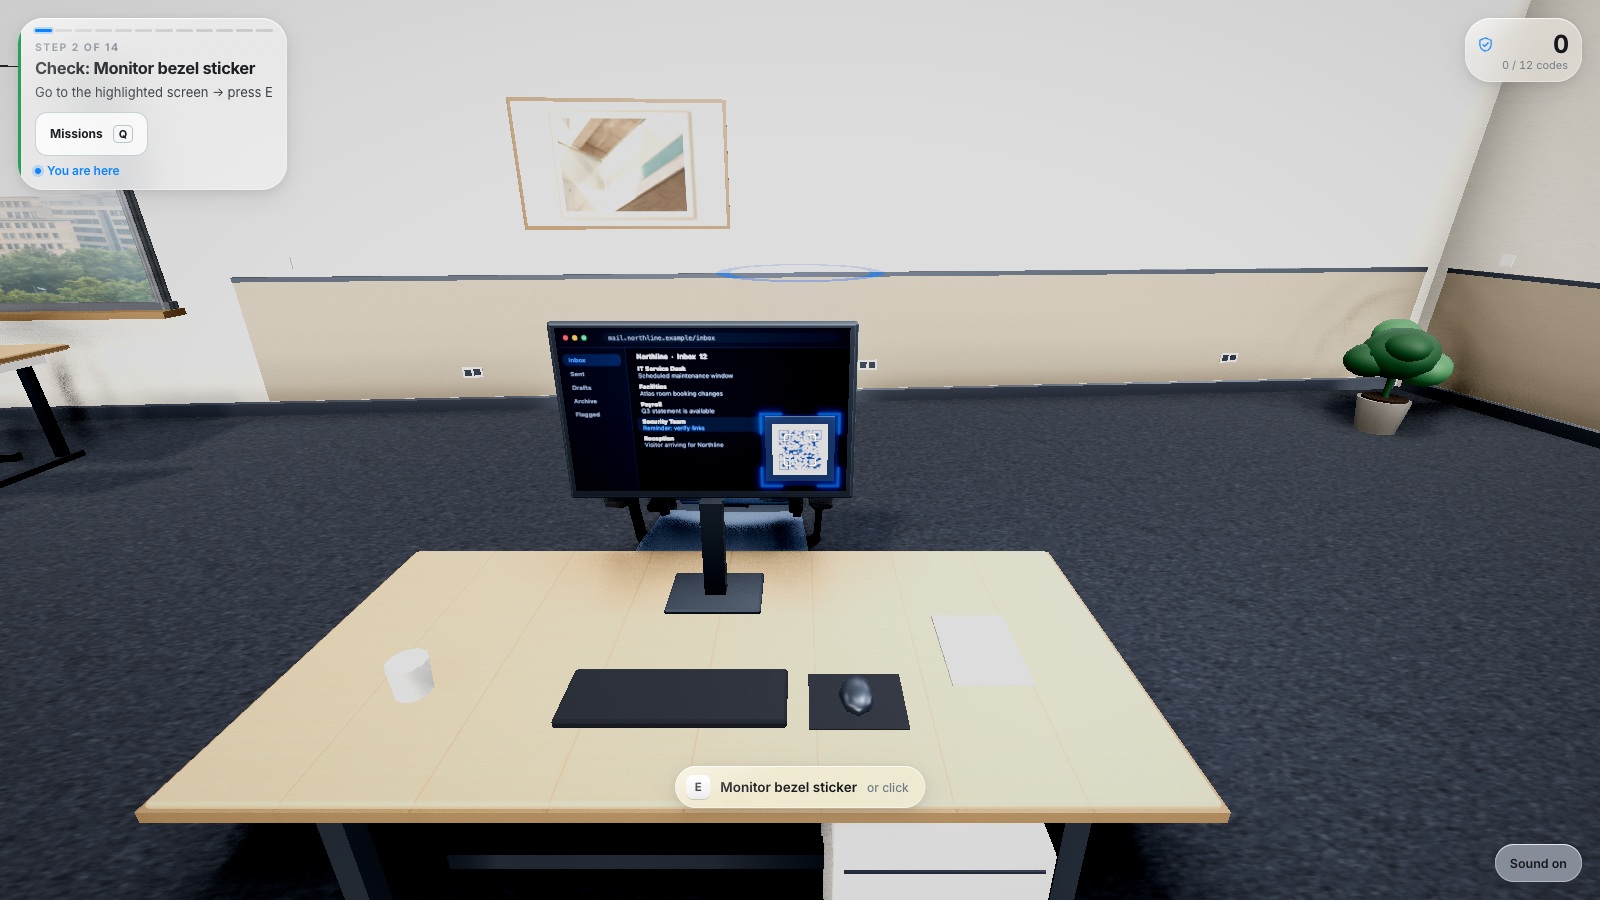
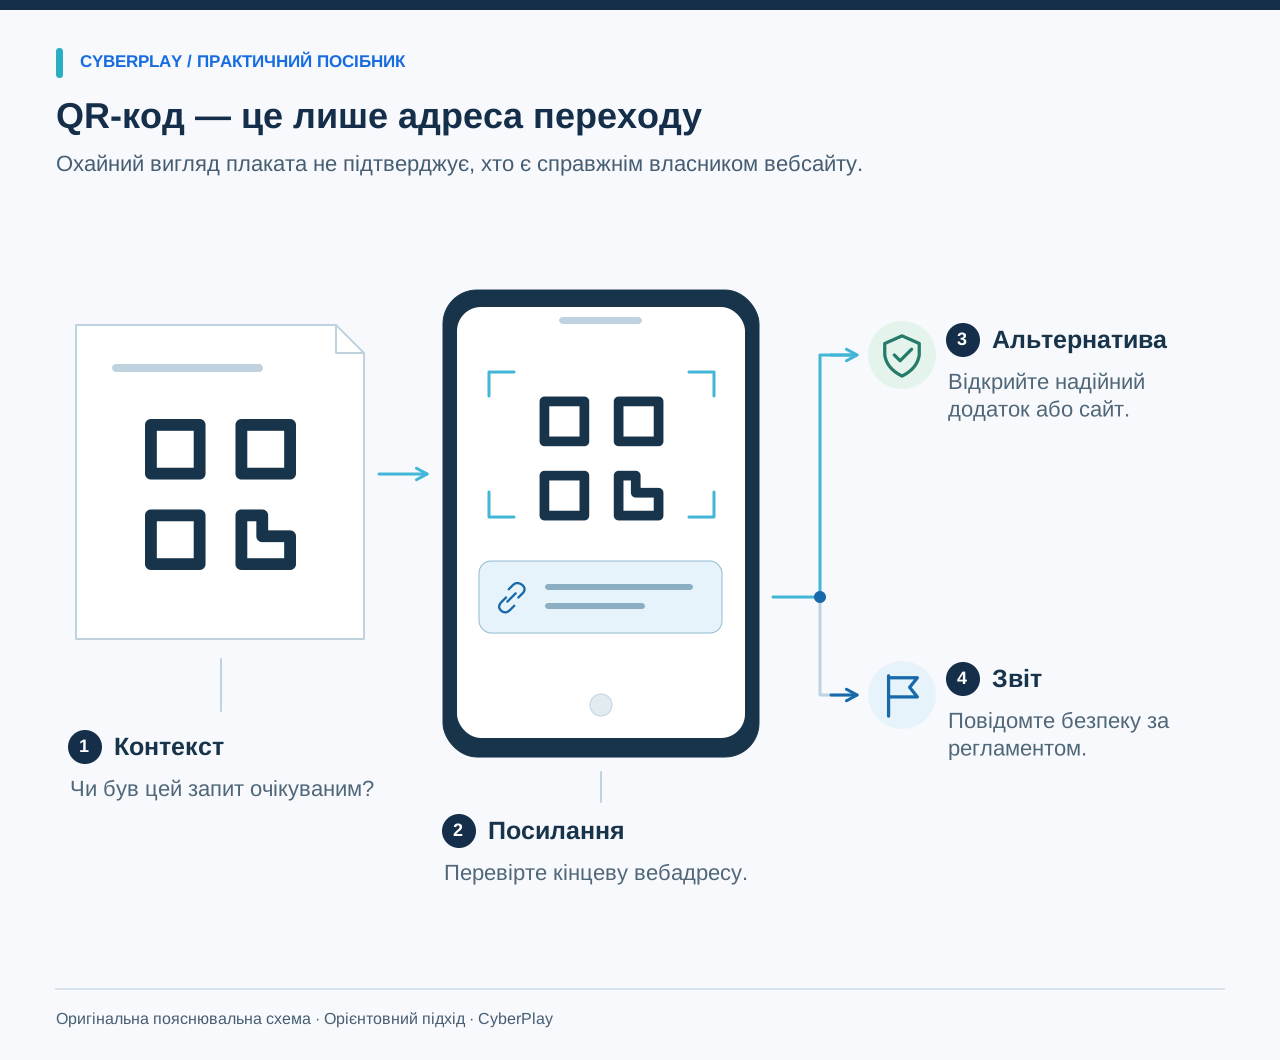
QR-фішинг, або квішинг (quishing), використовує QR-код, щоб спрямувати людину на оманливу сторінку або підштовхнути до небажаної дії. Головна навичка під час навчання полягає не в тому, щоб вишукувати підозрілі деталі в самому чорно-білому візерунку. Важливо розуміти контекст, перевіряти кінцеву адресу, якщо це можливо, та самостійно верифікувати відповідальні запити, перш ніж передавати дані чи надавати доступ.
Використовуйте тренінги з протидії QR-фішингу як природне продовження правил, які співробітники вже застосовують до підозрілих листів і вебсайтів. У цьому посібнику наведено три оригінальні сценарії, практичну вправу з аналізу посилань і план для тренера. Усі навчальні адреси використовують зарезервовані домени .example і слугують виключно текстом для аналізу. Щоб засвоїти принцип, нікому не потрібно сканувати реальні коди, вводити облікові дані чи переказувати кошти.
Головне, що варто запам’ятати
- QR-код — це лише спосіб передавання даних; його зовнішній вигляд не гарантує безпеки.
- Переглядайте посилання перед переходом, якщо пристрій це підтримує, та аналізуйте зміст запиту.
- У разі несподіваних запитів на вхід або оплату відкривайте потрібний сервіс через перевірені канали.
- Розбирайте як підозрілі, так і цілком легітимні випадки використання коду.
1. Поясніть принцип роботи, не викликаючи параної щодо кожного коду
Більшість QR-кодів використовується для звичних щоденних завдань, як-от перегляд меню в ресторані чи відкриття електронних квитків. Справжній ризик полягає в тому, куди веде код і що саме пропонують зробити користувачеві. Британський NCSC (Національний центр кібербезпеки) зазначає, що у фішингових (phishing) листах QR-коди часто слугують інструментом для приховування шкідливого посилання й переведення користувача на його особистий смартфон. Водночас регулятор підкреслює різницю між такими атаками та рутинним побутовим застосуванням технології.
Навчіть персонал робити паузу в критичні моменти: під час відкриття незнайомого сайту, введення паролів, здійснення платежів або надання дозволів новому пристрою. Не варто лякати людей тим, що кожне сканування неодмінно призведе до зараження. Корисний тренінг допомагає відрізнити безпечні повсякденні ситуації від моментів, коли несподіваний запит вимагає обов’язкової незалежної перевірки.
Джерела розділу: QR-коди: який ризик насправді?
2. Тренуйтеся читати та перевіряти посилання перед переходом
Покажіть працівникам текстовий приклад попереднього перегляду посилання, яке зазвичай відображає камера смартфона. Запропонуйте учаснику визначити доменне ім'я вузла та порівняти його з ресурсом, на який він насправді збирався зайти. Зважайте на те, що сканери на різних пристроях можуть показувати інформацію по-різному. Якщо посилання скорочене, обрізане або його неможливо прочитати, найбезпечніший вихід для відповідальної дії — відкрити потрібний сервіс чи додаток вручну через відому адресу.
Американська FTC (Федеральна торгова комісія) рекомендує перевіряти кінцеву адресу QR-коду перед переходом, а якщо повідомлення видається правдоподібним — зв’язатися з організацією напряму за відомими контактами. Для тренера це чудовий практичний орієнтир: мета навчання полягає в усвідомленій перевірці інформації, а не в заучуванні сотень можливих варіантів написання адрес URL.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Спершу перегляньте посилання
За можливості попередньо перегляньте адресу призначення й оцініть запитувану дію, перш ніж передавати інформацію або надавати доступ.
- Оберіть перевірену альтернативу
Якщо кінцева адреса викликає сумнів, перейдіть до сервісу відомим перевіреним шляхом та підтвердьте запит самостійно.
Джерела розділу: Шахраї ховають небезпечні посилання в QR-кодах, щоб викрадати інформацію
3. Сценарій: підозріла наліпка на паркоматі
Оригінальний навчальний плакат: «Оплата паркування перейшла в онлайн. Скануйте тут, щоб уникнути штрафу». Наліпка прикріплена просто на платіжний термінал, а камера відображає посилання parking-payments.example. У користувача немає жодних підтверджень, що цей ресурс належить оператору автостоянки. Дрібним шрифтом зазначено, що дані банківської картки потрібно ввести негайно.
Запропонуйте учаснику знайти прямий канал зв'язку з оператором паркінгу — наприклад, скористатися офіційним застосунком або звірити реквізити на інформаційному табло локації. Мета вправи полягає не в оцінці поліграфії наліпки, а у виявленні факту: чи достатньо підстав надавати фінансові реквізити? Згодом ведучий може надати офіційні реквізити компанії, щоб завдання було коректно завершено.
4. Сценарій: корпоративне опитування із запитом пароля
Оригінальний навчальний плакат: «Нове опитування щодо умов праці. Скануйте код та беріть участь у розіграші призів». Оголошення містить знайомий логотип компанії. Попередній перегляд показує staff-survey.example, а на наступній сторінці з'являється поле для введення робочого пароля. Контекст: на корпоративному порталі про опитування немає згадок, а організатори не вказані.
Запит пароля — це критична зміна контексту порівняно зі звичайною анкетою. Направте співробітника до офіційного корпоративного порталу або запропонуйте звернутися до відповідального відділу через внутрішній довідник. Розміщення плаката в офісі та знайома символіка — це лише контекст, але вони не гарантують, що запит погоджено з безпекою. Залучіть HR або адміністративний відділ, щоб пояснити, як маркуються офіційні оголошення та куди повідомляти про підозрілі матеріали.
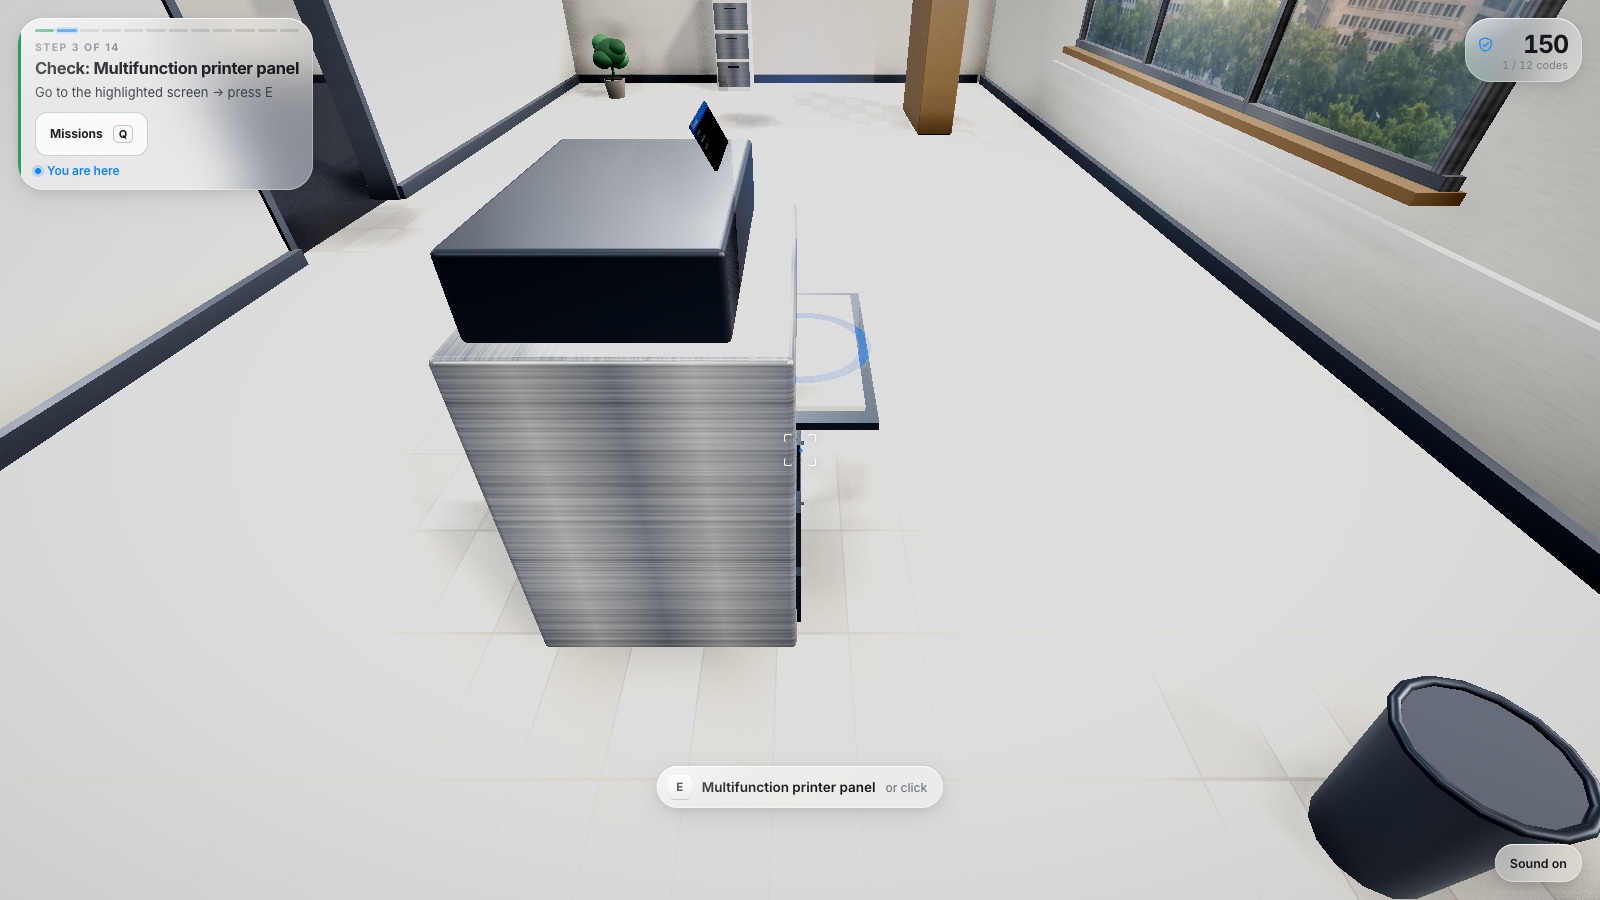
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Розташування не доводить надійність
Код біля знайомої офісної техніки може вести на сторонній ресурс; фізичне розташування не підтверджує автентичність ресурсу.
- Перевірте справжній пункт призначення
Перевірте кінцеву вебадресу та затверджений робочий порядок дій, перш ніж переходити за кодом, що вимагає даних або доступу.
5. Сценарій: лист із вимогою сканувати код для збереження доступу
Оригінальний фіктивний лист: «Термін дії вашої поштової скриньки добігає кінця сьогодні. Відскануйте код на телефоні, щоб продовжити доступ». Повідомлення надіслано нібито від техпідтримки, хоча користувач не подавав запитів на зміну облікових даних. Адреса переходу веде на account-restore.example і просить увійти в систему.
Правильна дія — відкрити робочий обліковий запис у звичний спосіб або зв'язатися з ІТ-підтримкою відомим внутрішнім маршрутом. Перехід через екран телефона не робить запит надійнішим лише тому, що лист надійшов на робочий комп’ютер. Рекомендації NCSC щодо протидії шахрайству підкреслюють, що тиск статусом і строковістю часто паралізує критичне мислення. Запитайте учасників: які факти можна перевірити незалежно, а які відомі лише зі слів відправника?
Джерела розділу: Фішингове шахрайство: як розпізнавати та повідомляти
6. Практична таблиця: порівняння адрес призначення
Аналізуйте ці адреси як простий навчальний текст. Домени у зоні .example є вигаданими навчальними матеріалами; у вправі вважається, що офіційний портал компанії розташований на imaginary organisation.example. У робочому середовищі компанія зобов'язана чітко доносити до працівників перелік офіційних адрес. Пам'ятайте: навіть знайомий домен не гарантує безпеки кожного запиту, завдання й контекст мають ключове значення.
| Текст у вікні перегляду | На що звернути увагу | Правильне рішення |
|---|---|---|
| https://portal.organisation.example/survey | Ім'я вузла збігається з відомим робочим сервісом. | Переконайтеся, що опитування очікуване, і лише тоді продовжуйте. |
| https://organisation.example.staff-survey.example/login | Знайоме ім'я стоїть на початку зовсім іншого домену. | Відкрийте робочий портал самостійно; не довіряйте сторонньому домену. |
| https://short-link.example/a7 | Скорочене посилання повністю маскує кінцеву адресу. | Для важливих дій відкрийте офіційний сервіс вручну без переходу за посиланням. |
| https://parking-payments.example/card | Адреса схожа на тему паркування, але не вказує на оператора. | Звірте правильність каналу оплати безпосередньо з оператором стоянки. |
7. Обов'язково додавайте приклади легітимного використання коду
Контрольний приклад безпечного використання: співробітник перебуває на рецепції офісу та планує заповнити журнал відвідувача. Адміністратор підтверджує порядок дій, форма відкривається на офіційному домені компанії та запитує лише необхідні контактні дані. Перевіривши обставини, користувач спокійно заповнює онлайн-форму.
За таких умов використання форми цілком виправдане. Запитайте в аудиторії, що змусило б їх насторожитися: несподіваний запит пароля, вимога оплати, запит дозволів пристрою чи адреса, яку адміністратор не може пояснити? Це вчить зваженому підходу. Навчання, де правильною відповіддю завжди є «ніколи не торкатися QR-кодів», позбавляє людей навички безпечної роботи з технологією.
8. Як провести коротку тренінгову сесію
Підготуйте картки з трьома навчальними сценаріями та один контрольний легітимний випадок. Визначте ролі для учасників і надайте необхідні ввідні. Спочатку покажіть лише плакат або лист, і відкривайте адресу посилання тільки тоді, коли учасник озвучить намір її перевірити. Насамкінець продемонструйте сторінку із запитом даних. Дозвольте учасникам змінювати свої рішення в міру надходження нових фактів.
Дублюйте будь-які графічні матеріали текстом і не вимагайте від учасників обов’язкової наявності смартфона. Тренер може поетапно показувати екрани на папері або через спільний екран. Попросіть учасників пояснити не лише безпечний крок, а й те, як довести розпочату справу до кінця. Це поєднує обачність із робочою продуктивністю.
9. Алгоритм дій: що робити, якщо взаємодія вже відбулася
Обговорення інцидентів має зосереджуватися на сухих фактах, а не на самозвинуваченнях. Що саме відбулося: людина лише переглянула адресу, відкрила сайт, ввела дані, підтвердила вхід чи завантажила файл? Для команди реагування на кіберінциденти це абсолютно різні сценарії. Навчіть працівників внутрішньому маршруту повідомлення про інциденти та мотивуйте їх інформувати безпеку швидко й точно, не намагаючись розслідувати ситуацію власноруч.
Суворо застережіть співробітників від спроб повторного введення паролів для «перевірки сайту» чи пересилання підозрілих кодів колегам для оцінки. Компанія повинна мати чіткий затверджений регламент реагування. У разі загрози особистим банківським даним слід звернутися до банку за відомим номером; робочі ж інциденти передаються виключно призначеній команді реагування.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
10. Поєднуйте навички аналізу QR-кодів із загальною кібергігієною
Використовуйте тематичний каталог інтерактивних ігор CyberPlay, присвячений QR-фішингу, для закріплення навичок після бесіди. Ознайомтеся з описом ігрового процесу та завданнями перед призначенням гри співробітникам, а потім разом визначте, у який саме момент потрібно було уважно перевірити посилання чи запит. Зв'яжіть цей момент із реальними інструкціями щодо повідомлення про загрози у вашій компанії.
Під час наступних сесій змініть формат завдання: перетворіть плакат на електронний лист, а вимогу оплати — на підтвердження входу в систему. Перевірте, чи зберігається правильний алгоритм дій. Оцінюйте саме логіку рішень і міркувань; високий бал у симуляторі QR-фішингу сам по собі ще не гарантує безпомилкової поведінки на робочому місці.
Перейдіть від теорії до практики
Ознайомтеся з навчальними іграми з протидії QR-фішингу та тренуйтеся перевіряти посилання, характер запиту й прямі маршрути до легітимних ресурсів.
Перейти до ігор про qr-фішингДжерела й додаткові матеріали
- QR-коди: який ризик насправді? — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
- Шахраї ховають небезпечні посилання в QR-кодах, щоб викрадати інформацію — Федеральна торгова комісія США (FTC). Переглянуто 2026-09-13
- Фішингове шахрайство: як розпізнавати та повідомляти — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
Досліджуйте далі
- Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Вправи з кібербезпеки для працівників: 12 практичних занять
Використайте 12 вправ із кібербезпеки для працівників: листи, платежі, облікові записи та інциденти. Кожна містить практичні вказівки й запитання для обговорення.
UK · 9 хв читання - Як розпізнати підроблену сторінку входу, навіть із HTTPS
Розпізнайте підроблену сторінку входу: перевірте адресу, HTTPS і менеджер паролів. Дізнайтеся, коли обрати відомий портал, і виконайте вправу українською.
UK · 7 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Безпечне використання ШІ на роботі: навчання щодо інструментів і даних
Навчайте працівників безпечно користуватися ШІ: обирати інструменти, захищати дані, перевіряти відповіді та дозволи. Використайте вигадані приклади рішень.
UK · 8 хв читання