Редакція CyberPlay · Опубліковано · Оновлено · 9 хв читання
Посібник і вправи українською
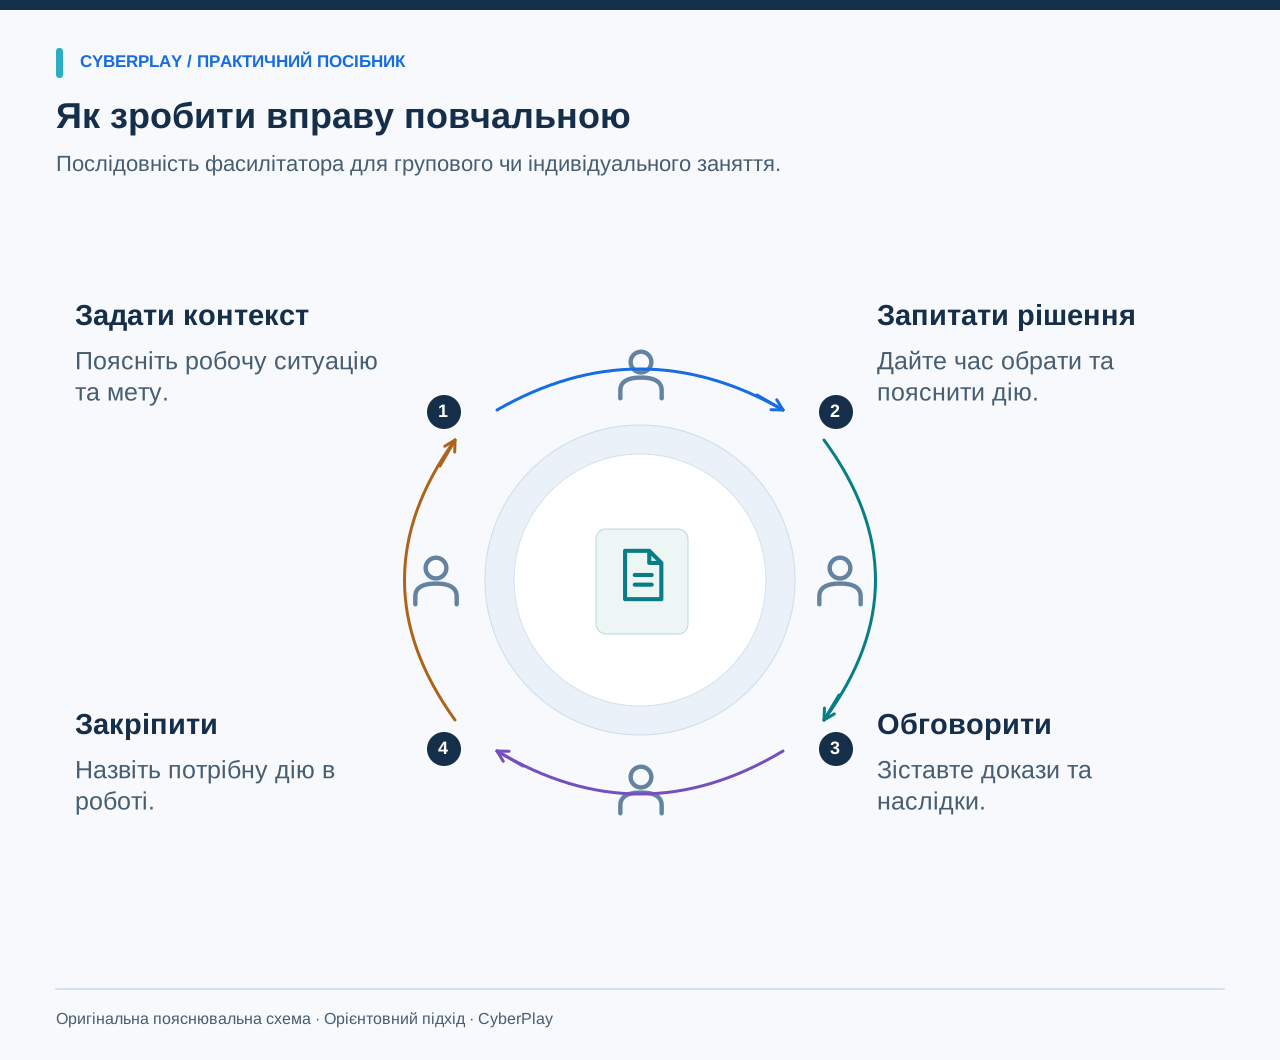
Найкраща вправа з кібербезпеки дає працівникам конкретне рішення, яке можна потренувати, та пояснення, корисне на практиці. Щоб почати, не потрібні складні заходи. Вигадане повідомлення, зрозуміла процедура та десять хвилин зосередженого обговорення допоможуть виявити прогалину в знаннях або перешкоду в робочому процесі.
Ці дванадцять авторських вправ можна використовувати окремо або об'єднувати в програму. Зазначений час є орієнтовним для фасилітатора, а не доведеною оптимальною тривалістю. Використовуйте вигадані дані, узгоджуйте межі вправи, уникайте несподіваних розсилок і втручання в робочі системи. Перед кожним заняттям визначте затверджену внутрішню процедуру та людину, яка може відповісти на запитання. Наприкінці зафіксуйте один практичний наступний крок.
Головне, що варто запам’ятати
- Дайте кожній вправі одне помітне рішення та корисний розбір.
- Використовуйте вигадані дані та подбайте про доступність участі.
- Розділяйте прогалини в знаннях працівників і недоліки робочих процесів.
- Повертайтеся до зміненої ситуації згодом замість повторення тієї самої відповіді.
1. Сортування повідомлення за запитаною дією
Мета: визначити важливість запитаної дії, перш ніж оцінювати зовнішній вигляд. Виділіть вісім хвилин і підготуйте три картки з вигаданими повідомленнями: звичайне оголошення, неочікуваний запит на вхід та зміна платіжних реквізитів. Попросіть кожного підкреслити запитану дію та написати, що потрібно перевірити. Порівняйте відповіді перед тим, як показати очікувану дію. Ресурсний посібник NIST з фішингу містить корисні рекомендації щодо розпізнавання та повідомлення про інциденти.
Для доступності надайте чіткий текст і дозвольте відповідати усно або письмово без таймера. Під час розбору запитайте, які ознаки стосувалися оформлення, а які — самої дії. Зафіксуйте затверджений маршрут дій для сумнівних випадків. Успіх означає, що учасник може назвати запит і наступний безпечний крок, включно зі звичайною роботою з легітимним оголошенням.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Прочитайте запитану дію
З'ясуйте, що саме просять зробити у повідомленні, перш ніж довіряти знайомому імені чи вигляду.
- Перевірте через відомі контакти
Використовуйте перевірений канал зв'язку для підтвердження неочікуваного запиту, навіть якщо відправник здається знайомим.
Джерела розділу: Матеріали про фішинг для малого бізнесу
2. Репетиція дзвінка для перевірки постачальника
Мета: обрати незалежний канал перевірки. Виділіть десять хвилин із вигаданим рахунком-фактурою та двома картками контактів: одна вже внесена до затвердженої бази постачальників, а інша вказана в новому повідомленні. У парах один учасник отримує нові банківські реквізити, а інший грає роль відомого контакту постачальника. Потренуйтеся запитувати підтвердження за встановленою процедурою.
Запропонуйте письмовий діалог замість рольової гри. Під час розбору запитайте, чому номер із повідомлення не є незалежним доказом і хто погоджує справжні зміни. Рекомендації ФБР щодо компрометації ділової пошти (BEC) підтримують незалежні перевірки платежів. Зафіксуйте будь-який відсутній контакт або виняток із процедури як організаційне завдання; не зараховуйте це як особисту помилку працівника.
Джерела розділу: Шахрайство з корпоративною електронною поштою (BEC)
3. Пошук маршруту повідомлення про інцидент
Мета: знайти затверджений канал достатньо швидко, щоб скористатися ним. Виділіть п'ять хвилин і надайте доступ до робочого інтранету або друкованої пам'ятки. Попросіть учасників знайти, куди повідомити про підозріле повідомлення (phishing) і які деталі потрібні команді реагування. Використовуйте чітко позначене тестове звернення; не надсилайте його в реальну чергу інцидентів без попереднього узгодження.
Дозвольте шукати інформацію в парі або надайте доступний текстовий посібник. Обговоріть моменти, де виникали затримки: незнайома назва, застаріле посилання чи суперечливі інструкції. Запитайте, хто підтримує цей маршрут і як працівникам знайти альтернативу, якщо основний сервіс недоступний. Зафіксуйте одну зміну, яка зробить процес простішим.
4. Рішення щодо неочікуваного запиту на вхід
Мета: відрізнити очікуване підтвердження від неініційованого запиту. Виділіть сім хвилин із двома макетами екрана: один з'являється після входу, ініційованого працівником, інший надходить без жодних дій. Попросіть учасників описати відомі їм дані перед вибором дії. Не надсилайте справжні запити автентифікації та не збирайте коди. Використовуйте затверджену процедуру безпеки облікових записів організації як еталонну відповідь.
Надайте вміст екранів у вигляді тексту та уникайте покладання лише на кольори. Під час розбору запитайте, що робити працівникові після випадкового схвалення та як зв'язатися з підтримкою. Вправа має навчити діяти в умовах невизначеності, а не давати сліпу інструкцію відхиляти всі запити чи припускати, що знайома назва додатка доводить легітимність.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Відхиліть неініційований запит
Відхиліть підтвердження входу, якого ви не ініціювали, навіть якщо інше повідомлення наполегливо закликає схвалити цей запит.
- Повідомте через офіційну підтримку
Зверніться до офіційної служби підтримки чи служби безпеки та зазначте час появи несподіваного запиту.
5. Вибір місця зберігання документа
Мета: обрати затверджене місце та відповідне коло доступу. Виділіть десять хвилин із вигаданими картками: публічна брошура, внутрішній план і картка клієнта. Запропонуйте групам три варіанти надання доступу на основі внутрішніх правил. Попросіть пояснити, що слід перевірити перед поширенням, зокрема отримувачів і права доступу. Справжні дані клієнтів не потрібні.
Запропонуйте таблицю з простими текстовими категоріями замість перетягування об'єктів. Розберіть випадок, коли місце збереження дозволене, але список отримувачів занадто широкий. Запитайте, як запитати виняток, якщо стандартний інструмент не покриває робочу потребу. Незрозумілу класифікацію чи невизначених власників зафіксуйте як питання до відповідної команди.
6. Практика ввічливої перевірки відвідувача
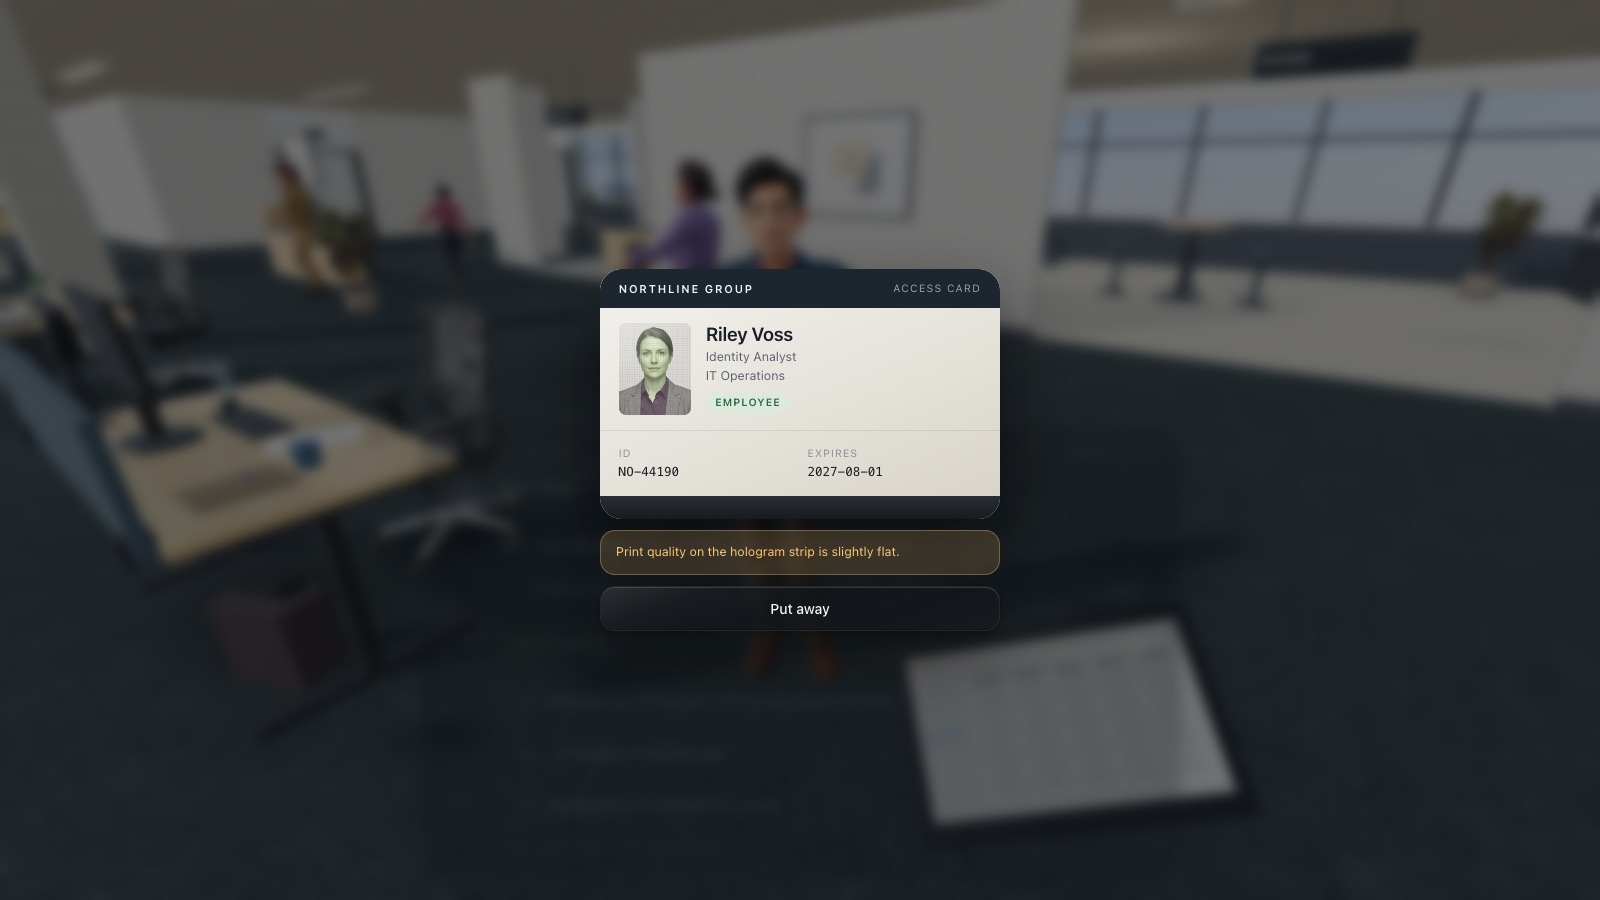
Мета: дотримуватися процедур контролю доступу, залишаючись ввічливими. Виділіть вісім хвилин із карткою вигаданого гостя та стандартною процедурою на рецепції чи зустрічі. Один учасник просить пропустити його до закритої зони, пояснюючи, що приймаюча сторона зайнята. Інший відповідає, пропонуючи коректний наступний крок із дотриманням перевірки. Проводьте вправу в навчальній кімнаті; не перевіряйте двері та не зупиняйте справжніх гостей.
Запропонуйте написати варіант відповіді замість сценки. Розберіть фрази, які допомогли зберегти повагу та чіткість. Запитайте, що робити, коли з приймаючою стороною немає зв'язку і хто може погодити виняток. Працівники мають засвоїти правильний маршрут дій, а не вважати, що вони повинні власноруч протистояти особі, яка потенційно порушує безпеку.
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Ввічливо перевірте особу
Ввічливо попросіть надати відповідне посвідчення особи та підтвердьте візит за встановленим у компанії маршрутом зв'язку.
- Дотримуйтесь правил для гостей
Дотримуйтесь затвердженого регламенту прийому гостей, зокрема щодо обов'язкового супроводу, замість передачі власної перепустки.
7. Переривання роботи та передача екрана
Мета: захистити доступ під час переривання роботи. Виділіть шість хвилин і покажіть схему вигаданого офісного робочого місця або спільного термінала. Колегу терміново викликали, коли завдання залишилося відкритим. Попросіть учасників описати затверджений спосіб заблокувати сесію та передати незавершену роботу. Для виробничого обладнання застосовуйте узгоджену процедуру об'єкта; не припускайте, що звичайний офісний підхід підійде всюди.
Надайте текстовий опис схеми та дозвольте обговорення без взаємодії з пристроями. Розберіть різницю між спільним використанням обладнання та передачею облікових даних. Якщо регламент ускладнює безпечну передачу зміни, зафіксуйте цю проблему для власника системи. Заняття має роз'яснити дозволені дії, а не заохочувати імпровізовані обхідні шляхи чи зміни в робочому обладнанні.
8. Перевірка адреси QR-коду без сканування
Мета: вирішити, що перевірити, перш ніж переходити за QR-посиланням. Виділіть сім хвилин із вигаданим плакатом і друкованим зразком адреси призначення, як-от назва сервісу на незнайомому тестовому домені. Попросіть учасників визначити запитану дію та запропонувати незалежний спосіб зайти до сервісу. Справжній робочий QR-код для вправи не потрібен.
Надайте попередній перегляд адреси великим текстом і прочитайте його вголос за потреби. Розберіть, чому знайомий логотип або професійний друк не підтверджують безпеку кінцевої адреси. Додайте легітимний плакат як другий випадок і запитайте, які докази дозволять ним скористатися. Працівник повинен засвоїти алгоритм перевірки, а не загальну хибну думку, що кожен QR-код є шкідливим.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Спершу перегляньте посилання
За можливості попередньо перегляньте адресу призначення й оцініть запитувану дію, перш ніж передавати інформацію або надавати доступ.
- Оберіть перевірену альтернативу
Якщо кінцева адреса викликає сумнів, перейдіть до сервісу відомим перевіреним шляхом та підтвердьте запит самостійно.
9. Відповідь на неочікуваний запит від підтримки
Мета: перевірити особу та повноваження перед наданням доступу. Виділіть десять хвилин із вигаданою перепискою в чаті. Співрозмовник представляється спеціалістом ІТ, знає назву команди та просить терміновий доступ або код перевірки. Попросіть учасників написати відповідь, яка спрямовує запит через офіційний канал підтримки. Не збирайте справжні паролі чи коди.
Дайте час на індивідуальну письмову відповідь перед спільним обговоренням, щоб активні учасники не впливали на інших. Розберіть, яку інформацію може знати зловмисник і яка незалежна дія допоможе. Запитайте, як підтвердити неочікуваний, але легітимний запит від підтримки. Зафіксуйте правильний внутрішній контакт і порядок дій, якщо якусь інформацію вже було передано.
10. Проходження відповідної гри та її розбір
Мета: застосувати правило безпеки та пов'язати його з роботою. Виділіть близько п'ятнадцяти хвилин (з огляду на обрану гру) на відповідному пристрої або скористайтеся еквівалентним текстовим сценарієм. Оберіть тему CyberPlay, яка відповідає реальним робочим обов'язкам, попередньо перевірте гру та поясніть мету. Після короткої гри попросіть кожного учасника описати одне рішення та його наслідки.
Перед заняттям перевірте керування, розмір шрифту, мову та анімацію; за потреби підготуйте альтернативу з тією самою метою. Обговоріть, що змінюється, коли ситуація трапляється на роботі: хто може допомогти, яка процедура діє та які докази доступні. Фіксуйте факт завершення гри окремо від якості її аналізу.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Уникайте повторюваних паролів
Уникайте передбачуваних комбінацій і повторного використання облікових даних; дотримуйтесь політик безпеки під час створення робочих паролів.
- Оцініть індикатор надійності пароля
Індикатор має ілюстративний характер; використовуйте затверджений менеджер паролів, коли створюєте справжні облікові дані для роботи.
11. Складання першого корисного звіту про інцидент
Мета: зафіксувати факти без здогадок. Виділіть вісім хвилин і надайте вигаданий ланцюжок подій: надійшов лист, відкрито посилання, неочікувана сторінка запитала дані. Попросіть скласти коротку чернетку із зазначенням часу, спостережуваної події, постраждалого пристрою чи акаунта та вже вжитих заходів. Використовуйте затверджену форму звіту, якщо вона є.
Дозвольте усне повідомлення або коротку форму з підказками. Розберіть різницю між фактами та припущеннями: фраза «Я ввів свій пароль» корисніша за безпідставний діагноз. Запитайте, хто отримує звіт і які вказівки надходять далі. Не просіть учасників досліджувати підозрілі посилання чи видаляти докази — цим займається уповноважена команда реагування.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
12. Повторення рішення зі зміненим сценарієм
Мета: перевірити, чи працює принцип за межами першого прикладу. Виділіть десять хвилин і поверніться до попередньої мети зі зміною каналу або відправника. Лист від постачальника змінюється на дзвінок; повідомлення від офісної підтримки — на чат під час віддаленої роботи. Попросіть кожного обрати дію та пояснити причину перед обговоренням. Базовий процес залишається незмінним.
Запропонуйте такі самі доступні формати, як і на першій сесії. Розберіть, що залишилося незмінним і які нові докази мали значення. Посібник NIST SP 800-50r1 розглядає оцінювання та вдосконалення як частину навчальної програми. Чітко зафіксуйте завдання та умови, після чого оберіть наступний крок: чіткіший зворотний зв'язок, інший приклад або виправлення робочого процесу. Успішна вправа підтверджує конкретні продемонстровані навички, а не дає гарантій щодо будь-яких майбутніх інцидентів.
Джерела розділу: Побудова програми навчання кібербезпеки та приватності, NIST SP 800-50r1
Застосуйте рішення на практиці
Ознайомтеся з тематичними іграми CyberPlay, оберіть відповідну вправу та обговоріть, як рішення в ній співвідносяться з вашими робочими процесами.
Переглянути навчальні ігриДжерела й додаткові матеріали
- Матеріали про фішинг для малого бізнесу — NIST. Переглянуто 2026-09-13
- Шахрайство з корпоративною електронною поштою (BEC) — FBI. Переглянуто 2026-09-13
- Побудова програми навчання кібербезпеки та приватності, NIST SP 800-50r1 — NIST. Переглянуто 2026-09-13
Досліджуйте далі
- План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Безкоштовне навчання кібербезпеки українською: початкова програма
Почніть безкоштовне навчання кібербезпеки українською. Поєднайте надійні матеріали, вправи й чотири тижні практики з чіткими умовами доступу до ресурсів.
UK · 9 хв читання - Ігри з кібербезпеки українською для працівників: як обирати й використовувати
Обирайте ігри з кібербезпеки українською, що навчають потрібних на роботі рішень. Порівняйте формати, проведіть пілот і перевірте пояснення та доступність.
UK · 8 хв читання - Чистий стіл і чистий екран: практичний чекліст безпеки в офісі
Чекліст чистого столу та екрана: захист документів, роздруківок, перепусток і пристроїв. Практикуйте класифікацію даних, безпечне зберігання та знищення.
UK · 8 хв читання - Навчання працівників кібербезпеки українською: як обрати програму
Обирайте навчання кібербезпеки для працівників українською. Перевірте сценарії, доступність, результати та роботу адміністратора під час практичного пілоту.
UK · 9 хв читання - Теми навчання кібербезпеки: вибір за ролями та робочими ризиками
Добирайте теми навчання кібербезпеки за ролями та робочими ризиками. Використайте матрицю про фішинг, облікові записи, дані, фізичний доступ і використання ШІ.
UK · 9 хв читання