CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 10 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
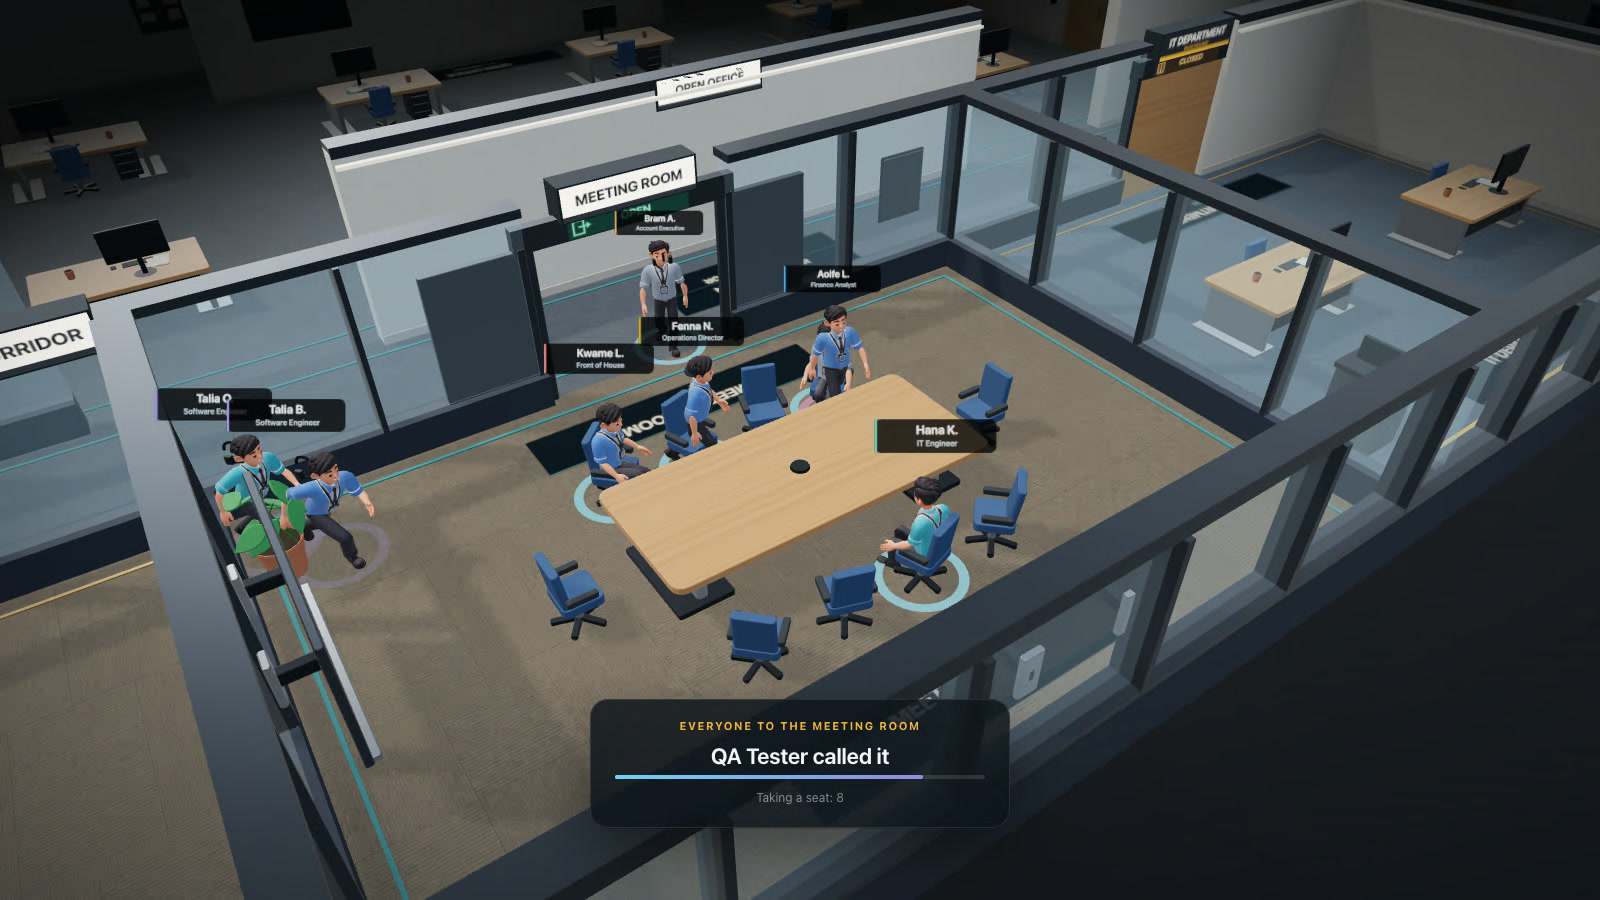
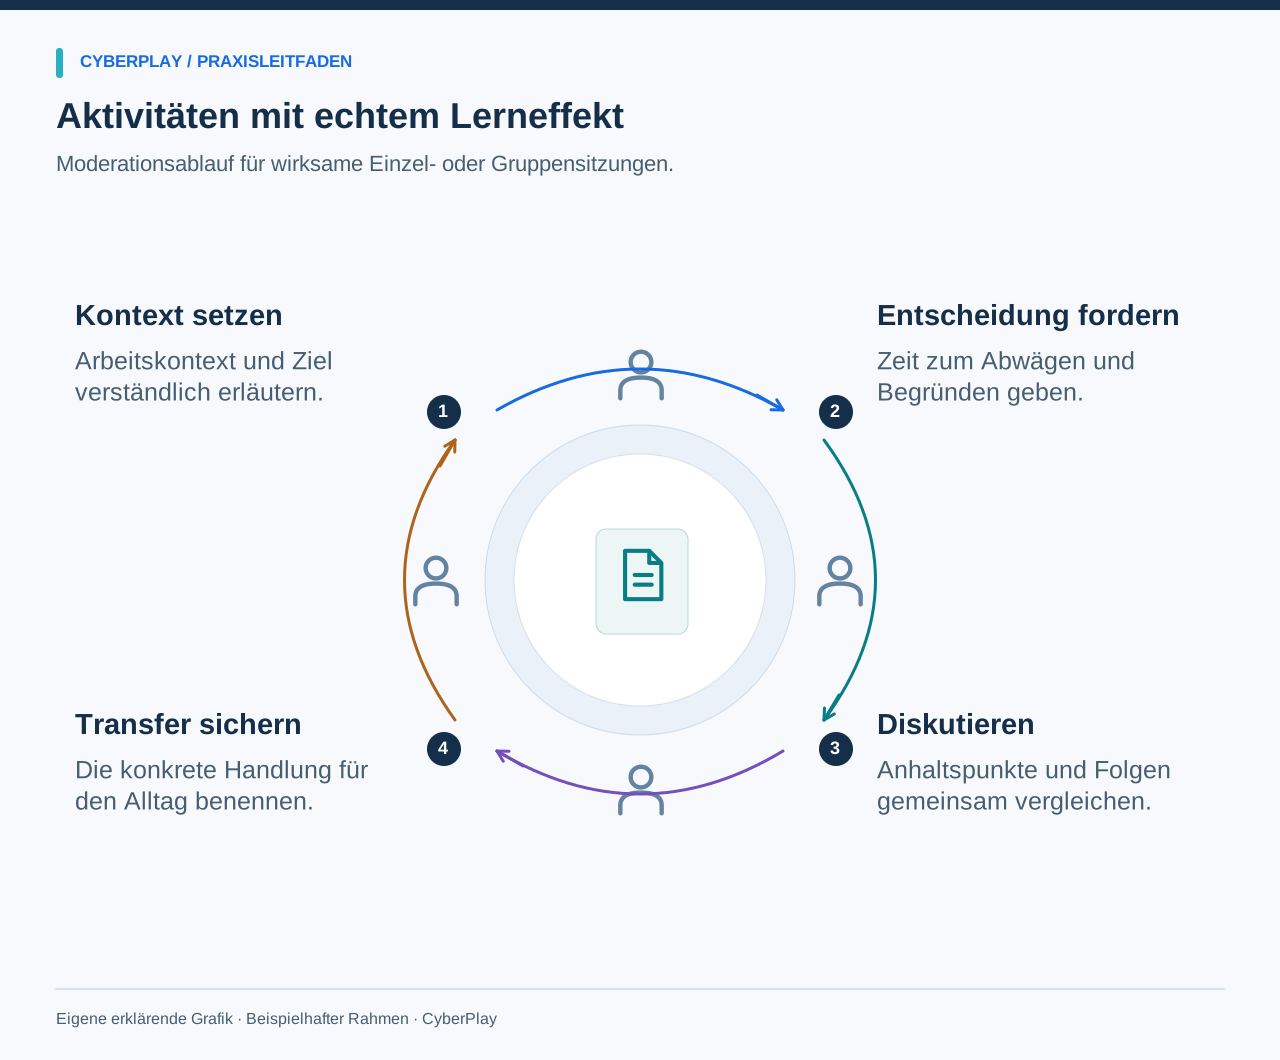
Die beste Security-Awareness-Aktivität gibt Mitarbeitenden eine konkrete Entscheidung an die Hand, die sie üben können, und eine Erklärung, die sie im Arbeitsalltag anwenden können. Für den Einstieg braucht es kein aufwendiges Event. Eine fiktive Nachricht, ein klares Vorgehen und zehn Minuten fokussierte Diskussion genügen oft, um eine Wissenslücke oder ein Hindernis im Arbeitsablauf aufzudecken.
Diese zwölf eigenständigen Aktivitäten können einzeln genutzt oder zu einem Schulungsprogramm kombiniert werden. Die Zeitangaben sind Empfehlungen für die Moderation, keine wissenschaftlich belegten Idealwerte. Nutzen Sie fiktive Daten, stecken Sie den Übungsrahmen klar ab, versenden Sie keine unangekündigten Testnachrichten und greifen Sie nicht in Produktionssysteme ein. Klären Sie vor jeder Sitzung das offiziell genehmigte interne Vorgehen sowie eine Ansprechperson für Rückfragen. Halten Sie am Ende stets einen konkreten nächsten Praxisschritt fest.
Das Wichtigste zum Mitnehmen
- Verbinden Sie jede Übung mit einer beobachtbaren Entscheidung und einer fundierten Nachbesprechung.
- Nutzen Sie fiktive Informationen und ermöglichen Sie eine barrierefreie Teilnahme.
- Trennen Sie Verständnisprobleme der Mitarbeitenden von Schwachstellen im Meldeprozess.
- Greifen Sie veränderte Szenarien später erneut auf, statt nur dieselbe Lösung abzufragen.
1. Nachrichten nach der geforderten Handlung einordnen
Ziel: die folgenschwere Handlungsaufforderung erkennen, bevor der äußere Anschein bewertet wird. Planen Sie acht Minuten ein und bereiten Sie drei Karten mit fiktiven Nachrichten vor: eine Routineankündigung, eine unerwartete Anmeldeaufforderung und eine Änderung von Bankdaten. Bitten Sie alle Teilnehmenden, die geforderte Handlung zu unterstreichen und zu notieren, was sie vorab verifizieren müssten. Vergleichen Sie die Antworten, bevor Sie die erwartete Vorgehensweise erläutern. Die Phishing-Ressourcensammlung des NIST bietet hierzu Orientierung bei Erkennung und Meldewegen.
Stellen Sie für einen barrierefreien Ablauf gut lesbaren Text bereit und ermöglichen Sie mündliche oder schriftliche Antworten ohne Zeitdruck. Fragen Sie in der Nachbesprechung, welche Anhaltspunkte das Design betrafen und welche die eigentliche Handlung. Halten Sie den genehmigten Meldeweg für unklare Fälle fest. Das Ziel ist erreicht, wenn Teilnehmende die Anforderung sowie den nächsten sicheren Schritt benennen können – wozu auch gehört, die legitime Ankündigung normal weiterzubearbeiten.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Angeforderte Aktion lesen
Ermitteln Sie, wozu die Nachricht auffordert, bevor Sie sie nach vertrautem Namen oder Erscheinungsbild beurteilen.
- Über bekannte Kontakte verifizieren
Nutzen Sie einen etablierten Kontaktweg, um eine unerwartete Anfrage zu verifizieren, selbst wenn der Absender vertraut wirkt.
Quellen dieses Abschnitts: Phishing-Materialien für kleine Unternehmen
2. Rückruf zur Lieferantenverifizierung proben
Ziel: einen unabhängigen Verifizierungsweg wählen. Planen Sie zehn Minuten mit einer fiktiven Rechnung und zwei Kontaktkarten ein: eine aus den genehmigten Lieferantenstammdaten und eine aus der neu eingetroffenen Nachricht. In Zweierteams erhält eine Person die geänderten Bankdaten, während die andere den bekannten Kontakt beim Lieferanten darstellt. Üben Sie, eine Bestätigung über den festgelegten Standardprozess einzuholen.
Bieten Sie alternativ zum Rollenspiel einen schriftlichen Dialog an. Fragen Sie in der Nachbesprechung, warum die Telefonnummer in der Nachricht kein unabhängiger Anhaltspunkt ist und wer eine echte Änderung freigeben muss. Der Leitfaden des FBI zu Business Email Compromise bekräftigt unabhängige Kontrollen bei Zahlungen. Halten Sie fehlende Kontaktdaten oder unklare Ausnahmeprozesse als organisatorische Aufgabe fest; werten Sie dies nicht als persönliches Fehlverhalten der Mitarbeitenden.
Quellen dieses Abschnitts: Betrug mit geschäftlichen E-Mails (Business Email Compromise)
3. Den richtigen Meldeweg finden
Ziel: den genehmigten Kanal so schnell finden, dass er im Arbeitsalltag auch genutzt wird. Planen Sie fünf Minuten ein und stellen Sie Zugriff auf das gewohnte Intranet oder einen Leitfaden bereit. Bitten Sie die Teilnehmenden zu recherchieren, wo eine verdächtige Nachricht gemeldet werden muss und welche Angaben das zuständige Team benötigt. Verwenden Sie eine klar gekennzeichnete Testmeldung; leiten Sie diese nicht an die reale Incident-Queue weiter, es sei denn, die Übung wurde vorab abgestimmt.
Ermöglichen Sie die gemeinsame Navigation zu zweit oder stellen Sie eine barrierefreie Textanleitung bereit. Besprechen Sie Hürden: ungewohnte Bezeichnungen, veraltete Links oder widersprüchliche Anweisungen. Klären Sie, wer den Prozess pflegt und wie Mitarbeitende vorgehen, wenn der reguläre Meldeweg nicht erreichbar ist. Halten Sie eine konkrete Verbesserung fest, die die Meldung künftig erleichtert.
4. Über unerwartete Anmeldeaufforderungen entscheiden
Ziel: eine erwartete Bestätigung von einer unaufgeforderten Anfrage unterscheiden. Planen Sie sieben Minuten mit zwei Beispielansichten ein: Eine folgt auf einen selbst initiierten Login, die andere erscheint ohne eigenes Zutun. Lassen Sie die Teilnehmenden beschreiben, welche Informationen ihnen vor der Entscheidung vorliegen. Versenden Sie keine echten Authentifizierungsaufforderungen und erfassen Sie keine Codes. Nutzen Sie die Kontosicherheitsrichtlinie Ihrer Organisation als Referenz.
Stellen Sie die Bildschirminhalte als Text bereit und stützen Sie sich nicht allein auf Farbmarkierungen. Fragen Sie in der Nachbesprechung, was nach einer versehentlichen Freigabe zu tun ist und wie der Support erreicht wird. Die Übung soll Handlungsfähigkeit bei Unsicherheit vermitteln – kein pauschales Ablehnen aller Aufforderungen und keinen Trugschluss, eine bekannte App sei automatisch legitim.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Nicht selbst angeforderte Bestätigung
Lehnen Sie eine Anmeldebestätigung ab, die Sie nicht selbst angefordert haben, auch wenn eine weitere Nachricht dazu drängt.
- Über offiziellen Support melden
Wenden Sie sich an das zuständige Helpdesk- oder Sicherheitsteam und schildern Sie, wann die unerwarteten Freigabeanfragen auftraten.
5. Den richtigen Ablageort für Dokumente wählen
Ziel: ein freigegebenes Ziel und den passenden Empfängerkreis auswählen. Planen Sie zehn Minuten mit fiktiven Karten ein: eine öffentliche Broschüre, ein interner Projektplan und ein Kundendatensatz. Geben Sie drei Freigabewege gemäß Ihrer Richtlinie vor. Bitten Sie die Gruppen zu erläutern, was sie vor der Freigabe prüfen würden – einschließlich Empfängerkreis und Zugriffsrechten. Echte Kundendaten werden nicht benötigt.
Bieten Sie statt einer Drag-and-Drop-Aufgabe eine Tabelle mit Klartextkategorien an. Besprechen Sie Fälle, in denen der Speicherort genehmigt, der Empfängerkreis jedoch zu weit gefasst ist. Klären Sie, wie eine Ausnahme beantragt wird, wenn Standardwerkzeuge den Geschäftsbedarf nicht abdecken. Dokumentieren Sie unklare Klassifizierungen als offene Richtlinienfrage an das zuständige Team.
6. Eine professionelle Besucherprüfung üben
Ziel: Zugangsregeln einhalten und dabei freundlich und bestimmt bleiben. Planen Sie acht Minuten mit einer fiktiven Besucherkarte und dem regulären Empfangs- bzw. Gastprozess ein. Eine Person bittet um Einlass in einen Sicherheitsbereich mit der Begründung, die gastgebende Person sei verhindert. Die andere Person reagiert mit einem lösungsorientierten Schritt, der die Zutrittskontrolle wahrt. Führen Sie die Übung im Schulungsraum durch; testen Sie keine Türen und sprechen Sie keine echten Gäste an.
Ermöglichen Sie eine schriftliche Formulierung statt eines Rollenspiels. Besprechen Sie Formulierungen, die sachlich, höflich und bestimmt wirken. Klären Sie, was gilt, wenn die gastgebende Person nicht erreichbar ist, und wer Ausnahmen genehmigen darf. Mitarbeitende sollen den Prozess verinnerlichen, anstatt zu glauben, sie müssten potenziell unberechtigte Personen auf eigene Faust konfrontieren.
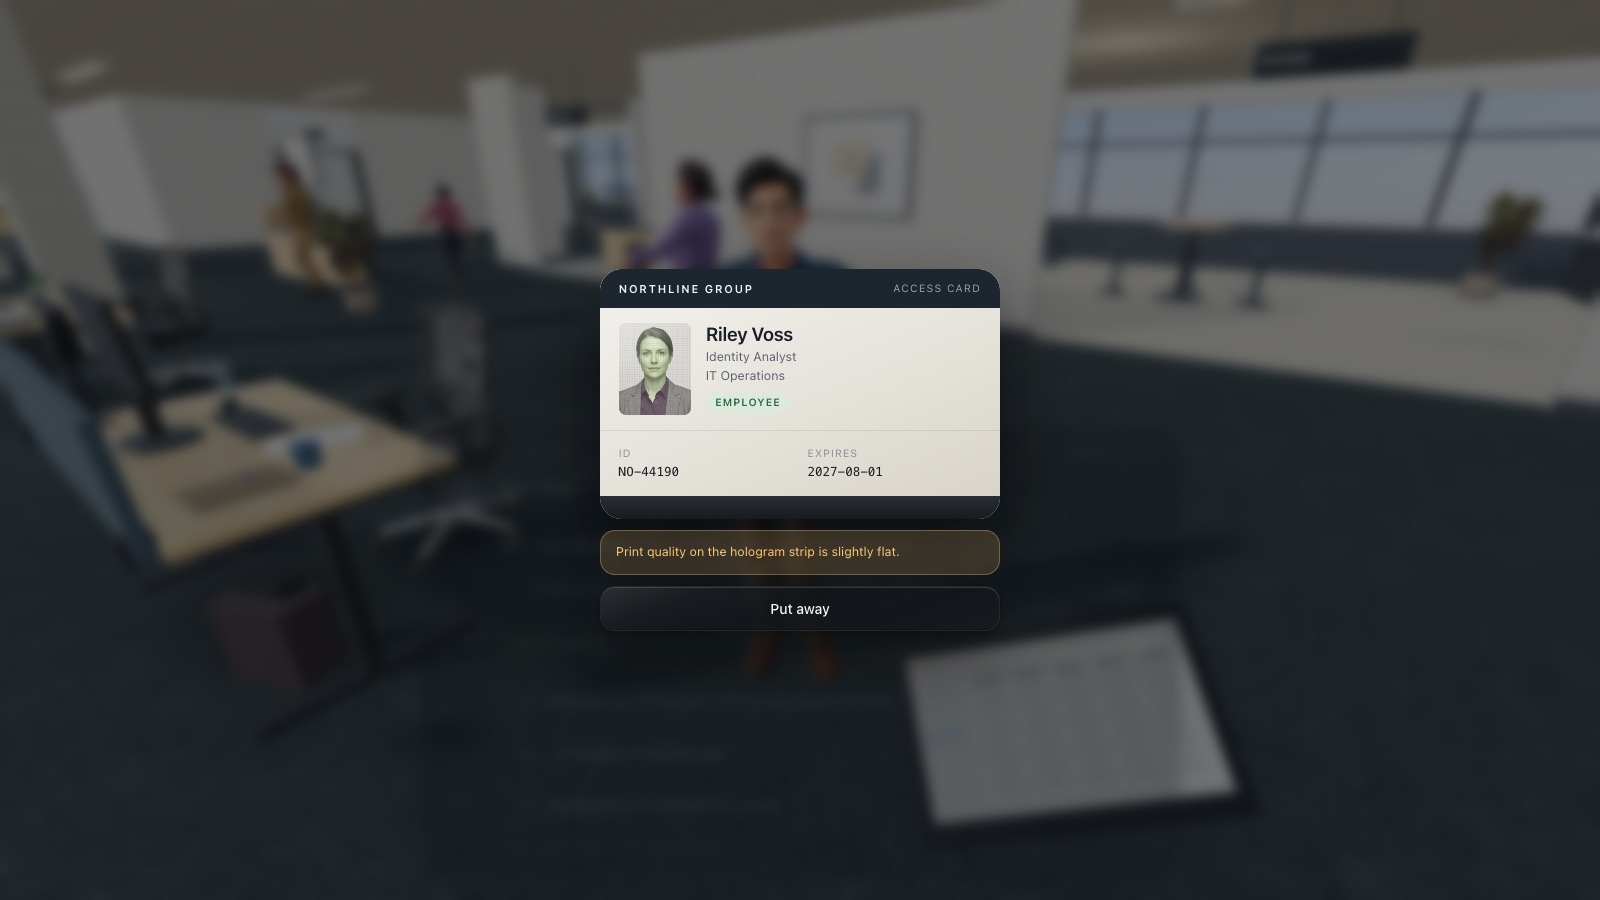
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Identität höflich feststellen
Fragen Sie höflich nach dem erforderlichen Ausweis und bestätigen Sie den Besuch über den offiziellen Kontaktweg der Organisation.
- Besucherprozess einhalten
Befolgen Sie das festgelegte Besucherverfahren samt nötiger Begleitung, statt den eigenen Hausausweis weiterzugeben.
7. Unterbrochene Bildschirmsitzungen besprechen
Ziel: Zugänge bei Unterbrechungen schützen. Planen Sie sechs Minuten ein und zeigen Sie das Schema eines Büroarbeitsplatzes oder geteilten Terminals. Ein Kollege wird abberufen, während ein Vorgang geöffnet bleibt. Lassen Sie beschreiben, wie die Sitzung richtlinienkonform gesichert und die Übergabe geregelt wird. Verwenden Sie bei operativen Systemen ausschließlich das vor Ort freigegebene Verfahren, statt ungeprüft Bürogewohnheiten zu übertragen.
Stellen Sie eine Textbeschreibung der Skizze bereit und ermöglichen Sie die Diskussion ohne Eingriff in Systeme. Arbeiten Sie den Unterschied zwischen geteilter Hardware und geteilten Benutzerkonten heraus. Falls der offizielle Prozess eine sichere Übergabe erschwert, melden Sie diese Hürde an die Systemverantwortlichen. Die Übung soll autorisiertes Verhalten stärken, nicht zu Behelfslösungen oder Änderungen an Live-Systemen anleiten.
8. Ein QR-Ziel ohne Scannen prüfen
Ziel: entscheiden, was vor dem Aufrufen eines QR-Codes geprüft werden muss. Planen Sie sieben Minuten mit einem fiktiven Aushang und einer gedruckten Linkvorschau ein, etwa einem Servicenamen unter einer unbekannten Beispieldomäne. Lassen Sie die geforderte Handlung bestimmen und einen unabhängigen Weg zum Dienst vorschlagen. Ein funktionsfähiger QR-Code ist für die Übung nicht erforderlich.
Geben Sie die Vorschau als großen Fließtext aus und lesen Sie sie bei Bedarf vor. Besprechen Sie, warum ein bekanntes Logo oder ein professionell gedrucktes Plakat das Ziel nicht legitimiert. Fügen Sie als zweiten Fall einen echten Aushang hinzu und fragen Sie, welche Anhaltspunkte für dessen Nutzung sprechen. Ziel ist ein strukturierter Prüfablauf, nicht die Annahme, jeder QR-Code sei grundsätzlich schädlich.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Zieladresse vorab ansehen
Prüfen Sie das Ziel nach Möglichkeit vorab und bedenken Sie die verlangte Aktion, bevor Sie Daten eingeben oder Zugriffe erlauben.
- Vertrauenswürdige Alternative wählen
Bleibt das Ziel unklar, steuern Sie den Dienst über eine vertraute Alternative an und prüfen Sie die Anfrage unabhängig.
9. Auf unerwartete Supportanfragen reagieren
Ziel: Identität und Berechtigung prüfen, bevor Zugriff gewährt wird. Planen Sie zehn Minuten mit einem fiktiven Chatprotokoll ein. Eine Person gibt sich als IT-Support aus, nennt einen vertrauten Teamnamen und fordert dringenden Zugriff oder einen Bestätigungscode an. Lassen Sie eine Antwort verfassen, die den Vorgang auf den etablierten Supportkanal verweist. Fordern Sie niemals echte Passwörter oder Codes an.
Geben Sie Zeit für Einzelarbeit, damit zurückhaltendere Stimmen Gehör finden. Besprechen Sie, welche Angaben Angreifende leicht vortäuschen können und welcher unabhängige Schritt Gewissheit schafft. Klären Sie, wie Mitarbeitende echte, aber unangekündigte Supportfälle verifizieren. Halten Sie die offiziellen Kontaktdaten und das Meldeverfahren fest, falls bereits Daten preisgegeben wurden.
10. Ein Lernspiel anwenden und reflektieren
Ziel: Sicherheitsregeln anwenden und mit dem Arbeitsalltag verknüpfen. Planen Sie etwa 15 Minuten ein – abgestimmt auf das jeweilige Spiel – mit geeigneten Geräten oder einem Text-Szenario. Wählen Sie ein CyberPlay-Thema passend zum Aufgabenbereich, sichten Sie das Spiel vorab und erläutern Sie das Lernziel. Bitten Sie alle nach einem kurzen Spielabschnitt, eine Entscheidung und deren Konsequenzen zu beschreiben.
Prüfen Sie Bedienung, Schriftgröße, Sprache und Animationen vor der Sitzung; stellen Sie bei Bedarf eine barrierefreie Alternative mit identischem Lernziel bereit. Diskutieren Sie den Transfer in den Berufsalltag: Wer hilft weiter, welche Richtlinie greift und welche Anhaltspunkte liegen vor? Trennen Sie den Spielerfolg von der Qualität der Reflexion.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Vorhersehbare Mehrfachverwendung vermeiden
Vermeiden Sie leicht erratbare Angaben und wiederverwendete Zugangsdaten; befolgen Sie die Vorgaben Ihrer Organisation für Dienstkonten.
- Die Stärkeanzeige richtig einordnen
Die Anzeige dient der Veranschaulichung; nutzen Sie für echte dienstliche Zugangsdaten einen freigegebenen Passwort-Manager.
11. Eine präzise Erstmeldung für Vorfälle verfassen
Ziel: Fakten sachlich melden, ohne Mutmaßungen anzustellen. Planen Sie acht Minuten mit einem fiktiven Ablauf ein: Eine Nachricht traf ein, ein Link wurde geöffnet und eine unerwartete Maske forderte Eingaben. Lassen Sie eine kurze Notiz verfassen: Zeitpunkt, beobachteter Vorfall, betroffenes Gerät bzw. Konto und bisherige Maßnahmen. Nutzen Sie die intern genehmigte Vorlage, sofern vorhanden.
Ermöglichen Sie eine mündliche Meldung oder ein Formular mit Leitfragen. Besprechen Sie den Unterschied zwischen Beobachtung und Vermutung: „Ich habe mein Passwort eingegeben“ hilft mehr als eine vage Eigendiagnose. Klären Sie, wer die Meldung erhält und wie die nächsten Schritte aussehen. Untersuchen Sie keine echten Links und löschen Sie keine Nachweise; dies obliegt dem zuständigen Incident-Response-Team.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
12. Eine Entscheidung im veränderten Szenario vertiefen
Ziel: prüfen, ob das Gelernte auf neue Situationen übertragbar ist. Planen Sie zehn Minuten ein und greifen Sie ein früheres Lernziel mit anderem Kanal oder Absender auf: Die Lieferanten-E-Mail wird zum Telefonanruf, die Supportanfrage im Büro zum Chat im Homeoffice. Bitten Sie vor der Gruppendiskussion um eine individuelle Entscheidung samt Begründung. Das zugrunde liegende Verfahren bleibt unverändert.
Nutzen Sie dieselben barrierefreien Formate wie in der ersten Einheit. Reflektieren Sie, was unverändert blieb und welche neuen Anhaltspunkte wichtig waren. NIST SP 800-50r1 nennt Evaluation und kontinuierliche Verbesserung als Kernbestandteile von Schulungsprogrammen. Dokumentieren Sie Aufgabe und Rahmenbedingungen genau und legen Sie Folgemaßnahmen fest: verständlicheres Feedback, ein weiteres Beispiel oder eine Prozesskorrektur. Eine gelungene Übung belegt die gezeigte Leistung in der Situation – kein allgemeines Schutzversprechen.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
Sicherheitsentscheidungen in der Praxis anwenden
Entdecken Sie die CyberPlay-Lernspiele, wählen Sie ein passendes Modul aus und besprechen Sie, wie die Spielentscheidungen mit Ihren betrieblichen Prozessen zusammenhängen. Wählen Sie für die ergänzende Spielpraxis eine deutsche Sprachversion und lassen Sie die Teilnehmenden die betriebliche Regel mit eigenen Worten erläutern.
Lernspiele entdeckenQuellen und weiterführende Informationen
- Phishing-Materialien für kleine Unternehmen — NIST. Abgerufen am 2026-09-13
- Betrug mit geschäftlichen E-Mails (Business Email Compromise) — FBI. Abgerufen am 2026-09-13
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Kostenlose Security-Awareness-Schulung auf Deutsch: ein praktischer Einstieg
Kostenlose Security-Awareness-Schulung auf Deutsch: verlässliche Quellen, Übungen und ein Vier-Wochen-Plan mit klaren Grenzen zwischen Lernen und Verwaltung.
DE · 8 Min. Lesezeit - Security-Awareness-Spiele für Mitarbeitende: Lernen auf Deutsch
Security-Awareness-Spiele auf Deutsch auswählen: Lernziele, Feedback und Barrierefreiheit prüfen, eine kurze Einheit testen und Entscheidungen im Team besprechen.
DE · 8 Min. Lesezeit - Clean Desk und Bildschirmsperre: eine praktische Sicherheitscheckliste
Nutzen Sie eine Checkliste für Clean Desk und Bildschirmsperre für Papier, Ausdrucke, Ausweise und Geräte. Üben Sie Einstufung, Ablage und Entsorgung.
DE · 7 Min. Lesezeit - IT-Sicherheitsschulung auf Deutsch: das passende Programm für Mitarbeitende
IT-Sicherheitsschulungen auf Deutsch vergleichen: praxisnahe Szenarien, verständliche Rückmeldungen und passende Programme für Mitarbeitende im Pilotprojekt prüfen.
DE · 9 Min. Lesezeit - Security-Awareness-Schulungsthemen: nach Aufgaben und Risiken auswählen
Wählen Sie Security-Awareness-Themen für Mitarbeitende gezielt nach Aufgaben und Arbeitsplatzrisiken aus: Phishing, Konten, Daten, Zutritt, KI und Meldeweg.
DE · 9 Min. Lesezeit