CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
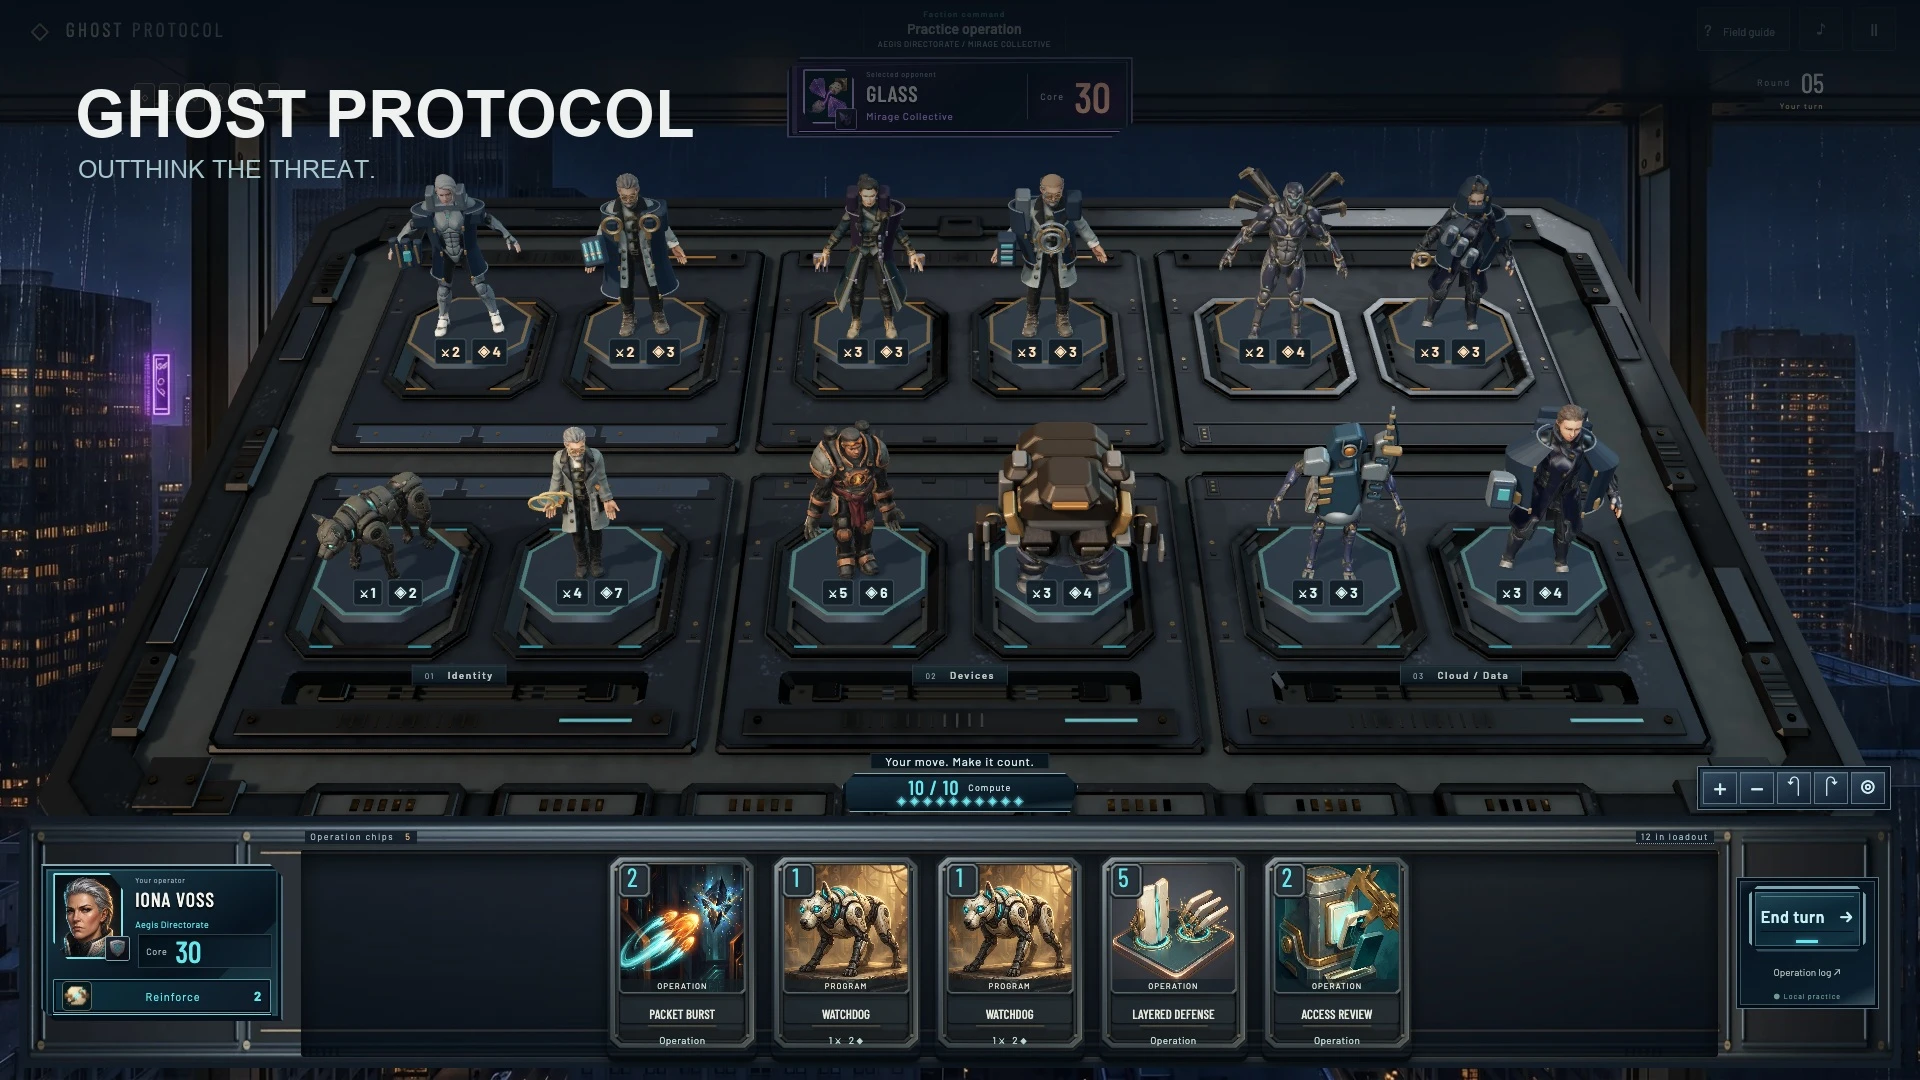
Ein wirksames Security-Awareness-Spiel stellt Mitarbeitende vor eine praxisrelevante Entscheidung: Einer Zahlungsaufforderung vertrauen, eine Anmeldung freigeben, ein Dokument teilen oder Unterstützung anfordern? Die Person handelt, erlebt die Konsequenz, erhält eine Erklärung und wendet das Gelernte in einer veränderten Situation erneut an. Diese Abfolge bildet den Kern des Bildungsansatzes von CyberPlay.
Die Auswahl eines Spiels beginnt daher bei den tatsächlichen Aufgaben der Mitarbeitenden. Eine optisch ansprechende Herausforderung kann unterhaltsam sein, vermittelt für den Arbeitsalltag jedoch oft wenig. Ein schlichtes Szenario hingegen ist wertvoll, wenn die getroffenen Entscheidungen echten Verantwortlichkeiten entsprechen. Dieser Leitfaden hilft Programmverantwortlichen, ein geeignetes Format auszuwählen, einen kurzen Pilottest durchzuführen und den tatsächlichen Lerneffekt fundiert zu beurteilen.
Das Wichtigste zum Mitnehmen
- Legen Sie eine beobachtbare Sicherheitsentscheidung fest, bevor Sie ein Spiel auswählen.
- Prüfen Sie Feedback, Bedienbarkeit und Sprache gemeinsam mit repräsentativen Mitarbeitenden.
- Verknüpfen Sie die Spielpraxis direkt mit den Prozessen Ihrer Organisation und einer Nachbesprechung.
- Betrachten Sie Punktestände als Nachweise für die Aktivität selbst – nicht als Beleg für ein verringertes Geschäftsrisiko.
Beginnen Sie mit Entscheidungen aus dem Arbeitsalltag
Ersetzen Sie vage Ziele wie „Cybersicherheit verstehen“ durch einen beobachtbaren Satz: „Bevor die Bankverbindung eines Lieferanten geändert wird, verifiziert der Lernende die Anfrage über einen etablierten Kontakt.“ Dieses Ziel legt fest, was das Spiel ermöglichen muss. Eine Aufgabe, die lediglich die Definition von Phishing abfragt, kann diese Handlungskompetenz nicht abbilden.
Sprechen Sie vor der Auswahl von Beispielen mit den Personen, die die Aufgaben ausführen. Was erschwert die Verifikation: eine nicht erreichbare Führungskraft, ein ungewohntes Lieferantenportal, ein geteiltes Endgerät oder Zeitdruck? Wählen Sie ein Spiel, das genau diese Spannungsfelder aufgreift, und planen Sie Zeit ein, um betriebliche Besonderheiten zu besprechen. Das Lernziel sollte unverändert bleiben, auch wenn Handlung, visuelle Gestaltung oder Schwierigkeitsgrad variieren.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geänderte Angaben vergleichen
Prüfen Sie, welche Zahlungsdaten sich geändert haben und ob die Anfrage zur erwarteten Rechnung und Leistung passt.
- Mit vertrauter Rechnung abgleichen
Vergleichen Sie mit einer vertrauenswürdigen Rechnung und verifizieren Sie geänderte Bankdaten über den bereits hinterlegten Lieferantenkontakt.
Das Format passend zum Lernziel wählen
Verschiedene Formate machen unterschiedliche Kompetenzen sichtbar. Ein Wissensquiz prüft, ob ein Begriff verstanden wurde. Ein verzweigtes Dialogszenario trainiert, wie man unter Druck höflich und bestimmt reagiert. Ein Spiel mit mehreren parallelen Aufgaben zeigt, wie sich Sicherheitsprüfungen in laufende Arbeitsabläufe einfügen. Eine gemeinsame Tabletop-Übung deckt unklare Zuständigkeiten zwischen Abteilungen auf.
Wählen Sie Spiele nicht allein nach dem Neuheitswert aus. Technische Capture-the-Flag-Übungen eignen sich für Fachkräfte, setzen jedoch oft Spezialwissen voraus, das im allgemeinen Arbeitsalltag nicht benötigt wird. Ebenso spiegelt ein Highscore in einem Arcade-Spiel häufig eher Geschicklichkeit als sicherheitsrelevantes Urteilsvermögen wider. Bitten Sie Anbieter, genau die Entscheidung zu demonstrieren, auf die es Ihnen ankommt – einschließlich einer Fehlentscheidung und der anschließenden Rückmeldung.
| Format | Einsatzbereich | Vorab prüfen |
|---|---|---|
| Quiz mit Feedback | Begriffe und Fehlannahmen prüfen | Vermittelt die Erklärung den nächsten Handlungsschritt? |
| Verzweigtes Szenario | Kommunikation und Eskalation einüben | Führen mehrere nachvollziehbare Wege zum Ziel? |
| Entscheidungsbasiertes Spiel | Handeln in dynamischen Lagen üben | Beeinflusst die Sicherheitsregel das Ergebnis? |
| Moderierte Tabletop-Übung | Verantwortlichkeiten im Team klären | Werden Entscheidungen und Zuständige festgehalten? |
Was wissenschaftliche Studien belegen
Die Studie zu What.Hack (CHI 2019) mit 39 Studierenden der Cornell University zeigte eine verbesserte Erkennung von Phishing nach einem Rollenspiel. Im unmittelbaren Nachtest wurden dieselben Nachrichten wie im Vortest verwendet. Das Ergebnis spricht dafür, kontextbezogenes Üben weiter zu untersuchen; es belegt jedoch weder langfristige Effekte am Arbeitsplatz noch konkrete Resultate für CyberPlay.
Nutzen Sie Forschungsergebnisse, um fundiertere Fragen bei der Evaluation zu stellen: Wer hat teilgenommen, was wurde verglichen, wie wurde die Verbesserung gemessen und wie lange hielt sie an? Beschreiben Sie die Beobachtungen im eigenen Pilotprojekt exakt so, wie sie erhoben wurden: Die Lernenden konnten eine sicherere Reaktion begründen, eine Aufgabe abschließen oder sich später an einen Meldeweg erinnern. Ein Ergebnis verliert an Aussagekraft, wenn die Beschreibung mehr verspricht, als die Messung belegen kann.
Quellen dieses Abschnitts: What.Hack: motivierendes Anti-Phishing-Training durch ein Rollenspiel mit Phishing-Simulation
Rückmeldungen nach Fehlern genau analysieren
Gutes Feedback benennt die Handlung, erklärt die entscheidenden Anhaltspunkte und gibt einen konkreten nächsten Schritt vor. Ein bloßes „Falsche Antwort“ lässt Mitarbeitende ratlos zurück. Der Hinweis „Die Nachricht ändert Zahlungsanweisungen; bestätigen Sie die Änderung über die bereits hinterlegten Kontaktdaten des Lieferanten“ bietet hingegen eine klare Handlungsanleitung für den Arbeitsalltag.
Prüfen Sie, wie das Feedback bei sicheren Entscheidungen ausfällt. Wenn Lernende jede Nachricht abweisen und dennoch gewinnen, vermittelt das Spiel möglicherweise pauschales Abblocken. Binden Sie reguläre Arbeitsabläufe, unklare Anfragen mit Verifikationsbedarf und eindeutige Angriffe ein. Eine fundierte Nachbesprechung unterscheidet klar zwischen gesichertem Wissen und bloßen Vermutungen. Sie thematisiert Unsicherheiten, ohne zu suggerieren, dass jede sprachlich ungenaue Nachricht bösartig sei.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
Ablauf einer 15-minütigen Mustersitzung
Nutzen Sie die folgende Übung mit fiktiven Angaben und ohne echte E-Mails. Planen Sie zwei Minuten Lesezeit, drei Minuten für individuelle Entscheidungen, fünf Minuten für die Diskussion und fünf Minuten für den Abgleich mit Ihren internen Vorgaben ein. Diese Zeitangaben sind Empfehlungen für die Moderation, kein wissenschaftlich festgelegtes Optimum. Bitten Sie die Teilnehmenden, ihre Begründung vor der Auflösung zu notieren, damit nicht einzelne dominante Stimmen die Runde vorgeben.
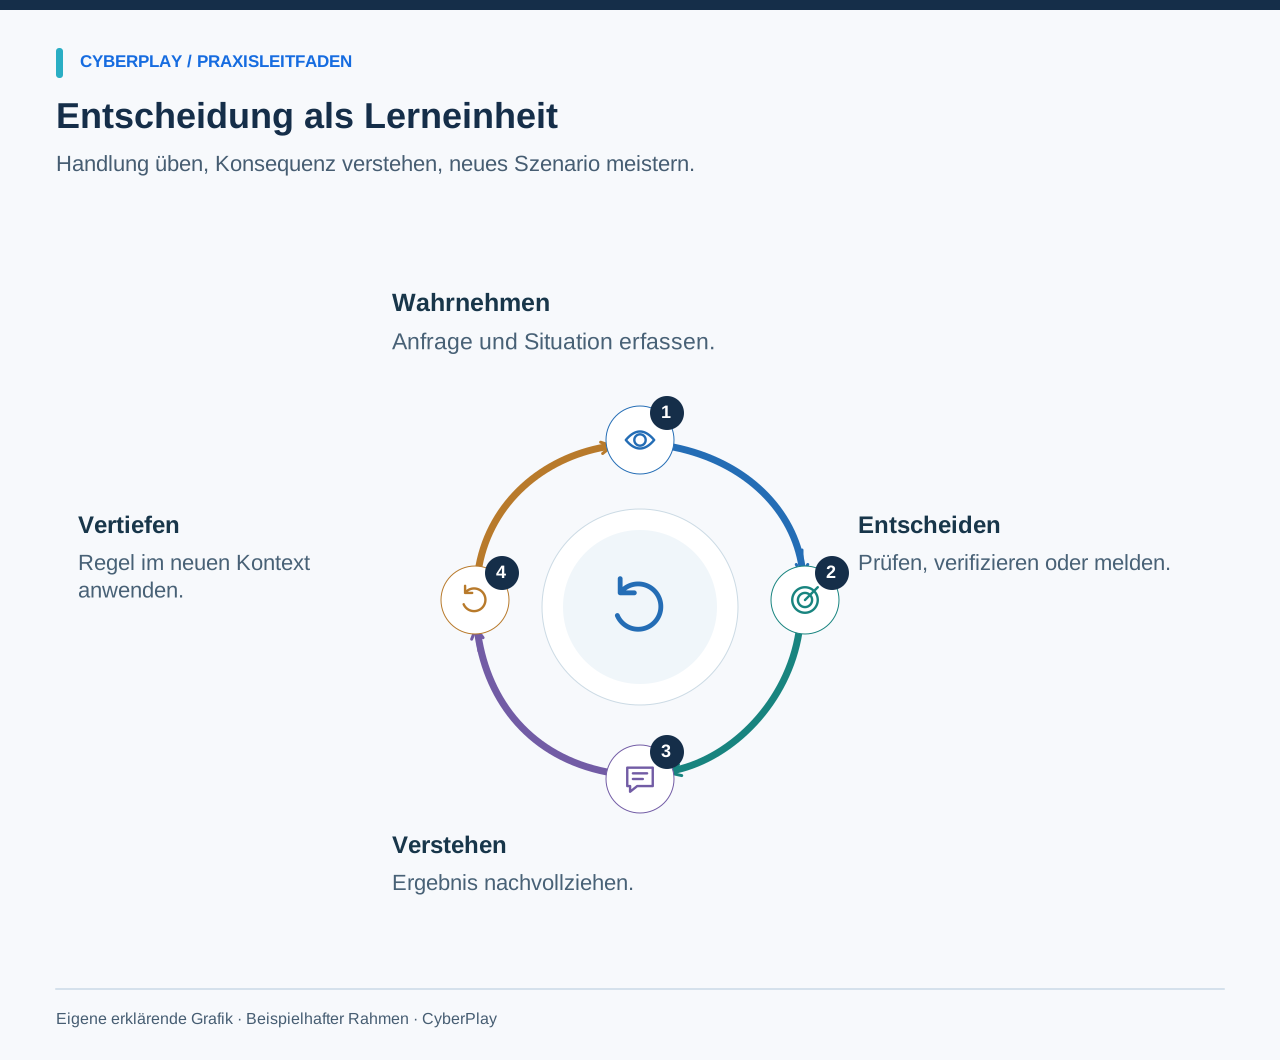
Zugang prüfen, bevor das Programm organisationsweit startet
Testen Sie das Lernangebot auf den Geräten, die im Alltag tatsächlich genutzt werden – bei Bedarf auch auf kleineren Bildschirmen für den mobilen Zugriff. Achten Sie auf lesbaren Text, Zoom-Funktionen, Tastaturbedienbarkeit, sichtbare Fokusmarkierungen, Audio-Alternativen, Animationen, Zeitdruck und darauf, ob Farben als alleiniges Signal dienen. Wer ein Spiel nicht barrierefrei bedienen kann, kann die geforderte Sicherheitsentscheidung nicht praxisnah demonstrieren.
Stellen Sie eine gleichwertige Diskussions- oder Textaufgabe bereit, falls das ausgewählte Spiel Barrieren aufweist. Gleichwertig bedeutet: dasselbe Lernziel üben und dieselbe Rückmeldung erhalten – nicht jede Animation exakt nachzubilden. Prüfen Sie die Sprache im Spielverlauf, einschließlich Anweisungen und Fehlermeldungen. Eine übersetzte Menüführung im Katalog garantiert nicht automatisch, dass das gesamte Spielgeschehen auf Deutsch verfügbar ist.
Evaluationsbogen für das Pilotprojekt
Laden Sie Mitarbeitende aus der Zielgruppe ein und beobachten Sie, an welchen Stellen Unterstützungsbedarf entsteht. Unterscheiden Sie zwischen einer missverstandenen Sicherheitsregel und einer unklaren Schaltfläche oder umständlichen Bedienung. Halten Sie konkrete Beobachtungen direkt fest. Entscheiden Sie anschließend, ob die Übung unverändert bleibt, didaktisch angepasst oder durch ein anderes Format ersetzt wird. Schwere Zugangsbarrieren dürfen nicht in einem rechnerisch hohen Gesamtzufriedenheitswert untergehen.
| Kriterium | Zu erfassende Nachweise | Entscheidung |
|---|---|---|
| Relevantes Lernziel | Mitarbeitende beschreiben die Entscheidung mit eigenen Worten | Freigeben / anpassen / ersetzen |
| Bedeutsame Auswahl | Sichere und unsichere Handlungen haben nachvollziehbare Folgen | Freigeben / anpassen / ersetzen |
| Hilfreiches Feedback | Mitarbeitende können nach einem Fehler den besseren nächsten Schritt benennen | Freigeben / anpassen / ersetzen |
| Barrierefreie Teilhabe | Zielgruppe kann Inhalte erfassen, bedienen und mit Alternativen abschließen | Einsatzbereit / Nachbesserung nötig |
| Betriebliche Passung | Mitarbeitende finden den realen Melde- oder Prüfpfad | Einsatzbereit / Prozesslücke |
| Klarheit im Reporting | Administration unterscheidet Aktivitätsdaten von Lernerfolgsnachweisen | Einsatzbereit / klären |
Spiele in ein kontinuierliches Programm einbinden
Der Standard NIST SP 800-50r1 versteht Qualifizierung in der Cybersicherheit als fortlaufendes Programm, das regelmäßig evaluiert und an veränderte Anforderungen angepasst wird. Binden Sie Lernspiele in diesen Zyklus ein: Interne Vorgaben vermitteln, praktisch anwenden, Hürden diskutieren und das Gelernte im Arbeitsalltag erneut aufgreifen.
Beginnen Sie beispielsweise mit der Prüfung von Lieferantendaten, wechseln Sie später auf den Kanal Telefon und thematisieren Sie schließlich Anfragen von bekannten, aber potenziell kompromittierten Konten. Behalten Sie das Verifikationsprinzip bei, während die äußeren Merkmale variieren. Neue Mitarbeitende benötigen zunächst die Standardprozesse; Erfahrene profitieren oft stärker von komplexen Ausnahmeszenarien. Ein Schulungsplan sollte diese Unterschiede abbilden.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
Ergebnisse realistisch messen – ohne Übertreibungen
Erfassen Sie die reine Teilnahme getrennt von der tatsächlichen Leistung. Ein abgeschlossenes Spiel belegt zunächst nur, dass eine Aktivität nach ihren jeweiligen Regeln absolviert wurde. Eine begründete richtige Antwort liefert andere Nachweise. Ein späteres, neues Szenario prüft den langfristigen Behaltenswert. Beobachtete Meldungen im Arbeitsalltag betreffen das Verhalten in einer anderen Umgebung. Trennen Sie diese Nachweise in Ihrem Programm-Reporting sauber voneinander.
Bei Phishing-Übungen hilft die NIST Phish Scale, den Schwierigkeitsgrad von Nachrichten realistisch einzuordnen. Eine niedrigere Klickrate bei einer leicht erkennbaren Nachricht ist nicht automatisch ein Trainingserfolg. Behalten Sie Zielgruppe, Aufgabe und Anforderungsniveau im Blick, wenn Sie Sitzungen vergleichen. Erfassen Sie auch, ob Mitarbeitende wissen, wie sie Verdachtsfälle über den vorgesehenen Meldeweg zügig weiterleiten.
Quellen dieses Abschnitts: Phishing mit Netz: NIST Phish Scale und Sicherheitsbewusstsein
Das erste Spiel wählen und die Nachbesprechung vorbereiten
Beginnen Sie mit einer Zielgruppe und einer konkreten Entscheidung. Informieren Sie sich in den CyberPlay-Themenbereichen, lesen Sie die Spieldetails und spielen Sie die gewählte Einheit selbst durch, bevor Sie sie zuweisen. Bereiten Sie drei Leitfragen für die Nachbesprechung vor: Welche Anhaltspunkte waren entscheidend? Welche Handlungsoptionen gab es? Wie läuft dieser Prozess bei uns im Unternehmen ab?
Leiten Sie nach der Sitzung eine konkrete Verbesserung ab: Das kann ein sichtbarer Link zum Meldeweg sein, feste Ansprechpersonen für Lieferantenprüfungen oder der Hinweis an Führungskräfte, Rückfragen auch unter Zeitdruck zu unterstützen. So verbindet sich die Lernerfahrung direkt mit den Arbeitsbedingungen. Spiele bieten einen geschützten Raum zum Üben – das Programm muss sichere Entscheidungen auch im Arbeitsalltag ermöglichen.
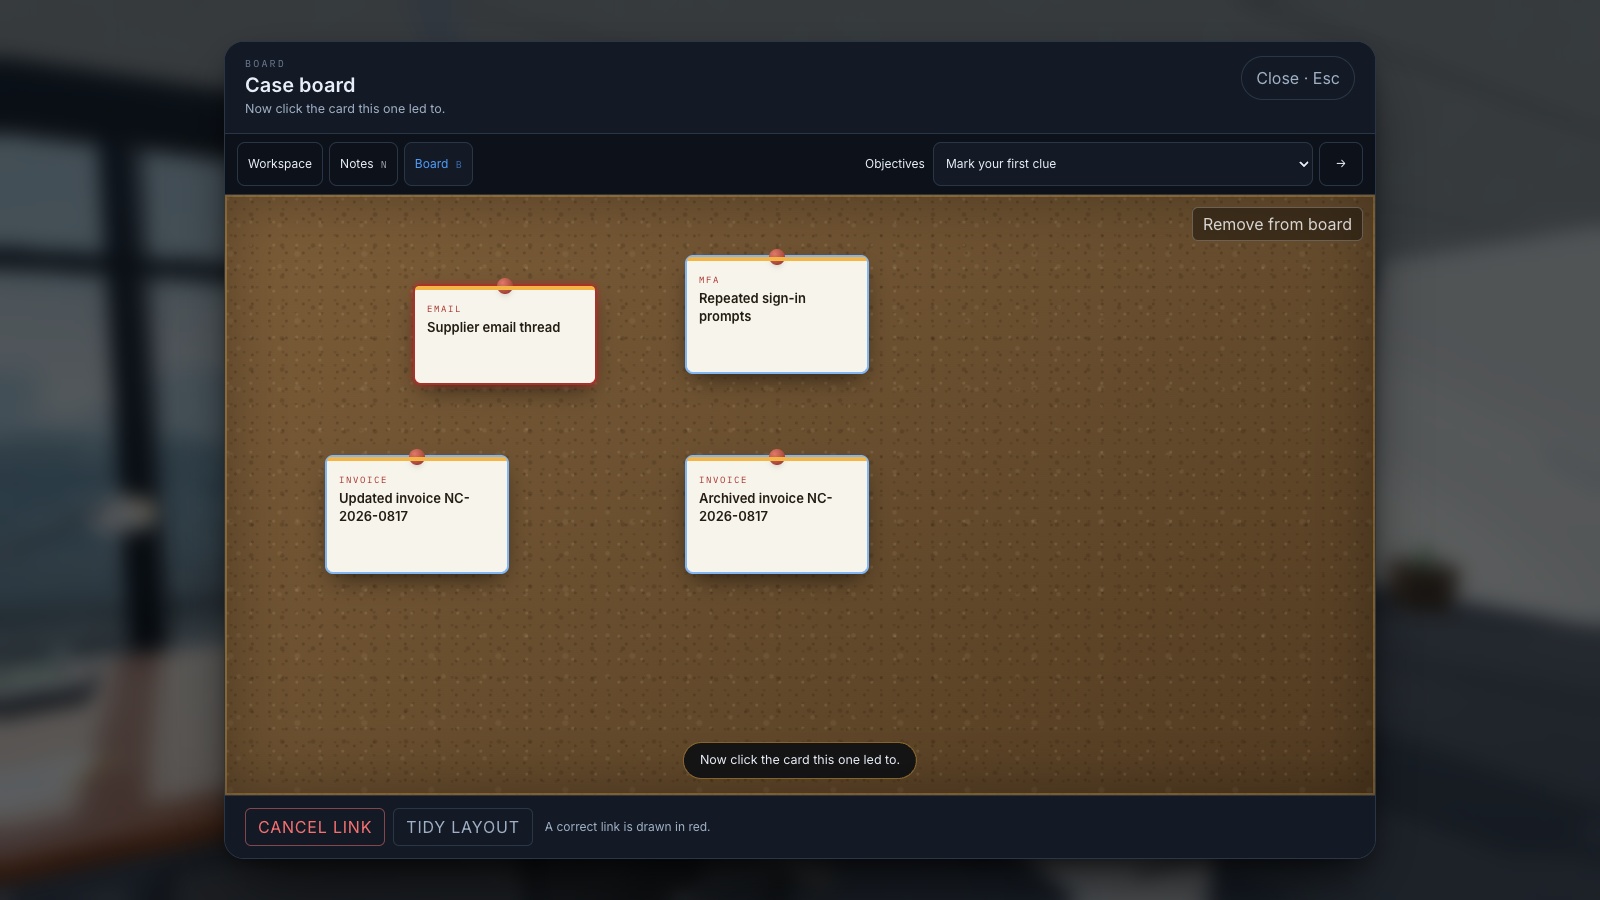
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Vorhandene Hinweise verknüpfen
Vergleichen Sie Hinweise aus verschiedenen Quellen und begründen Sie, welche Details die geplante Entscheidung stützen.
- Fakten von Annahmen trennen
Halten Sie fest, was Sie beobachtet haben, was behauptet wird und was noch bestätigt werden muss, bevor Sie Schlüsse ziehen.
Entscheidungen in der Praxis anwenden
Entdecken Sie passende CyberPlay-Lernspiele, wählen Sie ein geeignetes Szenario und verknüpfen Sie die Entscheidungen mit den Prozessen an Ihrem Arbeitsplatz. Wählen Sie ein Spiel mit deutscher Sprachunterstützung; die jeweilige Spielseite nennt die verfügbaren Sprachen.
Lernspiele entdeckenQuellen und weiterführende Informationen
- What.Hack: motivierendes Anti-Phishing-Training durch ein Rollenspiel mit Phishing-Simulation — Cornell University / CHI 2019. Abgerufen am 2026-09-13
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
- Phishing mit Netz: NIST Phish Scale und Sicherheitsbewusstsein — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Phishing-Training mit Spielen: verdächtige Nachrichten richtig prüfen
Phishing-Training mit Spielen: verdächtige Nachrichten prüfen, sichere Rückfragen und Meldungen üben und Entscheidungen mit konkreten Beispielen nachbesprechen.
DE · 8 Min. Lesezeit - Spielbasiertes Lernen oder Gamification in der Security Awareness?
Vergleichen Sie spielbasiertes Lernen, Gamification und Verzweigungsszenarien in der Security Awareness anhand eines Lernziels, Forschungsdaten und Arbeitsblatts.
DE · 7 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Human Risk Management: von Lerndaten zu wirksamen Maßnahmen
Was Human Risk Management für Unternehmen bedeutet und wie CyberSense Lerndaten einordnet. Mit Beispielen, Entscheidungshilfe und einer Übung auf Deutsch.
DE · 7 Min. Lesezeit - Microlearning für Security Awareness: kurze Lerneinheiten sinnvoll gestalten
Microlearning für Security Awareness gestalten: eine Entscheidung üben, klares Feedback geben und das Gelernte später in einem veränderten Szenario anwenden.
DE · 9 Min. Lesezeit - Human Risk Management: Mit CyberSense passende Lernmaßnahmen auswählen
Kennzahlen zu Abdeckung, CyberSense und Lernprioritäten richtig lesen. Ein Rechenbeispiel zeigt, wie Unternehmen gezielte Übungen auswählen und Ergebnisse prüfen.
DE · 7 Min. Lesezeit