CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
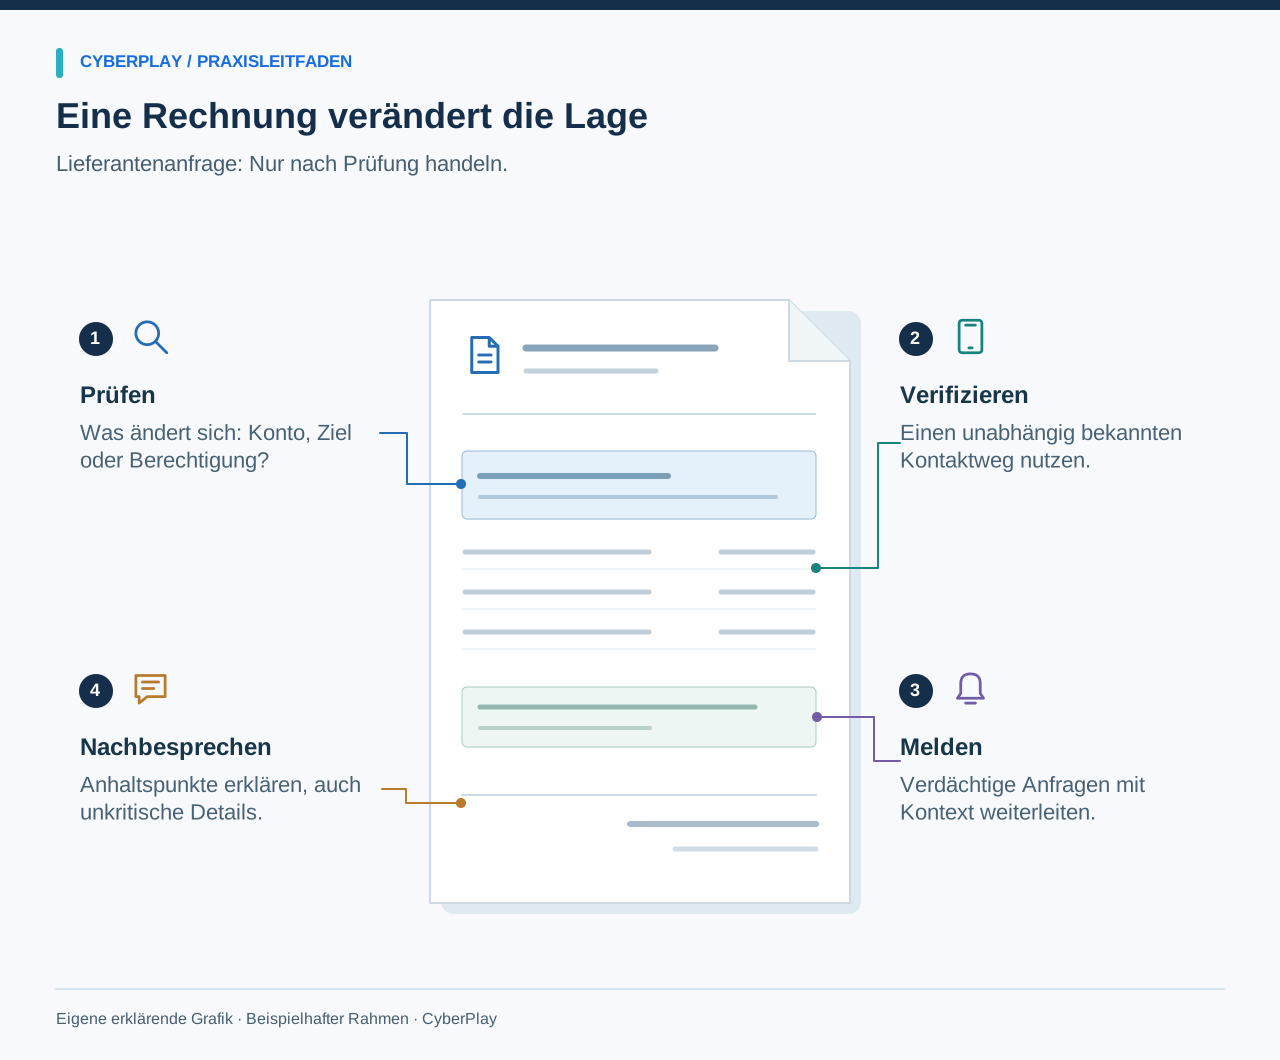
Phishing-Training mit Spielen ermöglicht es Mitarbeitenden, verdächtige Anfragen praxisnah durchzuspielen, bevor sie im Arbeitsalltag darauf treffen. Entscheidend ist die Abfolge der Schritte: verstehen, was verlangt wird, die verfügbaren Anhaltspunkte prüfen, einen unabhängigen Verifikationsweg wählen und Auffälligkeiten über den offiziellen Meldeweg weitergeben. Ein gutes Spiel macht diesen Ablauf durch Aktionen und Feedback greifbar.
Dieser Leitfaden geht weit über das bloße Suchen nach Rechtschreibfehlern hinaus. Er erklärt, wie Sie eine passende Übung auswählen, ein eigenes Szenario zu einer Lieferantennachricht durchführen und das Training mit den realen Arbeitswerkzeugen verknüpfen. Ziel ist es, Mitarbeitende dabei zu unterstützen, legitime Aufgaben sicher fortzuführen – auch wenn sich eine Nachricht rein optisch nicht sofort eindeutig einordnen lässt.
Das Wichtigste zum Mitnehmen
- Verlangte Handlung und Verifikationsweg schulen, nicht nur visuelle Warnsignale.
- Legitime Nachrichten und Zweifelsfälle in die Übungen einbeziehen.
- Den Meldeweg im Spiel direkt mit den realen betrieblichen Prozessen verbinden.
- Später veränderte Beispiele nutzen und den Erkennungsaufwand berücksichtigen.
Spielerische Übungen und E-Mail-Simulationen klar trennen
In einem Spiel wissen die Lernenden in der Regel, dass sie sich in einer Übung befinden. Man kann bei einer Entscheidung innehalten, Anhaltspunkte prüfen, Konsequenzen besprechen und es noch einmal versuchen. Eine E-Mail-Simulation hingegen platziert Testnachrichten direkt im regulären Posteingang und beobachtet das Verhalten im realen Arbeitsumfeld. Beides hat seinen Nutzen, beantwortet aber unterschiedliche Fragestellungen und erfordert eine andere Vorbereitung.
Nutzen Sie Spiele, um Abläufe zu vermitteln, bevor Sie erwarten, dass Mitarbeitende diese in unvertrauten Situationen sicher anwenden. Falls Ihr Unternehmen auch Simulationen einsetzt, stimmen Sie deren Gestaltung mit den Schulungsverantwortlichen und dem Incident-Response-Team ab. Eine Meldeschaltfläche im Spiel ist kein Nachweis für eine funktionierende Postfach-Integration, und ein erfolgreicher Spieldurchlauf belegt nicht, dass eine echte Nachricht ebenfalls gemeldet worden wäre.
Wissenschaftliche Erkenntnisse als Orientierung für das Design nutzen
Die Studie „What.Hack“ (CHI 2019) verknüpfte die Prüfung von Nachrichten mit einer spielerischen Rollenspielaufgabe. Die ermutigenden Ergebnisse bei der unmittelbaren Einordnung stammten jedoch aus einer kleinen Stichprobe von Studierenden – sie stellen weder eine Evaluation von CyberPlay dar, noch lassen sie direkte Rückschlüsse auf langfristige Vorfälle in Organisationen zu.
Die entscheidende Frage für das Spieldesign lautet: Müssen die Lernenden Regeln im jeweiligen Kontext anwenden? Gelingt es ihnen, die Anfrage zu prüfen, Unsicherheiten auszuhalten und dennoch produktiv weiterzuarbeiten? Bitten Sie die Teilnehmenden in einer Pilotphase, ihre Gedankengänge laut auszusprechen. Diese Erklärungen decken oft Abkürzungen auf, die einem Punktesystem entgehen – etwa das pauschale Misstrauen gegenüber jedem unbekannten Absender oder das unkritische Freigeben jeder Nachricht mit Firmenlogo.
Quellen dieses Abschnitts: What.Hack: motivierendes Anti-Phishing-Training durch ein Rollenspiel mit Phishing-Simulation
Zuerst erfassen, was der Absender bezweckt
Beginnen Sie jedes Szenario mit der geforderten Handlung: Sollen sich Mitarbeitende anmelden, eine Datei öffnen, Informationen preisgeben, Zugriffe freigeben, Geld überweisen oder einen Prozess ändern? Ein identisches Layout kann für eine harmlose Mitteilung ebenso verwendet werden wie für einen gefährlichen Angriffsversuch. Das äußere Erscheinungsbild allein reicht für eine Entscheidung daher nicht aus.
Lassen Sie die Lernenden die Aufforderung in eigenen Worten formulieren: „Jemand möchte, dass ich noch heute die Bankverbindung des Lieferanten ändere.“ Dieser Satz rückt die folgenschwere Handlung sofort in den Fokus. Zudem erleichtert er Personen ohne technisches Fachwissen den Einstieg. Fragen Sie anschließend, welche Bedingungen zwingend erfüllt sein müssen, bevor diese Aktion sicher ausgeführt werden darf.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Angeforderte Aktion lesen
Ermitteln Sie, wozu die Nachricht auffordert, bevor Sie sie nach vertrautem Namen oder Erscheinungsbild beurteilen.
- Über bekannte Kontakte verifizieren
Nutzen Sie einen etablierten Kontaktweg, um eine unerwartete Anfrage zu verifizieren, selbst wenn der Absender vertraut wirkt.
Fallbeispiel: Eine fiktive Lieferantennachricht prüfen
Lesen Sie dieses Beispiel als reinen Text, ohne Links zu öffnen. Sämtliche Organisationen und Adressen in der Übung sind frei erfunden. Die Nachricht lautet: „Von: Mara, Buchhaltung, accounts@northstar-supplies.example. Betreff: Geänderte Zahlungsdaten zu Rechnung 1048. Unsere Bankverbindung hat sich geändert. Bitte begleichen Sie den Betrag noch heute über die beigefügten Daten. Bei Fragen rufen Sie die Nummer in meiner Signatur an.“
Gehen Sie davon aus, dass eine Rechnung für diese Lieferung tatsächlich erwartet wird. Dieses Detail verleiht der Anfrage Plausibilität, bestätigt die Änderung jedoch keineswegs. Leiten Sie die Lernenden dazu an, bekannte Fakten von neuen Behauptungen zu trennen: Die Lieferung wird erwartet; die neue Kontoverbindung, die Dringlichkeit und der neue Kontaktweg müssen hingegen unabhängig geprüft werden.
| Element | Was es aussagt | Was es nicht belegt |
|---|---|---|
| Erwartete Rechnungsnummer | Nachricht passt zu aktuellen Vorgängen | Dass der Absender Zugriff auf ein autorisiertes Konto hat |
| Bekannter Anzeigename | Ein Name steht in der Nachricht | Die tatsächliche Identität der Person |
| Bitte um Kontowechsel | Vorgang hat finanzielle Auswirkungen | Dass die Änderung autorisiert wurde |
| Telefonnummer in der Nachricht | Ein Kontaktweg wurde mitgeteilt | Dass dieser Kontaktweg unabhängig ist |
Einen unabhängigen Verifikationsweg wählen
Die Leitlinien des FBI zu Business Email Compromise empfehlen, Änderungen von Zahlungsdaten stets über Kontaktdaten zu prüfen, die unabhängig von der verdächtigen Nachricht beschafft wurden. Dieser Grundsatz ist in der Praxis deutlich verlässlicher als der Versuch zu beurteilen, ob der Schreibstil authentisch wirkt.
Nutzen Sie für die Überprüfung die im System hinterlegten Kontaktdaten des Lieferanten und halten Sie den regulären Freigabeprozess ein. Ist der bekannte Ansprechpartner nicht erreichbar, wird die Änderung angehalten und nach Vorgabe eskaliert. Vermeiden Sie es, die Prüfung über Kommunikationskanäle abzuwickeln, die aus derselben verdächtigen Nachricht stammen. Eine Antwort im E-Mail-Verlauf oder ein Anruf unter der neuen Nummer führt den Betrug oft nur weiter.
Quellen dieses Abschnitts: Betrug mit geschäftlichen E-Mails (Business Email Compromise)
Prüfung von Linkzielen mit ihren Grenzen vermitteln
Enthält ein Szenario einen Link, zeigen Sie das tatsächliche Ziel getrennt vom sichtbaren Text. Eine Schaltfläche mit der Aufschrift „Mitarbeiterportal“ kann auf ein völlig anderes Ziel verweisen. Bringen Sie den Lernenden bei, den vollständigen Hostnamen über die Vorschaufunktion ihres Geräts zu kontrollieren, statt auf den Link zu klicken. Verwenden Sie in angeleiteten Schulungen Beispieldomains und nicht funktionale Mock-Oberflächen.
Machen Sie die Grenzen deutlich: Eine vertraut wirkende Adresse macht eine unerwartete Anfrage nicht automatisch sicher, und eine verschlüsselte Verbindung beweist nicht die Vertrauenswürdigkeit des Betreibers. Auch legitime Nachrichten nutzen mitunter lange Tracking-Links. Bleibt nach der Prüfung Unsicherheit bestehen, sollten Mitarbeitende den Dienst über die gewohnte App, ein Lesezeichen oder die bekannte Adresse aufrufen und dort nach der Aufgabe suchen.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Registrierbare Domain prüfen
Lesen Sie die registrierbare Domain sorgfältig; vertraute Begriffe an anderer Stelle einer Adresse belegen nicht ihren Eigentümer.
- Bekanntes Portal nutzen
Rufen Sie den Dienst über ein bekanntes Portal auf und beachten Sie den Kontext Ihres freigegebenen Passwort-Managers.
Die Meldung als festen Bestandteil der Aufgabe etablieren
Eine Übung, die bei „nicht klicken“ endet, lässt eine zentrale Handlung im Unternehmen aus. Die Phishing-Ressourcen des NIST für kleinere Unternehmen betonen neben dem Erkennen ausdrücklich die Meldung verdächtiger Vorfälle. Zeigen Sie im Training genau, wohin Auffälligkeiten gemeldet werden müssen und welche Informationen das zuständige Team benötigt.
Nutzen Sie eine autorisierte Testnachricht, um den Meldeweg praktisch vorzuführen. Handelt es sich um eine Gruppendiskussion, lassen Sie die Teilnehmenden stattdessen die entsprechende Intranetseite oder den richtigen Kontakt heraussuchen. Behandeln Sie auch den Fall nach einem Klick ohne Schuldzuweisungen: zügig melden, den Vorfall beschreiben und den Anweisungen des Incident-Response-Teams folgen. Mitarbeitende sollten niemals Anhänge eigenständig analysieren oder Spuren löschen, um ein Missgeschick zu vertuschen.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
Quellen dieses Abschnitts: Phishing-Materialien für kleine Unternehmen
Schulungen praxisnah und durchführbar moderieren
Planen Sie für den Einstieg rund zwanzig Minuten ein: Lernziel vorstellen, eine Übung durchspielen lassen, die Argumente besprechen und den internen Meldeweg einüben. Passen Sie die Dauer an das gewählte Spiel und die Zielgruppe an. Beenden Sie die Einheit rechtzeitig, bevor Ermüdung zu hastigem Raten führt. Bieten Sie eine Text- oder Diskussionsalternative an, falls die Steuerung des Spiels Barrieren schafft.
Nutzen Sie drei Fragen für die Nachbesprechung: „Was war die folgenschwere Aufforderung?“, „Welche Prüfung lieferte unabhängige Anhaltspunkte?“ und „Was hätten Sie unternommen, wenn Sie weiterhin unsicher gewesen wären?“ Halten Sie Prozessprobleme getrennt von Wissenslücken fest. Finden Mitarbeitende den Meldeweg nicht, ist die Behebung dieses Zugangsfehlers als konkrete Folgemaßnahme festzuhalten.
Mehr als nur die Quote richtiger Antworten bewerten
Die NIST Phish Scale untersucht, wie schwierig eine E-Mail für Menschen tatsächlich zu erkennen ist. Beziehen Sie diesen Aspekt in die Auswertung ein: Ein Szenario, das exakt zum Tagesgeschäft passt, stellt ganz andere Anforderungen als ein offensichtlich unpassender Köder. Ein isolierter Vergleich reiner Fehlerquoten führt schnell zu falschen Schlüssen.
Erfassen Sie Einstufung, Begründung und Reaktion separat. Mitarbeitende können eine Nachricht völlig zu Recht verdächtig finden, sich dann aber für einen unsicheren Verifikationsweg entscheiden. Andere sind unsicher, handeln aber prozessual genau richtig. Beziehen Sie legitime Nachrichten ein, damit das Training nicht dazu verleitet, jede Arbeit vorsorglich einzustellen. Variieren Sie später Absender, Kanal oder Geschäftskontext, behalten Sie das Verifikationsziel jedoch bei.
Quellen dieses Abschnitts: Phishing mit Netz: NIST Phish Scale und Sicherheitsbewusstsein
Eine Übung auswählen und im Arbeitsalltag verankern
Nutzen Sie die CyberPlay-Themensammlung zu Phishing und wählen Sie ein Spiel, das genau zu der Entscheidung passt, die Sie trainieren möchten. Lesen Sie die Anleitung und spielen Sie den Ablauf vorab selbst durch. Nutzen Sie das Lieferantenbeispiel aus diesem Artikel als eigenständige, moderierte Übung; daraus ergibt sich kein Anspruch, dass jedes verlinkte Spiel exakt dieses Szenario oder den vollständigen Freigabeprozess enthält.
Geben Sie den Mitarbeitenden nach der Schulung eine kurze Gedankenstütze mit an die Hand, die den offiziellen Meldeweg und ein zentrales Verifikationsprinzip zusammenfasst. Planen Sie zeitversetzt ein neues, unbekanntes Beispiel ein und analysieren Sie die Begründungen der Antworten. Oft ist der wirkungsvollste nächste Schritt eine organisatorische Verbesserung: eine gepflegte Lieferantenliste, eine klar sichtbare Meldeschaltfläche oder die ausdrückliche Rückendeckung von Führungskräften, kritische Anfragen bei Zweifeln anzuhalten.
Sichere Entscheidungen praktisch trainieren
Entdecken Sie passende CyberPlay-Spiele, wählen Sie eine geeignete Übung und besprechen Sie, wie die gezeigten Schritte mit Ihren internen Prozessen zusammenhängen. Ein deutschsprachiges Spiel erleichtert es, die Begründung einer Entscheidung anschließend mit dem Team zu besprechen; beachten Sie die Sprachangaben auf der Spielseite.
Trainingsspiele entdeckenQuellen und weiterführende Informationen
- What.Hack: motivierendes Anti-Phishing-Training durch ein Rollenspiel mit Phishing-Simulation — Cornell University / CHI 2019. Abgerufen am 2026-09-13
- Betrug mit geschäftlichen E-Mails (Business Email Compromise) — FBI. Abgerufen am 2026-09-13
- Phishing-Materialien für kleine Unternehmen — NIST. Abgerufen am 2026-09-13
- Phishing mit Netz: NIST Phish Scale und Sicherheitsbewusstsein — NIST. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit - Security-Awareness-Spiele für Mitarbeitende: Lernen auf Deutsch
Security-Awareness-Spiele auf Deutsch auswählen: Lernziele, Feedback und Barrierefreiheit prüfen, eine kurze Einheit testen und Entscheidungen im Team besprechen.
DE · 8 Min. Lesezeit - Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - ClickFix und gefälschte CAPTCHAs: erkennen und richtig reagieren
Ein gefälschtes CAPTCHA verlangt das Ausführen eines Befehls? Lernen Sie die ClickFix-Warnsignale, Meldungen vor oder nach der Ausführung und üben Sie auf Deutsch.
DE · 9 Min. Lesezeit - Unerwartete MFA-Anfrage: Was tun, wenn Sie sich nicht angemeldet haben?
Unerwartete MFA-Anfrage erhalten? Erfahren Sie, wann Sie ablehnen, Support-Anrufe prüfen, versehentliche Freigaben melden und die Entscheidung üben.
DE · 8 Min. Lesezeit - Spielbasiertes Lernen oder Gamification in der Security Awareness?
Vergleichen Sie spielbasiertes Lernen, Gamification und Verzweigungsszenarien in der Security Awareness anhand eines Lernziels, Forschungsdaten und Arbeitsblatts.
DE · 7 Min. Lesezeit