Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
Los juegos de formación contra el phishing permiten que los empleados analicen una solicitud sospechosa antes de enfrentarse a una real. Lo verdaderamente valioso es la secuencia de decisiones: comprender qué se está solicitando, examinar la evidencia disponible, elegir una vía de verificación e informar de la inquietud cuando sea oportuno. Un juego debe hacer visible esa secuencia a través de la acción y la retroalimentación.
Esta guía va más allá de detectar faltas de ortografía. Explica cómo seleccionar un desafío útil de phishing, dirigir un ejercicio con un mensaje original de un proveedor y conectar la práctica con las herramientas que los empleados utilizan en el trabajo. El objetivo es ayudar a las personas a continuar con su trabajo legítimo de forma segura, incluso cuando no pueden clasificar con certeza un mensaje basándose únicamente en su apariencia. Para facilitar este proceso, la plataforma ofrece interfaz, guías y evaluaciones disponibles en español en diversos contenidos formativos, indicando siempre en la página de cada juego los idiomas admitidos.
Lo que te llevas
- Enseñe la acción solicitada y la vía de verificación, no solo los indicios visuales de alerta.
- Incluya mensajes legítimos y casos dudosos en la práctica.
- Conecte la acción de notificación del juego con el proceso real del lugar de trabajo.
- Evalúe más adelante un ejemplo con variaciones y mantenga presente el nivel de dificultad en la detección.
Separe la práctica mediante juegos de las simulaciones de correo electrónico enviadas
En un juego, la persona que aprende suele saber que está practicando. Puede pausar una decisión, inspeccionar pruebas, explicar una consecuencia e intentarlo de nuevo. Una simulación de correo electrónico entregada sitúa un mensaje de prueba en la bandeja de entrada habitual y puede examinar el comportamiento en ese entorno laboral cotidiano. Ambos métodos pueden ser útiles, pero responden a preguntas diferentes y requieren preparaciones distintas.
Utilice un juego para enseñar un proceso antes de esperar que los empleados lo demuestren en un contexto desconocido. Si su organización también utiliza simulaciones, coordine su diseño con el responsable de la formación y con el equipo de notificación de incidentes. Un botón de «notificar» dentro del juego no demuestra que exista una integración en el cliente de correo, y un resultado exitoso en el juego no demuestra que un mensaje real se hubiera notificado.
Utilice las investigaciones académicas como referencia para el diseño
What.Hack, un estudio sobre juegos de phishing presentado en CHI 2019, vinculó la inspección de mensajes a una tarea de juego de rol. Sus alentadores resultados inmediatos de clasificación procedían de una pequeña muestra de estudiantes, no de una evaluación de CyberPlay ni de incidentes organizacionales a largo plazo.
La pregunta de diseño verdaderamente útil es si el alumno tiene que aplicar una norma dentro de un contexto. ¿Puede comprobar la solicitud, tolerar la incertidumbre y seguir trabajando de forma productiva? Durante un programa piloto, pida a los participantes que expliquen sus acciones en voz alta. Su explicación puede revelar atajos que la puntuación pasa por alto, como desconfiar de cualquier remitente desconocido o aprobar cada mensaje que incluya el logotipo de la empresa.
Fuentes de esta sección: What.Hack: formación contra el phishing mediante un juego de simulación y rol
Identifique primero qué quiere el remitente
Comience cada escenario con la acción solicitada. ¿Se le pide al empleado que inicie sesión, abra un archivo, facilite información, apruebe un acceso, transfiera dinero o modifique un proceso? El mismo diseño visual puede aparecer tanto en un comunicado inofensivo como en una solicitud peligrosa; por tanto, la presentación por sí sola no define la decisión.
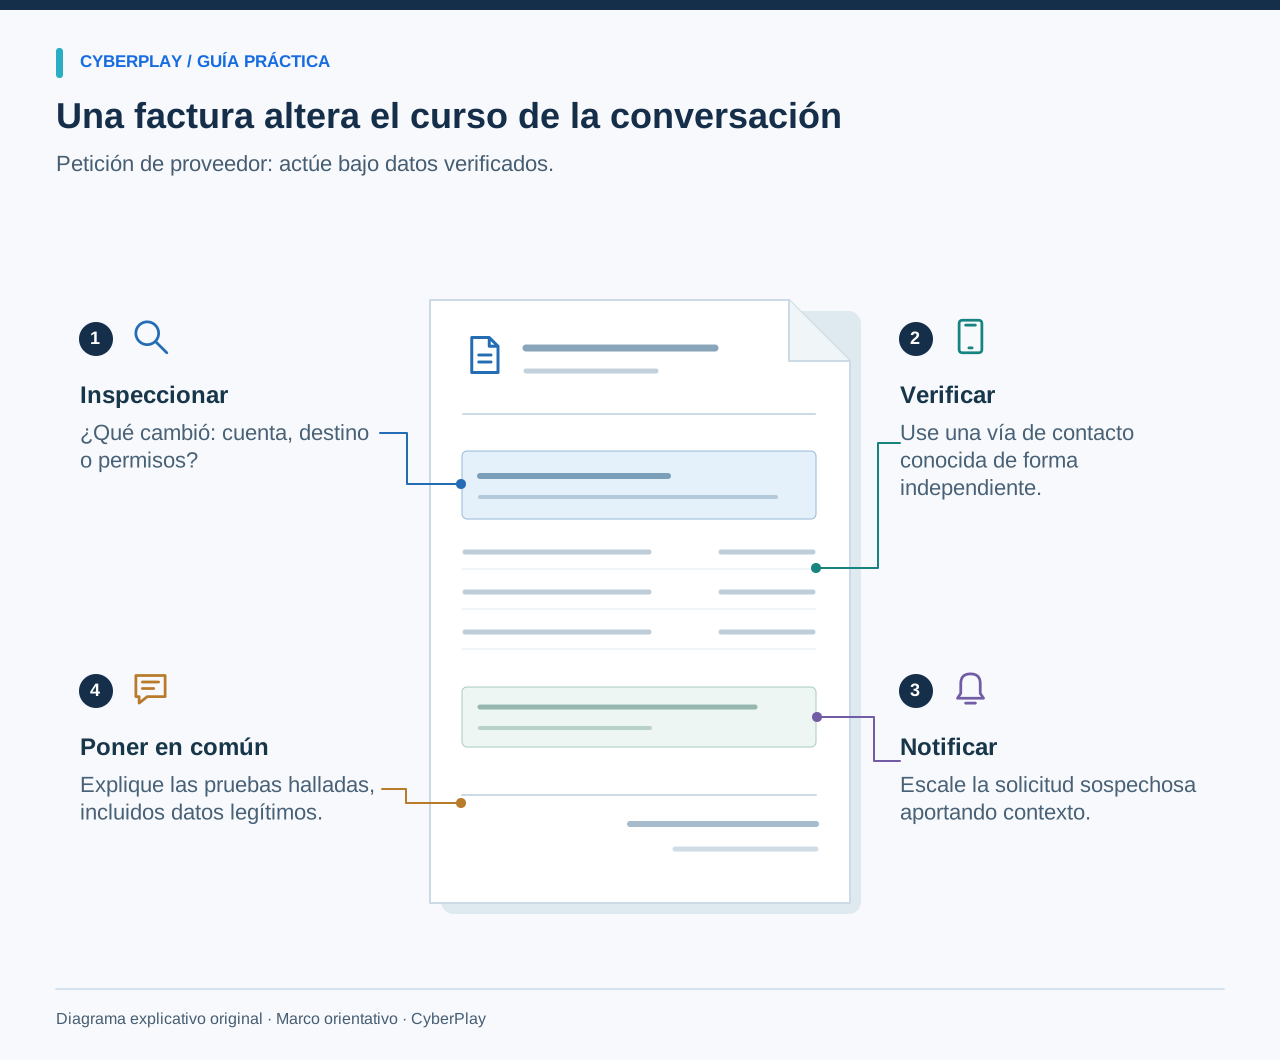
Haga que el alumno reformule la solicitud en un lenguaje claro y sencillo: «Alguien quiere que sustituya hoy la cuenta bancaria del proveedor». Esa frase deja al descubierto el paso crítico y con consecuencias. También hace que el ejercicio sea accesible para personas que no reconocen la terminología técnica. A continuación, pregunte qué condiciones tendrían que cumplirse antes de que la acción pudiera ejecutarse con seguridad.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Lea la acción solicitada
Identifique qué le pide el mensaje antes de juzgar su nombre o apariencia familiar.
- Verifique mediante contactos conocidos
Utilice una vía de contacto establecida para verificar solicitudes imprevistas, aun si el remitente parece conocido.
Analice a fondo el mensaje ficticio de un proveedor
Lea este ejemplo como texto en lugar de abrir enlaces. Todas las organizaciones y direcciones del ejercicio son ficticias. El mensaje dice: «De: Mara, Contabilidad, accounts@northstar-supplies.example. Asunto: Instrucciones de pago modificadas para la factura 1048. Nuestro banco ha cambiado. Por favor, realice el pago hoy utilizando los datos adjuntos. Llame al número que figura en mi firma si surge cualquier problema».
Asuma que se espera legítimamente una factura por la entrega. Ese detalle hace que la solicitud resulte verosímil, pero no autentica el cambio. Pida al alumno que separe los hechos constatados de las nuevas afirmaciones. La entrega sí se espera; sin embargo, el cambio de cuenta, su urgencia y la nueva vía de contacto aún necesitan una confirmación independiente.
| Elemento | Lo que revela | Lo que no demuestra |
|---|---|---|
| Número de factura esperado | El mensaje encaja con el trabajo habitual | Que el remitente controle una cuenta autorizada |
| Nombre de remitente conocido | Aparece un nombre en el mensaje | La identidad real de la persona |
| Solicitud de cambio bancario | La acción acarrea consecuencias financieras | Que la modificación haya sido aprobada |
| Teléfono dentro del mensaje | Se ha facilitado una vía de contacto | Que esa vía sea independiente |
Elija una vía de verificación que sea independiente
Las directrices del FBI sobre el compromiso del correo electrónico corporativo (BEC) recomiendan verificar los cambios de información de pago y utilizar datos de contacto obtenidos de forma independiente a la solicitud sospechosa. Ese principio resulta mucho más útil aquí que intentar juzgar si la redacción suena auténtica.
En el ejercicio, utilice el contacto del proveedor que ya conste en los registros autorizados y siga el proceso normal de control de cambios de la organización. Si el contacto conocido no está disponible, mantenga el cambio en espera y traslade el caso según la política establecida. No sustituya la verificación por otra conversación controlada por el mismo mensaje. Responder al hilo o llamar al nuevo número facilitado en él puede limitarse a dar continuidad al engaño.
Fuentes de esta sección: Fraude por compromiso del correo empresarial (BEC)
Enseñe la inspección del destino con sus limitaciones
Cuando un escenario incluya un enlace, muestre el destino real por separado del texto visible. Un botón que indique «Portal corporativo» puede dirigir a un lugar distinto. Permita a los alumnos inspeccionar el nombre del host completo utilizando la vista previa disponible en su dispositivo, en lugar de hacer clic para comprobarlo. Utilice dominios de ejemplo e interfaces simuladas no funcionales en las sesiones guiadas.
Mantenga claros los límites: una dirección de apariencia conocida no hace que una solicitud imprevista sea segura, y una conexión protegida por cifrado no demuestra que quien gestiona el sitio sea de confianza. Además, algunos mensajes legítimos contienen enlaces extensos de seguimiento. Cuando la inspección genere dudas, el empleado puede acceder al servicio mediante su aplicación conocida, sus marcadores o la dirección establecida, y verificar allí la tarea requerida.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Inspeccione el dominio registrable
Lea el dominio registrable con atención; incluir palabras conocidas en otra parte de la dirección no garantiza su titularidad.
- Use su portal conocido
Acceda al servicio mediante un portal conocido y valore el contexto de su gestor de contraseñas aprobado.
Haga que la notificación de incidentes forme parte de la tarea
Un desafío que se limita a indicar «no haga clic» deja sin practicar una acción laboral indispensable. Los recursos sobre phishing para pequeñas empresas del NIST orientan a los lectores sobre directrices de detección y notificación. En su sesión, muestre con precisión adónde deben remitir los empleados cualquier inquietud y qué información necesita recibir el equipo encargado de responder.
Utilice un mensaje de prueba aprobado para mostrar el canal de notificación. Si el ejercicio consiste en un debate de grupo, pida a los participantes que localicen la página de la intranet o el contacto correspondiente. Aborde también el caso de haber hecho clic, sin culpabilizar: notificar de inmediato, describir lo sucedido y seguir las instrucciones del equipo de respuesta. No pida al personal que investigue archivos adjuntos ni que elimine pruebas para disimular un error.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
Fuentes de esta sección: Recursos sobre phishing para pequeñas empresas
Dirija una sesión práctica que resulte verdaderamente aplicable
Para una primera sesión, reserve aproximadamente veinte minutos: presente el objetivo, invite a resolver un desafío, debata el razonamiento y ensaye el procedimiento local de notificación. La duración debe adaptarse al juego elegido y a la audiencia. Concluya antes de que el cansancio convierta la actividad en conjeturas apresuradas. Ofrezca una alternativa en texto o mediante debate si los controles de la interfaz suponen una barrera.
Plantee tres preguntas de puesta en común: «¿Cuál era la solicitud con consecuencias?», «¿Qué comprobación aportó pruebas independientes?» y «¿Qué haría aquí si todavía tuviera dudas?». Anote los obstáculos de procedimiento por separado de las carencias formativas. Si los empleados no consiguen localizar la vía para notificar incidentes, corregir ese problema de acceso debe convertirse en una acción de seguimiento específica.
Evalúe algo más que el número de respuestas correctas
La escala Phish Scale del NIST analiza la dificultad real que un correo electrónico entraña para que las personas lo detecten. Aplique esa perspectiva al examinar los resultados: un escenario muy ajustado a las labores habituales del destinatario plantea un reto distinto al de un cebo irrelevante y evidente. Comparar tasas de error brutas sin ponderar el contexto puede distorsionar la interpretación real.
Registre por separado la clasificación, la justificación y la respuesta dada. Un empleado podría sospechar de forma acertada de un mensaje pero elegir una vía de verificación insegura. Otro podría sentir incertidumbre y, aun así, adoptar la medida adecuada. Incluya ejemplos legítimos para que el ejercicio no premie paralizar todo el trabajo. Posteriormente, varíe el remitente, el canal o el contexto de negocio, manteniendo intacto el objetivo fundamental de verificación.
Fuentes de esta sección: Phishing With a Net: NIST Phish Scale y la concienciación en ciberseguridad
Seleccione un desafío y conéctelo con el trabajo real
Explore la colección de juegos de formación contra el phishing de CyberPlay y elija el que mejor se ajuste a la decisión que desea ejercitar. Lea sus instrucciones y juegue usted primero. Utilice el ejemplo del proveedor de este artículo como un ejercicio guiado independiente; esto no implica que cada juego enlazado incluya exactamente ese mismo escenario ni un flujo completo de control de pagos.
Al terminar la sesión, entregue a los empleados un breve recordatorio con la vía oficial de notificación y un principio clave de verificación. Organice más adelante un nuevo ejemplo no familiar y revise las razones que fundamentan cada respuesta. Con frecuencia, el avance más sólido consiste en una mejora operativa: una lista actualizada de contactos de proveedores, un botón de notificación más visible o el respaldo explícito de la dirección para pausar solicitudes críticas.
Lleve la toma de decisiones a la práctica
Explore los juegos pertinentes en CyberPlay, seleccione un desafío adecuado y debata de qué forma sus decisiones se corresponden con los procedimientos de su propio entorno laboral.
Explorar juegos formativosFuentes y lecturas adicionales
- What.Hack: formación contra el phishing mediante un juego de simulación y rol — Universidad Cornell / CHI 2019. Consultado el 2026-09-13
- Fraude por compromiso del correo empresarial (BEC) — FBI. Consultado el 2026-09-13
- Recursos sobre phishing para pequeñas empresas — NIST. Consultado el 2026-09-13
- Phishing With a Net: NIST Phish Scale y la concienciación en ciberseguridad — NIST. Consultado el 2026-09-13
Sigue explorando
- Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Juegos de concienciación en ciberseguridad en español para empleados
Elige juegos de concienciación en ciberseguridad en español que enseñen decisiones útiles. Compara formatos, prueba una sesión y evalúa su encaje en el trabajo.
ES · 9 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - ClickFix y CAPTCHA falsos: cómo reconocer la trampa y actuar
¿Un CAPTCHA falso le pide ejecutar un comando? Conozca las señales de alerta de ClickFix, qué reportar antes o después de la ejecución y practique la decisión en español.
ES · 10 min de lectura - Solicitud MFA inesperada: qué hacer si no has iniciado sesión
¿Recibiste una solicitud MFA inesperada? Aprende cuándo rechazarla, cómo verificar una llamada de soporte y notificar incidentes si aprobaste por error.
ES · 9 min de lectura - Aprendizaje de ciberseguridad basado en juegos: diferencias con la gamificación
Distingue gamificación, escenarios con opciones y aprendizaje de ciberseguridad basado en juegos. Compara formatos con un mismo objetivo y una ficha práctica.
ES · 10 min de lectura