Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
Les jeux de formation au phishing permettent aux collaborateurs d'analyser une demande suspecte avant d'être confrontés à une situation réelle. La véritable valeur réside dans la séquence de décision : comprendre ce qui est demandé, examiner les indices disponibles, choisir une méthode de vérification et signaler l'anomalie de manière appropriée. Un bon jeu doit rendre cette séquence explicite par l'action et le retour pédagogique.
Ce guide va bien au-delà du simple repérage des fautes d'orthographe. Il explique comment sélectionner un défi de phishing pertinent, animer un exercice pratique autour d'un message fournisseur inédit et relier cet entraînement aux outils utilisés au quotidien. L'objectif est d'aider chacun à poursuivre ses tâches légitimes en toute sécurité, y compris lorsqu'il est impossible de qualifier un message sur sa seule apparence.
Les points à retenir
- Sensibiliser à l'action demandée et au canal de vérification, pas seulement aux signaux visuels d'alerte.
- Intégrer des messages légitimes et des cas ambigus dans les séances d'entraînement.
- Relier l'action de signalement du jeu au processus réel en vigueur dans l'entreprise.
- Évaluer ultérieurement une variante de l'exercice en tenant compte du niveau de difficulté de détection.
Distinguer l'apprentissage par le jeu des simulations d'emails en boîte de réception
Dans un jeu, l'apprenant sait généralement qu'il s'exerce. Il est possible de suspendre sa décision, d'analyser les éléments concrets, d'expliquer une conséquence et de recommencer. Une simulation d'email délivrée en boîte de réception glisse un message test parmi les messages habituels et permet d'observer les comportements en conditions réelles. Ces deux approches sont utiles, mais elles répondent à des questions différentes et nécessitent une préparation distincte.
Appuyez-vous sur un jeu pour enseigner une méthode avant d'exiger des collaborateurs qu'ils l'appliquent dans un contexte imprévu. Si votre organisation déploie aussi des simulations, coordonnez leur conception avec le responsable de la formation et l'équipe chargée des signalements. Un bouton « signaler » virtuel dans un jeu ne garantit pas l'existence d'une intégration dans votre messagerie, et une réussite dans le jeu ne prouve pas qu'un véritable message suspect aurait été signalé.
S'appuyer sur la recherche pour concevoir l'apprentissage
L'étude What.Hack, présentée à la conférence CHI 2019, associait l'analyse de messages à un jeu de rôle axé sur le phishing. Ses résultats encourageants en matière de classification immédiate reposaient sur un échantillon restreint d'étudiants, et non sur une évaluation de CyberPlay ou sur l'analyse d'incidents organisationnels à long terme.
La question essentielle de conception est de savoir si l'apprenant doit appliquer une règle en situation. Est-il capable d'analyser la demande, de tolérer l'incertitude et de poursuivre son travail sans blocage inutile ? Lors d'un atelier pilote, invitez les participants à expliciter leur raisonnement à voix haute. Leurs explications peuvent révéler des raccourcis trompeurs que le score brut ignore, comme se méfier systématiquement de tout expéditeur inconnu ou valider sans réserve un courriel dès qu'il affiche le logo officiel.
Sources de cette section: What.Hack : apprendre à déjouer le phishing avec un jeu de rôle et des attaques simulées
Identifier d'abord ce que l'expéditeur cherche à obtenir
Commencez chaque scénario en analysant l'action sollicitée. Demande-t-on au collaborateur de se connecter, d'ouvrir une pièce jointe, de transmettre des informations, de valider un accès, d'effectuer un virement ou de modifier une procédure ? Une même présentation graphique peut habiller une note d'information inoffensive ou une requête frauduleuse ; la forme ne suffit donc pas pour trancher.
Invitez l'apprenant à reformuler la demande avec des mots simples : « Quelqu'un me demande de modifier immédiatement les coordonnées bancaires d'un fournisseur. » Cette phrase met en lumière l'acte déterminant et ses répercussions. Elle rend aussi l'exercice accessible aux personnes peu familières du jargon technique. Demandez-vous ensuite quelles conditions préalables doivent être impérativement réunies avant d'exécuter cette action en toute sécurité.

Agrandir l’image · Capture du jeu · Interface en anglais
- Lire l'action demandée
Identifiez ce que le message vous demande de faire avant de vous fier à son nom ou son apparence familiers.
- Vérifier via des contacts connus
Utilisez un canal de contact établi pour vérifier une demande inattendue, même si l'expéditeur semble familier.
Analyser pas à pas un faux message de fournisseur
Lisez cet exemple textuel sans chercher à ouvrir de lien. L'ensemble des organisations et des adresses de cet exercice sont fictives. Le message indique : « De : Mara, Comptabilité, accounts@northstar-supplies.example. Objet : Nouvelles instructions de règlement pour la facture 1048. Nos coordonnées bancaires ont changé. Merci de régler aujourd'hui en utilisant le RIB joint. En cas de problème, appelez le numéro indiqué dans ma signature. »
Supposons qu'une facture correspondant à une livraison réelle soit effectivement attendue. Ce contexte rend la requête crédible, mais il ne valide en rien la modification demandée. Demandez à l'apprenant de séparer les faits avérés des affirmations non vérifiées. La livraison est bien prévue ; en revanche, le changement de compte bancaire, l'urgence invoquée et les nouvelles coordonnées de contact exigent une confirmation indépendante.
| Élément examiné | Ce que cela indique | Ce que cela ne prouve pas |
|---|---|---|
| Numéro de facture attendu | Cohérence avec l'activité | Légitimité de l'expéditeur |
| Nom d'affichage familier | Un nom figure dans le message | Identité réelle de la personne |
| Demande de nouveau RIB | Impact financier direct | Validation formelle du changement |
| Numéro dans la signature | Un contact est fourni | Indépendance de ce contact |
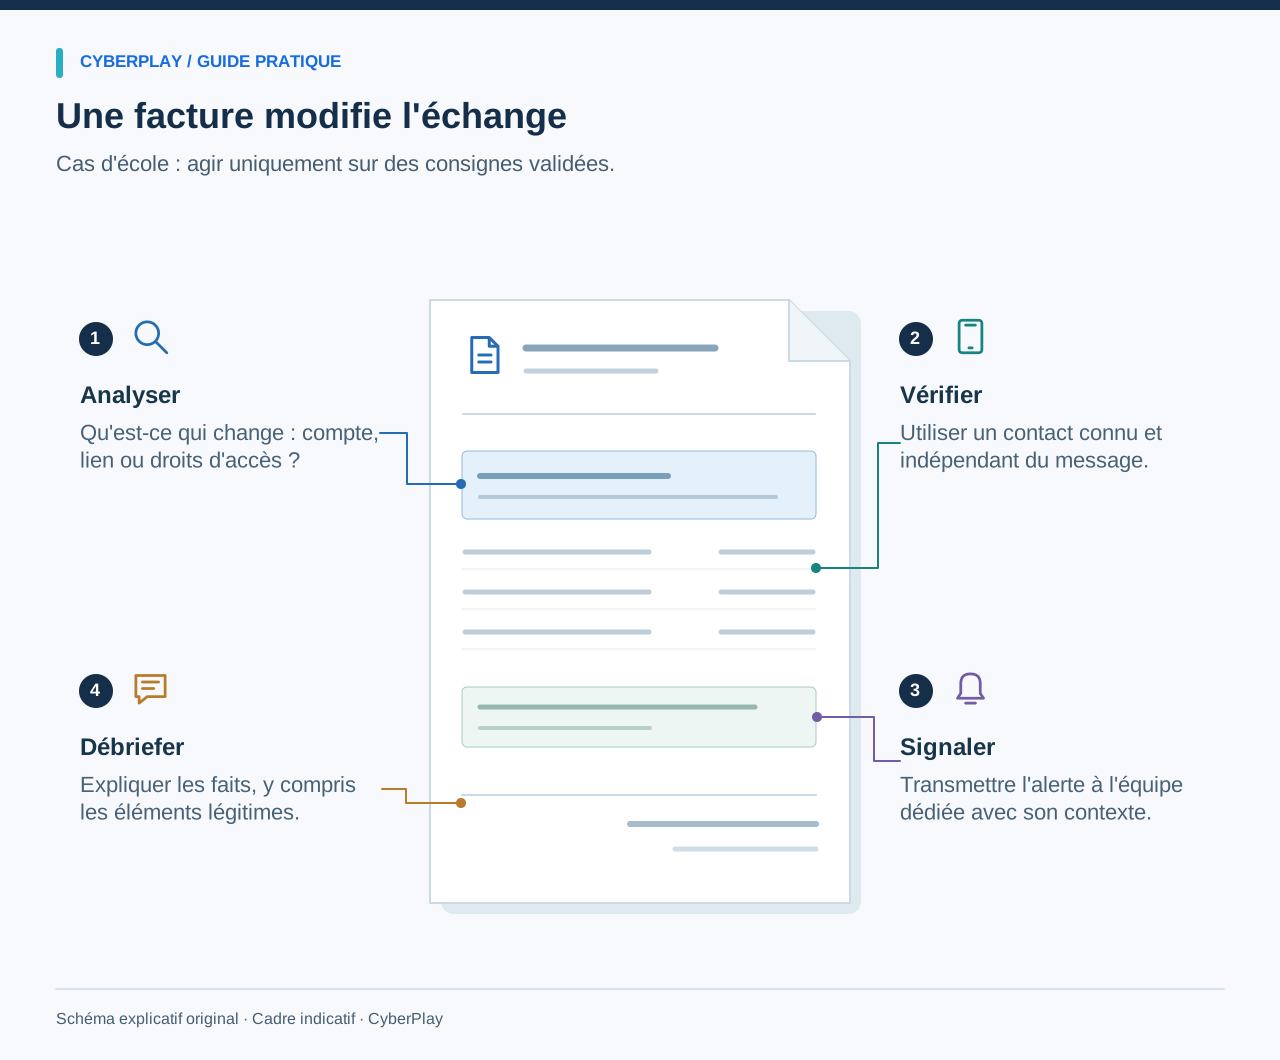
Privilégier un canal de vérification indépendant
Les recommandations du FBI relatives aux arnaques aux faux ordres de virement (Business Email Compromise) préconisent de contrôler tout changement de coordonnées bancaires à l'aide d'informations obtenues indépendamment du message suspect. Ce principe est bien plus protecteur que de chercher à deviner si le ton du texte paraît authentique.
Dans le cadre de l'exercice, utilisez les coordonnées du fournisseur déjà enregistrées dans vos répertoires internes validés et respectez le circuit habituel d'approbation. Si le contact de référence est indisponible, suspendez l'opération et remontez le dossier selon les procédures internes. Ne remplacez jamais une vérification par un échange dicté par le message lui-même : répondre dans le même fil ou appeler le numéro nouvellement transmis ne fait souvent que prolonger le piège.
Sources de cette section: Fraude par compromission de la messagerie professionnelle
Enseigner l'analyse des liens et ses limites
Lorsqu'un scénario comporte un lien hypertexte, séparez l'adresse de destination réelle de son intitulé visible. Un bouton libellé « Portail interne » peut pointer vers un site totalement externe. Montrez aux apprenants comment inspecter le nom de domaine complet grâce au survol ou à l'aperçu du terminal, sans jamais cliquer pour vérifier. Pour vos ateliers guidés, utilisez des domaines d'exemple et des interfaces simulées non fonctionnelles.
Rappelez clairement les limites de cet examen : une adresse familière ne garantit pas la sécurité d'une demande inattendue, et une connexion chiffrée (cadenas de sécurité) ne prouve pas l'honnêteté du site. De nombreux messages légitimes utilisent aussi des liens de suivi complexes. En cas d'hésitation, le collaborateur doit rejoindre le service via son application habituelle, ses favoris ou l'adresse officielle pour y vérifier directement la tâche demandée.

Agrandir l’image · Capture du jeu · Interface en anglais
- Inspecter le domaine enregistrable
Lisez attentivement le domaine enregistrable ; des mots familiers placés ailleurs dans l'adresse n'en garantissent pas le propriétaire.
- Utiliser votre portail connu
Accédez au service via un portail connu et tenez compte du contexte fourni par votre gestionnaire de mots de passe approuvé.
Intégrer le signalement au cœur de l'exercice
Un défi pédagogique qui se conclut simplement par « ne pas cliquer » prive l'employé d'un apprentissage déterminant pour l'entreprise. Le recueil de ressources du NIST sur le phishing destiné aux PME insiste sur l'importance conjointe de la détection et du signalement. Lors de votre séance, indiquez précisément à quel endroit transmettre un doute et quelles informations sont attendues par l'équipe de sécurité.
Utilisez un message test autorisé pour montrer le circuit de signalement. Si l'exercice prend la forme d'un échange collectif, invitez les participants à retrouver la page intranet ou le point de contact dédié. Abordez également sans esprit de reproche la conduite à tenir après un clic accidentel : alerter sans attendre, décrire fidèlement ce qui s'est produit et suivre les consignes des équipes d'intervention. Ne demandez jamais aux collaborateurs d'analyser eux-mêmes une pièce jointe ou de supprimer des traces pour masquer une maladresse.

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
Sources de cette section: Ressources sur le phishing pour les petites entreprises
Animer un atelier concret et accessible
Pour une première session, prévoyez une vingtaine de minutes : présentez l'objectif, proposez un cas pratique, échangez sur les arguments de chacun et répétez l'action de signalement interne. Adaptez la durée au jeu sélectionné et au public réuni. Concluez l'atelier avant que la lassitude n'incite à répondre au hasard. Prévoyez une alternative écrite ou un temps d'échange guidé si l'interface du jeu pose des difficultés d'accessibilité.
Posez trois questions lors du débriefing : « Quel était l'acte décisif demandé ? », « Quel contrôle a apporté une preuve indépendante ? » et « Que feriez-vous ici si le doute persistait ? » Notez les difficultés organisationnelles indépendamment des lacunes de formation. Si des collaborateurs ne trouvent pas le moyen de signaler un incident, résoudre ce problème d'accès devient une action prioritaire à planifier.
Évaluer bien plus que le pourcentage de bonnes réponses
L'échelle Phish Scale du NIST mesure la difficulté réelle de détection d'un courriel pour un être humain. Prenez cette grille en compte lors du bilan : un scénario calqué sur le travail quotidien du destinataire diffère profondément d'un leurre grossier sans rapport avec ses tâches. Comparer des taux d'erreur bruts sans contextualiser le niveau de difficulté conduit à des conclusions erronées.
Mesurez distinctement la classification, la justification et la réaction adoptée. Un salarié peut avoir un doute légitime face à un message, mais choisir un mode de vérification dangereux. À l'inverse, une personne hésitante peut appliquer le bon réflexe de sécurité. Introduisez des exemples légitimes pour que l'exercice n'encourage pas le blocage systématique des activités. Par la suite, variez l'expéditeur, le support ou le cadre professionnel, tout en maintenant l'objectif central d'une vérification rigoureuse.
Sources de cette section: Échelle NIST de difficulté de détection du phishing
Choisir une mise en situation et la transposer au travail
Parcourez la rubrique dédiée au phishing sur CyberPlay et retenez un jeu aligné sur la décision que vous souhaitez entraîner. Prenez le temps de lire ses consignes et de l'expérimenter vous-même au préalable. Considérez l'exemple du fournisseur présenté ici comme un atelier pratique autonome : rien ne garantit que chaque jeu lié intègre exactement ce scénario ou une simulation complète de contrôle des règlements bancaires.
À l'issue de l'atelier, partagez une fiche mémo rappelant la procédure de signalement officielle et une règle essentielle de vérification. Programmez plus tard un exercice inédit et observez les justifications apportées aux réponses. L'avancée la plus déterminante est souvent d'ordre opérationnel : un annuaire des fournisseurs rigoureusement actualisé, un bouton de signalement accessible ou le soutien explicite du management pour temporiser un paiement à haut risque.
Exercez une décision de votre travail
Explorez les jeux de phishing et leurs langues disponibles. Appuyez-vous sur les explications en français pour relier la vérification du message au circuit de signalement de votre équipe.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- What.Hack : apprendre à déjouer le phishing avec un jeu de rôle et des attaques simulées — Université Cornell / CHI 2019. Consulté le 2026-09-13
- Fraude par compromission de la messagerie professionnelle — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
- Ressources sur le phishing pour les petites entreprises — NIST. Consulté le 2026-09-13
- Échelle NIST de difficulté de détection du phishing — NIST. Consulté le 2026-09-13
Poursuivez votre lecture
- Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Jeux de sensibilisation à la cybersécurité en français : comment choisir
Choisissez des jeux de sensibilisation à la cybersécurité qui enseignent des décisions utiles au travail. Comparez les formats et évaluez vos sessions.
FR · 11 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - ClickFix et faux CAPTCHA : reconnaître le piège et réagir
Un faux CAPTCHA vous demande d'exécuter une commande ? Découvrez les signaux d'alerte ClickFix, quoi signaler avant ou après l'exécution et entraînez-vous en français.
FR · 9 min de lecture - Demande MFA inattendue : que faire si vous ne vous connectez pas ?
Demande MFA inattendue ? Sachez quand refuser, vérifier un appel du support, signaler une approbation par erreur et vous entraîner en français.
FR · 10 min de lecture - Apprentissage par le jeu et gamification : que pratique le salarié ?
Comparez jeu, gamification et scénario à embranchements avec un même objectif de sécurité. Examinez la recherche et utilisez une grille de sélection.
FR · 10 min de lecture