Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 9 min de lecture
Guide et exercices en français
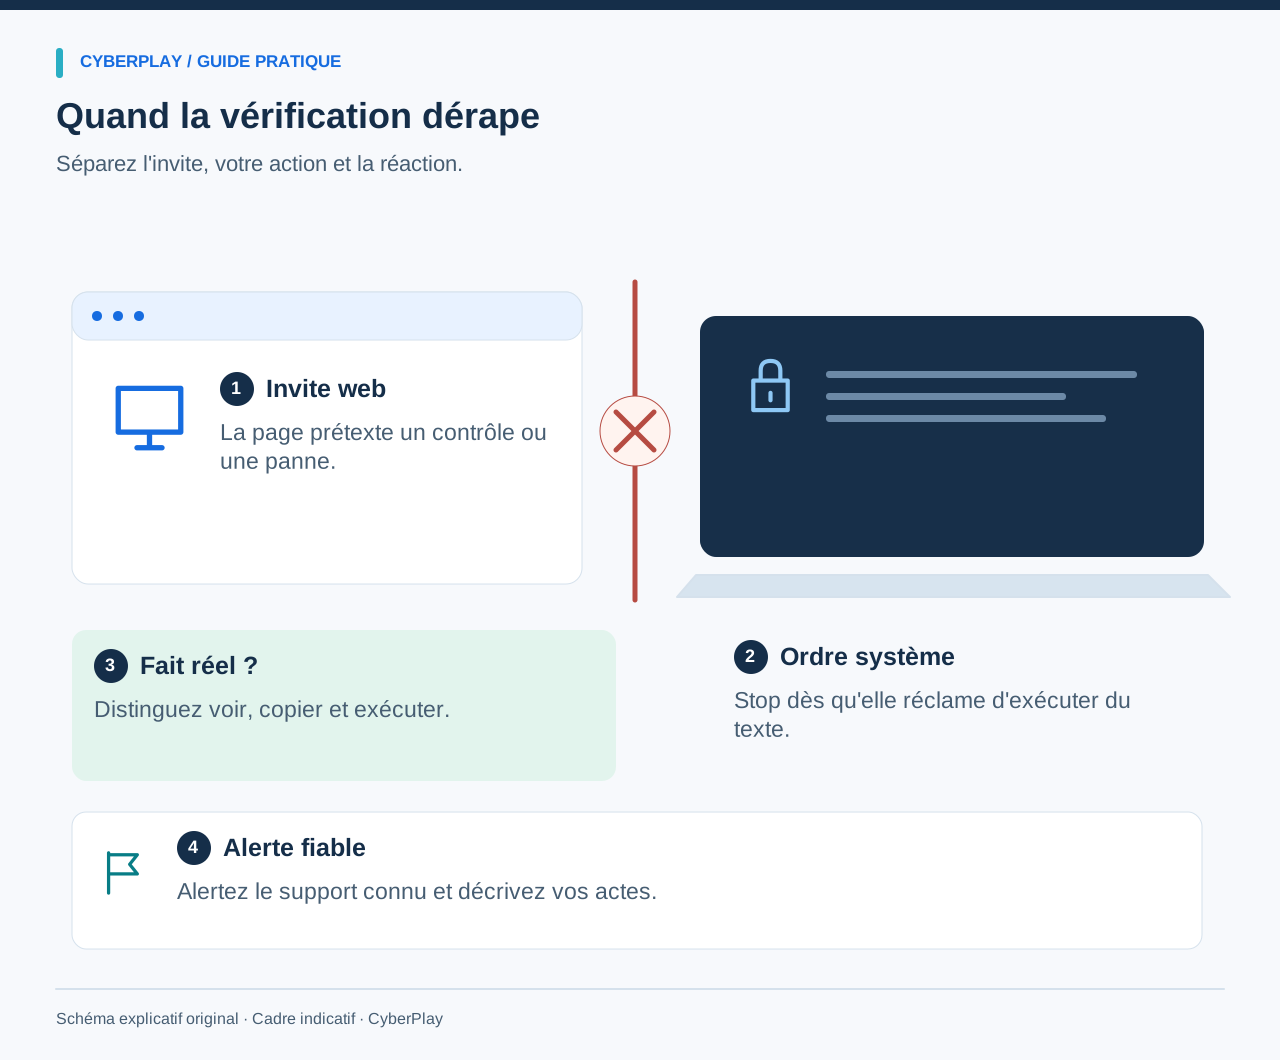
Si un CAPTCHA ou un message de réparation inattendu vous demande d'ouvrir Exécuter, le Terminal ou une autre invite de commandes, arrêtez-vous. Ne collez ni n'exécutez son texte. Quittez la page et contactez votre équipe informatique ou sécurité par le canal que vous connaissez déjà. Une vérification de navigateur n'a pas besoin que vous exécutiez une commande sur l'ordinateur.
ClickFix est une technique d'ingénierie sociale qui transforme un problème plausible en une incitation faite à l'utilisateur d'exécuter du code. Ce guide aborde ce moment critique, y compris la conduite à tenir si vous avez déjà suivi les instructions. Vous pouvez remplir la fiche de signalement et l'exercice pratique sans exécuter la moindre commande ni visiter de site suspect.
Les points à retenir
- Évaluez l'action demandée, même sur un site enregistré dans vos favoris avec HTTPS.
- Apercevoir un leurre, copier du texte et exécuter une commande sont des faits distincts.
- Si une exécution a pu avoir lieu, signalez-la sans délai et suivez la procédure d'incident.
- Entraînez-vous sur des exemples inertes et un cas inédit, pas sur de vraies attaques.
Reconnaître le passage de la page web à votre appareil
Un CAPTCHA aide normalement un service à distinguer un visiteur humain d'un trafic automatisé. ClickFix détourne ce cadre familier ou invente un incident lié à un document, une réunion ou au navigateur. L'alerte réside dans l'instruction suivante : manipuler un outil de ligne de commande sur l'appareil pour que la page fonctionne supposément. La demande dépasse alors l'interaction habituelle dans un navigateur.
L'analyse de Microsoft d'août 2025 décrit ce schéma dans des campagnes observées touchant Windows et macOS. Le MITRE classe également le copier-coller malveillant parmi les techniques d'exécution par l'utilisateur. Ces rapports décrivent des comportements d'attaquants ; ils ne démontrent pas que chaque CAPTCHA inhabituel est malveillant et ne mesurent pas l'efficacité de cette formation.
Sources de cette section: ClickFix : analyse de la technique d’ingénierie sociale · Copier-coller malveillant, T1204.004
Comparez l'action, pas le logo
Utilisez la comparaison ci-dessous pour expliquer la menace à un collègue. Les noms familiers et la charte graphique d'un fournisseur de vérification peuvent être copiés. L'absence de téléchargement visible n'est pas une raison pour continuer : une commande collée peut déclencher une activité en dehors du navigateur.
Il existe des instructions techniques légitimes nécessitant des outils en ligne de commande. Au travail, elles s'inscrivent dans une tâche vérifiée indépendamment et une procédure autorisée. Ne prenez pas une page web inattendue, un résultat de recherche ou l'insistance d'un interlocuteur pour cette autorisation.
| Ce que vous voyez | Ce qui change | Réaction sécurisée |
|---|---|---|
| Vérification dans le navigateur | Contrôle d'apparence normale, contextualisé. | Poursuivez seulement si le service et la tâche sont attendus. |
| Une page demande Exécuter/Terminal | La page réclame une exécution sur l'appareil. | Arrêtez-vous ; ne collez ni n'exécutez son texte. |
| Invite incitant à désactiver la sécurité | Elle vous demande d'affaiblir un contrôle. | Ne modifiez rien ; contactez le support connu. |
| L'IT confirme un ticket préexistant | Une procédure séparée et autorisée existe. | Suivez la procédure vérifiée selon votre rôle. |
Un vrai site web peut afficher une fausse invite de réparation malveillante
Ouvrir un favori enregistré est un bon moyen d'éviter un lien inconnu, mais cela ne garantit pas que chaque instruction sur la page obtenue soit sûre. Un site ou l'un de ses composants peut être compromis. L'Office fédéral suisse de la cybersécurité a alerté en août 2026 sur des sites légitimes affichant des invites de faux CAPTCHA, conseillant de quitter les pages réclamant des commandes et de solliciter l'informatique.
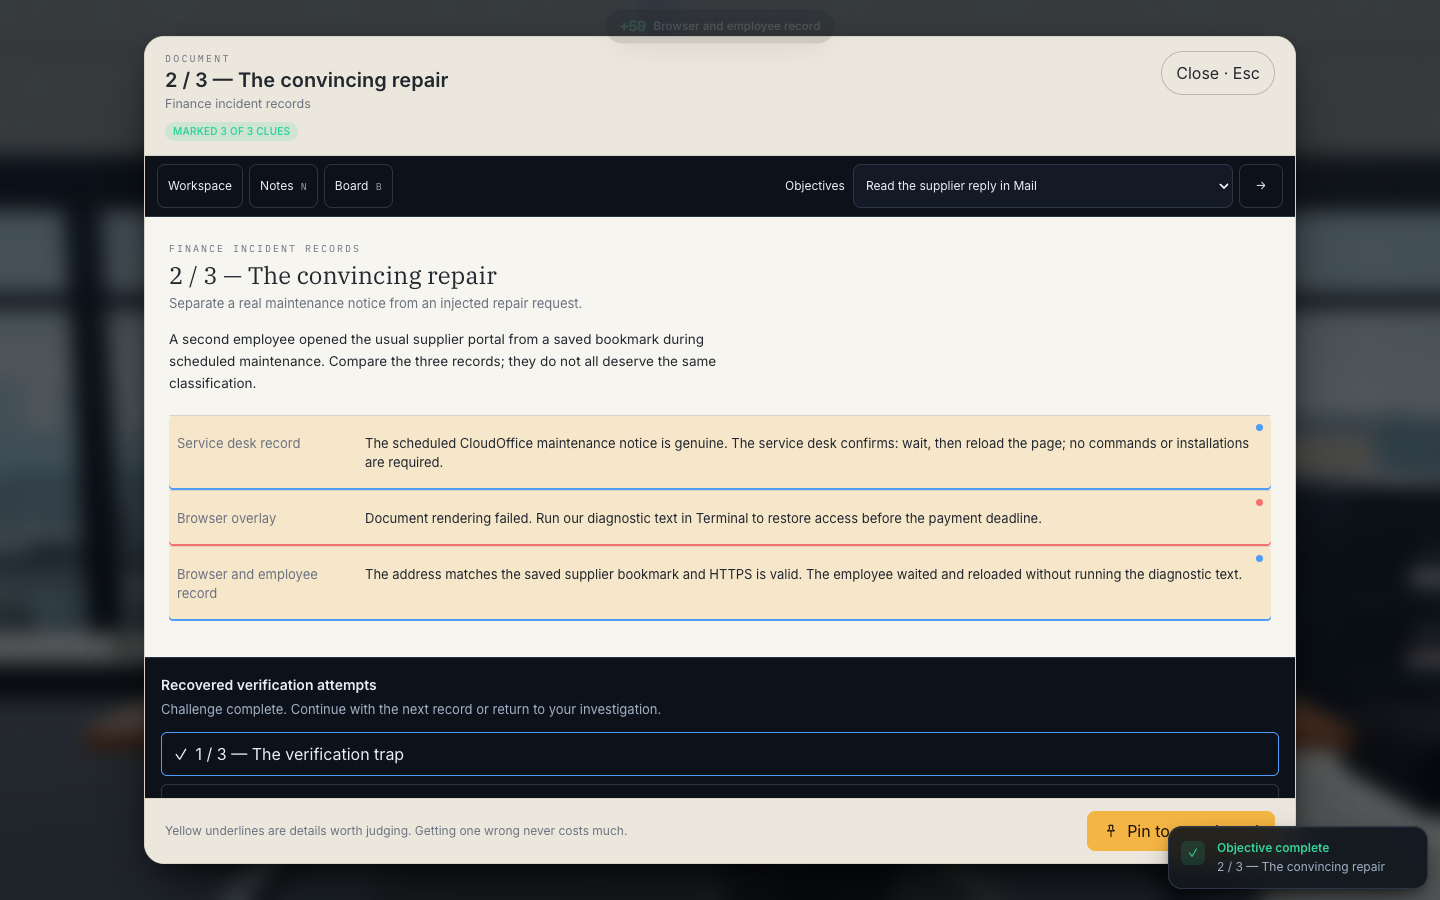
Imaginez un portail fournisseur en maintenance planifiée. Votre support vous dit de patienter et de recharger plus tard. Un message superposé sur ce même portail vous dit d'exécuter aussitôt une commande de diagnostic. La panne réelle explique pourquoi vous vous attendiez à un problème ; elle ne valide pas l'action supplémentaire demandée par l'encart. Suivez la consigne vérifiée à part et signalez l'injonction contradictoire.
Agrandir l’image · Capture du jeu · Interface en anglais
- Un site web légitime peut relayer une instruction malveillante
Lisez ce que la page demande à l'employé d'exécuter. Un favori authentique ne légitime en rien une commande de réparation fournie par une page web.
- Rechercher les preuves de l'action entreprise
Distinguez le contexte de maintenance, l'instruction injectée et la réaction de l'employé avant de tirer une conclusion.
Sources de cette section: Augmentation des sites web compromis avec de faux CAPTCHAs
Si vous avez vu l'invite sans rien exécuter
Cessez d'interagir avec la page. Si une invite de commandes est déjà ouverte, ne collez ni ne validez le texte fourni. Fermez la page suspecte dès que possible normalement et signalez l'adresse ou le point d'entrée par votre circuit officiel. Ne retournez pas sur la page pour reproduire l'invite afin d'obtenir une meilleure capture d'écran.
Décrivez vos actions avec précision : vous avez vu l'invite, cliqué sur son bouton de vérification, copié du texte ou ouvert une invite de commandes. Ne qualifiez pas tout cela d'emblée par « j'ai exécuté un malware ». De même, ne supposez pas qu'il n'y a aucun problème simplement parce qu'aucun avertissement n'est apparu. Votre signalement aide les intervenants à décider si des vérifications de l'appareil s'imposent ; vous n'avez pas à prouver une infection avant de demander de l'aide.
Si vous avez exécuté le texte — ou si vous avez un doute
Interrompez votre travail ordinaire sur l'appareil et contactez immédiatement l'IT ou la sécurité par un canal établi. Précisez qu'une page web vous a demandé d'exécuter du texte et indiquez si vous vous souvenez l'avoir validé. Utilisez un autre appareil approuvé ou un téléphone si l'ordinateur touché ne peut pas servir de canal de communication de confiance. Suivez la procédure d'isolement et de réponse de votre organisation ; évitez d'improviser des arrêts sur des équipements opérationnels ou critiques pour la sécurité.
Fermer le navigateur ne peut pas annuler une commande déjà exécutée. Ne tentez pas de commandes de nettoyage trouvées sur Internet, n'installez pas de scanneur non sollicité, n'effacez pas l'historique et ne poursuivez pas les tests. Une simple réinitialisation de mot de passe ne supprime pas le code qui a tourné sur l'appareil. Les intervenants peuvent analyser l'exécution, décider du confinement et orienter la récupération des identifiants ou de session. Conservez le message d'origine et les horaires sans faire circuler de charges utiles suspectes auprès de vos collègues.
Utiliser un signalement qui sépare les faits observés des suppositions
Copiez ces intitulés de champs dans le formulaire d'incident approuvé. Un signalement court et exact est plus utile qu'un diagnostic hasardeux. Indiquez clairement les inconnues, y compris si la frappe finale a réellement déclenché l'exécution. Ne partagez des captures d'écran que par le canal approuvé et évitez d'exposer inutilement des données personnelles ou clients.
Par exemple : « Vers 14 h 30, un aperçu de facture m'a demandé d'exécuter un texte de diagnostic. J'ai ouvert une fenêtre de commande mais je ne me rappelle pas avoir validé. J'ai arrêté de travailler et appelé le centre d'assistance. » Cela offre un point de départ aux intervenants sans inventer de famille de malware ni de cause première.
| Élément | Détail utile |
|---|---|
| Heure et appareil | Heure approximative, identifiant de l'appareil et lieu de travail. |
| Point d'entrée | Message, document, publicité ou portail connu ayant mené à la demande. |
| Action demandée | Ce que réclamait l'invite, décrit sans reproduire de commande exécutable. |
| Action réelle | Vu, cliqué, copié, collé, validé ou incertain. |
| Résultat observé | Fenêtre, alerte ou autre changement visible ; aucun diagnostic supposé. |
| Statut actuel | Si le travail a été interrompu et qui a été prévenu. |
Entraînez-vous avec trois dossiers récupérés dans Phishing Detective 3D
Operation Paper Trail comprend trois dossiers ClickFix archivés. Le premier est une fausse vérification arrêtée avant toute exécution. Le deuxième associe une maintenance réelle, une adresse enregistrée en favori et un faux encart de réparation malveillant. Le troisième contient le récit de l'employé et les preuves techniques sur le poste montrant qu'une commande a été exécutée. Qualifiez les faits surlignés et expliquez ce que chacun démontre.
Il s'agit d'une enquête fictive, pas d'un exercice sur du vrai malware. Le piratage initial de boîte mail du dossier a eu lieu plus tôt via OAuth ; les éléments ClickFix constituent des rebondissements ultérieurs. Bien respecter cette chronologie fait partie de l'apprentissage : un événement préoccupant n'est pas d'office la source de chaque problème du dossier.
Agrandir l’image · Capture du jeu · Interface en anglais
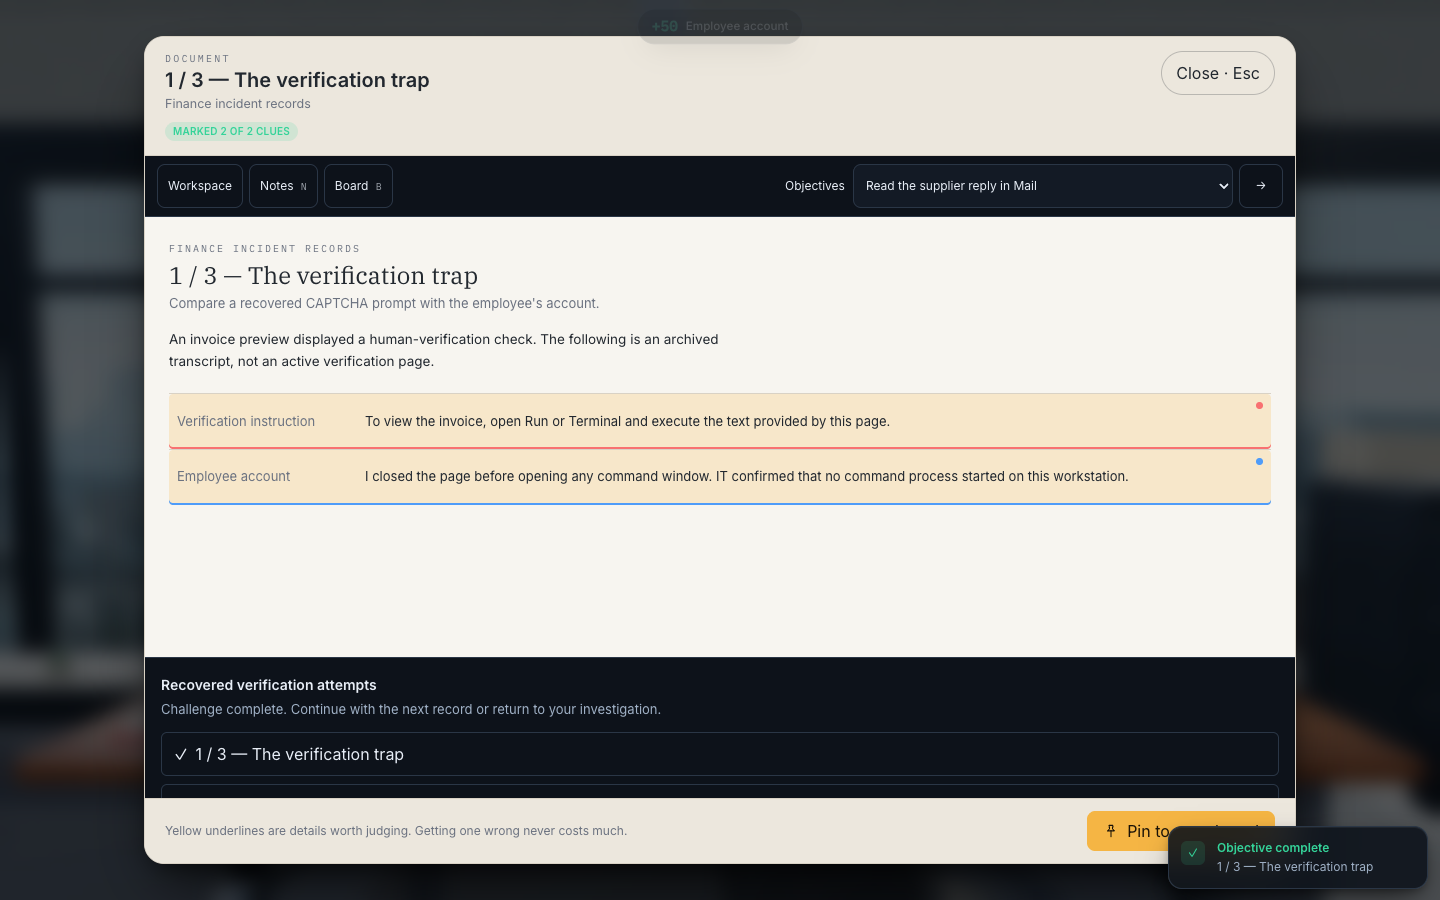
- Identifier l'action demandée
L’instruction archivée demande à l’employé d’ouvrir Exécuter (Run) ou le Terminal. Ce passage de la page web aux commandes sur l’appareil constitue le signal d’alerte.
- Distinguer l'invite de l'exécution
Le compte rendu de l'employé indique que la page a été fermée et qu'aucun processus de commande n'a été lancé. Signalez les faits établis plutôt que de présumer une infection.
Essayez une situation différente avant de lire la réponse
Un suivi efficace varie le contexte tout en conservant la prise de décision. Un apprenant ayant mémorisé la capture d'un CAPTCHA peut manquer la même demande au sein d'une invitation de réunion ou d'un aperçu de fichier. Lisez la situation sous forme de texte brut. Aucune commande, aucun lien actif ni aucun fichier téléchargé n'est nécessaire.
Vérifier le processus de travail autant que l'apprenant
Pour une petite équipe, demandez à chacun de repérer le véritable circuit de signalement et d'expliquer la différence entre observer et exécuter. Faites jouer le rôle du support à un collègue pour répondre à l'exemple de signalement. Notez les failles du processus, comme un annuaire téléphonique inaccessible, des instructions floues pour les postes ou un responsable qui décourage de temporiser les urgences.
Plus tard, utilisez un nouveau prétexte de dépannage et revérifiez les explications. L'achèvement, les points d'XP et une classification correcte dans le jeu reflètent l'activité dans l'exercice ; ils ne prouvent pas une réduction des incidents au travail. Séparez les retours pédagogiques de toute démarche disciplinaire pour que les actions incertaines soient rapportées en toute franchise.
Poursuivre l'entraînement en français
Ce guide, l'interface de CyberPlay et Phishing Detective 3D sont disponibles en français. Lancez le jeu et analysez les dossiers de vérification récupérés d'Operation Paper Trail. Pour chaque dossier, identifiez l'action demandée, si l'exécution est confirmée par des preuves et la prochaine étape de signalement.
Les captures du jeu illustrant ce guide utilisent l'interface en anglais et présentent des supports de formation fictifs. Après la partie, adaptez la fiche de signalement à votre propre centre d'assistance et à la procédure approuvée pour vos postes. Gardez une règle assez courte pour s'en souvenir lors d'une interruption : une page web inattendue ne peut pas autoriser une commande sur votre ordinateur.
S'entraîner aux décisions ClickFix en français
Examinez les trois dossiers de vérification récupérés dans Phishing Detective 3D. Expliquez les éléments de preuve et la décision de signalement avant de poursuivre.
Ouvrir Phishing Detective 3DSources et lectures complémentaires
- ClickFix : analyse de la technique d’ingénierie sociale — Microsoft Threat Intelligence, 2025, analyse de la technique d'ingénierie sociale ClickFix. Consulté le 2026-09-13
- Copier-coller malveillant, T1204.004 — MITRE ATT&CK, base de connaissances sur les techniques d'exécution par copier-coller. Consulté le 2026-09-13
- Augmentation des sites web compromis avec de faux CAPTCHAs — Office fédéral suisse de la cybersécurité, 2026, bulletin d'alerte sur les faux CAPTCHA. Consulté le 2026-09-13
Poursuivez votre lecture
- Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Formation à la sécurité de l’IA : outils, données et décisions au travail
Concevez une formation concrète à la sécurité de l'IA pour vos collaborateurs : outils approuvés, données sensibles, vérification et cas pratiques.
FR · 10 min de lecture - Reconnaître une fausse page de connexion, même avec HTTPS
Repérez une fausse page de connexion : adresse réelle, HTTPS et gestionnaire de mots de passe. Guide et exercice en français pour choisir une voie sûre.
FR · 9 min de lecture - Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Phishing par QR code : apprendre à vérifier la destination
Apprenez aux collaborateurs à déjouer le phishing par QR code grâce à la vérification d'URL, au contrôle indépendant et à des mises en situation réalistes.
FR · 10 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture