Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
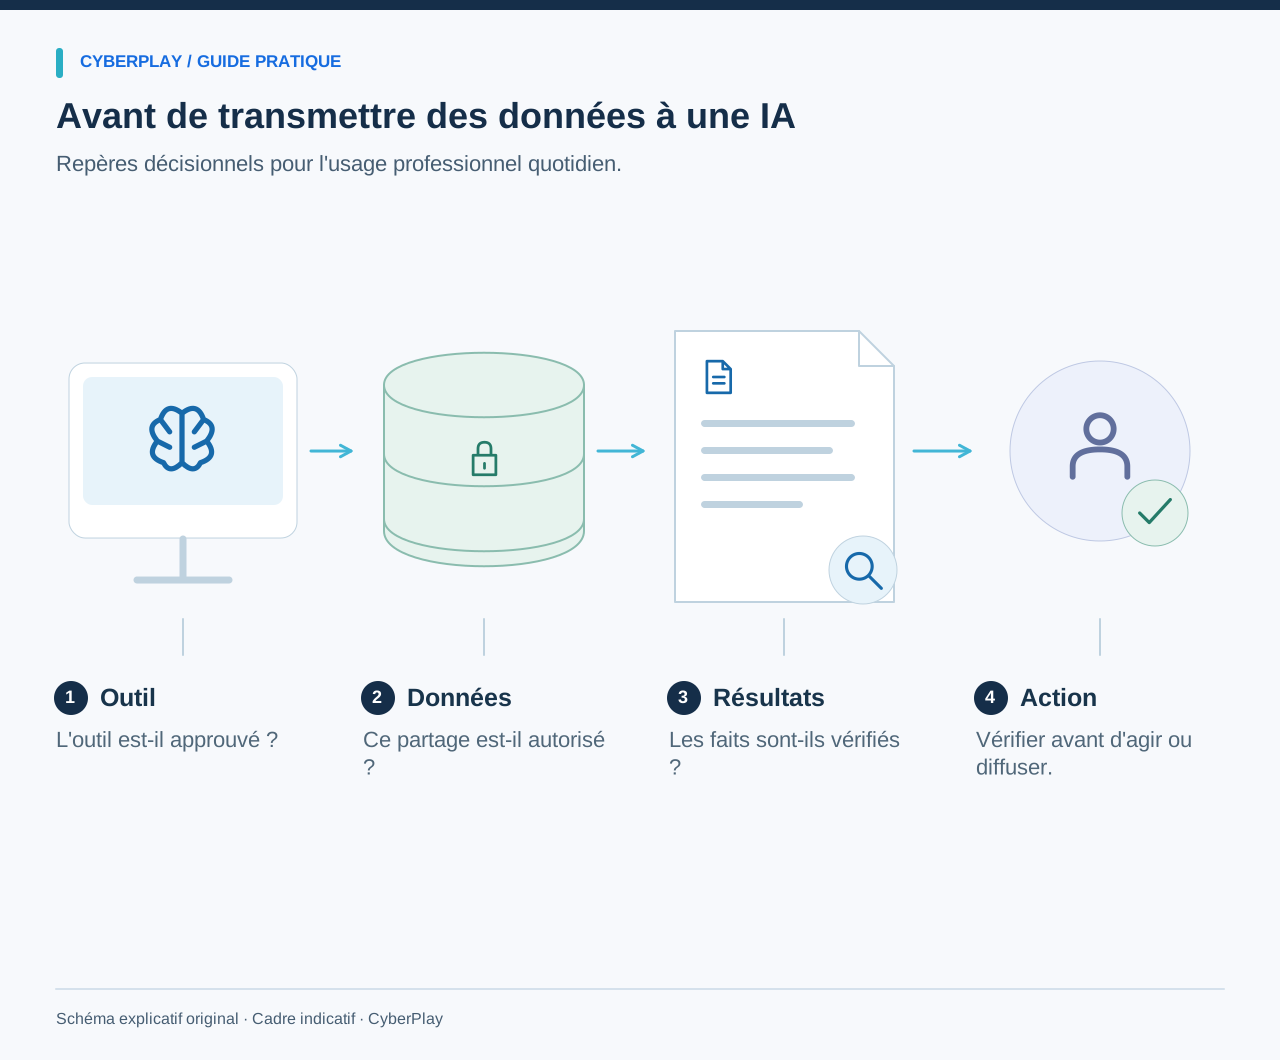
La formation à la sécurité de l'intelligence artificielle pour les salariés doit aider chacun à déterminer quel outil utiliser, quelles informations renseigner, quels résultats vérifier et quand demander de l'aide. Une présentation générale sur l'IA ne suffit pas lorsqu'une personne s'apprête à coller un fichier client dans un chat ou à autoriser un assistant connecté à envoyer un message. La décision dépend de la tâche, des données et de l'usage approuvé de l'outil.
Les exercices inédits ci-dessous se concentrent sur l'usage professionnel courant de l'IA. Ils se distinguent des formations sur les deepfakes et l'usurpation d'identité, où l'enjeu principal est la confiance envers un demandeur externe. Utilisez des données fictives pour l'entraînement et intégrez la liste actuelle des outils approuvés de votre organisation, vos règles sur les données ainsi que vos circuits de signalement. Mettez à jour ces instructions lorsque les produits, les autorisations ou les besoins métiers évoluent.
Les points à retenir
- Vérifiez l'usage autorisé de l'outil et du compte concernés avant d'y saisir des informations professionnelles.
- Distinguez la décision d'injecter des données de celle d'accorder des permissions d'action.
- Vérifiez les résultats décisifs en vous appuyant sur des sources fiables et les dossiers internes.
- Signalez toute divulgation accidentelle ou action inattendue en suivant la procédure établie.
1. Commencer par les tâches réelles des collaborateurs
Dressez la liste des tâches concrètes : synthétiser un article public, rédiger un projet de réponse, analyser un tableur interne, préparer du code ou relire une proposition de fournisseur. Identifiez ensuite les données et les actions nécessaires. Un assistant qui rédige du texte dans un document vierge n'implique pas le même flux opérationnel qu'un agent connecté à une boîte de réception autorisé à envoyer des réponses. Sensibilisez à cette différence en vous appuyant sur une tâche familière aux salariés.
Le Generative AI Profile du NIST répertorie des risques majeurs, notamment des réponses formulées avec aplomb mais fausses, ainsi que des problèmes de confidentialité des données. Utilisez ces catégories pour poser des questions pertinentes sur un processus spécifique. Ne supposez pas que tous les produits d'IA appliquent les mêmes règles de conservation, d'apprentissage sur vos données, de partage ou d'administration. Le responsable de l'outil dans votre organisation doit fournir des consignes claires et à jour que les salariés peuvent appliquer.
Sources de cette section: Cadre de gestion des risques de l’intelligence artificielle : profil pour l’IA générative
2. Définir des autorisations d'outils suffisamment précises
Une fiche d'outil approuvé doit préciser le nom du service, le type de compte, les tâches autorisées, les catégories de données permises et les fonctionnalités restreintes. Les collaborateurs doivent également connaître le mode d'accès officiel et la personne à contacter pour les demandes hors cadre. Se contenter d'affirmer que « l'IA est autorisée » reste trop vague lorsqu'un utilisateur doit décider s'il peut téléverser un contrat confidentiel depuis un compte personnel.
Illustrez la consigne par un exemple précis : l'organisation valide un espace de travail d'entreprise pour rédiger du contenu marketing public, mais l'interdit pour les dossiers du personnel ou les ordres de paiement. L'apprenant peut alors comparer sa tâche à ce cadre défini. Si l'outil ne figure pas sur la liste, la démarche consiste à interroger le responsable ou à utiliser un processus déjà validé, plutôt que d'expérimenter sur des données réelles.
3. S'entraîner avec ces cartes originales de partage d'informations
Les cartes suivantes sont fictives. Les réponses découlent de la politique indiquée, et non d'une règle absolue prétendant qu'un type de données serait toujours sans risque dans n'importe quel service d'IA. Demandez à l'apprenant d'expliquer quel élément d'information supplémentaire modifierait sa décision. C'est une compétence bien plus utile que la mémorisation d'un code couleur par type de document.
| Carte | Contexte établi | Décision adaptée |
|---|---|---|
| Description d'un événement public | Le texte est déjà publié et l'espace de travail approuvé autorise la rédaction de textes promotionnels publics. | Poursuivre dans le cadre de cet usage validé, puis relire le contenu produit avant toute diffusion. |
| Export du support client | Le fichier contient des messages identifiant des clients ; le compte d'IA personnel envisagé n'est pas autorisé pour ces données. | Ne pas téléverser le fichier ; utiliser un processus approuvé ou interroger les responsables des données et de l'outil. |
| Projet interne d'acquisition | L'outil n'est autorisé que pour les textes publics ; ce document de projet est confidentiel. | Exclure le document de ce traitement par IA et rechercher une solution alternative autorisée. |
| Échantillon de données synthétiques | L'exercice utilise des enregistrements entièrement fictifs dans un environnement d'apprentissage approuvé. | Utiliser cet échantillon pour s'entraîner tout en maintenant les dossiers réels strictement isolés. |
4. S'exercer à ne fournir que le strict nécessaire
Même lorsqu'un outil est approuvé, demandez-vous quelles données sont indispensables pour accomplir la tâche. Pour reformuler un rappel de rendez-vous type, le texte brut suffit sans qu'il soit nécessaire d'y inclure l'historique complet du client. Pour une démonstration, utilisez des identités et des situations fictives. N'enseignez pas que la simple suppression d'un nom de famille garantit l'anonymat : le croisement de détails secondaires peut toujours permettre de réidentifier une personne.
Faites reformuler une consigne (prompt) fictive aux apprenants afin qu'elle ne contienne que les données autorisées. Par exemple, remplacez un échange complet avec un client par une synthèse fictive de la difficulté de communication rencontrée. Demandez ensuite au responsable de l'outil si cet usage respecte le cadre validé. Cet exercice doit mettre en lumière la démarche de validation et la minimisation des données, au lieu de faire croire qu'une formulation habile dispense d'obtenir une autorisation.
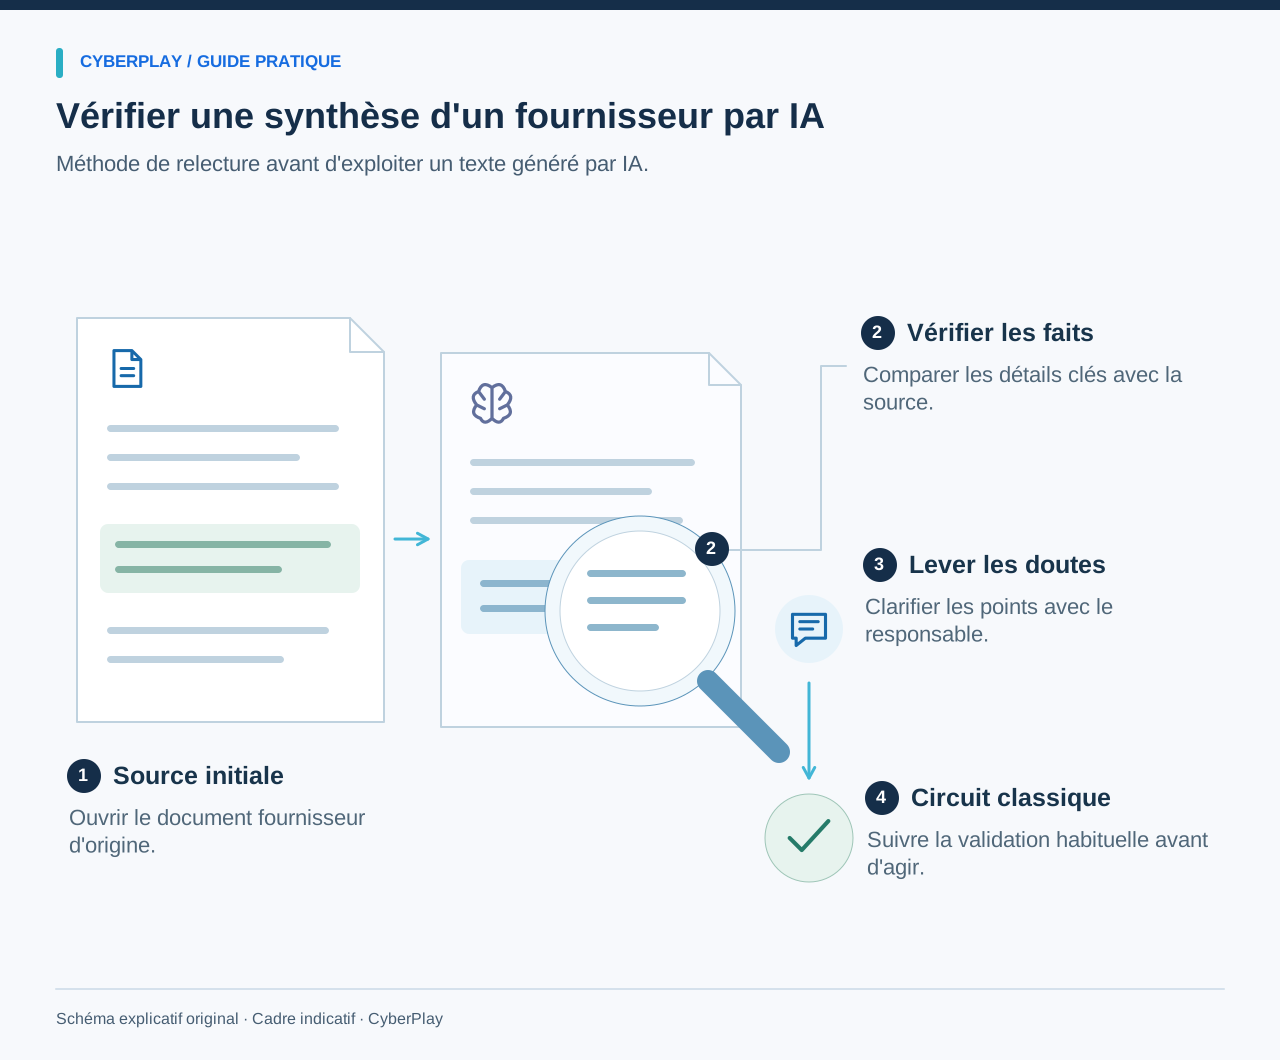
5. Vérifier les résultats avant toute exploitation
Distribuez aux participants une synthèse générée par une IA contenant volontairement une date erronée, une affirmation sans fondement et une référence qui ne correspond pas au propos. Fournissez le document source fictif en vis-à-vis. Demandez-leur de repérer chaque anomalie et de rédiger une version corrigée. Cette approche transforme la vérification en un geste pratique de l'apprenant, bien plus efficace qu'une simple diapositive finale mentionnant « vérifiez les réponses ».
Le NIST définit la confabulation (ou hallucination) comme un contenu erroné ou factuellement faux présenté avec un ton très affirmé, et rappelle que les sources citées peuvent être inventées de toutes pièces. Adoptez une vigilance proportionnée : contrôlez systématiquement les dates, les montants, les faits avancés et les recommandations importantes auprès de sources fiables. Une explication fluide sur la manière dont une réponse a été construite ne prouve aucunement son exactitude.
Sources de cette section: Cadre de gestion des risques de l’intelligence artificielle : profil pour l’IA générative
6. Traiter les permissions d'action comme une étape distincte
Un outil capable de lire des fichiers ou de déclencher des actions requiert une analyse différente de celle d'un modèle qui génère seulement du texte. Précisez quelles sources de données il peut consulter, vers quelles destinations il peut écrire et quelles actions nécessitent une validation humaine préalable. Avant d'autoriser l'envoi d'un message, le collaborateur doit identifier le destinataire, vérifier le contenu et s'assurer de sa légitimité. Avant de modifier des données, il doit comprendre quels enregistrements sont concernés et la nature exacte du changement.
Prenez un exemple concret : une consigne de synthèse propose de transmettre le document source complet à une adresse de messagerie extérieure. Demandez si cette action correspond bien à la demande initiale et au processus validé. Ne laissez pas l'empressement du service se substituer aux contrôles. L'organisation doit configurer des restrictions d'accès et des points de validation ; la seule vigilance des salariés ne saurait compenser des accès techniques non maîtrisés.
7. Expliquer l'injection de prompt en termes simples
Un outil d'IA peut analyser une page web, un document ou un message contenant des instructions dissimulées. Ces consignes cachées peuvent tenter de détourner son fonctionnement habituel. Le NCSC britannique souligne qu'il ne faut pas considérer l'injection de prompt (prompt injection) comme une vulnérabilité comparable à l'injection SQL, qui bénéficierait de solutions de remédiation complètes. Pour les salariés, le risque concret se traduit par une action imprévue ou une demande inattendue générée à partir du document en cours de traitement.
Sources de cette section: L’injection de prompt n’est pas une injection SQL ; le risque peut être plus élevé
8. S'entraîner au signalement d'une divulgation accidentelle
Mettez en scène un scénario fictif rassurant où un collaborateur constate qu'il a collé un document interne dans un service non approuvé. Demandez-lui ce qu'il doit consigner et qui contacter. Les informations utiles comprennent le service et le compte utilisés, l'heure approximative, la nature des données ainsi que les partages ou actions déclenchés. Évitez de lui demander de recopier le contenu sensible dans un nouveau canal d'alerte, sauf si la procédure établie l'exige expressément.
Ne prétendez pas que supprimer une conversation annule la divulgation ou efface les copies conservées par le prestataire. L'équipe d'intervention habilitée et le responsable de l'outil doivent déterminer les mesures à prendre à la lumière des conditions réelles du service et des paramètres techniques. La sensibilisation doit encourager un signalement rapide, même si le collaborateur doute de la gravité réelle de l'incident.
9. Inscrire l'atelier dans un programme global de compétences en IA
Les orientations de la Commission européenne sur la maîtrise de l'IA (AI literacy) mettent en avant le contexte d'utilisation, les risques associés et le niveau de connaissances des personnes concernées. Elles précisent également que la simple copie d'une initiative existante ne garantit pas automatiquement la conformité réglementaire. Consultez les textes officiels en vigueur et les exigences applicables lors de l'élaboration de votre programme interne ; cet article pratique ne constitue pas une analyse juridique ou de gouvernance exhaustive. Les sources ont été consultées le 13 septembre 2026.
Pour l'ingénierie pédagogique, distinguez les utilisateurs généraux, les équipes qui supervisent des résultats ayant un fort impact métier et les administrateurs techniques qui configurent les intégrations. Proposez à chaque public des exemples adaptés à son niveau de décision. Consignez la version des outils et des chartes internes utilisées lors de la session, et actualisez vos ateliers dès que les usages autorisés ou les permissions évoluent.
Sources de cette section: Maîtrise de l’intelligence artificielle : questions et réponses
10. Animer une session par la pratique et l'ancrer dans la durée
Commencez par les cartes de partage d'informations, poursuivez avec l'exercice de vérification des réponses, puis terminez par le cas pratique sur les actions connectées. Laissez les participants choisir et justifier leur position avant de dévoiler la réponse adaptée. Concluez en leur montrant où trouver la liste des outils autorisés et comment effectuer un signalement. Lors d'une session ultérieure, modifiez le type de données ou l'action demandée pour vérifier si les mêmes réflexes s'appliquent toujours.
Utilisez ces cartes originales pour vos entraînements ciblés sur l'IA. Les scénarios CyberPlay sur le travail à distance et la gestion des comptes permettent de consolider les prérequis sur les outils approuvés, le partage de données et le contrôle des accès ; ils ne constituent pas à eux seuls un cursus complet sur l'IA. Évaluez précisément les comportements observés et tirez parti des questions restées en suspens pour clarifier la documentation de vos outils.
Exercez une décision de votre travail
Utilisez les cartes du guide pour les décisions liées à l’IA et explorez séparément les jeux sur les outils de travail approuvés. Vérifiez leurs langues ; ils ne constituent pas un cursus complet sur l’IA.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Cadre de gestion des risques de l’intelligence artificielle : profil pour l’IA générative — NIST. Consulté le 2026-09-13
- L’injection de prompt n’est pas une injection SQL ; le risque peut être plus élevé — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
- Maîtrise de l’intelligence artificielle : questions et réponses — Commission européenne. Consulté le 2026-09-13
Poursuivez votre lecture
- Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Thèmes de sensibilisation à la cybersécurité : choisir selon les métiers et les risques
Choisissez les thèmes de cybersécurité selon les métiers et les risques. Utilisez une matrice pratique : phishing, comptes, données, accès physique et IA.
FR · 11 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - ClickFix et faux CAPTCHA : reconnaître le piège et réagir
Un faux CAPTCHA vous demande d'exécuter une commande ? Découvrez les signaux d'alerte ClickFix, quoi signaler avant ou après l'exécution et entraînez-vous en français.
FR · 9 min de lecture - Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Phishing par QR code : apprendre à vérifier la destination
Apprenez aux collaborateurs à déjouer le phishing par QR code grâce à la vérification d'URL, au contrôle indépendant et à des mises en situation réalistes.
FR · 10 min de lecture