Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
Навчання безпечного використання штучного інтелекту має допомагати працівникам вирішувати, який інструмент дозволено використати, яку інформацію можна надавати, який результат потребує перевірки та коли варто звернутися за допомогою. Загальної презентації про штучний інтелект недостатньо, коли людина збирається вставити файл клієнта в чат або дозволити підключеному асистенту надіслати повідомлення. Рішення залежить від робочого завдання, характеру інформації та правил використання конкретного інструмента.
Подані нижче практичні вправи зосереджені на звичайному робочому використанні ШІ. Їх виокремлено з навчання щодо дипфейків та імітації особи, де ключове питання полягає в довірі до зовнішнього запитувача. Для тренування використовуйте вигадані дані та доповніть вправи чинним у вашій організації списком дозволених інструментів, правилами щодо даних і процедурою повідомлення про інциденти. Оновлюйте ці інструкції у разі зміни програм, наданих дозволів чи бізнес-завдань.
Головне, що варто запам’ятати
- Перевіряйте дозволене призначення конкретного інструмента й облікового запису перед введенням робочої інформації.
- Оцінюйте вхідні дані та підключені дозволи як два окремих рішення.
- Звіряйте важливі згенеровані результати з надійними джерелами та внутрішніми записами організації.
- Повідомляйте про випадкове розголошення даних або неочікувані дії асистента за встановленою процедурою.
1. Почніть із завдань, які працівники виконують щодня
Складіть перелік конкретних справ: узагальнення публічної статті, підготовка чернетки відповіді, аналіз внутрішньої електронної таблиці, написання коду чи перевірка пропозиції постачальника. Після цього визначте залучену інформацію та необхідні дії. Асистент, який просто генерує текст у порожньому документі, суттєво відрізняється за робочим процесом від асистента, підключеного до поштової скриньки з правом самостійно надсилати листи. Пояснюйте цю різницю на прикладі знайомих користувачам завдань.
Профіль генеративного штучного інтелекту від NIST виокремлює ризики, серед яких упевнено згенерована неправдива інформація та загрози приватності даних. Використовуйте ці категорії, щоб ставити практичні запитання до конкретних робочих процесів. Не вважайте, що кожен сервіс ШІ має однакові правила збереження даних, навчання моделей, спільного доступу чи адміністративні налаштування. Відповідальний за інструмент у вашій організації має надати актуальні інструкції українською мовою, яких працівники зможуть дотримуватися.
Джерела розділу: Система управління ризиками штучного інтелекту: профіль генеративного ШІ
2. Формулюйте правила схвалення інструментів максимально конкретно
Запис про дозволений інструмент повинен містити назву сервісу, тип облікового запису, дозволені завдання, прийнятні типи інформації та перелік обмежених функцій. Працівникам також потрібні офіційний шлях доступу й контакт для запитів, які виходять за межі цього опису. Формулювання «ШІ дозволено» є надто розмитим, коли людині потрібно вирішити, чи можна завантажувати конфіденційний договір з особистого облікового запису.
Наведіть наочний приклад: організація дозволяє корпоративний робочий простір для створення чернеток публічних маркетингових матеріалів, але забороняє використовувати його для особових справ працівників або платіжних реквізитів. Тоді користувач зможе оцінити свій запит відповідно до встановлених меж. Якщо інструмента немає в переліку, практичним наступним кроком має бути запит до відповідального фахівця або використання наявного схваленого робочого процесу, а не експерименти з реальними робочими даними.
3. Використовуйте навчальні картки для обміну даними
Наведені нижче картки містять вигадані приклади. Правильні рішення залежать від зазначених правил організації, а не від універсального твердження про те, що певний тип інформації завжди безпечний для будь-якого ШІ-сервісу. Попросіть учасників пояснити, яка додаткова інформація могла б змінити їхнє рішення. Це набагато корисніша навичка, ніж просте запам'ятовування кольорового маркування документів.
| Картка | Описаний контекст | Практичне рішення |
|---|---|---|
| Опис публічного заходу | Текст уже оприлюднено, а схвалений робочий простір дозволяє складати чернетки публічних матеріалів. | Працюйте в межах дозволеного використання, після чого перевірте результат перед публікацією. |
| Вивантаження з підтримки клієнтів | Файл містить повідомлення з персональними даними клієнтів; особистий обліковий запис ШІ не схвалено для таких відомостей. | Не завантажуйте файл; скористайтеся затвердженим процесом або зверніться до власників даних та інструмента. |
| Внутрішній план злиття та поглинання | Інструмент схвалено лише для відкритих текстів; пропозиція має конфіденційний характер. | Не використовуйте цей документ у робочому процесі ШІ та знайдіть офіційно дозволену альтернативу. |
| Синтетичні тестові записи | У вправі використовуються повністю вигадані записи та затверджене навчальне середовище. | Використовуйте зразок для тренування, суворо відокремлюючи його від реальних даних організації. |
4. Практикуйте передавання лише необхідних для завдання даних
Навіть якщо інструмент дозволено, з'ясуйте, який обсяг інформації дійсно потрібен для виконання завдання. Якщо необхідно покращити тон типового нагадування про зустріч, достатньо самого формулювання тексту, а не повної історії взаємодії з клієнтом. Для демонстрації беріть вигадані імена та факти. Не стверджуйте, що видалення імені людини автоматично знеособлює запис: поєднання інших непрямих деталей усе одно може розкрити особу.
Запропонуйте учасникам переписати навчальний запит (prompt) так, щоб він містив лише дозволені відомості. Наприклад, замініть повне листування з клієнтом синтетичним описом комунікаційної проблеми. Після цього уточніть у власника інструмента, чи відповідає заплановане використання затвердженим межам. Ця вправа робить етапи погодження та мінімізації даних наочними, показуючи, що акуратні формулювання не замінюють офіційного дозволу.
5. Перевіряйте результати перед їх практичним використанням
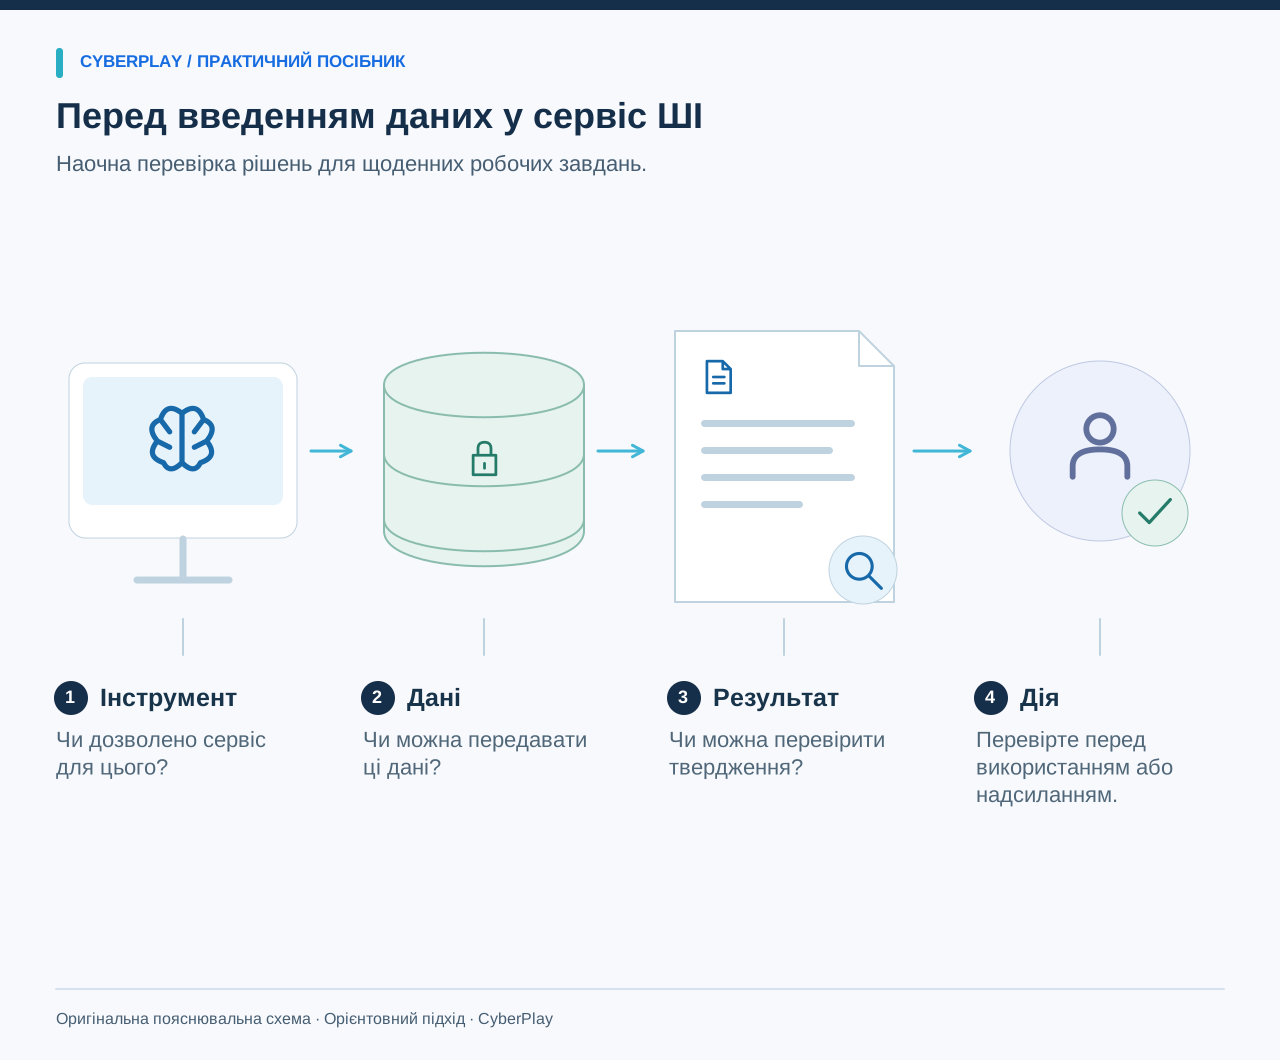
Запропонуйте учасникам згенерований ШІ текст, що містить неправильну дату, безпідставне твердження та посилання на джерело, яке фактично не підтверджує написане. Поруч надайте оригінальний вигаданий документ. Доручіть знайти кожну невідповідність і підготувати виправлену версію. Це перетворює перевірку на практичну дію, яку виконує сам працівник, замість абстрактного слайда з написом «завжди перевіряйте відповідь».
NIST описує конфабуляцію (галюцинацію) як упевнено поданий помилковий або вигаданий вміст, зауважуючи, що згенеровані посилання на джерела також бувають оманливими. Зважайте на це пропорційно до ризиків: перевіряйте дати, суми, фактичні твердження та важливі рекомендації за першоджерелами. Грамотне й переконливе пояснення того, як було отримано відповідь, не означає, що сама відповідь є правильною.
Джерела розділу: Система управління ризиками штучного інтелекту: профіль генеративного ШІ
6. Розглядайте дії підключеного інструмента як окрему межу контролю
Інструмент, здатний читати файли або виконувати операції, потребує окремого розгляду порівняно із сервісом, що лише створює текст. Поясніть, до яких джерел він має доступ, куди може записувати інформацію та які його дії обов'язково потребують підтвердження людиною. Перш ніж дозволити відправлення повідомлення, працівник повинен розуміти адресата, зміст і наявність повноважень. Перш ніж змінювати записи в базі, треба чітко розуміти, який запис змінюється і які саме правки вносяться.
Розберіть навчальну ситуацію: під час створення стислого звіту помічник пропонує надіслати весь вихідний документ на зовнішню адресу. Запитайте учасників, чи входить ця дія до початкового завдання та дозволеного процесу. Позірна корисність не повинна присипляти пильність. Організація зобов'язана самостійно налаштувати права доступу та механізми перевірки; сама лише уважність працівника не здатна компенсувати надмірні системні дозволи.
7. Пояснюйте підміну інструкцій (prompt injection) зрозумілими словами
Інструмент ШІ може зіткнутися з прихованими вказівками всередині вебсторінки, документа або листа, які йому доручили проаналізувати. Такі сторонні вказівки намагаються змінити його поведінку. Керівництво NCSC наголошує, що підміну інструкцій (prompt injection) не слід розглядати як проблему, що повністю знешкоджується традиційною моделлю захисту від SQL-ін'єкцій. Для рядових працівників головним сигналом є будь-яка несподівана дія чи запит, джерелом якого став оброблюваний матеріал.
Джерела розділу: Ін’єкція інструкцій — не SQL-ін’єкція: вона може бути небезпечнішою
8. Відпрацюйте сповіщення про випадкове розголошення даних
Проведіть спокійний навчальний розбір ситуації, де працівник усвідомлює, що вставив внутрішній документ у неперевірений сервіс. Запитайте, які деталі потрібно зафіксувати й до кого звернутися. Корисні відомості включають назву сервісу, використаний обліковий запис, орієнтовний час, характер інформації та факт поширення або дій. Не вимагайте дублювати конфіденційний текст у нові внутрішні чати повідомлень, якщо це прямо не передбачено процедурою інцидентів.
Не запевняйте, що просте видалення чату скасовує витік чи повністю стирає збережені копії з серверів провайдера. Уповноважена команда реагування та власник інструмента мають визначити подальші кроки на основі реальних умов надання послуг. Навчання має заохочувати своєчасне повідомлення про інциденти, навіть коли працівник не впевнений у критичності того, що сталося.
9. Інтегруйте практику в загальну програму грамотності у сфері ШІ
Рекомендації Європейської Комісії щодо грамотності у сфері ШІ підкреслюють важливість контексту використання, оцінки ризиків і знань залучених людей. У них також зазначено, що просте копіювання чужих ініціатив не гарантує автоматичної відповідності законодавчим вимогам. Зверніть увагу, що норми ЄС щодо ШІ застосовуються в межах визначеної ними сфери дії, а використання української мови не робить їх автоматично обов’язковими для кожної організації в Україні. Консультуйтеся з чинними правилами вашої юрисдикції; ця стаття має навчальний, а не юридичний характер. Джерела перевірено 13 вересня 2026 року.
Під час розробки навчальних матеріалів розділяйте звичайних користувачів, спеціалістів, які затверджують критичні результати, та технічних адміністраторів інтеграцій. Давайте кожній групі приклади під їхні посадові рішення. Фіксуйте версії інструментів і політик, використаних під час навчання, та вчасно оновлюйте сценарії, коли змінюються функції чи права доступу.
Джерела розділу: Грамотність у сфері ШІ: запитання та відповіді
10. Проводьте практичні сесії та регулярно повертайтеся до них
Починайте з карток розподілу інформації, перейдіть до вправи з перевірки згенерованих відповідей, а потім розберіть сценарій підключених дій. Дозвольте учасникам зробити вибір і обґрунтувати його перед тим, як показати правильну відповідь. На завершення покажіть актуальний список дозволених інструментів і канал повідомлення про інциденти. Під час наступної зустрічі змініть тип даних або дію і перевірте, чи зберігаються ті самі правила.
Використовуйте ці оригінальні картки для практики, присвяченої саме ШІ. Сценарії CyberPlay щодо дистанційної роботи та облікових записів можуть допомогти відпрацювати базові рішення про дозволені інструменти, передавання даних і доступ, але їх не слід вважати повною навчальною програмою із ШІ. Оцінюйте лише конкретні дії, які продемонстрували учасники, а невирішені питання використовуйте для вдосконалення внутрішніх інструкцій.
Застосуйте знання на практиці
Відпрацюйте рішення щодо використання робочих інструментів та захисту даних, а потім скористайтеся спеціальними картками із цього посібника для роботи з ШІ.
Ознайомитися з іграми про віддалену роботуДжерела й додаткові матеріали
- Система управління ризиками штучного інтелекту: профіль генеративного ШІ — NIST (Національний інститут стандартів і технологій США). Переглянуто 2026-09-13
- Ін’єкція інструкцій — не SQL-ін’єкція: вона може бути небезпечнішою — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
- Грамотність у сфері ШІ: запитання та відповіді — Європейська Комісія. Переглянуто 2026-09-13
Досліджуйте далі
- Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Теми навчання кібербезпеки: вибір за ролями та робочими ризиками
Добирайте теми навчання кібербезпеки за ролями та робочими ризиками. Використайте матрицю про фішинг, облікові записи, дані, фізичний доступ і використання ШІ.
UK · 9 хв читання - План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - ClickFix і підроблена CAPTCHA: як розпізнати пастку та діяти
Підроблена CAPTCHA вимагає виконати команду? Дізнайтеся про ознаки загрози ClickFix, що повідомляти до або після запуску, і відпрацюйте рішення українською мовою.
UK · 8 хв читання - Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Навчання захисту від QR-фішингу: перевіряйте адресу призначення
Навчайте перевіряти адреси QR-кодів на прикладах паркування, плакатів і входу до сервісів. Використайте попередній перегляд, незалежну перевірку та вправи.
UK · 8 хв читання