Редакція CyberPlay · Опубліковано · Оновлено · 9 хв читання
Посібник і вправи українською
Найкорисніші теми навчання кібербезпеки (security awareness training) — це ті, що допомагають працівникові ухвалювати безпечніші рішення в реальній щоденній роботі. Майже кожному необхідно знати, як повідомити про підозру та захистити свій обліковий запис. Проте фахівцеві, який змінює платіжні реквізити постачальника, потрібна практика верифікації; адміністраторові на рецепції — дієвий алгоритм перевірки відвідувачів. Якщо надати обом однаковий загальний перелік тем, ці важливі відмінності залишаться без уваги.
Сформуйте спільну базу, а потім додавайте теми відповідно до обов'язків, рівнів доступу та поточних умов праці. У цьому посібнику запропоновано авторську матрицю «роль — ризик» і спосіб перетворити теоретичну тему на практичне заняття. Це інструмент для проєктування навчальної програми. Наведені приклади є вигаданими, а рекомендовані вправи слід адаптувати до внутрішніх процедур, яких співробітники мають дотримуватися на практиці.
Головне, що варто запам’ятати
- Навчайте ухвалювати рішення в межах робочих завдань, а не лише вивчати визначення.
- Повідомлення про інциденти та захист акаунтів — надійна спільна основа.
- Додавайте рольову практику для платежів, даних, прийому відвідувачів та інцидентів.
- Змінюйте пріоритети в разі оновлення робочих інструментів, рівнів доступу чи процесів.
1. Перетворіть широку тему на конкретне рішення
Формулювання «безпека даних» надто широке, щоб підказати працівникові, що саме робити. Натомість ціль «вибрати авторизованого отримувача та безпечне сховище для експорту даних клієнтів» формує чітке практичне завдання. Працівник може потренуватися робити цей вибір, отримати пояснення та продемонструвати логіку міркувань на іншому наборі даних. Застосовуйте таке перетворення до кожного пункту навчальної програми, перш ніж призначати дату заняття.
Керівництво NIST щодо навчальних програм рекомендує адаптувати освіту до потреб організації та регулярно оцінювати її результати. На практиці варто запитати власника процесу: яка помилка є критичною, як виглядає правильна дія і куди співробітник може звернутися по допомогу. Якщо на останнє питання немає відповіді, впорядкуйте робочий процес паралельно зі створенням навчального плану.
Джерела розділу: Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1
2. Сформуйте базовий мінімум для всіх
Почніть із повідомлення про інциденти, безпеки акаунтів, виявлення шахрайських запитів і санкціонованої роботи з корпоративною інформацією. Базовий перелік CISA з чотирьох дій охоплює фішинг (phishing), надійні паролі, багатофакторну автентифікацію (MFA) та оновлення програмного забезпечення. Використовуйте його як стислий орієнтир, пов'язуючи ці теми з пристроями та сервісами, якими користуються співробітники. На керованому корпоративному обладнанні правильною дією щодо оновлень може бути дотримання графіка оновлень компанії або звернення до технічної підтримки.
Не варто вимагати від кожного співробітника самостійного аналізу технічних ознак атаки. Базове навчання має допомогти людям зрозуміти, коли рішення потребує додаткової перевірки, як саме її провести та де отримати підтримку. Працівник має чітко знати, як повідомити про інцидент як до здійснення потенційно небезпечної дії, так і після випадкової помилки. Додавайте маршрут повідомлення до кожної вправи, доки він не стане абсолютно звичним.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Уникайте повторюваних паролів
Уникайте передбачуваних комбінацій і повторного використання облікових даних; дотримуйтесь політик безпеки під час створення робочих паролів.
- Оцініть індикатор надійності пароля
Індикатор має ілюстративний характер; використовуйте затверджений менеджер паролів, коли створюєте справжні облікові дані для роботи.
Джерела розділу: Чотири прості способи захиститися в інтернеті
3. Використовуйте матрицю ролей, ризиків і практики
Ця матриця слугує відправною точкою для обговорення з керівниками підрозділів. Одна й та сама посада може належати до кількох категорій. Адаптуйте сценарії до фактичних обов'язків, а не орієнтуйтеся лише на назву посади: помічник керівника може обробляти критичні платіжні документи чи запити в календарі, тоді як тимчасовий працівник може мати фізичний доступ до режимних приміщень.
| Аудиторія | Рішення для відпрацювання | Рекомендований формат вправи |
|---|---|---|
| Усі співробітники | Реагування на несподіваний вхід у систему або запит інформації | Сценарій фішингу та безпеки облікових записів із обов'язковим кроком повідомлення. |
| Фінанси та закупівлі | Перевірка зміни банківських реквізитів постачальника | Рольова гра зі зміни реквізитів із використанням попередньо верифікованого довідника постачальників. |
| HR та підбір персоналу | Перевірка отримувачів та інструментів перед передачею персональних даних | Вправа на передачу вигаданих файлів резюме й кандидатів. |
| Рецепція та обслуговування офісу | Взаємодія з відвідувачем або підрядником без порушення правил доступу | Діалог ввічливої перевірки відвідувача та алгоритм ескалації. |
| Дистанційні працівники та співробітники у відрядженнях | Вибір дозволеного сховища та захист робочої інформації в спільних просторах | Картки рішень щодо термінових робочих завдань у дорозі та мобільної роботи. |
| Керівники та тимліди | Підтримка співробітника під час звітування та санкціонування заходів безперервності за процедурою | Обговорення загроз програм-вимагачів (ransomware) та відпрацювання конструктивного реагування на повідомлення підлеглих. |
| Працівники, які використовують ШІ-інструменти | Перевірка дозволу на використання сервісу, аналіз вхідних даних і вихідного результату перед застосуванням | Картки з аналізу запитів до ШІ з подальшою практикою перевірки джерел. |
| Технічний персонал із привілейованим доступом | Ухвалення рішень, пов'язаних із підвищеними системними привілеями | Спеціалізоване технічне навчання для конкретної ролі на додаток до загальної програми обізнаності. |
4. Навчайте захисту від фішингу та соціальної інженерії разом
Практика протидії фішингу має розбирати, чого саме прагне ініціатор, чому це виглядає правдоподібно в контексті роботи отримувача і як можна перевірити цю вказівку. Грамотно оформлений запит щодо рахунку-фактури значно актуальніший для фінансиста, ніж примітивне повідомлення про вигаданий виграш. Модель NIST Phish Scale враховує складність виявлення атаки людиною, включно з контекстними підказками та відповідністю легенди робочим реаліям працівника.
Змінюйте канали доставки: змоделюйте аналогічний запит телефоном, у робочому чаті чи через QR-код на плакаті. Правильна відповідь незмінно має передбачати перевірку через довірений процес. Працівникам не потрібні окремі непов'язані правила для кожного можливого формату; вони мають навчитися розпізнавати ту саму загрозу в різному пакуванні.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Прочитайте запитану дію
З'ясуйте, що саме просять зробити у повідомленні, перш ніж довіряти знайомому імені чи вигляду.
- Перевірте через відомі контакти
Використовуйте перевірений канал зв'язку для підтвердження неочікуваного запиту, навіть якщо відправник здається знайомим.
Джерела розділу: Посібник користувача шкали NIST Phish Scale
5. Охоплюйте весь шлях автентифікації, а не лише паролі
Навчання безпеці облікових записів нерідко зводиться виключно до створення складного пароля. Додайте до нього несподівані запити на підтвердження входу, відновлення доступу, підроблені сторінки авторизації та звернення від імені «техпідтримки». Запропонуйте співробітникам пояснити свої дії, якщо на телефон приходить підтвердження автентифікації в момент, коли вони не входять у систему. Обов'язково вкажіть офіційні контакти служби підтримки та регламентований процес відновлення облікового запису.
Під час практичних вправ використовуйте лише навчальні акаунти. Ніколи не просіть учасників розкривати справжні паролі, коди відновлення чи персональні налаштування. Якщо в організації впроваджується новий метод автентифікації, підготуйте покрокові інструкції в його офіційному інтерфейсі. Навчальна гра може змоделювати ситуацію ухвалення рішення, але організація має забезпечити прозорість і зрозумілість реальних процедур входу та відновлення.
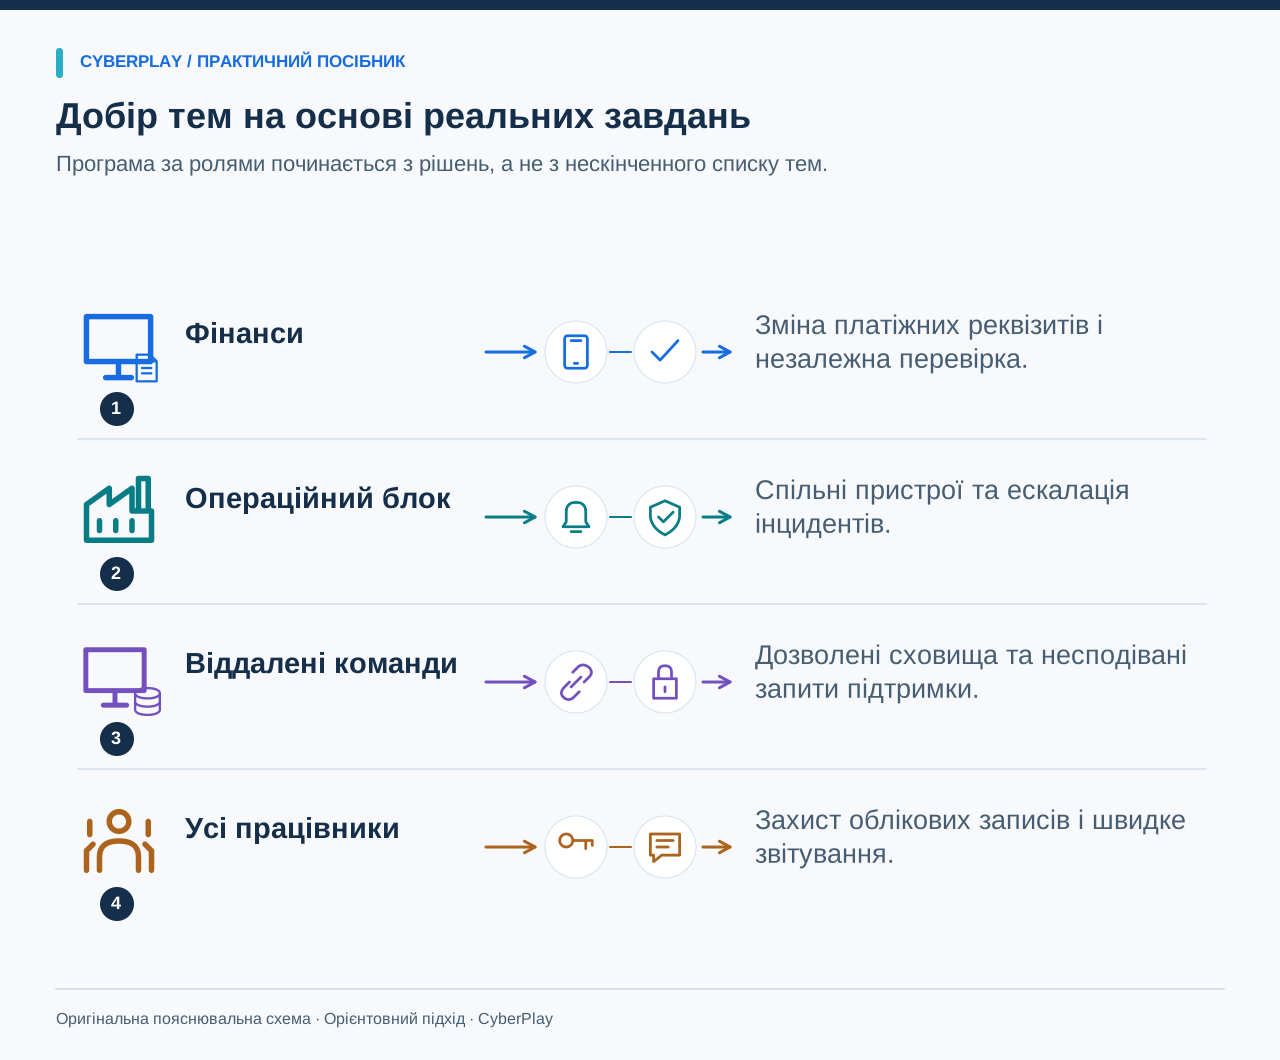
6. Поєднуйте поводження з даними, віддалену роботу та інструменти ШІ
Терміновий запит на надсилання файлу може надійти в офісі, у готелі чи у вікні чату ШІ. Базові контрольні запитання залишаються незмінними: яка саме інформація передається, хто або що її отримає, чи схвалено цей інструмент політикою безпеки і хто має право погодити таку дію? Для вправ використовуйте навчальні кадрові дані, узагальнену клієнтську аналітику або вигадані пропозиції постачальників, щоб завдання було реалістичним, але не загрожувало витоком справжньої інформації.
Під час навчання роботи з генеративним ШІ обов'язково додавайте етап верифікації згенерованого результату та роз'яснюйте обмеження інтегрованих інструментів. Платформа, дозволена для написання публічних маркетингових текстів, може бути суворо заборонена для обробки конфіденційних кадрових записів. Не змішуйте цю тему з розпізнаванням дипфейків (deepfakes): перша стосується власного використання інструменту співробітником, а друга — оцінки автентичності зовнішнього запиту.
7. Враховуйте фізичний простір офісу та спільні пристрої
Обирайте життєві ситуації, де безпечна поведінка є реально здійсненною. Відвідувач може стояти у фоє, коли адміністратор зайнятий; підрядник може прибути під час перезмінки; колезі може терміново знадобитися доступ до спільного комп'ютера. Запитайте учасників, як вони можуть допомогти, не передаючи власну перепустку, не залишаючи свій акаунт розблокованим і не порушуючи встановлених правил доступу.
Не перетворюйте вправу на тренінг із відкритої конфронтації. Надайте працівникам готові формулювання ввічливих відповідей і прямі контакти відповідальних осіб: «Я залюбки допоможу вам зв'язатися з колегою, який вас запросив; будь ласка, зачекайте тут хвилинку, поки я уточню інформацію». Служба безпеки або адміністрація офісу мають чітко визначити порядок дій для несподіваних гостей та алгоритм реагування на підозрілі інциденти. Гостинність і перевірка доступу мають діяти узгоджено.
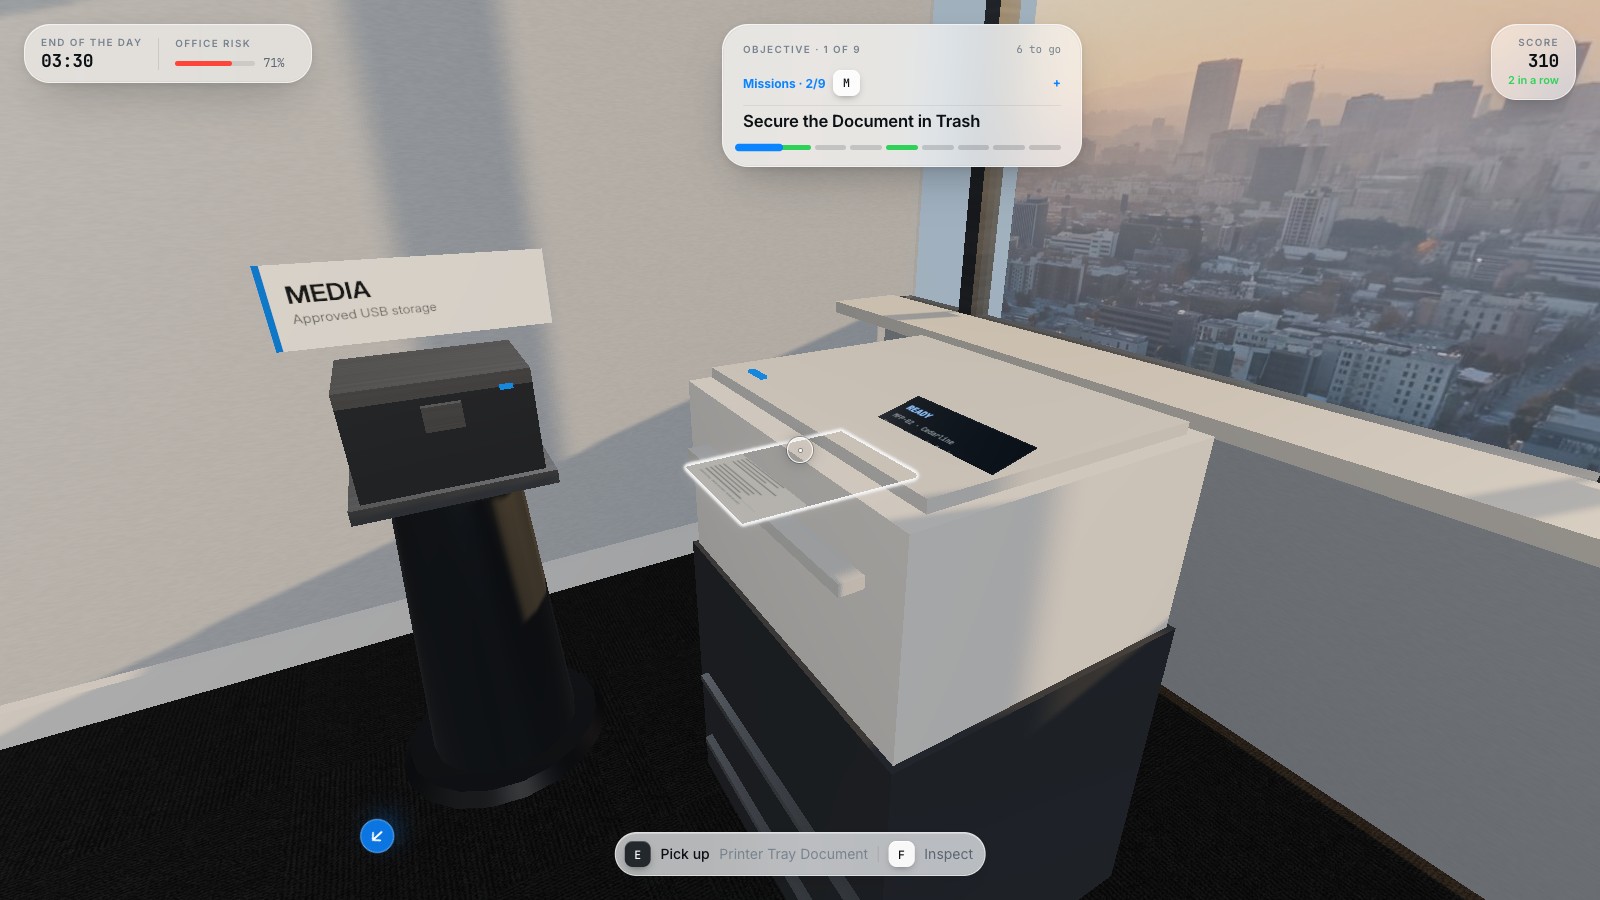
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Забирайте конфіденційні роздруківки
Вчасно забирайте конфіденційні роздруківки та перевіряйте вихідний лоток перед тим, як залишити спільну зону друку.
- Знищуйте документи належним чином
Утилізуйте непотрібні конфіденційні документи відповідно до офіційних корпоративних правил знищення, а не у звичайний смітник.
8. Визначайте пріоритети за простою матрицею
Для кожної потенційної теми зафіксуйте цільову аудиторію, відповідальне рішення, частоту його виникнення та поточні перешкоди для безпечної реакції. Використовуйте якісні описи, підкріплені внутрішніми прикладами. Не створюйте складних числових балів ризику, якщо в організації ще немає затвердженої методології їх розрахунку. Тема потребує першочергової уваги, якщо приймати рішення співробітникам доводиться вже зараз, а безпечний алгоритм дій для них неочевидний.
9. Добирайте формат практики під навчальну мету
Використовуйте гру, коли працівникові необхідно самостійно приймати рішення та наочно бачити їхні наслідки. Рольова гра підходить для завдань, що передбачають живе спілкування, наприклад телефонну перевірку звернення від імені служби підтримки. Сценарні настільні вправи (tabletop exercises) ефективні для злагодження роботи кількох підрозділів. Коротку демонстрацію варто застосувати, щоб навчити співробітників знаходити нову кнопку повідомлення про інцидент. Обирайте навчальний формат відповідно до цільової дії, а не заради штучного змагання в кожній темі.
Каталоги тем CyberPlay пропонують готові сценарії для фішингу, QR-фішингу, парольного захисту, соціальної інженерії, програм-вимагачів (ransomware), фізичної безпеки та віддаленої роботи. Обов'язково перегляньте детальний опис та ігрову механіку конкретної гри перед її призначенням співробітникам. Назва розділу в каталозі не гарантує автоматичного охоплення кожної індивідуальної вимоги внутрішніх політик вашої організації.
10. Переглядайте теми в разі змін у робочих процесах
Оновлюйте навчальну програму в разі впровадження нових інструментів, відкриття нових локацій, зміни прав доступу чи суттєвого перегляду внутрішніх процесів. Звертайтеся до керівників підрозділів, щоб перевірити, чи залишаються навчальні приклади правдивими та чи працюють запропоновані безпечні сценарії дій. Аналізуйте типові запитання та знеособлені звіти про інциденти, щоб виявити, які інструкції потребують уточнення. Не вважайте зростання кількості повідомлень про інциденти ознакою погіршення кібергігієни без попереднього з'ясування реальних причин.
Складіть фінальний графік занять із зазначенням відповідальних осіб і дат контрольних перевірок. Зберігайте загальну базу компактною, надавайте фахівцям на ризикових напрямах достатньо практики та вчасно вилучайте застарілі кейси. У результаті співробітники мають чітко розуміти, чому кожна запропонована тема важлива для їхньої роботи та які практичні дії вона допомагає виконувати безпечно.
Перейдіть від теорії до практики
Ознайомтеся зі сценаріями протидії соціальній інженерії та виберіть завдання, що відповідає реальним робочим ризикам вашої команди.
Переглянути ігри з соціальної інженеріїДжерела й додаткові матеріали
- Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1 — NIST. Переглянуто 2026-09-13
- Чотири прості способи захиститися в інтернеті — CISA. Переглянуто 2026-09-13
- Посібник користувача шкали NIST Phish Scale — NIST. Переглянуто 2026-09-13
Досліджуйте далі
- План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Безпечне використання ШІ на роботі: навчання щодо інструментів і даних
Навчайте працівників безпечно користуватися ШІ: обирати інструменти, захищати дані, перевіряти відповіді та дозволи. Використайте вигадані приклади рішень.
UK · 8 хв читання - Пароль чи парольна фраза: як захистити робочі облікові записи
Порівняйте паролі та парольні фрази, уникайте повторного використання, дізнайтеся про настанови NIST і користуйтеся схваленим менеджером паролів українською.
UK · 8 хв читання - Чи безпечний публічний Wi-Fi для роботи? HTTPS і підроблені портали входу
Дізнайтеся, коли публічний Wi-Fi підходить для роботи, як перевіряти готельні точки доступу, виявляти підроблені портали входу й обирати надійне з’єднання.
UK · 7 хв читання - Управління ризиками людського фактора: від даних до дій
Що таке human risk management і як він допомагає організаціям? Посібник українською про CyberSense, дані навчання та рішення керівників, із вправою.
UK · 6 хв читання