Редакція CyberPlay · Опубліковано · Оновлено · 6 хв читання
Посібник і вправи українською
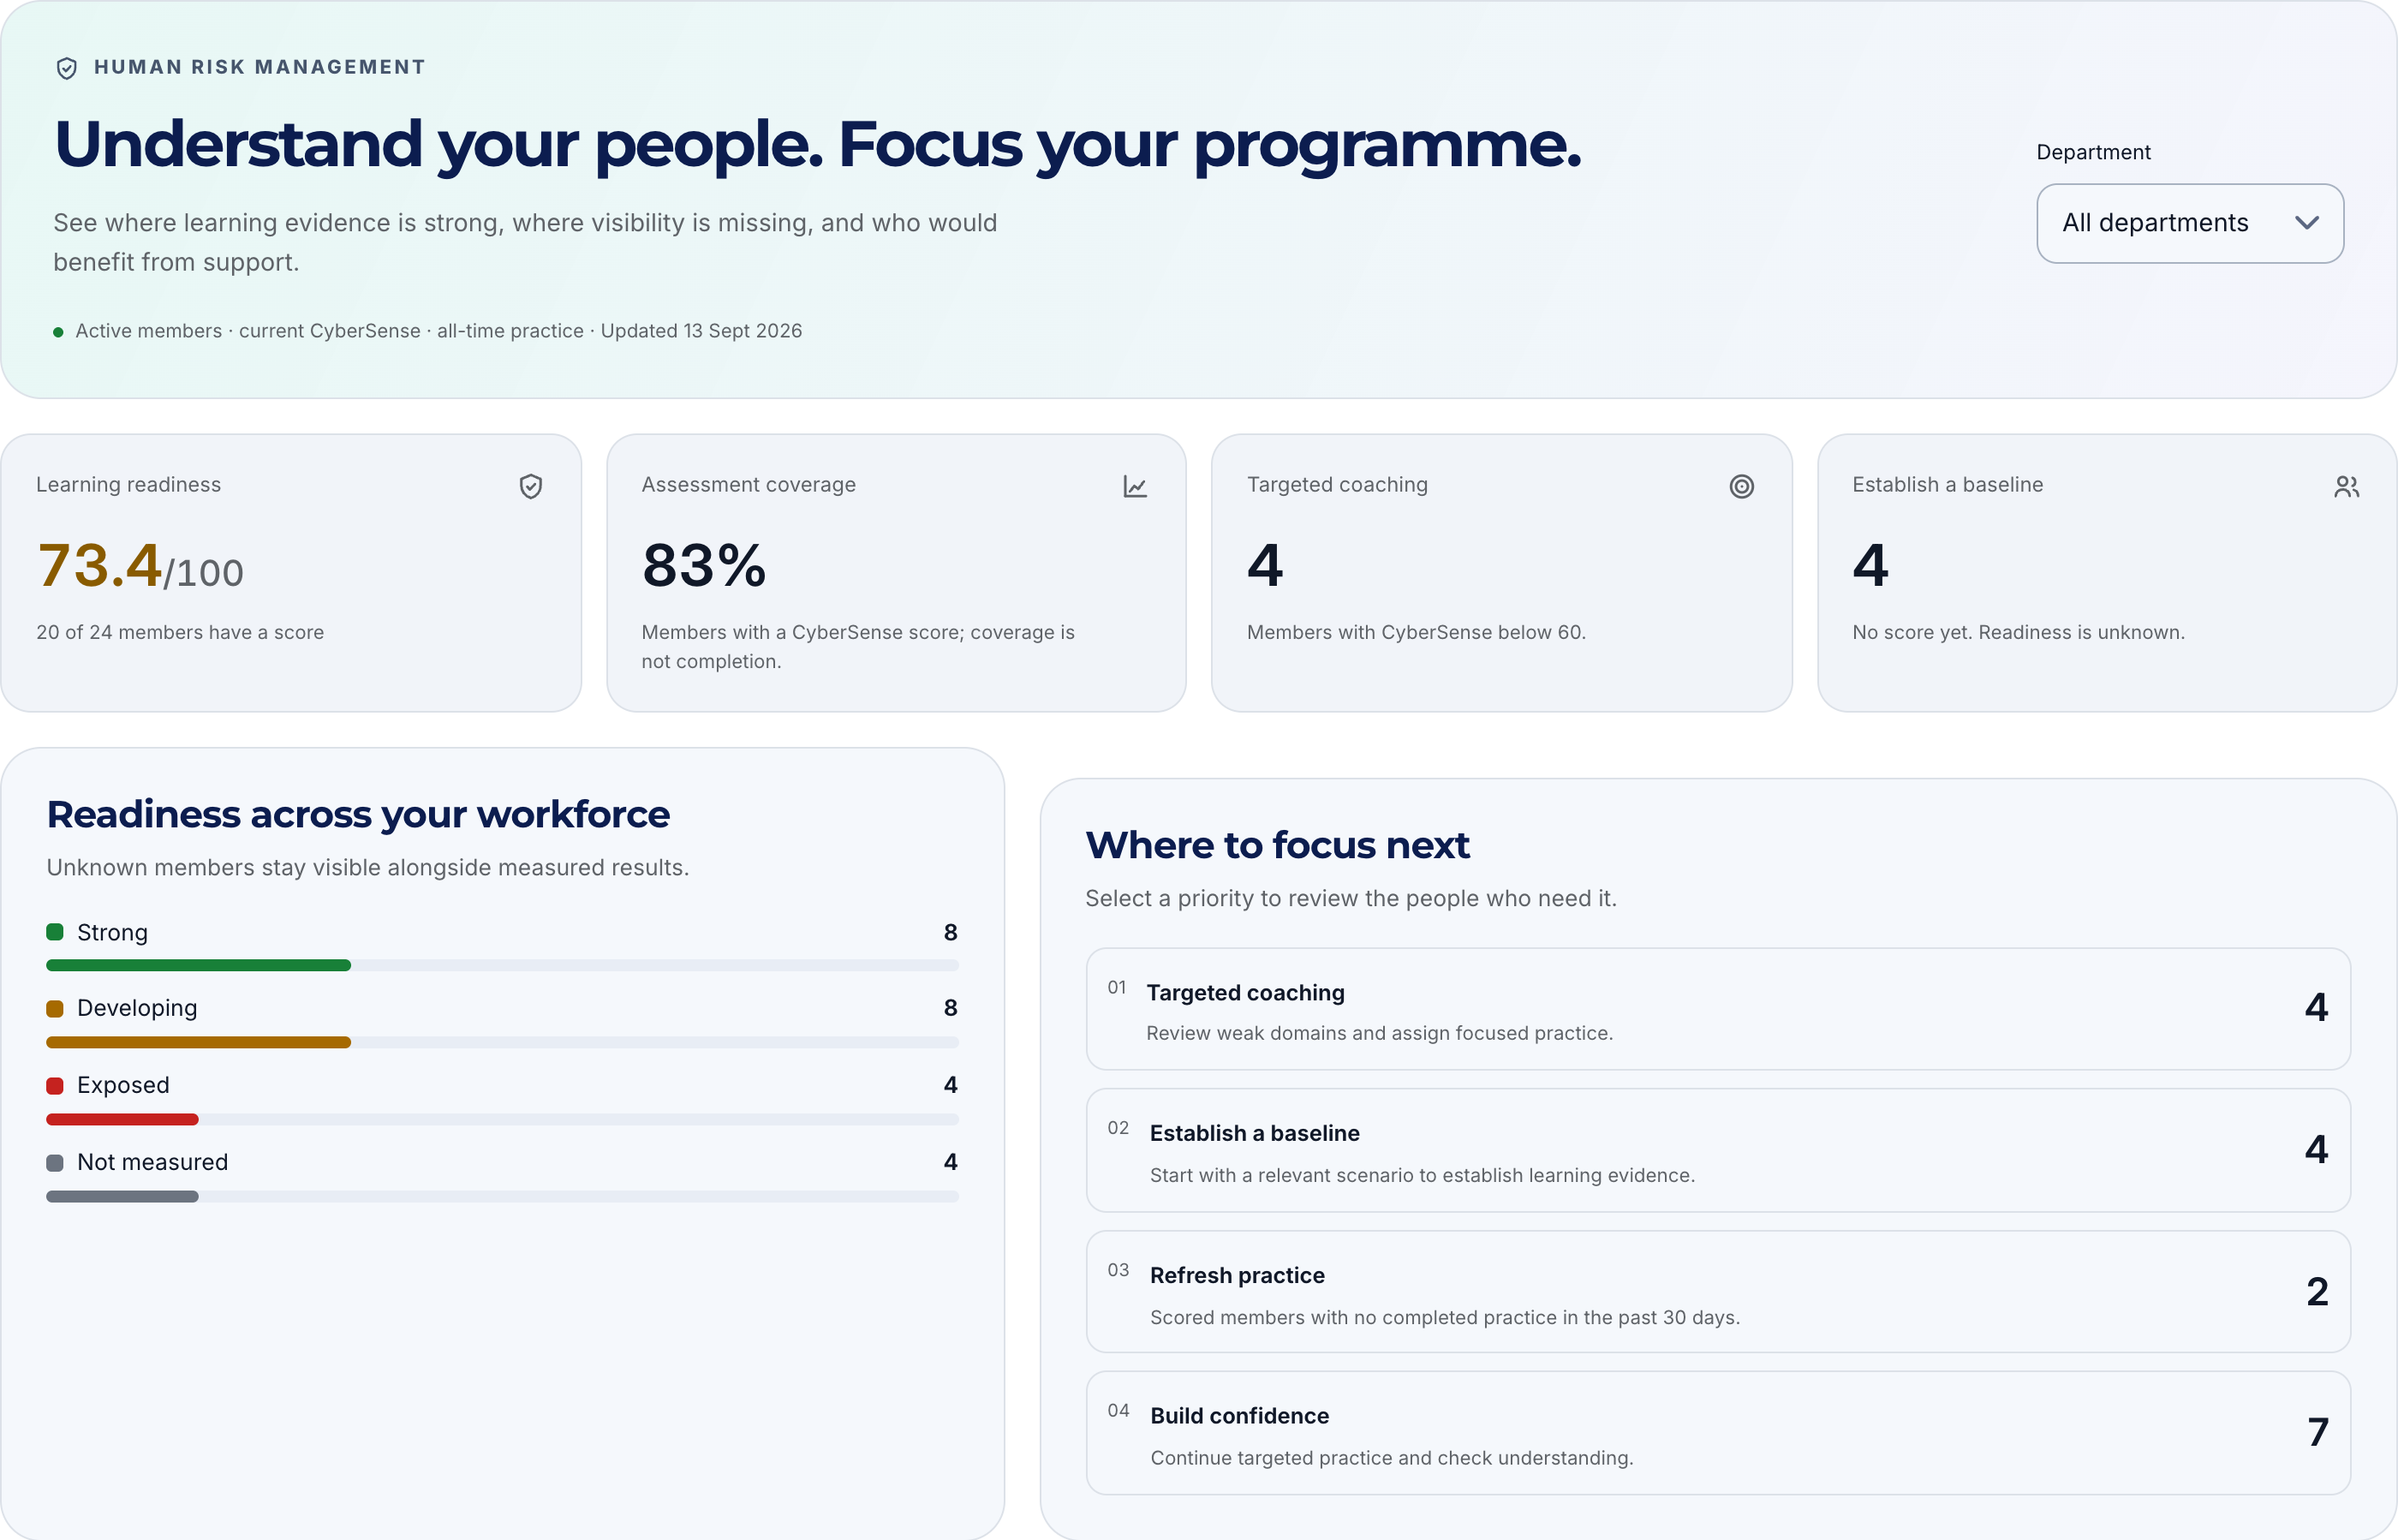
Збільшити зображення · Знімок платформи · Прикладові дані · Англійський інтерфейс
Управління ризиками людського фактора, або human risk management, вивчає взаємодію людей, робочих процесів і заходів безпеки. Організація використовує спостереження, щоб обрати конкретні поліпшення: підтримку команди, зрозумілішу процедуру або додаткову перевірку. У кібербезпеці цей підхід поєднує навчання з повсякденними рішеннями. Кількість завершених курсів дає корисну інформацію, але сама не пояснює, що потрібно змінити.
Цей посібник українською призначений для фахівців із безпеки, HR і керівників підрозділів. CyberSense є прикладом даних про навчання, відокремлених від реальних інцидентів і технічної вразливості. Загальний інтерфейс CyberPlay доступний українською; частина написів в аналізі ризиків людського фактора наразі залишається англійською.
Головне, що варто запам’ятати
- Почніть із робочого рішення та визначте потрібні для нього дані.
- Розглядайте охоплення й відсутні дані разом із кожним середнім балом.
- Використовуйте профілі для підтримки, а не передбачення винуватців інциденту.
- Для кожного поліпшення визначте відповідального та дату перевірки.
1. Що означає управління ризиками людського фактора?
Бухгалтерія отримує термінове прохання змінити банківські реквізити постачальника. Результат залежить не лише від уміння розпізнати фішинг. Чи може працівник зв’язатися з відомою контактною особою? Чи вимагає платіжна система другого погодження? Чи прийме керівник коротку затримку для перевірки? Управління ризиками людського фактора розглядає рішення саме в цих умовах праці.
NIST SP 800-50 Rev. 1 рекомендує навчальний цикл з оцінюванням. Наступний курс стає одним із можливих заходів у процесі вдосконалення з визначеною відповідальністю. Залежно від причини може знадобитися вправа, резервний контакт, виправлення дозволу або реалістичний термін. Спочатку з’ясуйте, яку проблему має розв’язати обрана дія.
Джерела розділу: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Почніть з одного конкретного рішення
Замість «підвищити обізнаність працівників» визначте спостережувану дію: «Перед зміною рахунку постачальника використати затверджений незалежний спосіб перевірки». Уточніть, хто стикається із ситуацією, як виглядає безпечний крок і яка перешкода зараз його ускладнює. Так програма буде зрозумілою й корисною також фінансовому керівнику.
Очікувана користь полягає в кращому використанні обмеженого часу на навчання та підтримку. Можна запропонувати потрібній групі доречну вправу й попросити власника процесу усунути перешкоду. Платформа допомагає координувати роботу, але не бере на себе відповідальність за платежі. Ця відповідальність має залишатися чітко визначеною всередині організації.
3. Розрізняйте типи даних
Результат гри, повідомлення про підозрілий лист і сповіщення щодо доступу описують різні події. Вони можуть доповнювати одну розмову, не стаючи взаємозамінними вимірюваннями. Запишіть джерело, період, охоплену групу та відомі прогалини. Високий середній бал за малого охоплення може описувати лише тих, хто вже активно навчається.
Hoxhunt описує поєднання сигналів безпеки з цільовими втручаннями. Приклад показує, чому варто запитувати, які дані живлять інформаційну панель. Наведена таблиця — редакційний інструмент для роздумів, а не перелік сигналів, які збирає CyberPlay. Обирайте лише джерела, які організація має право й можливість використовувати.
| Дані | Корисне питання | Межа тлумачення |
|---|---|---|
| Результати навчання | Які рішення потребують практики або пояснення? | Гра не доводить стійкості до реальних атак. |
| Охоплення та участь | Хто мав виміряну можливість навчатися? | Без бала означає невідомо, а не відсутність здібностей. |
| Дозволені повідомлення про інциденти | Де виникають повторювані робочі труднощі? | Кількість залежить від впливу загроз і звички повідомляти. |
| Дозволені технічні сигнали | Чи потрібно комусь змінити доступ або налаштування? | Окремі джерела, не вхідні дані CyberSense. |
Джерела розділу: Human Risk Management
4. Яку роль відіграє CyberSense?
CyberSense узагальнює власні дані про результати та прогрес у навчальних іграх. Уповноважені користувачі можуть переглядати охоплення вимірюванням, підрозділи та пріоритети підтримки, початкової практики або повторення. Середній показник враховує активних учасників із виміряним результатом. Людина без бала залишається невиміряною, без штучно призначеного нуля.
Цей огляд допомагає обрати наступну навчальну розмову та перевірити можливості для практики. CyberSense не є ймовірністю інциденту, незалежним оцінюванням компетентності або зовнішньою телеметрією загроз та облікових записів. Сигнали про загрози, доступ і ставлення в поточному аналізі явно позначено як недоступні. Доступ залежить від тарифу та дозволів; деякі написи HRM залишаються англійськими.
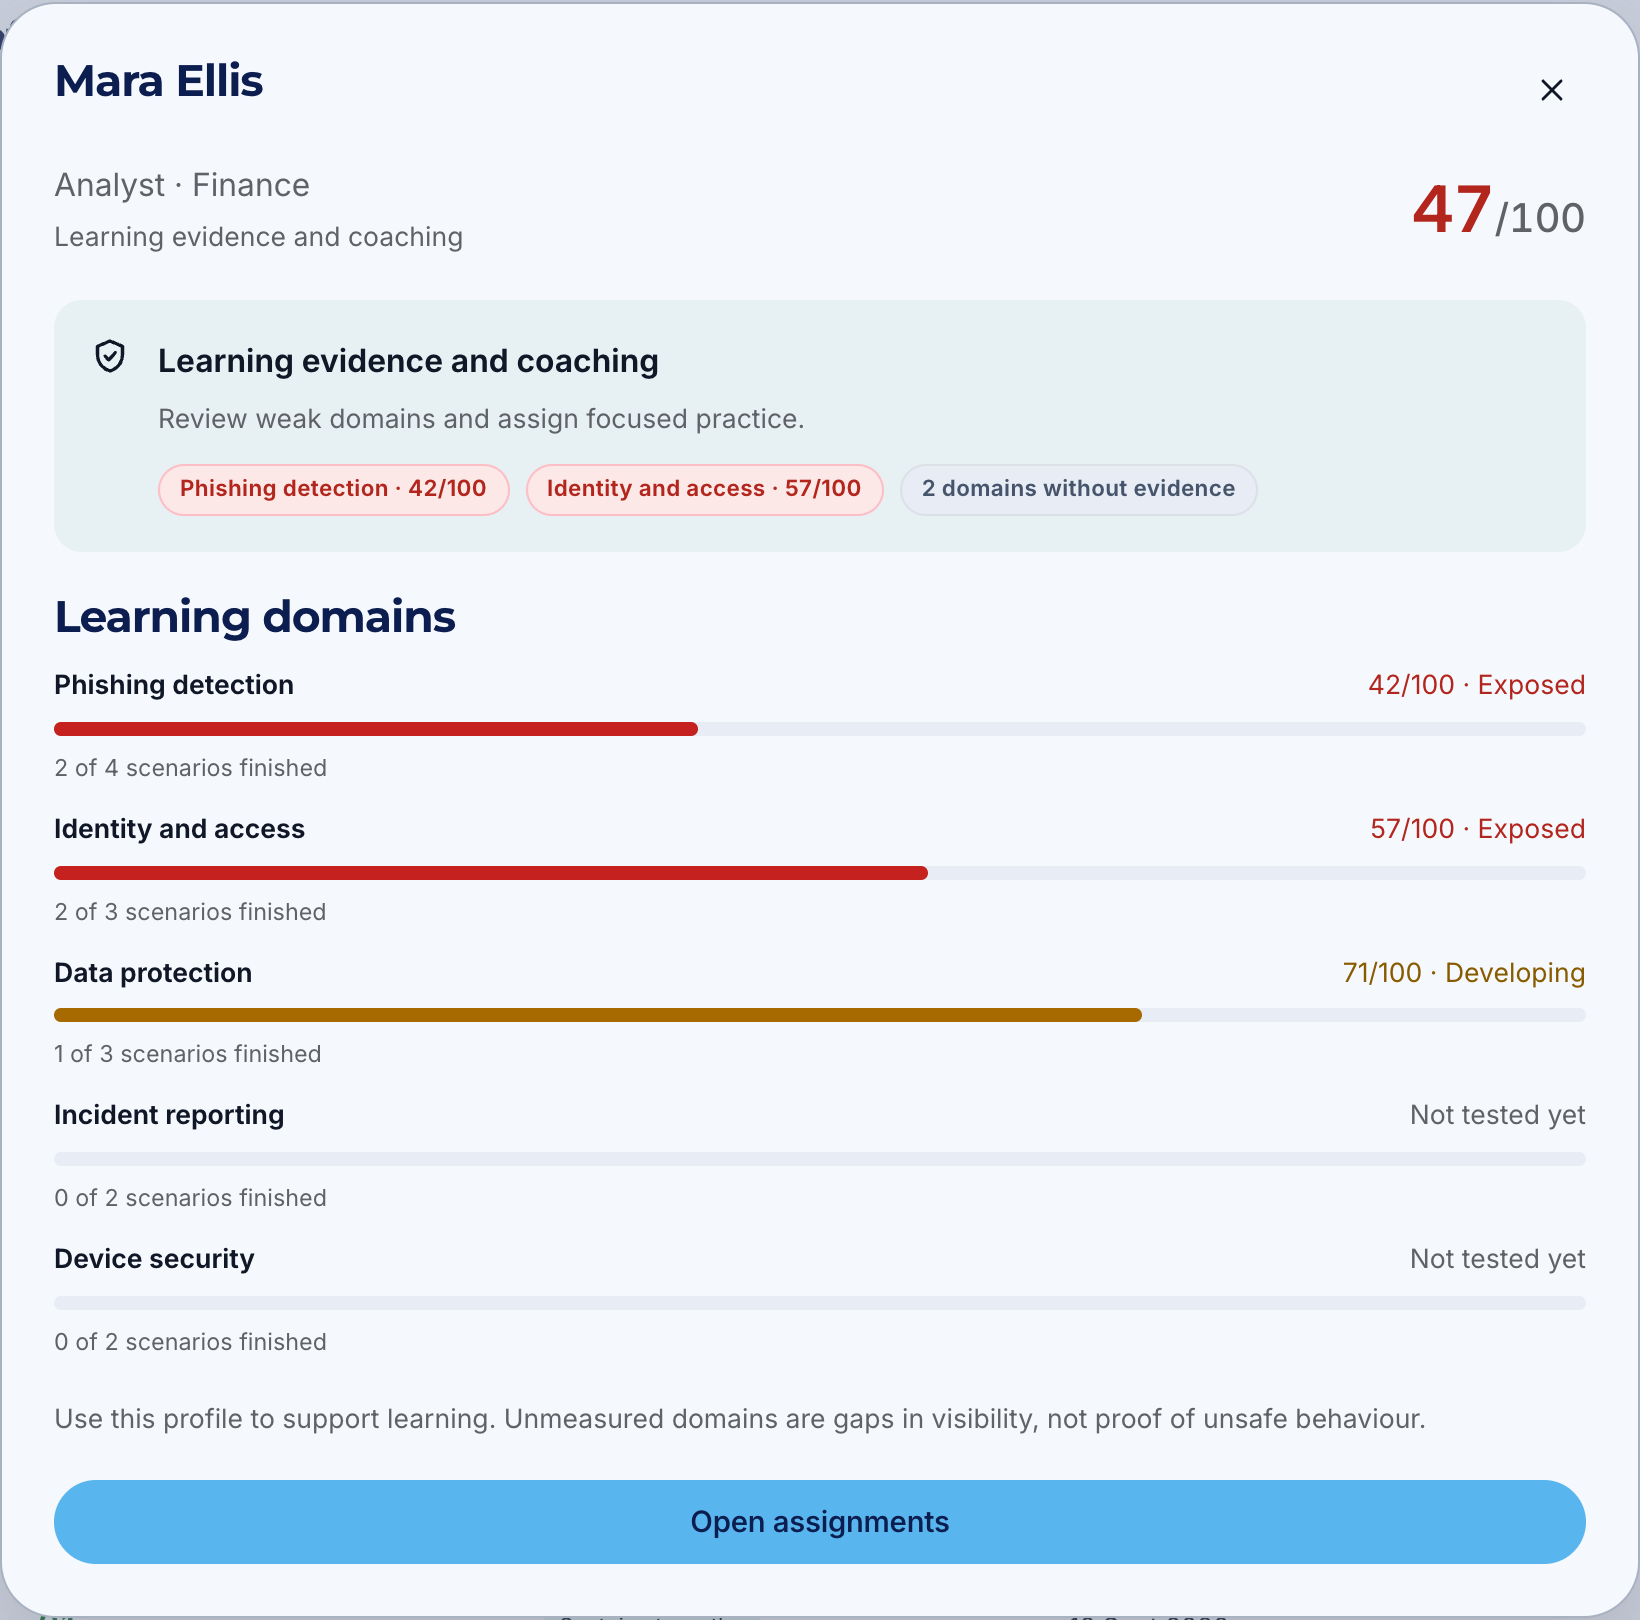
Збільшити зображення · Знімок платформи · Прикладові дані · Англійський інтерфейс
- Цільова підтримка
Напрям фішингу має 42/100 у цьому прикладі. З’ясуйте, яке рішення потребує пояснення або практики.
- Невідоме залишається невідомим
Повідомлення про інциденти й безпека пристроїв не мають виміряних даних. Це прогалини інформації, а не відсутність здібностей.
5. Ураховуйте умови роботи підрозділів
Якщо один підрозділ має широке охоплення, а в іншому виміряно лише кількох учасників, порівняння самих середніх може спрямувати зусилля не туди. Перевірте участь, посадові завдання й нещодавні можливості практикуватися, перш ніж визначати підтримку. Відсутність даних ставить організаційне питання, а не оцінює цінність працівників.
У вигаданій виробничій компанії працівникам позмінного графіка може знадобитися зарезервований час за спільним комп’ютером. Офісні колеги можуть тренуватися на своїх робочих місцях. Тож першим заходом іноді є виділений навчальний час, доступні інструкції або відповідна мова. Обговоріть ці умови з місцевим керівником, перш ніж вважати чергове нагадування достатнім рішенням.
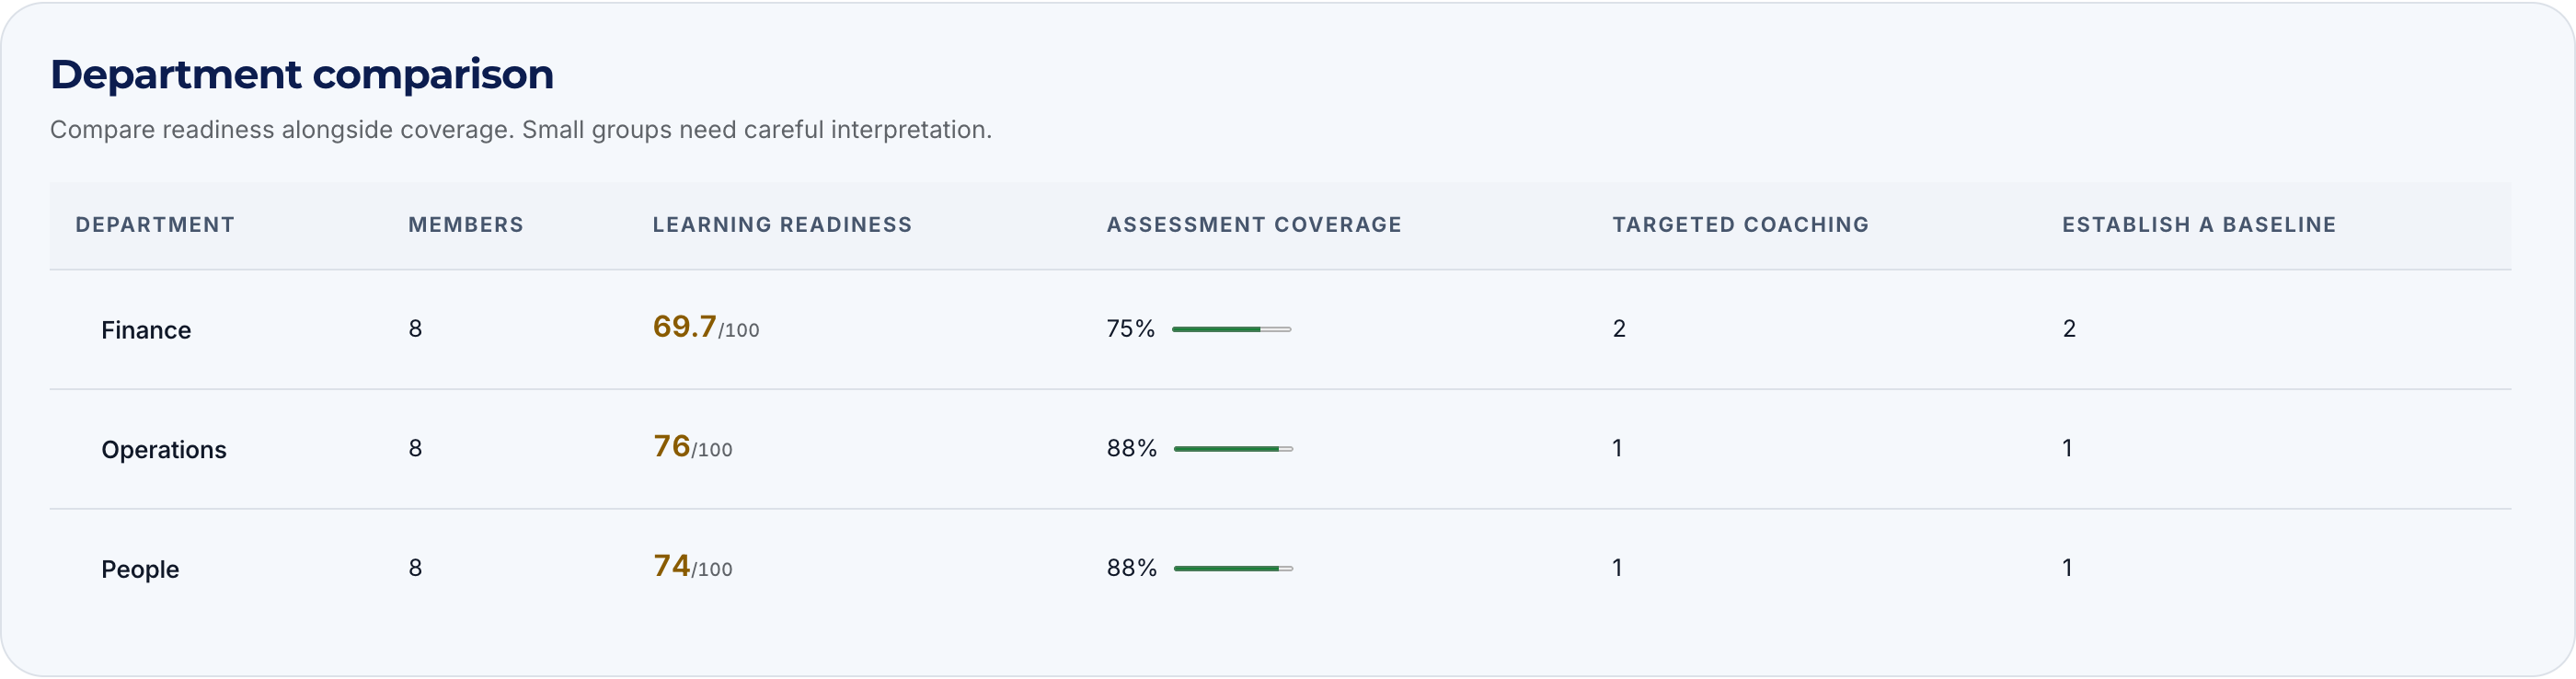
Збільшити зображення · Знімок платформи · Прикладові дані · Англійський інтерфейс
- Виміряний середній бал
Показник Finance 69,7 описує активних виміряних учасників. Це не ймовірність інциденту.
- Охоплення має значення
75% означає, що шість із восьми учасників мають бал. Двоє інших залишаються невідомими.
6. Поєднайте спостереження з підтримкою та перевіркою
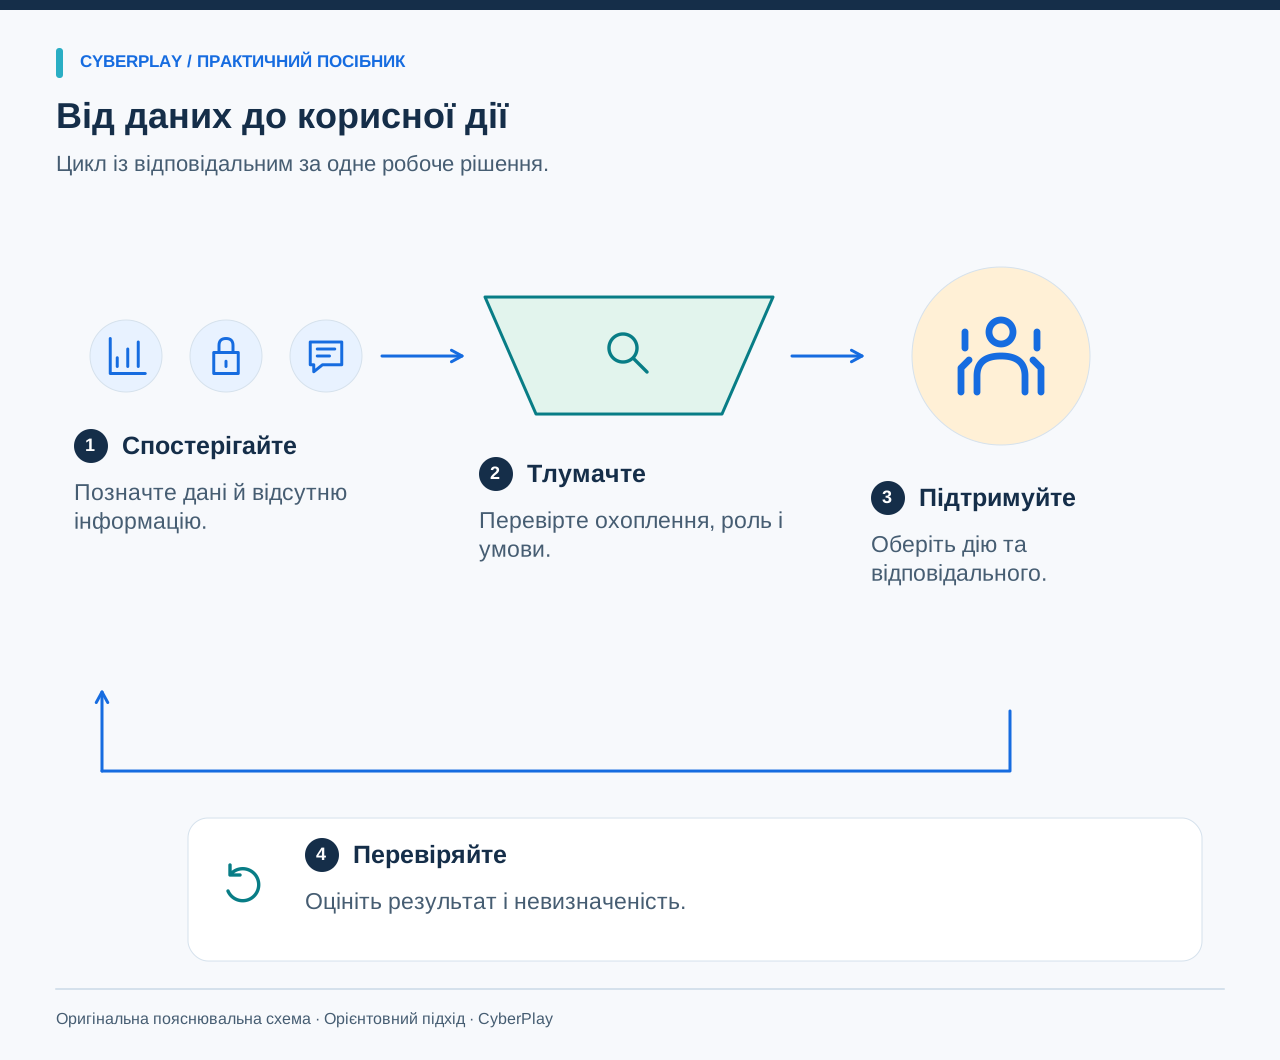
NCSC рекомендує безпечні канали повідомлень і культуру відкритого обговорення. Почніть розмову зі спостереження та запропонуйте колезі пояснити ситуацію. «Ми ще не маємо виміряної практики» означає інше, ніж «ви працюєте небезпечно». Перша фраза відкриває обговорення доступу, часу або невпевненості у виконанні завдання.
Оберіть невелику дію, що відповідає причині. Незрозумілий крок перевірки можна опрацювати у сценарії з обговоренням. Несправна кнопка повідомлення потребує відповідального в ІТ. У погоджений день перевірте і навчальні дані, і усунення перешкоди. Чесно запишіть відкриті питання, не прирівнюючи завершення активності до розв’язання проблеми.
Джерела розділу: Cyber security culture principles: Principle 2
7. Поясніть учасникам правила програми
Розкажіть, які дані збирають, що означає бал, хто може його бачити та для чого його використовують. Іменні навчальні профілі мають бути доступні уповноваженим людям, яким вони потрібні для підтримки. Для наради керівництва може вистачити командного підсумку. Внутрішні вимоги до приватності та трудових відносин уточнюйте з відповідальним фахівцем.
Навчальна категорія не обґрунтовує висновків про чесність, професійну придатність чи майбутні інциденти. Забезпечте виправлення помилок у належності до групи, підрозділі або доступі. Керівники також повинні відповідати за нереалістичні процедури. Програма втрачає користь, коли люди покращують лише вигляд звітів замість пояснення реальної перешкоди для безпечного рішення.
8. Потренуйте управлінське рішення
Обговоріть вигаданий випадок із фахівцем із безпеки та керівником підрозділу. Кожен має відділити спостереження від тлумачення та дії. Запишіть обраний захід, перш ніж читати пояснення. Вправа не потребує даних клієнтів або реальних профілів працівників і підходить для короткої командної зустрічі.
9. Проведіть перший цикл із перевіркою
Оберіть одну команду та одне рішення для першого циклу. Узгодьте бажану поведінку, доступні дані й межі їх тлумачення. Перевірте доступ і мову, виділіть час на практику, а потім проведіть короткий огляд із власником процесу. Тримайте початкове питання в центрі уваги, щоб розмова не зводилася до показника, який зріс найбільше.
Завершіть дієвою нотаткою: що спостерігали, що невідомо, яку підтримку надали, хто відповідає за решту проблеми й коли її перевірять. CyberPlay може підтримати розмову даними про навчання організації; цей посібник і вправа повністю українською. Цінність програми полягає в рішеннях та подальших діях, які вона допомагає здійснити, а не в назві інформаційної панелі.
Ознайомтеся з аналізом навчання організацій
Поєднайте практику, CyberSense та огляди підрозділів. Аналіз потребує відповідного тарифу й дозволів; частина написів залишається англійською.
Переглянути CyberPlay для організаційДжерела й додаткові матеріали
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Переглянуто 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Переглянуто 2026-09-13
- Human Risk Management — Hoxhunt. Переглянуто 2026-09-13
Досліджуйте далі
- Платформи управління людськими ризиками: що порівняти для організації
Порівняйте Hoxhunt, KnowBe4, SoSafe, usecure і CyberPlay. Посібник HRM українською про дані, навчання, CyberSense, мови та запитання для демонстрації.
UK · 7 хв читання - Показники ризику людського фактора: від CyberSense до плану підтримки
Як читати охоплення, CyberSense і навчальні пріоритети відділів. Приклад допоможе обрати вправи для працівників, надати підтримку й перевірити результати.
UK · 7 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Навчання працівників кібербезпеки українською: як обрати програму
Обирайте навчання кібербезпеки для працівників українською. Перевірте сценарії, доступність, результати та роботу адміністратора під час практичного пілоту.
UK · 9 хв читання - Вправи з кібербезпеки для працівників: 12 практичних занять
Використайте 12 вправ із кібербезпеки для працівників: листи, платежі, облікові записи та інциденти. Кожна містить практичні вказівки й запитання для обговорення.
UK · 9 хв читання