Redazione CyberPlay · Pubblicato il · Aggiornato il · 7 min di lettura
Guida ed esercizi in italiano
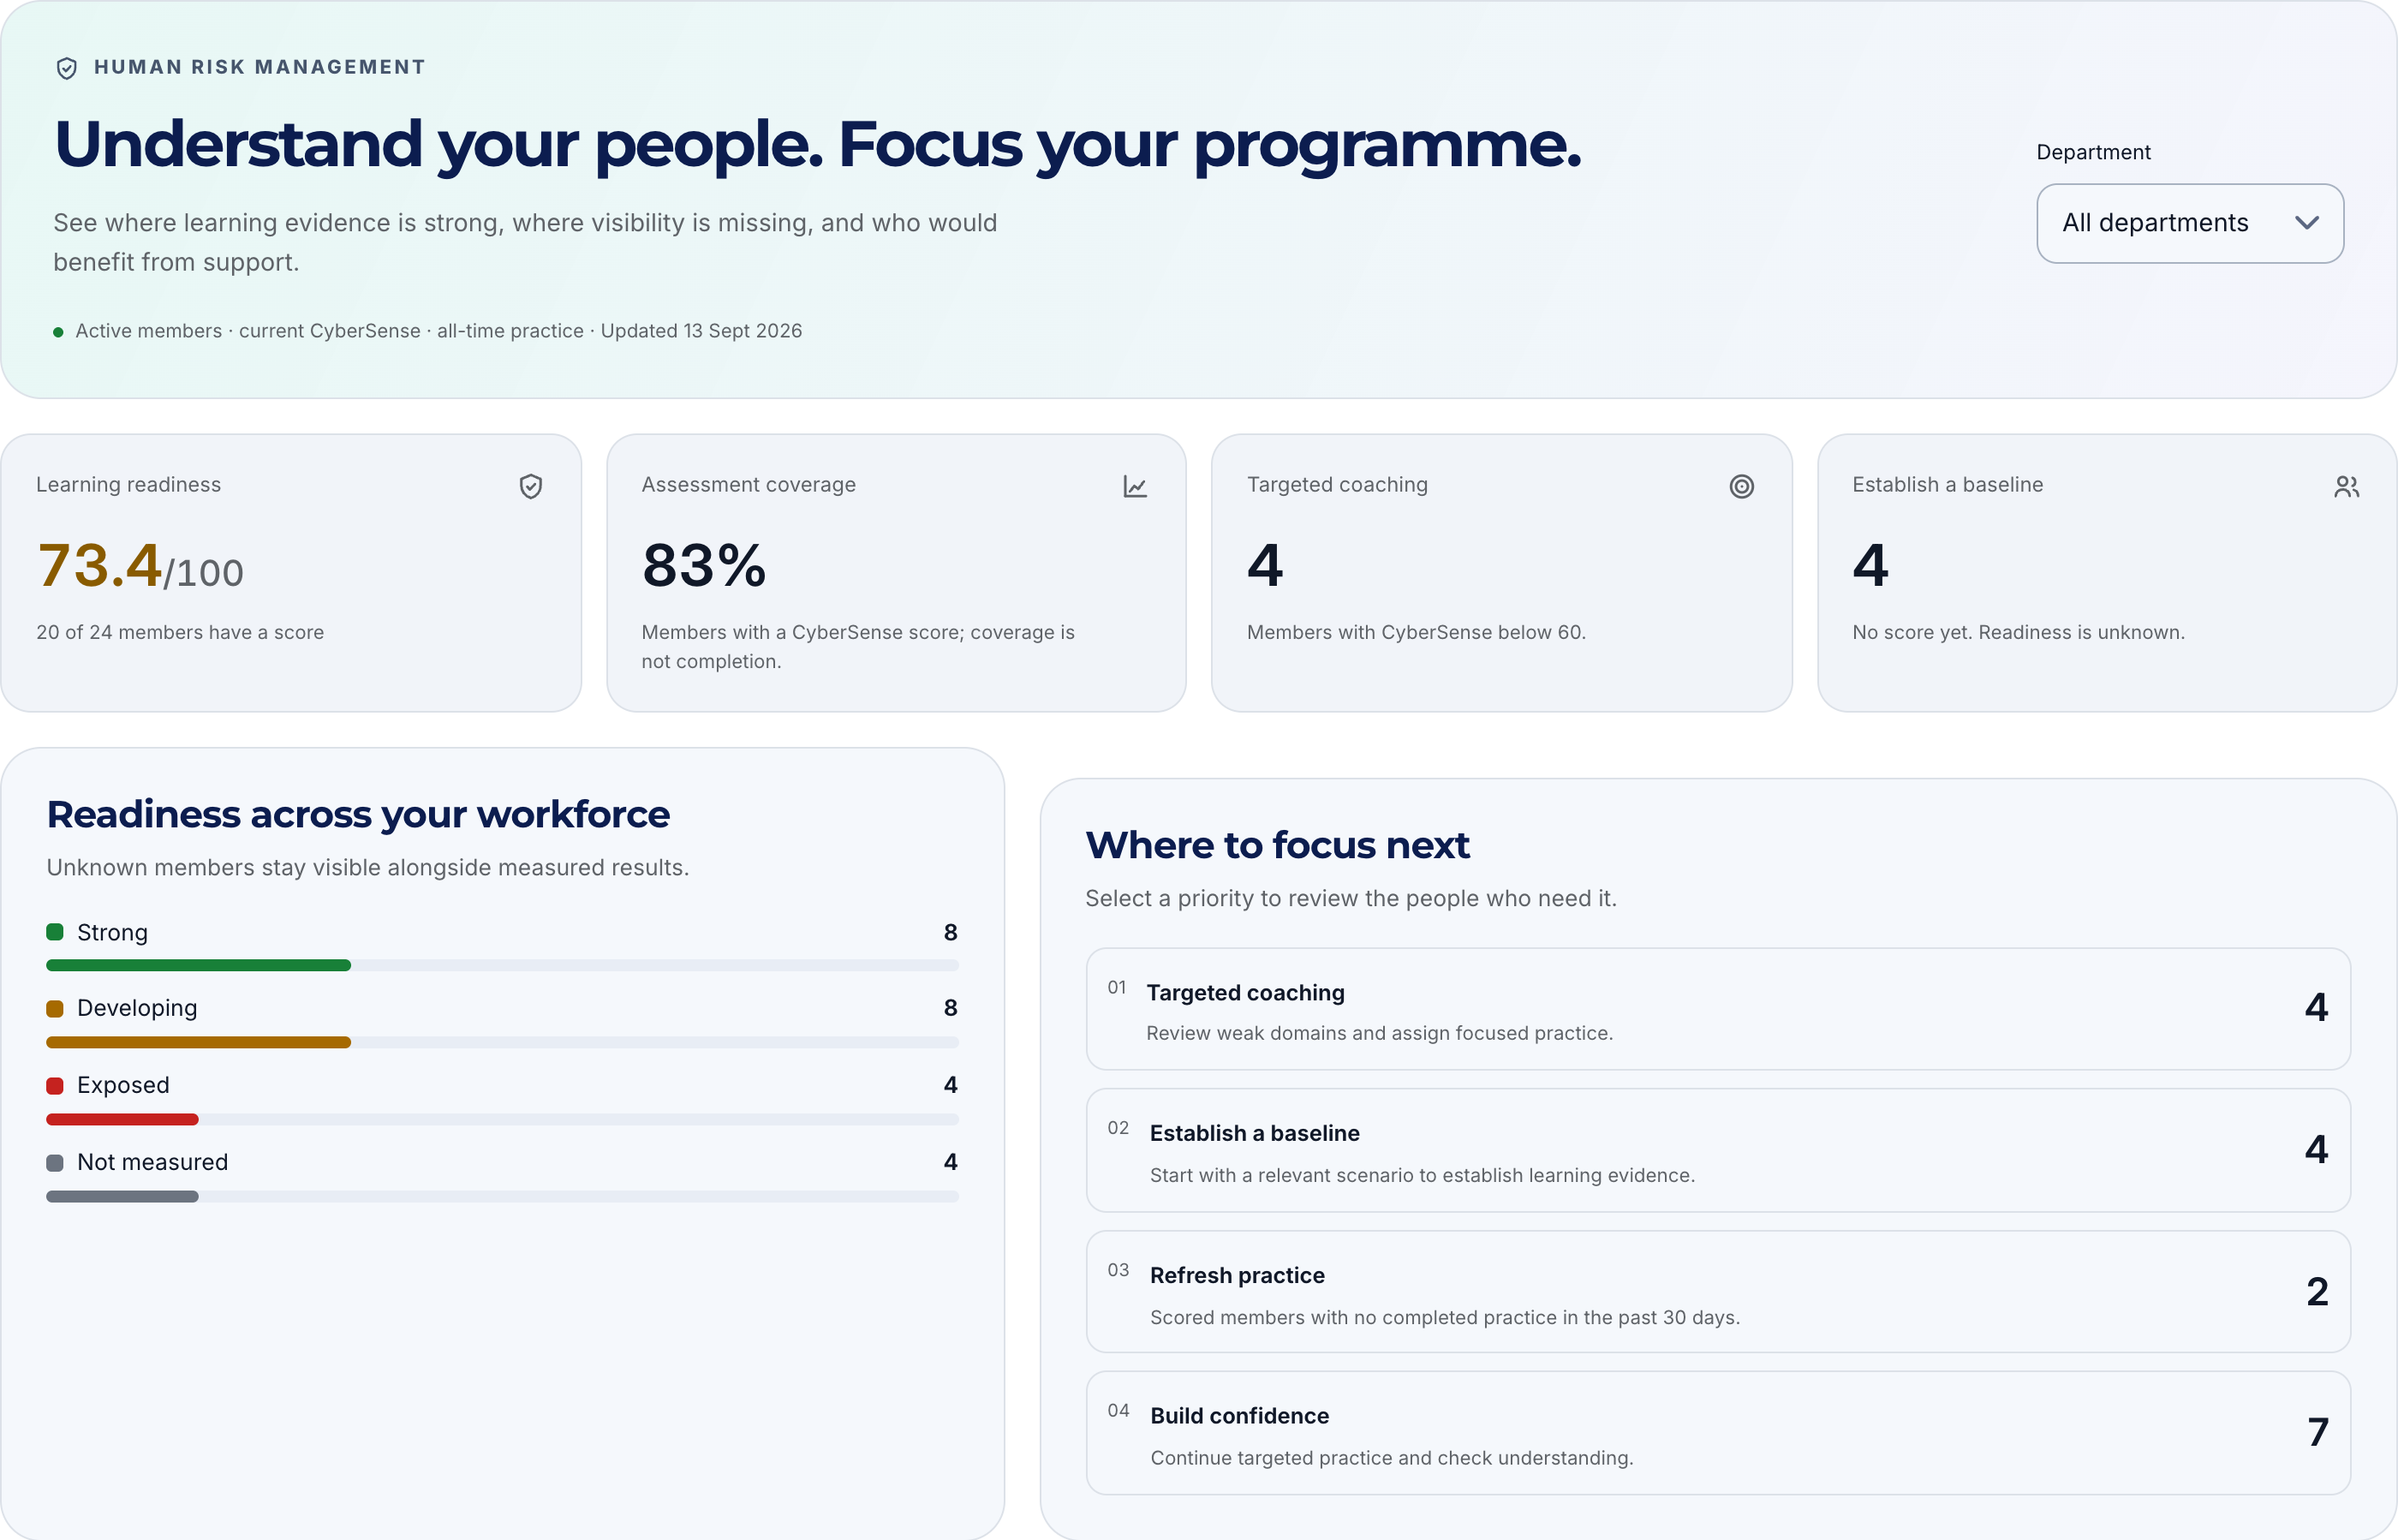
Ingrandisci immagine · Schermata della piattaforma · Dati di esempio · Interfaccia in inglese
La gestione del rischio umano, o human risk management, esamina il rapporto tra persone, processi di lavoro e misure di sicurezza. L’organizzazione usa le osservazioni per scegliere miglioramenti concreti: supporto a un gruppo, una procedura più chiara oppure un controllo aggiuntivo. Nella sicurezza informatica collega la formazione alle decisioni quotidiane. Il numero di corsi completati offre un’informazione, ma non spiega da solo quale intervento serva.
Questa guida in italiano è destinata ai responsabili della sicurezza, alle risorse umane e ai capi reparto. CyberSense rappresenta un esempio di dati sull’apprendimento, distinti dagli incidenti reali e dall’esposizione tecnica. L’interfaccia generale di CyberPlay è disponibile in italiano; alcune etichette dell’analisi del rischio umano rimangono attualmente in inglese.
I punti da ricordare
- Parti da una decisione di lavoro e individua i dati necessari.
- Leggi copertura e informazioni mancanti insieme a ogni media.
- Usa i profili per offrire supporto, non per prevedere chi provocherà un incidente.
- Assegna a ogni intervento un responsabile e una data di verifica.
1. Che cosa significa gestione del rischio umano?
Un ufficio contabilità riceve una richiesta urgente di modifica delle coordinate bancarie di un fornitore. Il risultato dipende da più fattori rispetto al semplice riconoscimento del phishing. È possibile raggiungere un contatto noto? Il sistema di pagamento richiede una seconda approvazione? Il responsabile accetta il tempo necessario per controllare? La gestione del rischio umano considera la decisione in queste condizioni.
NIST SP 800-50 Rev. 1 raccomanda un ciclo di apprendimento che includa la valutazione. Il prossimo corso diventa quindi una possibile risposta in un processo di miglioramento con un responsabile definito. A seconda della causa possono servire un esercizio, un contatto alternativo, un’autorizzazione corretta o una scadenza realistica.
Fonti della sezione: Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1)
2. Inizia con una decisione aziendale precisa
Sostituisci “aumentare la consapevolezza” con un comportamento osservabile: “Prima di modificare l’IBAN del fornitore, seguire il percorso approvato di verifica indipendente.” Stabilisci chi incontra la situazione, che cosa significa agire in modo sicuro e quale ostacolo rende difficile farlo. Il programma diventa così comprensibile anche al responsabile amministrativo.
Il beneficio atteso è un impiego più mirato del tempo disponibile per formazione e supporto. Puoi proporre al gruppo interessato un esercizio pertinente e chiedere al proprietario del processo di rimuovere l’ostacolo. Una piattaforma aiuta a coordinare le attività, ma non assume la responsabilità dei pagamenti. Questa deve restare chiara all’interno dell’azienda.
3. Distingui le diverse fonti di dati
Il risultato di un gioco, la segnalazione di un’e-mail sospetta e un avviso sugli accessi descrivono eventi diversi. Possono informare la stessa discussione senza diventare misure intercambiabili. Annota fonte, periodo, gruppo osservato e lacune note. Una media elevata con scarsa copertura può descrivere soltanto le persone già coinvolte nel programma.
Hoxhunt descrive l’unione di segnali di sicurezza e interventi mirati. L’esempio mostra perché occorre chiedere quali dati alimentino una dashboard. La tabella seguente è uno strumento editoriale di ragionamento, non un elenco dei dati raccolti da CyberPlay. Scegli solo le fonti che l’organizzazione è autorizzata e in grado di utilizzare.
| Dati | Domanda utile | Limite interpretativo |
|---|---|---|
| Risultati di apprendimento | Quali decisioni richiedono pratica o spiegazioni? | Il gioco non prova la resistenza ad attacchi reali. |
| Copertura e partecipazione | Chi ha avuto un’opportunità di apprendimento misurata? | Senza punteggio significa sconosciuto, non capacità nulla. |
| Segnalazioni autorizzate | Dove il lavoro crea difficoltà ricorrenti? | Il numero dipende da esposizione e abitudini di segnalazione. |
| Segnali tecnici autorizzati | Accessi o impostazioni richiedono un intervento? | Fonti separate, non dati di ingresso CyberSense. |
Fonti della sezione: Human Risk Management
4. Dove si colloca CyberSense
CyberSense sintetizza i dati propri sulle prestazioni e sulla progressione nei giochi. La vista organizzazione permette agli utenti autorizzati di esaminare copertura, reparti e priorità per affiancamento, prime esercitazioni o ripasso. La media usa i membri attivi con risultati misurati. Chi non ha un punteggio resta non misurato e non riceve uno zero artificiale.
Usa questa vista per scegliere il prossimo confronto formativo e verificare le opportunità di esercitazione. CyberSense non è una probabilità di incidente, una valutazione indipendente delle competenze o una telemetria esterna di minacce e identità. Nell’analisi attuale i segnali relativi a minacce, accessi e atteggiamenti sono esplicitamente indisponibili. L’accesso dipende dal piano dell’organizzazione e dai permessi; alcune etichette HRM sono in inglese.
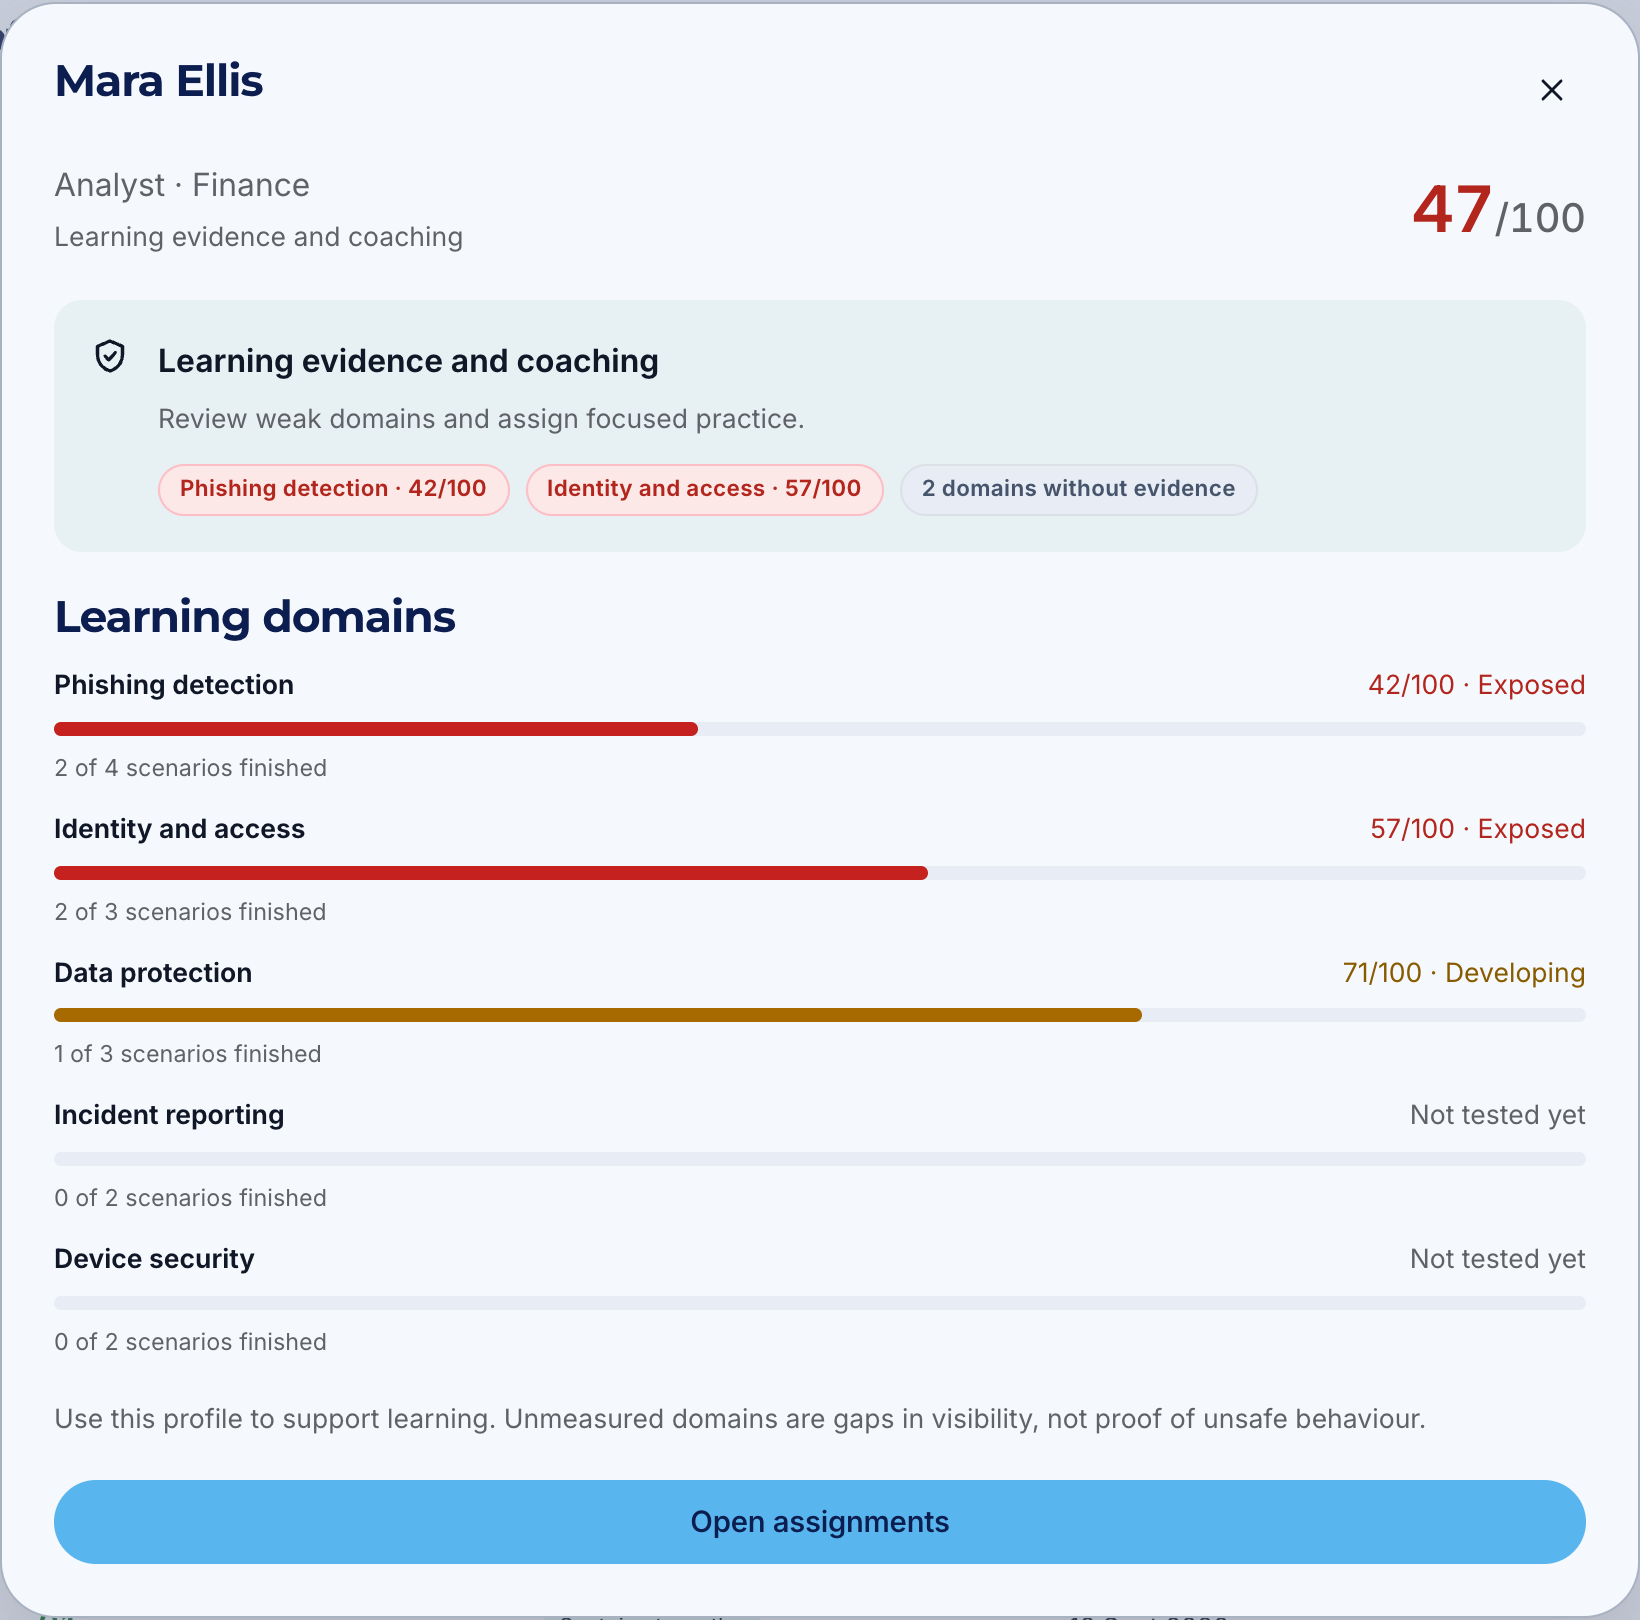
Ingrandisci immagine · Schermata della piattaforma · Dati di esempio · Interfaccia in inglese
- Supporto mirato
L’ambito phishing è a 42/100 nell’esempio. Esamina la decisione che richiede spiegazione o pratica.
- Il dato assente resta tale
Segnalazione degli incidenti e sicurezza dei dispositivi non hanno dati misurati. Sono lacune informative, non capacità nulla.
5. Interpreta i reparti nel loro contesto
Se un reparto ha una partecipazione ampia e un altro soltanto poche persone misurate, confrontare le sole medie può suggerire una priorità sbagliata. Verifica partecipazione, mansioni e occasioni recenti di pratica prima di decidere chi sostenere. Le informazioni mancanti pongono una domanda organizzativa e non definiscono il valore dei dipendenti.
In un’azienda manifatturiera immaginaria, chi lavora su turni potrebbe aver bisogno di un orario riservato su un computer condiviso. Il personale d’ufficio può invece esercitarsi dalla propria postazione. Il primo intervento può essere tempo dedicato, istruzioni accessibili o una lingua adatta. Discutine con il responsabile locale prima di presumere che un altro promemoria risolva il problema.
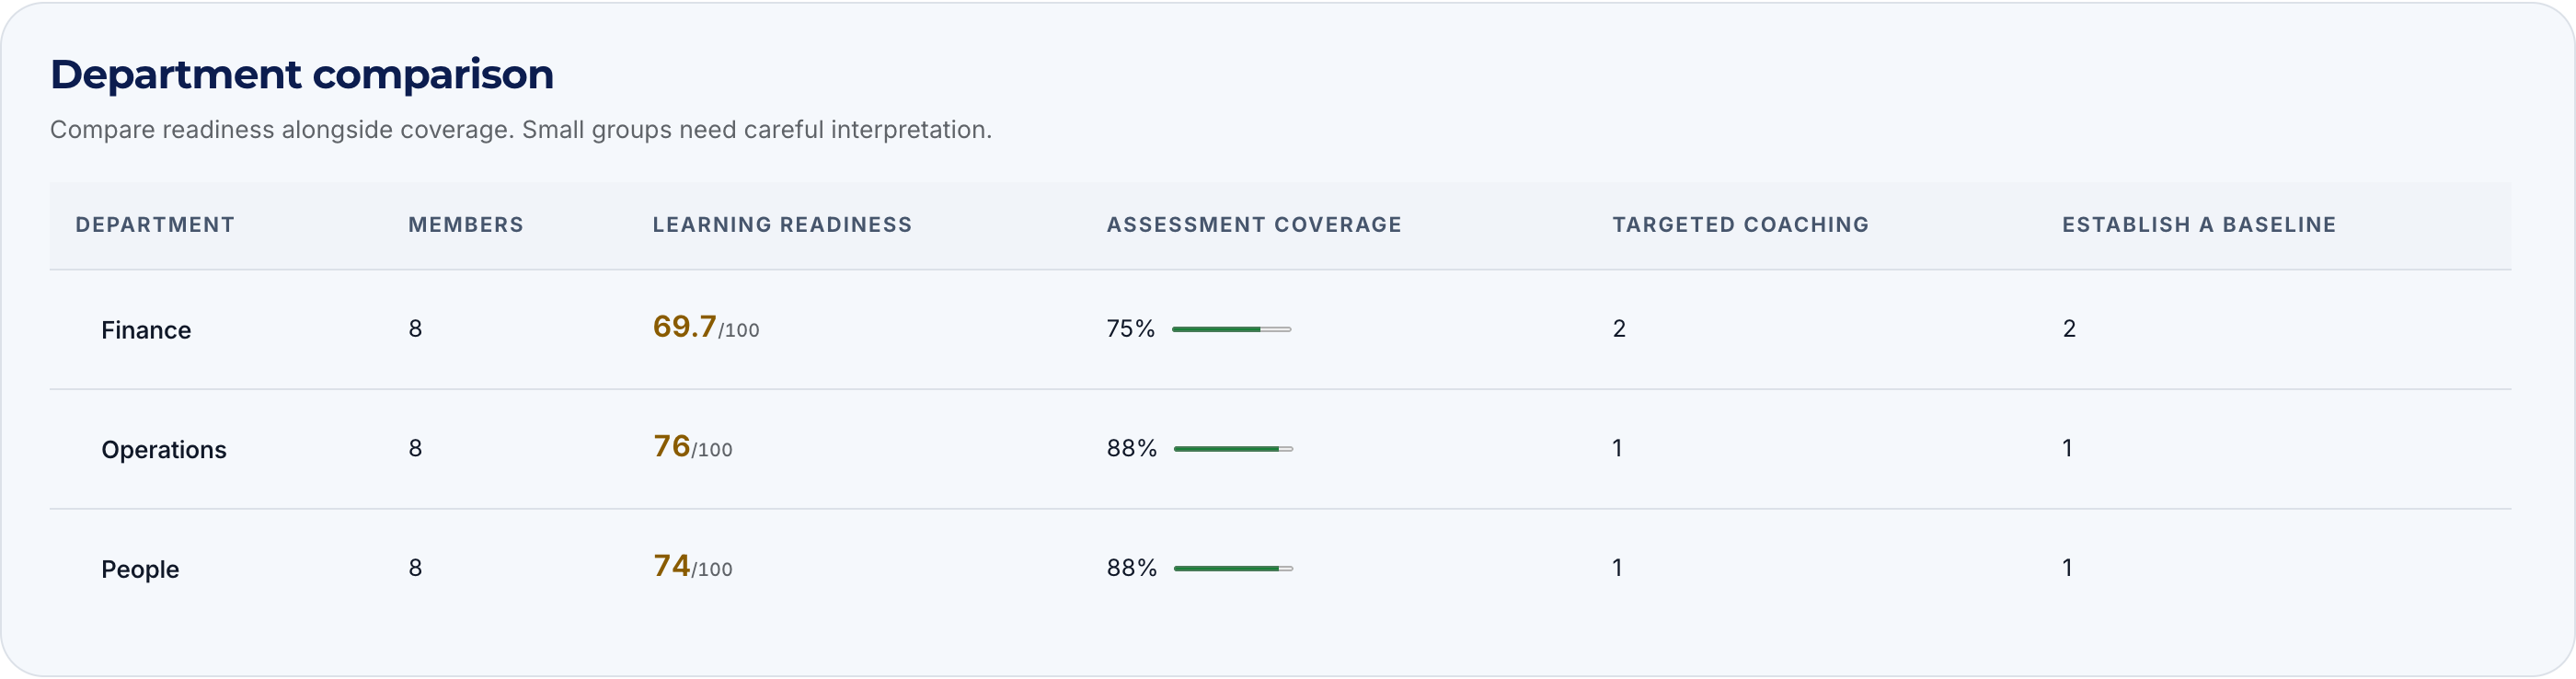
Ingrandisci immagine · Schermata della piattaforma · Dati di esempio · Interfaccia in inglese
- Media misurata
Il 69,7 di Finance descrive i membri attivi misurati. Non è una probabilità di incidente.
- Conta la copertura
Il 75% significa che sei membri su otto hanno un punteggio. Gli altri due restano sconosciuti.
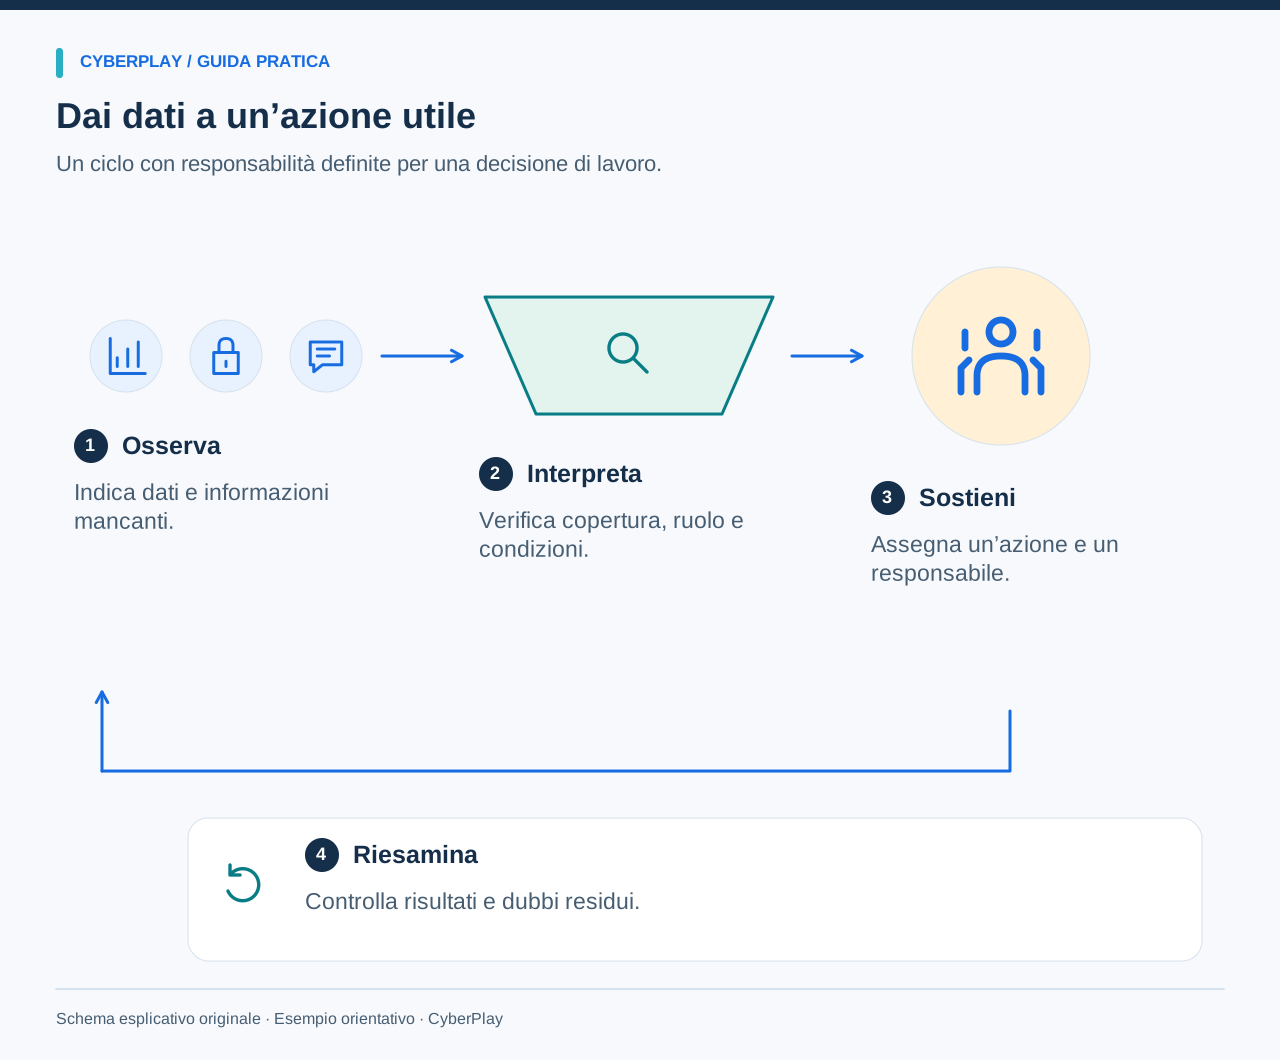
6. Collega osservazione, supporto e verifica
Il NCSC raccomanda canali di segnalazione sicuri e una cultura che favorisca il dialogo aperto. Parti dall’osservazione e chiedi alla persona di spiegare la situazione. “Non abbiamo ancora esercitazioni misurate” è diverso da “lavori in modo insicuro”. La prima frase permette di parlare di accesso, tempo o incertezza nello svolgimento del compito.
Scegli un intervento limitato e coerente con la causa. Una verifica fraintesa può richiedere uno scenario con discussione finale. Un pulsante di segnalazione guasto richiede un responsabile IT. Alla scadenza concordata, controlla sia i dati di apprendimento sia la rimozione dell’ostacolo. Registra le questioni aperte invece di dichiarare successo solo perché l’attività è stata completata.
Fonti della sezione: Cyber security culture principles: Principle 2
7. Spiega il programma in modo corretto
Comunica ai partecipanti quali informazioni vengono raccolte, che cosa rappresenta il punteggio, chi può consultarlo e per quale scopo. Riserva i profili nominativi alle persone autorizzate che ne hanno bisogno per fornire supporto. Per una riunione direzionale può bastare una sintesi di gruppo. Verifica le regole interne su riservatezza e rapporti di lavoro con il responsabile competente.
Una fascia di apprendimento non giustifica conclusioni sull’onestà, sull’idoneità professionale o su incidenti futuri. Consenti di correggere dati errati su reparto, appartenenza o accesso. Anche i manager devono assumersi la responsabilità di procedure irrealistiche. Il programma perde utilità se le persone cercano soltanto di apparire bene nei report invece di spiegare l’ostacolo alla decisione sicura.
8. Esercita la decisione di gestione
Discuti il caso immaginario con un responsabile sicurezza e un capo reparto. Ognuno distingue un’osservazione, un’interpretazione e un’azione. Scrivete l’intervento scelto prima di leggere la spiegazione. L’esercizio non richiede dati dei clienti o profili reali dei dipendenti e può essere svolto durante un breve incontro di squadra.
9. Avvia un primo ciclo verificabile
Scegli una squadra e una decisione per il primo ciclo. Concorda il comportamento desiderato, i dati disponibili e i limiti dell’interpretazione. Controlla accesso e lingua, riserva tempo per esercitarsi e organizza poi un confronto con il responsabile del processo. Mantieni visibile la domanda iniziale per non concentrarti soltanto sul numero che è aumentato maggiormente.
Concludi con una nota operativa: osservazioni, aspetti sconosciuti, supporto fornito, responsabile del problema residuo e prossima verifica. CyberPlay può sostenere questa discussione attraverso i dati di apprendimento dell’organizzazione; questa guida e l’esercizio sono interamente in italiano. Il valore nasce dalle decisioni e dal seguito che il programma rende possibili, non dal nome della dashboard.
Scopri le analisi formative per le organizzazioni
Collega pratica, CyberSense e viste per reparto. Le analisi richiedono un piano idoneo e permessi adeguati; alcune etichette restano in inglese.
Scopri CyberPlay per le organizzazioniFonti e approfondimenti
- Building a Cybersecurity and Privacy Learning Program (SP 800-50 Rev. 1) — NIST. Consultato il 2026-09-13
- Cyber security culture principles: Principle 2 — UK National Cyber Security Centre. Consultato il 2026-09-13
- Human Risk Management — Hoxhunt. Consultato il 2026-09-13
Continua a esplorare
- Piattaforme di gestione del rischio umano: cosa confrontare in azienda
Confronta Hoxhunt, KnowBe4, SoSafe, usecure e CyberPlay. Guida HRM in italiano per valutare dati, coaching, lingue ed evidenze durante una demo.
IT · 8 min di lettura - Indicatori del rischio umano: da CyberSense a un piano di affiancamento
Leggi copertura, CyberSense e priorità formative per reparto. Un esempio pratico per scegliere esercizi, affiancare i dipendenti e verificare i risultati.
IT · 8 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Corso di sicurezza informatica per dipendenti: scegliere un programma in italiano
Scegli un corso di sicurezza informatica per dipendenti con scenari pratici, accesso semplice e un pilota chiaro per verificare apprendimento e gestione.
IT · 11 min di lettura - 12 attività di sicurezza informatica per dipendenti con discussioni guidate
Organizza 12 attività di sicurezza informatica con obiettivi chiari, tempi indicativi e materiali. Usa gli esercizi e le domande per una discussione utile.
IT · 12 min di lettura