CyberPlay editorial team · Pubblicato il · Aggiornato il · 8 min di lettura
Guida ed esercizi in italiano
Ingrandisci immagine · Schermata della piattaforma · Dati di esempio · Interfaccia in inglese
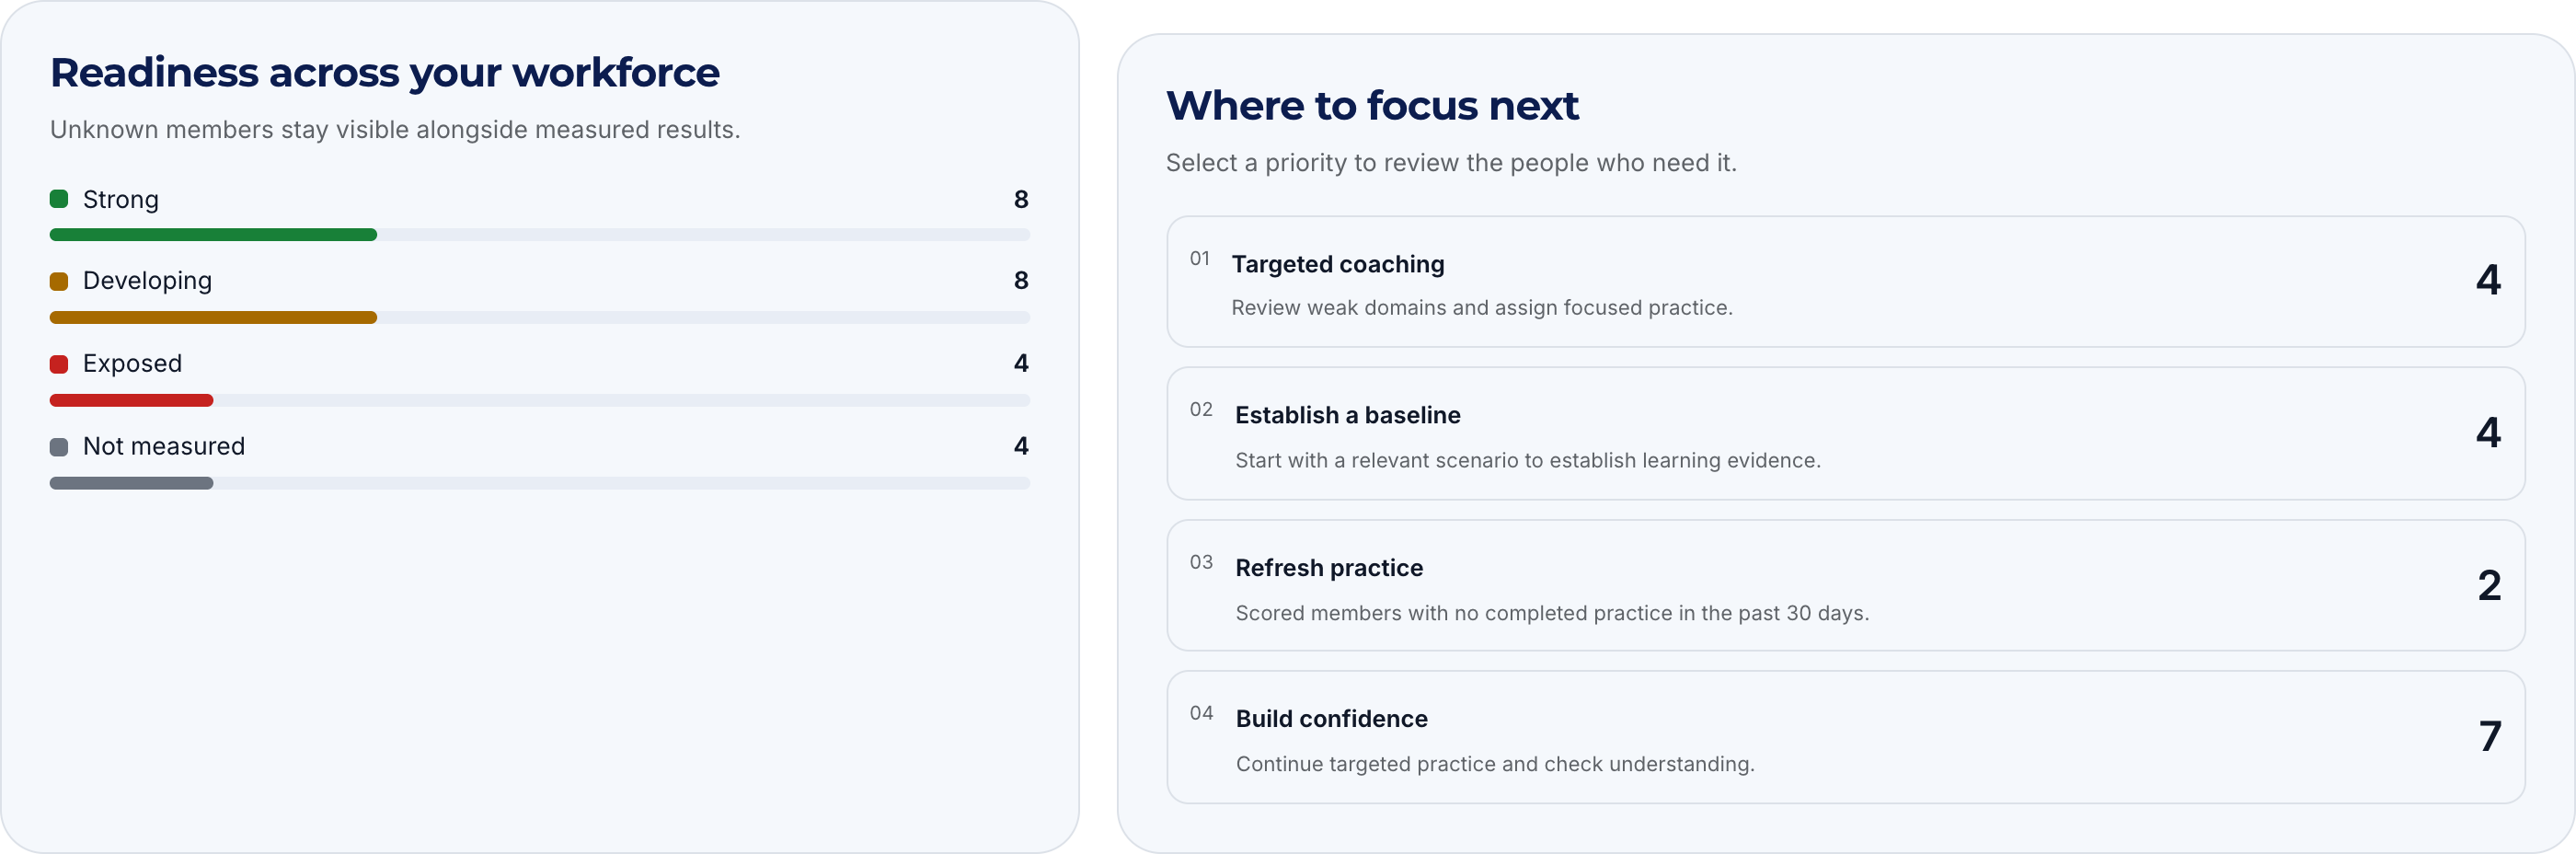
Gli indicatori utili per la gestione del rischio umano aiutano l’organizzazione a decidere chi sostenere, cosa esercitare e cosa verificare in seguito. Parti dalle persone rappresentate nei dati e interpreta poi le evidenze di apprendimento. Una media rassicurante può nascondere un intero reparto senza pratica misurata.
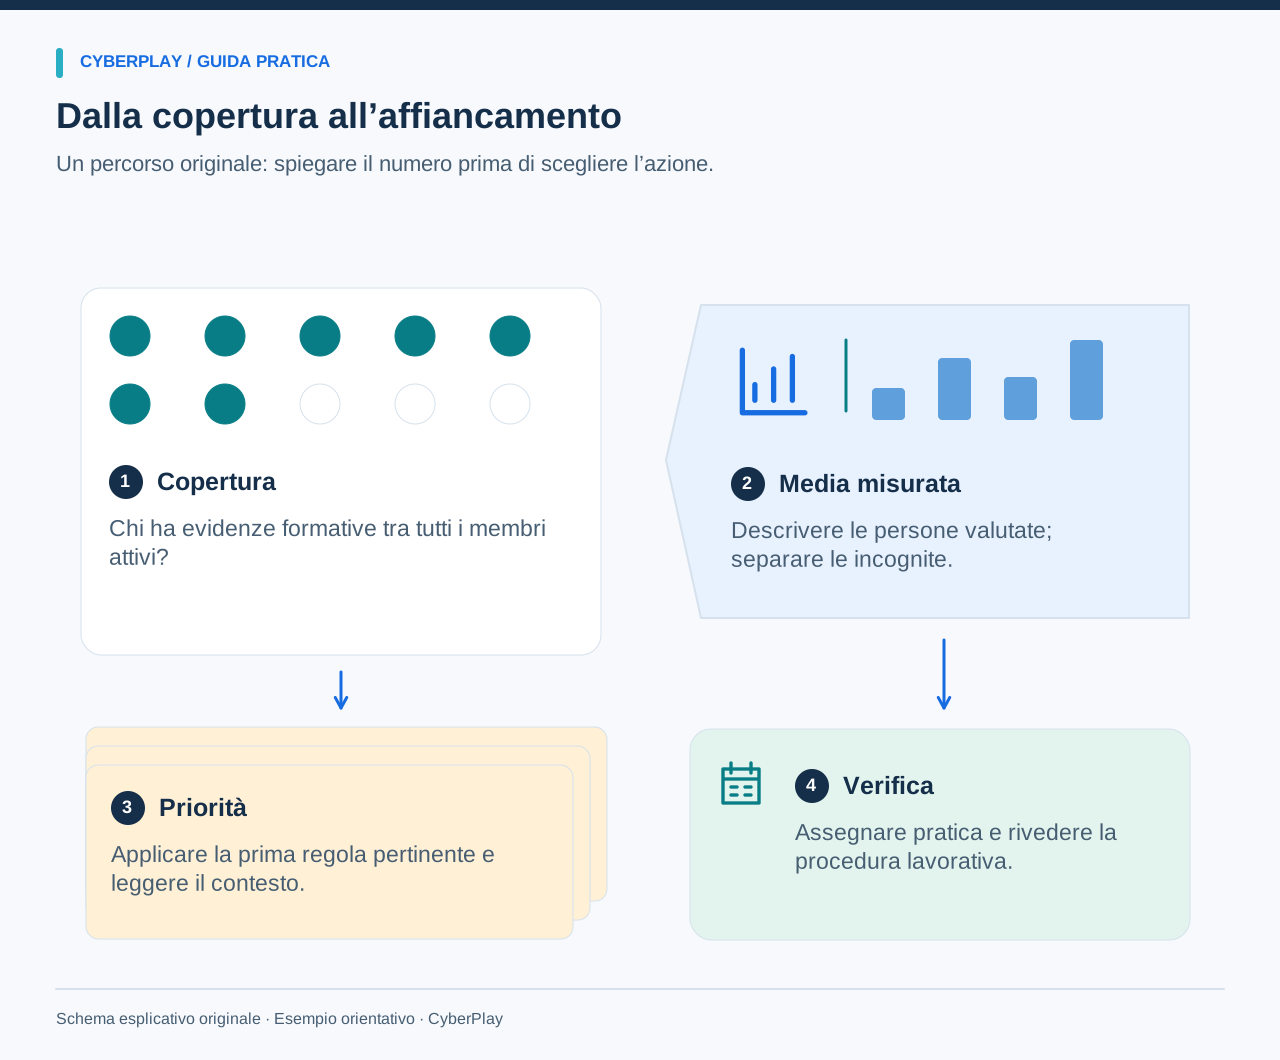
Questa guida segue il percorso CyberPlay dalla copertura del reparto al profilo di apprendimento, all’assegnazione e alla verifica. CyberSense descrive la progressione formativa attraverso i giochi. Non è una probabilità di incidente né una prova di competenza lavorativa validata in modo indipendente. Guida ed esercizio sono in italiano; le schermate organizzative illustrate hanno etichette inglesi e dati dimostrativi.
I punti da ricordare
- Affianca a ogni media il numero di persone misurate e di membri attivi.
- Distingui l’assenza di dati da un punteggio basso.
- Usa le priorità per avviare un confronto e scegliere la pratica.
- Valuta separatamente apprendimento e procedure di lavoro.
1. Definisci la decisione prima del KPI
Una domanda utile è: «Quali colleghi dell’Amministrazione hanno bisogno di supporto per verificare un cambio di coordinate bancarie del fornitore?» Indica una decisione di lavoro, un gruppo e un’azione. «Aumentare il nostro punteggio di rischio umano» non spiega al responsabile cosa fare domani. NIST SP 800-55 tratta la selezione e la valutazione delle misure di sicurezza.
Annota chi decide, la popolazione considerata e la data di verifica. Nell’esempio, il responsabile amministrativo presidia la procedura di pagamento, il coordinatore formativo organizza la pratica e il personale di sicurezza autorizzato interpreta ulteriori evidenze sugli incidenti. CyberPlay fornisce informazioni sull’apprendimento; non osserva ogni approvazione di pagamento o ogni controllo di sicurezza.
Fonti della sezione: NIST SP 800-55 Volume 1
2. Leggi la copertura prima della media
L’organizzazione seguente è interamente immaginaria. Ha 100 membri attivi: 20 in Amministrazione e 80 nelle Attività operative. In Amministrazione, dieci persone misurate hanno una media di 84; nelle Attività operative, sessanta hanno una media di 66. La media complessiva è 68,6 su settanta persone misurate, con copertura del 70%. Non è la media semplice delle due medie di reparto.
La media più alta dell’Amministrazione copre solo metà dei suoi membri attivi. Non descrive gli altri dieci. Verifica accesso, inserimento, lingua e tempo per esercitarsi prima di interpretare i dati mancanti. In questa vista il denominatore comprende i membri attivi dell’organizzazione; gli account invitati o sospesi sono esclusi. Un membro attivo senza punteggio rientra nella copertura, ma non nella media.
| Gruppo illustrativo | Misurati / attivi | Copertura | Media misurata |
|---|---|---|---|
| Amministrazione | 10 / 20 | 50% | 84 |
| Attività operative | 60 / 80 | 75% | 66 |
| Organizzazione | 70 / 100 | 70% | 68,6 |
Ingrandisci immagine · Schermata della piattaforma · Dati di esempio · Interfaccia in inglese
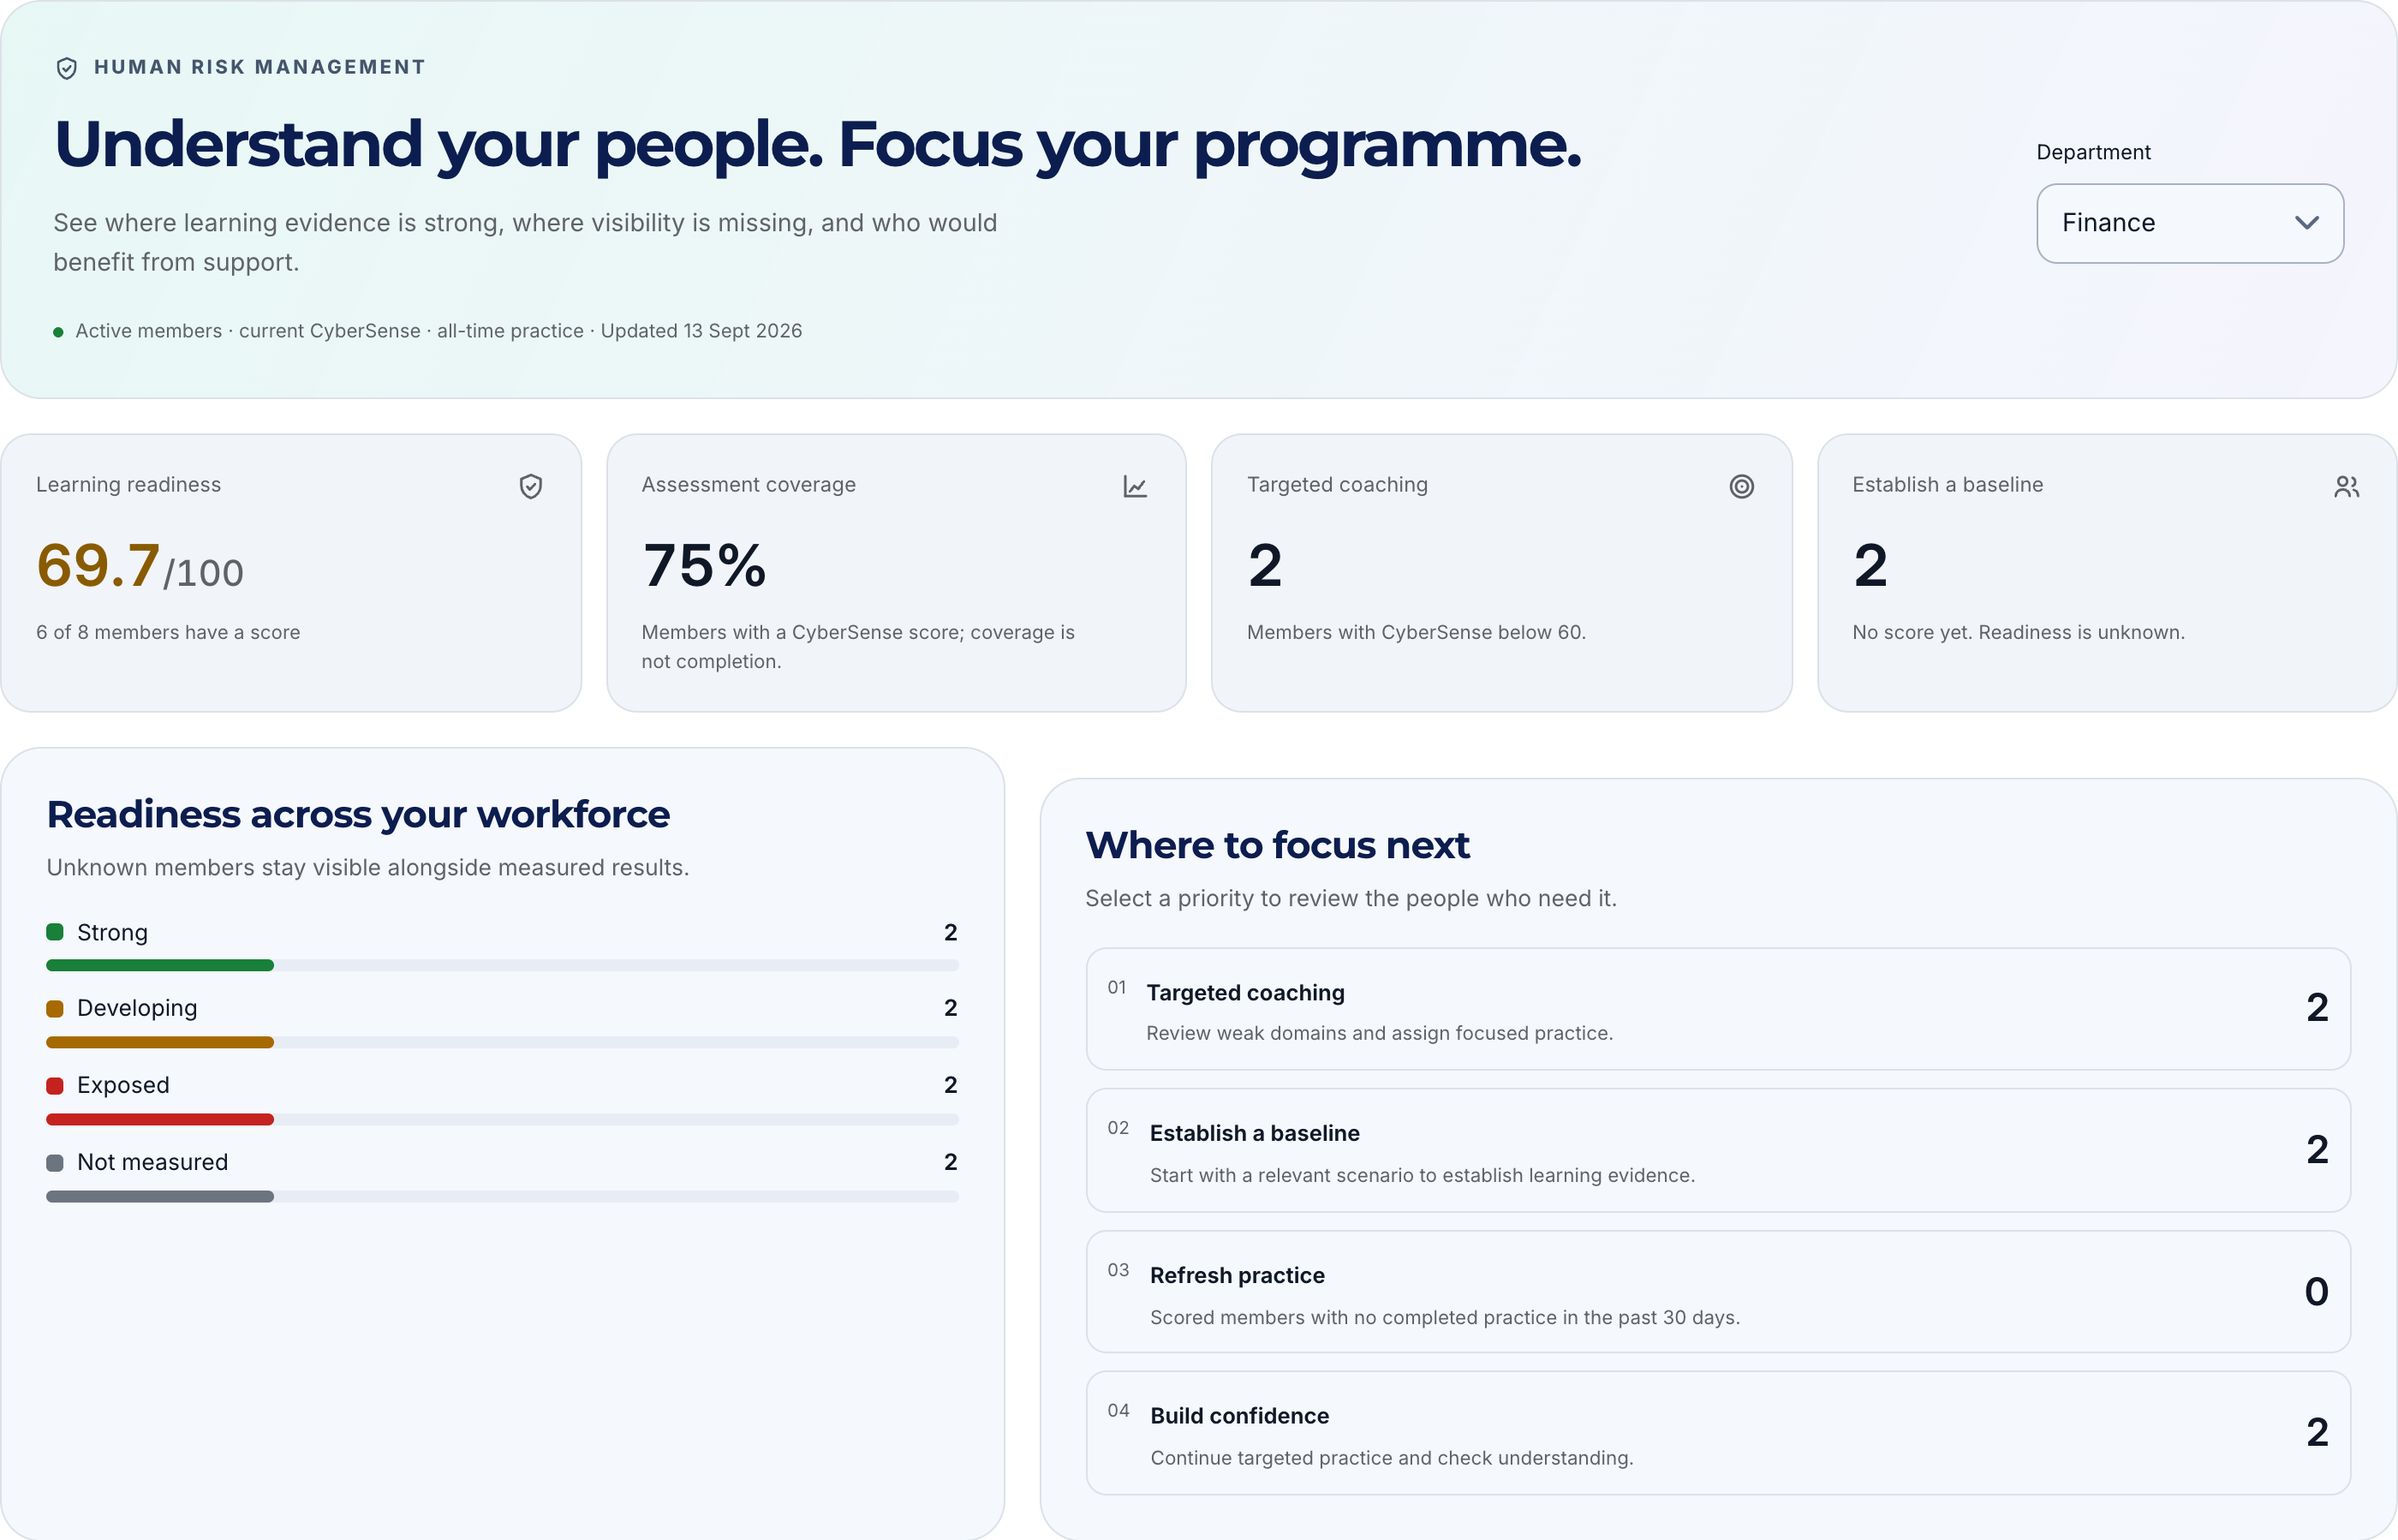
- Media misurata
69,7 descrive sei membri con punteggio, non tutti gli otto membri attivi.
- Copertura
Sei su otto hanno un punteggio: copertura del 75%. Gli altri due restano non misurati.
3. Comprendi cosa misura CyberSense
CyberSense combina le prestazioni nei giochi con varietà e continuità della pratica. Il calcolo considera anche ripetizioni ponderate per la qualità, tempo, XP dei giochi e obiettivi raggiunti. Senza una sessione completata, ammissibile e con punteggio numerico, il valore resta assente. Ripetere un gioco o accumulare tempo non dimostra da solo la comprensione della procedura lavorativa corrispondente.
Il risultato attuale può cambiare con nuove prestazioni o variazioni dei dati del catalogo. Il punteggio non diminuisce automaticamente dopo trenta giorni senza pratica: la recenza è un segnale distinto per l’affiancamento. Un valore di 84 non significa l’84% di probabilità di resistere al phishing. Non deve nemmeno diventare un’etichetta pubblica sul carattere o sull’affidabilità di un collega.
4. Applica in ordine le cinque priorità
CyberPlay assegna a ogni persona una sola priorità secondo l’ordine riportato sotto. Queste regole trasparenti del prodotto organizzano gli interventi; non sono soglie di rischio validate esternamente. «Punto di partenza» significa acquisire prime evidenze attraverso una pratica appropriata, non svolgere un test diagnostico separato prima della formazione o ottenere un’esenzione.
L’ordine conta. Una persona con punteggio 52 e ultima pratica 45 giorni fa riceve affiancamento mirato, non un semplice ripasso. Con punteggio 84 e la stessa distanza temporale, la priorità è aggiornare la pratica. Le date mancanti restano sconosciute; non diventano attività recenti inventate. Discuti le circostanze concrete prima di trattare la priorità come una spiegazione completa.
| Prima condizione soddisfatta | Priorità | Passo successivo ragionevole |
|---|---|---|
| Nessun punteggio | Punto di partenza | Consentire una prima attività adeguata. |
| Punteggio sotto 60 | Affiancamento | Discutere la difficoltà e praticare una decisione pertinente. |
| Altrimenti, data assente o pratica di almeno 30 giorni fa | Ripasso | Organizzare una nuova occasione di pratica pertinente. |
| Altrimenti, punteggio da 60 a meno di 80 | Pratica | Consolidare la sicurezza con un altro scenario. |
| Altrimenti, punteggio di almeno 80 | Mantenimento | Variegare la pratica e verificare la procedura reale. |
5. Passa dal reparto al profilo di apprendimento
Apri le analisi dell’organizzazione con un account amministratore o manager autorizzato e l’abilitazione alle analisi richiesta. Seleziona Amministrazione e leggi copertura, media misurata e conteggi per priorità. La selezione del reparto cambia la popolazione della sintesi. Cercare un nome o filtrare una priorità modifica l’elenco delle persone senza cambiare i denominatori degli indicatori principali.
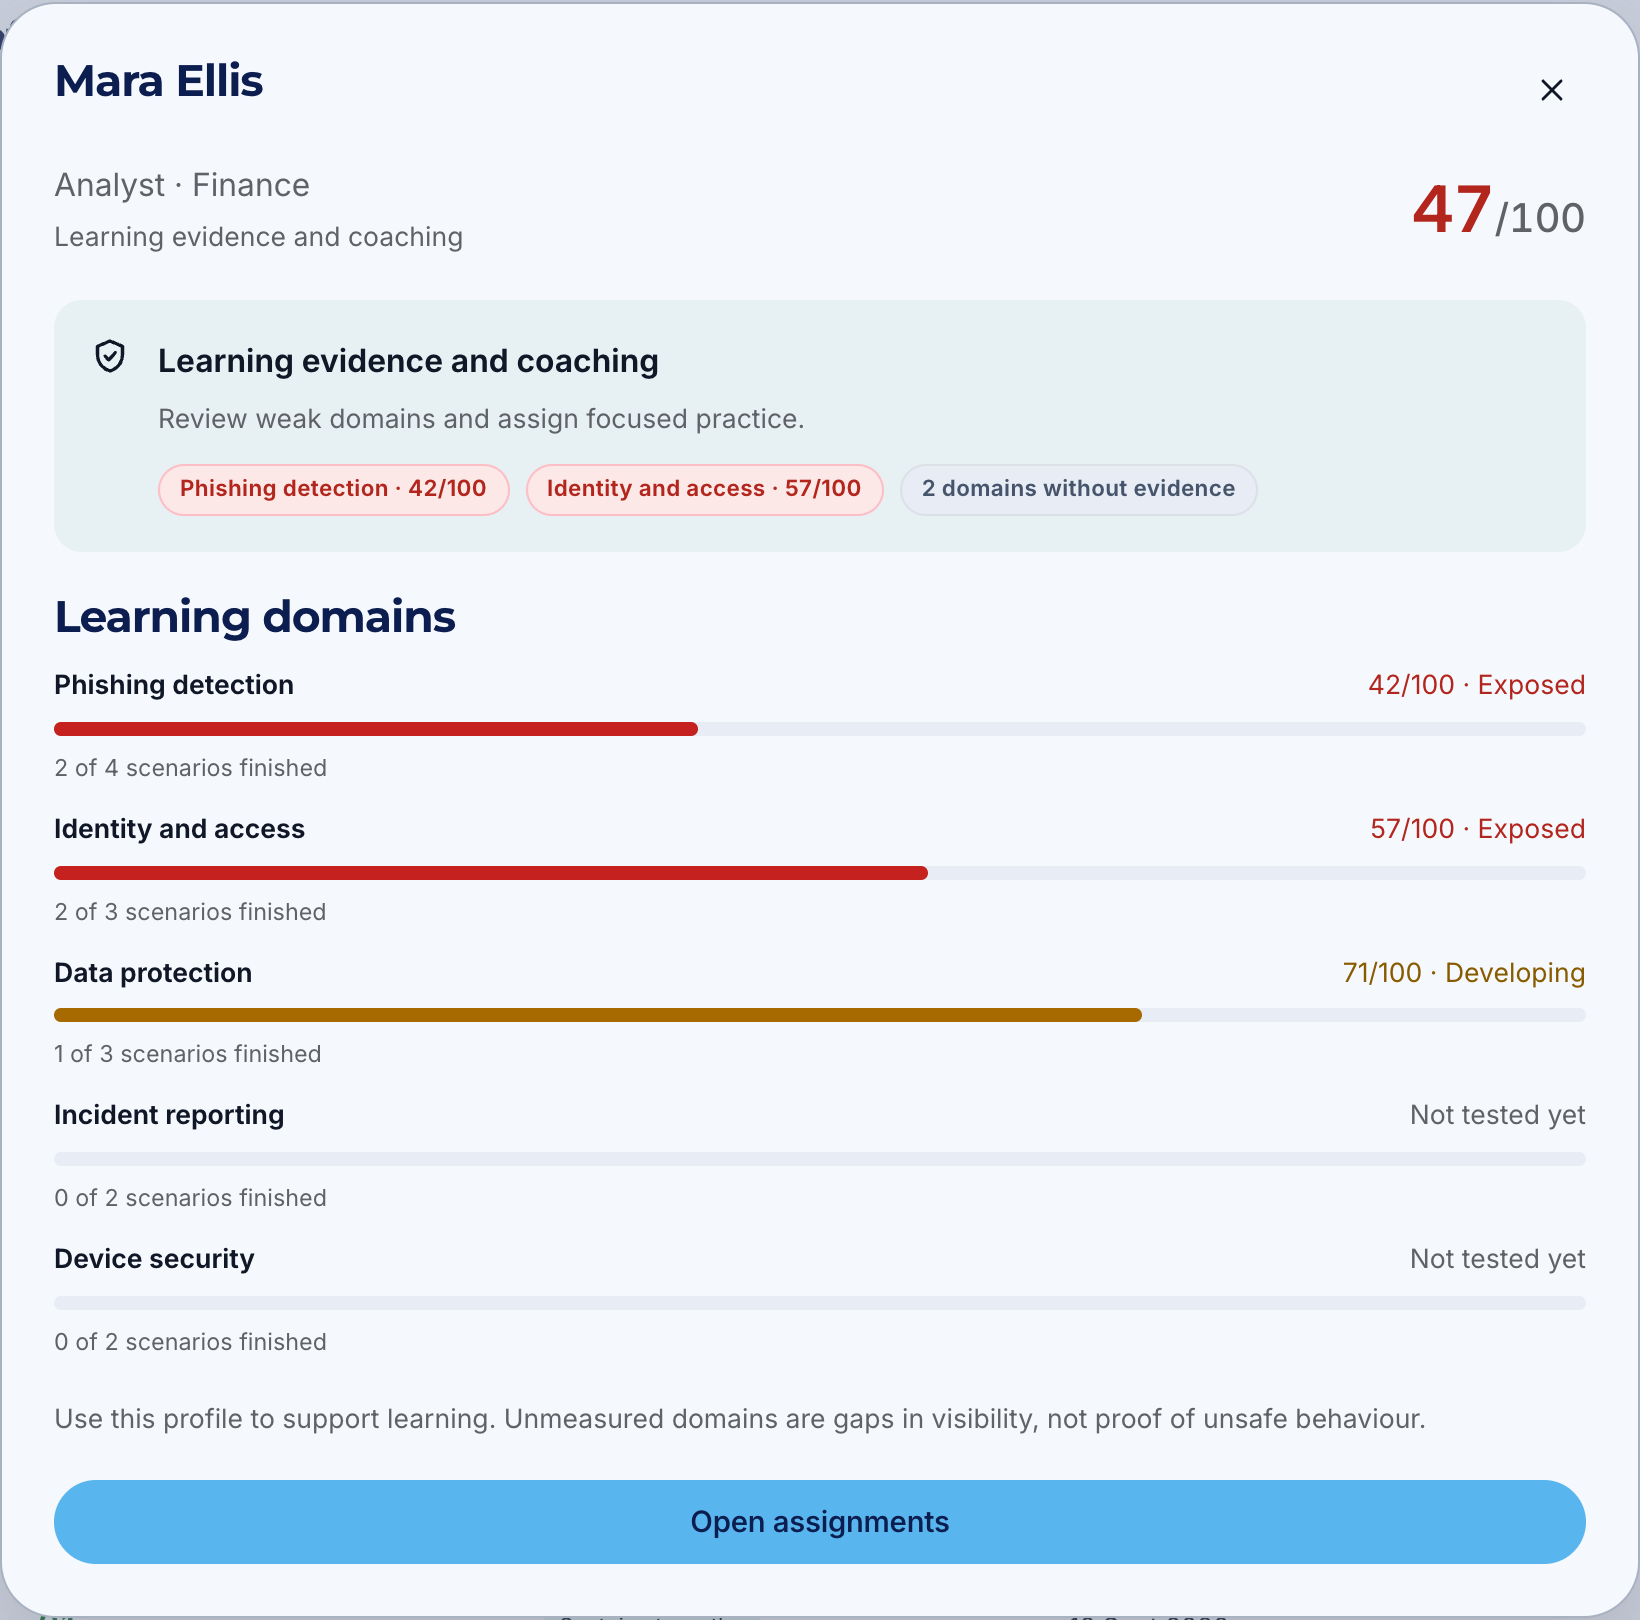
I profili individuali richiedono inoltre il permesso di consultare i membri. Se disponibili, esamina i domini di apprendimento, quelli senza evidenze e la cronologia della pratica. Individua la decisione lavorativa che necessita di supporto. Aprire le assegnazioni dal profilo porta al percorso esistente; non iscrive automaticamente la persona. Controlla destinatari, gioco e calendario prima di confermare l’assegnazione.
Ingrandisci immagine · Schermata della piattaforma · Dati di esempio · Interfaccia in inglese
- Una domanda mirata
Il punteggio phishing è 42. Discuti decisione e pratica adeguata, non una probabilità di incidente presunta.
- Evidenze mancanti
La segnalazione di incidenti non è misurata. È una lacuna nei dati formativi, non prova di comportamenti insicuri.
6. Assegna una decisione da esercitare, non un punteggio da inseguire
Per il reparto amministrativo immaginario, l’obiettivo è verificare un cambio di coordinate bancarie tramite un canale conosciuto indipendentemente, prima dell’approvazione. Scegli un esercizio pertinente, quindi chiedi al partecipante quale contatto userebbe sul lavoro. La procedura di pagamento dell’organizzazione resta vincolante; uno scenario di gioco non può autorizzare un bonifico reale.
NCSC suggerisce altri interventi quando la formazione non risolve la causa del problema. Se il personale conosce la regola ma non trova un contatto approvato, assegna la questione al responsabile del processo. Un’altra partita non ripara una rubrica inaccessibile. Offri una lingua adeguata, istruzioni accessibili e tempo durante il lavoro. Le traduzioni degli articoli non implicano che ogni etichetta della dashboard organizzativa sia tradotta.
- Obiettivo: una decisione osservabile in un processo di lavoro definito.
- Pratica: uno scenario pertinente con spiegazione finale.
- Responsabile: una persona in grado di rimuovere l’ostacolo concreto.
- Verifica: una data e le evidenze da esaminare.
Fonti della sezione: Putting people at the heart of an organisation’s approach to cyber security
7. Verifica il risultato senza inventare un andamento storico
Alla verifica concordata, controlla se le persone previste hanno praticato, quali evidenze formative sono disponibili e se l’ostacolo procedurale è stato rimosso. Il coordinatore può registrare una nota autorizzata nella documentazione esistente dell’organizzazione. La schermata delle analisi mostra la situazione attuale, non un grafico storico CyberSense.
NIST SP 800-50 include metodi di valutazione per migliorare i programmi formativi. Limita la conclusione ai dati: nuova pratica e un punteggio diverso descrivono evidenze della piattaforma. Dimostrare un miglioramento delle approvazioni delle fatture richiede dati lavorativi raccolti separatamente. Prima di confrontare due situazioni, controlla anche variazioni di membri e catalogo: un denominatore diverso può spostare la media senza miglioramenti individuali.
Fonti della sezione: NIST SP 800-50 Revision 1
8. Esercitati a leggere un’affermazione fuorviante
Utilizza questo esempio immaginario in una breve discussione di gruppo. Non rappresenta risultati di clienti. Chiedi di identificare sia l’azione successiva sia l’informazione ancora sconosciuta.
9. Concludi con una breve decisione per la direzione
Un aggiornamento utile è: «Nel nostro reparto amministrativo immaginario abbiamo evidenze per dieci membri attivi su venti. La media misurata è 84; dieci colleghi hanno ancora bisogno di una prima occasione formativa. Sosterremo la pratica della verifica dei pagamenti, risolveremo l’accesso ai contatti e rivedremo partecipazione e procedura alla data concordata.» La direzione riceve così popolazione, limite interpretativo e azione assegnabile.
Usa dati aggregati per i pubblici più ampi e dettagli individuali autorizzati per il supporto. Evita classifiche pubbliche o giudizi sulla condotta dei dipendenti derivati dai dati formativi. La gestione del rischio umano aiuta l’organizzazione quando un’osservazione porta a un miglioramento concreto, con limiti chiari su ciò che l’osservazione può dimostrare.
Pianifica la formazione della tua organizzazione
Scopri CyberPlay per le organizzazioni e collega la pratica attraverso i giochi a un obiettivo chiaro. Guida ed esercizio sono in italiano. Analisi organizzative e profili individuali dipendono da permessi e piano.
Scopri CyberPlay per le organizzazioniFonti e approfondimenti
- NIST SP 800-55 Volume 1 — NIST. Consultato il 2026-09-13
- NIST SP 800-50 Revision 1 — NIST. Consultato il 2026-09-13
- Putting people at the heart of an organisation’s approach to cyber security — UK National Cyber Security Centre. Consultato il 2026-09-13
Continua a esplorare
- Gestione del rischio umano: dai dati alle azioni in azienda
Che cos’è lo human risk management e come aiuta le organizzazioni? Una guida in italiano con CyberSense, esempi, dati di formazione ed esercizio pratico.
IT · 7 min di lettura - Piattaforme di gestione del rischio umano: cosa confrontare in azienda
Confronta Hoxhunt, KnowBe4, SoSafe, usecure e CyberPlay. Guida HRM in italiano per valutare dati, coaching, lingue ed evidenze durante una demo.
IT · 8 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura