Redazione CyberPlay · Pubblicato il · Aggiornato il · 11 min di lettura
Guida ed esercizi in italiano
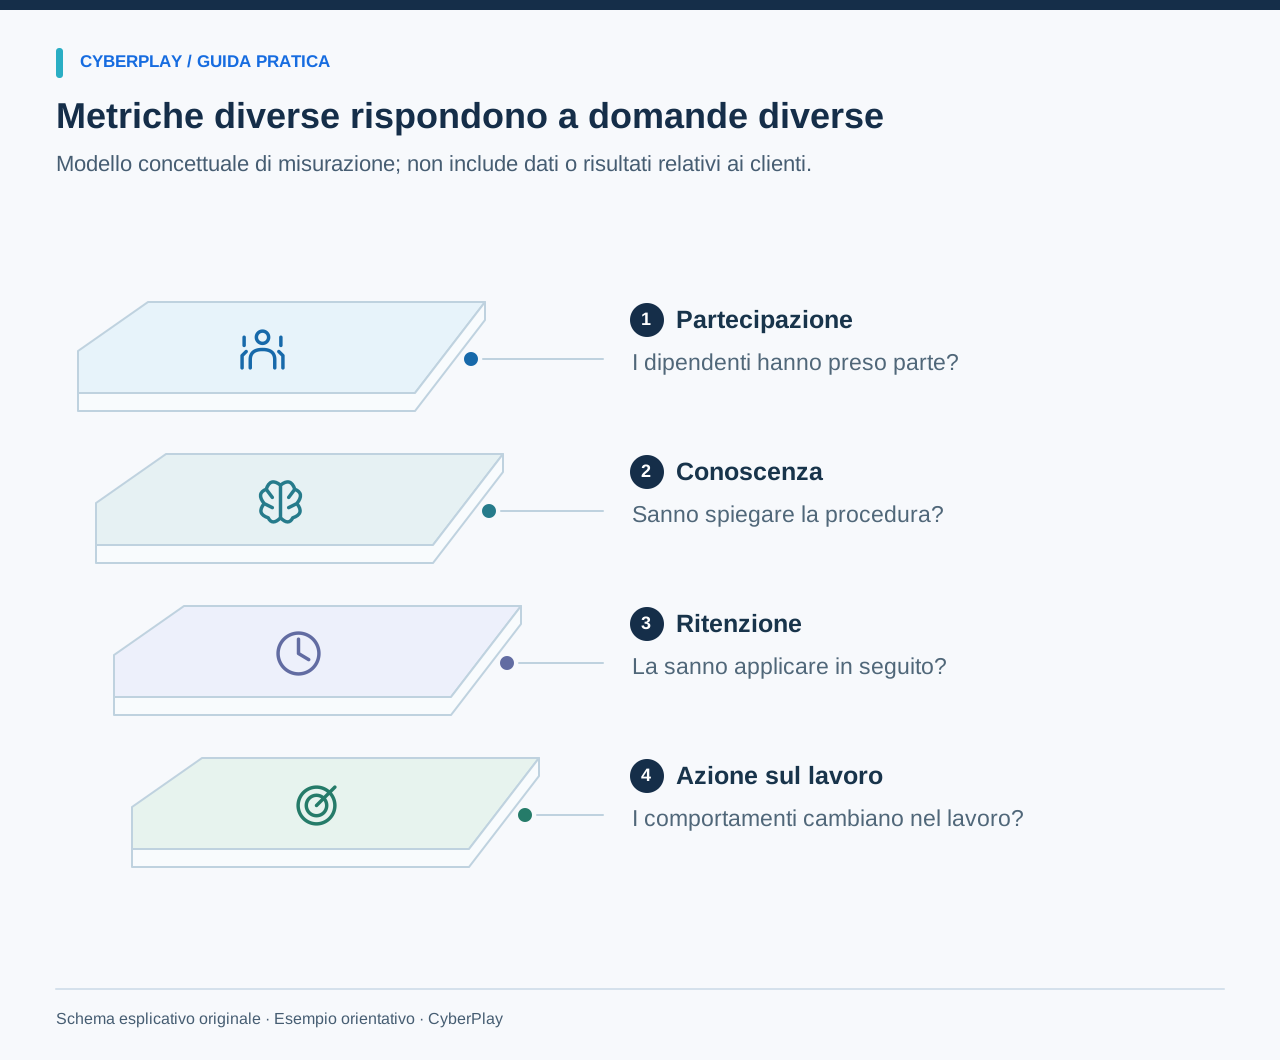
Gli indicatori utili per la formazione sulla sicurezza informatica rispondono a una domanda precisa. Il completamento segnala se un'attività assegnata è stata portata a termine. Un punteggio descrive la prestazione all'interno di quell'attività specifica. Uno scenario successivo può verificare se i dipendenti sanno applicare un principio a distanza di tempo. Le segnalazioni sul luogo di lavoro descrivono un'altra parte del sistema. Unire queste misurazioni in un'unica percentuale rassicurante nasconde le differenze che le rendono davvero utili.
Inizia con la decisione operativa che il programma intende sostenere, definisci gli elementi di riscontro effettivamente raccoglibili e stabilisci cosa motiverebbe un intervento di miglioramento. Questa guida offre un dizionario delle metriche e un modello di valutazione a titolo illustrativo. Non include dati sui risultati dei clienti. I suoi esempi illustrano come ragionare sui dati senza scambiare l'avanzamento in un gioco, l'esito di un quiz o i risultati di una simulazione di phishing per la prova provata che gli incidenti siano stati sventati.
I punti da ricordare
- Definisci con precisione numeratori, denominatori, finestre temporali ed esclusioni.
- Separa la partecipazione, la prestazione durante l'attività, la ritenzione e il comportamento sul posto di lavoro.
- Confronta scenari di difficoltà analoga ed esplicita chiaramente le differenze.
- Sfrutta i risultati per perfezionare apprendimento e processi operativi; evita affermazioni non verificate sulla riduzione degli incidenti.
1. Parti dalla decisione operativa e dalla domanda di valutazione
Supponiamo che il comportamento desiderato consista nel verificare una variazione insolita dei dati di pagamento attraverso un contatto affidabile preesistente. La domanda di valutazione potrebbe essere: i partecipanti dell'amministrazione sanno scegliere questo canale in uno scenario diverso proposto dopo la sessione? A questo punto è possibile progettare lo stimolo, registrare la prima decisione e confrontare la motivazione adottando una semplice griglia di valutazione. Questo approccio è ben più informativo rispetto a chiedere semplicemente se la sessione sia piaciuta.
La pubblicazione NIST SP 800-50 Rev. 1 include la valutazione e le metriche all'interno di un programma di formazione continuativo. Utilizza i risultati per decidere quali interventi attuare: un'istruzione poco chiara, un'attività inaccessibile o l'assenza di un elenco contatti verificato. Misurare un parametro che non produce alcuna ricaduta plausibile sulle decisioni del programma potrebbe essere del tutto superfluo.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Fonti della sezione: Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1
2. Adotta un dizionario delle metriche prima di creare una dashboard
Le definizioni riportate di seguito sono esempi per strutturare un piano di valutazione interno. Specifica se l'unità di misura è la singola persona, l'assegnazione, la sessione o il messaggio inviato. Un dipendente può avviare più sessioni di gioco a fronte di un'unica assegnazione; di conseguenza, il conteggio delle sessioni e quello dei collaboratori non sono interscambiabili. Documenta sempre l'intervallo temporale e i criteri di idoneità accanto al dato numerico.
| Indicatore | Definizione di esempio | Cosa consente di verificare |
|---|---|---|
| Completamento | Persone idonee assegnatarie che hanno completato l'attività entro la scadenza / persone idonee assegnatarie | Se l'attività pianificata ha effettivamente raggiunto il gruppo destinatario. |
| Precisione della prima decisione | Partecipanti che selezionano l'azione definita corretta al primo tentativo / partecipanti con un primo tentativo valido | La prestazione specifica sulla decisione proposta. |
| Qualità della motivazione | Risposte conformi a una griglia di valutazione definita / risposte esaminate complessive | Se i partecipanti sono in grado di spiegare una procedura di verifica indipendente o di segnalazione. |
| Applicazione differita | Partecipanti che scelgono l'azione corretta in un successivo scenario modificato / partecipanti con una verifica successiva valida | L'applicazione delle competenze nelle condizioni specifiche di quella verifica successiva. |
| Segnalazione nelle simulazioni | Destinatari che hanno inviato una segnalazione valida / destinatari con recapito confermato, secondo le regole stabilite | Il tasso di segnalazione rilevato nel corso di quella specifica simulazione. |
| Tempo alla prima segnalazione utile | Tempo trascorso dall'inizio stabilito della campagna alla prima segnalazione conforme ai criteri previsti | Una visione a livello di esercizio sulla tempestività con cui sono arrivate informazioni immediatamente utilizzabili. |
| Attuazione delle azioni correttive | Azioni concordate sul programma o sui processi completate entro la scadenza / azioni complessivamente previste | Se gli ostacoli e le criticità individuati sono stati effettivamente affrontati e risolti. |
3. Interpreta i dati di completamento prima di valutare l'apprendimento
Un basso tasso di completamento può dipendere da inviti poco chiari, turni di lavoro, controlli inaccessibili, assenze per congedo o dispositivi mancanti. Occorre distinguere queste circostanze dal caso in cui un utente avvii l'attività e scelga deliberatamente di non terminarla. Definisci i criteri di idoneità prima del periodo di rendicontazione, in modo che le esclusioni non vengano ritoccate all'ultimo per migliorare artificiosamente il risultato. Mostra sempre il numero assoluto accanto alla percentuale, soprattutto per i team di piccole dimensioni.
Ad esempio, un percorso formativo rivolto a venti dipendenti potrebbe includerne due assenti per congedo prolungato. Stabilisci se mantenerli nel denominatore attuale o posticipare la loro scadenza, motivando la scelta in modo coerente. Evita di confrontare la percentuale ottenuta con quella di un altro team che adotta regole diverse per la gestione delle assenze. Il dato numerico assume un significato interpretabile solo quando il contesto operativo è pienamente visibile.
4. Distingui il primo tentativo dall'esercitazione guidata
Chi riceve suggerimenti e ritenta più volte fino a completare l'esercizio svolge una pratica formativa utile, ma il risultato finale non coincide con una decisione presa in modo autonomo al primo tentativo. Mantieni distinte queste due condizioni ogni volta che la piattaforma formativa lo consente. Se ciò non è possibile, descrivi con trasparenza il risultato effettivamente disponibile, evitando di stimare metriche arbitrarie sul primo tentativo senza dati a supporto.
Predisponi una breve griglia di valutazione per le risposte argomentate. Per un'attività incentrata sulla modifica delle coordinate bancarie, una risposta completa dovrebbe individuare l'anomalia, reperire un contatto da un archivio attendibile già consolidato e richiedere l'autorizzazione necessaria prima di procedere. Una risposta parziale potrebbe rilevare il sospetto, ma tentare la verifica tramite lo stesso canale non attendibile. Fai esaminare ai valutatori alcune risposte fittizie di prova prima di assegnare i punteggi, garantendo così un'applicazione uniforme dei criteri.
5. Tieni conto del livello di difficoltà degli scenari
Il modello NIST Phish Scale offre un metodo standardizzato per valutare la difficoltà di individuazione delle e-mail di phishing da parte delle persone. Questo approccio analizza gli indizi presenti e il grado di coerenza del messaggio rispetto al contesto lavorativo del destinatario. Una generica notifica di vincita e una richiesta urgente proveniente apparentemente da un fornitore abituale non presentano lo stesso livello di insidia. Confrontare semplicemente le percentuali grezze di clic tra campagne diverse può quindi portare a conclusioni fuorvianti.
Per gli altri tipi di scenario, documenta con cura gli elementi che possono incidere sul livello di difficoltà: quantità di informazioni fornite, pressione temporale, familiarità con il contesto, dispositivo impiegato, lingua e verosimiglianza delle opzioni proposte. Non è necessario attribuire un indice di difficoltà formalmente validato se non se ne possiede uno; è fondamentale, però, illustrare le differenze sostanziali quando si confrontano i risultati ottenuti tra versioni differenti o tra gruppi di lavoro diversi.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Leggi l'azione richiesta
Individua cosa chiede il messaggio prima di giudicarlo in base al nome noto o all'aspetto.
- Verifica tramite contatti noti
Usa un canale di contatto consolidato per verificare una richiesta imprevista, anche se il mittente sembra noto.
Fonti della sezione: Scala NIST della difficoltà di riconoscimento del phishing
6. Adotta un modello di valutazione essenziale e trasparente
Ecco un esempio di modello applicato all'obiettivo di verifica dei pagamenti. Proponi ai partecipanti una richiesta iniziale fittizia di riferimento e annota la prima azione intrapresa insieme alla relativa motivazione. Spiega la procedura corretta e concedi spazio all'esercitazione con feedback immediato. In un secondo momento, presenta una nuova richiesta modificata ma con un livello di complessità equivalente, registrando la nuova decisione autonoma. Assicurati di tracciare la versione dell'esercizio e l'intervallo temporale trascorso unitamente ai risultati ottenuti.
Un miglioramento osservato tra le due prove può documentare la progressione dei partecipanti in quegli specifici esercizi. Tuttavia, non dimostra automaticamente un nesso di causalità esclusivo con la formazione: familiarità progressiva, comunicazioni interne parallele, avvicendamenti del personale o modifiche ai processi operativi possono aver inciso sul risultato. Qualora l'organizzazione richieda una valutazione causale rigorosa, pianifica un modello di confronto e un'analisi statistica adeguati con il supporto di specialisti qualificati prima di raccogliere i dati.
| Fase | Dato rilevato | Interpretazione |
|---|---|---|
| Rilevazione iniziale | Versione dello scenario, prima azione e relativa motivazione | Livello di partenza su questo specifico compito. |
| Esercitazione | Feedback forniti e tentativi completati | Opportunità di apprendere e applicare la procedura. |
| Verifica successiva | Scenario modificato, intervallo temporale e risposta autonoma | Applicazione differita nel contesto dell'esercizio. |
| Riesame | Fattori confondenti e interventi di miglioramento | Conclusioni ragionevoli e azioni correttive attuabili. |
7. Considera la segnalazione come un processo integrato tra dipendenti e risposta operativa
Un aumento del volume di segnalazioni può essere indice di maggiore sensibilizzazione, di un incremento effettivo dei messaggi malevoli, di un pulsante di segnalazione più accessibile o dell'invio di una campagna particolarmente evidente. Al contrario, un calo delle segnalazioni può dipendere da filtri antispam più efficienti o da una minore esposizione alle minacce, e non necessariamente da un miglioramento del senso critico. Associa sempre ai dati sulle segnalazioni il contesto in cui si inseriscono e stabilisci criteri chiari per definire quando una segnalazione è utile. Distingui la semplice ricezione di una notifica dalla conclusione dell'analisi dell'incidente, evitando di pretendere che i dipendenti dimostrino l'effettiva pericolosità di un messaggio prima di poterlo segnalare.
Valuta attentamente anche la capacità operativa di gestione. Se le segnalazioni confluiscono in una casella di posta non presidiata, addestrare i dipendenti a segnalare più rapidamente non risolverà questo collo di bottiglia. Monitora se le segnalazioni arrivano al team di competenza e se gli utenti ricevono un riscontro adeguato quando opportuno. Fai affidamento esclusivamente sui registri aziendali autorizzati, stabilendo scopi precisi e criteri di accesso rigorosi, senza creare archivi superflui contenenti il testo dei messaggi personali.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
8. Analizza le ricerche che mettono in discussione i facili trionfalismi
Un preprint di ricerca a firma di Rozema e Davis, condotto su larga scala presso un'azienda fintech statunitense, non ha riscontrato effetti principali statisticamente significativi degli interventi di formazione sulle percentuali di clic o di segnalazione, rilevando invece come la difficoltà intrinseca dell'e-mail di phishing fosse il vero fattore predittivo del comportamento degli utenti. Questi risultati riguardano specificamente quello studio e le metodologie lì adottate; non costituiscono una valutazione di CyberPlay né dimostrano che ogni tipologia di formazione produca i medesimi esiti.
L'insegnamento prezioso consiste nell'esaminare criticamente le proprie convinzioni. Il coinvolgimento visivo, il completamento dei moduli e un'interfaccia accattivante non eliminano la necessità di una valutazione obiettiva. Esamina sempre il tipo di intervento, la popolazione aziendale coinvolta, la definizione dei risultati attesi e i limiti metodologici prima di applicare le conclusioni di una ricerca alla propria realtà. Il semplice titolo di uno studio non è sufficiente per avallare le promesse di un prodotto commerciale, sia esso favorevole o scettico verso la formazione.
Fonti della sezione: La formazione anti-phishing (ancora) non funziona: replica di uno studio su larga scala
9. Comprendi cosa i registri di CyberPlay possono e non possono attestare
Il modello di sessione di CyberPlay registra lo stato di avanzamento e i punteggi delle sessioni di gioco, inclusi la percentuale conseguita e l'eventuale esito di superamento ove previsti, insieme a metriche e dettagli operativi specifici del singolo modulo. Si tratta di registri relativi ad attività di apprendimento. La disponibilità e l'interpretazione dei dati variano a seconda del gioco selezionato e del livello di autorizzazione associato all'account o alla visualizzazione aziendale; la presenza di un parametro nel modello dati non implica che ogni gioco fornisca il medesimo livello di dettaglio.
Interpreta la percentuale conseguita, la progressione o la conclusione di una partita come evidenze strettamente limitate a quella specifica attività. Per verificare l'applicazione differita nel tempo è necessario proporre un nuovo scenario opportunamente modificato. Il monitoraggio del comportamento di segnalazione del phishing sul posto di lavoro e i risultati aziendali complessivi richiedono canali di rilevazione autorizzati indipendenti. Non desumere da un punteggio di gioco che un dipendente abbia impedito un attacco informatico reale, né quantificare una riduzione del rischio aziendale sulla sola base di tali valori.
10. Redigi un report sintetico indicandone chiaramente i limiti
Un report mensile efficace riepiloga con chiarezza l'obiettivo prefissato, i destinatari, le versioni delle attività svolte, il tasso di partecipazione, le decisioni pratiche dimostrate e le misure correttive introdotte. Indica sempre il limite principale dell'analisi accanto al dato di riferimento. Per gruppi ristretti, privilegia i valori numerici assoluti e le osservazioni qualitative rispetto a variazioni percentuali che possono apparire sproporzionate. Rendi visibili i dati individuali esclusivamente alle figure che ne hanno reale necessità per le finalità stabilite.
- Quale decisione operativa intendeva supportare il programma formativo?
- Chi rientrava tra gli aventi diritto e chi ha avuto effettivo accesso all'attività?
- A quale tentativo, versione di scenario e intervallo temporale si riferisce il dato?
- Cosa attestano con certezza i riscontri raccolti e quali aspetti restano invece non misurati?
- Quale modifica operativa o formativa verrà introdotta in seguito a questi dati?
- A chi è affidata la responsabilità del cambiamento e quando ne è previsto il riesame?
Esercita una decisione di lavoro
Scegli un’attività, verifica le lingue e definisci che cosa misura il risultato. Usa le spiegazioni in italiano per distinguere partecipazione, apprendimento e applicazione sul lavoro.
Esplora i giochi per esercitartiFonti e approfondimenti
- Costruire un programma di formazione sulla sicurezza informatica e la privacy — SP 800-50, revisione 1 — NIST. Consultato il 2026-09-13
- Scala NIST della difficoltà di riconoscimento del phishing — NIST. Consultato il 2026-09-13
- La formazione anti-phishing (ancora) non funziona: replica di uno studio su larga scala — Prepubblicazione di ricerca, arXiv. Consultato il 2026-09-13
Continua a esplorare
- Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Microlearning nella sicurezza informatica: progettare una breve esercitazione
Progetta una breve sessione di sicurezza informatica su una decisione concreta, con feedback e verifica successiva. Usa la scaletta per guidare la pratica.
IT · 9 min di lettura - Apprendimento attraverso il gioco e gamification: cosa esercita il dipendente?
Confronta apprendimento attraverso il gioco, gamification e scenari a bivi con un obiettivo di sicurezza. Esamina la ricerca e usa una scheda di valutazione.
IT · 9 min di lettura - Indicatori del rischio umano: da CyberSense a un piano di affiancamento
Leggi copertura, CyberSense e priorità formative per reparto. Un esempio pratico per scegliere esercizi, affiancare i dipendenti e verificare i risultati.
IT · 8 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura