Echipa editorială CyberPlay · Publicat la · Actualizat la · 10 min de lectură
Ghid și exerciții în română
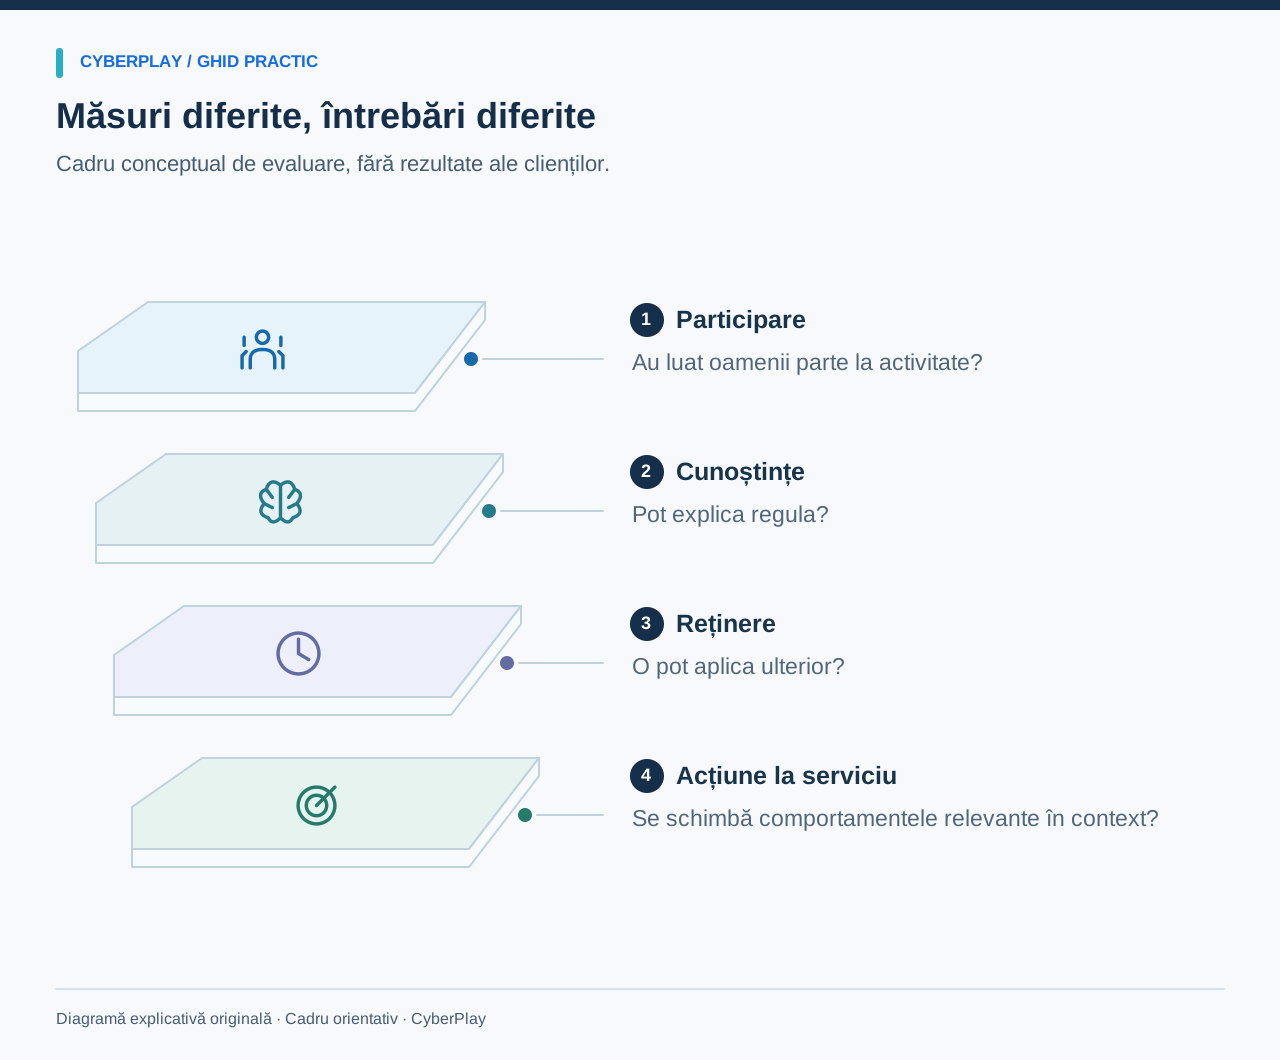
Indicatorii utili pentru instruirea în securitate cibernetică răspund la o întrebare precisă. Rata de finalizare arată dacă o activitate alocată a fost parcursă. Un punctaj poate descrie performanța din cadrul acelei activități. Un scenariu ulterior poate verifica dacă angajatul aplică un principiu după trecerea timpului. Raportarea la locul de muncă reflectă o altă parte a sistemului. Comasarea acestor măsurători într-un singur procentaj liniștitor ascunde diferențele care le fac utile.
Porniți de la o decizie pe care programul își propune să o sprijine, definiți dovezile pe care le puteți colecta în mod rezonabil și stabiliți ce anume ar declanșa o îmbunătățire. Acest ghid oferă un dicționar de indicatori și un model ilustrativ de evaluare. Nu conține cifre privind rezultatele clienților. Exemplele arată cum să analizați măsurătorile fără a trata progresul în joc, rezultatele la teste sau simulările de phishing drept dovezi că incidentele au fost prevenite.
Idei de reținut
- Definiți fiecare numărător, numitor, interval de timp și criteriu de excludere.
- Separați participarea, performanța în activitate, retenția și comportamentul la locul de muncă.
- Comparați scenarii cu dificultate similară și descrieți diferențele.
- Folosiți rezultatele pentru a îmbunătăți instruirea și procesele; evitați afirmațiile nefondate despre reducerea breșelor.
1. Începeți cu decizia și întrebarea de evaluare
Să presupunem că respectivul comportament vizat este verificarea unei modificări neobișnuite de plată printr-un contact de încredere existent. Întrebarea de evaluare ar putea fi: pot participanții din departamentul financiar să aleagă acea cale într-un scenariu modificat după sesiune? Puteți concepe apoi sarcina, înregistra prima decizie și compara raționamentul cu o grilă simplă de evaluare. Acest demers aduce mult mai multe informații decât întrebarea dacă sesiunea a fost apreciată.
NIST SP 800-50 Rev. 1 include evaluarea și indicatorii în cadrul unui program susținut de învățare. Folosiți rezultatele pentru a stabili ce trebuie modificat: o instrucțiune neclară, o activitate inaccesibilă sau un registru de contacte lipsă. Un indicator care nu are nicio consecință plauzibilă asupra deciziilor din program s-ar putea să nu merite colectat.

Mărește imaginea · Captură din joc · Interfață în engleză
- Compară detaliile modificate
Verifică ce detalii de plată s-au schimbat și dacă solicitarea corespunde facturii și activității așteptate.
- Compară cu o factură verificată
Compară cu o factură de încredere, apoi verifică modificările bancare prin contactul furnizorului înregistrat anterior.
Sursele secțiunii: Construirea unui program de instruire în securitate cibernetică și protecția vieții private — SP 800-50, revizia 1
2. Folosiți un dicționar de indicatori înainte de a construi un tablou de bord
Definițiile de mai jos sunt exemple pentru un plan local de evaluare. Menționați clar dacă unitatea este o persoană, o temă alocată, o sesiune sau un mesaj. Un cursant poate începe mai multe sesiuni de joc pentru o singură alocare, astfel că numărul de sesiuni și numărul de angajați nu se pot substitui reciproc. Documentați intervalul și regulile de eligibilitate alături de cifră.
| Indicator | Exemplu de definiție | Ce poate susține |
|---|---|---|
| Finalizare | Persoane eligibile alocate care au finalizat până la termenul-limită / persoane eligibile alocate | Dacă activitatea planificată a ajuns la grupul vizat. |
| Acuratețea primei decizii | Participanți care aleg acțiunea definită ca adecvată din prima încercare / participanți cu o primă încercare validă | Performanța la decizia prezentată. |
| Calitatea raționamentului | Răspunsuri care îndeplinesc o grilă definită de explicații / răspunsuri evaluate | Dacă participanții pot explica o etapă de verificare sau raportare. |
| Aplicare întârziată | Participanți care fac alegerea adecvată într-un scenariu ulterior modificat / participanți cu o evaluare ulterioară validă | Aplicarea în condițiile acelei evaluări ulterioare. |
| Raportarea simulărilor | Destinatari cu un raport valid / destinatari cu livrare confirmată, conform regulilor stabilite | Raportarea din timpul acelei simulări. |
| Timpul până la primul raport util | Timpul scurs de la debutul stabilit al campaniei până la primul raport ce respectă criteriile enunțate | O imagine la nivel de exercițiu despre cât de repede au sosit informații valorificabile. |
| Închiderea măsurilor de remediere | Măsuri convenite pentru program sau procese finalizate până la scadență / măsuri scadente | Dacă barierele identificate au fost soluționate. |
3. Interpretați finalizarea înainte de a interpreta învățarea
O rată scăzută de finalizare poate reflecta invitații neclare, lucrul în ture, controale de acces inaccesibile, concedii sau dispozitive indisponibile. Separați aceste cauze de situația în care cineva începe o activitate și decide să nu o finalizeze. Stabiliți o regulă de eligibilitate înainte de perioada de raportare, astfel încât excluderile să nu fie modificate discret pentru a îmbunătăți un rezultat. Arătați numărul absolut alături de procentaj, în special pentru echipele mici.
De exemplu, o temă alocată pentru douăzeci de persoane poate include doi angajați în concediu prelungit. Decideți dacă aceștia rămân în numitorul actual sau primesc un termen ulterior și explicați această opțiune în mod consecvent. Nu comparați procentajul rezultat cu cel al altei echipe care aplică reguli diferite de concediu. Cifra devine interpretabilă doar atunci când contextul operațional este vizibil.
4. Distingeți primele încercări de exersarea ghidată
Un angajat care primește indicii și reîncearcă până reușește a parcurs o exersare utilă, însă rezultatul final nu este identic cu o primă decizie autonomă. Mențineți aceste stări separate acolo unde activitatea permite acest lucru. Dacă nu permite, descrieți rezultatul disponibil în mod onest, fără a reconstrui un indicator nejustificat al primei încercări.
Stabiliți o grilă scurtă pentru explicații. Pentru o sarcină de modificare a plății, un răspuns complet ar putea identifica modificarea neobișnuită, alege un contact dintr-un registru stabilit și obține aprobarea cerută înainte de a acționa. Un răspuns parțial ar putea recunoaște suspiciunea, dar efectuează verificarea prin aceeași conversație nesigură. Permiteți facilitatorilor să compare câteva răspunsuri fictive înainte de notare, astfel încât grila să fie aplicată consecvent.
5. Țineți cont de dificultatea scenariului
NIST Phish Scale oferă o metodă de evaluare a dificultății de detectare a e-mailurilor de phishing de către utilizatori. Aceasta ia în calcul indiciile și măsura în care pretextul se potrivește cu contextul destinatarului. Un mesaj generic despre un premiu și o solicitare trimisă la momentul oportun de la un furnizor nu sunt elemente de testare echivalente. Prin urmare, ratele brute de clic pot oferi o comparație înșelătoare între campanii.
Pentru alte tipuri de scenarii, documentați caracteristicile care pot influența dificultatea: informațiile disponibile, presiunea timpului, gradul de familiaritate, dispozitivul, limba și plauzibilitatea opțiunilor. Nu este nevoie să pretindeți un scor de dificultate validat acolo unde acesta nu există. Trebuie însă să explicați diferențele substanțiale atunci când comparați performanța între versiuni sau echipe.

Mărește imaginea · Captură din joc · Interfață în engleză
- Citește acțiunea solicitată
Identifică ce îți cere mesajul să faci înainte de a judeca numele familiar sau aspectul acestuia.
- Verifică prin contacte cunoscute
Folosește o modalitate de contact stabilită pentru a verifica o solicitare neașteptată, chiar dacă expeditorul pare cunoscut.
Sursele secțiunii: Scala NIST pentru dificultatea detectării mesajelor de phishing
6. Folosiți un model de evaluare redus și transparent
Iată un model ilustrativ pentru obiectivul de verificare a plății. Oferiți participanților o solicitare inițială fictivă și înregistrați prima acțiune și raționamentul. Prezentați procesul aprobat, apoi lăsați-i să exerseze primind feedback. Ulterior, prezentați o solicitare modificată, cu informații comparabile, și înregistrați un nou răspuns autonom. Păstrați versiunea și intervalul de timp alături de rezultate.
O îmbunătățire poate susține o afirmație despre performanța în cadrul acelor exerciții. Aceasta nu izolează de la sine efectul instruirii: familiaritatea, comunicările paralele, schimbările de personal sau optimizările de procese pot contribui deopotrivă. Dacă organizația are nevoie de o evaluare cauzală, planificați o comparație și o analiză adecvată, cu asistență calificată, înainte de a colecta date.
| Etapă | Înregistrare | Interpretare |
|---|---|---|
| Evaluare inițială | Versiunea scenariului, prima acțiune și raționamentul | Performanța de pornire pentru această sarcină. |
| Exersare | Feedback oferit și încercări finalizate | Oportunitatea de a învăța și de a utiliza procesul. |
| Urmărire | Scenariu modificat, interval și răspuns autonom | Aplicarea ulterioară în cadrul exercițiului. |
| Revizuire | Factori perturbatori și măsuri de îmbunătățire | Ce se poate concluziona și modifica în mod rezonabil. |
7. Tratați raportarea ca pe un proces comun între angajat și echipa de răspuns
Un număr mai mare de rapoarte poate reflecta o conștientizare mai bună, mai multe mesaje malițioase, un buton de raportare mai accesibil sau o campanie agresivă. Un număr mai mic de rapoarte poate reflecta filtrarea tehnică sau mai puține oportunități de expunere, nu neapărat un discernământ mai bun. Asociați numărul de raportări cu contextul și definiți ce anume face ca un raport să fie util. Distingeți primirea unui raport de investigarea finalizată a acestuia și evitați să cereți angajaților să demonstreze caracterul malițios înainte de a semnala o suspiciune.
Luați în considerare și capacitatea de răspuns. Dacă rapoartele ajung într-o căsuță poștală nesupravegheată, instruirea oamenilor să raporteze mai repede nu va rezolva acest blocaj. Măsurați dacă rapoartele ajung la echipa potrivită și dacă angajații primesc o confirmare utilă atunci când este cazul. Folosiți înregistrări autorizate de la locul de muncă, cu un scop clar și o politică de acces bine definită, în loc să acumulați inutil conținut din mesajele personale.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
8. Consultați studiile care pun la îndoială promisiunile de succes facil
Un preprint de cercetare realizat de Rozema și Davis, bazat pe un studiu amplu la o companie americană de tehnologie financiară, a arătat că intervențiile de instruire nu au avut efecte principale semnificative asupra ratelor de clic sau de raportare, în timp ce dificultatea atacului de phishing a prezis comportamentul. Aceste rezultate privesc strict acel studiu și abordările testate în cadrul lui. Ele nu evaluează CyberPlay și nici nu stabilesc că orice alt model posibil de instruire ar avea același efect.
Lecția utilă este să vă testați ipotezele. Implicarea, parcurgerea completă și o interfață atractivă nu elimină necesitatea evaluării. Analizați intervenția, eșantionul, definiția rezultatelor și limitele studiului înainte de a prelua o concluzie. Un titlu extras dintr-o sursă nu este suficient pentru a justifica promisiunea unui produs, indiferent dacă titlul laudă sau critică instruirea.
Sursele secțiunii: Instruirea împotriva phishingului (încă) nu funcționează: reproducerea unui studiu la scară largă
9. Înțelegeți ce pot și ce nu pot arăta înregistrările CyberPlay
Modelul de sesiune CyberPlay înregistrează starea și rezultatele sesiunii de joc, inclusiv un procentaj raportat și starea de promovare atunci când sunt furnizate, alături de indicatori și detalii specifice fiecărui joc. Acestea sunt înregistrări ale activității de învățare. Disponibilitatea și interpretarea lor depind de joc și de vizualizarea specifică la nivel de cont sau organizație; simpla prezență a unui câmp în modelul de date nu înseamnă că fiecare joc furnizează aceleași dovezi.
Tratați procentajul, progresia sau o sesiune finalizată dintr-un joc drept dovezi referitoare la acea activitate. Pentru a examina aplicarea întârziată este nevoie de un scenariu separat și modificat. Comportamentul de raportare a atacurilor de phishing la locul de muncă și rezultatele operaționale necesită o colectare separată și autorizată. Nu deduceți din scorul unui joc că un angajat a prevenit un atac și nu cuantificați pe această bază o reducere a riscului organizațional.
10. Publicați un raport concis, însoțit de limitele sale
Un raport lunar util precizează obiectivul, publicul-țintă, versiunile de activitate, participarea, deciziile demonstrate și măsurile luate. Menționați principala limitare chiar lângă rezultat. Pentru grupuri mici, folosiți valori absolute și observații calitative în locul unor variații procentuale dramatice. Păstrați rezultatele individuale vizibile doar pentru persoanele care au nevoie de ele în scopul declarat.
- Ce decizie a urmărit să susțină programul?
- Cine a fost eligibil și cine a putut accesa efectiv activitatea?
- Care încercare, versiune de scenariu și interval de timp au generat rezultatul?
- Ce demonstrează dovezile și ce rămâne nemăsurat?
- Ce modificare de proces sau de instruire va urma?
- Cine este responsabil pentru acea modificare și când va fi revizuită?
Exersează o decizie de la serviciu
Explorează o activitate potrivită, verifică limba disponibilă și stabilește ce măsoară rezultatul. Folosește explicațiile în română pentru a deosebi participarea de învățare.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Construirea unui program de instruire în securitate cibernetică și protecția vieții private — SP 800-50, revizia 1 — NIST. Accesat la 2026-09-13
- Scala NIST pentru dificultatea detectării mesajelor de phishing — NIST. Accesat la 2026-09-13
- Instruirea împotriva phishingului (încă) nu funcționează: reproducerea unui studiu la scară largă — Preprint de cercetare, arXiv. Accesat la 2026-09-13
Continuă explorarea
- Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - Microlearning în securitate cibernetică: o sesiune scurtă de exersare
Creează o sesiune scurtă de instruire centrată pe o decizie clară la locul de muncă, feedback util și o revenire ulterioară. Include un scenariu complet de facilitare.
RO · 9 min de lectură - Învățare prin joc sau gamificare: ce exersează angajatul?
Compară învățarea prin joc, gamificarea și scenariile ramificate în conștientizarea securității printr-un obiectiv practic, limitele cercetărilor și o fișă de evaluare.
RO · 8 min de lectură - Indicatori pentru riscul asociat factorului uman: de la CyberSense la instruire
Interpretează acoperirea, scorul CyberSense și prioritățile pe departamente. Un exemplu practic pentru instruirea angajaților și verificarea rezultatelor.
RO · 7 min de lectură