Редакція CyberPlay · Опубліковано · Оновлено · 9 хв читання
Посібник і вправи українською
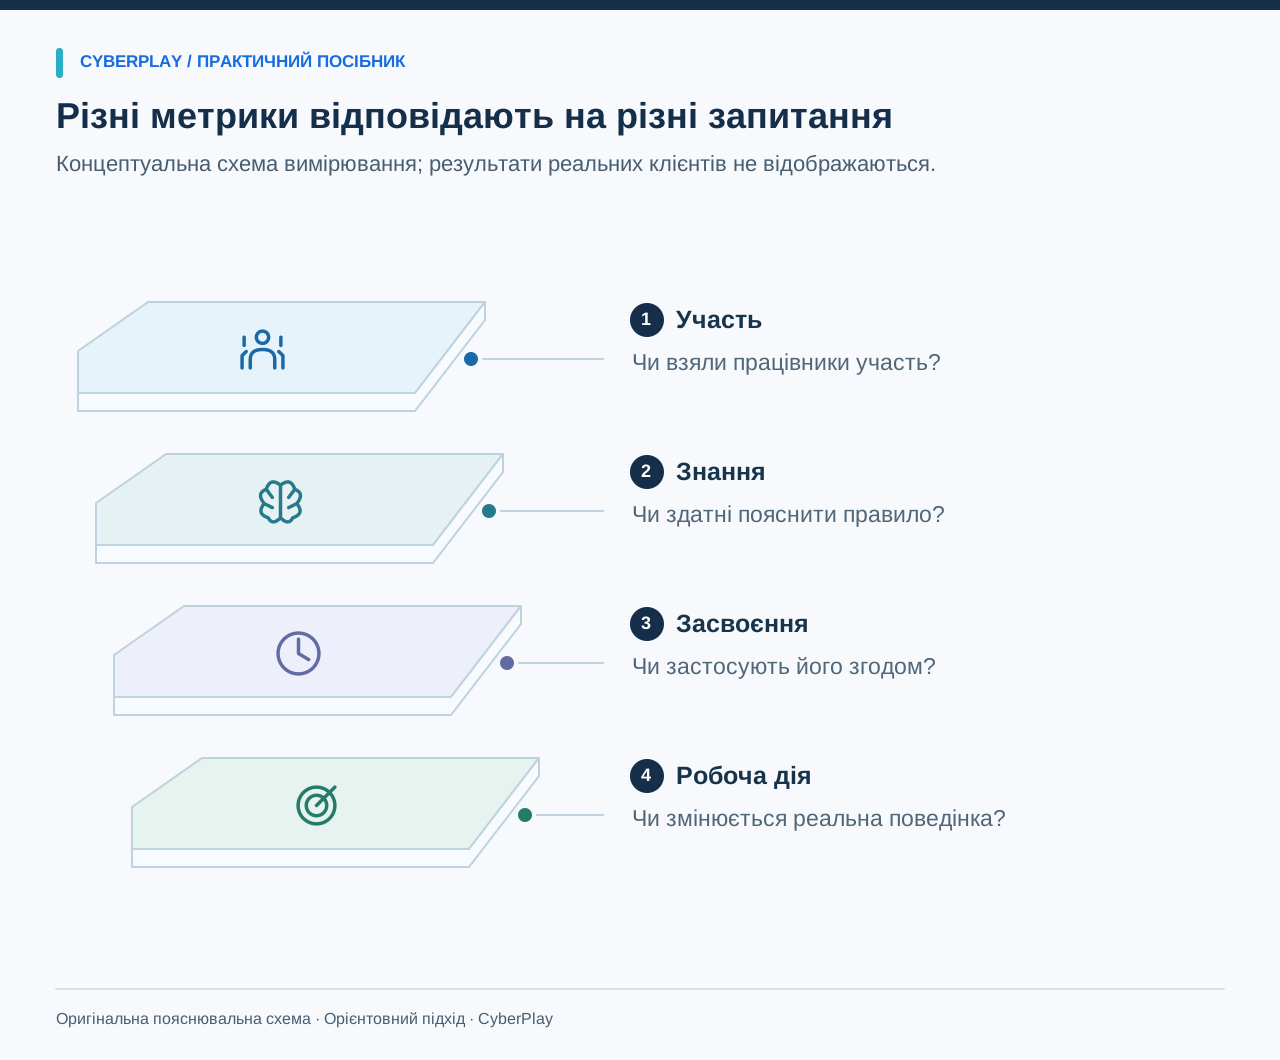
Корисні показники результативності навчання кібербезпеки відповідають на конкретне запитання. Рівень завершення вказує лише на те, чи була виконана призначена дія. Бал описує результат у межах цієї активності. Сценарій через певний час допомагає перевірити, чи здатні працівники застосувати правило на практиці. Повідомлення про підозри на робочому місці показують зовсім іншу складову процесу. Спроба об'єднати всі ці виміри в єдиний заспокійливий відсоток приховує розбіжності, які й роблять їх цінними.
Почніть із рішення, яке має підтримувати навчальна програма, визначте дані, які реально можна зібрати, і встановіть, що саме стане сигналом для покращення процесів. Цей посібник містить словник метрик та ілюстративну схему оцінювання. Тут немає статистичних даних клієнтів. Наведені приклади показують, як інтерпретувати вимірювання, не сприймаючи ігровий прогрес, результати тестів чи симуляцій фішингу (phishing) як беззаперечний доказ відвернення інцидентів.
Головне, що варто запам’ятати
- Визначайте чисельник, знаменник, часові межі та критерії виключення для кожної метрики.
- Розділяйте участь, результати в тренінгу, довготривале засвоєння та реальну робочу поведінку.
- Порівнюйте сценарії однакової складності та детально описуйте відмінності.
- Використовуйте отримані дані для покращення навчання та робочих процесів, уникаючи голослівних заяв про усунення витоків даних.
1. Почніть із цільового рішення та питання для оцінювання
Припустімо, що бажана поведінка — це перевірка нестандартної зміни платіжних реквізитів через надійний контакт. Тоді запитання для оцінювання звучатиме так: чи здатні працівники фінансового відділу обрати цей шлях у зміненому сценарії після проходження заняття? Тепер ви можете створити завдання, зафіксувати перше рішення та оцінити аргументацію за допомогою базових критеріїв. Це набагато корисніше, ніж просто запитати, чи сподобався учасникам тренінг.
Посібник NIST SP 800-50 Rev. 1 розглядає оцінювання та вимірювання як невіддільну частину підтримки навчальної програми. Використовуйте результати, щоб зрозуміти, що саме варто змінити: незрозумілу інструкцію, незручне завдання чи відсутність контактного довідника. Збирати показник, який ніяк не впливає на рішення щодо програми, не має жодного сенсу.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Порівняйте змінені реквізити
Перевірте, які платіжні дані змінилися та чи відповідає запит очікуваному рахунку та виконаній роботі.
- Порівняйте з перевіреним рахунком
Порівняйте дані з перевіреним рахунком, а потім підтвердьте змінені банківські реквізити через заздалегідь збережений контакт постачальника.
Джерела розділу: Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1
2. Складіть словник метрик перед налаштуванням дашборду
Наведені нижче визначення є прикладами для локального плану оцінювання. Чітко зафіксуйте, що саме є базовою одиницею: окремий працівник, призначене завдання, навчальна сесія чи надіслане повідомлення. Один співробітник може розпочати кілька ігрових сесій у межах одного призначення, тому кількість сесій і кількість людей не є взаємозамінними величинами. Завжди фіксуйте часові межі та критерії відбору поруч із числом.
| Показник | Приклад формулювання | Що допомагає зрозуміти |
|---|---|---|
| Рівень завершення (Completion) | Кількість призначених осіб за критеріями, які завершили навчання до дедлайну / загальна кількість призначених осіб за критеріями | Чи охопило заплановане навчання цільову групу працівників. |
| Точність першого рішення | Учасники, які обрали правильну дію з першої спроби / учасники з валідною першою спробою | Якість вибору в запропонованій ситуації. |
| Якість аргументації | Відповіді, що відповідають критеріям оцінювання / загальна кількість перевірених відповідей | Чи здатні учасники пояснити логіку верифікації або повідомлення про загрозу. |
| Відстрочене застосування знань | Учасники, які обрали правильну дію в зміненому пізнішому сценарії / учасники, що пройшли повторну перевірку | Застосування навичок за умов відстроченого сценарію. |
| Повідомлення про симуляцію | Отримувачі, які вчасно повідомили про лист / отримувачі з підтвердженою доставкою листа згідно з правилами | Рівень надсилання сповіщень під час симуляції. |
| Час до першого корисного сповіщення | Час від фактичного початку кампанії до надходження першого повідомлення, яке відповідає встановленим критеріям | Швидкість надходження первинних придатних для аналізу даних під час навчальної вправи. |
| Виконання плану покращень | Узгоджені дії щодо покращення програми чи процесів, виконані вчасно / загальна кількість запланованих дій | Чи були усунені виявлені системні та організаційні перешкоди. |
3. Оцінюйте умови завершення перед оцінюванням знань
Низький відсоток завершення може бути наслідком незрозумілих запрошень, змінного графіка, технічної недоступності, відпусток або браку робочих пристроїв. Не плутайте ці технічні чинники із ситуацією, коли людина розпочала завдання, але свідомо вирішила його не закінчувати. Фіксуйте правила відбору до початку звітного періоду, щоб критерії виключення не змінювалися задля штучного покращення результатів. Завжди вказуйте абсолютні значення поруч із відсотками, особливо для невеликих команд.
Наприклад, тренінг призначено двадцятьом працівникам, двоє з яких перебувають у тривалій відпустці. Заздалегідь вирішіть, чи залишаються вони в поточному знаменнику, чи отримають новий дедлайн, і чітко поясніть цей підхід. Не порівнюйте отриманий відсоток із результатами іншого відділу, де діють інші правила обліку відсутності на роботі. Показник стає зрозумілим лише за наявності повного операційного контексту.
4. Відокремлюйте перші спроби від тренувань із підказками
Працівник, який використовує підказки та повторює спроби до успішного результату, проходить корисне тренування, однак фінальний бал у такому разі відрізняється від самостійного рішення з першої спроби. Розділяйте ці дані, якщо навчальна платформа це дозволяє. Якщо ж ні — чесно описуйте наявні результати, не намагаючись штучно реконструювати показник першої спроби.
Створіть чітку шкалу для оцінювання відповідей. Для завдання з перевіркою банківських реквізитів повна відповідь має містити виявлення підозрілих змін, вибір контакту з офіційної бази та отримання необхідного погодження перед платежем. Часткова відповідь може розпізнавати загрозу, але передбачати верифікацію через той самий сумнівний канал зв'язку. Запропонуйте модераторам порівняти кілька навчальних прикладів перед початком оцінювання, щоб шкала застосовувалася однаково.
5. Зважайте на рівень складності сценаріїв
Шкала NIST Phish Scale пропонує підхід для оцінювання складності виявлення фішингових листів людиною. Вона враховує видимі ознаки атаки та відповідність легенди робочому контексту отримувача. Звичайне спам-повідомлення про виграш і ретельно підготовлений запит від постійного постачальника вимагають різного рівня пильності. Тому порівняння кампаній лише за прямим відсотком переходів за посиланнями часто вводить у оману.
Для інших типів сценаріїв обов'язково фіксуйте фактори, що впливають на складність: обсяг доступних даних, дефіцит часу, знайомість ситуації, тип пристрою, мову інтерфейсу та правдоподібність варіантів вибору. Не потрібно стверджувати про валідований індекс складності, якщо він не розраховувався, проте суттєві відмінності при порівнянні результатів між версіями завдань чи відділами слід описувати детально.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Прочитайте запитану дію
З'ясуйте, що саме просять зробити у повідомленні, перш ніж довіряти знайомому імені чи вигляду.
- Перевірте через відомі контакти
Використовуйте перевірений канал зв'язку для підтвердження неочікуваного запиту, навіть якщо відправник здається знайомим.
Джерела розділу: Посібник користувача шкали NIST Phish Scale
6. Обирайте просту та прозору схему оцінювання
Ось наочна схема для перевірки навичок верифікації платіжних реквізитів. Запропонуйте учасникам базовий вигаданий запит і зафіксуйте їхню першу дію та аргументацію. Проведіть навчання за затвердженою процедурою, після чого надайте можливість попрактикуватися зі зворотним зв'язком. Через деякий час надайте змінений запит зі схожим контекстом і зафіксуйте нове самостійне рішення. Обов'язково збережіть версію завдання та часовий інтервал разом із результатами.
Покращення показників свідчить про успішність виконання саме цих навчальних вправ. Воно не доводить ізольований причинно-наслідковий ефект самого лише навчання: на результат могли вплинути обізнаність, внутрішня комунікація, зміна кадрів чи оновлення робочих регламентів. Якщо організації потрібне повноцінне причинно-наслідкове дослідження, сплануйте порівняльні групи та коректний аналіз із залученням кваліфікованих фахівців перед збором даних.
| Етап | Що фіксується | Інтерпретація |
|---|---|---|
| Базовий рівень | Версія сценарію, перша дія та аргументація | Початковий рівень готовності до виконання завдання. |
| Практика | Наданий зворотний зв'язок і кількість спроб | Можливість розібратися в процесі та закріпити навички. |
| Повторна перевірка | Змінений сценарій, інтервал і самостійна дія | Застосування знань у навчальній вправі через певний час. |
| Підсумковий огляд | Зовнішні чинники та необхідні дії для покращення | Обґрунтовані висновки та заплановані кроки для змін. |
7. Розглядайте інформування про загрози як спільну роботу працівників і служби реагування
Зростання кількості повідомлень про підозрілі листи може свідчити про вищу пильність, більшу кількість атак, зручну кнопку повідомлення або просто надто помітну навчальну розсилку. Зменшення кількості звернень може бути результатом роботи спам-фільтрів або браку інцидентів, а не кращої обачності. Аналізуйте кількість повідомлень разом із контекстом і чітко визначте, яке звернення вважається корисним. Відокремлюйте факт отримання повідомлення від завершеного розслідування та не вимагайте від працівників самостійних доказів шкідливості листа перед відправкою звернення.
Зважайте також на спроможність команди реагування. Якщо надіслані листи потрапляють до поштової скриньки, яку ніхто не перевіряє, жодне навчання не допоможе усунути цю затримку. Оцінюйте, чи потрапляють сповіщення до відповідного підрозділу та чи отримують співробітники зворотний зв'язок. Збирайте лише санкціоновану робочу інформацію з чітко визначеною метою та регламентом доступу, уникаючи накопичення персонального листування працівників.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
8. Звертайте увагу на дослідження, які ставлять під сумнів легкі результати
У препринті дослідження Роземи та Девіса (Rozema and Davis), проведеного на базі великої американської фінтех-компанії, зазначено про відсутність суттєвого прямого впливу навчальних інтервенцій на рівень переходів за посиланнями чи надсилання звітів, тоді як складність фішингових сценаріїв прямо визначала поведінку. Ці висновки стосуються конкретного дослідження та методів, що там тестувалися. Вони не є оцінкою CyberPlay і не доводять, що будь-який формат навчання матиме аналогічні результати.
Головний практичний урок — перевіряти будь-які припущення. Висока залученість, високий відсоток завершення чи зручний інтерфейс не замінюють систематичного оцінювання. Завжди аналізуйте формат втручання, цільову групу, методологію підрахунку та обмеження дослідження перед тим, як переймати його результати. Гучного заголовка недостатньо для підтвердження ефективності продукту, незалежно від того, хвалить він навчання чи критикує його.
Джерела розділу: Навчання протидії фішингу досі не працює: масштабне відтворення дослідження
9. Розумійте можливості та обмеження аналітики CyberPlay
Модель сесій у платформі CyberPlay фіксує статус та результати ігрових сесій, зокрема відсоток проходження та статус успішності (якщо вони передбачені), разом зі специфічними метриками конкретної гри. Це суто показники навчальної діяльності. Їхня доступність та інтерпретація залежать від конкретної гри та налаштувань облікового запису організації: наявність поля в системі не означає, що кожна гра збирає однакові дані.
Сприймайте відсотки успішності, прогрес чи завершені сценарії гри виключно як результат конкретної навчальної активності. Для оцінювання відстроченого засвоєння потрібен окремий змінений сценарій. Реальна реакція на фішинг у робочому середовищі та бізнес-показники потребують окремого авторизованого збору даних. Не слід робити висновки про те, що працівник запобіг реальній кібератаці, або розраховувати зниження ризиків компанії виключно на основі ігрових балів.
10. Складайте лаконічні звіти із зазначенням обмежень даних
Зручний щомісячний звіт містить мету, цільову аудиторію, версії активностей, рівень участі, продемонстровані рішення та вжиті заходи. Завжди вказуйте ключові обмеження поруч із числовими значеннями. Для невеликих команд замість оманливих різких стрибків у відсотках краще використовувати абсолютні показники та якісні спостереження. Зберігайте індивідуальні результати доступними лише для тих співробітників, яким вони потрібні для виконання робочих завдань.
- Яке робоче рішення мала підтримати навчальна програма?
- Хто увійшов до цільової групи, і хто мав фактичний доступ до завдання?
- Яка саме спроба, версія завдання та часовий інтервал сформували цей показник?
- Про що свідчать зібрані дані, а які аспекти залишилися поза вимірюванням?
- Які зміни в робочих процесах чи програмі навчання будуть реалізовані за підсумками?
- Хто відповідає за ці зміни, і коли буде перевірено їхню ефективність?
Застосуйте рішення на практиці
Спробуйте фішинговий сценарій та визначте одне конкретне рішення, яке можна оцінити окремо від факту проходження чи фінального бала.
Ознайомитися з фішинговими іграмиДжерела й додаткові матеріали
- Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1 — NIST. Переглянуто 2026-09-13
- Посібник користувача шкали NIST Phish Scale — NIST. Переглянуто 2026-09-13
- Навчання протидії фішингу досі не працює: масштабне відтворення дослідження — Препринт дослідження, arXiv. Переглянуто 2026-09-13
Досліджуйте далі
- План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Мікронавчання кібербезпеки: як підготувати коротке практичне заняття
Підготуйте коротке заняття з кібербезпеки навколо одного рішення, пояснення та повторної перевірки. Скористайтеся готовим сценарієм для ведучого вправи.
UK · 8 хв читання - Ігрове навчання кібербезпеки та гейміфікація: у чому різниця
Дізнайтеся, чим відрізняються гейміфікація, сценарії рішень та ігрове навчання кібербезпеки. Порівняйте формати на спільній меті й використайте аркуш оцінки.
UK · 8 хв читання - Показники ризику людського фактора: від CyberSense до плану підтримки
Як читати охоплення, CyberSense і навчальні пріоритети відділів. Приклад допоможе обрати вправи для працівників, надати підтримку й перевірити результати.
UK · 7 хв читання - Ігри з кібербезпеки українською для працівників: як обирати й використовувати
Обирайте ігри з кібербезпеки українською, що навчають потрібних на роботі рішень. Порівняйте формати, проведіть пілот і перевірте пояснення та доступність.
UK · 8 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання