Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
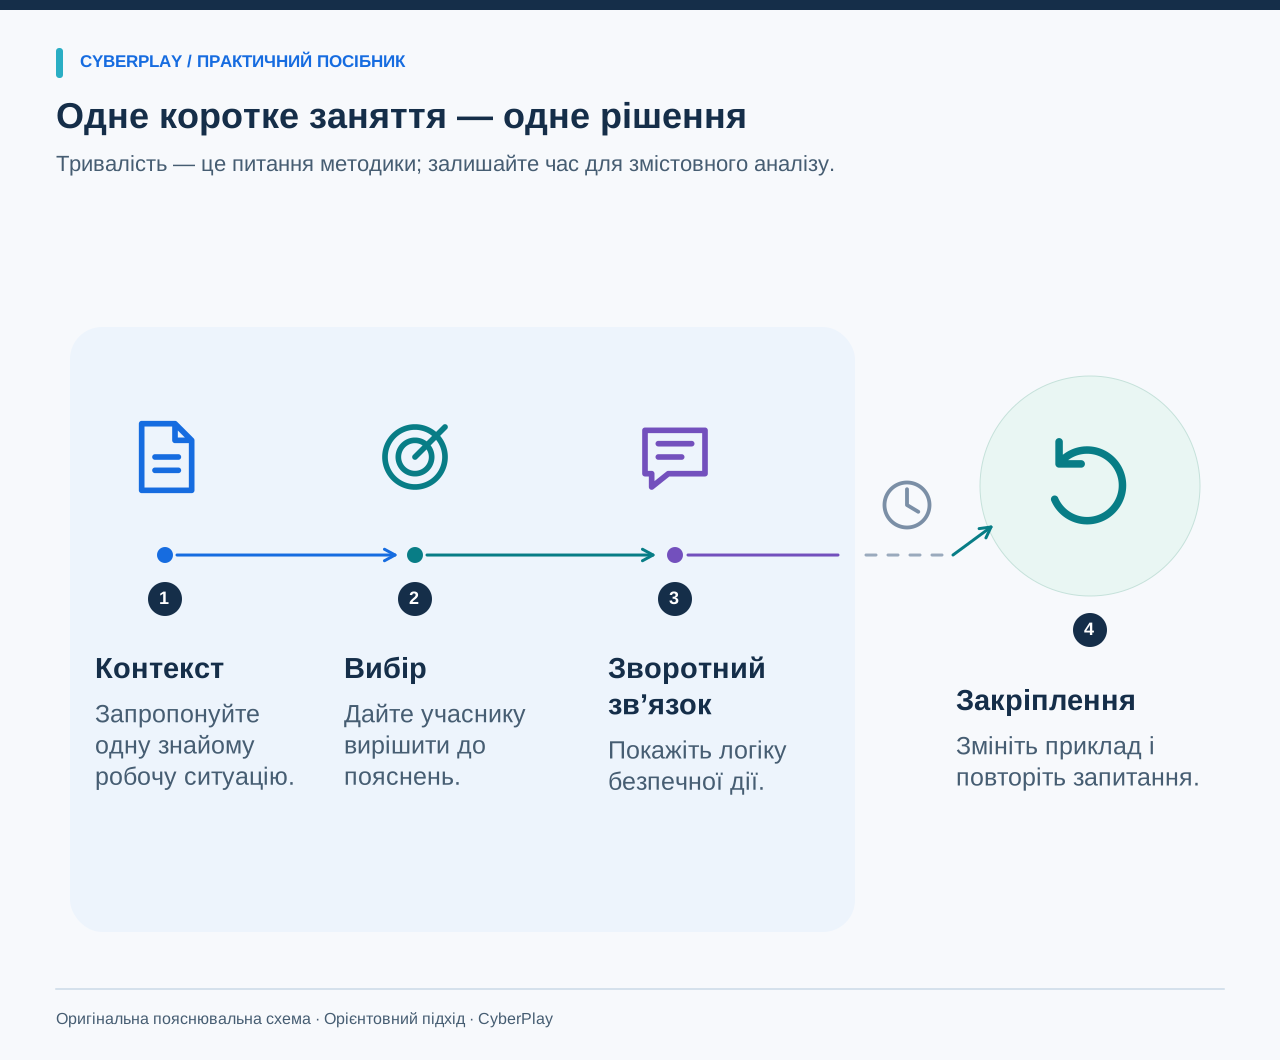
Мікронавчання кібербезпеки — це коротка навчальна активність, сфокусована на одній вузькій меті. Її цінність залежить від того, що саме робить учасник протягом доступного часу. Коротке відео може ознайомити з правилом, а стислий сценарій — запропонувати застосувати його на практиці. Проте жоден формат не стає ефективним лише завдяки п’ятихвилинній тривалості. Головне методичне питання полягає в тому, чи дає заняття людині чітке рішення для вибору, достатній контекст і корисний зворотний зв’язок, який можна застосувати в роботі.
У цьому посібнику наведено авторський сценарій заняття щодо неочікуваного запиту на підтвердження входу, включно з етапом підготовки, орієнтовним таймінгом, запитаннями для обговорення та видозміненим повторним завданням. Запропонований розподіл часу є ілюстративним планом фасилітації. Адаптуйте його під аудиторію, мову та пристрої користувачів; універсальної тривалості, яка гарантувала б засвоєння матеріалу чи безпечну поведінку, не існує.
Головне, що варто запам’ятати
- Обирайте одне практичне рішення для кожного короткого заняття.
- Передбачте час, щоб учасник міг діяти та пояснити власну логіку.
- Надавайте зворотний зв’язок, що містить зрозумілі практичні кроки.
- Поверніться до того самого принципу згодом на іншому прикладі.
1. Визначте змістові межі до того, як встановлювати тривалість
Почніть із навчального результату, достатньо компактного для послідовного відпрацювання: коли з’являється неочікуваний запит на підтвердження входу, працівник відхиляє його та використовує встановлений маршрут повідомлення про інциденти. Такий результат ідеально підходить для короткого сценарію. Спроба охопити створення паролів, крадіжку особистих даних, фішинг (phishing), резервне копіювання та реагування на інциденти в одному крихітному модулі не залишить місця для осмисленого рішення щодо жодної з цих тем.
Чітко зафіксуйте, що саме оцінюватиме заняття, а що слід винести за його межі. Вправа з підтвердження входу може зосередитися на контексті та сповіщенні служби безпеки. Вона не повинна пояснювати всі протоколи автентифікації. Якщо учасникам бракує базових знань, додайте коротке пояснення або заплануйте окрему вступну сесію перед тим, як очікувати від них самостійних дій.
2. Спирайтеся на дослідження пам’яті виважено
Експерименти Редіґера та Карпіке (Roediger and Karpicke) 2006 року показали, що практика активного пригадування (retrieval practice) покращує відтерміноване відтворення вивченого текстового матеріалу порівняно з повторним читанням у тестованих умовах. Це свідчить на користь подальшої перевірки засвоєного згодом. Проте це не визначає ідеальну тривалість модуля з кібербезпеки, не доводить автоматичне перенесення навички на робочі інциденти й не гарантує результатів для платформи CyberPlay.
Практичний висновок для розробки занять цілком стриманий: дайте людям змогу самостійно прийняти рішення, пояснити його, а згодом поверніться до цього ж принципу. Вимірюйте те, що вони здатні зробити в межах запропонованого завдання. Твердження про реальну кількість звернень чи зменшення інцидентів потребують окремих доказів. Короткі заняття — це лише формат дизайну, а не заміна повноцінної оцінки навчальної програми.
Джерела розділу: Навчання через тестування: перевірка пам’яті покращує довготривале запам’ятовування
3. Підготуйте робочий регламент і навчальний приклад
Звіртеся з чинними регламентами входу та повідомлення про інциденти вашої організації: з’ясуйте, як саме працівники мають реагувати на неочікуваний запит на підтвердження. Знайдіть офіційні контакти служби підтримки та резервний канал зв’язку на випадок збою основного. Переконайтеся, що фасилітатор може пояснити обидва варіанти. У жодному разі не навчайте працівника телефонувати за номером, наданим неперевіреним відправником запиту.
Створіть умовний екран у текстовому форматі або за допомогою простої візуалізації. Зазначте, що працівник самостійно не ініціював жодного входу в систему. Не використовуйте в практичній вправі реальні облікові записи чи робочі облікові дані. Рекомендації агентства CISA відносять багатофакторну автентифікацію (MFA) до базових заходів кіберзахисту; ця вправа додає практичне розуміння того, як діяти, коли запит на схвалення з’являється несподівано.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Перевірте основний домен
Перевірте домен, доступний для реєстрації як окреме ім’я; знайомі слова в інших частинах адреси не підтверджують власника.
- Скористайтеся відомим порталом
Переходьте до сервісу через перевірений портал і зважайте на контекстні підказки схваленого менеджера паролів.
Джерела розділу: Чотири прості способи захиститися в інтернеті
4. Дотримуйтеся покрокового плану заняття
Наведений нижче восьмихвилинний план є прикладом, а не суворим часовим обмеженням для учасників. Виділіть більше часу для уважного читання, використання асистивних технологій або запитань аудиторії. Під час групової роботи дайте учасникам змогу подумати й зробити власний вибір перед тим, як вони почують колег. Інакше перша впевнена відповідь викривить реальні рішення інших людей.
| Орієнтовний час | Дії фасилітатора | Дії учасника |
|---|---|---|
| Хвилина 0–1 | Озвучити роль і мету: користувач зараз не здійснює вхід у систему. | Ознайомитися з контекстом і знайти ключові деталі. |
| Хвилини 1–3 | Показати запит на підтвердження, не підказуючи правильну відповідь. | Обрати дію та коротко обґрунтувати власне рішення. |
| Хвилини 3–5 | Пояснити наслідки вибору та затверджений регламент організації. | Порівняти зворотний зв’язок зі своїми попередніми міркуваннями. |
| Хвилини 5–7 | Додати легенду: телефонує невідомий і стверджує, що підтвердження потрібне для технічного обслуговування. | Застосувати той самий принцип перевірки до зміненої ситуації. |
| Хвилина 7–8 | Показати офіційний маршрут звітування та відповісти на запитання. | Назвати офіційний контакт підтримки та одну деталь для сповіщення. |
5. Спершу запропонуйте вибір, а пояснення надавайте після
Не виділяйте правильну відповідь сигнальним кольором і не позначайте екран як підозрілий або шахрайський до того, як учасник зробить вибір. Надайте лише фактичні дані, необхідні для оцінки, і дозвольте людині відповісти щиро. Мета вправи — розібрати реальний процес прийняття рішень, а не підловити когось через брак інформації. Якщо кілька відповідей можуть вважатися прийнятними згідно з вашими внутрішніми політиками, обов’язково зазначте це та уточніть формулювання завдання.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Відхиліть неініційований запит
Відхиліть підтвердження входу, якого ви не ініціювали, навіть якщо інше повідомлення наполегливо закликає схвалити цей запит.
- Повідомте через офіційну підтримку
Зверніться до офіційної служби підтримки чи служби безпеки та зазначте час появи несподіваного запиту.
6. Розкрийте наслідки кожного варіанта відповіді
Для варіанта зі схваленням входу поясніть: підтвердження безпосередньо відкриває доступ до системи, тому воно має супроводжувати лише ту дію, яку користувач свідомо розпочав сам. Для варіанта з перевіркою в тому ж каналі зв’язку поясніть, чому додаткове повідомлення від того ж відправника не є незалежним підтвердженням. Для варіанта з відхиленням і зверненням до служби безпеки деталізуйте склад корисного сповіщення: приблизний час, сервіс, де виник запит, і те, що саме помітив користувач.
Використовуйте спокійні, конкретні формулювання без звинувачень. Працівникові, який помилився, потрібен зрозумілий алгоритм дій, а не залякування катастрофічними прогнозами. Дайте можливість пройти подібний сценарій ще раз одразу після пояснення. Якщо ви проводите аналітичну оцінку заняття, фіксуйте першу спробу окремо: виправлена помилка після підказки та самостійна перша відповідь свідчать про різні рівні володіння темою.
7. Підберіть відповідний ігровий фрагмент
Коротка ігрова активність доречна тоді, коли її механіка наочно демонструє цільове рішення, а керування не займає весь відведений час. Протестуйте повний шлях самостійно: від завантаження й читання інструкцій до підсумкового екрана. Ознайомтеся з описом гри та перевірте взаємодію на практиці до того, як озвучувати орієнтовний час працівникам. Різним людям може знадобитися різна тривалість для проходження.
Скористайтеся тематичним розділом безпеки облікових записів, щоб обрати відповідну навчальну вправу в CyberPlay. Після проходження попросіть учасника зіставити одне прийняте в грі рішення з офіційним регламентом входу у вашій організації. Сприймайте гру як тренувальний симулятор зі своїми умовностями. Завдання фасилітатора — пояснити, де саме ці правила збігаються з робочими процесами, а де внутрішні політики вимагають додаткових кроків.
8. Заплануйте змінене завдання для закріплення
На наступній зустрічі змініть фабулу сценарію, зберігаючи ключовий принцип перевірки. Наприклад: телефоном звертається особа, яка просить продиктувати одноразовий код відновлення облікового запису, щоб «не перервався дзвінок під час важливої наради». Попросіть працівника виявити цільову дію, визначити надійний спосіб верифікації та назвати маршрут для звітування про інцидент, не показуючи перед цим відповіді з минулого заняття.
Оберіть практично обґрунтований інтервал і зафіксуйте його, щоб результати можна було коректно інтерпретувати. Якщо працівник успішно відтворює першу відповідь, але губиться перед видозміненою вимогою, це сигнал про необхідність урізноманітнити практичні сценарії. Не слід вважати, що перше заняття було марним, проте й успішне повторне проходження не гарантує ідеальної поведінки в будь-якій реальній робочій ситуації.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Знайдіть офіційний довідник
Скористайтеся корпоративним телефонним довідником для пошуку надійного контакту підтримки, перш ніж виконувати чутливий запит.
- Не використовуйте надані номери
Номер телефону, який повідомив співрозмовник, є частиною самого запиту і не може бути незалежним підтвердженням.
9. Зважайте на реальний робочий графік працівників
Передбачте еквівалентний текстовий варіант, якщо навчальний формат залежить від аудіосупроводу, швидких рухів мишею або вимагає пристроїв, доступних не всім співробітникам. Забезпечте можливість поставити вправу на паузу чи перечитати текст. Під час групових сесій подбайте про те, щоб менш активні учасники мали достатньо часу для формування власної думки. Для змінних команд плануйте навчання на періоди, коли люди можуть зосередитися без шкоди для операційних обов’язків.
Не використовуйте короткий формат як привід для нескінченних відволікань від роботи. Фіксований слот із чіткою метою значно легше сприймати й адмініструвати. Методичні настанови NIST розглядають навчання як постійний організаційний процес, що потребує регулярної підтримки. Призначте відповідального, який перевірятиме актуальність навчального контенту, маршрутів звітування та політик у міру розвитку вашої організації.
Джерела розділу: Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1
10. Оцініть заняття за допомогою швидкого чекліста
Використовуйте наведений чекліст після пілотного запуску та першого проведення навчальної сесії. Найчастіше заняття потребує простішого контексту, реалістичніших варіантів вибору або зрозумілішого маршруту повідомлення про загрозу. Відокремлюйте труднощі з інтерфейсом від самого рішення з кібербезпеки: якщо працівник не розібрався з елементом керування, це не означає автоматично, що йому бракує знань правил захисту.
- Чи можна сформулювати мету заняття як одну конкретну практичну дію?
- Чи має учасник достатньо вхідної інформації, щоб прийняти зважене рішення?
- Чи пояснює зворотний зв’язок наслідки кожного з доступних варіантів дій?
- Чи може працівник виконати безпечну дію за реальним внутрішнім регламентом?
- Чи вистачає часу для спеціальних потреб доступу, роздумів і запитань?
- Чи змінює повторний сценарій сюжет, зберігаючи той самий принцип захисту?
- Чи обмежуються звіти про результати лише реально зібраними даними?
Перевірте рішення на практиці
Спробуйте практичний сценарій із безпеки облікових записів і визначте одне рішення, яке слід узгодити з вашими робочими регламентами автентифікації та повідомлення про інциденти.
Переглянути ігри про пароліДжерела й додаткові матеріали
- Навчання через тестування: перевірка пам’яті покращує довготривале запам’ятовування — Редіґер і Карпіке, Psychological Science; запис у PubMed. Переглянуто 2026-09-13
- Чотири прості способи захиститися в інтернеті — CISA. Переглянуто 2026-09-13
- Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1 — NIST. Переглянуто 2026-09-13
Досліджуйте далі
- Ігрове навчання кібербезпеки та гейміфікація: у чому різниця
Дізнайтеся, чим відрізняються гейміфікація, сценарії рішень та ігрове навчання кібербезпеки. Порівняйте формати на спільній меті й використайте аркуш оцінки.
UK · 8 хв читання - План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - Ігри з кібербезпеки українською для працівників: як обирати й використовувати
Обирайте ігри з кібербезпеки українською, що навчають потрібних на роботі рішень. Порівняйте формати, проведіть пілот і перевірте пояснення та доступність.
UK · 8 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Показники ризику людського фактора: від CyberSense до плану підтримки
Як читати охоплення, CyberSense і навчальні пріоритети відділів. Приклад допоможе обрати вправи для працівників, надати підтримку й перевірити результати.
UK · 7 хв читання