Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
Microlearning voor security awareness is een korte leeractiviteit die gericht is op een afgebakend doel. De waarde ervan hangt af van wat de medewerker doet in de beschikbare tijd. Een korte video kan een regel introduceren; een beknopt scenario kan iemand vragen die toe te passen. Geen van beide wordt automatisch effectief puur omdat het vijf minuten duurt. De relevante ontwerpvraag is of de sessie een medewerker een duidelijke beslissing biedt, voldoende context en feedback die direct toepasbaar is op de werkvloer.
Deze handleiding biedt een originele sessie rond een onverwacht inlogverzoek, inclusief voorbereiding, voorgestelde tijdsplanning, discussievragen en een gewijzigde vervolgoefening. De tijdsplanning is een illustratief draaiboek voor de oefenleider. Pas deze aan aan de doelgroep, de taal en het apparaat; er bestaat geen universele tijdsduur die leren of veilig digitaal gedrag garandeert.
Wat je meeneemt
- Kies één waarneembare beslissing per korte sessie.
- Ruim tijd in waarin de medewerker kan handelen en zijn redenering kan toelichten.
- Gebruik feedback die een praktische vervolgstap biedt.
- Kom later terug op hetzelfde principe met een andere situatie.
1. Bepaal de scope vóór de tijdsduur
Begin met een leerdoel dat klein genoeg is om samenhangend te oefenen: wanneer er een onverwacht inlogverzoek verschijnt, weigert de medewerker dit en gebruikt deze de vastgestelde meldprocedure. Dat doel past binnen een kort scenario. Het behandelen van wachtwoordcreatie, identiteitsdiefstal, phishing, back-ups en incidentrespons in één piepkleine module laat te weinig ruimte voor een zinvolle beslissing over elk van deze onderwerpen.
Beschrijf wat de sessie toetst en wat elders thuishoort. Een oefening rond een inlogverzoek kan ingaan op context en melden. Het hoeft niet elk authenticatieprotocol uit te leggen. Als medewerkers de benodigde voorkennis missen, voeg dan een korte toelichting toe of plan een aparte basissessie voordat u een zelfstandige reactie verwacht.
2. Ga zorgvuldig om met onderwijskundig onderzoek
De experimenten van Roediger en Karpicke uit 2006 toonden aan dat actief herhalen (retrieval practice) de herinnering op langere termijn van bestudeerde teksten verbeterde ten opzichte van herhaaldelijk bestuderen onder de getoetste omstandigheden. Dat ondersteunt het idee om later een herhaald ophaalmoment in te bouwen. Het levert echter geen bewijs voor een ideale modulelengte bij cybersecurity, noch voor de vertaalslag naar incidenten op de werkvloer of een gegarandeerd resultaat voor CyberPlay.
De praktische consequentie voor dit ontwerp is bewust bescheiden: laat mensen een beslissing nemen, deze toelichten en later terugkeren naar het principe. Meet wat zij kunnen doen bij de taak die u voorlegt. Een bewering over daadwerkelijk meldgedrag op de werkvloer of minder incidenten zou apart bewijs vereisen. Korte sessies zijn een ontwerpmogelijkheid, geen vervanging voor het evalueren van het leerprogramma.
Bronnen bij dit onderdeel: Leren met toetsen: geheugentoetsen verbeteren het onthouden op lange termijn
3. Bereid het lokale proces en het praktijkvoorbeeld voor
Controleer hoe medewerkers moeten omgaan met een onverwacht inlogverzoek volgens de goedgekeurde inlog- en meldprocedures van de organisatie. Zoek het officiële contactpunt voor ondersteuning op en een uitwijkoptie voor als het reguliere kanaal niet beschikbaar is. Zorg dat de oefenleider beide kan uitleggen. Leer medewerkers nooit om een telefoonnummer te bellen dat door een niet-geverifieerde aanvrager is verstrekt.
Maak een fictief scherm in platte tekst of een toegankelijke visual. Vermeld dat de medewerker zelf geen inlogpoging is gestart. Houd persoonlijke accounts en echte inloggegevens buiten de oefening. De richtlijn van CISA noemt meervoudige verificatie (MFA) als een van de elementaire beschermingsmaatregelen; deze activiteit voegt daar de praktische vraag aan toe wat te doen als een goedkeuringsverzoek onverwacht binnenkomt.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Inspecteer het registreerbare domein
Lees het registreerbare hoofddomein zorgvuldig; bekende woorden elders in een adres tonen niet aan wie de eigenaar is.
- Gebruik uw bekende portal
Ga naar de dienst via een bekende portal en let op de context van uw goedgekeurde wachtwoordmanager.
Bronnen bij dit onderdeel: Vier eenvoudige manieren om online veilig te blijven
4. Volg dit complete storyboard voor de sessie
Het volgende schema van acht minuten is een voorbeeld, geen harde deadline voor medewerkers. Geef meer tijd voor lezen, ondersteunende technologie of een relevante vraag. Geef deelnemers bij een groepsdiscussie een rustig moment om hun keuze te bepalen voordat zij collega's horen. Anders kan het eerste zelfverzekerde antwoord de keuzes overstemmen die anderen zelfstandig gemaakt zouden hebben.
| Voorgestelde tijd | Actie oefenleider | Actie medewerker |
|---|---|---|
| Minuut 0–1 | Licht de rol en het doel toe: er is geen inlogpoging gestart. | Lees de context en zoek de relevante aanwijzingen op. |
| Minuut 1–3 | Toon het goedkeuringsverzoek en geef het antwoord nog niet prijs. | Kies een actie en leg kort uit waarom. |
| Minuut 3–5 | Licht de gevolgen toe en de lokaal goedgekeurde handelswijze. | Vergelijk de feedback met de oorspronkelijke redenering. |
| Minuut 5–7 | Introduceer een beller die stelt dat de goedkeuring nodig is voor onderhoud. | Pas hetzelfde verificatieprincipe toe op het gewijzigde verzoek. |
| Minuut 7–8 | Laat de officiële meldprocedure zien en vraag naar resterende vragen. | Benoem waar ondersteuning te vinden is en één concreet melddetail. |
5. Bied de keuze aan vóór de uitleg
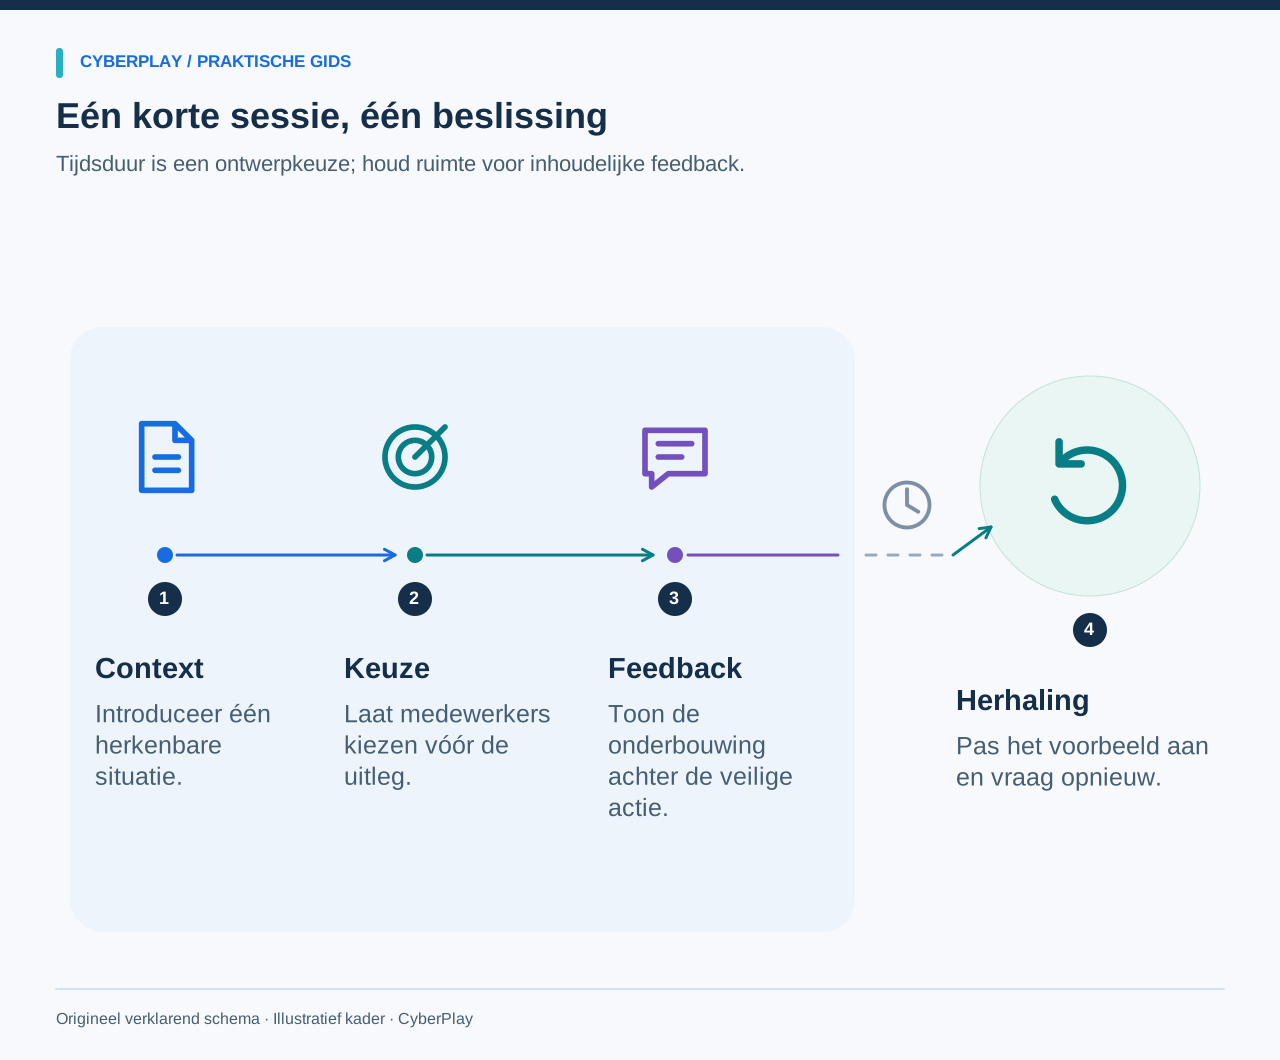
Markeer het juiste antwoord niet met een waarschuwingskleur en label het scherm niet als verdacht voordat de medewerker heeft gekozen. Geef de feiten die nodig zijn en laat vervolgens een authentieke keuze maken. Het doel is de afweging te begrijpen, niet iemand te betrappen met ontbrekende informatie. Als volgens uw beleid meerdere reacties valide zijn, erken dat dan en scherp de vraagstelling aan.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Wijs ongevraagde bevestiging af
Weiger een inlogbevestiging die u niet zelf hebt geïnitieerd, zelfs als een ander bericht aandringt op acceptatie.
- Meld via officiële ondersteuning
Neem contact op met de vaste helpdesk of het beveiligingsteam en leg uit wanneer de onverwachte goedkeuringsverzoeken verschenen.
6. Licht de gevolgen van elke keuze toe
Leg bij de optie om goed te keuren uit dat goedkeuring toegang verleent tot het account en altijd moet horen bij een handeling die de gebruiker zelf heeft geïnitieerd. Leg bij verificatie via hetzelfde kanaal uit waarom een nieuw bericht van dezelfde afzender geen onafhankelijke controle vormt. Licht bij weigeren en melden toe wat een bruikbare melding bevat: het tijdstip bij benadering, de betreffende dienst en wat de medewerker heeft waargenomen.
Houd het taalgebruik rustig en concreet. Een medewerker die een onveilige keuze maakte, heeft behoefte aan een bruikbaar handelingsperspectief, niet aan overdreven doemscenario's. Laat diegene direct na de uitleg een tweede variant proberen. Leg de eerste poging apart vast als u de sessie evalueert; een verbeterde herhaling en een zelfstandige eerste reactie meten immers verschillende zaken.
7. Kies een passend game-onderdeel
Een korte game-activiteit is passend wanneer de spelmechaniek de kernbeslissing duidelijk naar voren brengt en de bediening niet de hele sessie opslokt. Doorloop het volledige traject als test, inclusief laadtijden, instructies en eventuele resultatenschermen. Lees de daadwerkelijke spelbeschrijving en test de interactie voordat u een tijdsindicatie aan medewerkers geeft. De benodigde tijd kan per medewerker verschillen.
Gebruik het thema-overzicht voor accountbeveiliging om relevante CyberPlay-oefeningen te vinden. Vraag de medewerker na het spelen om één beslissing te koppelen aan de inlogprocedure van de organisatie. Zie het spel als een oefenomgeving met eigen spelregels. De taak van de oefenleider is te verduidelijken waar die regels overeenkomen met de werkvloer en waar lokale procedures verdere invulling vereisen.
8. Plan een gewijzigde vervolgoefening
Verander tijdens een latere sessie de casus, maar behoud hetzelfde principe. Denk aan een beller die de medewerker vraagt om een herstelcode voor een account voor te lezen om een vergaderdienst werkend te houden. Vraag de medewerker de verzochte actie te benoemen, een betrouwbare verificatiemethode te kiezen en de meldprocedure aan te wijzen, zonder eerst het eerdere antwoord te tonen.
Kies een praktisch interval en leg dit vast, zodat de resultaten interpreteerbaar blijven. Als de medewerker het oorspronkelijke antwoord foutloos kan herhalen maar moeite heeft met het gewijzigde verzoek, gebruik dat dan als signaal voor meer gevarieerde oefening. Neem niet aan dat de eerste sessie niets heeft opgeleverd, noch dat een geslaagde vervolgoefening veilig gedrag onder alle reële omstandigheden garandeert.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
9. Stem af op de daadwerkelijke werktijd van medewerkers
Bied een gelijkwaardige tekstversie aan wanneer het format leunt op geluid, snelle muisbewegingen of hardware die niet voor iedereen beschikbaar is. Ondersteun pauzeren en herlezen. Zorg er bij klassikale sessies voor dat stillere deelnemers de tijd krijgen om een eigen antwoord te vormen. Plan de activiteit voor ploegendiensten op een moment waarop medewerkers kunnen deelnemen zonder dat hun operationele taken in het geding komen.
Gebruik korte sessies niet als excuus om het werk voortdurend te onderbreken. Een voorspelbaar moment met een duidelijk doel is eenvoudiger uit te leggen en te organiseren. De NIST-programmagedachte beschouwt leren als een doorlopende organisatorische activiteit. Wijs iemand aan om te controleren of de inhoud, de meldprocedure en het ondersteunende beleid actueel blijven wanneer de organisatie verandert.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
10. Evalueer de sessie met een beknopte ontwerpevaluatie
Gebruik de onderstaande controlelijst na de pilot en de eerste uitvoering. De meest waardevolle verbetering zit vaak in een duidelijkere context, een geloofwaardigere keuze of een eenvoudigere meldprocedure. Houd waarnemingen over de gebruikersinterface gescheiden van observaties over de beveiligingsbeslissing. Een medewerker die moeite had met de bediening, heeft niet per definitie een gebrek aan kennis getoond.
- Kan het leerdoel worden omschreven als één waarneembare actie?
- Heeft de medewerker voldoende informatie om de beslissing te nemen?
- Licht de feedback toe waarom elke aannemelijke actie ertoe doet?
- Kan de medewerker de veilige actie uitvoeren via een echt lokaal proces?
- Is er voldoende tijd voor toegankelijkheid, reflectie en vragen?
- Verandert het latere scenario de casus terwijl hetzelfde principe behouden blijft?
- Blijven gerapporteerde resultaten strikt beperkt tot het daadwerkelijk verzamelde bewijs?
Breng de beslissing in de praktijk
Probeer een scenario rond accountbeveiliging en kies één beslissing om te koppelen aan uw eigen inlog- en meldprocedures. Ook een korte sessie in het Nederlands vraagt om begrijpelijke feedback; controleer die vooraf in het gekozen Nederlandstalige spel.
Bekijk games rond wachtwoordenBronnen en verder lezen
- Leren met toetsen: geheugentoetsen verbeteren het onthouden op lange termijn — Roediger en Karpicke, Psychological Science; PubMed-vermelding. Geraadpleegd op 2026-09-13
- Vier eenvoudige manieren om online veilig te blijven — CISA. Geraadpleegd op 2026-09-13
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Spelenderwijs leren of gamification bij security awareness: wat is het verschil?
Vergelijk game-based learning, gamification en vertakkende scenario's in security awareness via één praktisch leerdoel, onderzoeksbeperkingen en een werkblad.
NL · 8 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Human risk management meten: van CyberSense naar gerichte begeleiding
Lees dekking, CyberSense en leerprioriteiten per afdeling. Een rekenvoorbeeld helpt passende oefeningen kiezen, medewerkers begeleiden en resultaten beoordelen.
NL · 7 min leestijd