Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 8 min leestijd
Gids en oefeningen in het Nederlands
Game-based learning zet het spelen van een spel in om medewerkers een vaardigheid of beslissing te laten oefenen. Gamification voegt spelelementen, zoals punten, badges of voortgangsbalken, toe aan een bestaande activiteit. Dat onderscheid is nuttig, maar een etiket zegt op zichzelf weinig over wat een medewerker daadwerkelijk leert.
Voor security awareness is de belangrijkere vraag wat de deelnemer tijdens de training precies doet. Verzamelen medewerkers alleen punten voor het afronden van content, of moeten ze aanwijzingen inspecteren, een afweging maken en omgaan met de consequenties? Deze gids vergelijkt de leervormen aan de hand van één praktijkvoorbeeld en biedt een praktisch werkblad om de leerinteractie zelf te toetsen.
Wat je meeneemt
- Beoordeel de beslissing, de consequentie en de feedback, niet alleen het label van de werkvorm.
- Punten kunnen deelname stimuleren zonder dat ze daadwerkelijk veilig digitaal gedrag aantonen.
- Een goed vertakkend scenario is vaak effectiever en passender dan een onnodig complex spel.
- Combineer leervormen en toets een gewijzigd scenario voordat je conclusies trekt over het leereffect op de werkvloer.
Hanteer duidelijke werkdefinities
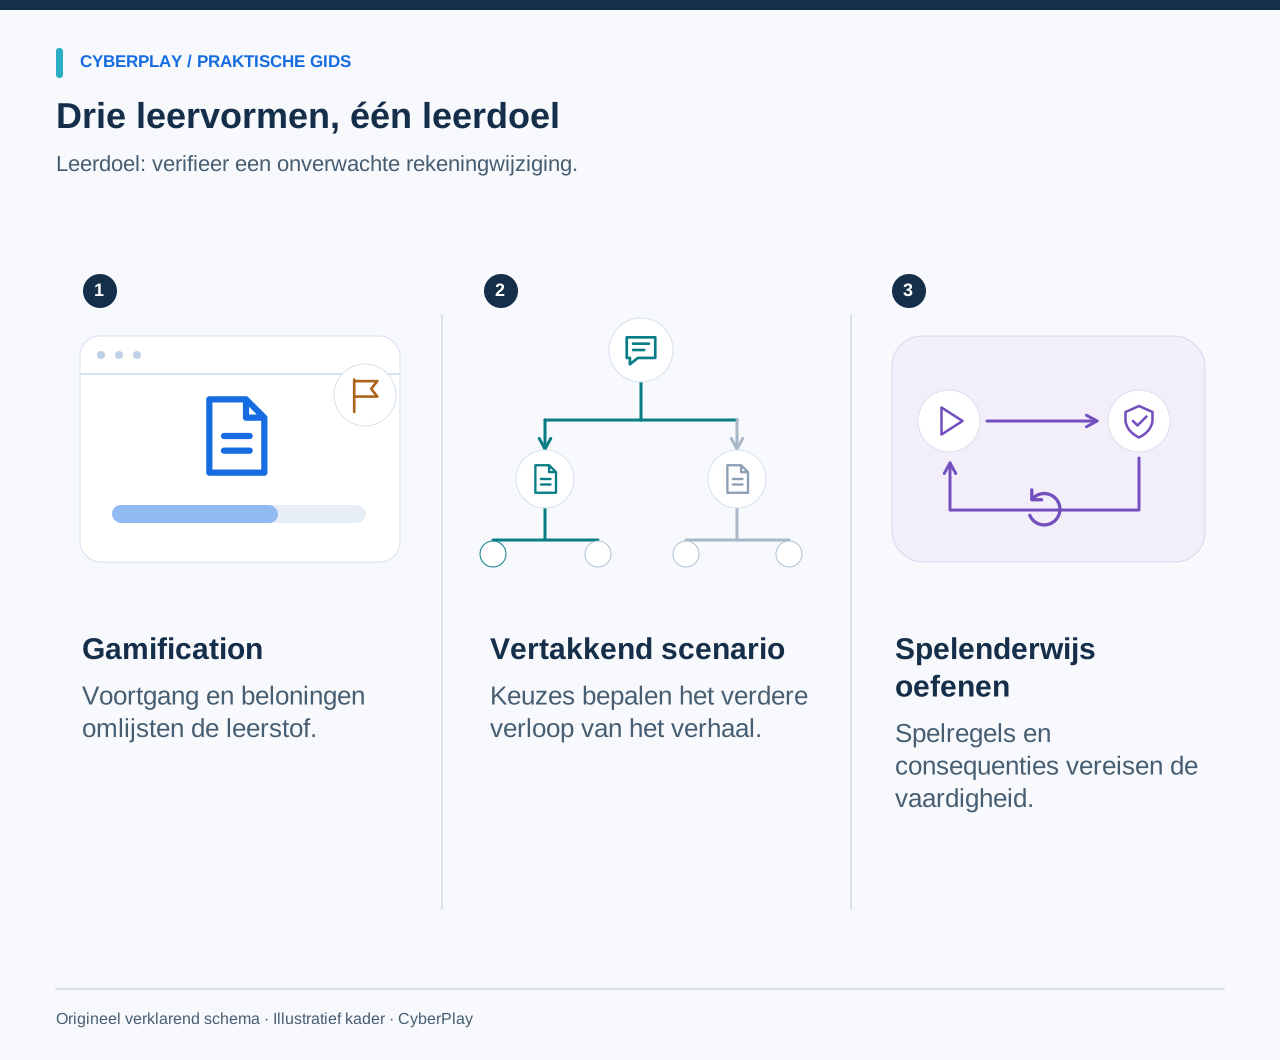
In deze gids verstaan we onder gamification het toevoegen van spelelementen aan een bestaande leer- of werkactiviteit. Denk aan een voortgangsindicator, een badge na het afronden van modules of een puntenklassement tussen teams. Game-based learning benut de spelregels en acties van een volwaardige game als directe oefenomgeving. Een vertakkend scenario (branching scenario) schotelt keuzes voor met wisselende vervolgsituaties en bevindt zich vaak tussen beide benaderingen in.
De grenzen tussen deze vormen overlappen elkaar. Een game kan badges toekennen, een korte les kan een betekenisvolle beslissing bevatten, en een vertakkend verhaal kan de structuur van een compleet spel aannemen. Maak van de terminologie daarom geen rangorde. Formuleer eerst het leerdoel en inspecteer de daadwerkelijke ervaring voordat je bepaalt welke aanpak aansluit bij de doelgroep.
Drie benaderingen voor hetzelfde leerdoel vergeleken
We nemen één herkenbaar leerdoel: "Verifieer een gewijzigde betalingsopdracht van een leverancier via een vastgesteld kanaal." In een gegamificeerde les leest de medewerker de procedure en verdient punten met het beantwoorden van een vraag. In een vertakkend scenario kiest de medewerker wie hij belt en ervaart hij hoe het gesprek verloopt. In een game balanceert de medewerker meerdere leveranciersverzoeken terwijl de verificatie en de reguliere werkzaamheden moeten doorgaan.
Elke opzet kan sterk of juist zwak worden uitgewerkt. Het onderstaande overzicht beschrijft hypothetische voorbeelden, geen specifieke producten. Het helpt bepalen welk deel van het leerdoel actief wordt geoefend en voor welk deel een nabespreking of aanvullende oefening nodig is.
| Leervorm | Wat de medewerker doet | Aandachtspunten bij inspectie |
|---|---|---|
| Les met puntensysteem | Leest het beleid en beantwoordt een vraag | Licht de feedback de juiste verificatiestap toe? |
| Vertakkend scenario | Kiest een contactkanaal en een reactie | Laten de vertakkingen realistische gevolgen zien? |
| Beslissingsgerichte game | Behandelt verzoeken en past de verificatieregel toe | Kan veilig werken slagen zonder te leunen op reflexen? |

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergelijk de gewijzigde gegevens
Controleer welke betalingsgegevens zijn gewijzigd en of het verzoek overeenkomt met de verwachte factuur en werkzaamheden.
- Vergelijk met vertrouwde factuurgegevens
Vergelijk met een vertrouwde factuur en verifieer gewijzigde bankgegevens vervolgens via de eerder vastgelegde contactpersoon bij de leverancier.
Wat punten wel en niet aantonen
Punten kunnen voortgang inzichtelijk maken en stimuleren om terug te keren. Ze kunnen echter ook ongewenst gedrag belonen als snelheid, willekeurig gokken of irrelevante behendigheid de score bepalen. Vraag je altijd af waarmee punten worden verdiend en of die handeling bijdraagt aan cyberbewustwording. Een score heeft pas betekenis wanneer je de onderliggende spelregels kent.
Krijgen medewerkers punten voor het voltooien van content? Rapporteer dit dan zuiver als deelname. Combineert een score zowel nauwkeurigheid als tijdsdruk, splits die onderdelen dan bij het evalueren van de prestaties. Zie een positie op een ranglijst niet als bewijs van veilig digitaal gedrag op de werkvloer. Verschillen in apparatuur, taalvaardigheid, motoriek of ervaring met games mogen nooit worden verward met de bereidheid om veilig te werken.
Laat beveiligingsregels het spelverloop beïnvloeden
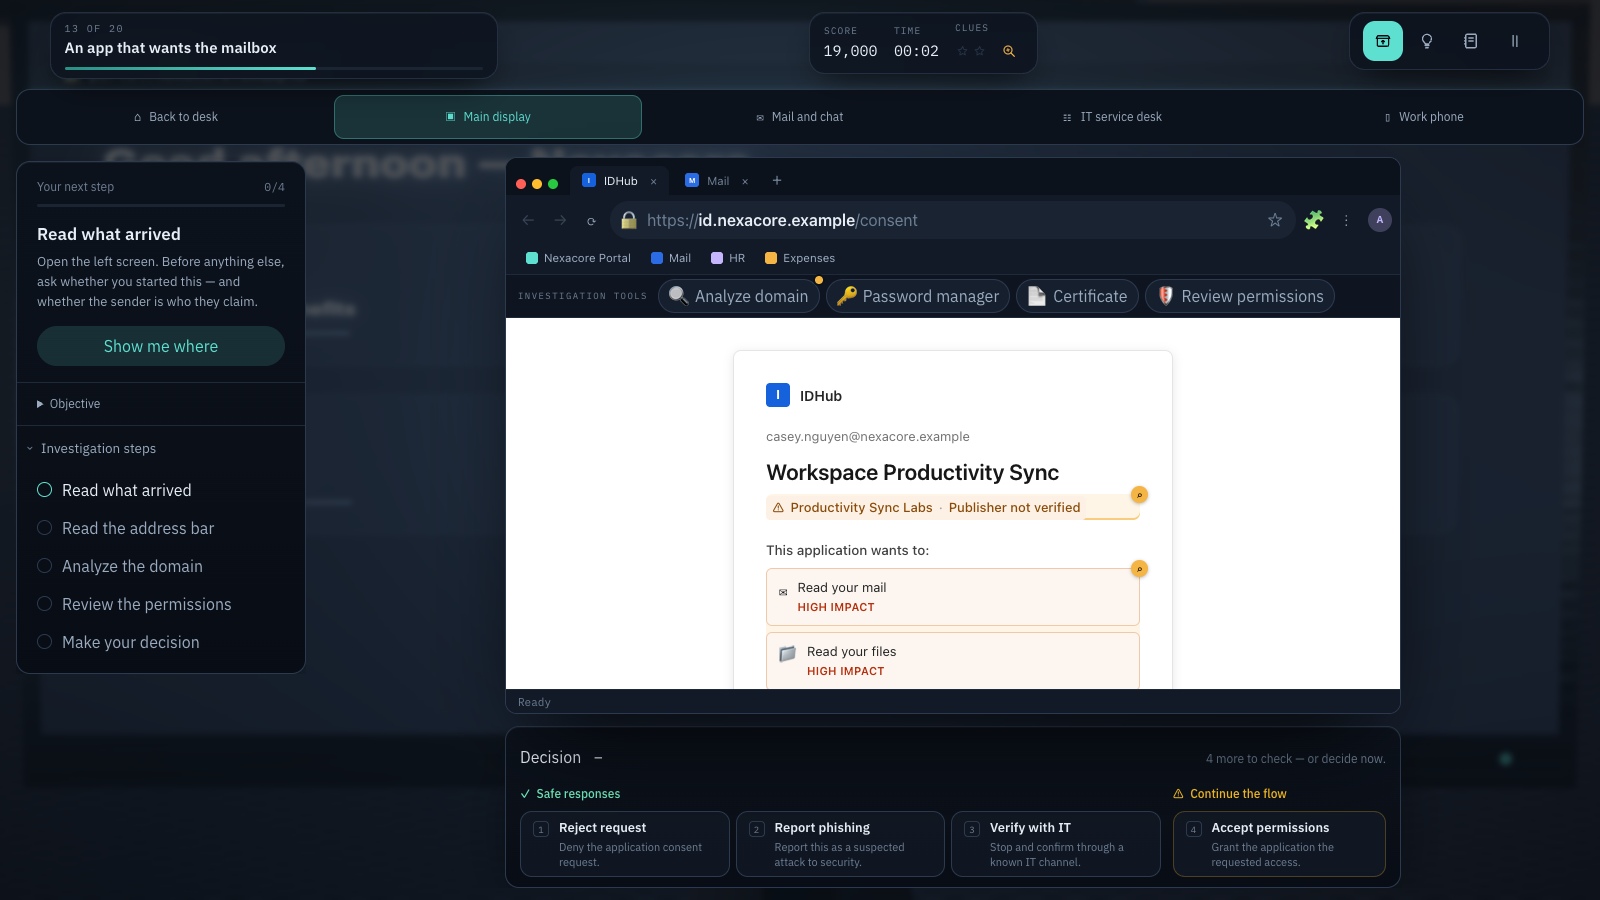
Een doordacht spelmechanisme geeft de beveiligingsregel een directe rol in de keuzes van de speler. Gaat het leerdoel over toegangsbeheer? Dan moet het verlenen van toegang zonder controle voelbare gevolgen hebben voor het vervolg. Gaat het om verificatie? Dan moet een onafhankelijke check concrete informatie opleveren of een veiligere actie ontgrendelen. Dit verband moet voor de medewerker helder en logisch zijn.
Een effectieve controle is om de activiteit te beschrijven zonder de visuele vormgeving. Welke keuzes blijven er over? Wat leert de medewerker van de uitkomst? Blijft er enkel over: "los een willekeurige puzzel op en lees daarna een beveiligingstip", dan vraagt de integratie van het onderwerp om verbetering. Dat maakt zo'n puzzel niet nutteloos, maar het nuanceert wel wat medewerkers er daadwerkelijk van opsteken.
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Controleer de applicatie-uitgever
Controleer de uitgever en het beoogde doel voordat u een applicatie op basis van een vertrouwde weergave vertrouwt.
- Beperk de gevraagde toegang
Verleen alleen machtigingen die gerechtvaardigd zijn door de taak en het goedgekeurde proces; pauzeer als ruimere toegang toelichting vereist.
Zorg voor leerzame en herstelbare consequenties
Een consequentie moet inzicht bieden in de gemaakte keuze, niet louter de speler afstraffen. Laat zien welke aanwijzingen zijn gemist, waarom de gekozen handelswijze risicovol was en wat een andere actie had opgeleverd. Geef medewerkers de kans om het opnieuw te proberen met een gewijzigd detail, zodat ze de toelichting direct toepassen. Een dramatisch 'game over'-scherm zonder duidelijke leerboodschap levert weinig op.
Besteed evenveel aandacht aan veilige keuzes. Leg uit waarom verificatie waardevol was, zelfs wanneer een verzoek uiteindelijk legitiem bleek. Voorkom dat elk scenario zo is ingericht dat weigeren altijd de winnende optie is. Medewerkers moeten hun dagelijkse werk kunnen doen, gerichte vragen durven stellen en weten om te gaan met twijfel. Dat zijn waardevollere leerdoelen dan simpelweg elk binnenkomend bericht wantrouwen.
Plaats wetenschappelijk onderzoek in de juiste context
De What.Hack-studie toonde een directe verbetering aan in het herkennen van phishing binnen een klein experiment onder studenten. Het gebruik van herhaalde testberichten en een korte evaluatieperiode beperken echter de conclusies over langetermijnkennis en gedragsoverdracht naar de werkvloer. Het onderzoek biedt een waardevol ontwerpinzicht, maar vormt geen bewijs dat elke game per definitie effectief is.
Wie leermiddelen inkoopt, moet nagaan wat een evaluatie precies meet: spelplezier, parate kennis, vaardigheid binnen het spel, herinnering op termijn of daadwerkelijk veilig gedrag tijdens het werk. Dat zijn wezenlijk verschillende resultaten. Krijgt een vergelijkingsgroep andere lesstof of minder oefentijd, dan kan het verschil daardoor worden verklaard. Blijf onderzoeksresultaten altijd beoordelen binnen de kaders van de oorspronkelijke vraagstelling.
Bronnen bij dit onderdeel: What.Hack: motiverende antiphishingtraining met een rollenspel en phishingsimulatie
Beoordeel actuele oplossingen zonder vooroordelen
SoSafe profileert zich openlijk met gegamificeerde, verhaalgedreven en rolgebaseerde leertrajecten. Dat illustreert waarom een aanbieder niet op één leervorm kan worden vastgepind. Beoordeel altijd de concrete trainingsactiviteit in plaats van aan te nemen dat een product uitsluitend passieve modules aanbiedt.
Het aanbod van CyberPlay richt zich op interactieve games voor de praktijk van security awareness. De educatieve waarde moet met dezelfde kritische blik worden bekeken: welke beslissing wordt geoefend, welke feedback krijgt de speler en sluit de ervaring aan bij de doelgroep? Een demonstratie en een pilot geven hierop het beste antwoord. De algemene positionering van een platform is slechts een vertrekpunt, geen garantie dat elke activiteit naadloos aansluit op elk leerdoel.
Bronnen bij dit onderdeel: Training in security awareness
Werkblad voor het inspecteren van leerinteracties
Kies één trainingsactiviteit en doorloop de onderstaande tabel samen met een oefenleider en een medewerker uit de doelgroep. Noteer in elke rij een concrete waarneming. Een omschrijving als "leuk" is te vaag; "de deelnemer bekeek het volledige bestemmingsadres vóór de keuze" is een bruikbare observatie. Leg knelpunten in de toegankelijkheid direct vast als verbeterpunt, ook als andere deelnemers het spel probleemloos doorliepen.
| Controlevraag | Vast te leggen observatie |
|---|---|
| Wat is de doorslaggevende keuze? | De exacte handeling die de medewerker kiest |
| Welke informatie is vooraf in te zien? | Beschikbare aanwijzingen vóór de beslissing |
| Wat leert de consequentie? | Het oorzakelijk verband dat de oefening uitlegt |
| Kan regulier werk succesvol doorgaan? | Een veilige route die de taak voltooit |
| Biedt de feedback houvast voor een nieuwe poging? | Het handelingsperspectief voor een gewijzigde casus |
| Kan de gehele doelgroep meedoen? | Taal, apparatuur, bediening en gelijkwaardige alternatieven |
| Hoe sluit dit aan op de eigen organisatie? | De interne meldprocedure of contactpersoon voor de nabespreking |
Combineer leervormen in een logische volgorde
Een korte toelichting kan de regel introduceren, een scenario brengt deze in beeld, een game biedt actieve oefening en een nabespreking legt de koppeling met interne meldprocedures en werkafspraken. Kies alleen de onderdelen die direct bijdragen aan het leerdoel. Meer leervormen toevoegen maakt een programma niet automatisch beter, zeker niet wanneer dezelfde theorie zonder nieuwe opdrachten wordt herhaald.
NIST SP 800-50r1 benadrukt continue evaluatie en verbetering als kern van een effectief leerprogramma. Gebruik vragen van medewerkers en veelgemaakte fouten om vervolgstappen te bepalen. Begrijpen medewerkers de controleprocedure wel, maar kunnen ze de juiste contactgegevens niet vinden? Dan is een duidelijker werkproces vaak effectiever dan nóg een e-learningmodule.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
Toets de beslissing buiten de spelomgeving
Leg medewerkers enige tijd later een nieuwe casus voor met hetzelfde onderliggende principe. Wijzig de naam van de leverancier, het communicatiekanaal of de reden voor de spoed. Vraag de medewerker welke stap nu nodig is en waarom. Dit levert veel betrouwbaarder bewijs op over het leerrendement dan het herhalen van hetzelfde spellevel totdat het juiste antwoord uit het hoofd is geleerd.
Blijf zuiver in de interpretatie van de resultaten. Een goede score op een nieuwe oefening toont vaardigheid op die specifieke taak aan, maar garandeert nog geen afname van echte beveiligingsincidenten. Bekijk de relevante themagames van CyberPlay, selecteer een module die aansluit bij het leerdoel en gebruik het werkblad voor de begeleiding. De methode bewijst zijn waarde pas wanneer medewerkers de juiste afweging ook buiten het beeldscherm weten te maken.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
Breng de beslissing in de praktijk
Bekijk de praktijkgerichte games van CyberPlay, kies een passende uitdaging en bespreek hoe de keuzes aansluiten op de meldprocedures van je eigen organisatie. Kies een spel met Nederlands als ondersteunde taal, zodat taalproblemen niet worden verward met moeite bij het nemen van een veilige beslissing.
Bekijk de leergamesBronnen en verder lezen
- What.Hack: motiverende antiphishingtraining met een rollenspel en phishingsimulatie — Cornell University / CHI 2019. Geraadpleegd op 2026-09-13
- Training in security awareness — SoSafe. Geraadpleegd op 2026-09-13
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd - Microlearning voor security awareness: een korte oefensessie ontwerpen
Ontwerp microlearning voor security awareness: oefen één herkenbare beslissing, geef gerichte feedback en toets het geleerde later in een andere situatie.
NL · 9 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Human risk management meten: van CyberSense naar gerichte begeleiding
Lees dekking, CyberSense en leerprioriteiten per afdeling. Een rekenvoorbeeld helpt passende oefeningen kiezen, medewerkers begeleiden en resultaten beoordelen.
NL · 7 min leestijd - NIS2-training voor medewerkers: een praktisch programma en aantoonbare uitvoering
Richt NIS2-security awareness training in per rol, koppel acties aan reële risico's en leg bewijs vast. Met onderscheid tussen directie en medewerkers.
NL · 9 min leestijd