Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
Nauka oparta na grach wykorzystuje sam proces rozgrywki, aby pomóc w przećwiczeniu konkretnej umiejętności lub decyzji. Grywalizacja dodaje elementy gier – takie jak punkty, odznaki czy paski postępu – do istniejącego zadania. Rozróżnienie to jest użyteczne, lecz sama etykieta niewiele mówi o tym, czego pracownik rzeczywiście się nauczy.
W szkoleniach z zakresu świadomości cyberbezpieczeństwa kluczowe pytanie brzmi: co w praktyce robi uczestnik? Czy jedynie zbiera punkty za ukończenie materiału, czy też musi przeanalizować dowody, podjąć działanie i zmierzyć się z jego konsekwencjami? W tym przewodniku porównujemy poszczególne formaty na przykładzie jednego celu zawodowego i udostępniamy autorski arkusz do weryfikacji samego przebiegu interakcji edukacyjnej.
Najważniejsze wnioski
- Oceniaj decyzję, konsekwencje i informację zwrotną, a nie samą nazwę formatu.
- Punkty mogą motywować do udziału, ale nie dowodzą umiejętności dbania o bezpieczeństwo.
- Dobrze skonstruowany scenariusz rozgałęziony bywa lepszym wyborem niż skomplikowana gra.
- Łącz formaty i testuj zmodyfikowane scenariusze, zanim założysz trwały transfer wiedzy.
Stosuj precyzyjne definicje robocze
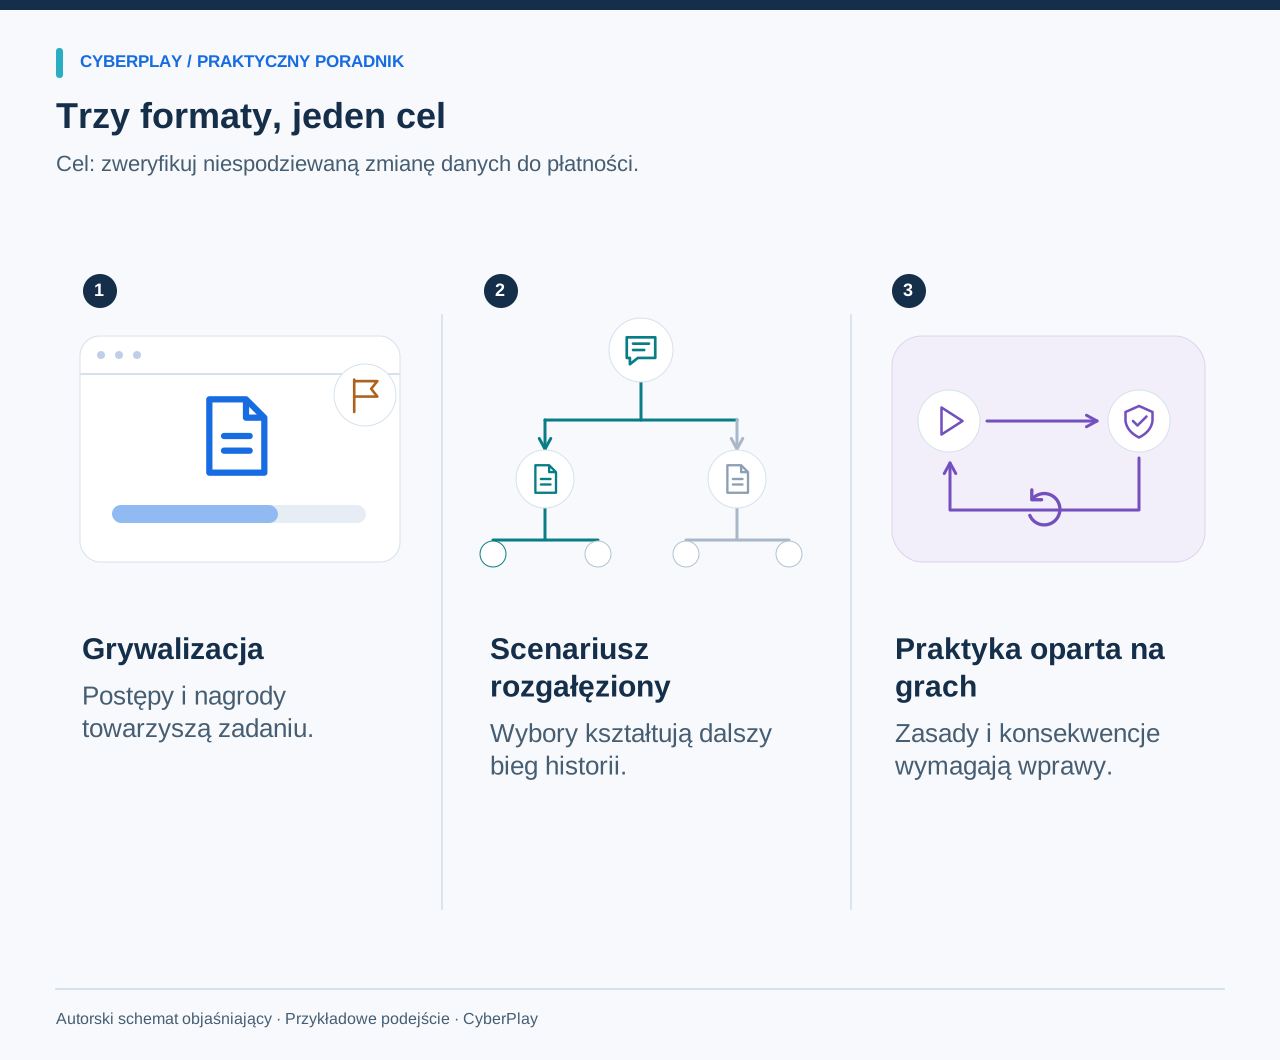
W tym przewodniku grywalizacja oznacza dodawanie elementów mechaniki gier do istniejącej aktywności edukacyjnej lub zawodowej. Przykładem może być pasek postępu, odznaka za ukończenie modułów czy zespołowa rywalizacja punktowa. Z kolei nauka oparta na grach oznacza wykorzystanie reguł i mechanik samej gry jako środowiska ćwiczeniowego. Scenariusz rozgałęziony stawia uczestnika przed wyborami prowadzącymi do różnych sytuacji i często plasuje się pomiędzy tymi dwoma podejściami.
Granice między nimi często się zacierają. Gra może przyznawać odznaki, krótka lekcja może zawierać kluczową decyzję, a rozgałęziona historia może posiadać pełną strukturę gry. Warto unikać sztywnego wartościowania tych pojęć. Zdefiniuj cel i przeanalizuj samo doświadczenie szkoleniowe, zanim zdecydujesz, które podejście najlepiej odpowiada Twoim odbiorcom.
Porównaj trzy podejścia do tego samego celu
Weźmy jeden cel: „Zweryfikuj zmianę danych do płatności dostawcy za pomocą ustalonego kanału kontaktu”. W zgrywalizowanej lekcji uczestnik może przeczytać regułę i zdobyć punkty za poprawną odpowiedź na pytanie. W scenariuszu rozgałęzionym wybiera osobę do kontaktu i obserwuje przebieg rozmowy. W grze może z kolei zarządzać kilkoma zgłoszeniami dostawców jednocześnie, dbając o to, by bieżące dostawy i procedury weryfikacji przebiegały bez zakłóceń.
Każdy z tych formatów można zaprojektować dobrze lub źle. Poniższe autorskie zestawienie opisuje hipotetyczne warianty edukacyjne, a nie konkretne produkty rynkowe. Pomaga ono zidentyfikować, który element celu jest faktycznie ćwiczony, a który wymaga osobnego omówienia lub dedykowanego ćwiczenia.
| Format | Działanie uczestnika | Co należy zweryfikować |
|---|---|---|
| Lekcja z punktacją | Czyta regułę i odpowiada na pytanie | Czy informacja zwrotna wyjaśnia proces weryfikacji? |
| Scenariusz rozgałęziony | Wybiera kanał kontaktu i treść odpowiedzi | Czy rozgałęzienia odzwierciedlają realne konsekwencje? |
| Gra decyzyjna | Obsługuje zgłoszenia, stosując regułę weryfikacji | Czy bezpieczne wykonanie zadania może się udać bez polegania na refleksie? |

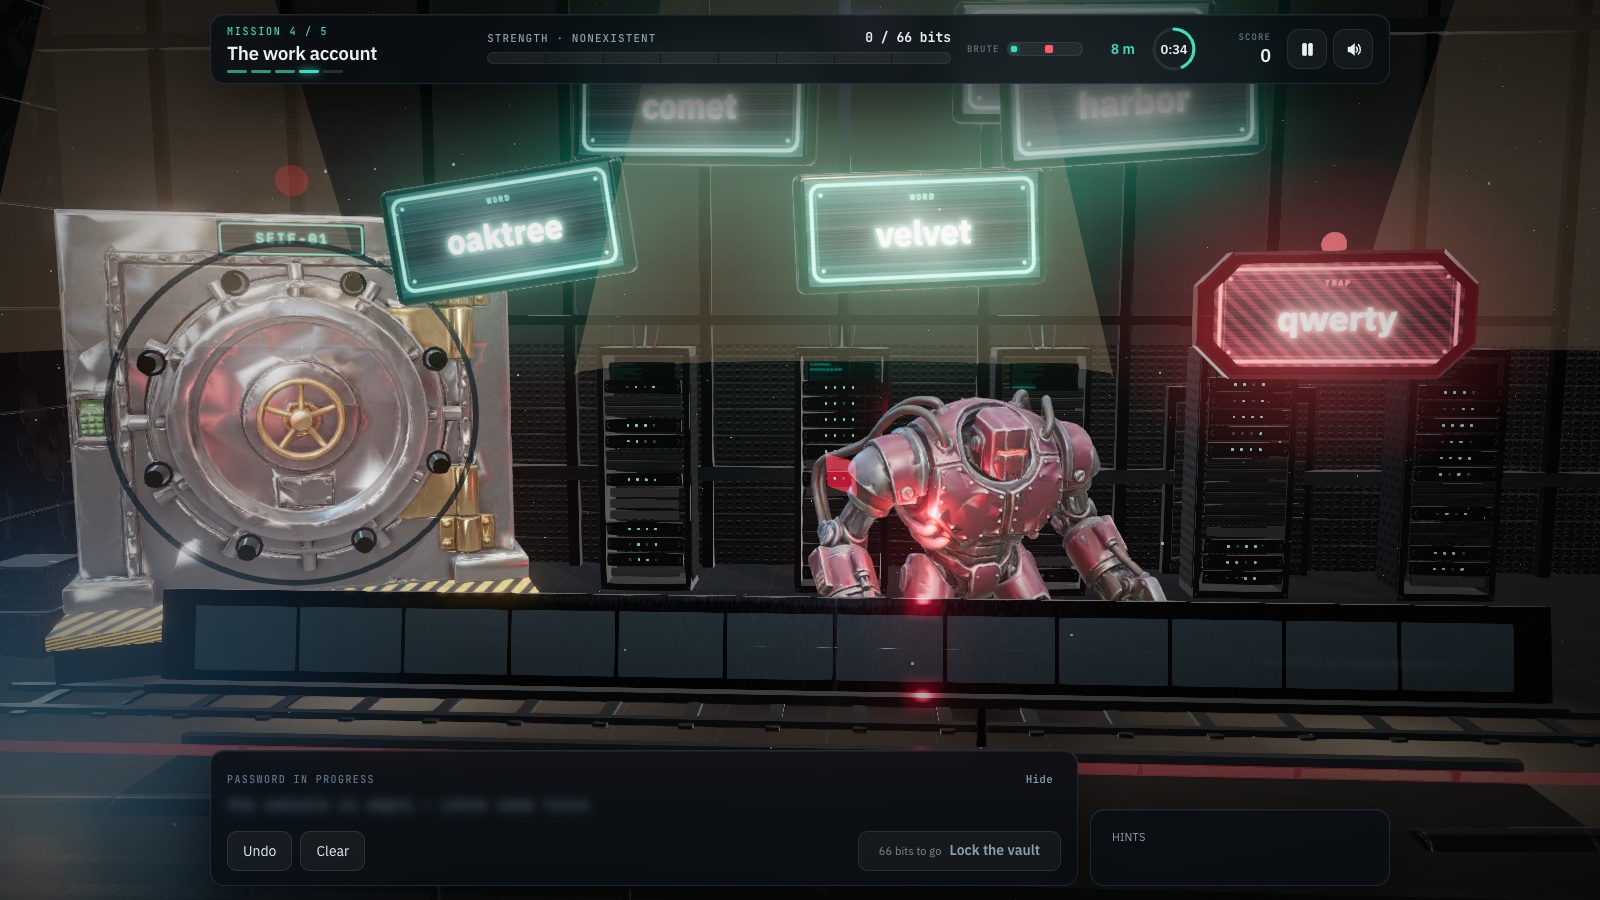
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Porównaj zmienione dane
Sprawdź, które dane płatności uległy zmianie oraz czy prośba odpowiada oczekiwanej fakturze i wykonanym pracom.
- Porównaj z zaufaną fakturą
Porównaj dane z zaufaną fakturą, a następnie potwierdź zmiany bankowe przez wcześniej zapisany kontakt do dostawcy.
Zrozum, co punkty potrafią pokazać, a czego nie
Punkty mogą uwidocznić postęp i zachęcić do ponownego podejścia. Mogą jednak również promować niepożądane nawyki, jeśli o wyniku decyduje pośpiech, zgadywanie metodą prób i błędów czy mechaniczne przeklikiwanie. Zastanów się, za co dokładnie przyznawane są punkty i czy to działanie pokrywa się z celem bezpieczeństwa. Wynik liczbowy ma sens tylko wtedy, gdy rozumie się zasady jego naliczania.
Gdy punkty przyznawane są za samo ukończenie materiału, raportuj to jako frekwencję. Jeśli wynik łączy poprawność z czasem reakcji, rozdziel te wskaźniki podczas analizy rezultatów. Unikaj traktowania pozycji w rankingu jako miary rzetelności pracownika w codziennych obowiązkach. Użytkownicy korzystają z różnych urządzeń, mają odmienne kompetencje językowe, sprawność motoryczną czy doświadczenie w grach – żadnego z tych czynników nie należy mylić z gotowością do bezpiecznej pracy.
Szukaj reguły bezpieczeństwa, która zmienia przebieg gry
Wartościowa mechanika sprawia, że zasada bezpieczeństwa realnie wpływa na decyzje gracza. Jeśli celem jest kontrola uprawnień, przyznanie dostępu bez weryfikacji powinno bezpośrednio wpłynąć na dalsze opcje w grze. Jeśli celem jest weryfikacja tożsamości, niezależne potwierdzenie powinno dostarczyć informacji lub umożliwić podjęcie bezpieczniejszego kroku. Taka zależność musi być dla uczestnika w pełni zrozumiała.
Skuteczną metodą weryfikacji jest opisanie zadania z pominięciem oprawy graficznej. Jakie wybory pozostają? Czego gracz uczy się z uzyskanego rezultatu? Jeśli istotą ćwiczenia jest „rozwiąż niezwiązaną łamigłówkę, a potem przeczytaj wskazówkę”, treść dotycząca bezpieczeństwa wymaga ściślejszej integracji. Taka łamigłówka nie musi być bezużyteczna, lecz zmienia to zakres wniosków, jakie można wyciągnąć z takiego treningu.
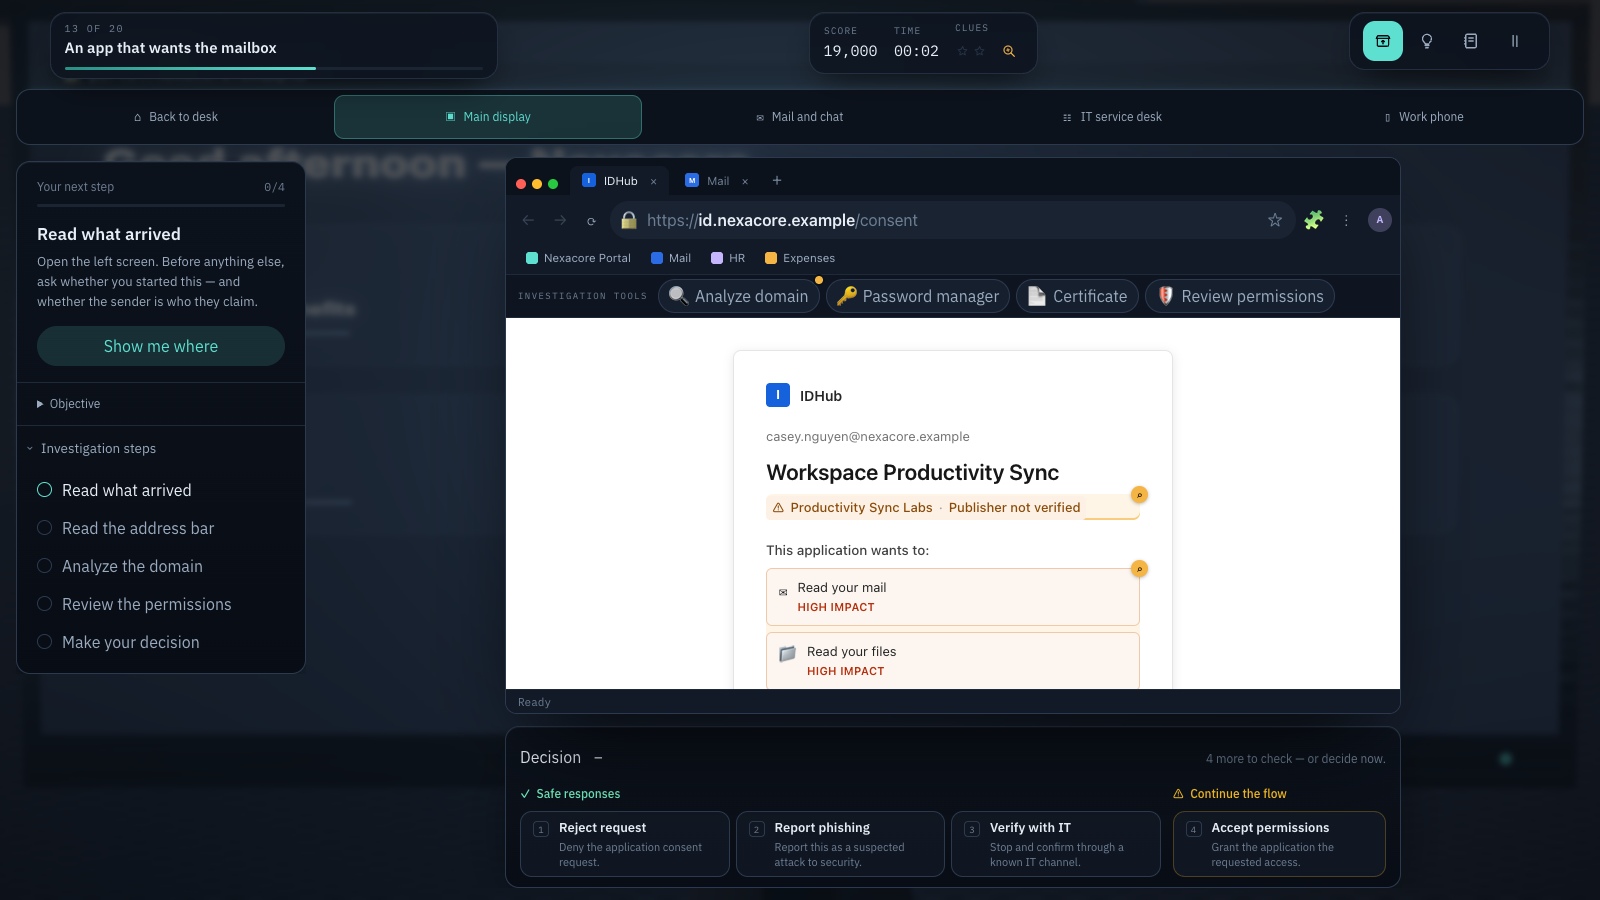
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź wydawcę aplikacji
Zweryfikuj wydawcę oraz przeznaczenie programu, zanim uznasz znajomo wyglądającą aplikację za godną zaufania.
- Ogranicz wnioskowany dostęp
Przyznawaj wyłącznie uprawnienia uzasadnione zadaniem i zatwierdzonym procesem; wstrzymaj się, gdy szerszy dostęp wymaga wyjaśnień.
Zadbaj o pouczające konsekwencje z możliwością poprawy
Konsekwencja powinna objaśniać podjętą decyzję, a nie jedynie karać gracza. Pokaż, jakie dowody pominięto, dlaczego obrana ścieżka była ryzykowna i co pozwoliłoby ustalić alternatywne działanie. Pozwól uczestnikowi spróbować ponownie w nieco zmienionych warunkach, aby mógł zastosować otrzymane wyjaśnienie w praktyce. Efektowny ekran porażki pozbawiony jasnego wniosku edukacyjnego wnosi niewiele.
Z równą uwagą traktuj bezpieczne decyzje. Wyjaśnij, dlaczego weryfikacja była pożądana, nawet jeśli prośba okazała się całkowicie autentyczna. Unikaj projektowania scenariuszy, w których jedynym właściwym ruchem jest odmowa wykonania zadania. Pracownicy muszą realizować codzienne obowiązki, zadawać właściwe pytania i radzić sobie z niepewnością. To znacznie bardziej wartościowe cele niż bezwarunkowe traktowanie każdej wiadomości jako wrogiej.
Analizuj badania nad grami z uwzględnieniem ich ograniczeń
Badanie dotyczące gry What.Hack wykazało natychmiastową poprawę w rozpoznawaniu phishingu w niewielkiej grupie eksperymentalnej złożonej ze studentów. Zastosowanie powtarzalnych wiadomości testowych oraz krótki czas ewaluacji ograniczają jednak wnioskowanie o długotrwałym zapamiętywaniu i transferze umiejętności do środowiska pracy. Badanie to dostarcza cennego przykładu projektowego, nie stanowi jednak dowodu na skuteczność każdej gry szkoleniowej.
Osoba odpowiedzialna za zakup szkoleń powinna zweryfikować, czy ewaluacja mierzy zadowolenie, wiedzę teoretyczną, biegłość w samej grze, przypominanie sobie informacji w późniejszym czasie, czy realne zachowania w codziennej pracy. To powiązane, lecz zupełnie odrębne rezultaty. Jeżeli grupa porównawcza otrzymuje inne treści lub spędza na ćwiczeniach inną ilość czasu, wynik może odzwierciedlać właśnie te różnice. Każdą tezę wysnutą z badania należy zawsze zestawiać z jego rzeczywistym zakresem badawczym.
Źródła tej sekcji: What.Hack: szkolenie antyphishingowe przez fabularną grę symulacyjną
Porównuj dostępne produkty bez uproszczeń
Firma SoSafe otwarcie opisuje swoje szkolenia jako oparte na grywalizacji, fabule oraz odgrywaniu ról. To doskonale pokazuje, dlaczego oferty dostawcy nie da się sprowadzić do jednej etykiety formatu. Warto oceniać konkretne ćwiczenie, zamiast zakładać z góry, że dany produkt oferuje wyłącznie pasywne lekcje.
Katalog CyberPlay koncentruje się na grach służących do praktycznego treningu bezpieczeństwa. Ich wartość edukacyjną należy weryfikować według tych samych kryteriów: jaka decyzja jest ćwiczona, jaka informacja zwrotna trafia do użytkownika i czy forma odpowiada profilowi pracownika. Najlepszym sposobem na uzyskanie odpowiedzi jest prezentacja demo i program pilotażowy. Ogólne pozycjonowanie platformy to zaledwie punkt wyjścia, a nie dowód na to, że każda aktywność jednakowo dobrze realizuje każdy założony cel.
Źródła tej sekcji: Szkolenia podnoszące świadomość cyberbezpieczeństwa
Wykorzystaj autorski arkusz analizy interakcji
Wybierz jedno ćwiczenie i przeanalizuj poniższe wiersze wspólnie z instruktorem oraz docelowym uczestnikiem szkolenia. W każdym wierszu zanotuj konkretną obserwację. Określenie „angażujące” jest zbyt ogólne; stwierdzenie „uczestnik zweryfikował pełny adres docelowy przed podjęciem decyzji” to użyteczna obserwacja. Każdą barierę dostępności zapisuj jako kwestię wymagającą rozwiązania, nawet jeśli pozostali uczestnicy dobrze ocenili dane ćwiczenie.
| Pytanie weryfikacyjne | Rejestrowany dowód |
|---|---|
| Na czym polega kluczowy wybór? | Dokładne działanie wybrane przez uczestnika |
| Jakie informacje można sprawdzić? | Dowody dostępne przed podjęciem decyzji |
| Czego uczy wynikła konsekwencja? | Związek przyczynowo-skutkowy wyjaśniony w ćwiczeniu |
| Czy uprawnione działania mogą zakończyć się sukcesem? | Bezpieczna ścieżka pozwalająca zrealizować zadanie |
| Czy informacja zwrotna ułatwia kolejną próbę? | Zasada, którą uczestnik stosuje w nowym wariancie |
| Czy każdy odbiorca może wziąć udział? | Język, urządzenie, sterowanie i alternatywne formy |
| Jak łączy się to z realną pracą? | Lokalna procedura lub kontakt użyty w podsumowaniu |
Łącz formaty w spójny proces edukacyjny
Zwięzłe wyjaśnienie może wprowadzić zasadę, scenariusz może ją zilustrować, gra pozwoli na jej przećwiczenie, a moderowana dyskusja powiąże ją z procedurami w firmie. Wybieraj tylko te elementy, które bezpośrednio realizują cel. Większa liczba formatów nie podnosi automatycznie jakości programu, zwłaszcza jeśli powielają one tę samą treść bez wprowadzania nowych zadań.
Publikacja NIST SP 800-50r1 wskazuje ciągłą ewaluację i doskonalenie jako fundament programów edukacyjnych. Wykorzystuj pytania pracowników oraz zaobserwowane błędy, by decydować o kolejnych krokach. Jeśli zespół zna zasadę, ale nie potrafi znaleźć autoryzowanego kontaktu, właściwszym rozwiązaniem może być uproszczenie samej procedury, a nie wdrażanie kolejnego modułu szkoleniowego.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1
Sprawdź decyzję po zakończeniu gry
W późniejszym czasie przedstaw nowy przykład oparty na tym samym celu szkoleniowym. Zmień nazwę dostawcy, kanał komunikacji lub powód presji czasu. Poproś pracownika o wybranie dalszego kroku i uzasadnienie decyzji. Pozwala to uzyskać znacznie bardziej miarodajne wnioski niż ponowne przechodzenie identycznego poziomu aż do wyuczenia się odpowiedzi na pamięć.
Precyzyjnie interpretuj uzyskane rezultaty. Sukces w nowym ćwiczeniu potwierdza opanowanie danej umiejętności w ramach zadania, lecz wciąż nie stanowi dowodu na spadek liczby rzeczywistych incydentów. Poznaj gry tematyczne CyberPlay, wybierz wyzwanie dopasowane do swoich celów i skorzystaj z arkusza, aby zaplanować jego wdrożenie. Dana metoda sprawdza się wtedy, gdy pracownik potrafi zastosować zasadę podejmowania decyzji poza ekranem szkoleniowym.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
Przećwicz podejmowanie decyzji
Poznaj gry szkoleniowe CyberPlay, wybierz odpowiednie wyzwanie i omów z zespołem, jak podejmowane w nich decyzje przekładają się na procedury w Twojej organizacji.
Zobacz gry szkolenioweŹródła i dalsza lektura
- What.Hack: szkolenie antyphishingowe przez fabularną grę symulacyjną — Cornell University / CHI 2019. Dostęp 2026-09-13
- Szkolenia podnoszące świadomość cyberbezpieczeństwa — SoSafe. Dostęp 2026-09-13
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1 — NIST. Dostęp 2026-09-13
Czytaj dalej
- Gry o cyberbezpieczeństwie po polsku dla pracowników: jak je wybrać
Wybierz gry o cyberbezpieczeństwie po polsku, które uczą decyzji potrzebnych w pracy. Porównaj formaty, przeprowadź pilotaż i sprawdź dostępność oraz wyjaśnienia.
PL · 8 min czytania - Mikrolearning w cyberbezpieczeństwie: zaprojektuj krótkie ćwiczenie
Zaprojektuj krótką sesję nauki cyberbezpieczeństwa wokół jednej decyzji, informacji zwrotnej i późniejszej powtórki. Skorzystaj z gotowego scenariusza prowadzenia.
PL · 8 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Wskaźniki ryzyka związanego z ludźmi: od CyberSense do planu wsparcia
Interpretuj pokrycie pomiarem, CyberSense i priorytety nauki w działach. Przykład pokazuje, jak dobierać ćwiczenia dla pracowników i oceniać wyniki.
PL · 7 min czytania - Szkolenia NIS2: praktyczny program i lista dowodów realizacji
Zaplanuj szkolenia NIS2 według ról, ryzyka i potrzebnych decyzji. Skorzystaj z matrycy dowodów i rozróżnij szkolenia kierownictwa od edukacji pracowników.
PL · 8 min czytania