Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
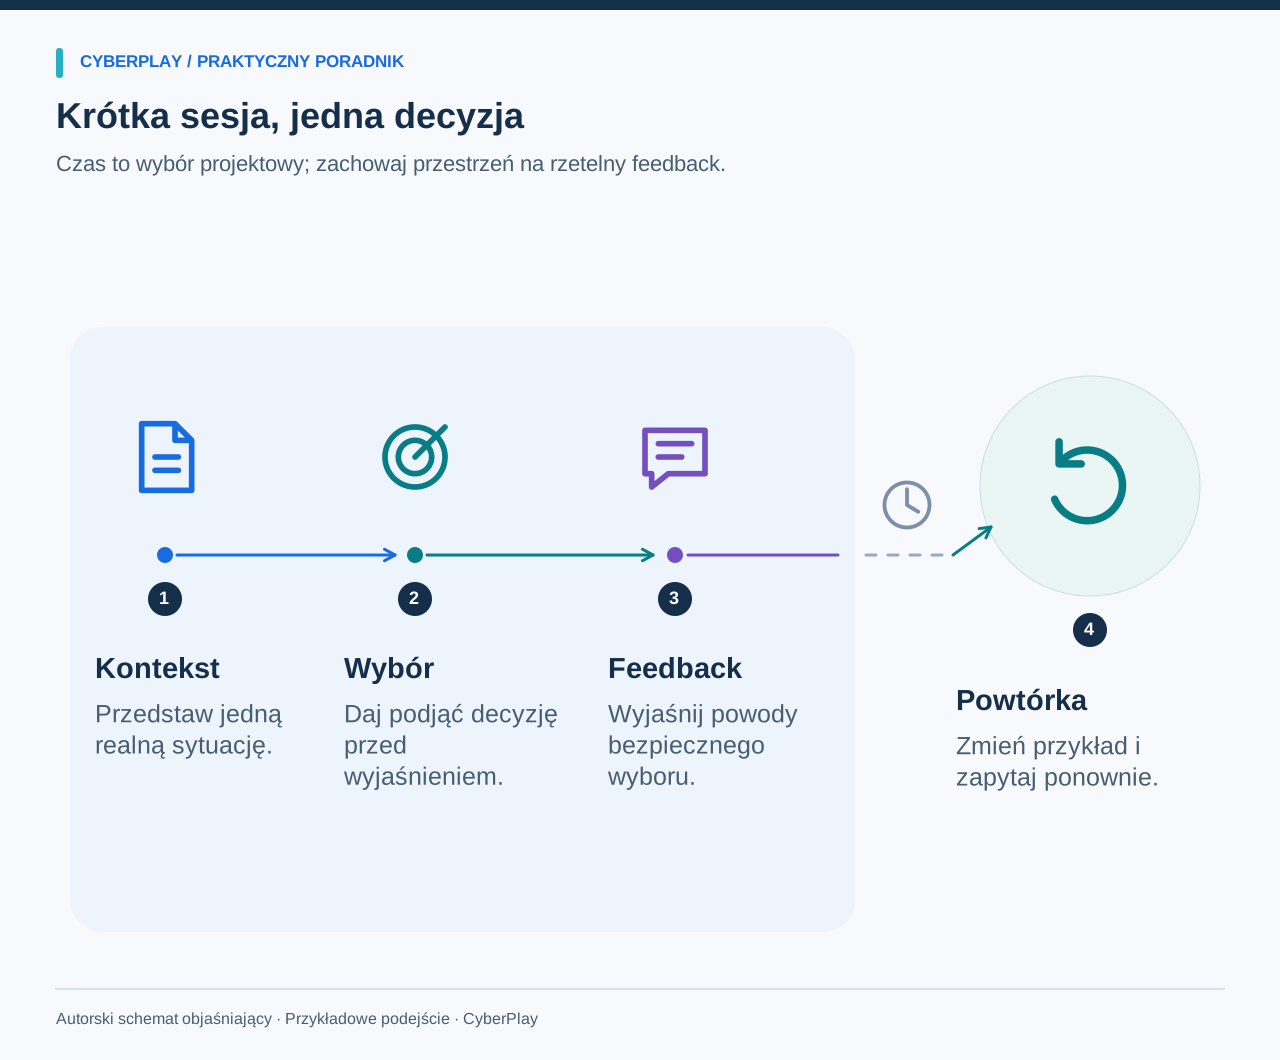
Mikrolearning w cyberbezpieczeństwie to krótka forma szkoleniowa skupiona na wąskim celu. Jej wartość zależy od tego, co uczestnik robi w dostępnym czasie. Krótki film może przedstawić regułę; zwięzły scenariusz może wymagać jej zastosowania. Żadna z tych form nie staje się skuteczna tylko dlatego, że trwa pięć minut. Kluczowe pytanie projektowe brzmi: czy sesja zapewnia pracownikowi jasną decyzję, wystarczający kontekst i feedback, który może wykorzystać w pracy?
Ten przewodnik zawiera autorski scenariusz sesji dotyczącej niespodziewanego zatwierdzenia logowania, w tym przygotowanie, sugerowany czas, pytania do dyskusji i zmienione ćwiczenie utrwalające. Czas trwania to poglądowy plan facylitacji. Dostosuj go do odbiorców, języka i urządzeń; nie istnieje uniwersalny czas, który gwarantowałby naukę lub bezpieczne zachowanie.
Najważniejsze wnioski
- Wybierz jedną obserwowalną decyzję na każdą krótką sesję.
- Zapewnij czas, aby uczestnik mógł zadziałać i wyjaśnić swój tok myślenia.
- Zastosuj feedback wskazujący praktyczny kolejny krok.
- Wróć do tej samej zasady później w innej sytuacji.
1. Zdefiniuj zakres przed określeniem czasu trwania
Zacznij od efektu kształcenia na tyle małego, by można go było spójnie przećwiczyć: gdy pojawi się niespodziewane zatwierdzenie logowania, pracownik je odrzuci i skorzysta z ustalonej ścieżki zgłaszania. Taki rezultat pasuje do krótkiego scenariusza. Upakowanie tworzenia haseł, kradzieży tożsamości, phishingu, kopii zapasowych i reagowania na incydenty w jednym małym module pozostawia zbyt mało miejsca na podjęcie sensownej decyzji w którymkolwiek z tych obszarów.
Zapisz, co dana sesja będzie weryfikować, a co należy przenieść gdzie indziej. Ćwiczenie dotyczące zatwierdzania logowania może pytać o kontekst i procedurę zgłoszenia. Nie musi wyjaśniać każdego protokołu uwierzytelniania. Jeśli uczestnikom brakuje wiedzy wstępnej, dodaj krótkie wyjaśnienie lub zaplanuj osobną sesję wprowadzającą, zanim będziesz oczekiwać samodzielnej reakcji.
2. Ostrożnie korzystaj z badań nad uczeniem się
W eksperymentach Roedigera i Karpickego z 2006 roku wykazano, że praktyka przypominania (retrieval practice) poprawia odroczone odtwarzanie czytanego tekstu w porównaniu z wielokrotną nauką w badanych warunkach. Stanowi to argument za zaplanowaniem późniejszej okazji do przypomnienia materiału. Nie wyznacza to jednak idealnej długości modułu o cyberbezpieczeństwie, nie dowodzi transferu wiedzy na incydenty w miejscu pracy ani nie stanowi dowodu na rezultaty CyberPlay.
Praktyczny wniosek dla tego projektu jest celowo powściągliwy: pozwól pracownikom podjąć decyzję, uzasadnić ją, a następnie powróć do tej zasady w późniejszym terminie. Mierz to, co potrafią zrobić w ramach przedstawionego zadania. Wszelkie twierdzenia o rzeczywistym zgłaszaniu incydentów lub ich mniejszej liczbie wymagałyby osobnych dowodów. Krótkie sesje są opcją projektową, a nie substytutem ewaluacji programu szkoleniowego.
Źródła tej sekcji: Uczenie przez testowanie: testy pamięci poprawiają długotrwałe zapamiętywanie
3. Przygotuj procedurę wewnętrzną i przykład
Ustal, w jaki sposób pracownicy powinni postępować z niespodziewaną prośbą o zatwierdzenie, korzystając z zatwierdzonych procedur logowania i zgłaszania incydentów w organizacji. Wskaż autoryzowany kontakt do pomocy technicznej oraz ścieżkę awaryjną na wypadek niedostępności standardowego kanału. Upewnij się, że osoba prowadząca potrafi wyjaśnić obie te kwestie. Nie ucz pracownika dzwonienia pod numer podany przez niezweryfikowaną osobę proszącą o dostęp.
Stwórz fikcyjny ekran w postaci zwykłego tekstu lub dostępnej grafiki. Zaznacz, że pracownik nie rozpoczynał logowania. Wyklucz z ćwiczenia konta osobiste i prawdziwe dane uwierzytelniające. Wytyczne CISA wymieniają uwierzytelnianie wieloskładnikowe (MFA) wśród podstawowych działań ochronnych; to ćwiczenie dodaje praktyczne pytanie o to, co zrobić, gdy prośba o zatwierdzenie jest niespodziewana.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź domenę główną
Uważnie przeczytaj domenę główną (rejestrowalną); znajome słowa w innych częściach adresu nie świadczą o jego właścicielu.
- Skorzystaj ze znanego portalu
Wejdź do usługi przez znany portal i uwzględnij podpowiedzi zatwierdzonego menedżera haseł.
Źródła tej sekcji: Cztery proste sposoby ochrony w internecie
4. Skorzystaj z kompletnego scenariusza sesji
Poniższy ośmiominutowy plan to przykład, a nie sztywny limit czasu dla uczestników. Przewidź więcej czasu na czytanie, technologie asystujące lub merytoryczne pytania. W przypadku dyskusji grupowej daj uczestnikom chwilę w ciszy na podjęcie decyzji, zanim usłyszą zdanie współpracowników. W przeciwnym razie pierwsza pewna siebie odpowiedź może wpłynąć na wybory, których dokonałyby inne osoby.
| Sugerowany czas | Działanie prowadzącego | Działanie uczestnika |
|---|---|---|
| Minuta 0–1 | Przedstawienie roli i celu: logowanie nie zostało rozpoczęte. | Zapoznanie się z kontekstem i odnalezienie kluczowych informacji. |
| Minuty 1–3 | Przedstawienie prośby o zatwierdzenie bez ujawniania odpowiedzi. | Wybór działania i krótkie uzasadnienie decyzji. |
| Minuty 3–5 | Wyjaśnienie konsekwencji i zatwierdzonej procedury w firmie. | Porównanie feedbacku ze swoim pierwotnym tokiem myślenia. |
| Minuty 5–7 | Wprowadzenie osoby dzwoniącej, która twierdzi, że zatwierdzenie jest potrzebne do prac serwisowych. | Zastosowanie tej samej zasady weryfikacji do zmienionej prośby. |
| Minuta 7–8 | Pokazanie właściwej ścieżki zgłoszenia i zebranie ewentualnych pytań. | Wskazanie źródła pomocy i jednego szczegółu do zgłoszenia. |
5. Przedstaw decyzję przed podaniem wyjaśnienia
Nie wyróżniaj poprawnej odpowiedzi kolorem ostrzegawczym ani nie oznaczaj ekranu jako oszustwa, zanim uczestnik dokona wyboru. Przekaż fakty, których potrzebuje, a następnie pozwól na autentyczny wybór. Celem jest zrozumienie decyzji, a nie przyłapanie kogoś z powodu braku informacji. Jeśli zgodnie z polityką organizacji poprawnych mogłoby być kilka reakcji, potwierdź to i doprecyzuj polecenie.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Odrzuć nieoczekiwane potwierdzenie logowania
Odrzuć potwierdzenie, jeśli nie rozpoczynasz logowania, nawet gdy inna wiadomość nakłania do zaakceptowania tej prośby.
- Zgłoś oficjalnemu wsparciu
Skontaktuj się z właściwym helpdeskiem lub zespołem bezpieczeństwa i poinformuj, kiedy pojawiły się niespodziewane monity.
6. Wyjaśnij konsekwencje każdego wyboru
W przypadku zatwierdzenia wyjaśnij, że jest ono częścią przyznawania dostępu do konta i musi odpowiadać celowemu działaniu użytkownika. W przypadku potwierdzania w tym samym kanale wyjaśnij, dlaczego kolejna wiadomość od pytającego nie stanowi niezależnej weryfikacji. W przypadku odrzucenia i zgłoszenia wskaż, co zawiera użyteczny raport: przybliżony czas, usługę, której dotyczy, oraz to, co zaobserwowano.
Używaj spokojnego i rzeczowego języka. Uczestnik, który dokonał błędnego wyboru, potrzebuje praktycznej alternatywy, a nie dramatycznych zapowiedzi katastrofy. Umożliw mu natychmiastowe podejście do drugiej wersji po wyjaśnieniu. Odnotuj pierwsze podejście osobno, jeśli prowadzisz ewaluację sesji; poprawiona ponowna próba i niezależna pierwsza reakcja odpowiadają na różne pytania.
7. Wybierz odpowiedni segment gry
Krótka aktywność oparta na grze sprawdza się, gdy jej mechanika jasno uwypukla docelową decyzję, a obsługa interfejsu nie pochłania całej sesji. Przetestuj całą ścieżkę, w tym ładowanie, instrukcje i wszelkie ekrany wyników. Zapoznaj się z rzeczywistym opisem gry i sprawdź interakcję, zanim określisz czas jej trwania pracownikom. Różni uczestnicy mogą potrzebować różnej ilości czasu.
Skorzystaj z katalogu zagadnień bezpieczeństwa kont, aby znaleźć odpowiednie ćwiczenie CyberPlay. Po rozgrywce poproś uczestnika o powiązanie jednej decyzji z procedurą logowania obowiązującą w organizacji. Potraktuj grę jako środowisko ćwiczeniowe z własnymi zasadami. Zadaniem prowadzącego jest wyjaśnienie, w jakich punktach te reguły odpowiadają pracy, a gdzie wewnętrzne procedury wymagają dodatkowych działań.
8. Zaplanuj zmienione ćwiczenie utrwalające
Podczas kolejnej sesji zmień fabułę, zachowując tę samą zasadę. Na przykład: osoba dzwoniąca prosi pracownika o podyktowanie kodu odzyskiwania konta, aby utrzymać działanie usługi wideokonferencji. Poproś uczestnika o zidentyfikowanie żądanego działania, wybranie zaufanej metody weryfikacji i wskazanie ścieżki zgłaszania, nie wyświetlając wcześniej poprzedniej odpowiedzi.
Wybierz realistyczny odstęp czasu i odnotuj go, aby wyniki pozostały miarodajne. Jeśli pracownik potrafi powtórzyć pierwotną odpowiedź, ale ma trudności ze zmienioną prośbą, potraktuj to jako sygnał do wprowadzenia bardziej zróżnicowanych ćwiczeń. Nie zakładaj, że pierwsza sesja zupełnie się nie powiodła, ani że udana powtórka gwarantuje właściwe zachowanie w każdych rzeczywistych warunkach.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
9. Projektuj z myślą o realnym czasie pracy personelu
Zaproponuj równoważną wersję tekstową, jeśli format opiera się na dźwięku, szybkich ruchach myszą lub urządzeniu niedostępnym dla części pracowników. Umożliw zatrzymanie i ponowne przeczytanie materiału. W grupach prowadzonych przez trenera upewnij się, że bardziej powściągliwi uczestnicy mają czas na sformułowanie własnej odpowiedzi. W przypadku zespołów zmianowych zaplanuj aktywność tak, by personel mógł wziąć w niej udział bez uszczerbku dla obowiązków operacyjnych.
Unikaj traktowania krótkich sesji jako pretekstu do ciągłego przerywania pracy. Przewidywalny termin o jasnym celu jest łatwiejszy do wyjaśnienia i zarządzania. Wskazówki programowe NIST traktują szkolenia jako stały, utrzymywany proces organizacyjny. Wyznacz osobę odpowiedzialną za weryfikację, czy treść, ścieżka zgłaszania incydentów i powiązane polityki pozostają aktualne wraz ze zmianami w organizacji.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1
10. Oceń sesję za pomocą zwięzłego przeglądu
Skorzystaj z poniższej listy kontrolnej po pilotażu i pierwszym wdrożeniu. Najbardziej przydatną zmianą może być jaśniejszy kontekst, bardziej prawdopodobny wariant wyboru lub prostsza ścieżka zgłoszenia incydentu. Rozdzielaj uwagi dotyczące interfejsu od wniosków na temat samej decyzji o bezpieczeństwie. Pracownik, który miał problem z obsługą elementu interfejsu, niekoniecznie wykazał się luką w wiedzy.
- Czy cel można opisać jako jedno obserwowalne działanie?
- Czy uczestnik ma wystarczająco dużo informacji do podjęcia decyzji?
- Czy feedback wyjaśnia, dlaczego każde z działań ma znaczenie?
- Czy bezpieczne działanie da się wykonać w realnym procesie firmy?
- Czy jest dość czasu na kwestie dostępności, refleksję i pytania?
- Czy późniejszy scenariusz zmienia tło, zachowując zasadę?
- Czy raportowane wyniki ograniczają się do zebranych dowodów?
Przećwicz podejmowanie decyzji
Wypróbuj scenariusz dotyczący bezpieczeństwa kont i wskaż jedną decyzję, którą połączysz z własnymi procedurami logowania i zgłaszania incydentów.
Sprawdź gry o hasłachŹródła i dalsza lektura
- Uczenie przez testowanie: testy pamięci poprawiają długotrwałe zapamiętywanie — Roediger i Karpicke, Psychological Science; rekord w PubMed. Dostęp 2026-09-13
- Cztery proste sposoby ochrony w internecie — CISA. Dostęp 2026-09-13
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1 — NIST. Dostęp 2026-09-13
Czytaj dalej
- Nauka cyberbezpieczeństwa przez gry a grywalizacja: czym się różnią
Poznaj różnice między grywalizacją, scenariuszem decyzyjnym i nauką cyberbezpieczeństwa przez gry. Porównaj formaty na wspólnym celu i użyj arkusza oceny.
PL · 8 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania