Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
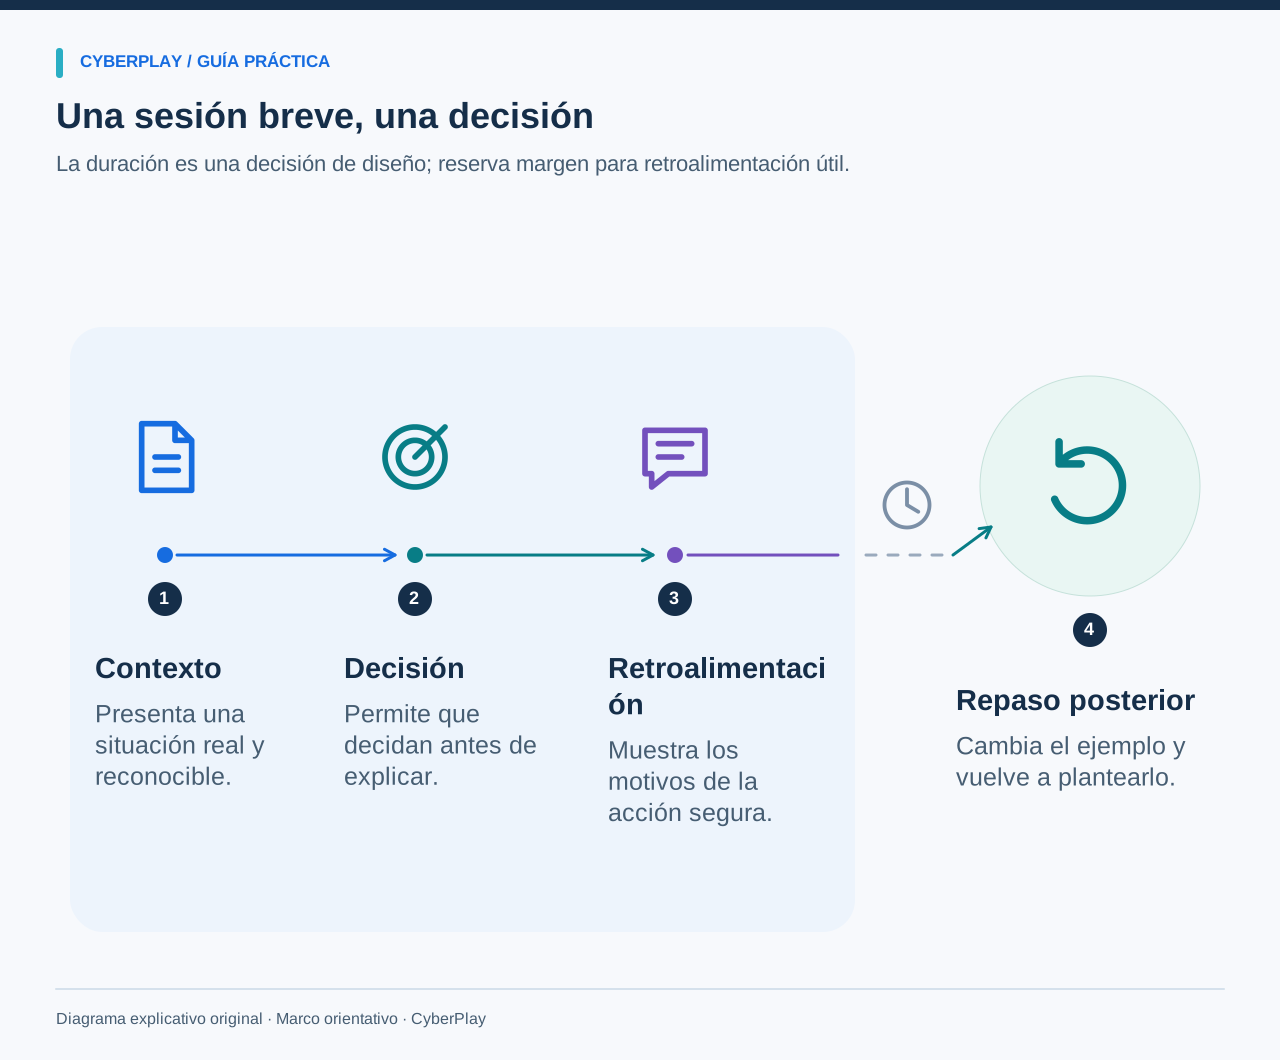
El microaprendizaje en ciberseguridad es una actividad formativa breve centrada en un objetivo muy delimitado. Su valor depende de lo que haga la persona durante el tiempo disponible. Un vídeo corto puede presentar una norma; un escenario breve puede pedir que alguien la aplique. Ninguno de los dos se vuelve eficaz simplemente por durar cinco minutos. La pregunta de diseño realmente útil es si la sesión ofrece a la persona una decisión clara, contexto suficiente y una retroalimentación que pueda aprovechar en su puesto de trabajo.
Esta guía proporciona una sesión original sobre una solicitud imprevista de aprobación de inicio de sesión, que incluye preparación previa, tiempos sugeridos, preguntas para el debate y un seguimiento con una situación modificada. La distribución temporal es un plan de facilitación ilustrativo. Adáptala a la audiencia, el idioma y el dispositivo; no existe una duración universal que garantice el aprendizaje ni una conducta segura.
Lo que te llevas
- Elige una única decisión observable para cada sesión breve.
- Reserva tiempo para que el participante actúe y explique su razonamiento.
- Ofrece una retroalimentación que señale un paso práctico inmediato.
- Retoma el mismo principio más adelante con una situación diferente.
1. Delimita el alcance antes de fijar la duración
Comienza con un resultado lo bastante acotado como para practicarlo con coherencia: cuando aparezca una aprobación imprevista de inicio de sesión, el empleado la rechazará y utilizará la vía oficial de notificación de incidentes. Ese resultado encaja en un escenario corto. Intentar abarcar la creación de contraseñas, la suplantación de identidad, el phishing, las copias de seguridad y la respuesta a incidentes en un solo módulo minúsculo deja un margen insuficiente para tomar una decisión fundamentada sobre cualquiera de ellos.
Define por escrito qué evaluará la sesión y qué aspectos corresponden a otro espacio. Un ejercicio sobre aprobaciones de acceso puede abordar el contexto y la notificación. No necesita explicar cada protocolo de autenticación existente. Si los participantes carecen de los conocimientos previos necesarios, añade una explicación breve o programa una sesión preliminar independiente antes de exigir una respuesta autónoma.
2. Emplea la investigación sobre el aprendizaje con rigor
Los experimentos llevados a cabo por Roediger y Karpicke en 2006 demostraron que la práctica de recuperación mejoraba la retención diferida de textos estudiados en comparación con el estudio reiterado bajo las condiciones evaluadas. Esto respalda la idea de programar una oportunidad posterior de recuerdo. Ahora bien, no establece una duración ideal para los módulos de ciberseguridad, no demuestra la transferencia directa a incidentes en el entorno laboral ni avala un resultado específico para CyberPlay.
La implicación práctica para este diseño es deliberadamente comedida: permite que las personas intenten tomar una decisión, expliquen su motivo y retomen el principio más adelante. Mide lo que son capaces de hacer en la tarea que les presentas. Afirmar que esto aumentará las notificaciones en el mundo real o reducirá los incidentes exigiría pruebas independientes. Las sesiones breves constituyen una opción de diseño, no un sustituto de la evaluación integral del programa de formación para empleados.
Fuentes de esta sección: Aprendizaje mediante pruebas: las pruebas de memoria mejoran la retención a largo plazo
3. Prepara el procedimiento interno y el ejemplo práctico
Confirma de qué forma deben actuar los empleados ante una solicitud imprevista de aprobación según los procedimientos autorizados de inicio de sesión y notificación de incidentes de la organización. Identifica el contacto legítimo de soporte y una vía alternativa si el canal habitual no está disponible. Asegúrate de que quien facilite la sesión sepa explicar ambas opciones. Jamás enseñes a un empleado a llamar a un número facilitado por quien hace la petición sin verificar.
Elabora una pantalla ficticia en texto sencillo o mediante un elemento visual accesible. Deja claro que el empleado no ha iniciado ningún proceso de acceso. Mantén las cuentas personales y las credenciales reales fuera del ejercicio. Las referencias de CISA sitúan la autenticación multifactor (MFA) entre sus medidas de protección básicas; esta actividad añade la cuestión práctica de cómo actuar cuando una solicitud de aprobación no se esperaba.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Inspeccione el dominio registrable
Lea el dominio registrable con atención; incluir palabras conocidas en otra parte de la dirección no garantiza su titularidad.
- Use su portal conocido
Acceda al servicio mediante un portal conocido y valore el contexto de su gestor de contraseñas aprobado.
Fuentes de esta sección: Cuatro medidas sencillas para protegerse en Internet
4. Sigue este guion estructurado de la sesión
El plan de ocho minutos que se detalla a continuación es un ejemplo práctico, no un plazo inflexible para los participantes. Concede más tiempo si se requiere para lectura, tecnologías de asistencia o dudas pertinentes. En debates grupales, ofrece a los asistentes un momento de reflexión individual en silencio antes de escuchar a sus compañeros; de lo contrario, la primera respuesta emitida con seguridad puede condicionar u ocultar las decisiones que otros habrían tomado.
| Tiempo sugerido | Acción del facilitador | Acción del participante |
|---|---|---|
| Minuto 0–1 | Explicar el rol y el contexto: no se ha iniciado ningún inicio de sesión. | Leer el contexto e identificar la información pertinente. |
| Minutos 1–3 | Mostrar la solicitud de aprobación sin adelantar la solución. | Elegir un curso de acción y razonar brevemente el porqué. |
| Minutos 3–5 | Explicar las consecuencias y el procedimiento interno autorizado. | Comparar la retroalimentación con el razonamiento inicial. |
| Minutos 5–7 | Presentar una llamada que asegura que la aprobación es necesaria para una reparación. | Aplicar el mismo principio de verificación ante la nueva petición modificada. |
| Minuto 7–8 | Mostrar la vía legítima de notificación y abrir el turno para posibles dudas. | Indicar a qué canal oficial acudir y un dato clave que debe notificarse. |
5. Plantea la decisión antes de ofrecer la explicación
No destaques la respuesta correcta con colores de advertencia ni etiquetes la pantalla como una estafa antes de que el participante decida. Proporciona los hechos que necesita y permite una elección auténtica. El propósito es comprender el proceso de toma de decisiones, no tender trampas omitiendo información. Si varias respuestas resultan admisibles según tu normativa interna, reconócelo abiertamente y ajusta el enunciado.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Rechace solicitudes no iniciadas
Deniegue aprobaciones de inicio de sesión que no haya iniciado, aun si otro mensaje le urge a aceptarlas.
- Reporte mediante soporte oficial
Contacte con el centro de asistencia técnica o seguridad establecido e indique cuándo surgieron las aprobaciones imprevistas.
6. Explica las consecuencias de cada opción
Respecto a la opción de aprobar, aclara que una autorización concede acceso a la cuenta y siempre debe responder a una acción intencionada del usuario. Para la confirmación por el mismo canal, explica por qué un nuevo mensaje de quien solicita el acceso no constituye una verificación independiente de ingeniería social. Ante el rechazo y la notificación de incidentes, detalla qué datos hacen útil un aviso: hora aproximada, servicio afectado y lo que se observó.
Mantén un tono sereno y concreto. Quien elija una opción errónea necesita una alternativa aplicable, no un pronóstico alarmista sobre catástrofes corporativas. Permítele probar una segunda versión justo después de la explicación. Registra el primer intento por separado si estás evaluando la sesión formativa; un segundo intento mejorado y una respuesta inicial autónoma miden aspectos pedagógicos distintos.
7. Elige un fragmento de juego adecuado
Una dinámica breve de aprendizaje basado en juegos encaja si sus mecánicas visibilizan con claridad la decisión que se entrena y sus controles no consumen todo el tiempo de la sesión. Realiza una prueba piloto del recorrido completo, incluidos tiempos de carga, instrucciones y pantallas de resultados. Consulta la descripción real del juego y comprueba la interacción antes de indicar una duración a los empleados. Además, contar con la interfaz y las guías disponibles en español facilita que los equipos se concentren directamente en el criterio de seguridad sin barreras de idioma; la ficha de cada título especifica sus idiomas compatibles. Cada persona puede requerir tiempos distintos.
Utiliza el catálogo temático sobre seguridad de cuentas para localizar actividades prácticas pertinentes de CyberPlay. Al finalizar la partida, pide a los participantes que vinculen una de las decisiones tomadas con el procedimiento de acceso corporativo de la organización. Aborda el juego como un entorno de ensayo con sus propias reglas. La función de quien facilita es esclarecer en qué puntos esas reglas coinciden con el trabajo diario y dónde los procedimientos locales aportan matices específicos.
8. Programa un seguimiento con un caso modificado
En una sesión posterior, varía el escenario manteniendo el mismo principio subyacente. Por ejemplo, una llamada telefónica en la que solicitan al empleado que dicte un código de recuperación de cuenta para evitar que se interrumpa una herramienta de reuniones. Pide al participante que identifique la acción requerida, elija un método seguro de comprobación e indique la vía de notificación sin mostrarle previamente la solución del caso anterior.
Establece un intervalo razonable y regístralo para que los resultados puedan interpretarse de forma coherente. Si el empleado repite la respuesta correcta original pero duda ante el caso modificado, tómalo como una señal para diversificar la práctica. No asumas que la primera sesión careció de valor ni que un seguimiento exitoso garantice una conducta intachable ante cualquier situación real.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
9. Diseña la actividad considerando la jornada laboral real
Ofrece una versión alternativa en texto cuando el formato dependa de audio, movimientos rápidos del ratón o dispositivos que no estén al alcance de toda la plantilla. Facilita opciones para pausar y releer. En grupos guiados por un facilitador, asegúrate de que los participantes más reservados dispongan de margen para madurar su propia respuesta. En turnos rotativos, programa la actividad en momentos en los que el personal pueda participar sin desatender sus responsabilidades operativas.
Evita recurrir a las sesiones cortas como pretexto para interrumpir constantemente el trabajo. Un espacio programado y con un objetivo transparente resulta mucho más fácil de coordinar y asimilar. Las directrices de programas de NIST abordan la capacitación como una actividad organizativa continua. Asigna a un responsable para verificar que los contenidos, los canales de notificación y las políticas de apoyo sigan plenamente vigentes frente a los cambios de la empresa.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1
10. Evalúa la sesión con una revisión de diseño concisa
Aplica la siguiente lista de verificación tras la prueba piloto y tras la primera impartición. La mejora más provechosa suele radicar en un contexto más nítido, opciones más verosímiles o una vía de notificación más sencilla. Mantén separadas las observaciones relativas a la usabilidad de la interfaz de aquellas referidas a la decisión de seguridad. Si un empleado no ha sabido manejar un control, no significa necesariamente que carezca de los conocimientos necesarios.
- ¿Puede definirse el objetivo formativo mediante una única acción observable?
- ¿Dispone el participante de suficiente contexto para resolver la situación?
- ¿Explica la retroalimentación la repercusión de cada opción verosímil?
- ¿Puede el empleado ejecutar la conducta segura mediante un procedimiento interno real?
- ¿Se contempla margen suficiente para necesidades de accesibilidad, reflexión y preguntas?
- ¿Varía la historia del escenario posterior manteniendo idéntico principio de seguridad?
- ¿Se ciñen las conclusiones comunicadas exclusivamente a las evidencias recopiladas?
Lleva la decisión a la práctica
Prueba un escenario de seguridad de cuentas e identifica una decisión concreta que puedas conectar con tus procedimientos corporativos de acceso y notificación de incidentes.
Explorar juegos sobre contraseñasFuentes y lecturas adicionales
- Aprendizaje mediante pruebas: las pruebas de memoria mejoran la retención a largo plazo — Roediger y Karpicke, Psychological Science; registro de PubMed. Consultado el 2026-09-13
- Cuatro medidas sencillas para protegerse en Internet — CISA. Consultado el 2026-09-13
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1 — NIST. Consultado el 2026-09-13
Sigue explorando
- Aprendizaje de ciberseguridad basado en juegos: diferencias con la gamificación
Distingue gamificación, escenarios con opciones y aprendizaje de ciberseguridad basado en juegos. Compara formatos con un mismo objetivo y una ficha práctica.
ES · 10 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Juegos de concienciación en ciberseguridad en español para empleados
Elige juegos de concienciación en ciberseguridad en español que enseñen decisiones útiles. Compara formatos, prueba una sesión y evalúa su encaje en el trabajo.
ES · 9 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Métricas de riesgo humano: de CyberSense a un plan de apoyo
Interpreta cobertura, CyberSense y prioridades de aprendizaje por departamento. Un ejemplo para elegir ejercicios, apoyar a los empleados y revisar resultados.
ES · 8 min de lectura