Equipo editorial de CyberPlay · Publicado el · Actualizado el · 11 min de lectura
Guía y ejercicios en español
Un plan de formación en concienciación de ciberseguridad debe definir con claridad qué practicarán los empleados, cuándo lo harán, quién les prestará apoyo y de qué forma se comprobará el resultado. Una lista de temas mensuales es solo el punto de partida. Hablar de «phishing en abril» adquiere utilidad cuando implica examinar una petición verosímil, elegir un canal seguro de comprobación y mostrar exactamente cómo tramitar la notificación de incidentes en su organización.
El calendario que figura a continuación constituye un programa adaptable para entornos de trabajo mixtos. Combina una base común para toda la plantilla con sesiones enfocadas a funciones clave, como finanzas, recepción o responsables de equipo. Puede descargar el archivo CSV para modificar los meses, los responsables y las actividades según sus necesidades operativas; las guías y hojas de trabajo del plan están disponibles en español. Se trata de una plantilla de planificación original y flexible, no de una obligación reglamentaria ni de una garantía de cumplimiento legal por el simple hecho de organizar doce sesiones.
Lo que te llevas
- Asigne a cada actividad un objetivo de decisión observable y concreto.
- Adapte el calendario a los riesgos reales, periodos de mayor carga, idiomas y perfiles de puesto.
- Retome decisiones anteriores utilizando variaciones del escenario original.
- Registre por separado la participación, la aplicación práctica y las mejoras del programa.
1. Comience por las decisiones laborales verdaderamente críticas
Antes de fijar fechas, elabore una relación de los procesos en los que la actuación de un empleado influye de forma directa en la seguridad: autorizar un inicio de sesión, compartir un documento sensible, modificar los datos bancarios de un proveedor, conceder acceso físico o tramitar la notificación de incidentes ante un hecho inusual. Determine cuál es la acción aprobada y a qué persona corresponde resolver dudas. Si el procedimiento no existe formalmente, designe a un responsable para que lo defina antes de convertirlo en un ejercicio práctico.
La publicación NIST SP 800-50 Rev. 1 describe un programa de aprendizaje capaz de adaptarse a las necesidades de la organización y de utilizar la evaluación continua como motor de mejora. Aplique este principio fundamentando sus prioridades iniciales en responsabilidades efectivas y en los puntos de fricción detectados. Apóyese en las dudas más frecuentes dirigidas al soporte técnico y en los patrones de incidentes anonimizados, en lugar de diseñar el calendario en torno al titular de prensa más alarmante del momento.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1
2. Utilice el calendario editable de 12 meses
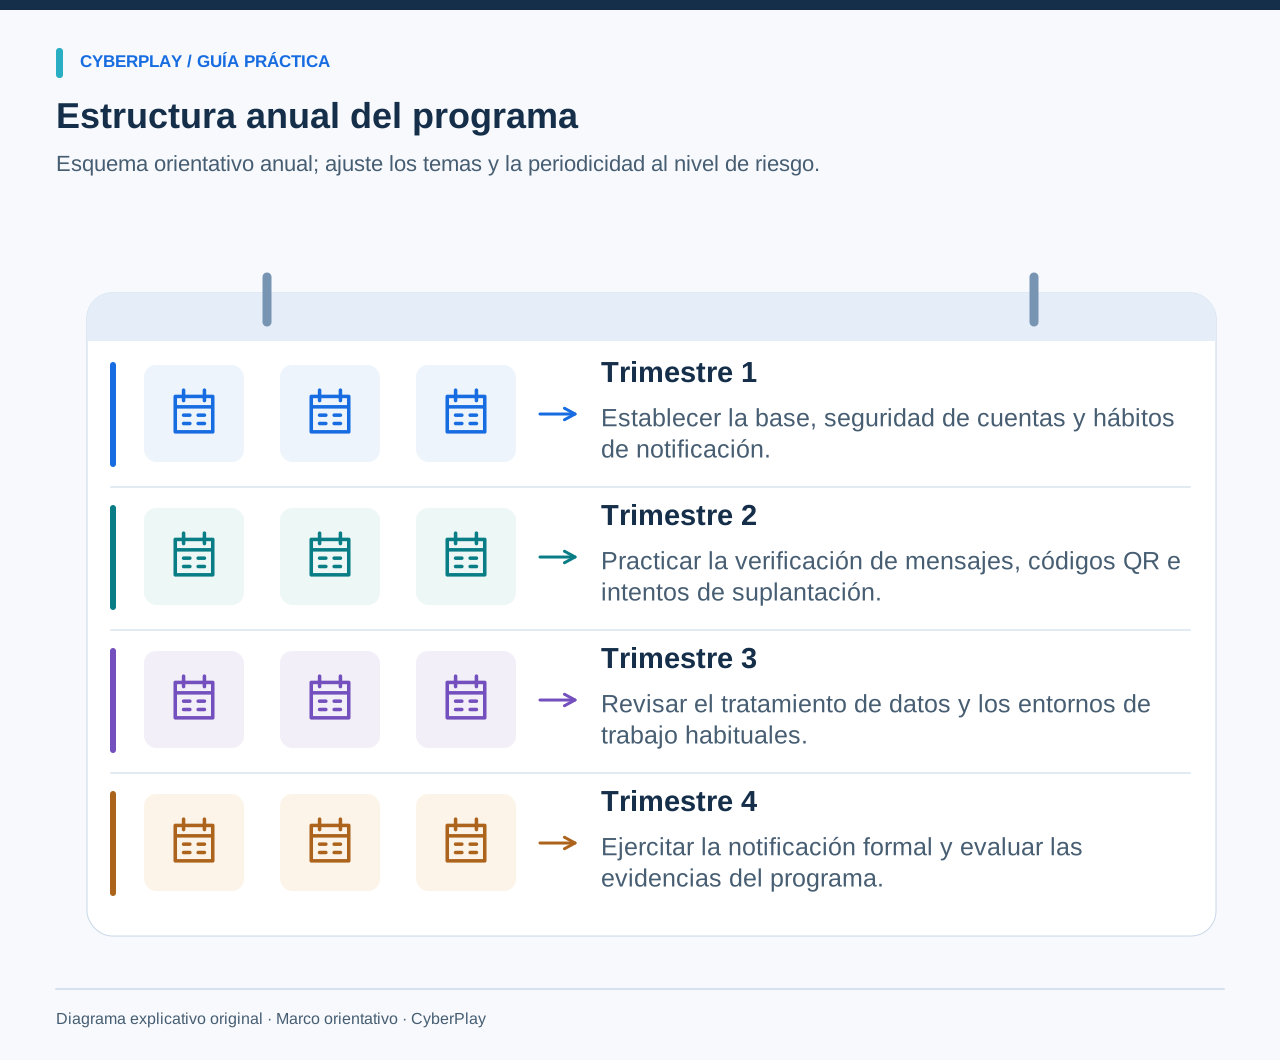
Considere cada mes como un bloque flexible. Puede comenzar el programa en cualquier momento del año y reubicar las actividades en función de las vacaciones, los periodos de mayor actividad o los planes de acogida. La notificación de incidentes se sitúa en primer lugar porque el personal debe saber a quién acudir con sus dudas durante el tratamiento de cualquier tema posterior. La versión descargable incluye, para cada mes, una propuesta de responsable, material de apoyo, registro de evidencias y una revisión posterior.
| Mes | Público y temática | Actividad práctica |
|---|---|---|
| Enero | Toda la plantilla: Notificación | Triaje de mensajes ficticios y práctica guiada de notificación |
| Febrero | Toda la plantilla: Seguridad de las cuentas | Debate sobre solicitudes inesperadas de MFA y refuerzo de cuentas |
| Marzo | Finanzas y compras: Modificación de pagos | Juego de rol sobre cambio de datos bancarios de proveedores |
| Abril | Toda la plantilla: Phishing | Juego de phishing complementado con control de mensajes legítimos |
| Mayo | RR. HH. y gestión de datos: Intercambio de información | Ficha de decisión sobre exportación simulada de datos de clientes |
| Junio | Personal presencial y recepción: Acceso físico | Debate sobre registro de visitas y puestos de trabajo compartidos |
| Julio | Personal en remoto y desplazamientos: Trabajo a distancia | Simulación: entrega urgente en viaje y almacenamiento personal en la nube |
| Agosto | Usuarios de herramientas de IA: Uso de inteligencia artificial | Tres fichas de análisis con entradas de datos ficticias para IA |
| Septiembre | Atención al cliente y oficinas: Phishing mediante códigos QR | Fichas con carteles simulados y verificación de cuentas de acceso |
| Octubre | Toda la plantilla: Práctica integrada | Desafío de equipo con decisiones sobre mensajes, accesos y datos compartidos |
| Noviembre | Responsables de equipo y enlaces de incidentes: Respuesta ante ransomware | Ejercicio de mesa no técnico sobre gestión de ransomware |
| Diciembre | Responsable del programa y líderes de equipo: Revisión y consolidación | Resolución de escenarios modificados y balance anual del programa |
3. Adapte cada mes a un entorno laboral real
El equipo de finanzas debe enfrentarse a un circuito de aprobación de facturas que le resulte familiar, utilizando nombres y datos bancarios totalmente ficticios. El personal de planta o producción necesita situaciones que impliquen dispositivos compartidos, relevos de turno o solicitudes imprevistas de proveedores. Por su parte, el personal de recepción debe practicar con casos de atención presencial de visitantes. Mantenga intacta la decisión crítica de seguridad, adaptando el contexto narrativo, el vocabulario y las herramientas de trabajo.
Invite a una persona representativa del grupo destinatario a revisar el escenario antes de su despliegue general. Confirme si la petición resulta creíble, si la vía de actuación segura es viable y si existe alguna redacción confusa. Traduzca íntegramente la decisión y las explicaciones de respuesta, incluidas las instrucciones locales de contacto. Mostrar un título traducido vinculado a un ejercicio disponible exclusivamente en inglés resulta ineficaz para quien no pueda comprender la justificación posterior.
4. Ejemplo práctico paso a paso: cambios en datos de proveedores
Para la sesión de marzo, solicite al responsable de finanzas el procedimiento oficial para modificar cuentas bancarias y la ubicación del listado de contactos verificados de proveedores. Prepare un correo electrónico simulado en el que se solicite desviar los pagos a una nueva cuenta. Plantee a un grupo reducido que determine los pasos a seguir y realice una llamada de comprobación en formato de juego de rol. Uno de los participantes comprobará si el número utilizado procede del registro histórico del proveedor.
El FBI recomienda comprobar de forma independiente cualquier modificación en pagos o cuentas bancarias, poniéndose en contacto con el solicitante a través de un canal de confianza establecido previamente. El ejercicio debe servir para ensayar la aplicación estricta de ese control en su organización. Concluya registrando la falta de directorios de contacto actualizados o las dudas sobre las atribuciones de firma, y programe una comprobación de seguimiento con un caso de proveedor distinto.
| Campo | Ejemplo práctico |
|---|---|
| Objetivo | Verificar cualquier cambio de datos de pago antes de modificar la ficha del proveedor. |
| Preparación | Confirmar el procedimiento oficial y facilitar un directorio de contactos simulado. |
| Práctica | Gestionar una petición urgente y verosímil sin recurrir al teléfono facilitado en el correo. |
| Análisis | Explicar cómo se seleccionó el contacto seguro y qué persona autoriza la modificación. |
| Revisión | Plantear una variante del caso el trimestre siguiente y verificar la resolución de incidencias. |

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Fuentes de esta sección: Fraude por compromiso del correo empresarial (BEC)
5. Establezca una dinámica de sesión estructurada y repetible
Inicie la actividad planteando directamente la decisión a tomar, sin abrumar con un listado interminable de ciberamenazas. Proporcione el contexto indispensable para que los participantes asuman su rol, pídales que elijan una acción y recoja sus argumentos. A continuación, detalle las consecuencias reales de cada opción plausible. Concluya recordando el procedimiento interno aplicable y la próxima ocasión en la que deberán emplearlo. Esta estructura es idéntica si se utiliza un juego interactivo, una ficha en papel o un debate dinamizado.
Ajuste la duración de las sesiones a la tarea y al colectivo destinatario. Reserve tiempo tanto para las explicaciones iniciales, los requisitos de accesibilidad y el análisis final, como para la actividad práctica en sí. Realice una prueba piloto completa antes de comprometer tiempos de dedicación. Si un juego interactivo excede el tiempo previsto, seleccione un módulo en el que la interacción y la toma de decisiones mantengan su valor formativo, o bien reserve una franja horaria más amplia.
6. Diseñe una campaña focalizada para el mes de octubre
Aproveche el mes de octubre para consolidar lo aprendido en los meses previos en lugar de presentar múltiples temas inconexos. Proponga un reto unificado: la recepción de un mensaje laboral inesperado que deriva en una solicitud de acceso a una cuenta y en una propuesta para cargar un archivo. Los equipos deberán justificar las comprobaciones efectuadas en cada fase e identificar a quién solicitar apoyo. Incluya también una solicitud legítima para constatar que una verificación rigurosa permite completar el trabajo con normalidad.
Apoye esta dinámica con referencias institucionales concisas. La guía práctica de cuatro acciones de CISA aborda el phishing, las contraseñas, la autenticación multifactor (MFA) y las actualizaciones de software. Puede emplearse como recordatorio general, dejando que el ejercicio aporte el contexto operativo interno. Facilite la participación de todos los turnos de trabajo y disponga de una versión equivalente en texto para quienes no puedan asistir a las dinámicas en vivo.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Rechace solicitudes no iniciadas
Deniegue aprobaciones de inicio de sesión que no haya iniciado, aun si otro mensaje le urge a aceptarlas.
- Reporte mediante soporte oficial
Contacte con el centro de asistencia técnica o seguridad establecido e indique cuándo surgieron las aprobaciones imprevistas.
Fuentes de esta sección: Cuatro medidas sencillas para protegerse en Internet
7. Integre el plan de acogida y la formación ante cambios organizativos
Las nuevas incorporaciones no pueden aguardar al mes de enero para conocer el canal de notificación de incidentes. Establezca un itinerario inicial de acogida que detalle dónde pedir ayuda, cómo proteger los accesos y qué aplicaciones cuentan con aprobación formal. Deje que el programa anual se encargue de profundizar en la materia con posterioridad. El personal externo o contratista requiere pautas adaptadas a sus permisos de acceso y una persona de contacto clara, con independencia de que complete o no todo el calendario.
Reserve margen operativo para responder a cambios en los procesos internos: la implantación de un nuevo método de acceso, variaciones en los circuitos de compras o la adopción autorizada de herramientas de inteligencia artificial. Sustituya una actividad de menor prioridad cuando el cambio afecte a decisiones que los trabajadores deban tomar en su día a día. Deje constancia del motivo del ajuste: un plan sin capacidad de respuesta ante nuevas realidades operativas se convierte en un simple trámite administrativo sin valor pedagógico.
8. Retome las decisiones sin repetir mecánicamente la misma solución
Una revisión formativa eficaz conserva el control de seguridad de fondo pero varía los detalles externos del caso. Sustituya el correo simulado de un proveedor por una llamada telefónica, el aviso formal de recursos humanos por un mensaje en el chat corporativo, o el cartel en la oficina por una alerta de inicio de sesión en el teléfono móvil. Solicite la resolución inicial antes de ofrecer pistas. Si se reutiliza idéntica captura de pantalla con la misma respuesta, la mejora en el rendimiento responderá únicamente a que el empleado ha memorizado el ejercicio.
Establezca un intervalo de repaso razonable y compatible con la actividad diaria, y déjelo registrado. La presente plantilla propone revisiones espaciadas para analizar qué conocimientos y hábitos se consolidan tras la sesión inicial, sin pretender fijar un intervalo universal idóneo para todo perfil. Facilite comentarios constructivos tras la comprobación y brinde una nueva oportunidad práctica si los argumentos empleados resultan insuficientes.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
9. Recopile las evidencias necesarias para perfeccionar el programa
Mantenga tres registros clave: qué personas contaron con una oportunidad real de participación, qué competencias se demostraron en la práctica y qué deficiencias operativas resolvió la organización. Diferencie con claridad las ausencias, los fallos técnicos y las actividades incompletas. Recurra a observaciones agregadas de grupo cuando la identificación individualizada no aporte valor pedagógico. Defina con antelación quién puede consultar los registros y cuál es su periodo de conservación.
Una evaluación periódica y breve permite confirmar si los empleados aplicaron canales independientes de comprobación, si supieron localizar al contacto de notificación y si el responsable de un proceso subsanó un procedimiento desactualizado. Evite equiparar una cifra de asistencia o la puntuación en un juego con una supuesta reducción matemática en la probabilidad de sufrir incidentes: responden a variables distintas y requieren justificaciones probatorias diferentes.
10. Celebre reuniones trimestrales de balance y decisión
Reúna de forma periódica al responsable del programa de concienciación, a un portavoz de la dirección y a los encargados de los procesos afectados en una sesión de balance breve. Analicen las actividades del siguiente trimestre, los obstáculos organizativos aún pendientes y los resultados obtenidos en las variantes de los escenarios. Determinen qué elementos deben conservarse, sustituirse o simplificarse. Documente los acuerdos alcanzados y designe a un responsable directo, evitando informes extensos que nadie consulta.
Al concluir el año, aproveche esta misma estructura de análisis para planificar el siguiente ciclo. Conserve las decisiones críticas habituales, descarte los ejemplos que ya no reflejen la operativa diaria de la empresa y actualice los protocolos internos de contacto. El propósito es consolidar un programa sostenible para la organización, donde cada actividad justifique su presencia atendiendo a necesidades reales.
- Confirmar que el colectivo convocado tiene acceso adecuado a la actividad prevista.
- Verificar que el escenario planteado se ajusta a las herramientas y procedimientos vigentes.
- Cerrar o reasignar formalmente las medidas de mejora que sigan pendientes.
- Programar variantes de seguimiento para las decisiones de seguridad más críticas.
- Aprobar formalmente los responsables y el calendario fijado para el próximo trimestre.
Materiales para descargar
Lleve las decisiones a la práctica
Consulte nuestro catálogo de phishing para seleccionar una actividad interactiva para el calendario e incorpore el procedimiento local de notificación en la fase de análisis posterior.
Explorar juegos de phishingFuentes y lecturas adicionales
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1 — NIST. Consultado el 2026-09-13
- Fraude por compromiso del correo empresarial (BEC) — Federal Bureau of Investigation (FBI). Consultado el 2026-09-13
- Cuatro medidas sencillas para protegerse en Internet — CISA. Consultado el 2026-09-13
Sigue explorando
- Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Formación gratuita en ciberseguridad en español: un programa inicial para empleados
Inicia formación gratuita de ciberseguridad en español con recursos oficiales y ejercicios. Incluye cuatro semanas de práctica y límites claros de cada opción.
ES · 11 min de lectura - Sincronización en la nube o copia de seguridad: ¿puedes recuperar tus archivos?
Comprende la sincronización en la nube, el historial de versiones y las copias de seguridad protegidas. Sigue un archivo ficticio y consulta a tu equipo de TI.
ES · 10 min de lectura - Ciberseguridad en el teletrabajo: checklist práctica para trabajar desde casa
Utiliza esta checklist de ciberseguridad en el teletrabajo para proteger dispositivos, wifi, documentos y reuniones con decisiones prácticas y un juego interactivo.
ES · 10 min de lectura - Métricas de riesgo humano: de CyberSense a un plan de apoyo
Interpreta cobertura, CyberSense y prioridades de aprendizaje por departamento. Un ejemplo para elegir ejercicios, apoyar a los empleados y revisar resultados.
ES · 8 min de lectura