Equipo editorial de CyberPlay · Publicado el · Actualizado el · 11 min de lectura
Guía y ejercicios en español

La formación gratuita en ciberseguridad para empleados puede brindarles una primera oportunidad muy útil para tomar decisiones más seguras en el trabajo. Comience con una explicación accesible, plantee una situación realista y vincule la respuesta con su propio entorno laboral. Una organización pequeña puede poner en marcha esta secuencia aprovechando recursos públicos, una reunión de equipo y una persona designada para recibir las notificaciones de seguridad. No hace falta contratar una gran biblioteca de contenidos para empezar.
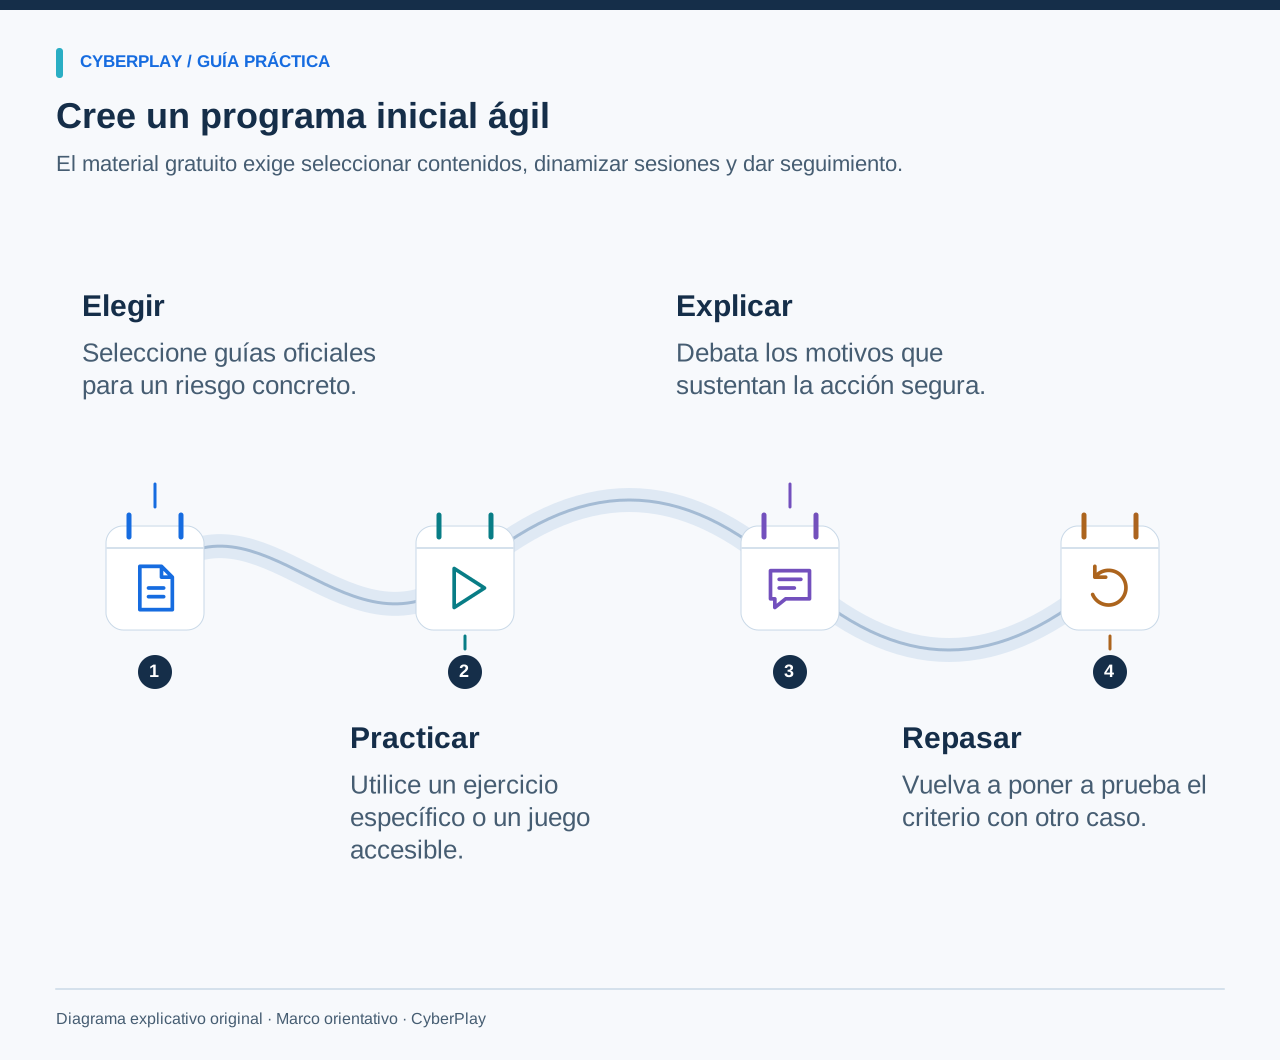
La parte más compleja suele ser articular todas las piezas. Alguien debe seleccionar el material pertinente, reservar tiempo de la jornada laboral, explicar los procedimientos internos y comprobar qué habilidades adquiere el equipo después. Esta guía ofrece un programa inicial de cuatro semanas y distingue con precisión los recursos didácticos auténticamente gratuitos de las funciones de cuenta y la administración de pago. La disponibilidad de los recursos se revisó el 13 de septiembre de 2026; consulte siempre el enlace del proveedor antes de implantar un material en un grupo nuevo.
Lo que te llevas
- Comience por la notificación de incidentes, la seguridad de las cuentas y un escenario realista de mensajes sospechosos.
- El contenido gratuito sigue requiriendo una persona responsable, tiempo de trabajo e instrucciones locales claras.
- Practique una decisión y debata los motivos; la mera asistencia presencial no demuestra que haya habido aprendizaje.
- Consulte la tabla de recursos para diferenciar el acceso formativo gratuito de las funciones organizativas avanzadas.
1. Decida qué deberían ser capaces de hacer los empleados
Defina un resultado concreto y observable antes de elegir un curso: ante una solicitud imprevista de inicio de sesión, el empleado accederá al servicio de forma independiente y notificará el mensaje por el canal autorizado. Este objetivo es medible y práctico. En cambio, una meta vaga como «aumentar la concienciación sobre ciberriesgos» deja al facilitador sin pautas claras sobre qué enseñar o cómo valorar el progreso real.
Seleccione dos o tres objetivos para el primer mes. Pregunte al servicio de asistencia técnica cuáles son las dudas más repetidas, averigüe en el departamento de finanzas cómo se verifican los cambios de cuenta de los proveedores y pida a un recién incorporado que le indique adónde enviaría un mensaje sospechoso. Si el procedimiento de notificación no está claro, corríjalo antes de formar al personal. La publicación especial NIST SP 800-50 Rev. 1 plantea el aprendizaje como un programa continuo sujeto a evaluación y mejora periódica.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Inspeccione el dominio registrable
Lea el dominio registrable con atención; incluir palabras conocidas en otra parte de la dirección no garantiza su titularidad.
- Use su portal conocido
Acceda al servicio mediante un portal conocido y valore el contexto de su gestor de contraseñas aprobado.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1
2. Elija recursos con condiciones de acceso transparentes
Estos materiales cumplen funciones distintas. El paquete del NCSC ofrece una base estructurada; la guía de CISA sirve como referencia rápida de consulta; y CyberPlay aporta práctica interactiva mediante el aprendizaje basado en juegos. Muchos de estos contenidos cuentan con interfaz, guías y evaluaciones disponibles en español, lo que facilita enormemente la comprensión del equipo; revise la ficha de cada juego para comprobar los idiomas compatibles. Combínelos en torno a un objetivo único en lugar de exigir que el personal lo complete todo. La tabla detalla el modelo de acceso publicado por cada entidad, sin asumir funciones adicionales.
El NCSC indica que su recurso «Top Tips for Staff» es gratuito, utilizable sin registrarse y apto para integrarse en una plataforma de formación propia. Revise sus instrucciones de integración técnica si necesita registrar las finalizaciones del curso. Recuerde que un paquete SCORM descargable no incluye la plataforma tecnológica necesaria para alojarlo.
| Recurso | Utilidad principal | Acceso y limitaciones |
|---|---|---|
| NCSC: Top Tips for Staff | Introducción no técnica y breve cuestionario | Gratuito en línea sin registro; opciones SCORM descargables para su propio LMS. |
| Guía CISA: Four Easy Ways | Referencia breve sobre phishing, contraseñas, MFA y actualizaciones | PDF de acceso público; material de lectura, sin asignación ni seguimiento. |
| Juegos de CyberPlay | Toma de decisiones y análisis de consecuencias en escenarios simulados | Juegos individuales gratuitos sin cuenta; se requiere cuenta para guardar el avance. Funciones de gestión según el plan. |
| Ejercicios de esta guía | Debate guiado en equipo vinculado a sus procesos internos | Sin coste alguno; su equipo aporta la dinamización y los canales de notificación. |
Fuentes de esta sección: Top Tips for Staff: formación gratuita en ciberseguridad · Cuatro medidas sencillas para protegerse en Internet
3. Ejecute un programa inicial de cuatro semanas
Reserve cada semana un espacio de tiempo breve y previsible dentro de la jornada laboral. Las duraciones indicadas son estimaciones para la planificación, no límites óptimos fijados científicamente. Amplíe la sesión si algún participante necesita más tiempo o si la conversación revela fallos en un procedimiento interno. Para el personal que trabaja por turnos, repita la misma actividad en cada franja horaria y facilite una versión en texto.
| Semana | Decisión a practicar | Actividad | Evidencia a conservar |
|---|---|---|---|
| 1: Notificación | Elegir el canal de notificación correcto | Muestre un mensaje sospechoso ficticio; pida a todos que localicen el botón de aviso o el contacto oficial. | Asistencia, el canal acordado e incidencias de acceso pendientes. |
| 2: Cuentas | Rechazar una solicitud de inicio de sesión imprevista | Consulte la referencia oficial y debata qué hacer ante una petición de MFA cuando nadie intenta acceder. | Ejemplo de respuesta redactada y canal de escalado. |
| 3: Mensajes | Verificar de forma independiente una solicitud inusual | Juegue un escenario relevante de phishing y explique qué datos concretos justificarían continuar. | El escenario empleado y dos conclusiones del análisis conjunto. |
| 4: Repaso | Aplicar la misma comprobación en un contexto nuevo | Sustituya el correo por un mensaje en el chat interno pidiendo compartir un documento. | Decisiones iniciales ante el nuevo caso y una acción de mejora. |

Ampliar imagen · Captura del juego · Interfaz en inglés
- Evite credenciales predecibles o reutilizadas
Evite opciones predecibles y contraseñas reutilizadas; cumpla los requisitos corporativos al generar claves para cuentas de trabajo.
- Interprete el indicador de solidez
El indicador es ilustrativo; utilice un gestor de contraseñas aprobado al crear credenciales reales de trabajo.
4. Prepare la primera sesión antes de convocar al equipo
Abra el recurso elegido en un dispositivo que los empleados utilicen a diario. Compruebe que funcione en la red corporativa, que el idioma resulte natural para el grupo y que las instrucciones se entiendan sin necesidad de audio. Si un juego interactivo requiere teclado, facilite un equipo adecuado o adapte el escenario a un debate guiado equivalente. Un material que carga perfectamente en el portátil del organizador puede resultar inaccesible en terminales compartidos.
Prepare una diapositiva o una ficha impresa con la vía de notificación interna, un contacto alternativo y los datos mínimos que debe incluir un aviso de incidente. Utilice ejemplos ficticios en lugar de comunicaciones reales de clientes. Aclare desde el inicio que se trata de un entrenamiento práctico y que cometer errores o tener dudas es completamente normal. Pida a los participantes que expliquen su razonamiento antes de desvelar la solución y comparen respuestas sin publicar clasificaciones individuales.
5. Utilice este ejercicio práctico: la entrega urgente del archivo
Plantee el escenario a cada persona de forma individual antes de abrir el debate en común. Anote la acción elegida y pregunte qué comprobación necesitarían antes de continuar con seguridad. El intercambio más constructivo suele girar en torno al canal de verificación: un empleado puede sospechar de una petición extraña, pero cometer el error de llamar al número que figura en el propio mensaje recibido.
6. Convierta la respuesta en una retroalimentación útil
La explicación posterior debe señalar el riesgo y ofrecer un paso viable para resolverlo. Limitarse a decir «incorrecto: esto es phishing» solo enseña una etiqueta teórica. Decir «la solicitud altera el destino habitual de los datos; abra la carpeta compartida oficial y confirme con el responsable antes de transferir la información» enseña una secuencia lógica que el empleado sabrá reproducir. Explique también en qué circunstancias sí sería seguro continuar, por ejemplo tras validar el traspaso por la vía formal.
Pregunte al grupo qué trabas dificultan seguir la vía segura en el día a día. Quizá el directorio de contactos esté desactualizado, el botón de aviso desaparezca en los móviles o se perciba que los mandos exigen rapidez por encima de la cautela. Asigne un responsable a cada problema detectado. La formación habrá servido para destapar un obstáculo organizativo; repetir la misma advertencia una y otra vez no servirá para solucionarlo.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
7. Conozca los límites del acceso gratuito en CyberPlay
El modelo público de CyberPlay permite jugar a los escenarios sin necesidad de registrarse. Una cuenta personal gratuita permite guardar el progreso individual. Esto hace posible probar una simulación concreta antes de decidir cómo dinamizarla con el grupo de trabajo. Utilice el catálogo temático sobre phishing que figura más abajo para seleccionar un juego cuya mecánica y nivel se ajusten a la decisión que desea entrenar.
La gestión centralizada de usuarios y la obtención de diplomas son independientes del acceso individual a las partidas. No dé por hecho que la asignación obligatoria de cursos, los informes agregados para la dirección o la descarga de certificados están incluidos solo porque el juego sea abierto. Revise los planes de empresa vigentes antes de prometer estas funciones a la dirección. Para este programa de inicio, el facilitador puede llevar una lista básica de asistencia y notas anónimas del debate sin recurrir a una plataforma de seguimiento de pago.
8. Compruebe la toma de decisiones una semana después
Plantee un segundo mensaje ficticio con una historia de fondo diferente. Si el primer caso trataba sobre la entrega urgente de un archivo, proponga ahora una autorización inesperada para recuperar una cuenta. Pida a los participantes que identifiquen qué se les solicita exactamente, elijan un método de verificación independiente y señalen el canal oficial para notificarlo. Registre las respuestas antes de dar ninguna pista. Esto permite evaluar de forma sencilla la asimilación del criterio práctico.
Mantenga sus conclusiones en una escala proporcionada respecto a las evidencias recogidas. La participación confirma la asistencia; una respuesta acertada demuestra destreza ante la prueba concreta planteada. Ninguno de los dos datos garantiza por sí solo que la organización sea inmune al phishing. Conviene distinguir los casos de no realización provocados por bajas o problemas técnicos de una falta de interés del empleado. Un seguimiento justo comienza por entender por qué una persona no pudo realizar la actividad.
9. Valore qué factores justificarían contratar un servicio
Plantéese contratar una herramienta de gestión cuando la coordinación manual se convierta en un obstáculo evidente: gestión de múltiples promociones, incorporaciones constantes de personal, exigencia de auditorías formales, necesidad de varios idiomas simultáneos o control de itinerarios formativos obligatorios. Documente estos requisitos antes de comparar proveedores en el mercado. El proceso de evaluación debe analizar las características exactas, los controles de acceso, el tratamiento de datos y el soporte que su entidad requiere.
También es posible enriquecer el plan sin adquirir nuevo software. Invite al equipo de finanzas a ensayar cómo validar cambios en transferencias bancarias, organice una simulación con recepción sobre el control de visitas en la oficina o mantenga una breve sesión sobre ransomware con los mandos intermedios. Añada cada nueva práctica cuando un riesgo concreto o una duda real lo justifiquen. El objetivo prioritario del primer mes es asentar una rutina formativa clara que los empleados comprendan, utilicen y ayuden a mejorar.
10. Lista de comprobación para el lanzamiento
El programa estará listo cuando alguien pueda explicar con soltura qué se va a hacer, por qué es importante para la empresa y cómo puede el personal pedir ayuda ante una sospecha. Guarde una copia de esta lista junto al material de la sesión para que cualquier otro facilitador pueda replicarla de forma homogénea. Revise la lista tras la primera sesión y resuelva cualquier cabo suelto antes de reunir al siguiente grupo.
- Designar a la persona responsable del programa y a quien gestiona las notificaciones de seguridad.
- Definir dos o tres decisiones observables y concretas para el primer mes de trabajo.
- Comprobar los materiales en los equipos reales de la plantilla y en el idioma adecuado.
- Acompañar los consejos generales con las vías internas de notificación y las herramientas corporativas.
- Emplear ejemplos ficticios y detallar cómo se gestionarán las notas tomadas en la sesión.
- Agendar una segunda sesión con un escenario alternativo para afianzar conceptos.
- Anotar una mejora concreta detectada, indicando persona asignada y fecha de resolución.
Ponga las decisiones en práctica
Elija un juego gratuito sobre phishing, tome las decisiones en primera persona y aproveche una situación de la partida para dinamizar el debate con su equipo.
Explorar juegos sobre phishingFuentes y lecturas adicionales
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, SP 800-50 Rev. 1 — NIST. Consultado el 2026-09-13
- Top Tips for Staff: formación gratuita en ciberseguridad — Centro Nacional de Ciberseguridad del Reino Unido (NCSC). Consultado el 2026-09-13
- Cuatro medidas sencillas para protegerse en Internet — CISA. Consultado el 2026-09-13
Sigue explorando
- Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Actividades de concienciación en ciberseguridad para empleados: 12 ejercicios prácticos
Utiliza 12 actividades de concienciación para empleados: mensajes, pagos, cuentas y respuesta a incidentes, con instrucciones prácticas y preguntas de reflexión.
ES · 13 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Formación en ciberseguridad para empleados en español: cómo elegir un programa
Elige formación de ciberseguridad para empleados en español con escenarios prácticos, accesibilidad y un piloto que compruebe aprendizaje y gestión del programa.
ES · 11 min de lectura - Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura - Escritorio limpio y pantalla bloqueada: checklist de seguridad en la oficina
Aplica una lista de comprobación de escritorio limpio y pantalla bloqueada para documentos, impresiones, tarjetas y dispositivos. Aprende a clasificar información.
ES · 10 min de lectura