Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 10 min leestijd
Gids en oefeningen in het Nederlands

Een gratis security-awarenesstraining kan medewerkers een waardevolle eerste kans bieden om te oefenen met veiligere keuzes. Begin met een heldere uitleg, voeg een realistische situatie toe en verbind de gewenste reactie direct met de eigen werkomgeving. Een kleine organisatie kan deze stappen al doorlopen met openbare leermiddelen, een teamoverleg en een vast aanspreekpunt voor beveiligingsmeldingen. Een kostbaar pakket met kant-en-klare modules aanschaffen is geen vereiste om te kunnen beginnen.
De grootste uitdaging zit meestal in het samenhangend organiseren. Iemand moet relevant materiaal selecteren, werktijd inroosteren, de interne procedures toelichten en nagaan wat mensen er naderhand van opsteken. Deze handleiding biedt een startprogramma van vier weken en maakt een helder onderscheid tussen echt gratis leermiddelen enerzijds en accountfuncties of betaald beheer anderzijds. De beschikbaarheid van de bronnen is gecontroleerd op 13 september 2026; controleer altijd de pagina van de aanbieder voordat u een leermiddel binnen een nieuwe groep uitrolt.
Wat je meeneemt
- Start met melden, accountbeveiliging en één realistisch berichtscenario.
- Gratis lesstof vraagt alsnog om een eigenaar, werktijd en interne werkinstructies.
- Oefen een concrete keuze en bespreek de reden; alleen aanwezig zijn bewijst nog geen leerresultaat.
- Gebruik het overzicht om gratis leertoegang te scheiden van zakelijke beheerfuncties.
1. Bepaal wat medewerkers concreet moeten kunnen
Formuleer een helder leerdoel voordat u een cursus kiest: bij een onverwacht inlogverzoek benadert de medewerker de dienst zelfstandig en meldt het bericht via de goedgekeurde meldprocedure. Dit is observeerbaar en direct nuttig. Een abstract doel als 'het cyberbewustzijn verhogen' geeft een oefenleider daarentegen weinig houvast over de lesstof of het beoordelen van vooruitgang.
Kies twee of drie duidelijke doelen voor de eerste maand. Vraag de helpdesk welke vragen telkens terugkeren, informeer bij de financiële administratie hoe wijzigingen van leveranciersgegevens worden geverifieerd en vraag een nieuwe collega waar een verdacht bericht gemeld moet worden. Beschouw een onduidelijke meldprocedure als een knelpunt dat vóór de training moet worden opgelost. NIST SP 800-50 Rev. 1 beschrijft leren als een doorlopend programma met regelmatige evaluatie en verbetering.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Inspecteer het registreerbare domein
Lees het registreerbare hoofddomein zorgvuldig; bekende woorden elders in een adres tonen niet aan wie de eigenaar is.
- Gebruik uw bekende portal
Ga naar de dienst via een bekende portal en let op de context van uw goedgekeurde wachtwoordmanager.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
2. Kies leermiddelen met duidelijke gebruiksvoorwaarden
Deze bronnen dienen verschillende doelen. Het lespakket van het Britse NCSC biedt een gestructureerde introductie; het factsheet van CISA dient als beknopt naslagwerk; CyberPlay zorgt voor interactieve oefening. Combineer ze rond één centraal doel in plaats van te verwachten dat medewerkers alles doorlopen. De tabel toont het gepubliceerde toegangsmodel, geen garantie dat elke denkbare functie is inbegrepen.
Het NCSC biedt Top Tips for Staff gratis aan, zonder inlogplicht en geschikt voor integratie in een eigen leerplatform. Raadpleeg de integratie-instructies als u afrondingen wilt kunnen registreren. Een downloadbaar pakket bevat immers niet het platform waarop het moet draaien.
| Bron | Geschikt voor | Toegang en beperkingen |
|---|---|---|
| NCSC Top Tips for Staff | Een niet-technische introductie met een korte kennistoets | Gratis online zonder inloggen; downloadbare SCORM-opties voor het eigen LMS. |
| CISA Four Easy Ways factsheet | Een beknopt overzicht over phishing, wachtwoorden, MFA en updates | Openbare PDF; puur naslagmateriaal, zonder beheer van toewijzingen. |
| CyberPlay-games | Keuzes maken en de gevolgen bespreken in een praktijkscenario | Losse games zijn gratis te spelen zonder account; een account bewaart persoonlijke voortgang. Beheerfuncties hangen af van het abonnement. |
| De oefeningen in deze gids | Een geleide nabespreking gekoppeld aan uw eigen werkwijze | Geen aankoop nodig; uw team zorgt zelf voor een oefenleider en meldinstructies. |
Bronnen bij dit onderdeel: Belangrijkste tips voor medewerkers: de organisatie online veilig houden · Vier eenvoudige manieren om online veilig te blijven
3. Doorloop een starttraject van vier weken
Plan wekelijks een kort, vast moment in onder werktijd. De onderstaande tijdsindicaties zijn bedoeld als richtlijn voor de planning, niet als wetenschappelijk bewezen ideale tijdsduur. Trek meer tijd uit wanneer een deelnemer daarom vraagt of wanneer het gesprek een onduidelijk proces aan het licht brengt. Herhaal voor ploegendiensten dezelfde activiteit per dienst en stel een schriftelijke variant beschikbaar.
| Week | Te oefenen handeling | Activiteit | Vast te leggen bewijs |
|---|---|---|---|
| 1: Melden | De juiste meldprocedure kiezen | Toon een fictief verdacht bericht; laat iedereen de meldknop of de juiste contactgegevens opzoeken. | Aanwezigheid, de afgesproken werkwijze en openstaande toegangsproblemen. |
| 2: Accounts | Een onverwacht inlogverzoek afwijzen | Lees de officiële richtlijn en bespreek een MFA-verzoek dat binnenkomt terwijl niemand probeert in te loggen. | Een voorbeeldreactie en de juiste escalatieroute. |
| 3: Berichten | Een ongebruikelijk verzoek onafhankelijk verifiëren | Speel een relevant phishingscenario en leg uit welke aanwijzingen actie rechtvaardigen. | Het gebruikte scenario en twee observaties uit de nabespreking. |
| 4: Herhalen | Dezelfde controle toepassen in een andere context | Vervang de e-mail door een zakelijk chatbericht met het verzoek een document te delen. | De eerste reacties op het nieuwe scenario en één concrete verbeteractie. |

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermijd voorspelbare hergebruikte inloggegevens
Vermijd voorspelbare keuzes en hergebruikte gegevens; volg de richtlijnen van uw organisatie bij het maken van een werkaccountwachtwoord.
- Lees de sterkte-indicator
De meter is illustratief; gebruik een goedgekeurde wachtwoordmanager wanneer u echte inloggegevens voor uw werk aanmaakt.
4. Bereid de eerste sessie voor vóór u collega's uitnodigt
Open het gekozen leermiddel op een apparaat dat medewerkers dagelijks gebruiken. Controleer of het werkt binnen het bedrijfsnetwerk, of het taalniveau aansluit en of instructies goed te volgen zijn zonder geluid. Vereist een game toetsenbordbediening, zorg dan voor een geschikte werkplek of een gelijkwaardig klassikaal scenario. Materiaal dat probleemloos draait op de laptop van de organisator kan op gedeelde werkplekken immers haperen.
Maak één slide of een beknopte instructiekaart met de interne meldprocedure, een reservecontactpersoon en de informatie die een melding moet bevatten. Gebruik uitsluitend fictieve voorbeelden in plaats van echte berichten van klanten. Benadruk dat de sessie bedoeld is om te oefenen en dat twijfel volkomen normaal is. Vraag deelnemers hun redenering toe te lichten voordat het juiste antwoord in beeld komt en vergelijk de antwoorden zonder individuele ranglijsten te tonen.
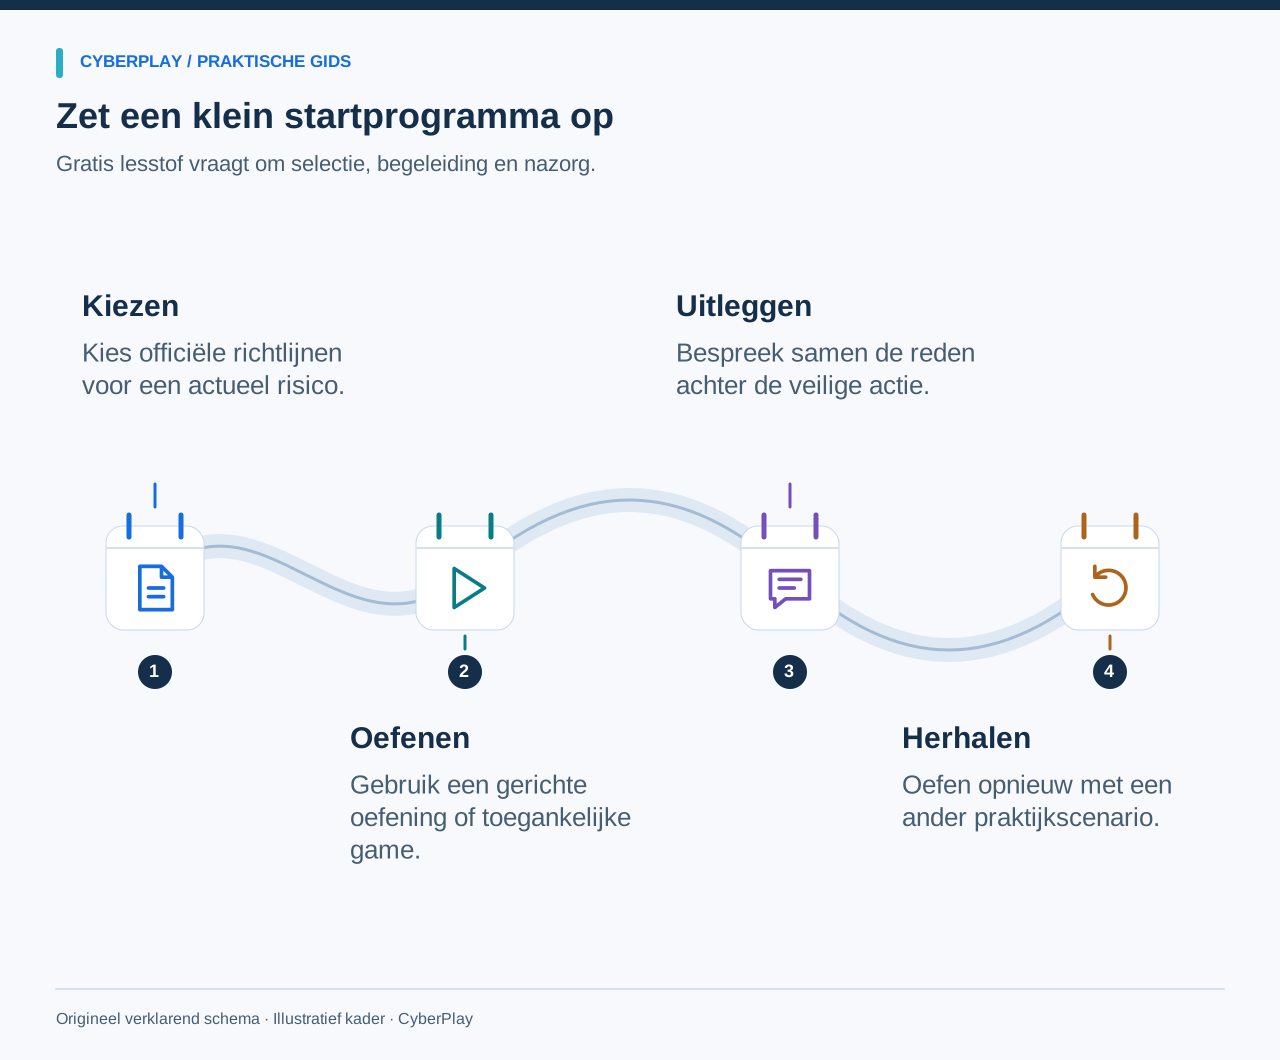
5. Gebruik deze praktijkoefening: het urgente gedeelde bestand
Leg het scenario eerst individueel voor aan elke deelnemer voordat u het gezamenlijk bespreekt. Noteer de gekozen actie en vraag vervolgens welke gegevens nodig zijn om veilig verder te kunnen. De meest waardevolle discussie ontstaat vaak over de verificatiemethode: een medewerker herkent het afwijkende verzoek wel, maar belt vervolgens toch het telefoonnummer dat in het bericht zelf staat.
6. Maak van het antwoord bruikbare feedback
Goede feedback maakt zowel het risico als de juiste vervolgstap inzichtelijk. Alleen roepen "fout: dit is phishing" leert iemand hooguit een etiket herkennen. Zeggen dat "het verzoek afwijkt van de vaste opslaglocatie; open de goedgekeurde map en controleer bij de eigenaar voordat je gegevens verstuurt" biedt een concrete werkwijze die een medewerker kan herhalen. Benoem ook wanneer verdergaan wél veilig is, zoals na bevestiging door de systeemeigenaar via het reguliere kanaal.
Vraag de groep wat de veilige route in de praktijk lastig maakt. Wellicht is de contactenlijst verouderd, ontbreekt de meldknop op mobiele apparaten of vrezen medewerkers dat leidinggevenden directe actie eisen. Wijs voor elk knelpunt een eigenaar aan. De training heeft een belemmering blootgelegd; telkens dezelfde waarschuwing herhalen lost die niet op.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
7. Begrijp de grenzen van gratis toegang bij CyberPlay
Het openbare spelaanbod van CyberPlay kan zonder account worden gespeeld. Met een gratis account blijft de persoonlijke voortgang bewaard. Zo kunt u een relevant scenario eerst zelf uitproberen voordat u besluit het met een team in te zetten. Raadpleeg het onderstaande overzicht met phishingonderwerpen om een game te kiezen waarvan de opzet en besturing passen bij de vaardigheid die u wilt oefenen.
Organisatiebeheer en toegang tot certificaten staan los van het individuele spelen. Ga er niet van uit dat medewerkers toewijzen, rapportages opvragen of certificaten downloaden mogelijk is enkel omdat een game gratis toegankelijk is. Controleer het actuele zakelijke abonnement voordat u dit soort toezeggingen doet aan het management. Voor dit startprogramma kan een oefenleider volstaan met een eenvoudige presentielijst en geanonimiseerde gespreksaantekeningen, zonder dat daar een betaald rapportagesysteem voor nodig is.
8. Evalueer de reactie opnieuw na een week
Bied een tweede fictief bericht aan met een heel andere context. Vroeg de eerste oefening om een documentupload, kies dan nu voor een onverwacht verzoek om accountherstel goed te keuren. Vraag deelnemers wat er precies gevraagd wordt, welke onafhankelijke controle zij kiezen en hoe de meldprocedure luidt. Noteer hun reactie vóórdat u aanwijzingen geeft. Zo toetst u op een laagdrempelige manier of het geleerde beklijft.
Houd conclusies altijd in verhouding tot dit bewijs. Deelname toont aanwezigheid aan; een juist antwoord toont succes op de specifieke taak. Geen van beide garandeert dat de organisatie volledig beschermd is tegen phishing. Maak onderscheid tussen niet-deelnemen door verlof of inlogproblemen en een bewuste actie van een medewerker. Een eerlijke opvolging begint met nagaan waarom iemand niet kon meedoen.
9. Bepaal wanneer een betaalde dienst meerwaarde biedt
Denk pas aan betaald beheer wanneer handmatige coördinatie een struikelblok wordt: veel groepen tegelijk, doorlopende onboarding, verplichte audits, meertaligheid of de wens om toewijzingen strak te registreren. Schrijf deze eisen eerst op voordat u producten vergelijkt. Een inkooptraject moet duidelijkheid geven over de vereiste functies, toegangsrechten, gegevensverwerking en gewenste ondersteuning.
Uitbreiden kan overigens ook prima zonder nieuw platform. Vraag de financiële afdeling om wijzigingen in betalingsgegevens te oefenen, laat de receptie de verificatie van bezoekers doorlopen of houd een korte tabletop-oefening over ransomware met teamleiders. Voeg telkens een activiteit toe als een concreet risico of een openstaande vraag daar aanleiding toe geeft. Het doel van de eerste maand is een herkenbare routine opbouwen die medewerkers begrijpen, toepassen en samen verbeteren.
10. Gebruik deze checklist voor de start
Het programma is gereed zodra iemand kan uitleggen wat er gaat gebeuren, waarom het belangrijk is en waar medewerkers terechtkunnen voor hulp. Bewaar een kopie bij het sessiemateriaal, zodat een andere oefenleider de training op dezelfde manier kan overnemen. Evalueer de checklist na de eerste groep en herstel eventuele onvolkomenheden vóór de volgende sessie.
- Wijs een programmaverantwoordelijke aan en een aanspreekpunt voor beveiligingsmeldingen.
- Kies twee of drie concrete, observeerbare keuzes voor de eerste maand.
- Test elk gekozen leermiddel op zakelijke apparaten en in de juiste taal.
- Vul algemeen advies aan met de interne meldwijze en goedgekeurde tools.
- Gebruik fictieve voorbeelden en leg uit hoe er met aantekeningen over deelname wordt omgegaan.
- Plan een vervolgsessie in met een gewijzigd praktijkscenario.
- Noteer één praktisch verbeterpunt, inclusief de eigenaar en de streefdatum.
Breng de theorie in de praktijk
Kies een gratis phishing-game, maak zelf de keuzes en gebruik één specifiek moment uit het scenario voor een nabespreking in het team. De interface, artikelen en assessments van CyberPlay zijn beschikbaar in het Nederlands. De catalogus bevat Nederlandstalige spellen; controleer per spel de taal- en toegangsvoorwaarden.
Bekijk de phishing-gamesBronnen en verder lezen
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
- Belangrijkste tips voor medewerkers: de organisatie online veilig houden — Nationaal Cyber Security Centre van het Verenigd Koninkrijk (NCSC). Geraadpleegd op 2026-09-13
- Vier eenvoudige manieren om online veilig te blijven — CISA. Geraadpleegd op 2026-09-13
Lees verder
- Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security-awarenessoefeningen voor medewerkers: twaalf activiteiten met nabespreking
Voer 12 praktische security awareness oefeningen uit met heldere doelen, tijdsindicaties, materialen, toegankelijke alternatieven en een nuttige nabespreking.
NL · 11 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Security-awarenesstraining in het Nederlands: kies een programma voor medewerkers
Kies security-awarenesstraining in het Nederlands: vergelijk scenario’s, feedback en toegankelijkheid en toets het programma met een gerichte pilot voor medewerkers.
NL · 10 min leestijd - Security-awarenessonderwerpen: kiezen op basis van werk en risico’s
Kies security-awarenessonderwerpen op basis van rollen, taken en werkplekrisico’s. Gebruik een praktische matrix en oefen beslissingen met herkenbare scenario’s.
NL · 9 min leestijd - Clean desk en scherm vergrendelen: een praktische beveiligingschecklist
Gebruik een checklist voor clean desk en scherm vergrendelen voor papier, afdrukken, badges en apparaten. Oefen met classificatie en veilige opslag.
NL · 9 min leestijd