Редакція CyberPlay · Опубліковано · Оновлено · 9 хв читання
Посібник і вправи українською

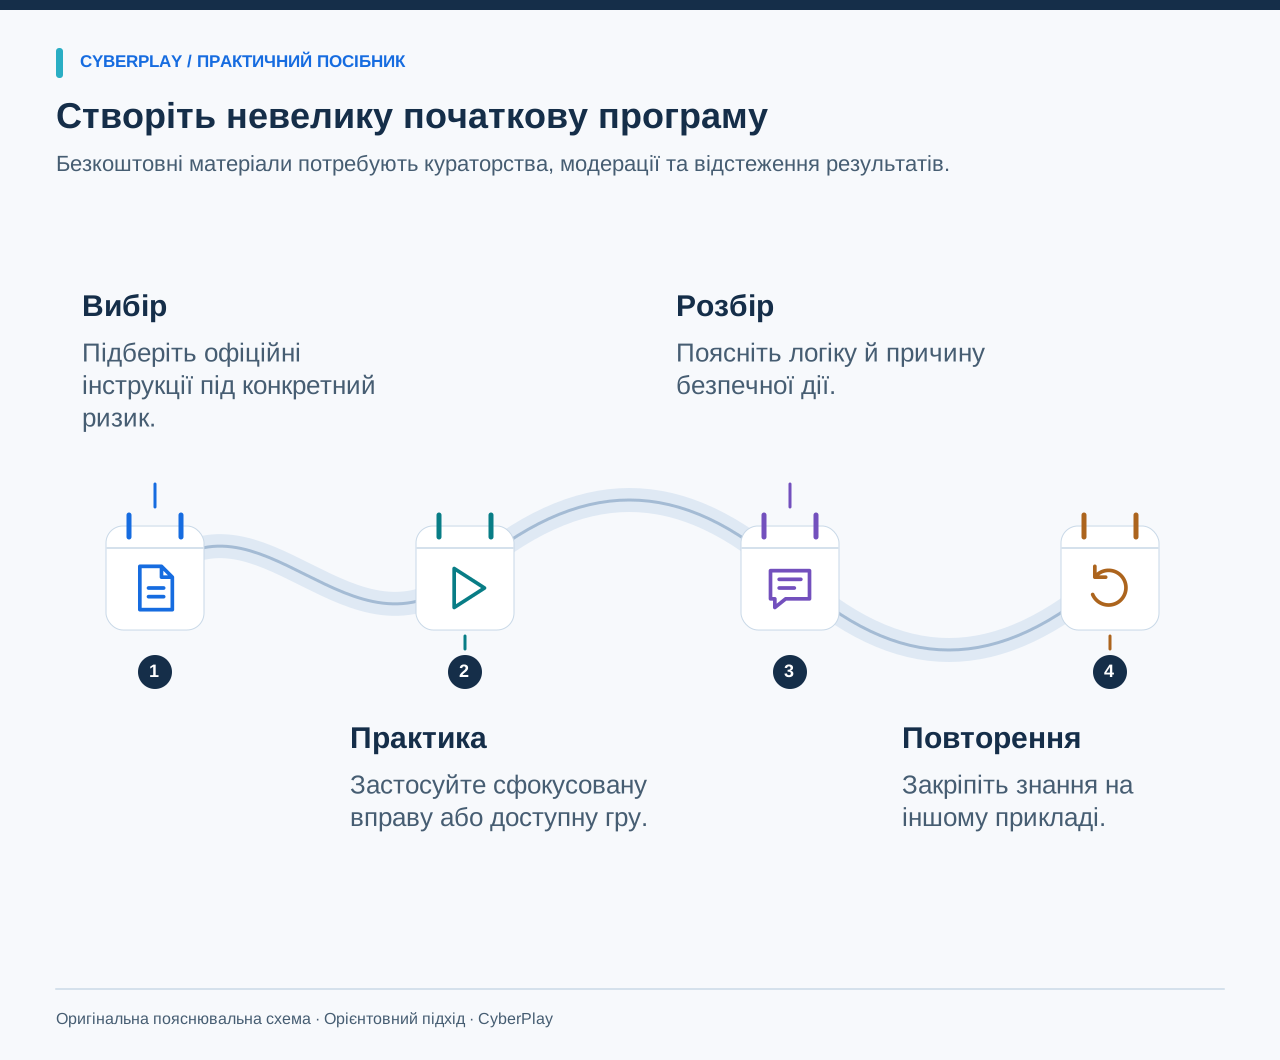
Безкоштовне навчання кібербезпеки дає працівникам практичну можливість навчитися приймати безпечніші рішення. Почніть із доступного пояснення, додайте реалістичну ситуацію та пов’яжіть дії зі своїм робочим середовищем. Невелика організація може втілити цю послідовність за допомогою загальнодоступних матеріалів, командної зустрічі та призначеної особи, яка приймає повідомлення про інциденти. Купівля великої бібліотеки контенту зовсім не є обов’язковою умовою для старту.
Найскладніше зазвичай — об’єднати всі елементи. Хтось має підібрати відповідний матеріал, виділити робочий час, пояснити локальні процедури та перевірити, що люди засвоїли після цього. Цей посібник пропонує чотиритижневу початкову програму та розмежовує дійсно безкоштовні навчальні матеріали від функцій облікових записів і платних інструментів адміністрування. Доступність ресурсів перевірено 13 вересня 2026 року; завжди перевіряйте сторінку відповідного провайдера перед запуском навчання для нової групи.
Головне, що варто запам’ятати
- Почніть із каналів сповіщення, безпеки облікових записів та одного реалістичного сценарію підозрілого повідомлення.
- Безкоштовний контент усе одно потребує відповідального, робочого часу та внутрішніх інструкцій організації.
- Практикуйте прийняття рішень та обговорюйте причини; сама лише присутність не свідчить про успішне навчання.
- Використовуйте матрицю ресурсів, щоб чітко розрізняти безкоштовний доступ до навчання та корпоративні функції.
1. Визначте, що саме мають уміти робити працівники
Перш ніж обирати навчальний курс, сформулюйте простий і зрозумілий результат: отримавши неочікуваний запит на вхід, працівник самостійно перевіряє сервіс і повідомляє про інцидент через затверджений канал. Це спостережувана й корисна дія. На противагу цьому мета на кшталт «підвищити рівень кіберобізнаності» залишає тренера в невідомості щодо того, чому саме навчати або як оцінювати прогрес.
Виберіть два чи три очікувані результати на перший місяць. Запитайте у служби підтримки, які питання виникають найчастіше, дізнайтеся у фінансового відділу, як верифікують зміну реквізитів постачальників, і розпитайте нового колегу, куди саме він повідомив би про підозріле повідомлення. Якщо процес повідомлення незрозумілий — виправте це ще до початку навчання. Стандарт NIST SP 800-50 Rev. 1 розглядає навчання саме як постійну програму з оцінкою та вдосконаленням.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Перевірте основний домен
Перевірте домен, доступний для реєстрації як окреме ім’я; знайомі слова в інших частинах адреси не підтверджують власника.
- Скористайтеся відомим порталом
Переходьте до сервісу через перевірений портал і зважайте на контекстні підказки схваленого менеджера паролів.
Джерела розділу: Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1
2. Обирайте ресурси зі зрозумілими умовами доступу
Ці матеріали виконують різні завдання. Пакет від NCSC містить структурований вступ; пам'ятка від CISA слугує лаконічним довідником; платформа CyberPlay забезпечує інтерактивну практику. Поєднайте їх навколо єдиної цілі замість того, щоб вимагати від команди пройти абсолютно все. У таблиці описано заявлені моделі доступу, а не обіцянку необмеженого включення всіх можливих функцій.
NCSC позиціонує курс Top Tips for Staff як безкоштовний, доступний без реєстрації та придатний для інтеграції у власну систему управління навчанням (LMS). Ознайомтеся з інструкціями щодо інтеграції, якщо вам необхідно зберігати журнали успішності. Пакет для завантаження не містить самої платформи для його розміщення.
| Ресурс | Для чого корисний | Доступ та обмеження |
|---|---|---|
| NCSC Top Tips for Staff | Нетехнічний вступ і короткий тест для самоперевірки | Безкоштовно онлайн без реєстрації; версії SCORM для завантаження у власну LMS. |
| Пам'ятка CISA Four Easy Ways | Лаконічний довідник про фішинг, паролі, MFA та оновлення | Загальнодоступний PDF; матеріал для читання без інструментів керування завданнями. |
| Ігри CyberPlay | Прийняття рішень та обговорення наслідків у змодельованому сценарії | В окремі ігри можна грати безкоштовно без створення облікового запису; реєстрація потрібна для збереження особистого прогресу. Корпоративні функції залежать від обраного тарифу. |
| Вправи з цього посібника | Командне обговорення з модератором, прив'язане до ваших внутрішніх процесів | Не потребує фінансових витрат; ваша команда забезпечує ведучого та пояснює маршрути звітування. |
Джерела розділу: Top Tips for Staff: безкоштовне навчання кібербезпеки · Чотири прості способи захиститися в інтернеті
3. Запустіть чотиритижневу початкову програму
Щотижня виділяйте невеликий і фіксований проміжок робочого часу. Зазначена нижче тривалість — це орієнтири для планування, а не доведені наукою оптимальні норми. Подовжте заняття, якщо учаснику потрібно більше часу або якщо обговорення виявило невирішені організаційні питання. Для працівників зі змінним графіком повторіть ту саму активність на кожній зміні та надайте текстову версію.
| Тиждень | Рішення для практики | Активність | Матеріали для збереження |
|---|---|---|---|
| 1: Звітування | Обрати правильний канал сповіщення | Покажіть вигадане підозріле повідомлення; кожен має знайти кнопку сповіщення або офіційний контакт. | Присутність, узгоджений канал звітування та невирішені проблеми з доступом. |
| 2: Облікові записи | Відхилити неочікуваний запит на підтвердження входу | Ознайомтеся з офіційним довідником, після чого обговоріть запит MFA, який надійшов у момент, коли ніхто не намагався увійти. | Зразок правильної реакції та маршрут ескалації проблеми. |
| 3: Повідомлення | Самостійно верифікувати нетиповий запит | Пройдіть відповідний сценарій протидії фішингу (phishing), після чого поясніть, які саме підтвердження дозволили б продовжити дію безпечно. | Використаний сценарій і два висновки за підсумками обговорення. |
| 4: Закріплення | Застосувати ту саму перевірку в нових умовах | Замініть електронний лист повідомленням у робочому чаті з вимогою надати спільний доступ до файлу. | Перші прийняті рішення в новому сценарії та одна дія для вдосконалення процесу. |

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Уникайте повторюваних паролів
Уникайте передбачуваних комбінацій і повторного використання облікових даних; дотримуйтесь політик безпеки під час створення робочих паролів.
- Оцініть індикатор надійності пароля
Індикатор має ілюстративний характер; використовуйте затверджений менеджер паролів, коли створюєте справжні облікові дані для роботи.
4. Підготуйте перше заняття перед запрошенням колег
Відкрийте обраний ресурс на пристрої, яким працівники користуються щодня. Переконайтеся, що він коректно працює в мережі організації, що мова матеріалу зрозуміла групі, а інструкції можна прочитати без увімкнення звуку. Якщо для гри потрібна клавіатура, забезпечте відповідний пристрій або проведіть еквівалентний усний розбір сценарію. Ресурс, який чудово працює на ноутбуці організатора, може бути повністю недоступним на спільних робочих терміналах.
Підготуйте один слайд або надруковану пам'ятку з локальними каналами сповіщення, резервним контактом і переліком даних, які має містити повідомлення. Використовуйте вигадані навчальні приклади замість реальних листувань із клієнтами. Поясніть, що мета заняття — практика, і сумніватися чи ставити запитання — це нормально. Попросіть учасників аргументувати свій вибір ще до того, як буде показано правильну відповідь, а потім дайте їм можливість порівняти висновки без публікації індивідуальних рейтингів.
5. Використайте цю авторську вправу: терміновий спільний доступ до файлу
Надайте сценарій кожному учаснику індивідуально перед початком спільного обговорення. Зафіксуйте обраний варіант дій, а потім запитайте, яка додаткова інформація знадобилася б для безпечного виконання запиту. Найкорисніша дискусія зазвичай стосується саме способу перевірки: працівник може помітити підозрілий запит, але водночас зателефонувати за номером, указаним у самому тексті повідомлення.
6. Перетворіть відповідь на корисний зворотний зв'язок
Зворотний зв'язок має пояснювати як сутність ризику, так і конкретний наступний крок. Фраза «неправильно, це фішинг» лише дає ярлик. Пояснення «цей запит пропонує незвичне місце для завантаження; відкрийте затверджену корпоративну директорію та підтвердіть дію з власником даних перед передачею» навчає алгоритму дій, який працівник зможе відтворити. Також зазначте, коли продовжувати дію дійсно безпечно — наприклад, після того, як власник підтвердив дозвіл через узгоджений процес зв'язку.
Запитайте в команди, чому безпечний шлях здався незручним. Можливо, довідник контактів застарів, кнопка сповіщення не відображається на мобільних пристроях, або ж співробітники переконані, що керівництво вимагає миттєвого виконання будь-яких завдань. Призначте відповідального за вирішення кожної знайденої проблеми. Навчання виявило реальну перешкоду; повторення однакових попереджень не допоможе її усунути.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Знайдіть офіційний довідник
Скористайтеся корпоративним телефонним довідником для пошуку надійного контакту підтримки, перш ніж виконувати чутливий запит.
- Не використовуйте надані номери
Номер телефону, який повідомив співрозмовник, є частиною самого запиту і не може бути незалежним підтвердженням.
7. Зрозумійте межі безкоштовного доступу CyberPlay
Відкритий доступ до ігор CyberPlay дозволяє грати без реєстрації. Безкоштовний обліковий запис дає можливість зберігати особистий прогрес. Завдяки цьому можна самостійно пройти відповідний сценарій, перш ніж пропонувати його колегам. Перегляньте каталог тем із фішингу нижче, щоб підібрати гру, опис і механіка якої точно відповідають рішенню, яке ви прагнете відпрацювати з командою.
Функції корпоративного адміністрування та доступ до дипломів не входять до базового індивідуального сценарію. Не слід вважати, що призначення завдань працівникам, отримання звітів по компанії або завантаження сертифікатів доступні автоматично лише тому, що сама гра безкоштовна. Ознайомтеся з поточним корпоративним тарифом, перш ніж обіцяти ці можливості керівництву. Для запропонованої початкової програми ведучий може вести базовий журнал відвідуваності та анонімні нотатки обговорень без платної системи звітності.
8. Перевірте зміни в прийнятті рішень через тиждень
Використайте друге вигадане повідомлення з іншою сюжетною лінією. Якщо перша ситуація стосувалася завантаження файлу, наступною вправою може стати неочікуваний запит на відновлення доступу до облікового запису. Попросіть учасників визначити суть запиту, обрати спосіб незалежної перевірки та назвати правильний канал сповіщення. Зафіксуйте їхні варіанти перед тим, як давати підказки. Це дасть змогу реально оцінити, як знання застосовуються на практиці під час вправи.
Спирайтеся виключно на фактичні дані та не робіть голослівних заяв. Участь підтверджує присутність; правильна відповідь демонструє успішне виконання запропонованого навчального завдання. Жоден із цих факторів сам по собі не доводить, що організація повністю захищена від фішингу. Відокремлюйте непроходження через відпустку чи технічні проблеми з доступом від свідомого вибору працівника. Справедливий зворотний зв'язок завжди починається зі з'ясування причин, чому людина не змогла взяти участь.
9. Визначте, що саме виправдовує перехід на платний сервіс
Розгляньте можливість впровадження платних платформ, коли ручна координація стає відчутною перешкодою: поява великої кількості груп, постійний онбординг нових колег, обов'язкова формальна звітність, підтримка кількох мов або потреба централізовано призначати навчальні плани. Чітко зафіксуйте ці вимоги перед аналізом комерційних пропозицій. Обговорення закупівлі має охоплювати точний функціонал, налаштування доступу, правила обробки даних і технічну підтримку, необхідну вашій компанії.
Розвивати культуру безпеки можна і без придбання платформи. Запропонуйте фінансовому відділу потренувати верифікацію зміни платіжних реквізитів, відпрацюйте з адміністраторами перевірку відвідувачів або проведіть коротке обговорення загроз програм-вимагачів (ransomware) із керівниками підрозділів. Додавайте кожну наступну активність тільки тоді, коли її виправдовує конкретний ризик чи відкрите запитання. Мета першого місяця — сформувати стабільну й регулярну звичку, яку працівники розуміють, можуть застосовувати та покращувати.
10. Збережіть цей чекліст для запуску
Програма готова до старту, коли є відповідальний, здатний чітко пояснити, що саме відбуватиметься, чому це важливо та куди працівники можуть звернутися по допомогу. Збережіть копію разом із матеріалами зустрічі, щоб інший ведучий міг упевнено повторити заняття. Перегляньте чекліст після завершення першої групи та виправте всі неточності до початку наступної сесії.
- Призначте відповідального за програму та особу, яка приймає повідомлення про підозрілі інциденти.
- Оберіть два або три спостережувані практичні рішення для відпрацювання в перший місяць.
- Перевірте кожен обраний ресурс на робочих пристроях співробітників та обов'язково потрібною мовою.
- Доповніть загальні поради внутрішніми інструкціями щодо сповіщення та переліком узгоджених робочих інструментів.
- Використовуйте вигадані навчальні приклади та відкрито розкажіть, як оброблятимуться результати участі.
- Заплануйте наступне практичне заняття з новим зміненим навчальним сценарієм.
- Зафіксуйте один реальний крок для покращення процесу, призначте відповідального та термін виконання.
Застосуйте правильне рішення на практиці
Оберіть безкоштовну гру з протидії фішингу, спробуйте прийняти рішення самостійно та використайте ключовий епізод для розбору в команді.
Переглянути ігри про фішингДжерела й додаткові матеріали
- Побудова програми навчання кібербезпеки та приватності, SP 800-50 Rev. 1 — NIST. Переглянуто 2026-09-13
- Top Tips for Staff: безкоштовне навчання кібербезпеки — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
- Чотири прості способи захиститися в інтернеті — Агентство з кібербезпеки та безпеки інфраструктури США (CISA). Переглянуто 2026-09-13
Досліджуйте далі
- План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Вправи з кібербезпеки для працівників: 12 практичних занять
Використайте 12 вправ із кібербезпеки для працівників: листи, платежі, облікові записи та інциденти. Кожна містить практичні вказівки й запитання для обговорення.
UK · 9 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Навчання працівників кібербезпеки українською: як обрати програму
Обирайте навчання кібербезпеки для працівників українською. Перевірте сценарії, доступність, результати та роботу адміністратора під час практичного пілоту.
UK · 9 хв читання - Теми навчання кібербезпеки: вибір за ролями та робочими ризиками
Добирайте теми навчання кібербезпеки за ролями та робочими ризиками. Використайте матрицю про фішинг, облікові записи, дані, фізичний доступ і використання ШІ.
UK · 9 хв читання - Чистий стіл і чистий екран: практичний чекліст безпеки в офісі
Чекліст чистого столу та екрана: захист документів, роздруківок, перепусток і пристроїв. Практикуйте класифікацію даних, безпечне зберігання та знищення.
UK · 8 хв читання