Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
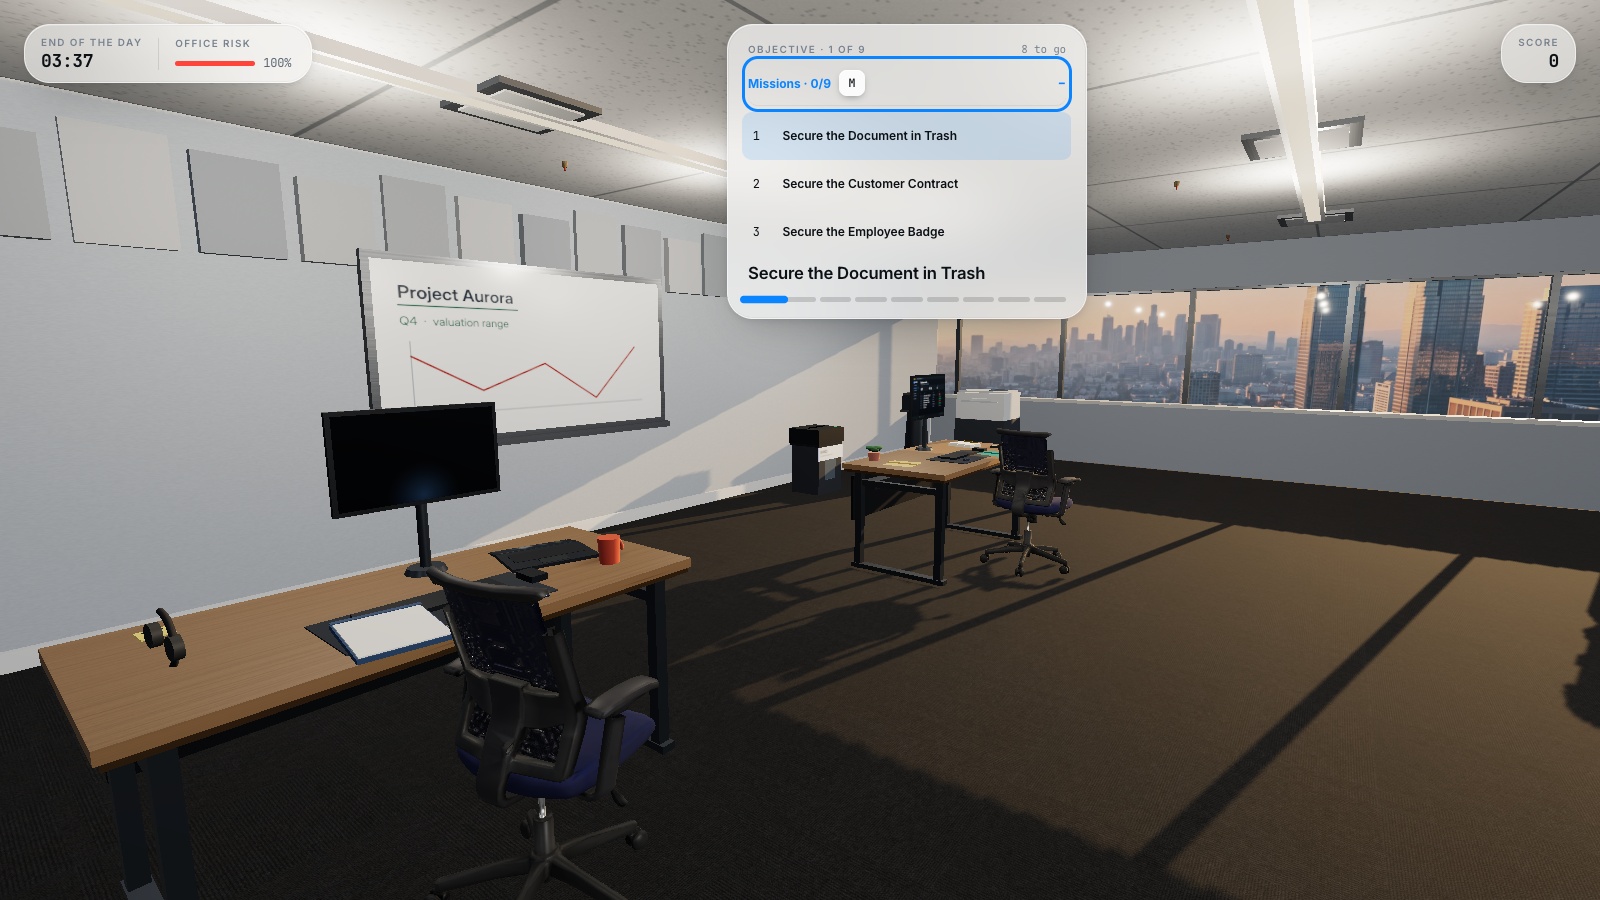
Звичка дотримуватися політики чистого столу та чистого екрана захищає інформацію та доступ, коли ви відлучаєтеся з робочого місця. Блокуйте екран звичайного офісного комп'ютера, забирайте роздруківки з конфіденційними даними, надійно ховайте документи й портативні пристрої та тримайте під контролем перепустки. Чистий стіл не обов'язково має бути абсолютно порожнім; безпечні речі можуть залишатися, тоді як захищена інформація повинна потрапити у належне місце.
Цей посібник містить чекліст дій перед тим, як відійти від столу, оригінальну вправу на сортування та практичний спосіб навчання прийняттю рішень за допомогою гри Clean Desk Challenge. Застосовуйте правила класифікації інформації та зберігання записів, прийняті у вашій організації. Мета полягає в грамотному поводженні з даними, а не в змаганні за ідеальний порядок на столі чи гарантіях юридичної відповідності стандартам.
Головне, що варто запам’ятати
- Оцінюйте предмет за його інформаційною цінністю та рівнем доступу, а не за його кольором чи безладом.
- Блокуйте звичайний офісний екран перед тим, як відійти; автоблокування — це лише страховка.
- Використовуйте схвалені місця для зберігання та способи утилізації, зважаючи на вимоги до строків зберігання документів.
- Навчайте того, з чим люди можуть працювати самостійно, а що належить передавати уповноваженому власнику.
1. Застосовуйте перевірку за 5 пунктами перед тим, як відійти від столу
Почніть із моменту, про який часто забувають: короткої перерви. Прибув кур'єр, колега звернувся по допомогу чи зустріч перенесли в інший кабінет. Зробіть так, щоб перевірка працювала як для таких звичайних пауз, так і наприкінці робочого дня. Усі дії мають бути здійсненними за допомогою тих засобів зберігання та контролю, які фактично надає організація.
- Виконайте блокування екрана на звичайній робочій станції; перевірте інші дисплеї в полі зору.
- Заберіть свої роздруківки з конфіденційними даними з принтера та сусідніх вихідних лотків.
- Покладіть захищені документи до затвердженого безпечного місця.
- Візьміть із собою або надійно сховайте перепустку, телефон та інші портативні робочі пристрої.
- Приберіть відкриті записки та скористайтеся затвердженим способом утилізації непотрібних матеріалів.
2. Визначте, що саме розкриває об'єкт
Синя папка може містити публічну брошуру або зарплатні відомості. Горнятко з кавою може створювати безлад, не становлячи загрози для інформаційної безпеки. Запитайте себе, про що можна дізнатися, що змінити або до чого отримати доступ, прочитавши документ чи використавши предмет. Маркування допомагає, але співробітник також повинен помічати, коли вміст не відповідає позначці.
У вашій організації можуть використовуватися такі терміни, як публічна, внутрішня або конфіденційна інформація, з конкретними інструкціями щодо поводження з кожною категорією. Ці мітки є лише прикладами, а не універсальною схемою класифікації. Якщо рівень чутливості чи власник невідомі, захистіть річ від випадкового перегляду та зв'яжіться з уповноваженим власником, не відкриваючи сторонніх записів заради розслідування.
3. Захищайте екран під час роботи
Блокування обмежує доступ до активного сеансу, тоді як розташування екрана захищає від випадкового погляду сторонніх. Вони вирішують різні завдання. Звертайте увагу на монітори, повернені до коридорів чи вікон, дисплеї в переговорних кімнатах, незакріплені робочі місця та поле зору камери під час відеодзвінків. Фільтр приватності може зменшити кути огляду, але він не замінює блокування сеансу.
Інструментарій фізичної безпеки ICO рекомендує процеси чистого столу та чистого екрана, належне розміщення пристроїв і автоматичне блокування екрана. Його настанови є орієнтиром для контролю, а не сертифікатом того, що цей чекліст гарантує відповідність організації правовим нормам. Для диспетчерських або критично важливих терміналів дотримуйтеся затвердженої процедури передачі зміни; не сприймайте звичайні офісні поради як вказівку зупиняти виробничий процес.
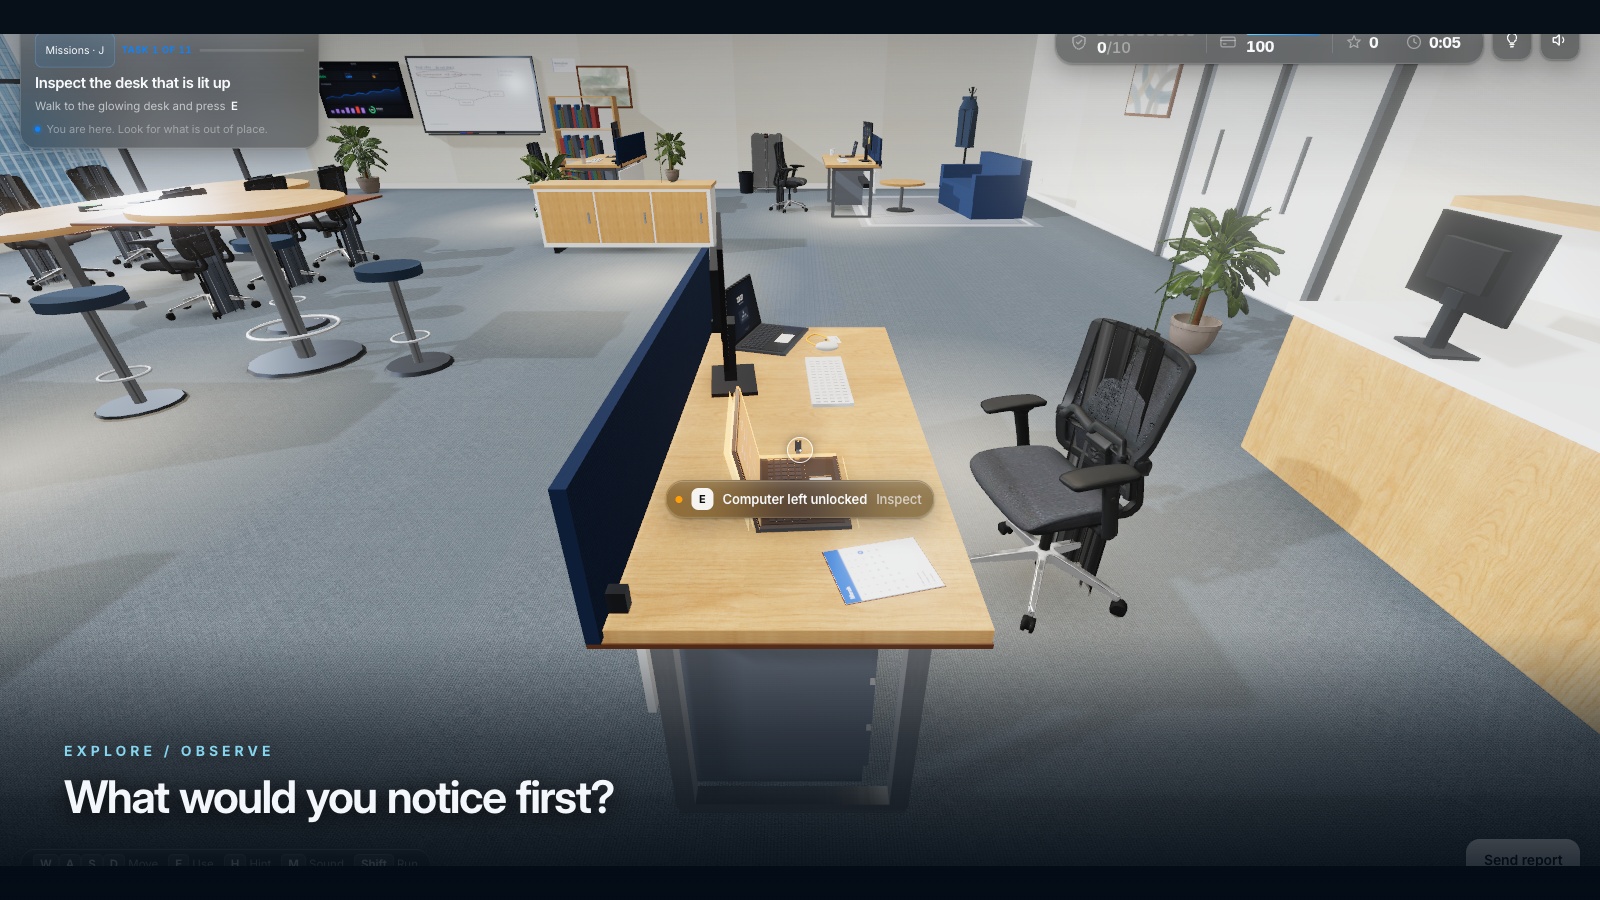
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Заблокуйте залишений екран
Блокуйте екран робочого комп'ютера за затвердженою процедурою щоразу, коли залишаєте робоче місце чи змінюєте завдання.
- Захищайте документи та перепустки
Тримайте конфіденційні документи та перепустки захищеними відповідно до встановлених правил зберігання та поводження протягом усього дня.
Джерела розділу: Фізична безпека: інструментарій інформаційної та кібербезпеки
4. Відстежуйте шлях документа за межами вашого столу
Принтер, вихідний лоток сканера та стіл для переговорів є частиною маршруту обігу інформації. Забирайте матеріали, які відправили на друк, використовуйте схвалену функцію безпечного друку за наявності та перевіряйте, чи всі потрібні сторінки надруковано. Не відправляйте документ на друк повторно лише тому, що ви ще не дійшли до принтера.
Для вправи розгляньте вигаданий клієнтський договір із позначкою «конфіденційно». Розуміння призначення та класифікації документа набагато корисніше, ніж реакція на колір папки. Якщо ви знайшли чужу роздруківку з чутливими даними, скористайтеся затвердженим процесом повернення або повідомлення про знахідку. Не фотографуйте її зміст у неформальний груповий чат, щоб спитати, чий це документ.
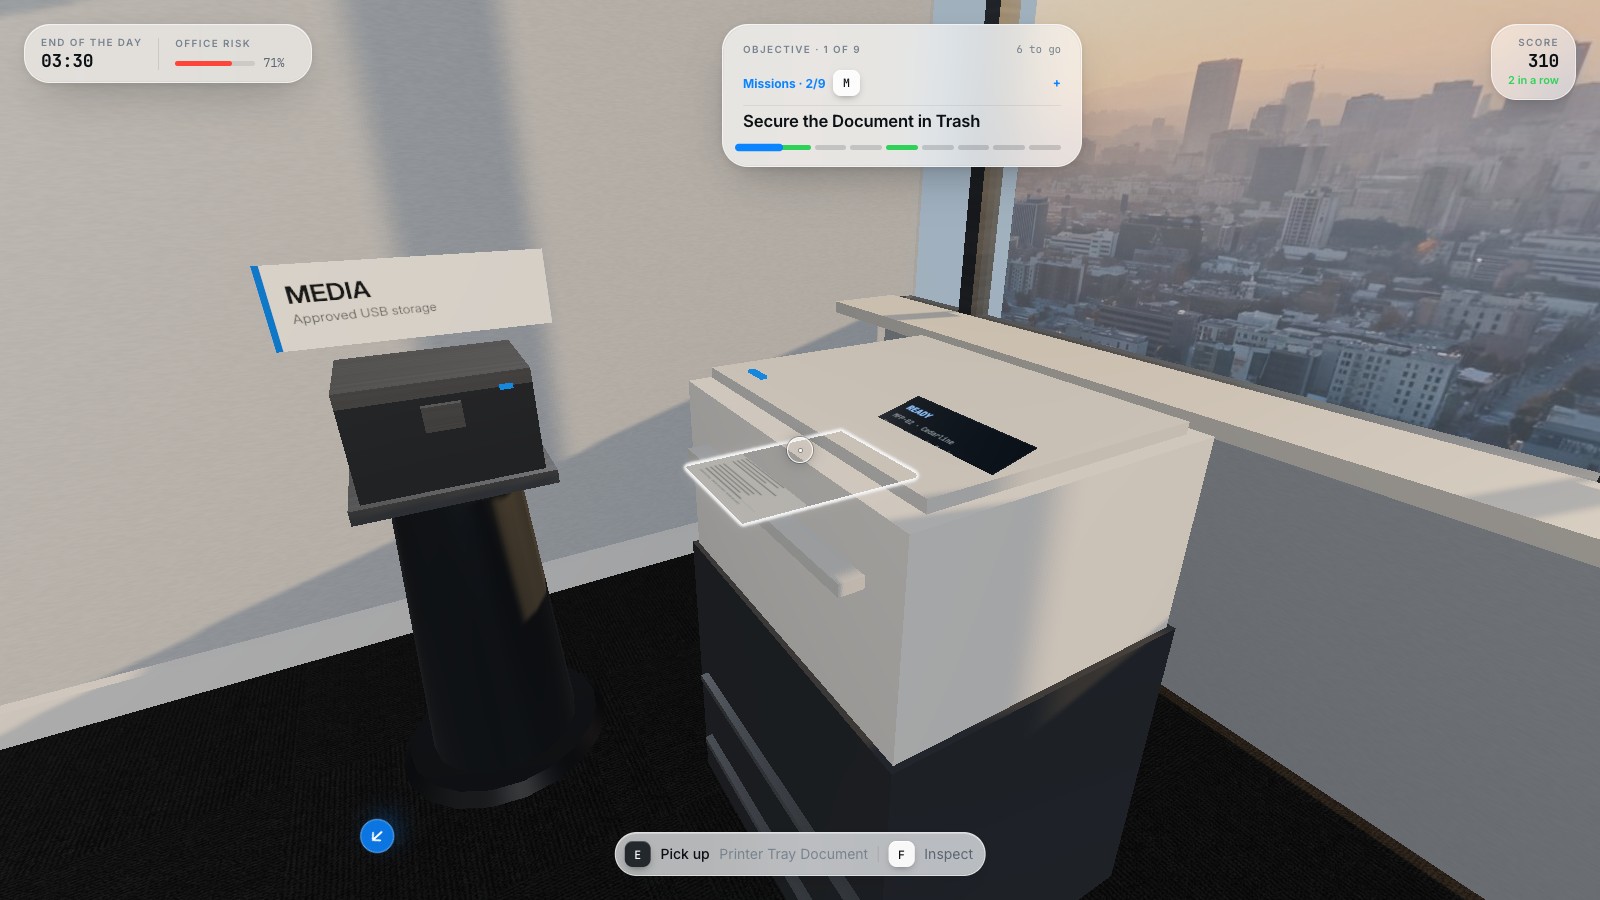
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Забирайте конфіденційні роздруківки
Вчасно забирайте конфіденційні роздруківки та перевіряйте вихідний лоток перед тим, як залишити спільну зону друку.
- Знищуйте документи належним чином
Утилізуйте непотрібні конфіденційні документи відповідно до офіційних корпоративних правил знищення, а не у звичайний смітник.
5. Враховуйте речі, які надають доступ
Перепустка, розблокований телефон або змінний носій можуть мати цінність для доступу, навіть якщо на них немає відкритого для читання тексту. Завжди тримайте перепустку при собі або у схваленому місці зберігання. Повідомляйте про втрату перепустки встановленим шляхом, щоб відповідальна команда змогла оцінити ризики доступу; якщо ви знайдете її пізніше, це не скасовує обов'язку дотриматися цієї процедури.
Обладнання колеги потребує дій з урахуванням його власника. Застосуйте встановлену процедуру блокування екрана, якщо ви на це уповноважені, але не читайте чужі повідомлення, не підбирайте пароль і не ховайте техніку в таємне місце. Поради NCSC щодо безпеки пристроїв наголошують на дотриманні внутрішніх регламентів і негайному повідомленні про втрачені чи викрадені пристрої. Пам'ятка для команди має чітко вказувати потрібний контакт.
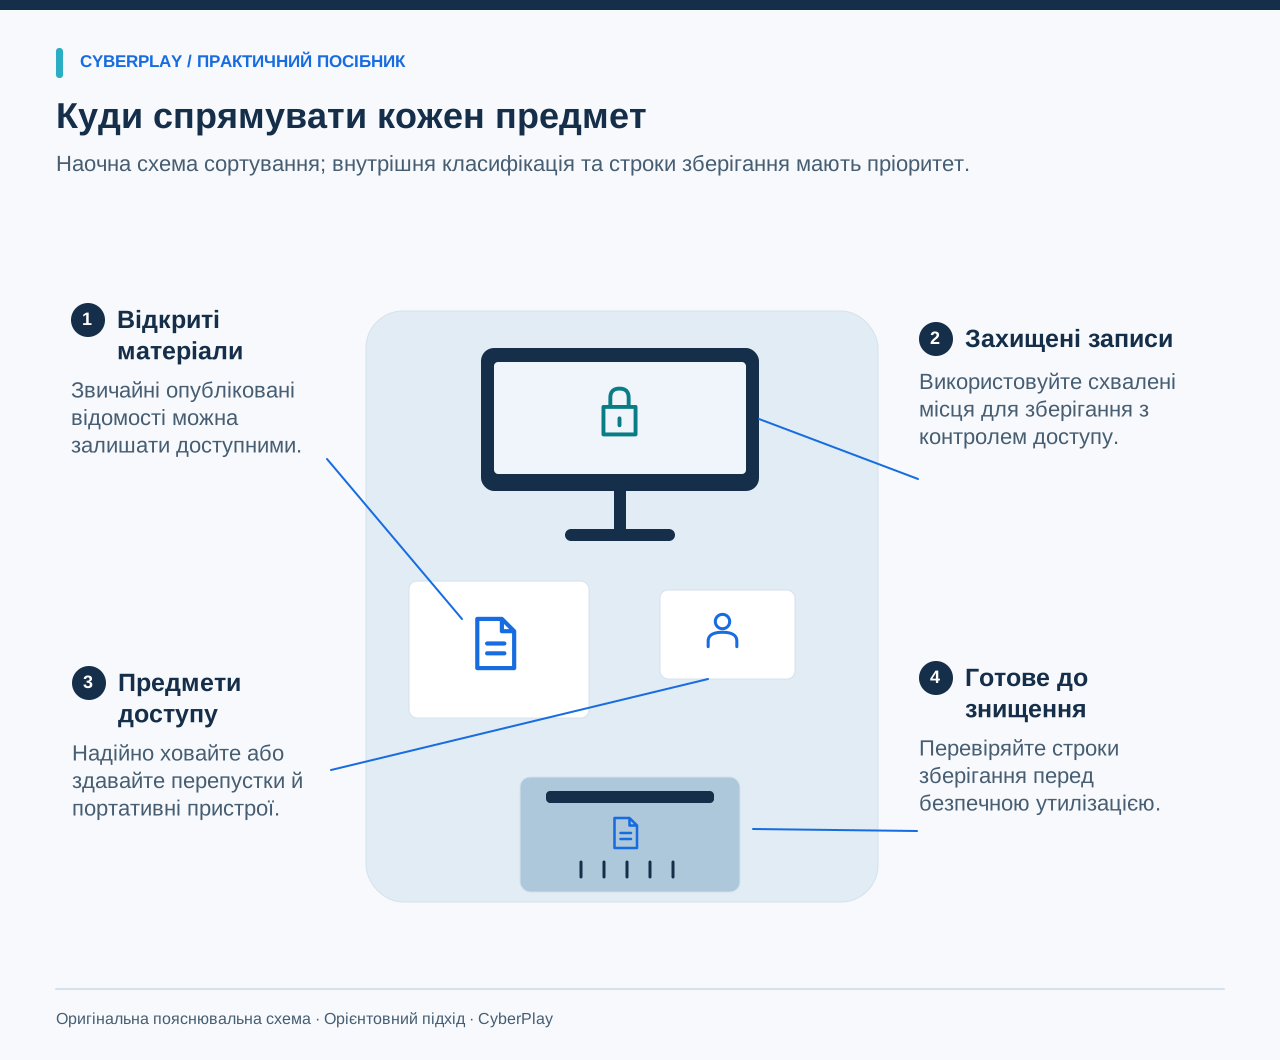
Джерела розділу: Поради з безпеки пристроїв для кінцевих користувачів
6. Безпечне знищення — це свідоме рішення, а не рефлекс
Те, що документ застарів, продубльований або просто залишений на столі, не означає, що його можна знищити. Перевірте, хто є його власником, які встановлені строки зберігання та чи немає вказівки зберегти запис. Якщо документ має залишатися, покладіть його у схвалене сховище. Якщо утилізацію дозволено, скористайтеся спеціальним процесом для конфіденційних відходів чи знищення.
Звичайний збір макулатури, персональні шредери та урни для офісного сміття за замовчуванням не взаємозамінні. Дотримуйтеся правил організації, зокрема щодо того, хто обслуговує контейнери та вивезення відходів. Ті ж правила діють і коли триває робота з дому: надійно зберігайте робочі папери, поки не з'явиться можливість передати або знищити їх затвердженим способом, замість вигадування зручних обхідних шляхів.
Джерела розділу: Управління інформацією: інструментарій інформаційної та кібербезпеки
7. Розсортуйте цей вигаданий спільний стіл
Сприймайте цю таблицю як навчальний матеріал для обговорення, а не звіт про реальну перевірку офісу. Для кожного предмета назвіть інформацію чи доступ, про які йдеться, і поясніть наступну дію. Якщо факти неповні, зазначте запитання до власника або вимог політики. Правильною відповіддю може бути й «уточнити в уповноваженого власника».
| Знайдений предмет | Що має значення | Належна дія |
|---|---|---|
| Опублікований річний звіт поруч із горнятком | Звіт навмисно зроблено публічним; горнятко не відкриває доступу до облікових записів. | Залиште безпечні речі на місці, якщо внутрішні правила офісу не вимагають іншого. |
| Роздруківка заробітної плати біля спільного принтера | Особисті дані про доходи відкриті людям, яким вони не призначені. | Сховайте її згідно із затвердженим процесом повернення та повідомте відповідального власника. |
| Старий підписаний договір із клієнтом | Строки зберігання та право власності важливі, навіть якщо копія здається непотрібною. | Перевірте правила зберігання записів, перш ніж перемістити документ у сховище чи утилізувати. |
| Розблокований робочий ноутбук колеги | Активний сеанс дає змогу виконувати дії від імені цього співробітника. | Виконайте затверджену процедуру блокування чи повідомлення, не переглядаючи робочі матеріали колеги. |
| Гостьова перепустка після закінчення зустрічі | Перепустка все ще може надавати право проходу. | Поверніть її через процес реєстрації відвідувачів. |
8. Потренуйтеся перевіряти робоче місце у Clean Desk Challenge
У сценарії «Фінансовий відділ» перемішані зарплатні відомості, банківська інформація, рахунок-фактура, публічні матеріали та звичайні безпечні офісні речі. Вміст синьої папки може бути різним. Спочатку уважно огляньте предмети, а потім виберіть відповідну дію для поводження з ними. Запитайте учня, який саме факт вплинув на рішення і чи була б ця дія доречною для іншого рівня класифікації.
Інтерфейс CyberPlay, посібники та тести доступні українською та вісьмома іншими підтримуваними мовами. У грі Clean Desk Challenge у каталозі зазначено всі дев'ять мов; відкрийте її сторінку під час призначення практичних завдань. На цих знімках показано інтерфейс гри англійською мовою. Бали та показники ризику розкриття даних належать симуляції, і їх не слід вважати реальними статистичними оцінками запобігання інцидентам.
9. Перетворіть чекліст на працююче командне правило
Узгодьте, куди слід класти захищені документи, як повідомляти про помилково надруковані файли, хто відповідає за гостьові перепустки та що робити, коли надійні сховища переповнені. Нагадування без цих відповідей змушують людей діяти навмання. Проведіть коротку демонстрацію на вигаданих документах і попросіть колегу своїми словами повторити послідовність дій.
Повторіть вправу, змінивши розташування речей на столі, а не показуючи той самий завчений знімок екрана. Звертайте увагу, чи відрізняє співробітник безпечні предмети, чи захищає відкриту інформацію та чи ставить правильні запитання, коли строки зберігання невідомі. Відкрито обговорюйте труднощі. Уникайте фотографування справжніх даних клієнтів або працівників для навчальних прикладів.
10. Повідомляйте про інциденти, не поширюючи зайвих даних
Якщо хтось міг отримати доступ до захищених матеріалів, негайно повідомте про це встановленим в організації маршрутом. Вкажіть, який саме тип матеріалів було виявлено, де їх знайдено, точний час та яких заходів ви вжили. Не надсилайте повну копію конфіденційного вмісту, якщо уповноважена команда не запросить її через захищений канал зв'язку.
Команда реагування самостійно вирішує, як проводити розслідування та чи потрібні додаткові заходи. Розблокований екран ще не доводить факт зловживання, а один відкритий конфіденційний аркуш не свідчить про масштаб інциденту. Точні факти, безпечне поводження та чітка передача даних значно корисніші, ніж спроби самостійно вгадати серйозність проблеми чи тихе приховування доказів.
Потренуйтеся працювати з інформацією на столі
Оглядайте документи та звичайні речі у Clean Desk Challenge, пояснюючи, що потребує захисту, а що може залишитися. Підтримувані мови вказані на сторінці гри.
Спробувати гру Clean Desk ChallengeДжерела й додаткові матеріали
- Фізична безпека: інструментарій інформаційної та кібербезпеки — Управління Комісара з інформації Великобританії (ICO). Переглянуто 2026-09-13
- Поради з безпеки пристроїв для кінцевих користувачів — Національний центр кібербезпеки Великобританії (NCSC). Переглянуто 2026-09-13
- Управління інформацією: інструментарій інформаційної та кібербезпеки — Управління Комісара з інформації Великобританії (ICO). Переглянуто 2026-09-13
Досліджуйте далі
- Вправи з кібербезпеки для працівників: 12 практичних занять
Використайте 12 вправ із кібербезпеки для працівників: листи, платежі, облікові записи та інциденти. Кожна містить практичні вказівки й запитання для обговорення.
UK · 9 хв читання - Навчання кібербезпеки на виробництві: зміни та спільні пристрої
Адаптуйте навчання кібербезпеки до виробничих змін, спільних терміналів і постачальників. Використайте матрицю ролей та безпечні сценарії обговорення.
UK · 8 хв читання - Кібербезпека дистанційної роботи: чекліст для роботи з дому
Практичний чекліст із кібербезпеки дистанційної роботи: захист пристроїв, Wi-Fi, паперів та нарад, корисні рішення та вправи з гри про роботу з дому.
UK · 8 хв читання - Навчання працівників кібербезпеки українською: як обрати програму
Обирайте навчання кібербезпеки для працівників українською. Перевірте сценарії, доступність, результати та роботу адміністратора під час практичного пілоту.
UK · 9 хв читання - Безкоштовне навчання кібербезпеки українською: початкова програма
Почніть безкоштовне навчання кібербезпеки українською. Поєднайте надійні матеріали, вправи й чотири тижні практики з чіткими умовами доступу до ресурсів.
UK · 9 хв читання - План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання