Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
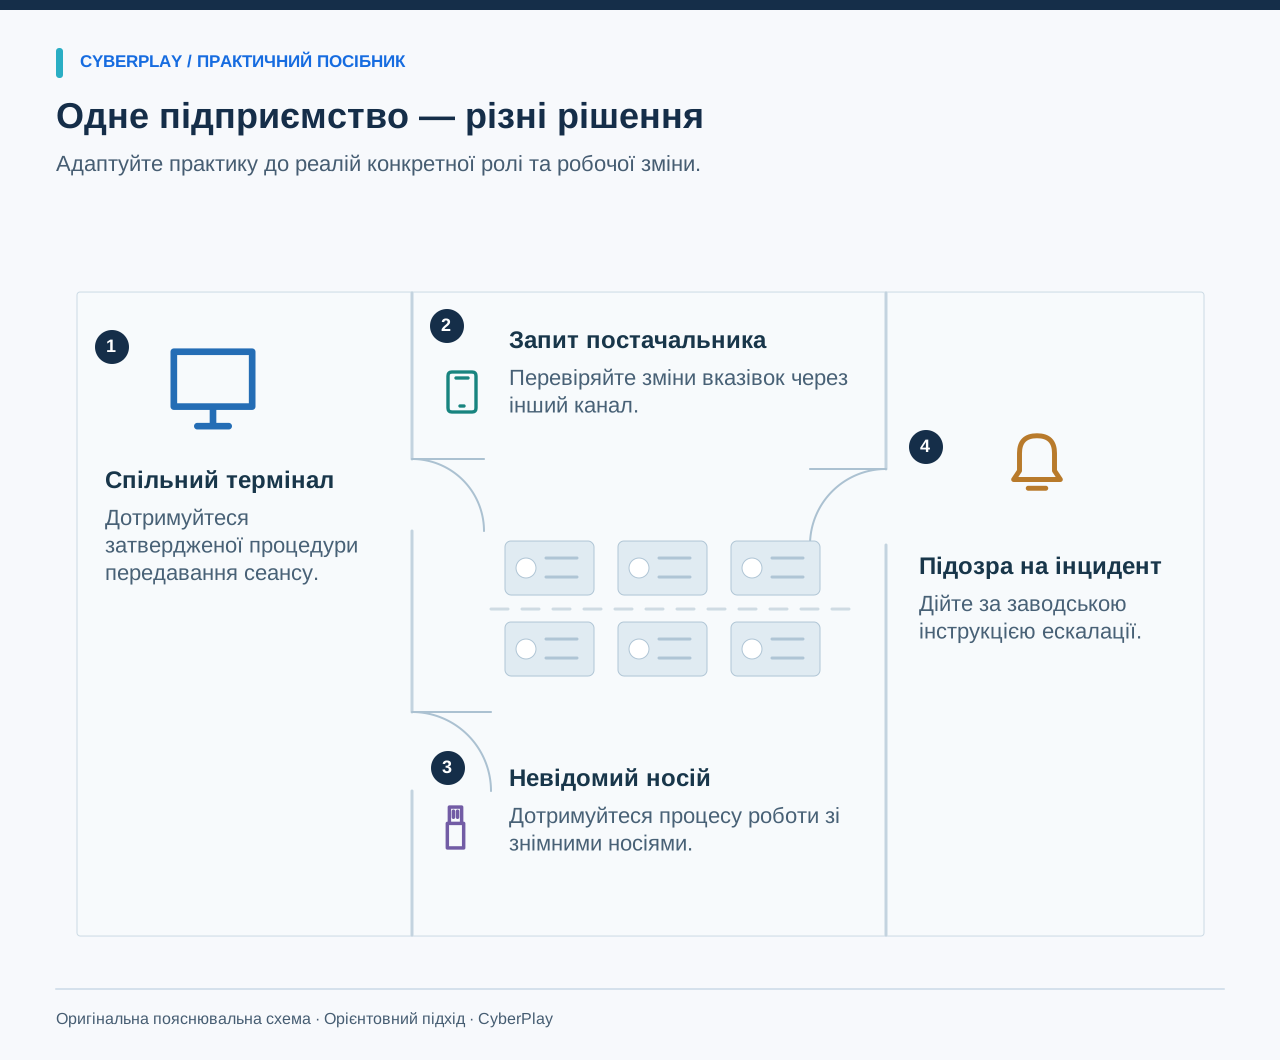
Навчання кібербезпеки на виробництві має відповідати реальному робочому процесу: зміни чергуються, термінали використовуються спільно, прибувають підрядники, виробничі плани створюють тиск, а підозрілий запит може надійти працівникові далеко від офісного столу. Програма, розроблена лише навколо корпоративної електронної пошти, пропустить критичні рішення.
Почніть із завдань, які люди дійсно виконують, і меж, яких вони мають дотримуватися. Цей посібник пропонує оригінальну матрицю персоналу та вправи для обговорення для керівників навчальних програм. Загальна практика обізнаності може підтримати правильні рішення, але вона не замінює спеціалізованого навчання з операційних технологій (OT), правил безпеки обладнання чи повноважень групи реагування на інциденти підприємства.
Головне, що варто запам’ятати
- Адаптуйте навчання під зміни, спільні пристрої та працівників без персональної робочої пошти.
- Навчайте, хто має право санкціонувати доступ, використання носіїв і зміни у виробничих процесах.
- Відпрацьовуйте ескалацію без внесення змін у діюче виробниче обладнання.
- Поєднуйте загальні ігри з безпеки з об'єктовими процедурами та спеціалізованим навчанням.
Визначте точки, де працівники виявляють довіру
Пройдіть типову зміну разом з оператором, майстром зміни, представником служби обслуговування та офісним колегою. Визначте, де саме працівник приймає файл, надає доступ, входить у термінал, взаємодіє з відвідувачем або виконує вказівку постачальника. Запитайте, яку інформацію людина має в цей момент і хто може допомогти, якщо запит є незвичним.
Використовуйте цей аналіз для формування невеликого набору навчальних цілей. Завдання «Розпізнати ризик USB» є менш корисним, ніж «Спрямувати неочікуваний знімний носій за затвердженим процесом перевірки». Зафіксуйте також практичні обмеження: рукавички, засоби захисту слуху, обмежений доступ до мережі, спільні екрани, мовні потреби та короткі проміжки передачі зміни. Ці обмеження мають визначати формат навчання, а не ставати приводом для виключення певної групи.
Дайте кожній ролі релевантне завдання
Одна й та сама тема може вимагати різних дій. Оператору може знадобитися розпізнати та передати за ескалацією несподіване системне сповіщення. Службі технічного обслуговування — підтвердити затверджений наряд на роботи та порядок доступу. Відділу закупівель — перевірити змінені банківські реквізити постачальника. Майстрам змін — підтримати паузу в роботі та знайти відповідального фахівця.
Використовуйте наведену нижче матрицю для обговорення охоплення з кожним підрозділом. Вона є допоміжним інструментом для розробки програми, а не заявою про те, що загальна платформа підвищення обізнаності забезпечує все перелічене спеціалізоване навчання. Позначте, які заходи проводяться службою безпеки, виробничим відділом, навчальною командою чи зовнішнім провайдером, щоб відповідальність залишалася прозорою.
| Аудиторія | Ситуація | Рішення для відпрацювання | Варіант проведення |
|---|---|---|---|
| Оператори | Неочікуваний запит на спільному терміналі | Взяти паузу та скористатися маршрутом ескалації підприємства | Інструктаж на зміні з друкованим сценарієм |
| Технічне обслуговування | Постачальник приносить файл або пристрій | Підтвердити затверджений процес передачі та доступу | Розбір процедури під керівництвом інструктора |
| Майстри змін і керівники | Перевірка безпеки затримує термінову роботу | Ескалувати проблему без порушення безпеки чи авторизації | Модерована дискусія |
| Закупівлі та фінанси | Постачальник змінює платіжні реквізити | Перевірити через встановлений перевірений контакт | Вправа на повідомленнях або тематична гра |
| Служба прийому та підрядники | Відвідувач просить доступ до закритої зони | Підтвердити приймаючу сторону та наявність дозволів | Рольова гра з оформлення відвідувачів |
Відпрацюйте безпечну передачу спільного термінала
Побудуйте вправу навколо затвердженої процедури входу та передачі зміни. Один працівник завершує завдання; наступний має продовжити; першого раптово викликають в інше місце. Запитайте, що має відбутися із сеансом, обліковими даними та незавершеною роботою. Не вважайте, що офісна комбінація клавіш для блокування екрана підходить для будь-якого інтерфейсу керування технологічним процесом.
Ведучий може використовувати паперову схему термінала або навчальне середовище. Навчальна мета полягає в тому, щоб усвідомити межу між спільним пристроєм і спільною ідентифікацією. Якщо в операційних системах застосовуються обмежені групові облікові записи, попросіть відповідального власника системи пояснити затверджений метод і заходи його захисту. Працівники мають знати, як повідомити про проблему, а не вигадувати обхідні шляхи під час напруженої зміни.
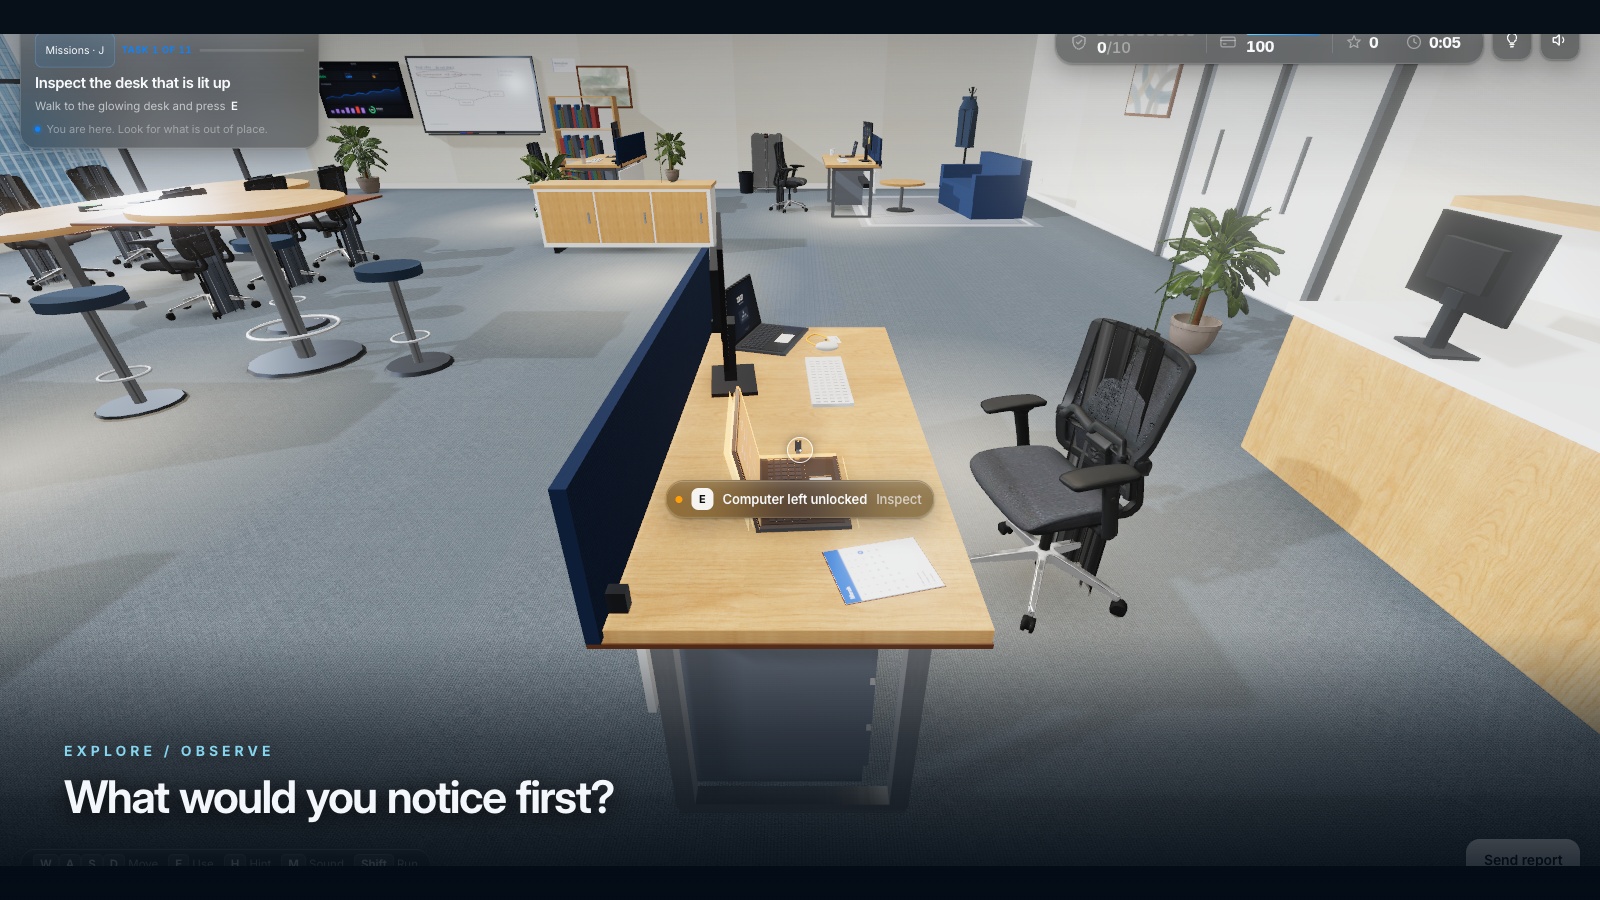
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Заблокуйте залишений екран
Блокуйте екран робочого комп'ютера за затвердженою процедурою щоразу, коли залишаєте робоче місце чи змінюєте завдання.
- Захищайте документи та перепустки
Тримайте конфіденційні документи та перепустки захищеними відповідно до встановлених правил зберігання та поводження протягом усього дня.
Зробіть рішення щодо знімних носіїв конкретними
Керівництво NIST SP 1334 розглядає портативні носії інформації в середовищах операційних технологій, де заражений пристрій може загрожувати виробництву чи безпеці персоналу. Акцент стандарту на фізичних і технічних контролях підкреслює необхідність суворого процесу затвердження носіїв, а не імпровізації працівників.
Для навчання з кібергігієни використовуйте підписаний муляж або ілюстрацію, а не справжній невідомий USB-пристрій. Змоделюйте ситуацію з постачальником, який заявляє, що файл терміново потрібен для обслуговування обладнання. Запитайте, хто може санкціонувати передачу, яке обладнання дозволено використовувати і як фіксується дозвіл. Відповідь «Перевірити антивірусом на будь-якому вільному комп'ютері» є неприпустимою; поводження визначається внутрішнім регламентом об'єкта та уповноваженим технічним власником.
Джерела розділу: Зменшення кіберризиків переносних носіїв даних у середовищах OT
Відпрацюйте запит постачальника в умовах виробничого поспіху
Ця оригінальна вправа для обговорення призначена для навчального класу або інструктажу, з використанням вигаданих персонажів і без залучення реального обладнання. Запросіть фахівців з обслуговування та майстрів змін відповісти разом, оскільки виявлення розбіжностей у їхніх припущеннях часто корисніше, ніж фіксація індивідуальної неправильної відповіді.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Знайдіть офіційний довідник
Скористайтеся корпоративним телефонним довідником для пошуку надійного контакту підтримки, перш ніж виконувати чутливий запит.
- Не використовуйте надані номери
Номер телефону, який повідомив співрозмовник, є частиною самого запиту і не може бути незалежним підтвердженням.
Охопіть кожну зміну, не розраховуючи на наявність пошти в кожного
Плануйте навчання разом із майстрами змін і представниками трудового колективу. Забезпечте еквівалентні заняття для всіх змін, а також маршрут навчання для тимчасового персоналу чи тих, хто був відсутній. Короткий інструктаж може окреслити сутність рішення, після чого слідує індивідуальна гра на відповідному пристрої або груповий сценарій з аналогічною метою. Уникайте ситуацій, коли єдиним підтвердженням навчання є плакат на стіні.
Виділіть безпечне місце та час для участі. Виробниче завдання та навчальна вправа не повинні конкурувати за увагу працівника. Якщо пристрої спільні, продумайте, як користувачі отримують доступ до власних результатів і завершують сеанс без розкриття даних іншої людини. Фіксуйте присутність і нерозв'язані питання разом, щоб наступна зміна отримала такі самі роз'яснення.
Використовуйте зрозумілу мову та реалістичні візуальні матеріали
На виробництві можуть працювати люди, які бездоганно виконують операційні завдання, але важко сприймають термінологію офісної служби ІБ. Показуйте реальний вигляд запитів, пояснюйте очікувані дії простою мовою та просіть учасників продемонструвати своє розуміння. Переклад матеріалів і доступність українською мовою мають охоплювати інструкції та зворотний зв'язок, а не лише титульний слайд.
Використовуйте затверджені фотографії або спрощені ілюстрації, які не розкривають бейджів, персональних даних, вмісту екранів або чутливого планування приміщень. Робіть шрифт достатньо великим для аудиторії та надавайте друковані чи текстові версії. Схема повинна чітко показувати шлях прийняття рішення: отримано запит, перевірено повноваження, дотримано регламенту, у разі сумнівів — ескалація. Декоративні зображення друкованих плат рідко допомагають знайти потрібного колегу.
Навчайте повідомляти про інциденти в межах операційних інструкцій
У виробничому сценарії звіт про подію має містити інформацію про те, що саме спостерігалося, постраждалу локацію або пристрій, точний час і будь-які вже вжиті заходи. Працівники повинні суворо дотримуватися внутрішніх правил безпеки та регламентів реагування. Загальний курс обізнаності не повинен вчити їх відключати кабелі, перезавантажувати чи зупиняти технологічне обладнання без прямої вказівки уповноважених осіб.
Відпрацюйте випадок, коли основний контакт недоступний. Хто приймає звіт уночі, у вихідні або коли відключилася пошта? Продемонструйте затверджений альтернативний маршрут і переконайтеся, що контактні дані можна легко знайти безпосередньо на робочому місці. Практичною перевіркою може бути швидка розмова з черговим майстром, а не фальшива тривога; обов'язково узгодьте межі навчальної вправи заздалегідь.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
Пов'яжіть кібергігієну з ширшою програмою управління ризиками
Додаток II Директиви ЄС NIS2 містить перелік визначених виробничих підгалузей, проте точна сфера застосування регулюється нормами директиви та законодавством відповідних держав-членів ЄС (ці норми діють у межах правового поля Європейського Союзу і не поширюються автоматично на юрисдикцію України). Сам статус виробничого підприємства не означає автоматичного підпадання кожного заводу під дію директиви; оцінку організації та її діяльності має провести відповідальний юридичний підрозділ.
Стандарт NIST SP 800-50r1 пропонує модель життєвого циклу навчальних програм. Використовуйте досвід реальних інцидентів, зміни в процедурах і відгуки персоналу для регулярного оновлення навчальних вправ. Відокремлюйте професійний розвиток профільних інженерів від загального курсу кібергігієни персоналу, водночас прив'язуючи обидва напрями до спільних операційних ризиків. Успіх в ігровій вправі підтверджує факт проходження інструктажу, але не гарантує захищеності промислової системи керування.
Джерела розділу: Директива (ЄС) 2022/2555, статті 20 і 21 · Побудова програми навчання кібербезпеки та приватності, NIST SP 800-50r1
Використовуйте перший місяць для закриття однієї практичної прогалини
Першого тижня визначте критичні точки довіри та перевірте дійсність контактів ескалації. Другого тижня проведіть обговорення сценарію з носіями постачальника на кожній зміні. Третього тижня запропонуйте відповідну гру з кібергігієни або еквівалентну активність. Четвертого тижня повторіть сценарій з іншим типом підрядника та зафіксуйте, чи засвоєно затверджений маршрут дій. Це рекомендований план, який можна адаптувати до графіка виробництва.
Обирайте практичні завдання CyberPlay для відпрацювання конкретних рішень, таких як розпізнавання маніпуляцій чи перевірка прав доступу. Поєднуйте їх із власними внутрішніми інструкціями підприємства та обов'язковим розбором під керівництвом фахівця, який розуміє виробничі обмеження. Безпосередній результат має бути відчутним: працівник чітко знає, як діяти, а підприємство створило умови, за яких ця правильна дія є реально здійсненною.
Застосуйте рішення на практиці
Ознайомтеся з відповідними навчальними іграми CyberPlay, оберіть слушний сценарій і обговоріть, як закладені в ньому дії співвідносяться з регламентами вашого підприємства.
Переглянути навчальні ігриДжерела й додаткові матеріали
- Зменшення кіберризиків переносних носіїв даних у середовищах OT — NIST. Переглянуто 2026-09-13
- Директива (ЄС) 2022/2555, статті 20 і 21 — EUR-Lex. Переглянуто 2026-09-13
- Побудова програми навчання кібербезпеки та приватності, NIST SP 800-50r1 — NIST. Переглянуто 2026-09-13
Досліджуйте далі
- Навчання кібербезпеки за NIS2: практична програма та підтвердження її виконання
Плануйте навчання за NIS2 відповідно до ролей, ризиків і рішень. Використовуйте матрицю підтверджень та розрізняйте підготовку керівництва і працівників.
UK · 8 хв читання - Теми навчання кібербезпеки: вибір за ролями та робочими ризиками
Добирайте теми навчання кібербезпеки за ролями та робочими ризиками. Використайте матрицю про фішинг, облікові записи, дані, фізичний доступ і використання ШІ.
UK · 9 хв читання - Сценарна вправа щодо програм-вимагачів: посібник для нетехнічних команд
Проведіть сценарну вправу щодо програм-вимагачів для нетехнічної команди. Перевірте ролі, повідомлення й безперервність роботи та завантажте посібник ведучого.
UK · 8 хв читання - Шахрайство з рахунками на оплату: як перевірити зміну банківських реквізитів постачальника
Шахрайство з рахунками на оплату: перевірте нові реквізити через відомий контакт постачальника й запишіть схвалення. Практична вправа та бланк українською.
UK · 8 хв читання - Чистий стіл і чистий екран: практичний чекліст безпеки в офісі
Чекліст чистого столу та екрана: захист документів, роздруківок, перепусток і пристроїв. Практикуйте класифікацію даних, безпечне зберігання та знищення.
UK · 8 хв читання