Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
Security awareness in de maakindustrie moet aansluiten op de dagelijkse praktijk op de werkvloer: ploegen wisselen elkaar af, terminals worden gedeeld, externe aannemers lopen binnen, productietargets zorgen voor tijdsdruk en een verdacht verzoek bereikt vaak iemand die ver van een bureau vandaan werkt. Een trainingsprogramma dat uitsluitend is ingericht rond kantoor-e-mail mist cruciale beslismomenten.
Begin bij de taken die mensen daadwerkelijk uitvoeren en de operationele grenzen die zij moeten respecteren. Deze gids biedt programmaverantwoordelijken een praktische doelgroepmatrix en concrete discussieoefeningen. Algemene oefeningen rond cyberbewustwording ondersteunen weliswaar veilige beslissingen, maar zijn geen vervanging voor specialistische OT-training (operationele technologie), machineveiligheidsprocedures of de bevoegdheden van het lokale incident-responseteam.
Wat je meeneemt
- Houd rekening met ploegendiensten, gedeelde apparaten en medewerkers zonder eigen zakelijk e-mailadres.
- Leer medewerkers wie bevoegd is om toegang, gegevensdragers en operationele wijzigingen goed te keuren.
- Oefen de meldprocedure en escalatieroutes zonder wijzigingen aan te brengen in operationele productieomgevingen.
- Combineer algemene security games met locatiespecifieke procedures en specialistische trainingen.
Breng de momenten in kaart waarop medewerkers vertrouwen toekennen
Loop een reguliere dienst mee met een operator, ploegleider, onderhoudsmonteur en een collega van kantoor. Breng in kaart waar iemand een bestand aanneemt, toegang verleent, inlogt op een terminal, een bezoeker ontvangt of handelt op instructie van een leverancier. Vraag welke informatie diegene op dat moment heeft en wie te hulp kan schieten als een verzoek afwijkt van de norm.
Gebruik deze ronde over de werkvloer om een compacte set leerdoelen op te stellen. 'Herken de risico's van een USB-stick' is minder effectief dan 'Geleid een onverwachte gegevensdrager via de goedgekeurde mediaprocedure'. Leg ook praktische beperkingen vast: werkhandschoenen, gehoorbescherming, beperkte netwerktoegang, gedeelde beeldschermen, taalverschillen en korte overdrachtsmomenten. Deze randvoorwaarden moeten de leervorm bepalen, niet een reden zijn om groepen buiten te sluiten.
Geef elke rol een passende, relevante taak
Een enkel thema vraagt per rol om heel andere handelingen. Een operator moet vooral een onverwachte melding op het scherm herkennen en escaleren. Een onderhoudsmedewerker moet een goedgekeurde werkorder en bijbehorende toegangsafspraken verifiëren. Inkoop moet gewijzigde bankgegevens van een leverancier controleren. Leidinggevenden moeten het ondersteunen wanneer iemand het werk even stillegt, en direct de juiste specialist inschakelen.
Gebruik de onderstaande matrix om de trainingsinhoud per functie door te spreken. Dit is een hulpmiddel voor het programmaontwerp, geen verklaring dat een algemeen platform voor security awareness alle gespecialiseerde trainingen afdekt. Noteer welke onderdelen worden verzorgd door IT/security, operations, het opleidingsteam of een externe partij, zodat de verantwoordelijkheden helder blijven.
| Doelgroep | Situatie | Te oefenen beslissing | Werkvorm |
|---|---|---|---|
| Operators | Onverwacht verzoek op een gedeelde terminal | Pauzeren en de lokale escalatieroute volgen | Ploegenbriefing met een geprint scenario |
| Onderhoud en technische dienst | Leverancier brengt een bestand of apparaat mee | De goedgekeurde overdrachts- en toegangsprocedure verifiëren | Begeleide doorloop van de procedure |
| Ploegleiders en supervisors | Een securitycheck vertraagt spoedwerkzaamheden | Escaleren zonder de veiligheid of autorisaties te omzeilen | Gefaciliteerde nabespreking |
| Inkoop en financiële administratie | Leverancier wijzigt betaalgegevens | Verifiëren via een vooraf vastgelegd contactkanaal | Oefening met berichten of een relevante game |
| Receptie en poortbeheer | Een bezoeker vraagt toegang tot een beveiligde zone | De gastheer en toegangsrechten controleren | Rollenspel bezoekerstoegang |
Oefen een veilige overdracht bij gedeelde terminals
Bouw de oefening op rond de goedgekeurde inlog- en overdrachtsprocedures van de productielocatie. De ene medewerker rondt een taak af, de volgende moet verder, en de eerste wordt plotseling weggeroepen. Stel de vraag: wat gebeurt er met de sessie, de inloggegevens en het niet-opgeslagen werk? Ga er niet zomaar van uit dat een standaardsneltoets om het scherm te vergrendelen geschikt is voor elke bedieningsinterface.
Een oefenleider kan een schematische tekening van de terminal op papier gebruiken of een aparte trainingsomgeving inzetten. Het leerdoel is het helder herkennen van de grens tussen een gedeeld apparaat en een gedeelde identiteit. Als operationele systemen werken met functionele of beperkte accounts, laat de verantwoordelijke beheerder dan de goedgekeurde werkwijze en waarborgen toelichten. Medewerkers moeten weten hoe ze een probleem melden zonder tijdens een drukke dienst zelf een noodoplossing te improviseren.
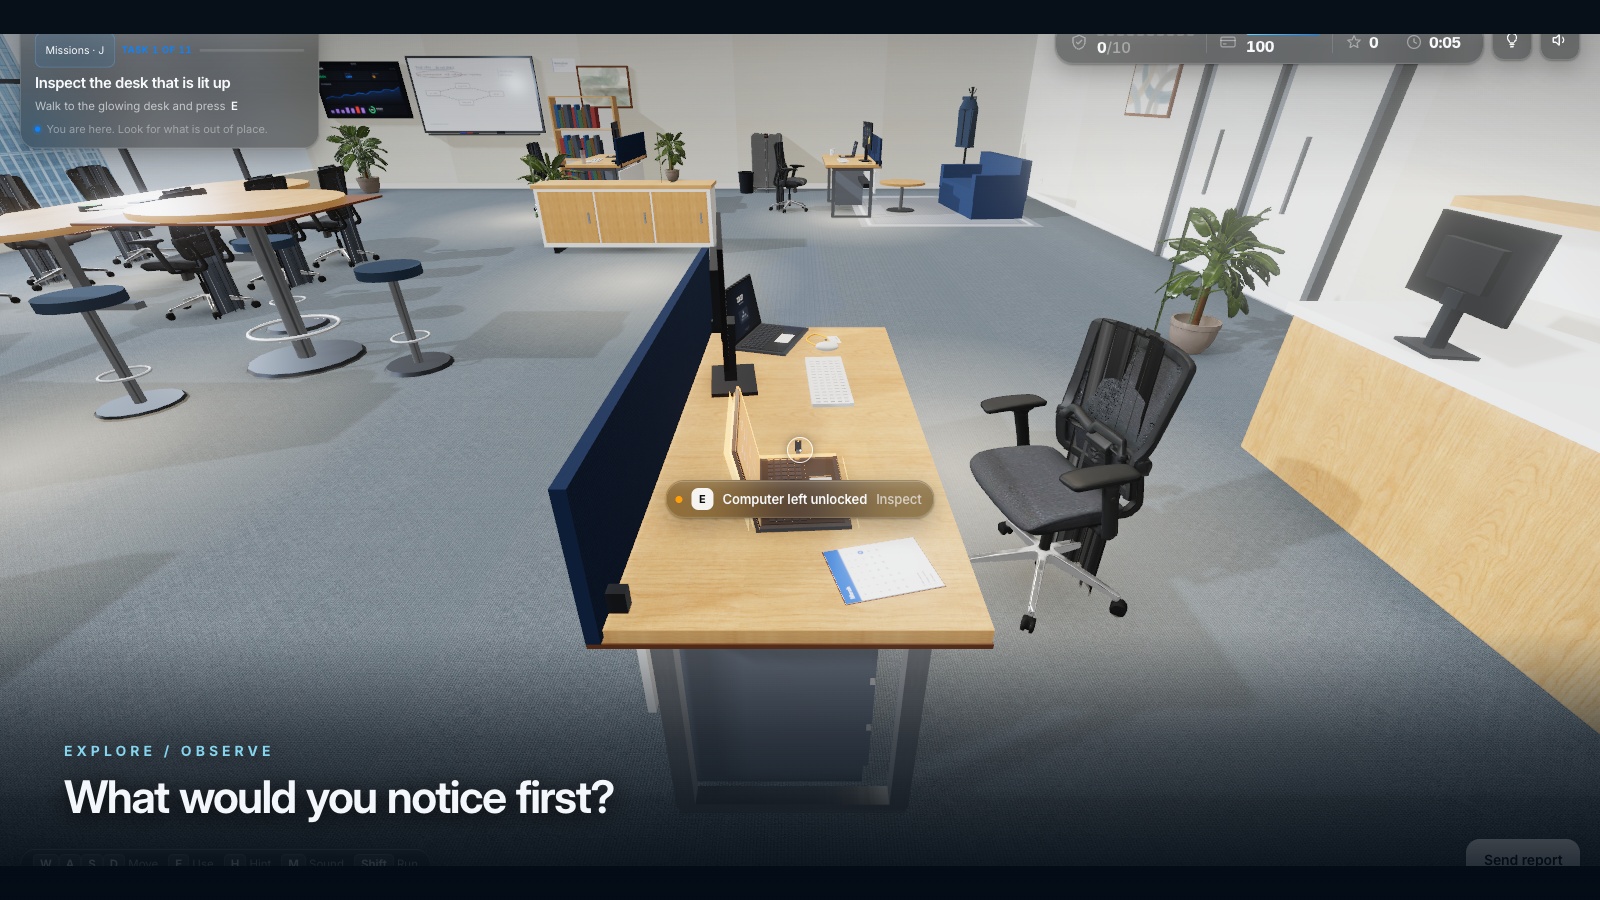
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergrendel een onbeheerd scherm
Vergrendel een onbeheerd kantoorscherm via de goedgekeurde methode voordat u de werkplek verlaat of van taak wisselt.
- Bescherm papieren en badges
Houd gevoelige documenten en toegangspassen beschermd en volg gedurende de dag de opslag- en behandelingsprocedures van de werkplek.
Maak beslissingen over externe gegevensdragers tastbaar
NIST SP 1334 richt zich op het gebruik van draagbare opslagmedia in operationele technologie-omgevingen (OT), waar een besmet apparaat direct de productie of de fysieke veiligheid in gevaar kan brengen. De nadruk op fysieke en technische maatregelen onderstreept de noodzaak van een goedgekeurde mediaprocedure, in plaats van improvisatie door medewerkers.
Gebruik bij trainingen een duidelijk gelabelde dummy of een afbeelding, en nooit een onbekende, werkende USB-stick. Schets een situatie waarin een externe servicemonteur stelt dat een bestand direct nodig is voor noodzakelijk onderhoud. Vraag wie toestemming mag geven voor de bestandsoverdracht, welke apparatuur daarvoor gebruikt mag worden en hoe die goedkeuring wordt vastgelegd. 'Scan de stick maar op de eerste de beste pc' is geen acceptabel universeel antwoord; het proces op de locatie en de bevoegde technisch beheerder bepalen de werkwijze.
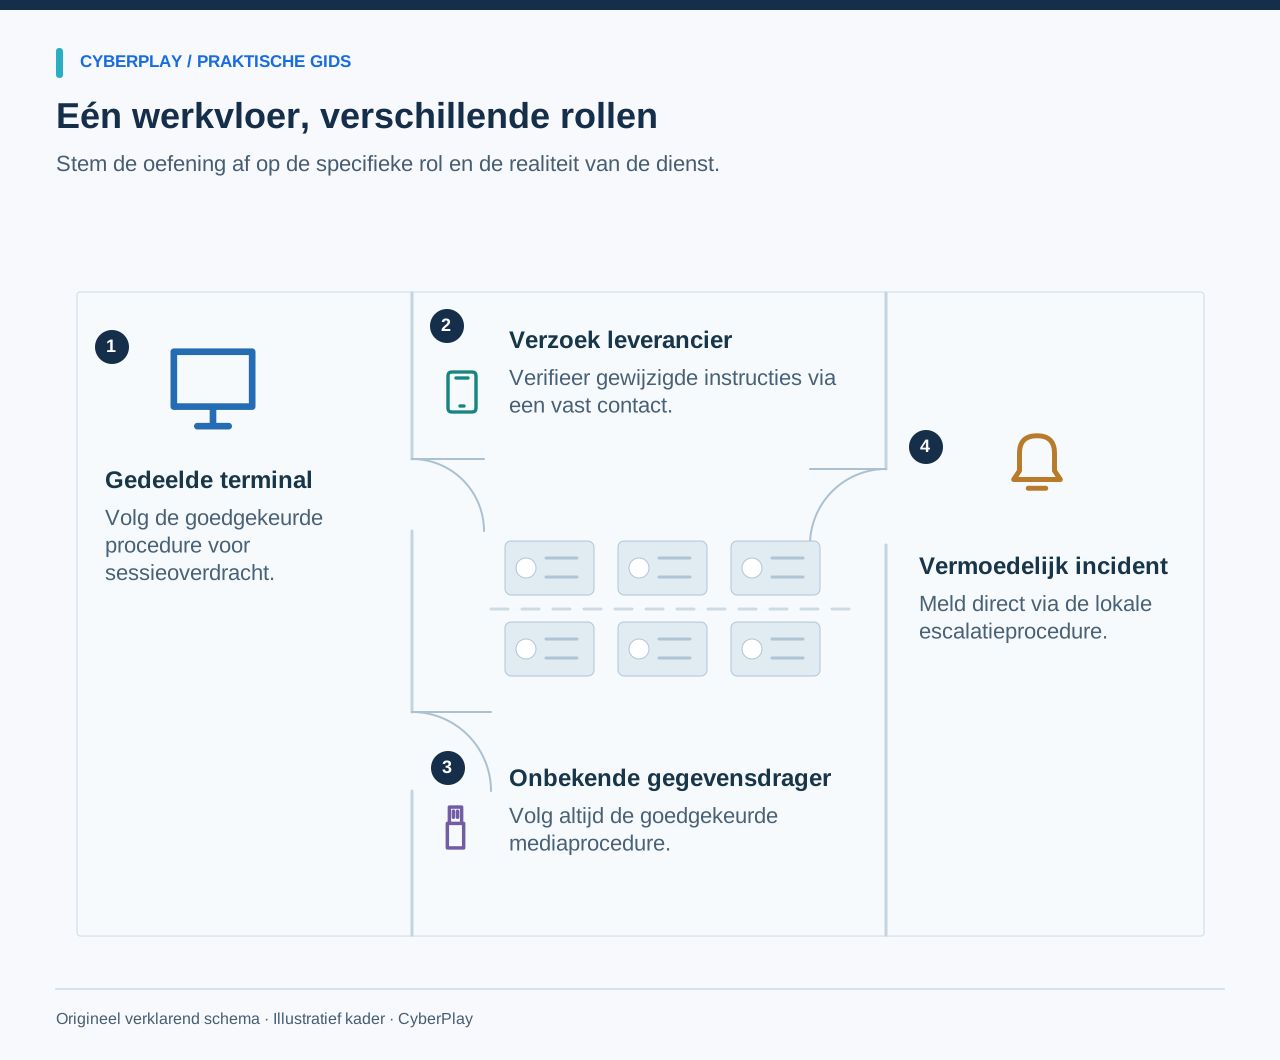
Bronnen bij dit onderdeel: Cybersecurityrisico’s van draagbare opslagmedia in OT-omgevingen beperken
Oefen een leveranciersverzoek onder hoge productiedruk
Deze originele discussieoefening is ontworpen voor een trainingsruimte of ploegenbriefing, met fictieve personages en zonder actieve productieapparatuur. Laat onderhoudsmonteurs en leidinggevenden hier bij voorkeur gezamenlijk op reageren; een verschil in hun aannames levert in de praktijk vaak waardevollere inzichten op dan een individueel fout antwoord.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
Bereik elke ploeg, ook zonder individueel e-mailaccount
Stem de uitrol af met ploegleiders en medezeggenschap of personeelsvertegenwoordigers. Zorg voor een gelijkwaardig trainingsaanbod in alle ploegen en bied een inhaalmogelijkheid voor uitzendkrachten of medewerkers die die week afwezig zijn. Een korte toolboxmeeting kan het beslismoment introduceren, gevolgd door een individuele game op een geschikt scherm of een interactief groepsscenario met hetzelfde doel. Vertrouw niet uitsluitend op een veiligheidsposter als bewijs dat iedereen instructie heeft gehad.
Reserveer een rustige plek en voldoende tijd voor deelname. Een operationele productietaak en een training moeten nooit om voorrang strijden. Als apparaten worden gedeeld, richt het systeem dan zo in dat medewerkers hun eigen voortgang kunnen inzien en veilig kunnen uitloggen, zonder dat gegevens van een voorganger zichtbaar blijven. Houd presentielijsten en openstaande vragen per ploeg bij, zodat de volgende dienst direct dezelfde gecorrigeerde instructie ontvangt.
Gebruik heldere taal en herkenbare visuele voorbeelden
Op de productievloer werken vaak medewerkers die operationeel zeer bekwaam zijn, maar minder vertrouwd zijn met het vakjargon van de centrale IT-securityafdeling. Laat concrete voorbeelden zien van verzoeken uit de praktijk, leg de gewenste actie uit in begrijpelijke taal en laat deelnemers aantonen dat ze de kern hebben begrepen. Zorg dat vertalingen ook gelden voor toelichtingen en feedback, en niet beperkt blijven tot een titelslide.
Gebruik geautoriseerd beeldmateriaal of vereenvoudigde illustraties waarin toegangspassen, persoonsgegevens, actuele schermdata of gevoelige lay-outs zorgvuldig zijn weggelaten. Zorg dat teksten vanaf afstand goed leesbaar zijn en bied alternatieven aan op papier of in toegankelijke formaten. Een stroomschema moet de beslisroute helder weergeven: verzoek ontvangen, bevoegdheid controleren, vaste procedure volgen, bij twijfel direct escaleren. Decoratieve afbeeldingen van printplaten helpen een medewerker niet om de juiste collega te vinden.
Leer incidenten melden binnen duidelijke operationele grenzen
Binnen een productieomgeving moet een melding duidelijk vermelden wat er is waargenomen, om welke locatie of machine het gaat, het tijdstip en welke handelingen eventueel al zijn verricht. Medewerkers moeten altijd de lokale incident- en veiligheidsprocedures volgen. Een algemene sessie over cyberbewustwording mag medewerkers nooit opdragen om zelfstandig apparatuur los te koppelen, te herstarten of uit te schakelen zonder uitdrukkelijke toestemming van de bevoegde leiding.
Oefen wat men moet doen als de vaste contactpersoon niet bereikbaar is. Wie neemt de melding aan tijdens de nachtdienst, in het weekend of wanneer het mailverkeer platligt? Maak de goedgekeurde alternatieve route zichtbaar en zorg dat deze informatie direct vanaf de werkplek vindbaar is. Een praktische toets kan prima bestaan uit een kort overleg met de dienstdoende ploegleider in plaats van een formele live testmelding; spreek de grenzen van de oefening van tevoren goed af.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
Verbind cyberbewustwording met het bredere risicoprogramma
Bijlage II van de NIS2-richtlijn noemt specifieke deelsectoren binnen de maakindustrie, waarbij het formele toepassingsgebied wordt bepaald door de richtlijn en de uiteindelijke nationale wetgeving. Het enkele feit dat een bedrijf produceert, betekent niet automatisch dat elke fabriek onder de richtlijn valt. Laat de juridische of compliance-afdeling formeel beoordelen wat van toepassing is op de entiteit en de activiteiten.
NIST SP 800-50r1 beschrijft een levenscyclusbenadering voor cybersecurity-leerprogramma's. Gebruik voor dit programma evaluaties van eerdere incidenten, gewijzigde werkinstructies en feedback vanaf de werkvloer om de oefeningen doorlopend bij te stellen. Houd specialistische OT-competentieontwikkeling gescheiden van algemene medewerkersbewustwording, maar koppel beide wel aan dezelfde operationele risico's. Een behaald resultaat in een leerspel kan dienen als bewijs van deelname, maar toont op zichzelf niet aan dat een industrieel controlesysteem veilig is ingericht.
Bronnen bij dit onderdeel: Richtlijn (EU) 2022/2555, artikelen 20 en 21 · Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
Gebruik de eerste maand om één praktisch knelpunt op te lossen
Breng in week één de vertrouwens- en overdrachtsmomenten in kaart en controleer de escalatiecontacten. Bespreek in week twee tijdens elke ploegendienst het scenario rond externe gegevensdragers en leveranciers. Bied in week drie een passende algemene awarenessgame of gelijkwaardige werkvorm aan. Herhaal in week vier het scenario met een andere fictieve onderhoudssituatie en controleer of de juiste route overal helder is. Dit stappenplan is flexibel aan te passen aan de lokale productieroosters.
Zet de leerspellen van CyberPlay in om relevante basisbeslissingen te oefenen, zoals het herkennen van misleidende verzoeken of het controleren van toegangsrechten. Koppel dit altijd aan de eigen werkprocedures op locatie en laat een nabespreking leiden door iemand met inzicht in de operationele praktijk. Het directe doel moet tastbaar zijn: een medewerker weet precies hoe te handelen, en de organisatie heeft gezorgd dat dit veilig en werkbaar kan gebeuren.
Breng de beslissing in de praktijk
Bekijk de relevante games van CyberPlay, selecteer een passend leerscenario en bespreek gezamenlijk hoe de keuzes aansluiten op de procedures op jullie eigen werkvloer. Probeer de Nederlandse spelversie op de apparaten van de betreffende ploeg en verduidelijk bedrijfsspecifieke woorden tijdens de nabespreking.
Bekijk trainingsgamesBronnen en verder lezen
- Cybersecurityrisico’s van draagbare opslagmedia in OT-omgevingen beperken — NIST. Geraadpleegd op 2026-09-13
- Richtlijn (EU) 2022/2555, artikelen 20 en 21 — EUR-Lex. Geraadpleegd op 2026-09-13
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
Lees verder
- NIS2-training voor medewerkers: een praktisch programma en aantoonbare uitvoering
Richt NIS2-security awareness training in per rol, koppel acties aan reële risico's en leg bewijs vast. Met onderscheid tussen directie en medewerkers.
NL · 9 min leestijd - Security-awarenessonderwerpen: kiezen op basis van werk en risico’s
Kies security-awarenessonderwerpen op basis van rollen, taken en werkplekrisico’s. Gebruik een praktische matrix en oefen beslissingen met herkenbare scenario’s.
NL · 9 min leestijd - Ransomware-tabletop-oefening voor niet-technische teams: een handleiding voor de oefenleider
Leid een ransomware-tabletop voor niet-technische teams met fictieve injects, duidelijke rollen, escalatiebesluiten, continuïteit en een oefenleiderspakket.
NL · 9 min leestijd - Factuurfraude: een gewijzigd rekeningnummer van uw leverancier controleren
Voorkom factuurfraude: controleer een gewijzigd rekeningnummer via uw bekende leverancier en leg de goedkeuring vast. Met een werkblad in het Nederlands.
NL · 9 min leestijd - Clean desk en scherm vergrendelen: een praktische beveiligingschecklist
Gebruik een checklist voor clean desk en scherm vergrendelen voor papier, afdrukken, badges en apparaten. Oefen met classificatie en veilige opslag.
NL · 9 min leestijd - Cybersecuritytraining voor banken: praktijkscenario’s per rol en aandachtspunten bij DORA
Richt cybersecuritytraining voor bankmedewerkers in rondom betalingscontroles, identiteitsverificatie en meldingen, met DORA-context en een praktische rollenmatrix.
NL · 8 min leestijd