Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 8 min leestijd
Gids en oefeningen in het Nederlands

Cybersecuritytraining voor banken moet beveiligingsbeslissingen direct koppelen aan de bevoegdheden van elke specifieke rol. Een filiaalmedewerker die een klantverzoek afhandelt, een operationeel team dat betalingsinstructies wijzigt en een leidinggevend orgaan dat veerkrachtrisico's beoordeelt, hebben elk een andere vorm van oefening nodig. Hun handelen hangt bovendien af van doordachte beheersmaatregelen en duidelijke escalatieroutes.
Deze handleiding licht de trainingscontext van DORA toe zoals gecontroleerd op 13 september 2026 en biedt originele oefeningen voor programmaverantwoordelijken. De scenario's dienen als discussiemateriaal en moeten worden afgestemd op de goedgekeurde procedures van de bank. Ze vormen geen bankspecifieke certificering en vervangen geen specialistische trainingen op het gebied van wet- en regelgeving, fraudepreventie of operationele veerkracht.
Wat je meeneemt
- Maak security awareness- en veerkrachttraining relevant voor de verantwoordelijkheden van elke rol.
- Leer medewerkers onafhankelijke betalingsverificatie en goedgekeurde identiteitscontroles toepassen.
- Oefen de meldprocedure en escalatie na een onzekere actie of een gemaakte fout.
- Houd bewijs van deelname gescheiden van getoetste competenties en operationele resultaten.
Begrijp de DORA-trainingscontext
Artikel 13, lid 6, van DORA verplicht tot passende ICT-beveiligingsbewustwording en training in digitale operationele veerkracht voor medewerkers en het hoger management, met een complexiteit die aansluit op hun functies. Waar passend vallen ook relevante externe ICT-dienstverleners hieronder. Dit reikt dus aanzienlijk verder dan een eenmalige phishingmodule.
De definitieve Q&A 250–3380 van EIOPA legt uit dat de frequentie en actualiseringen evenredig moeten zijn en moeten aansluiten op functieprofielen, lessen uit incidenten en relevante dreigingsinformatie. De toezichthouder schrijft geen universeel tijdsinterval voor elke medewerker voor. Gebruik de verordening en de toepasselijke toezichtrichtsnoeren om uw programma goed te keuren en leg vervolgens schriftelijk vast waarom de gekozen activiteiten en planning aansluiten op het risicoprofiel van de bank.
Bronnen bij dit onderdeel: Verordening (EU) 2022/2554, artikel 13, lid 6 · DORA-vragen en antwoorden 250–3380: trainingsfrequentie en actualisering
Begin bij de bevoegdheden per rol
Breng in kaart welke handelingen elke groep mag verrichten en welke fouten kunnen ontstaan door een ongeverifieerde instructie. Filiaalmedewerkers behandelen identiteitsvragen en ongebruikelijke communicatie van klanten. Betalingsoperaties kunnen stamgegevens wijzigen of overboekingen initiëren. Servicedesks ondersteunen bij accounttoegang. Managers keuren uitzonderingen of besluiten over middelen goed.
Een medewerker hoeft geen incidentonderzoeker te worden om een vermoeden te melden. Omgekeerd heeft een specialist die bevoorrechte toegang kan aanpassen meer nodig dan een algemene bewustwordingsoefening. Bepaal de grens in elke doelstelling: herkennen, verifiëren, aanhouden, melden, goedkeuren of een geautoriseerde technische procedure uitvoeren. Zo voorkomt u dat een algemeen trainingslabel sterk uiteenlopende verantwoordelijkheden maskeert.
| Rol | Voorbeelddoelstelling | Voorgestelde oefening |
|---|---|---|
| Bankfilialen en klantenservice | Goedgekeurde identiteits- en escalatiecontroles toepassen | Fictief klantverzoek met onvolledige identificatiegegevens |
| Betalingsoperaties | Een ingrijpende instructie verifiëren vóór het wijzigen van gegevens | Beslissingsoefening over het wijzigen van bankgegevens |
| Servicedesk | Een urgent toegangsverzoek afhandelen via goedgekeurde identiteitscontroles | Rollenspel van een ondersteuningsgesprek |
| Management | Beslissingen over veerkracht en openstaande risico's beoordelen | Gefaciliteerde tabletop-oefening over een dienstonderbreking |
| ICT-specialisten | Toegewezen operationele procedures correct uitvoeren | Gecontroleerde technische training en toetsing |
Maak van betalingsverificatie een vaste routine
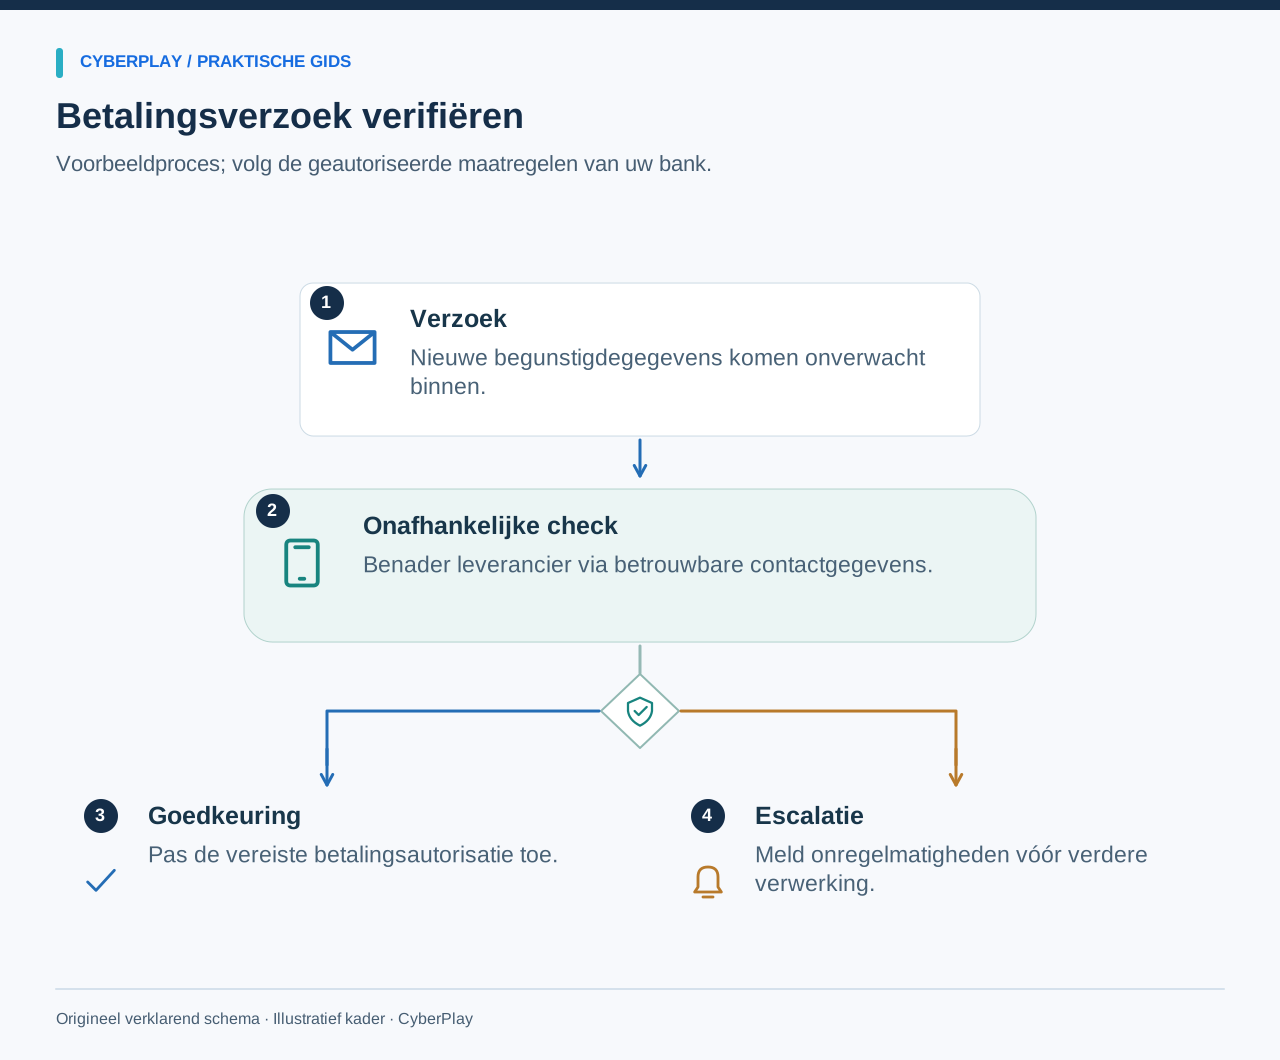
De richtlijnen van de FBI over business email compromise adviseren onafhankelijke verificatie bij wijzigingen in betalingsgegevens. Vertaal dat principe binnen een bankprogramma naar het goedgekeurde proces van de eigen organisatie: herken de instructie, verifieer via het voorgeschreven kanaal, pas de juiste autorisatie toe en leg het besluit vast.
Voorkom het bedenken van een universele terugbelregel voor elke transactie. Verschillende producten, klanten en kanalen kunnen immers verschillende beheersmaatregelen vereisen. De leeroefening moet uitgaan van een procedure die door de proceseigenaar is goedgekeurd. Waar het om gaat, is dat de lerende een overtuigend bericht, een bekende naam of kloppende achtergrondinformatie nooit beschouwt als vrijbrief om die procedure te omzeilen.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
Bronnen bij dit onderdeel: Fraude met zakelijke e-mail (Business Email Compromise)
Gebruik deze originele oefening voor betalingswijzigingen
Geef deelnemers een fictief verzoek en een vereenvoudigde weergave van de goedgekeurde workflow. Laat hen de eerstvolgende geautoriseerde actie bepalen voordat het antwoord wordt onthuld. Vraag een proceseigenaar om bij de nabespreking aan te sluiten, zodat vragen over uitzonderingen direct een praktisch antwoord krijgen.
Oefen identiteitsvragen zonder echte klantgegevens
Een klantenservicescenario kan draaien om een beller die verschillende kloppende feiten kent, maar de goedgekeurde identiteitscontrole niet succesvol doorloopt. De medewerker moet een vriendelijke, behulpzame toon aanhouden en tegelijkertijd de veilige, beschikbare route uitleggen. De oefening moet een duidelijke vervolgstap belonen, niet een kille afwijzing of een gok of de beller al dan niet verdacht klinkt.
Gebruik uitsluitend fictieve klantendossiers en rekeningnummers. Vraag medewerkers nooit om echte dossiers met persoonsgegevens in een groepssessie in te brengen. Wanneer een waargebeurd incident als inspiratie dient, verwijder dan alle herleidbare gegevens en laat de proceseigenaar de casus goedkeuren. Het doel is het proces te oefenen; realistische tijdsdruk en onvolledige aanwijzingen zijn daarbij veel waardevoller dan echte klantgegevens.
Besteed aandacht aan het moment na een fout
Veel oefeningen stoppen vóór het moment waarop de schadelijke actie plaatsvindt. Voeg daarom een tweede fase toe: de medewerker heeft zojuist gegevens ingevoerd op een onverwachte pagina, een onbekende prompt goedgekeurd of een document naar de verkeerde ontvanger gestuurd. Vraag hen direct te melden, de actie nauwkeurig te omschrijven en de geautoriseerde responsroute te volgen.
Maak volstrekt helder wie het incident overneemt en welk bewijsmateriaal de medewerker moet bewaren. Moedig medewerkers niet aan om zelf op onderzoek uit te gaan, sporen te wissen of te onderhandelen met een vermoedelijke aanvaller. Een waardevolle nabespreking onderzoekt of angst, onduidelijkheid of een onbereikbaar aanspreekpunt een melding kunnen vertragen. Zo'n discussie legt vaak een procesfout bloot die bij een reguliere toetsing over het hoofd zou worden gezien.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Wijs ongevraagde bevestiging af
Weiger een inlogbevestiging die u niet zelf hebt geïnitieerd, zelfs als een ander bericht aandringt op acceptatie.
- Meld via officiële ondersteuning
Neem contact op met de vaste helpdesk of het beveiligingsteam en leg uit wanneer de onverwachte goedkeuringsverzoeken verschenen.
Geef veerkrachttraining een teamdimensie
Security awareness draait om individuele beslissingen, terwijl operationele veerkracht juist gecoördineerde samenwerking vereist wanneer diensten uitvallen. Organiseer een aparte sessie waarin een klantgerichte dienst onbeschikbaar raakt en de beschikbare informatie onvolledig is. Vraag kantooroperaties, ICT, communicatie en management om hun verantwoordelijkheden en de goedgekeurde communicatielijnen in kaart te brengen.
Houd de oefening strikt binnen de afgesproken kaders. Deelnemers kunnen besluiten en informatiebehoeften formuleren zonder productiesystemen aan te raken of echte klantberichten te versturen. Leg aannames, openstaande afhankelijkheden en actiehouders vast. Een algemene game kan medewerkers voorbereiden op het herkennen en melden van een verdachte gebeurtenis, maar mag niet worden gepresenteerd als het volledige programma voor veerkrachtbeproeving van de bank.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
Stem de leervorm af op de werkomstandigheden
Plan korte, gerichte leermomenten op tijden waarop ze niet concurreren met de directe klantbediening. Een kantoorteam heeft mogelijk behoefte aan meerdere korte sessies, terwijl een operationele afdeling baat heeft bij een gefaciliteerd scenario met twee goedkeuringsrollen. Controleer of de gekozen taal, apparaten en invoermogelijkheden goed aansluiten op de doelgroep. Bied een gelijkwaardig toegankelijk alternatief als dat niet het geval is.
Houd een briefing met leidinggevenden voorafgaand aan een gevoelige oefening. Leg het leerdoel uit en maak duidelijk welke gegevens worden verzameld. Voorkom openbare individuele ranglijsten, omdat die ertoe leiden dat medewerkers twijfels verbergen. Een professioneel programma kan motiverend zijn en tegelijk fouten behandelen als waardevolle input voor coaching en procesverbetering, waarbij verantwoordelijkheid binnen de reguliere managementstructuur blijft belegd.
Verzamel onderbouwd bewijs met een heldere betekenis
Houd de programmaversie, de functiedekking, de toegekende leerdoelen, de deelname en de toetsmethode zorgvuldig bij. Registreer of een resultaat voortkwam uit een kennisvraag, een geobserveerde discussie, een handeling in een game of een vertraagd scenario. Dit zijn fundamenteel verschillende vormen van bewijs; voeg ze niet samen tot één enkele claim dat 'het menselijk risico is afgenomen'.
De Phish Scale van het NIST biedt houvast bij het inschatten van de cognitieve moeilijkheidsgraad van phishingberichten. Houd bij het vergelijken van simulatieresultaten altijd rekening met de complexiteit van de casus en de specifieke context van de ontvanger. Beoordeel daarnaast de kwaliteit van de meldingen en kijk of medewerkers de goedgekeurde verificatieroute volgen. Iemand kan een verdachte link immers prima vermijden, maar een betalingsverzoek via een ander kanaal alsnog verkeerd afhandelen.
Bronnen bij dit onderdeel: Phishing met een vangnet: de NIST Phish Scale en cyberbewustwording
Start met een gerichte pilot vóór bredere uitrol
Kies één beslissing met grote impact en een representatieve groep medewerkers. Stem het correcte proces af met de proceseigenaar, observeer de activiteit en vraag deelnemers hun volgende stap toe te lichten. Introduceer na een passende periode een gewijzigd scenario. Breng zowel kennislacunes als operationele knelpunten in kaart en wijs vaste actiehouders aan voor de opvolging.
De algemene security games van CyberPlay kunnen dienen als praktische oefenvorm voor passende bewustwordingsdoelen. Kies een relevant onderwerp en verbind de ervaring aan de specifieke procedures van de bank. Controleer de beschikbare talen, toegangsvoorwaarden, rapportagebehoeften en technische vereisten vóór een bredere implementatie. Aan een losse themaomschrijving kunnen geen bankspecifieke modules, certificeringen, implementatievormen of platformkoppelingen worden ontleend.
Breng de theorie in de praktijk
Bekijk de relevante games van CyberPlay, selecteer een passende uitdaging en bespreek hoe de keuzes aansluiten op de procedures binnen uw eigen organisatie. Selecteer via de taalvermelding een geschikte Nederlandse oefening en gebruik de rolbenamingen die medewerkers binnen de bank herkennen.
Bekijk leergamesBronnen en verder lezen
- Verordening (EU) 2022/2554, artikel 13, lid 6 — EUR-Lex. Geraadpleegd op 2026-09-13
- DORA-vragen en antwoorden 250–3380: trainingsfrequentie en actualisering — EIOPA. Geraadpleegd op 2026-09-13
- Fraude met zakelijke e-mail (Business Email Compromise) — FBI. Geraadpleegd op 2026-09-13
- Phishing met een vangnet: de NIST Phish Scale en cyberbewustwording — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Ransomware-tabletop-oefening voor niet-technische teams: een handleiding voor de oefenleider
Leid een ransomware-tabletop voor niet-technische teams met fictieve injects, duidelijke rollen, escalatiebesluiten, continuïteit en een oefenleiderspakket.
NL · 9 min leestijd - Factuurfraude: een gewijzigd rekeningnummer van uw leverancier controleren
Voorkom factuurfraude: controleer een gewijzigd rekeningnummer via uw bekende leverancier en leg de goedkeuring vast. Met een werkblad in het Nederlands.
NL · 9 min leestijd - Security awareness in de maakindustrie: trainen in ploegendienst en op gedeelde apparaten
Bouw cyberbewustwording in de maakindustrie op rond ploegendiensten, gedeelde terminals en leveranciers. Bevat een doelgroepmatrix en een veilige discussieoefening.
NL · 9 min leestijd - Security-awarenessspellen voor medewerkers: oefenen in het Nederlands
Kies security-awarenessspellen in het Nederlands: vergelijk leervormen, controleer feedback en toegankelijkheid en bespreek veilige keuzes met medewerkers.
NL · 9 min leestijd