Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français

La formation à la cybersécurité dans les banques doit relier chaque décision de sécurité aux responsabilités effectives du poste. Un collaborateur en agence traitant la demande d’un client, une équipe des opérations modifiant des instructions de paiement et un organe de direction évaluant les risques de résilience ont besoin d'entraînements distincts. Leurs actions reposent également sur des contrôles et des circuits d'escalade bien conçus.
Ce guide explicite le cadre de formation de DORA, vérifié au 13 septembre 2026, et propose des exercices originaux pour les responsables de programmes. Ces scénarios constituent des supports de discussion qui doivent être adaptés aux procédures approuvées de votre banque. Ils ne constituent pas une certification bancaire dédiée et ne remplacent pas les formations spécialisées, réglementaires, de prévention des fraudes ou de résilience opérationnelle.
Les points à retenir
- Adaptez la sensibilisation et la résilience aux responsabilités de chaque fonction.
- Enseignez la vérification indépendante des paiements et les contrôles d'identité approuvés.
- Répétez le signalement et l'escalade après une action incertaine ou une erreur.
- Distinguez les preuves de participation de l'évaluation des compétences et des résultats opérationnels.
Comprendre le contexte de formation selon DORA
L'article 13(6) de DORA impose une formation obligatoire à la sécurité des TIC et à la résilience opérationnelle numérique pour les salariés et la direction générale, avec un niveau de complexité adapté à leurs fonctions. Les prestataires tiers de services TIC pertinents y sont inclus le cas échéant. Cette exigence va bien au-delà d'un unique module sur le phishing.
La réponse définitive aux Q&A 250–3380 de l'EIOPA précise que la fréquence et les mises à jour doivent refléter le principe de proportionnalité, le profil des postes, les retours d'expérience d'incidents et les renseignements pertinents sur les menaces. Elle ne fixe pas un intervalle universel pour tous les collaborateurs. Appuyez-vous sur le règlement et les orientations prudentielles applicables pour faire valider votre programme, puis documentez pourquoi les activités et le calendrier retenus correspondent aux risques de la banque.
Sources de cette section: Règlement (UE) 2022/2554, article 13, paragraphe 6 · DORA, question 250–3380 : fréquence et mise à jour des formations
Partir de l'autorité associée à chaque poste
Dressez la liste des actions possibles pour chaque groupe et des erreurs susceptibles de découler d'une instruction non vérifiée. Le personnel en agence peut faire face à des questions d'identité et à des communications inhabituelles de clients. Les opérations de paiement peuvent modifier des coordonnées ou initier des virements. Le support informatique peut assister la gestion des accès aux comptes. Les managers peuvent approuver des dérogations ou des arbitrages de ressources.
Un collaborateur n'a pas besoin de devenir un analyste d'incidents pour signaler un doute. De même, un spécialiste habilité à modifier des accès à privilèges a besoin de bien plus qu'un simple exercice de sensibilisation générale. Précisez la frontière dans chaque objectif : identifier, vérifier, suspendre, signaler, approuver ou appliquer une procédure technique autorisée. Cela évite qu'un intitulé de formation trop vague ne masque des responsabilités très disparates.
| Rôle | Exemple d'objectif | Pratique suggérée |
|---|---|---|
| Agence et service client | Appliquer les contrôles d'identité et d'escalade approuvés | Demande client fictive avec des justificatifs incomplets |
| Opérations de paiement | Vérifier une instruction sensible avant de modifier les coordonnées | Exercice de décision sur un changement de coordonnées bancaires |
| Support informatique (service desk) | Gérer une demande d'accès urgente via les contrôles d'identité approuvés | Jeu de rôle sur un appel d'assistance |
| Direction générale | Évaluer les décisions de résilience et les risques non résolus | Discussion encadrée sur une interruption de service |
| Spécialistes des TIC | Exécuter correctement les procédures opérationnelles assignées | Formation technique encadrée et évaluation |
Faire de la vérification de paiement un réflexe entraîné
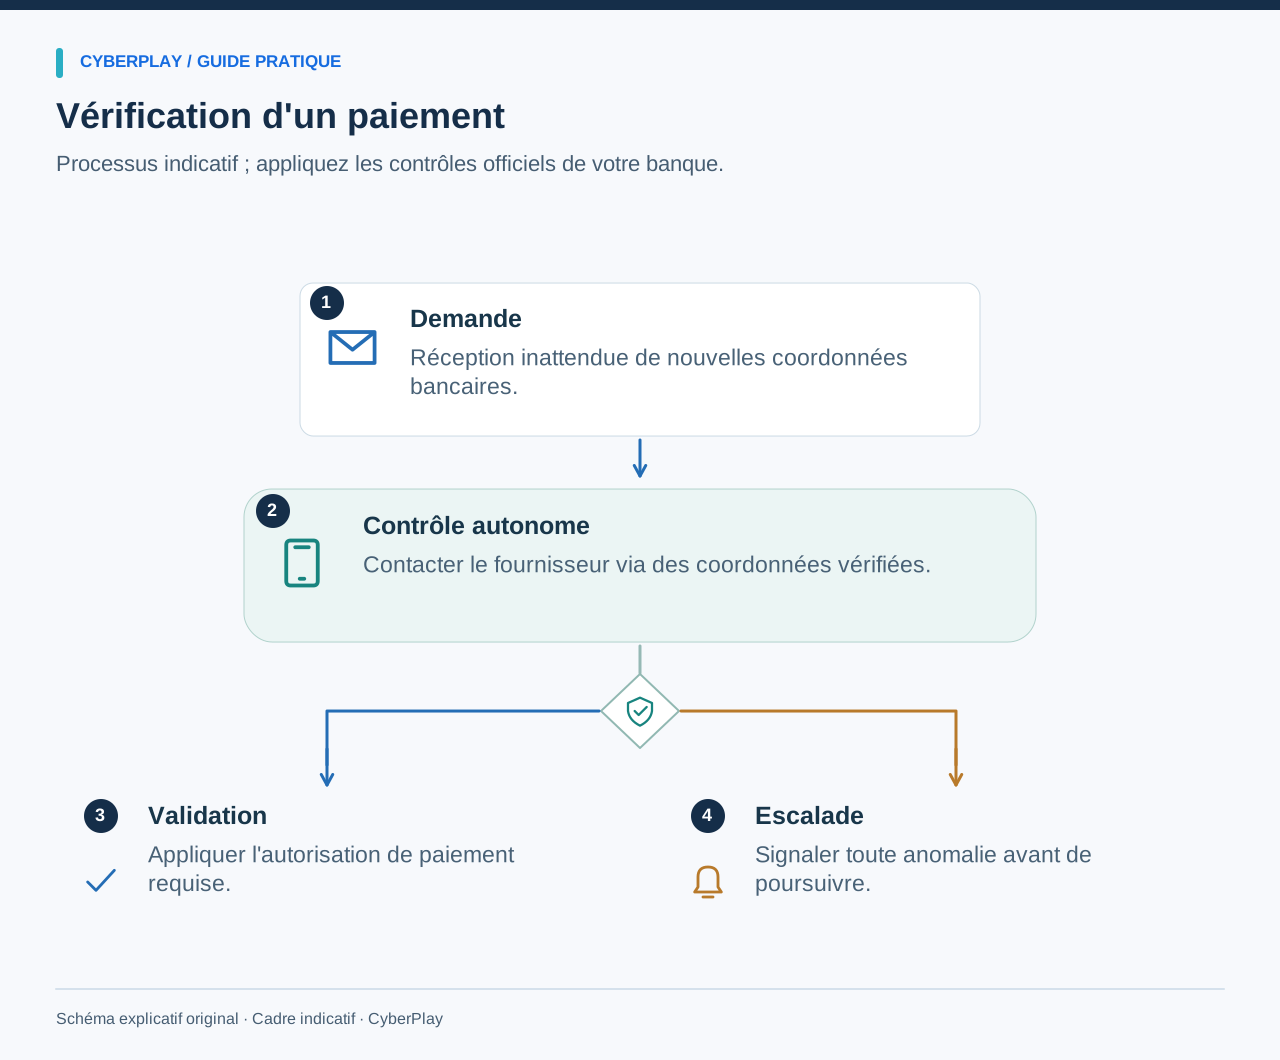
Le guide du FBI sur les escroqueries aux faux ordres de virement (business email compromise) préconise une vérification indépendante de toute modification de coordonnées de paiement. Dans un programme bancaire, traduisez ce principe dans le processus approuvé de l'établissement : identifier l'instruction, la vérifier via le canal exigé, appliquer l'autorisation appropriée et consigner la décision.
Évitez d'inventer une règle universelle de rappel téléphonique pour chaque transaction. Différents produits, clients et canaux peuvent exiger des contrôles distincts. L'exercice d'apprentissage doit utiliser une procédure validée par le responsable de processus. L'essentiel est que l'apprenant ne considère jamais un message persuasif, un nom familier ou un détail contextuel exact comme une autorisation de contourner ladite procédure.

Agrandir l’image · Capture du jeu · Interface en anglais
- Consulter l'annuaire existant
Utilisez l'annuaire du centre d'assistance établi de l'organisation pour trouver un contact de confiance avant de poursuivre une demande sensible.
- Écarter les numéros fournis
Le numéro fourni par l’appelant fait partie de sa demande et ne permet pas une vérification indépendante.
Sources de cette section: Fraude par compromission de la messagerie professionnelle
Utiliser cet exercice original de changement de coordonnées
Fournissez aux participants une demande fictive et une version simplifiée du circuit de validation approuvé. Laissez-les déterminer la prochaine action autorisée avant de dévoiler la réponse. Invitez un responsable de processus au débriefing pour apporter des réponses concrètes aux interrogations relatives aux dérogations.
S'entraîner aux contrôles d'identité sans utiliser de réelles données clients
Un scénario de service client peut mettre en scène un interlocuteur qui connaît plusieurs informations exactes mais se trouve incapable de valider le processus d'identification officiel. L'apprenant doit conserver un ton courtois tout en expliquant la procédure sécurisée prévue. L'exercice doit valoriser la proposition d'une étape suivante claire, et non un refus agressif ou une intuition arbitraire sur le ton suspect ou non de l'appelant.
Utilisez des dossiers clients et des identifiants bancaires totalement fictifs. Ne demandez jamais aux collaborateurs d'apporter en session collective des cas réels contenant des données à caractère personnel. Si un scénario s'inspire d'un incident vécu, supprimez tout élément identifiant et faites valider l'adaptation par le responsable concerné. L'objectif est d'expérimenter le processus ; une pression réaliste et des éléments incomplets sont bien plus formateurs que de véritables identifiants clients.
Intégrer le moment qui suit une erreur
De nombreux exercices s'arrêtent juste avant l'action dommageable. Intégrez une seconde étape : le collaborateur a saisi des identifiants sur une page inattendue, a validé une invite suspecte ou a envoyé un document au mauvais destinataire. Demandez-lui de signaler sans délai, de décrire l'action avec précision et de suivre la procédure de réponse autorisée.
Définissez clairement qui prend le relais et quels éléments le collaborateur doit préserver. Ne l'incitez pas à mener sa propre enquête, à effacer des preuves ou à essayer de parlementer avec un attaquant présumé. Un débriefing constructif cherche à comprendre si la crainte d'un reproche, une consigne floue ou un contact injoignable risquent de retarder le signalement. Cette discussion met souvent en lumière une faille de procédure qu'un simple quiz n'aurait pas révélée.

Agrandir l’image · Capture du jeu · Interface en anglais
- Rejeter une demande non sollicitée
Refusez toute validation de connexion que vous n'avez pas initiée, même si un autre message vous incite à l'accepter.
- Signaler au support officiel
Contactez le centre d'assistance établi ou l'équipe de sécurité et précisez quand les demandes d'approbation inattendues sont apparues.
Donner à la formation à la résilience une dimension collective
La sensibilisation traite des décisions individuelles, tandis que la résilience implique également un travail coordonné en cas d'interruption de service. Organisez une discussion distincte où un service destiné à la clientèle devient indisponible avec des informations parcellaires. Demandez aux opérations en agence, aux équipes informatiques, à la communication et à la direction d'identifier leurs responsabilités et les canaux de communication approuvés.
Maintenez l'exercice dans le périmètre convenu. Les participants peuvent exprimer leurs décisions et leurs besoins d'information sans manipuler les systèmes de production ni diffuser de véritables alertes aux clients. Consignez les hypothèses, les dépendances non résolues et les porteurs d'actions. Si un jeu d'apprentissage général prépare les équipes à repérer et signaler un événement suspect, il ne doit pas être présenté comme l'intégralité du programme de tests de résilience de la banque.

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
Adapter le format d'apprentissage aux conditions de travail
Planifiez des sessions courtes et ciblées, positionnées de façon à ne pas entrer en concurrence avec le service à la clientèle. Une équipe en agence aura parfois besoin de plusieurs micro-ateliers ; un groupe opérationnel préférera un scénario encadré mobilisant deux fonctions d'approbation. Assurez-vous que la langue, le matériel et les modalités de saisie choisis conviennent au public. Proposez un format accessible équivalent si ce n'est pas le cas.
Organisez un briefing des managers avant tout exercice sensible. Exposez l'objectif pédagogique ainsi que la nature des données collectées. Évitez les classements individuels publics qui incitent à masquer ses doutes. Un programme professionnel gagne à être captivant tout en traitant les erreurs comme des leviers de tutorat et d'amélioration des processus, les responsabilités individuelles étant encadrées par les dispositifs de management établis.
Recueillir des indicateurs au sens précis
Conservez l'historique des versions du programme, la couverture des métiers, les objectifs pédagogiques assignés, la participation et la méthode d'évaluation. Précisez si un résultat découle d'un contrôle de connaissances, d'une discussion encadrée, d'une action en jeu ou d'un scénario différé. Ces données relèvent de niveaux de preuve distincts et ne doivent pas être amalgamées sous une affirmation générique de « réduction du risque humain ».
La Phish Scale du NIST apporte une grille de lecture de la difficulté humaine propre aux messages d'hameçonnage (phishing). Si la banque compare les résultats de ses simulations, prenez en compte le degré de complexité de l'épreuve et le contexte du destinataire. Analysez également la qualité du signalement et le recours effectif au circuit de vérification approuvé. Un collaborateur peut très bien ne pas cliquer sur un lien tout en gérant mal une demande de virement reçue par un autre canal.
Sources de cette section: Échelle NIST de difficulté de détection du phishing
Mener un pilote ciblé avant tout déploiement global
Sélectionnez une décision aux conséquences majeures et un groupe représentatif. Validez le processus officiel avec son responsable, observez la mise en situation et invitez les participants à expliquer l'action qu'ils entreprennent ensuite. Introduisez ensuite une variante du scénario après un délai adapté. Relevez aussi bien les lacunes d'apprentissage que les freins opérationnels, avec des responsables nommés pour le suivi.
Les jeux de sécurité généralistes de CyberPlay peuvent fournir une composante pratique pour des objectifs de sensibilisation adaptés. Choisissez une thématique pertinente et reliez cette expérience aux procédures de votre établissement. Validez au préalable les langues requises, les conditions d'accès, les exigences de suivi et les prérequis techniques. Aucun module propre à une banque, certification, modèle de déploiement ou intégration technique ne saurait être présumé sur la seule base d'un intitulé de sujet.
Exercez une décision de votre travail
Essayez un scénario de demande frauduleuse et vérifiez sa disponibilité en français. Reliez l’échange aux contrôles de la banque et aux responsabilités des métiers concernés.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Règlement (UE) 2022/2554, article 13, paragraphe 6 — EUR-Lex. Consulté le 2026-09-13
- DORA, question 250–3380 : fréquence et mise à jour des formations — EIOPA. Consulté le 2026-09-13
- Fraude par compromission de la messagerie professionnelle — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
- Échelle NIST de difficulté de détection du phishing — NIST. Consulté le 2026-09-13
Poursuivez votre lecture
- Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Exercice de crise rançongiciel sur table : guide pour les équipes non techniques
Organisez un exercice sur table sur un rançongiciel pour les équipes non techniques : injects fictifs, rôles clairs, escalade et kit téléchargeable.
FR · 10 min de lecture - Fraude au faux RIB : vérifier un changement de coordonnées bancaires fournisseur
Fraude au faux RIB : vérifiez les coordonnées du fournisseur par un contact connu, comparez les factures et consignez la validation. Fiche pratique en français.
FR · 11 min de lecture - Sensibilisation à la cybersécurité dans l’industrie : équipes et postes partagés
Adaptez la sensibilisation à la cybersécurité aux équipes de production, postes partagés et fournisseurs, avec une matrice métier et un exercice pratique.
FR · 10 min de lecture - Jeux de sensibilisation à la cybersécurité en français : comment choisir
Choisissez des jeux de sensibilisation à la cybersécurité qui enseignent des décisions utiles au travail. Comparez les formats et évaluez vos sessions.
FR · 11 min de lecture