Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español

La formación en ciberseguridad para bancos debe vincular las decisiones de seguridad con el nivel de autorización de cada función. Un empleado de sucursal que atiende a un cliente, un equipo de operaciones que modifica instrucciones de pago y un órgano de dirección que evalúa los riesgos de resiliencia necesitan prácticas muy distintas. Sus acciones también dependen de controles bien diseñados y de vías de escalado claras.
Esta guía explica el marco formativo del reglamento DORA según lo verificado el 13 de septiembre de 2026 y ofrece ejercicios originales para responsables de programas. Los escenarios son materiales de debate que deben adaptarse a los procedimientos aprobados por cada entidad. No constituyen una certificación bancaria específica ni sustituyen la formación especializada, regulatoria, de prevención del fraude o de resiliencia operativa.
Lo que te llevas
- Haga que la formación en concienciación y resiliencia sea relevante para las responsabilidades de cada función.
- Instruya en la verificación independiente de pagos y en los controles de identidad autorizados.
- Ensaye la notificación de incidentes y el escalado tras una acción dudosa o errónea.
- Mantenga los registros de asistencia separados de la competencia evaluada y de los resultados operativos.
Comprender el contexto formativo de DORA
El artículo 13, apartado 6, de DORA exige programas obligatorios de concienciación sobre seguridad TIC y formación en resiliencia operativa digital para empleados y alta dirección, con una complejidad adaptada a sus funciones. También se incluye a los terceros proveedores de servicios TIC pertinentes cuando proceda. Este requisito va mucho más allá de un simple módulo sobre phishing.
La respuesta definitiva de EIOPA a la consulta Q&A 250–3380 aclara que la frecuencia y las actualizaciones deben regirse por el principio de proporcionalidad, los perfiles de los puestos, las lecciones aprendidas de incidentes y la inteligencia sobre amenazas relevante. No establece un intervalo universal para toda la plantilla. Utilice el reglamento y las directrices supervisoras aplicables para validar su programa y documente por qué las actividades y el calendario elegidos se ajustan a los riesgos del banco.
Fuentes de esta sección: Reglamento (UE) 2022/2554, artículo 13.6 · DORA, pregunta 250–3380: frecuencia de la formación y actualizaciones
Partir del nivel de autorización asignado a cada puesto
Detalle las acciones que puede realizar cada grupo y los errores que podrían originarse a partir de una instrucción no verificada. El personal de sucursal puede gestionar dudas sobre la identidad y comunicaciones inusuales con clientes. Operaciones de pago puede modificar registros o iniciar transferencias. El centro de soporte puede gestionar el acceso a cuentas. Los directivos pueden aprobar excepciones o decisiones sobre recursos.
Un empleado no necesita convertirse en un investigador de incidentes para notificar una sospecha. Del mismo modo, un especialista con permisos para modificar accesos privilegiados requiere algo más que un ejercicio de concienciación general. Delimite con claridad el alcance en cada objetivo: reconocer, verificar, retener, notificar, aprobar o ejecutar un procedimiento técnico autorizado. Esto evita que una etiqueta formativa genérica oculte responsabilidades radicalmente distintas.
| Puesto | Objetivo de ejemplo | Práctica sugerida |
|---|---|---|
| Sucursales y atención al cliente | Aplicar las comprobaciones de identidad y los procesos de escalado autorizados | Petición ficticia de un cliente con datos o pruebas incompletos |
| Operaciones de pago | Verificar una instrucción de alto impacto antes de modificar registros | Ejercicio de toma de decisiones sobre cambio de datos bancarios |
| Centro de soporte técnico | Gestionar una solicitud urgente de acceso mediante los controles de identidad aprobados | Juego de rol sobre llamadas de soporte |
| Dirección | Evaluar decisiones de resiliencia y riesgos pendientes de resolución | Debate guiado sobre una interrupción del servicio |
| Especialistas en TIC | Ejecutar correctamente los procedimientos operativos asignados | Formación técnica controlada y evaluación práctica |
Convertir la verificación de pagos en una acción entrenada
Las directrices del FBI sobre el fraude del correo corporativo comprometido (Business Email Compromise) recomiendan verificar de forma independiente cualquier modificación de pagos. En un programa bancario, traslade ese principio al procedimiento aprobado por la entidad: identificar la instrucción, verificarla por el canal obligatorio, aplicar la autorización correspondiente y registrar la decisión.
Evite inventar una regla universal de llamada de confirmación para todas las operaciones. Cada producto, cliente y canal puede requerir controles distintos. El ejercicio formativo debe basarse en un procedimiento validado por el responsable del proceso. Lo fundamental es que el alumno no asuma que un mensaje convincente, un nombre conocido o un detalle contextual exacto le autorizan a saltarse dicho procedimiento.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
Fuentes de esta sección: Fraude por compromiso del correo empresarial (BEC)
Utilice este ejercicio práctico sobre cambios en pagos
Presente a los participantes una solicitud ficticia y una versión simplificada del flujo de trabajo autorizado. Deje que identifiquen la siguiente acción aprobada antes de mostrar la solución. Invite al responsable del proceso a la sesión informativa final para que responda de forma práctica a las dudas sobre excepciones.
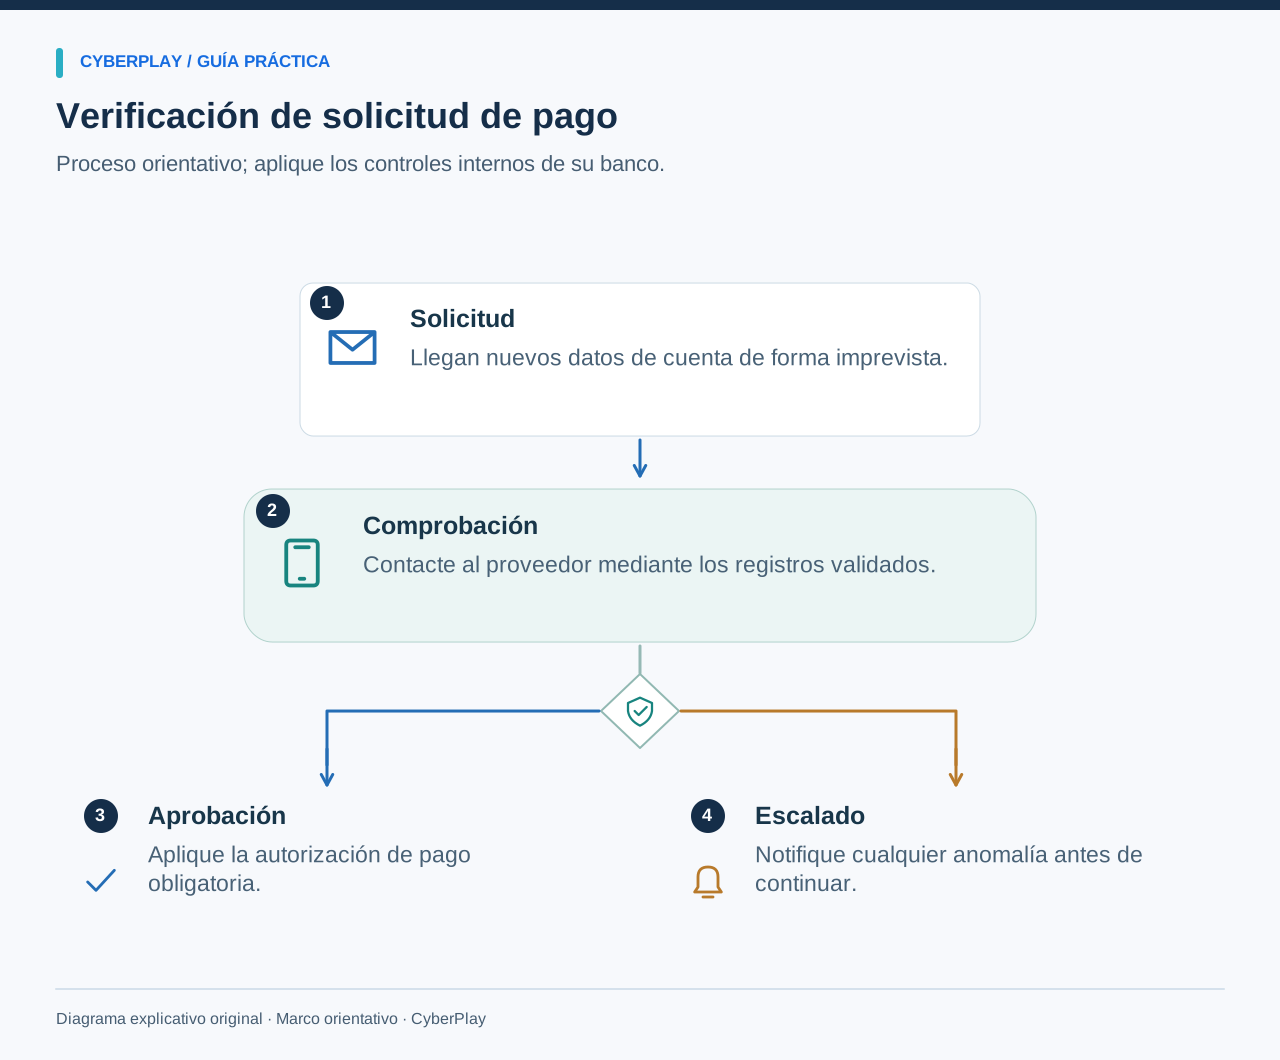
Practicar la comprobación de identidad sin recurrir a datos reales de clientes
Un escenario de atención al cliente puede plantear la llamada de un usuario que conoce varios datos reales, pero no puede completar el procedimiento de identificación autorizado. El alumno debe mantener una actitud colaborativa mientras le explica la vía segura disponible. El ejercicio debe premiar la indicación clara del siguiente paso correcto, no una negativa agresiva ni conjeturas sobre si la persona que llama parece o no sospechosa.
Utilice expedientes de clientes y datos de cuentas totalmente ficticios. No pida al personal que lleve casos reales con datos personales a una sesión grupal. Si un incidente real sirve de inspiración para un caso, elimine cualquier dato identificativo y solicite la aprobación del responsable del proceso. El objetivo es entrenar el procedimiento; por tanto, la presión realista y las pruebas incompletas resultan más útiles que los identificadores de clientes auténticos.
Incluir el momento posterior a una equivocación
Muchos ejercicios concluyen justo antes de que se produzca la acción perjudicial. Conviene añadir una segunda fase: el empleado ha introducido información en una página sospechosa, ha aceptado una solicitud de acceso desconocida o ha enviado un archivo al destinatario incorrecto. Pídale que notifique lo ocurrido con rapidez, describa los hechos con precisión y siga la ruta de respuesta autorizada.
Deje claro quién asume el control de la situación y qué elementos debe conservar el empleado. No fomente investigaciones por cuenta propia, el borrado de pruebas ni intentos de dialogar con el presunto atacante. Un análisis posterior eficaz explora si el temor, la ambigüedad o la falta de un contacto accesible podrían retrasar la notificación de incidentes. Esta reflexión puede sacar a la luz fallos en los procesos que una simple prueba tipo test pasaría por alto.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Rechace solicitudes no iniciadas
Deniegue aprobaciones de inicio de sesión que no haya iniciado, aun si otro mensaje le urge a aceptarlas.
- Reporte mediante soporte oficial
Contacte con el centro de asistencia técnica o seguridad establecido e indique cuándo surgieron las aprobaciones imprevistas.
Aportar una dimensión de equipo a la resiliencia
La concienciación se centra en las decisiones individuales, mientras que la resiliencia exige también una labor coordinada cuando los servicios se interrumpen. Plantee un debate independiente en el que un servicio de atención a clientes quede indisponible con información incompleta. Pida a los equipos de sucursales, operaciones, TIC, comunicación y dirección que identifiquen sus responsabilidades y las vías de comunicación aprobadas.
Mantenga el ejercicio dentro de los límites acordados. Los participantes pueden definir decisiones y necesidades de información sin interactuar con sistemas de producción ni enviar avisos reales a los clientes. Registre las hipótesis asumidas, las dependencias no resueltas y los responsables de cada acción. El aprendizaje basado en juegos puede preparar a la plantilla para reconocer y reportar eventos sospechosos, pero no debe presentarse como el programa completo de pruebas de resiliencia del banco.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
Adaptar la impartición a las condiciones reales de trabajo
Planifique sesiones prácticas breves y focalizadas que puedan completarse sin interferir con la atención al cliente. Un equipo de oficina puede requerir varias sesiones reducidas; un grupo de operaciones puede necesitar un escenario guiado con dos perfiles de aprobación. Compruebe que el idioma, el dispositivo y los sistemas de entrada se adecuan a los participantes, y ofrezca un formato accesible equivalente si fuera necesario.
Organice una sesión informativa para responsables antes de realizar un ejercicio sensible. Explique la finalidad formativa y qué datos se van a recopilar. Evite clasificaciones públicas individuales que inciten a ocultar dudas. Para los equipos hispanohablantes, contar con guías y evaluaciones disponibles en español facilita asimilar estos procesos con mayor naturalidad. Un programa profesional puede resultar estimulante tratando los fallos como datos útiles para el aprendizaje y la mejora de procesos, gestionando la rendición de cuentas a través de los canales directivos habituales.
Recopilar evidencias con un significado inequívoco
Conserve el registro de la versión del programa, la cobertura por puestos, los objetivos de aprendizaje asignados, la participación y el método de evaluación. Registre si un resultado procede de una pregunta de conocimientos, un debate observado, una acción en un simulador o un escenario diferido. Son tipos de evidencia distintos y no deben agruparse bajo una afirmación genérica de «reducción del riesgo humano».
La escala Phish Scale del NIST ayuda a contextualizar la dificultad que presentan los mensajes de phishing para las personas. Si el banco compara resultados de simulaciones, tenga siempre presentes el nivel de dificultad y el contexto de los destinatarios. Examine también la calidad de las notificaciones y si los empleados eligen la vía de verificación aprobada. Un profesional puede no hacer clic en un enlace engañoso y, aun así, gestionar de forma incorrecta una solicitud de pago recibida por otro canal.
Fuentes de esta sección: Phishing With a Net: NIST Phish Scale y la concienciación en ciberseguridad
Realizar un piloto específico antes del despliegue general
Seleccione una decisión de alto impacto y un grupo representativo. Acuerde el procedimiento correcto con su responsable, observe la actividad y pida a los participantes que justifiquen su siguiente paso. Transcurrido un tiempo oportuno, plantee un escenario con modificaciones. Registre tanto las carencias formativas como los obstáculos operativos, designando encargados específicos para su seguimiento.
Los juegos de seguridad de CyberPlay pueden aportar un componente práctico para objetivos de concienciación adecuados. Elija una temática pertinente y relacione la experiencia con los procedimientos internos del banco. Confirme los idiomas concretos, las condiciones de acceso, las necesidades de informes y los requisitos técnicos antes de extender su uso. Ningún módulo bancario específico, certificación, modelo de despliegue o integración de plataforma debe darse por sentado únicamente por el nombre de un tema.
Lleve las decisiones a la práctica
Descubra los juegos de CyberPlay pertinentes, elija el reto adecuado y analice cómo se conectan estas decisiones con los procedimientos de su entorno laboral.
Explorar juegos formativosFuentes y lecturas adicionales
- Reglamento (UE) 2022/2554, artículo 13.6 — EUR-Lex. Consultado el 2026-09-13
- DORA, pregunta 250–3380: frecuencia de la formación y actualizaciones — EIOPA. Consultado el 2026-09-13
- Fraude por compromiso del correo empresarial (BEC) — FBI. Consultado el 2026-09-13
- Phishing With a Net: NIST Phish Scale y la concienciación en ciberseguridad — NIST. Consultado el 2026-09-13
Sigue explorando
- Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Simulación de ransomware para equipos no técnicos: guía de facilitación
Dirige una simulación de ransomware para equipos no técnicos con roles, novedades del escenario y decisiones de continuidad. Descarga la guía de facilitación.
ES · 12 min de lectura - Fraude de facturas: cómo verificar un cambio de cuenta bancaria del proveedor
Prevenga el fraude de facturas: verifique el cambio de cuenta con un contacto conocido del proveedor y documente la aprobación. Plantilla práctica en español.
ES · 10 min de lectura