Equipo editorial de CyberPlay · Publicado el · Actualizado el · 12 min de lectura
Guía y ejercicios en español
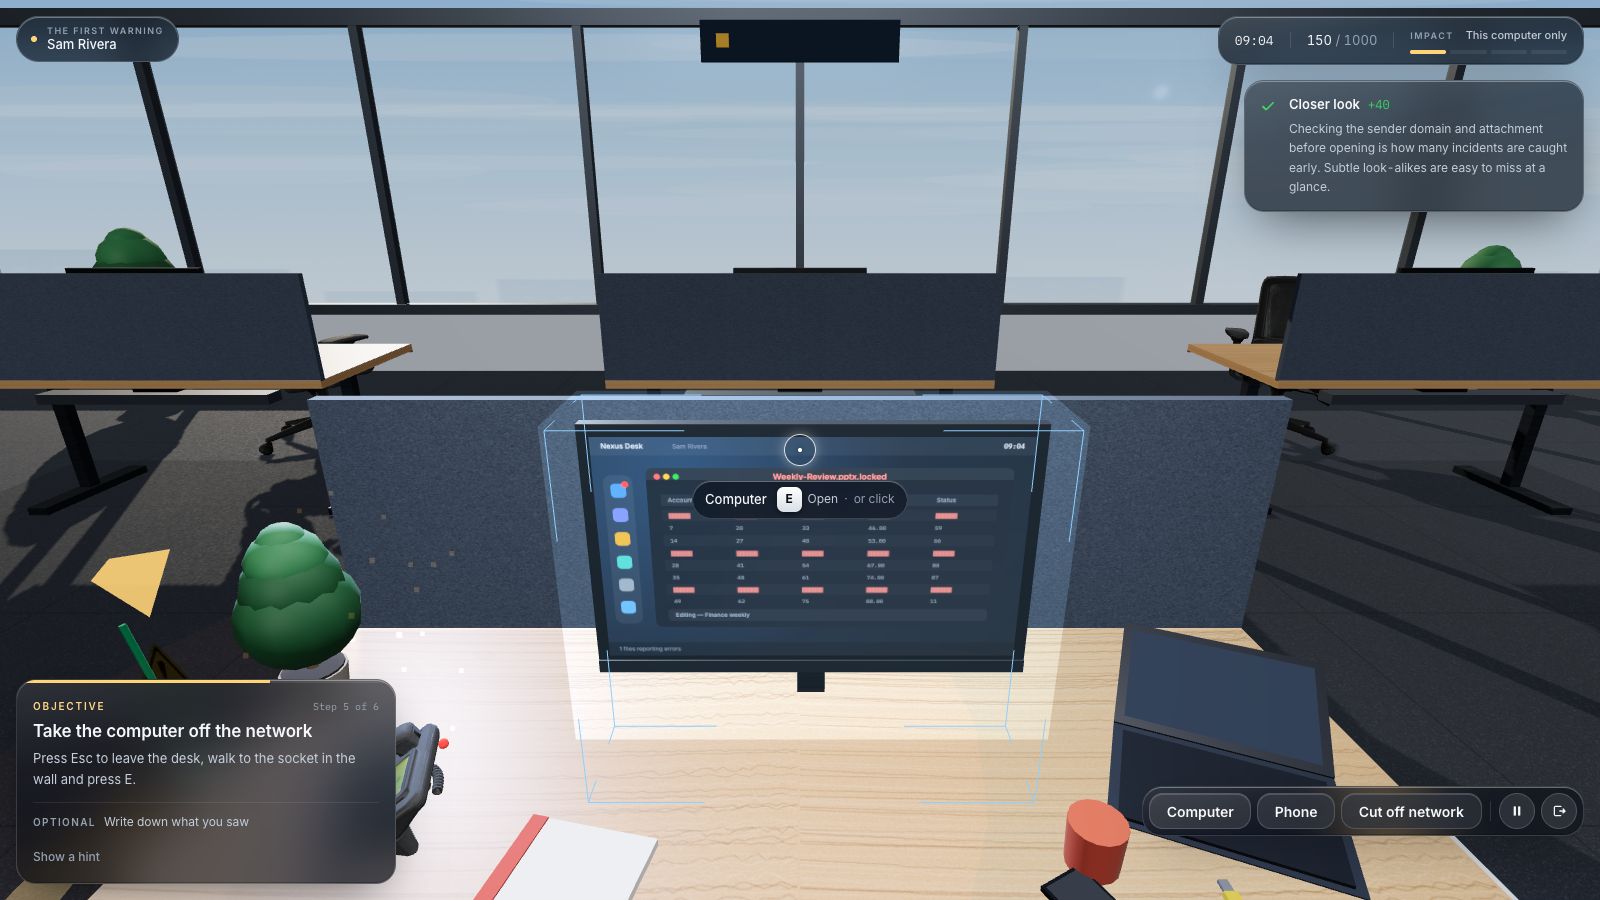
Un ejercicio de simulación de ransomware en mesa de debate consiste en una discusión facilitada en la que el equipo recorre un incidente ficticio y explica qué medidas adoptaría. Para los participantes de perfiles no técnicos, las cuestiones verdaderamente útiles se centran en la notificación, la autoridad de decisión, las prioridades del negocio, la comunicación con los clientes y la coordinación interna. Esta práctica permite detectar la falta de un contacto clave o el uso de soluciones provisionales no autorizadas antes de que estas carencias generen problemas durante una interrupción real.
Esta guía ofrece un escenario original diseñado para 60 minutos junto con un paquete descargable para la persona facilitadora. La duración propuesta constituye una sugerencia de agenda organizativa, no un estándar formal homologado. Durante la sesión no se cifra ningún sistema, no se desconecta equipamiento ni se envían comunicados a clientes reales. Los participantes debaten qué decisiones tomar frente a acontecimientos ficticios basándose en sus planes oficiales vigentes. Las tareas técnicas de contención, investigación forense y recuperación permanecen en todo momento bajo la responsabilidad del equipo de respuesta autorizado.
Lo que te llevas
- Entrene el escalado, la coordinación y la continuidad respetando roles definidos.
- Mantenga el ejercicio en el ámbito ficticio y aislado de los sistemas operativos.
- Registre supuestos y dudas pendientes en vez de atribuirse capacidades no contrastadas.
- Concluya con medidas de mejora asignadas a un responsable y con fechas de seguimiento.
1. Fije tres objetivos antes de iniciar la sesión
Defina un alcance manejable: identificar cuándo es necesario escalar un problema, coordinarse si el canal de comunicación habitual queda inaccesible y autorizar un flujo de trabajo operativo temporal. Redacte con antelación qué resultados concretos demostrarían que el debate ha sido fructífero respecto a cada objetivo. Conviene evitar la tentación de evaluar toda la arquitectura de recuperación técnica y el conjunto de obligaciones normativas en una única reunión introductoria.
La guía NIST SP 800-61 Rev. 3 enmarca la respuesta a incidentes dentro de una gestión más amplia de los riesgos de ciberseguridad. Aproveche esta dinámica de mesa para vincular las decisiones diarias de los equipos con dicha estructura formal de respuesta. Asimismo, la CISA estadounidense publica escenarios prácticos de ciberseguridad, incluidos ejercicios específicos de ransomware. Dichos materiales resultan idóneos para diseñar programas de capacitación más formales una vez que el equipo haya ensayado estos aspectos básicos de coordinación.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
Fuentes de esta sección: Recomendaciones y consideraciones sobre respuesta a incidentes, SP 800-61 Rev. 3 · Escenarios de ciberseguridad
2. Asigne los roles y la autoridad para tomar decisiones
Convoque a una persona facilitadora, alguien a cargo de tomar notas, el contacto responsable del incidente, un representante de operaciones del negocio, la persona titular de la comunicación con clientes y un perfil directivo adecuado. Si el planteamiento del caso lo exige, sume a los especialistas con competencias en privacidad, asesoría jurídica o regulaciones sectoriales. En organizaciones con plantillas reducidas, una misma persona puede asumir más de una función, aunque conviene mantener delimitadas y claras las distintas responsabilidades.
| Rol | Responsabilidad en el ejercicio |
|---|---|
| Persona facilitadora | Presentar los hechos ficticios, gestionar los tiempos y mantener el foco dentro del alcance previsto. |
| Responsable de notas | Anotar las decisiones tomadas, los supuestos de partida, las carencias, los responsables y los plazos. |
| Coordinador del incidente | Explicar el protocolo de escalado y coordinar el proceso formal de respuesta autorizada. |
| Responsable de operaciones | Determinar los flujos de trabajo críticos y las alternativas de continuidad permitidas. |
| Responsable de comunicación | Definir los circuitos para validar y autorizar los mensajes internos y externos. |
| Dirección y especialistas | Resolver dudas competenciales e identificar exigencias normativas que requieran valoración legal. |
3. Acondicione la sala y establezca las reglas de participación
Tenga a mano el directorio actualizado de contactos para emergencias, las pautas oficiales de notificación, el plan de continuidad del negocio y el protocolo de aprobación de comunicaciones. Trabaje con copias impresas o desconectadas siempre que sea posible, de modo que el grupo experimente el supuesto de que las plataformas habituales no se encuentren operativas. Revise y valide previamente los números y datos de contacto mediante un proceso preparatorio acordado; bajo ningún concepto realice llamadas de prueba no planificadas que puedan alertar por sorpresa a los equipos operativos reales. Asegúrese de que toda la documentación esté claramente rotulada como material exclusivo de entrenamiento.
Enuncie las normas de funcionamiento en voz alta: los participantes describirán las acciones verbalmente en lugar de ejecutarlas sobre entornos técnicos; no se aplicarán cambios en producción, ni se restablecerán contraseñas, ni se enviará notificación alguna a clientes reales; la aparición de un incidente real suspenderá la sesión de inmediato. Las dudas e incógnitas deben anotarse tal cual, sin recurrir a suposiciones convenientes pero infundadas. Si alguien afirma «el equipo de TI restaurará todo», pregunte qué plan aprobado por la empresa y qué responsable operativo respaldan esa afirmación.
4. Siga el cronograma orientativo de 60 minutos
La organización ficticia utilizada es una pequeña firma de servicios que cuenta con un espacio compartido de archivos en la nube, una cola de atención a clientes y compromisos de entrega fijados para esa misma tarde. Puede adaptar estos elementos por funciones de negocio equivalentes si resulta más conveniente para su sector. Evite utilizar nombres de clientes verdaderos o datos operativos confidenciales. La persona facilitadora irá revelando la información paso a paso, obligando a los asistentes a evaluar opciones y decidir en condiciones de incertidumbre.
| Tiempo | Fase | Interrogante a resolver |
|---|---|---|
| 0–10 minutos | Presentación y asignación de roles | ¿Qué facultades tiene cada perfil y cómo se registrarán las carencias detectadas? |
| 10–20 minutos | Actualización 1: archivos inaccesibles | ¿Por qué vía se notifica y se escala formalmente la anomalía detectada? |
| 20–30 minutos | Actualización 2: chat corporativo inestable | ¿Cómo se coordina el personal mediante las vías alternativas aprobadas? |
| 30–40 minutos | Actualización 3: clientes exigen respuestas | ¿Quién autoriza la comunicación externa y aprueba un proceso temporal? |
| 40–50 minutos | Actualización 4: incertidumbre en los plazos | ¿Qué prioridades operativas e información contrastada guían la respuesta? |
| 50–60 minutos | Balance final | ¿Qué mejoras precisan de una persona responsable, una fecha límite y un plan de verificación? |
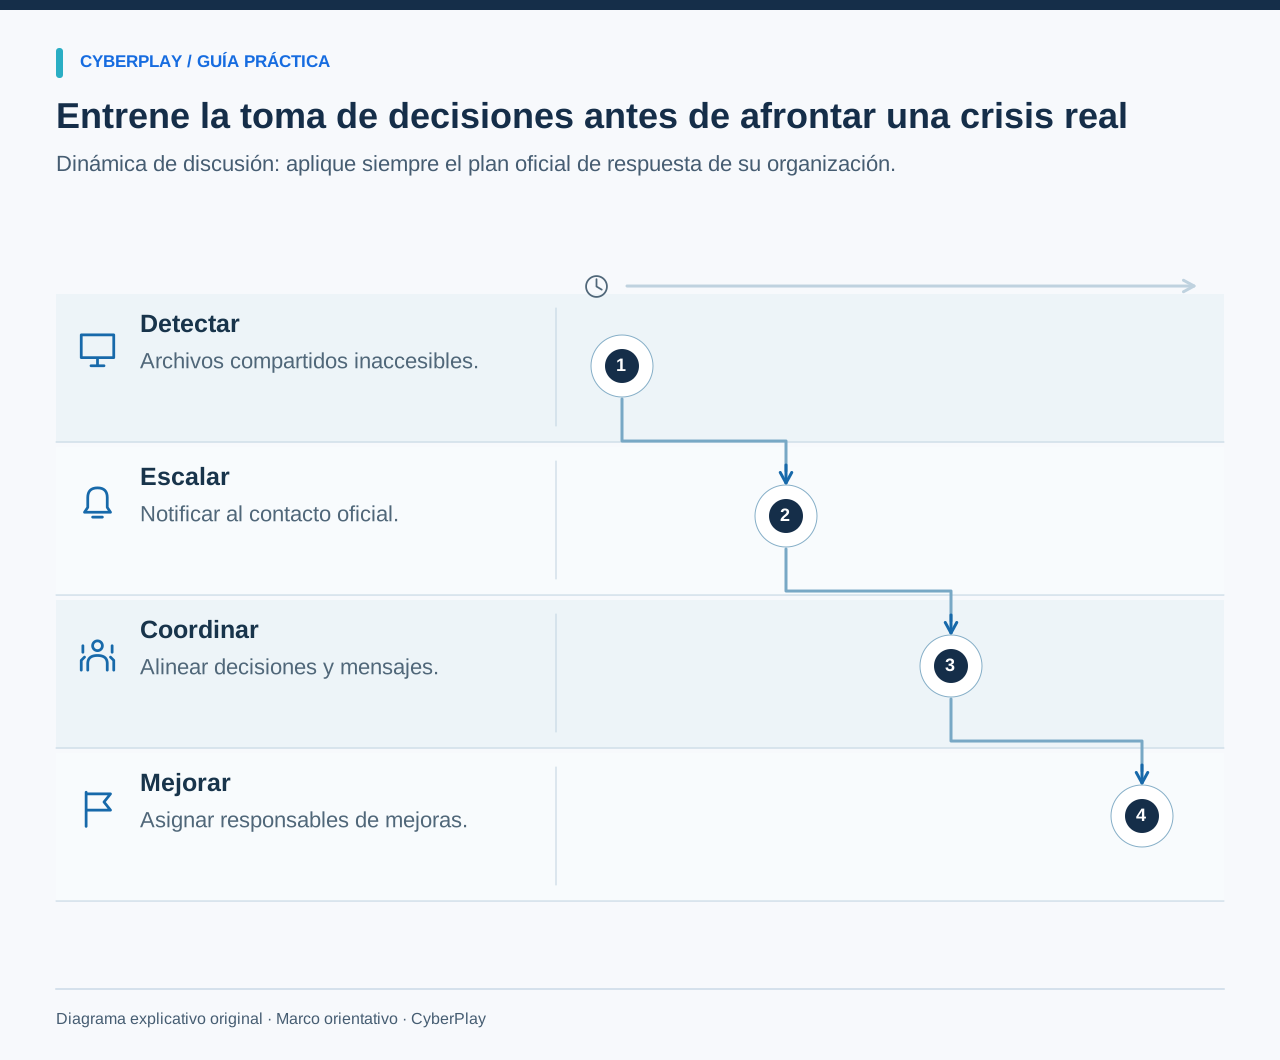
5. Actualización del escenario 1: un empleado no puede abrir los archivos compartidos
Lea esta situación ficticia: «Son las 09:10 y un integrante del equipo advierte que varios archivos compartidos muestran extensiones extrañas y no se pueden abrir. Casi a la vez, otro compañero alerta de que en su pantalla ha aparecido una nota exigiendo un rescate económico. El canal ordinario de notificación de incidencias funciona con normalidad». Pida al grupo que describa cómo se transmite ese primer aviso, a quién va dirigido y por qué conducto se entera el responsable operativo de que el trabajo puede verse interrumpido.
La función del empleado consiste en aplicar las instrucciones oficiales sobre notificación y respuesta inmediata, detallando lo observado con precisión. El grupo debe abstenerse de improvisar maniobras de contención técnica por iniciativa propia. Las guías frente a ransomware de la CISA enfatizan el aislamiento coordinado y la preservación de pruebas; medidas drásticas como desenchufar cables de red o apagar servidores acarrean impactos operativos y corresponden con exclusividad al protocolo formal y a los especialistas autorizados.
- ¿Qué datos están confirmados objetivamente y cuáles constituyen meras suposiciones?
- ¿Qué persona u órgano ostenta la atribución de declarar o coordinar formalmente un incidente?
- ¿Qué conducta debe seguir el empleado notificante mientras espera instrucciones del equipo?
- ¿Cómo se gestiona el reporte si el punto de contacto prioritario no se encuentra disponible?
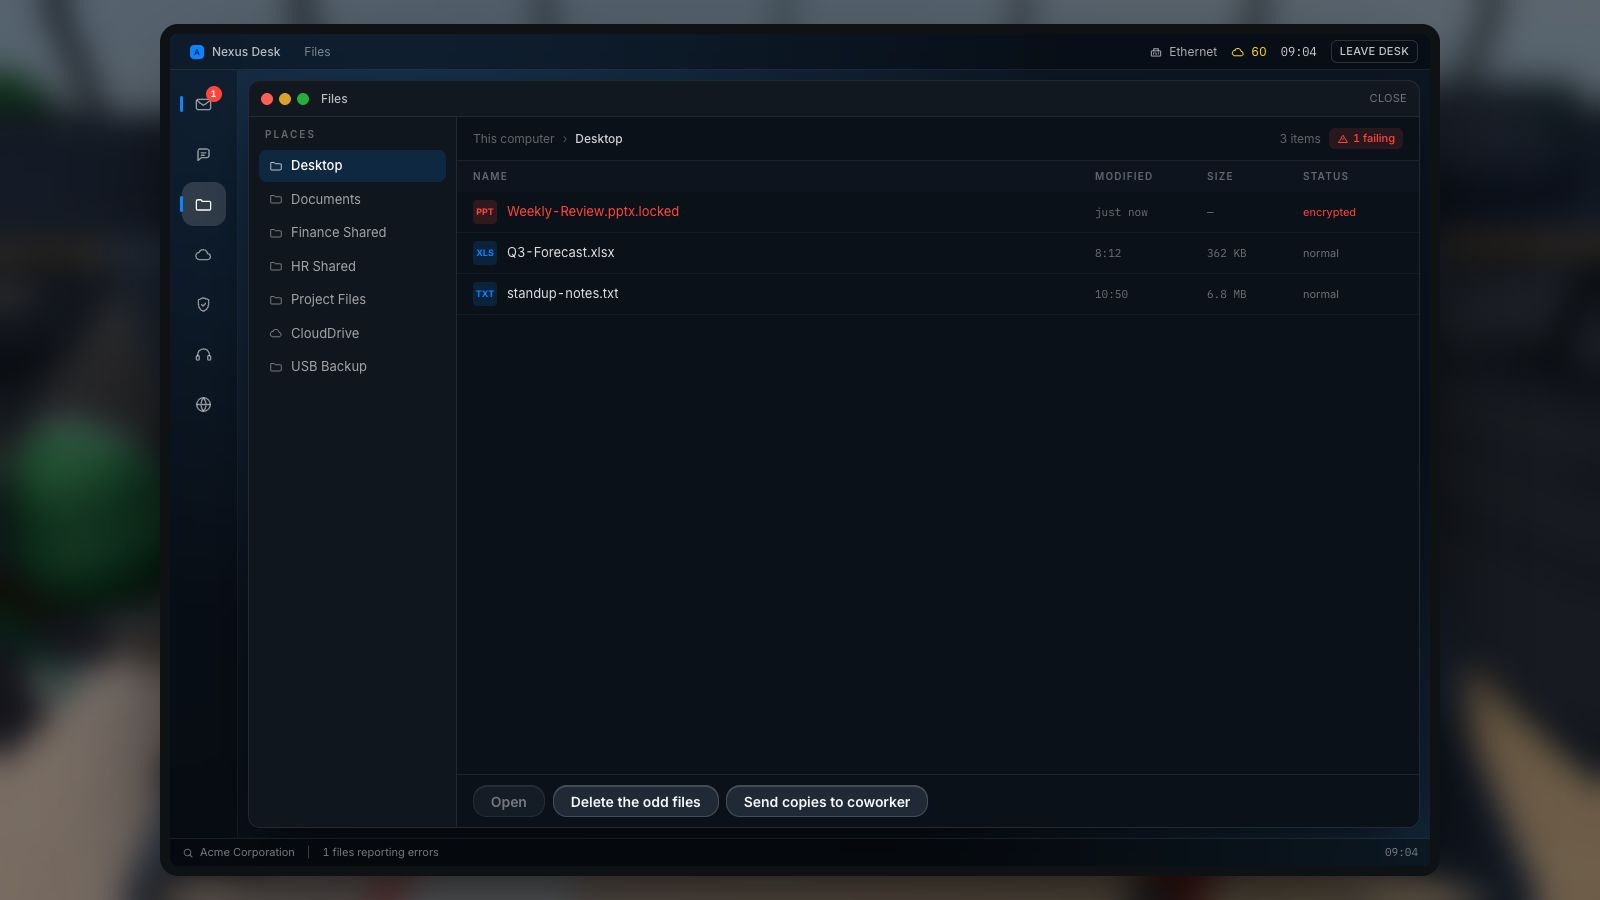
Ampliar imagen · Captura del juego · Interfaz en inglés
- Busque un patrón más amplio
Busque otros cambios inusuales; un único error de archivo no permite establecer la causa ni el diagnóstico.
- Siga el protocolo de incidentes
Aplique el protocolo de incidentes aprobado y contacte a los responsables; la contención técnica corresponde al personal autorizado.
Fuentes de esta sección: Guía #StopRansomware
6. Actualización del escenario 2: la herramienta de chat habitual deja de responder
Lea esta situación ficticia: «Son las 09:25 y parte de la plantilla se ve incapaz de abrir el chat corporativo habitual. De repente, surge un mensaje en un grupo ya creado en el que alguien afirma pertenecer al soporte técnico y pide a los trabajadores unirse a una sala pública externa para coordinar la recuperación». Pregunte al grupo cómo comprobarían si esa instrucción es legítima y en qué procedimiento escrito figura el canal alternativo aprobado.
No dé por sentado que una directriz es fiable simplemente porque procede de una conversación grupal conocida. El coordinador del incidente debe explicar cuál es la vía de comunicación de respaldo autorizada y cómo identificará el personal las órdenes genuinas del equipo de mando. Si no existe un canal alternativo formal, anote este vacío organizativo y debata a quién compete definirlo. Conviene evitar la apertura improvisada de grupos de emergencia no controlados sin respetar los requisitos habituales de aprobación y gobernanza del acceso de la empresa.
7. Actualización del escenario 3: la presión de los clientes fomenta atajos indebidos
Lea esta situación ficticia: «Son las 09:40 y un cliente relevante reclama información inmediata sobre el estado de su servicio. Con la intención de no frenar la actividad, un empleado sugiere transferir la copia de datos de clientes exportada ayer a una cuenta particular de almacenamiento en la nube. Ese archivo contiene datos que podrían no estar totalmente al día». Pregunte quién tiene potestad para autorizar medidas de continuidad, qué información resulta prudente utilizar y mediante qué filtro se valida el mensaje que se enviará al cliente.
8. Actualización del escenario 4: incertidumbre sobre los plazos y la exposición de datos
Lea esta situación ficticia: «Son las 10:00 y el equipo de respuesta técnica aún no puede precisar cuándo volverá a operar el entorno compartido de trabajo. Paralelamente, una fuente externa asegura haber copiado y extraído información sensible de la compañía, aunque este dato no se ha podido verificar de manera concluyente. La dirección solicita saber qué servicios priorizar en la restitución y qué postura comunicar a los clientes». Pida a los participantes que separen con rigor en su registro de incidencias los hechos acreditados, las afirmaciones sin contrastar y las incógnitas pendientes.
El responsable de negocio puede detallar las interdependencias funcionales y las prioridades de servicio, mientras que el equipo técnico examina las alternativas de restauración. Por su parte, los especialistas designados analizan los deberes de notificación ante autoridades de control u otras exigencias derivadas de normativas o contratos. Es importante no inventar plazos legales universales ni permitir que empleados no autorizados entablen contacto con los atacantes. El ejercicio debe dejar perfectamente clarificado quién lidera tales decisiones y qué elementos de juicio requiere para actuar.
9. Balance final con registro de decisiones y medidas de mejora
Analice qué procedimientos funcionaron adecuadamente, en qué puntos el grupo se apoyó en conjeturas y qué carencias en los protocolos dificultaron la toma de decisiones. Documente cada brecha detectada de un modo claro y resolutivo. Afirmaciones genéricas como «la comunicación resultó confusa» aportan poco valor. En cambio, formular medidas precisas como «definir y verificar la vía de contacto alternativa para incidentes, bajo la supervisión del coordinador de incidentes, antes de la siguiente simulación» establece un compromiso claro.
| Elemento del registro | Información a detallar |
|---|---|
| Observación | El momento concreto en el que se complicó una decisión o el traspaso de información entre áreas. |
| Consecuencia | Qué proceso de negocio o actividad de contención pudo demorarse o ejecutarse con deficiencias. |
| Acción correctora | La modificación procedimental o práctica indispensable para subsanar la carencia detectada. |
| Responsable y fecha límite | La persona encargada de implantar la medida correctiva y el plazo convenido para completarla. |
| Verificación | El mecanismo con el que la organización comprobará que el nuevo protocolo responde con eficacia. |
10. Compruebe las mejoras y vincule la práctica individual
Tramite el registro de decisiones a través de los canales internos designados en la organización y fije una fecha para revisar el avance de las acciones. Conserve notas con el nivel de detalle estrictamente necesario para ese fin. En una convocatoria posterior, modifique una variable del escenario —como la indisponibilidad de un directivo o el fallo de otra plataforma crítica— para constatar si las adaptaciones han surtido efecto. Tenga presente que una simulación de ransomware en mesa de debate no demuestra por sí misma la viabilidad técnica de las copias de seguridad ni certifica los planes de recuperación de los sistemas.
Los escenarios de ransomware de CyberPlay pueden aportar práctica individual antes o después de la sesión de equipo. La interfaz, las guías y las evaluaciones están disponibles en español; consulte la ficha de cada juego para comprobar sus idiomas admitidos. Utilice el catálogo temático para seleccionar un título adecuado y conecte una de sus decisiones con el procedimiento real de escalado de su entidad. Mantenga la distinción: el juego permite practicar decisiones, la simulación de mesa ensaya la coordinación y la recuperación operativa requiere su propia validación autorizada.
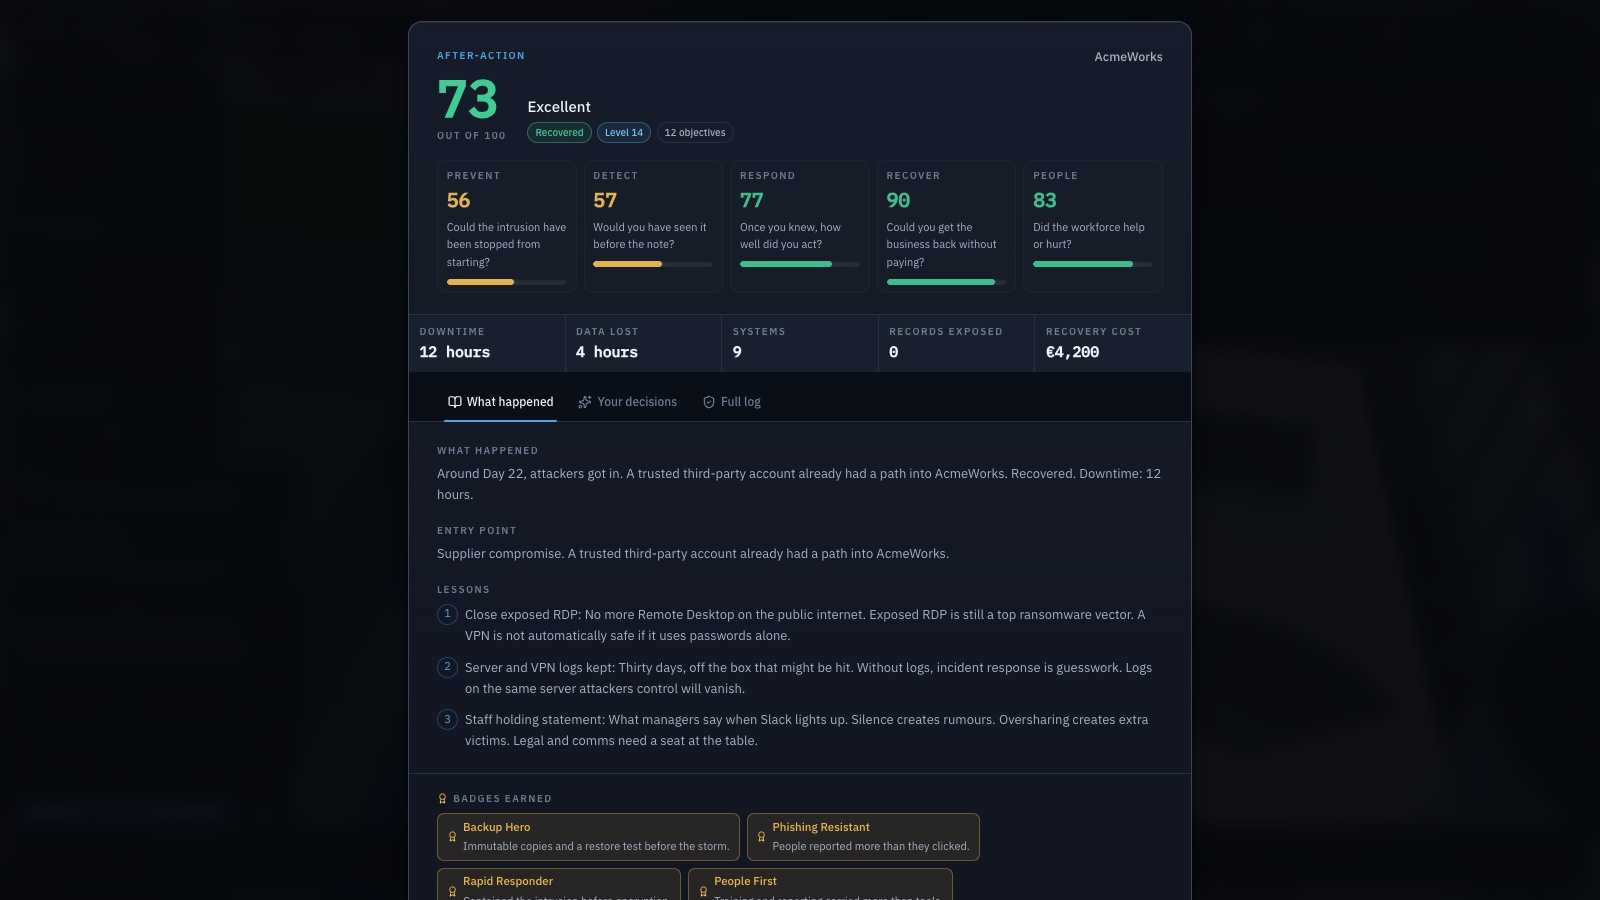
Ampliar imagen · Captura del juego · Interfaz en inglés
- Analice qué es recuperable
Identifique el trabajo recuperable y determine qué dependencias o datos faltantes aún exigen una valoración técnica autorizada.
- Verifique restauraciones mediante pruebas
Pruebe las restauraciones mediante un proceso autorizado; las cifras del juego ilustran un escenario y no constituyen evidencia operativa.
Materiales para descargar
Lleve las decisiones a la práctica
Descubra simulaciones de ransomware y aprenda a reconocer con precisión el punto exacto en que un empleado debe recurrir al equipo de respuesta especializado.
Explorar juegos sobre ransomwareFuentes y lecturas adicionales
- Recomendaciones y consideraciones sobre respuesta a incidentes, SP 800-61 Rev. 3 — NIST. Consultado el 2026-09-13
- Escenarios de ciberseguridad — CISA. Consultado el 2026-09-13
- Guía #StopRansomware — CISA y agencias asociadas. Consultado el 2026-09-13
Sigue explorando
- Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Sincronización en la nube o copia de seguridad: ¿puedes recuperar tus archivos?
Comprende la sincronización en la nube, el historial de versiones y las copias de seguridad protegidas. Sigue un archivo ficticio y consulta a tu equipo de TI.
ES · 10 min de lectura - Señales de ransomware: qué hacer en los primeros minutos
¿Archivos ilegibles o renombrados de repente? Aprende a detectar señales de ransomware, actuar con seguridad y enviar un aviso útil a TI. Practica en español.
ES · 10 min de lectura - Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura